
Bis März 2029 wird jedes öffentlich vertrauenswürdige TLS-Zertifikat nach spätestens 47 Tagen ablaufen. Aktuell sind es noch 398 Tage. Diese Verachtfachung der Erneuerungszyklen ist der neueste Druck auf die Public-Key-Infrastruktur (PKI) – das System, das schon heute den Großteil des Datenverkehrs, der Geräte und des Codes in Produktionsumgebungen authentifiziert.
Die Public-Key-Infrastruktur (PKI) ist das System aus Zertifizierungsstellen, Richtlinien und kryptografischen Schlüsseln, das belegt, dass ein Server, ein Gerät oder eine Person online tatsächlich der ist, der er zu sein vorgibt. Sie stellt die digitalen Zertifikate aus, die hinter HTTPS, VPN-Zugriff, Codesignierung und der Authentifizierung zwischen Maschinen stehen, validiert sie und kann sie widerrufen. Jedes TLS-Schlosssymbol im Browser führt letztlich auf eine PKI-Vertrauenskette zurück.
Das Wichtigste in Kürze
- PKI ist das Framework aus Zertifizierungsstellen, Zertifikaten und kryptografischen Schlüsseln, das Vertrauen zwischen Maschinen, Servern und Menschen im Internet herstellt.
- Mit Ballot SC-081v3 senkt das CA/Browser Forum die maximale Gültigkeitsdauer von TLS-Zertifikaten zwischen März 2026 und März 2029 von 398 auf 47 Tage.
- In den von Palo Alto Networks für den Identity Security Landscape Report 2026 befragten Organisationen übersteigt die Zahl der Maschinenidentitäten die der menschlichen Identitäten bereits im Verhältnis 109 zu 1.
- Das NIST hat im August 2024 produktionsreife Standards für Post-Quanten-Kryptografie verabschiedet. Dank des kryptoagilen Designs von PKI können Organisationen migrieren, ohne die Vertrauensstruktur von Grund auf neu aufzubauen.
Was ist PKI?
Die Public-Key-Infrastruktur (PKI) ist das Framework aus Richtlinien, Rollen und Technologien, das digitale Zertifikate ausstellt, validiert und widerruft und dabei einen öffentlichen Schlüssel an eine verifizierte Identität bindet. Sie ermöglicht es einem Browser, einer Website zu vertrauen, einem Gerät, sich im Netzwerk zu authentifizieren, oder einem Server, einen anderen zu verifizieren – ohne dass beide Seiten vorab ein gemeinsames Geheimnis austauschen müssen.
Vertrauen auf Basis eines gemeinsamen Geheimnisses skaliert nicht über eine Handvoll Systeme hinaus. Ein Passwort oder ein API-Schlüssel belegt eine Identität nur gegenüber demjenigen, der bereits eine Kopie davon besitzt, und jedes neue System, das diese Identität prüfen muss, braucht seine eigene Kopie, eigenen Speicher und einen eigenen Rotationsplan. PKI löst dieses Problem mit asymmetrischen Schlüsselpaaren: einem öffentlichen Schlüssel, den jeder besitzen kann, und einem privaten Schlüssel, den nur der Eigentümer hält. Eine Zertifizierungsstelle (CA) bestätigt die Bindung zwischen beiden einmalig, und jede vertrauende Partei verlässt sich auf genau diese eine Signatur, statt mit jedem Gegenüber ein eigenes Geheimnis zu verwalten.
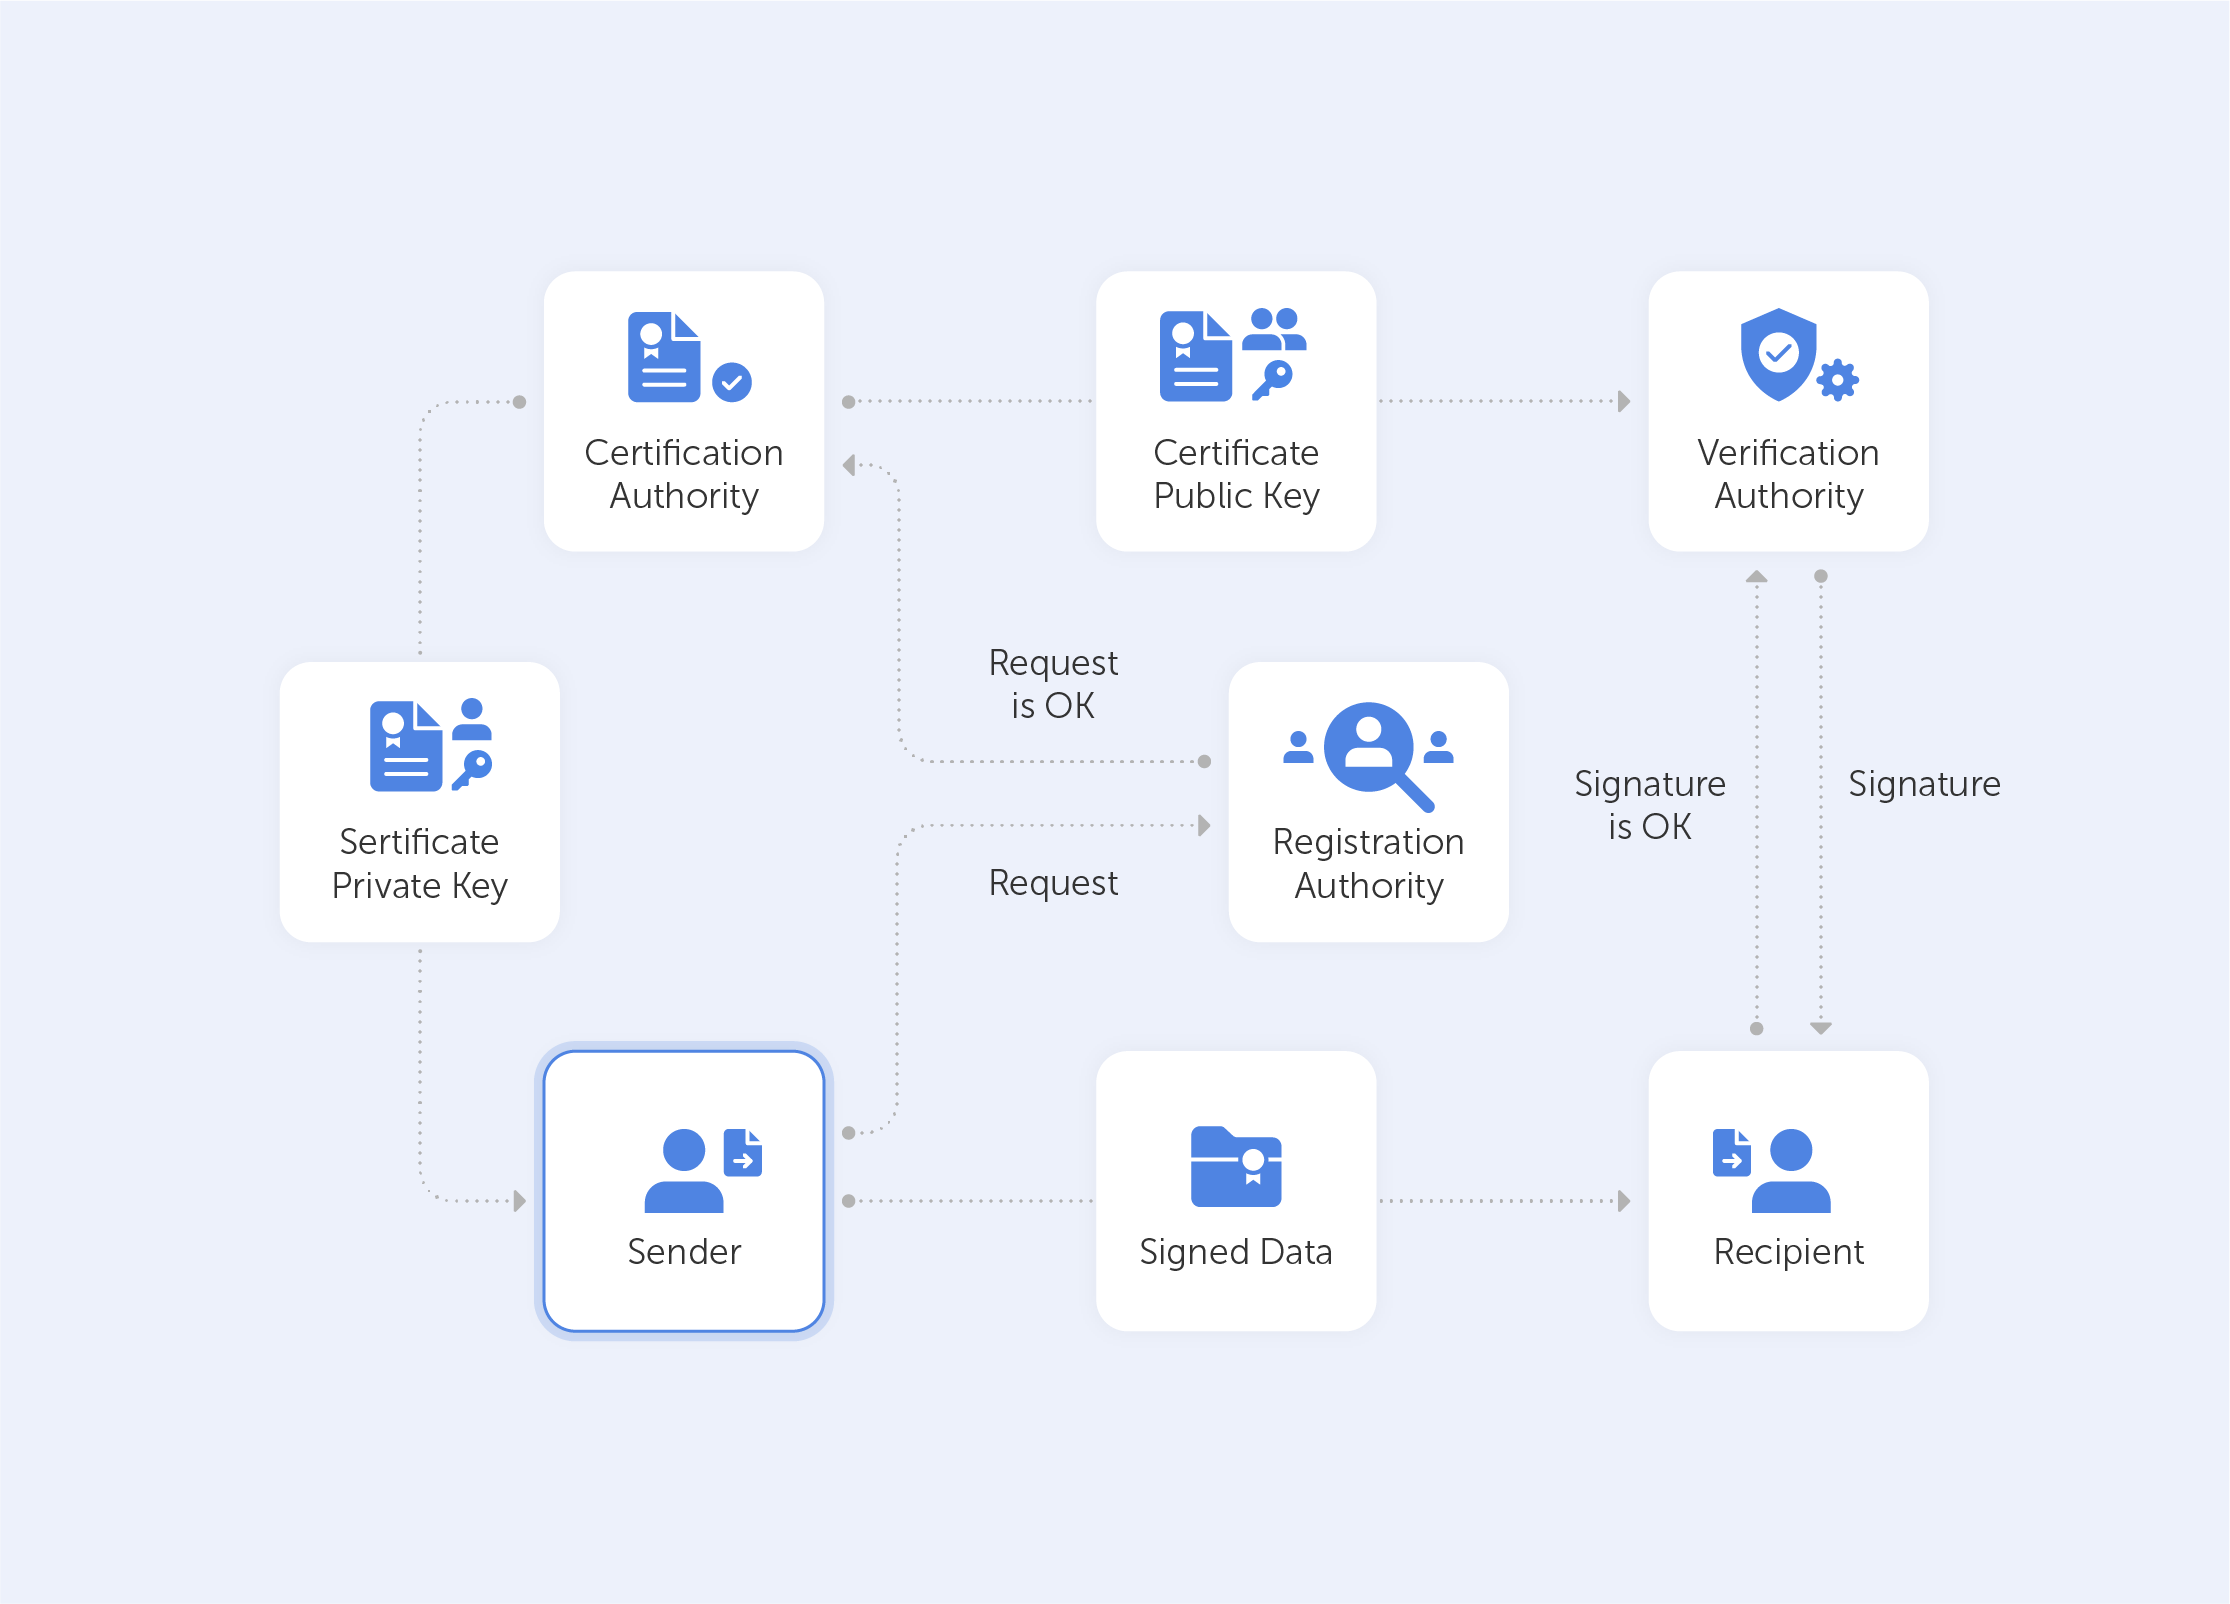
Ein digitales Zertifikat ist eine kryptografisch gebundene, zeitlich begrenzte Identitätsaussage, für die eine CA bürgt – kein Passwortersatz. Sein Vertrauen beruht auf Mathematik, die ein privater Schlüssel beweisen kann, nicht darauf, dass das Zertifikat selbst geheim bleibt.
Wie funktioniert PKI?
PKI funktioniert, indem sie einen öffentlichen Schlüssel über asymmetrische Verschlüsselung mit einem privaten Schlüssel verknüpft. Der private Schlüssel verbleibt beim Eigentümer und signiert oder entschlüsselt Daten; der öffentliche Schlüssel wird im Zertifikat veröffentlicht, sodass jeder diese Signatur prüfen oder Daten verschlüsseln kann, die nur der Eigentümer lesen kann. Eine Zertifizierungsstelle validiert die Zuordnung, bevor sie das Zertifikat ausstellt.
Der Lebenszyklus eines Zertifikats durchläuft fünf Phasen:
- Schlüsselpaargenerierung: Ein Gerät oder Benutzer generiert lokal ein Schlüsselpaar aus öffentlichem und privatem Schlüssel. Der private Schlüssel verlässt dieses Gerät niemals unverschlüsselt.
- Zertifikatssignierungsanfrage (CSR): Der Antragsteller bündelt den öffentlichen Schlüssel und die Identitätsangaben in einem CSR und sendet ihn an eine CA oder Registrierungsstelle.
- Validierung und Ausstellung durch die CA: Die CA prüft, ob der Antragsteller tatsächlich die Kontrolle über die angegebene Domain, das Gerät oder die Identität hat, und signiert dann ein Zertifikat, das diesen öffentlichen Schlüssel an die verifizierte Identität bindet.
- Nutzung des Zertifikats: Das Zertifikat authentifiziert den Server oder das Gerät und sichert die Sitzung, meist über TLS, oder signiert Daten wie Code oder E-Mails.
- Erneuerung oder Widerruf: Das Zertifikat wird vor Ablauf erneuert oder vorzeitig über eine Zertifikatssperrliste oder einen OCSP-Responder widerrufen, falls der private Schlüssel kompromittiert wurde oder sich die Identität ändert.
In der Praxis kombiniert TLS beide Verschlüsselungsarten, statt sich allein auf asymmetrische Kryptografie zu verlassen. Asymmetrische Schlüssel sind rechenintensiv, daher nutzt ein TLS-Handshake sie nur, um den Server zu authentifizieren und einen gemeinsamen symmetrischen Sitzungsschlüssel auszuhandeln; der Rest der Verbindung läuft über die schnellere symmetrische Verschlüsselung. Die vollständige Handshake-Abfolge finden Sie unter So funktioniert TLS.
Die Kernkomponenten einer PKI
Eine PKI besteht aus sechs beweglichen Teilen: der Zertifizierungsstelle, die Vertrauen ausstellt, der Registrierungsstelle, die Identitäten prüft, der Datenbank und der Sperrliste, die den Zertifikatsstatus nachverfolgen, der Richtlinie, die die Regeln festlegt, und dem Hardware-Sicherheitsmodul, das den privaten Schlüssel der CA schützt. Entfernt man auch nur eines davon, bricht die Vertrauenskette auf eine bestimmte, vorhersehbare Weise.
| Komponente | Rolle | Was ohne sie ausfällt |
|---|---|---|
| Zertifizierungsstelle (CA) | Stellt Zertifikate aus und signiert sie; der Vertrauensanker | Kein Vertrauensanker; nichts mehr, wogegen validiert werden kann |
| Registrierungsstelle (RA) | Prüft die Identität, bevor die CA ausstellt | Zertifikate werden ausgestellt, ohne zu bestätigen, wer sie tatsächlich angefordert hat |
| Zertifikatsdatenbank | Speichert ausgestellte Zertifikate und deren Metadaten | Keine Aufzeichnung darüber, was, an wen und wann ausgestellt wurde |
| Zertifikatssperrliste (CRL) | Veröffentlicht widerrufene Zertifikate vor deren Ablauf | Ein kompromittiertes Zertifikat bleibt vertrauenswürdig, bis es von selbst abläuft |
| Zertifikatsrichtlinie (Certificate Policy) | Legt Validierungsregeln und Zertifikatsklassen fest | Uneinheitliche Ausstellungsstandards innerhalb der CA |
| Hardware-Sicherheitsmodul (HSM) | Speichert und nutzt den privaten Schlüssel der CA, ohne ihn offenzulegen | Die Offenlegung des Root-Schlüssels kompromittiert jedes Zertifikat, das die CA je ausgestellt hat |
PKI-Vertrauensmodelle: Öffentlich, privat und hybrid
PKI basiert auf zwei Vertrauensmodellen. Öffentliche PKI, auch Web-PKI genannt, wird vom CA/Browser Forum geregelt und stellt die Zertifikate aus, denen Browser für öffentliche Websites und Dienste standardmäßig vertrauen. Private PKI ist die eigene CA-Hierarchie einer Organisation, der nur innerhalb dieser Organisation vertraut wird – für interne Server, IoT-Flotten und VPNs. Die meisten Unternehmen betreiben beide Modelle.
| Modell | Geregelt durch | Typische Nutzung | Typische Zertifikatslaufzeit |
|---|---|---|---|
| Öffentliche / Web-PKI | CA/Browser Forum, öffentliche CAs | Öffentliche Websites, APIs, E-Mail | Sinkt bis 2029 auf 47 Tage |
| Private / interne PKI | Die eigene CA-Richtlinie der Organisation | Interne Server, IoT-Geräte, VPN, mTLS | Von interner Richtlinie festgelegt, oft ein bis zwei Jahre |
In beiden Modellen reihen sich Zertifikate in einer Hierarchie aneinander: Eine Root-CA signiert Zwischen-CAs, die wiederum die Zertifikate signieren, die Endsysteme tatsächlich verwenden. Größere Organisationen verbinden manchmal zwei Hierarchien miteinander oder betreiben ein Mesh, in dem sich mehrere CAs gegenseitig zertifizieren, doch eine einfache hierarchische Kette deckt die meisten Einsätze ab.
Wofür wird PKI eingesetzt?
PKI sichert HTTPS-Datenverkehr, authentifiziert VPN- und WLAN-Clients, signiert Code und Dokumente, verschlüsselt E-Mails über S/MIME und etabliert Geräteidentitäten für IoT-Flotten und Service-Meshes. Immer wenn zwei Systeme vor dem Datenaustausch die Identität des anderen prüfen müssen, übernimmt in der Regel ein Zertifikat diese Aufgabe.
- HTTPS/TLS für Websites und APIs: das Zertifikat hinter dem Schlosssymbol, das die Sitzung verschlüsselt und den Server authentifiziert.
- E-Mail-Verschlüsselung und -Signierung (S/MIME): Belegt, dass eine Nachricht vom angegebenen Absender stammt und auf dem Transportweg nicht verändert wurde.
- Codesignierung: Bestätigt, dass Software oder ein Treiber seit der Signierung durch den Herausgeber nicht manipuliert wurde.
- VPN- und WLAN-Authentifizierung: Geräte- oder Benutzerzertifikate ersetzen oder ergänzen gemeinsam genutzte Netzwerkpasswörter.
- IoT-Geräteidentität: Jedes Gerät erhält sein eigenes Zertifikat statt eines gemeinsamen, fest in die Firmware eingebetteten Zugangsdatensatzes.
- Containerisierte Workloads und Service-Mesh (mTLS): Dienste authentifizieren sich gegenseitig, bevor Datenverkehr fließt – automatisch, ohne menschlichen Eingriff.
Warum PKI im Jahr 2026 schwerer zu verwalten ist
Im Jahr 2026 treffen drei Kräfte im PKI-Betrieb zusammen: Zertifikatslaufzeiten schrumpfen nach einem festen Zeitplan, Maschinenidentitäten haben ein Ausmaß erreicht, das manuelles Tracking nicht mehr bewältigen kann, und ein Fehler bei der Erneuerung hat inzwischen einen messbaren Preis. Keiner dieser drei Punkte ist spekulativ; für jeden gibt es eine datierte Quelle.
Mit Ballot SC-081v3 senkt das CA/Browser Forum die maximale Gültigkeitsdauer öffentlich vertrauenswürdiger TLS-Zertifikate in Stufen zwischen März 2026 und März 2029 von 398 auf 47 Tage. Ein Zertifikat, das früher einmal jährlich erneuert wurde, wird am Ende dieses Zeitplans etwa achtmal pro Jahr erneuert. Eine manuelle Erneuerung – die Art, die auf einer Kalendererinnerung und einer Person beruht, die ein neues Zertifikat in eine Konfigurationsdatei kopiert – überlebt diese Frequenz in keinem relevanten Maßstab.
Die schiere Größenordnung verschärft das Problem. Die Identity Security Landscape-Umfrage 2026 von Palo Alto Networks unter 2.930 Organisationen ergab, dass Maschinenidentitäten, KI-Agenten eingeschlossen, menschliche Identitäten bereits im Verhältnis 109 zu 1 übersteigen. Die meisten dieser Maschinenidentitäten benötigen irgendwann ein Zertifikat, einen Schlüssel oder beides, und bei einem Verhältnis von 109:1 wird eine Tabelle oder ein gemeinsamer Posteingang fast augenblicklich zum falschen Werkzeug.
Die Trust Pulse Survey 2025 von DigiCert beziffert, was ein solcher Fehler kostet: 45 % der Unternehmen hatten im vergangenen Jahr einen Service-Ausfall durch einen zertifikatsbezogenen Vorfall, und 18,5 % dieser Vorfälle kosteten mehr als 250.000 US-Dollar. Ein abgelaufenes Zertifikat fällt fail-closed aus und blockiert den Zugriff: Browser blockieren die Website, APIs lehnen die Verbindung ab, VPN-Clients können sich nicht authentifizieren – bis jemand es bemerkt und erneuert. Der Markt wächst entsprechend der Arbeitslast: Die Ausgaben für PKI werden laut Mordor Intelligence 2025 auf 7,42 Milliarden US-Dollar geschätzt und sollen bis 2031 auf 22,99 Milliarden US-Dollar steigen, was einer jährlichen Wachstumsrate von 20,76 % entspricht.
| Druck | Warum das jetzt wichtig ist | Was es operativ erfordert |
|---|---|---|
| 47-tägige Zertifikatsgültigkeit (2026-2029) | Die Erneuerungsfrequenz steigt gegenüber der 398-Tage-Basis um etwa das Achtfache | Automatisiertes Certificate-Lifecycle-Management (CLM) statt manueller Erneuerung |
| Verhältnis von Maschinen- zu menschlichen Identitäten von 109:1 | Manuelles Tracking versagt deutlich vor Erreichen dieser Größenordnung | Ein Inventar- und Rotationsprozess, der auf Maschinenidentitäten ausgelegt ist – menschliche Konten eingeschlossen |
| 45 % der Unternehmen von zertifikatsbezogenen Ausfällen betroffen | Fast jeder fünfte dieser Vorfälle kostet über 250.000 US-Dollar | Überwachung und Alarmierung vor Ablauf, nicht erst nach einem Ausfall |
PKI und der Wandel hin zu Post-Quanten-Kryptografie
Das NIST hat im August 2024 seine ersten produktionsreifen Standards für Post-Quanten-Kryptografie (PQC) verabschiedet: FIPS 203 (ML-KEM) für den Schlüsselaustausch sowie FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA) für digitale Signaturen. Die heutige PKI beruht auf RSA- und Elliptic-Curve-Algorithmen, die ein ausreichend leistungsfähiger Quantencomputer irgendwann brechen könnte, und genau zu diesen Standards werden Organisationen migrieren.
Derzeit existiert kein funktionierender Angriff gegen RSA-2048 oder ECDSA, und keine glaubwürdige Prognose rückt einen solchen in greifbare Nähe. Was PKI jedoch bereits mitbringt, ist genau die Eigenschaft, die diese Migration braucht: Krypto-Agilität. Ein Zertifikat bindet eine Identität an ein Schlüsselpaar und einen Algorithmus, und ein Zertifikat mit einem neuen Algorithmus neu auszustellen, erfordert keinen Neuaufbau der darunterliegenden Vertrauenshierarchie.
Organisationen, die heute erfassen, wo RSA und ECDSA eingesetzt werden, und sicherstellen, dass ihre CA- und CLM-Tools Post-Quanten-Zertifikate ausstellen können, sobald das Ökosystem bereit ist, migrieren nach ihrem eigenen Zeitplan. Die Standards des NIST aus dem Jahr 2024 sind der Ausgangspunkt, keine bereits verstrichene Frist.
PKI im Vergleich zu den Begriffen, mit denen es oft verwechselt wird
PKI, ein TLS-Zertifikat und Verschlüsselung im Allgemeinen werden oft synonym verwendet, sind aber nicht dasselbe. PKI ist das Framework; ein Zertifikat ist eines der Dinge, die dieses Framework ausstellt; Verschlüsselung ist eine mögliche Anwendung eines Zertifikats. Eine vierte Verwechslung ist operativ besonders relevant: PKI belegt Maschinenidentität, speichert aber nicht die menschlichen Zugangsdaten, die eine Zertifizierungsstelle am Laufen halten.
Ein TLS/SSL-Zertifikat ist ein einzelner X.509-Berechtigungsnachweis. PKI ist das gesamte System, das ihn ausstellt, validiert und widerrufen kann – einschließlich der CA, der Richtlinien und der Widerrufsinfrastruktur hinter dieser einen Datei, wie unser Leitfaden zu SSL/TLS-Zertifikaten im Detail erklärt. PKI regelt Identität und Vertrauen: Ein Zertifikat kann Verschlüsselung ermöglichen, aber die Aufgabe von PKI ist es, zu belegen, wer einen Schlüssel besitzt – nicht, Daten selbst zu verschlüsseln. Die Mechanik der Verschlüsselung selbst erläutern Passwortverschlüsselung und Zero-Knowledge-Verschlüsselung.
Für alle, die eine CA betreiben, ist die vierte Verwechslung die wichtigste. PKI belegt, dass ein Server, ein Gerät oder ein Workload tatsächlich der ist, der er zu sein vorgibt. Sie speichert oder teilt jedoch nicht die menschlichen Zugangsdaten, die die CA selbst am Laufen halten: Root- und Admin-CA-Logins, HSM-Zugriffs-PINs sowie die API-Schlüssel oder ACME-Client-Secrets, die Automatisierungsskripte zum Anfordern und Erneuern von Zertifikaten nutzen. Diese landen häufig in einer gemeinsam genutzten Tabelle oder einem Chat-Verlauf – das ist ein Problem des Passwortmanagements, kein Problem der PKI. Genau diese Lücke zu schließen, ist die Aufgabe eines Passwort- und Secrets-Managers wie Passwork: die Zugangsdaten rund um die Zertifikatsausstellung zu verwahren, nicht den Ausstellungsprozess selbst.
Checkliste zur PKI-Implementierung
Eine funktionierende PKI-Bereitstellung beruht auf sechs Entscheidungen, die vor der Ausstellung des ersten Zertifikats getroffen werden müssen: Umfang der Hierarchie, Isolation der Root-CA, Speicherung der privaten Schlüssel, Automatisierung des Lebenszyklus, Verwahrung der Zugangsdaten der verantwortlichen Personen und ein Post-Quanten-Migrationsplan. Wird eine dieser Entscheidungen übersprungen, zeigt sich das später als Vorfall – meist zu einem ungünstigen Zeitpunkt.
- Umfang und CA-Hierarchieebenen festlegen: Entscheiden Sie, was eine Root-CA benötigt, was eine Zwischen-CA braucht und was unter einer bestehenden Hierarchie laufen kann, bevor eine neue aufgebaut wird.
- Die Root-CA offline halten: Sie wird nur online geschaltet, um Zwischenzertifikate zu signieren, und danach wieder offline genommen. Eine kompromittierte Root-CA macht jedes Zertifikat ungültig, das sie je ausgestellt hat.
- Private Schlüssel in einem Hardware-Sicherheitsmodul speichern: Eine rein softwarebasierte Schlüsselspeicherung bleibt der häufigste Angriffspunkt für eine CA-Kompromittierung.
- Certificate-Lifecycle-Management vor der 47-Tage-Vorgabe automatisieren: Eine manuelle Erneuerung, die bei einem 398-Tage-Zyklus funktioniert hat, überlebt acht Erneuerungen pro Jahr nicht.
- Die operativen Zugangsdaten der CA selbst verwahren: Root- und Admin-CA-Logins, HSM-PINs und Automatisierungs-API-Schlüssel gehören in einen zugriffskontrollierten, auditierten Tresor – nicht in Skripte oder gemeinsam genutzte Dokumente.
- Jetzt einen Post-Quanten-Migrationsplan erstellen: Erfassen Sie, wo RSA und ECDSA eingesetzt werden, und stellen Sie sicher, dass die CA- und CLM-Tools einen Algorithmuswechsel unterstützen, bevor ein äußeres Ereignis die Migration erzwingt.
Zusammen ergeben diese sechs Schritte eine praktische Checkliste zur PKI-Bereitschaft, die die meisten Organisationen in einer einzigen Planungssitzung durchgehen können. Die zugrunde liegende kryptografische Mechanik, auf die hier durchgängig verwiesen wird, erläutert unser Überblick zur Kryptografie auf Implementierungsebene im Detail.
Fazit
Die Aufgabe von PKI ist eng gefasst und klar definiert: zu belegen, dass ein Server, ein Gerät oder eine Person der ist, der er zu sein vorgibt, und den Kanal zu sichern, sobald das feststeht. PKI patcht keine Endpunkte, setzt nicht das Prinzip der geringsten Privilegien durch und ersetzt keine Zugriffs-Governance – wer sie als vollständiges Sicherheitsprogramm behandelt, lässt genau diese anderen Ebenen aus. Was sich 2026 ändert, ist das operative Tempo: Zertifikate, die bis 2029 alle 47 Tage erneuert werden, Maschinenidentitäten, die menschliche im Verhältnis 109 zu 1 übersteigen, und eine Post-Quanten-Migration, die einen frühen statt einen späten Start belohnt.
Automatisieren Sie den Erneuerungszyklus, bevor der 47-Tage-Zeitplan es erzwingt, halten Sie die Root-CA offline, und bewahren Sie die Zugangsdaten, die die CA selbst betreiben, an einem Ort mit Zugriffskontrolle und Audit-Trail auf.

Automatisierungsskripte für Zertifikate, HSM-PINs und CA-Admin-Logins sind Zugangsdaten wie jede andere – und sie werden genauso häufig per Chat und Tabelle weitergegeben. Kostenlose Passwork-Testversion starten
Häufig gestellte Fragen
Was ist PKI einfach erklärt?
Die Public-Key-Infrastruktur (PKI) ist das System aus Richtlinien, Rollen und Technologien, das die digitalen Zertifikate ausstellt, prüft und widerruft, die belegen, dass ein Server, ein Gerät oder eine Person online tatsächlich der ist, der er zu sein vorgibt.
Ist PKI im Jahr 2026 noch relevant?
Ja. PKI bildet die Grundlage für HTTPS, E-Mail-Signierung, VPN- und WLAN-Authentifizierung, IoT-Identität und Service-Mesh-Sicherheit. Wenn überhaupt, ist sie heute noch wichtiger: Zertifikatslaufzeiten schrumpfen bis 2029 auf 47 Tage, und Maschinenidentitäten übersteigen menschliche bereits im Verhältnis 109 zu 1.
Was ist der Unterschied zwischen PKI und einem SSL/TLS-Zertifikat?
PKI ist das vollständige Framework: Zertifizierungsstellen, Richtlinien, Widerruf und Schlüsselmanagement. Ein TLS/SSL-Zertifikat ist ein einzelner Berechtigungsnachweis, den dieses Framework ausstellt, um eine einzelne Website oder einen Dienst zu sichern.
Was passiert, wenn ein PKI-Zertifikat unerwartet abläuft?
Dienste, die sich darauf verlassen, fallen fail-closed aus und blockieren den Zugriff. Browser blockieren die Website, APIs lehnen Verbindungen ab, und VPN-Clients können sich nicht authentifizieren, bis jemand das Zertifikat erneuert. Aktuelle Umfragedaten zeigen, dass 45 % der Unternehmen dies im vergangenen Jahr erlebt haben.
Ersetzt ein Passwortmanager die Notwendigkeit von PKI?
Nein. Beide lösen unterschiedliche Probleme. PKI belegt Maschinen- und Geräteidentität; ein Passwortmanager sichert die menschlichen Zugangsdaten, wie CA-Admin-Logins und HSM-PINs, die die PKI selbst am Laufen halten.
Wie wirkt sich Quantencomputing auf PKI aus?
Die heutige PKI beruht auf asymmetrischen Algorithmen, die ein ausreichend leistungsfähiger Quantencomputer irgendwann brechen könnte. Das NIST hat im August 2024 produktionsreife Post-Quanten-Alternativen (FIPS 203, 204, 205) verabschiedet, und Organisationen sollten die Migration planen, statt auf ein erzwingendes Ereignis zu warten.
 Passwork Team
 Iliya Garakh, CTO
 Eirik Salmi
Inhaltsverzeichnis
- Das Wichtigste in Kürze
- Was ist PKI?
- Wie funktioniert PKI?
- Die Kernkomponenten einer PKI
- PKI-Vertrauensmodelle: Öffentlich, privat und hybrid
- Wofür wird PKI eingesetzt?
- Warum PKI im Jahr 2026 schwerer zu verwalten ist
- PKI und der Wandel hin zu Post-Quanten-Kryptografie
- PKI im Vergleich zu den Begriffen, mit denen es oft verwechselt wird
- Checkliste zur PKI-Implementierung
- Fazit
- Häufig gestellte Fragen

Self-hosted-Passwort-Manager für Ihr Unternehmen
Passwork bietet den Vorteil einer effektiven Teamarbeit mit Unternehmenspasswörtern in einer vollständig sicheren Umgebung
Mehr erfahren