
Para marzo de 2029, todo certificado TLS de confianza pública caducará en 47 días o menos. Ahora mismo todavía son 398. Ese recorte de ocho veces en los ciclos de renovación es la presión más reciente sobre la infraestructura de clave pública (PKI), el sistema que ya autentica la mayor parte del tráfico, los dispositivos y el código que se ejecutan hoy en producción.
La infraestructura de clave pública (PKI) es el sistema de autoridades de certificación, políticas y claves criptográficas que demuestra que un servidor, un dispositivo o una persona es quien dice ser en línea. Emite, valida y revoca los certificados digitales que sustentan HTTPS, el acceso VPN, la firma de código y la autenticación entre máquinas. Todo candado TLS de un navegador se remonta a una cadena de confianza de PKI.
Puntos clave
- PKI es el marco de autoridades de certificación, certificados y claves criptográficas que establece confianza entre máquinas, servidores y personas en línea
- La Ballot SC-081v3 del CA/Browser Forum reduce la validez máxima de los certificados TLS de 398 a 47 días entre marzo de 2026 y marzo de 2029
- Las identidades de máquina ya superan a las identidades humanas en una proporción de 109 a 1 en las organizaciones que Palo Alto Networks encuestó para su informe Identity Security Landscape de 2026
- NIST finalizó en agosto de 2024 los estándares de criptografía poscuántica listos para producción; el diseño con agilidad de algoritmos de PKI es lo que permite a una organización migrar sin reconstruir la confianza desde cero
¿Qué es PKI?
La infraestructura de clave pública (PKI) es el marco de políticas, roles y tecnología que emite, valida y revoca los certificados digitales que vinculan una clave pública a una identidad verificada. Permite que un navegador confíe en un sitio web, que un dispositivo se autentique ante una red, o que un servidor verifique a otro, sin que ninguna de las partes comparta un secreto de antemano.
La confianza basada en secretos compartidos no escala más allá de un puñado de sistemas. Una contraseña o una clave de API demuestra la identidad únicamente a quien ya tiene una copia de ella, y cada nuevo sistema que necesita verificar esa identidad requiere su propia copia, su propio almacenamiento y su propio calendario de rotación. PKI resuelve esto con pares de claves asimétricas: una clave pública que cualquiera puede tener, y una clave privada que solo conserva el propietario. Una autoridad de certificación (CA) da fe del vínculo entre ambas una sola vez, y cada parte que confía acepta esa única firma en lugar de gestionar su propio secreto con cada contraparte.
Un certificado digital es una declaración de identidad vinculada criptográficamente y con una validez limitada en el tiempo, avalada por una CA, no un sustituto de contraseña. Su confianza se basa en matemáticas que una clave privada puede demostrar, no en que el certificado en sí permanezca en secreto.
¿Cómo funciona PKI?
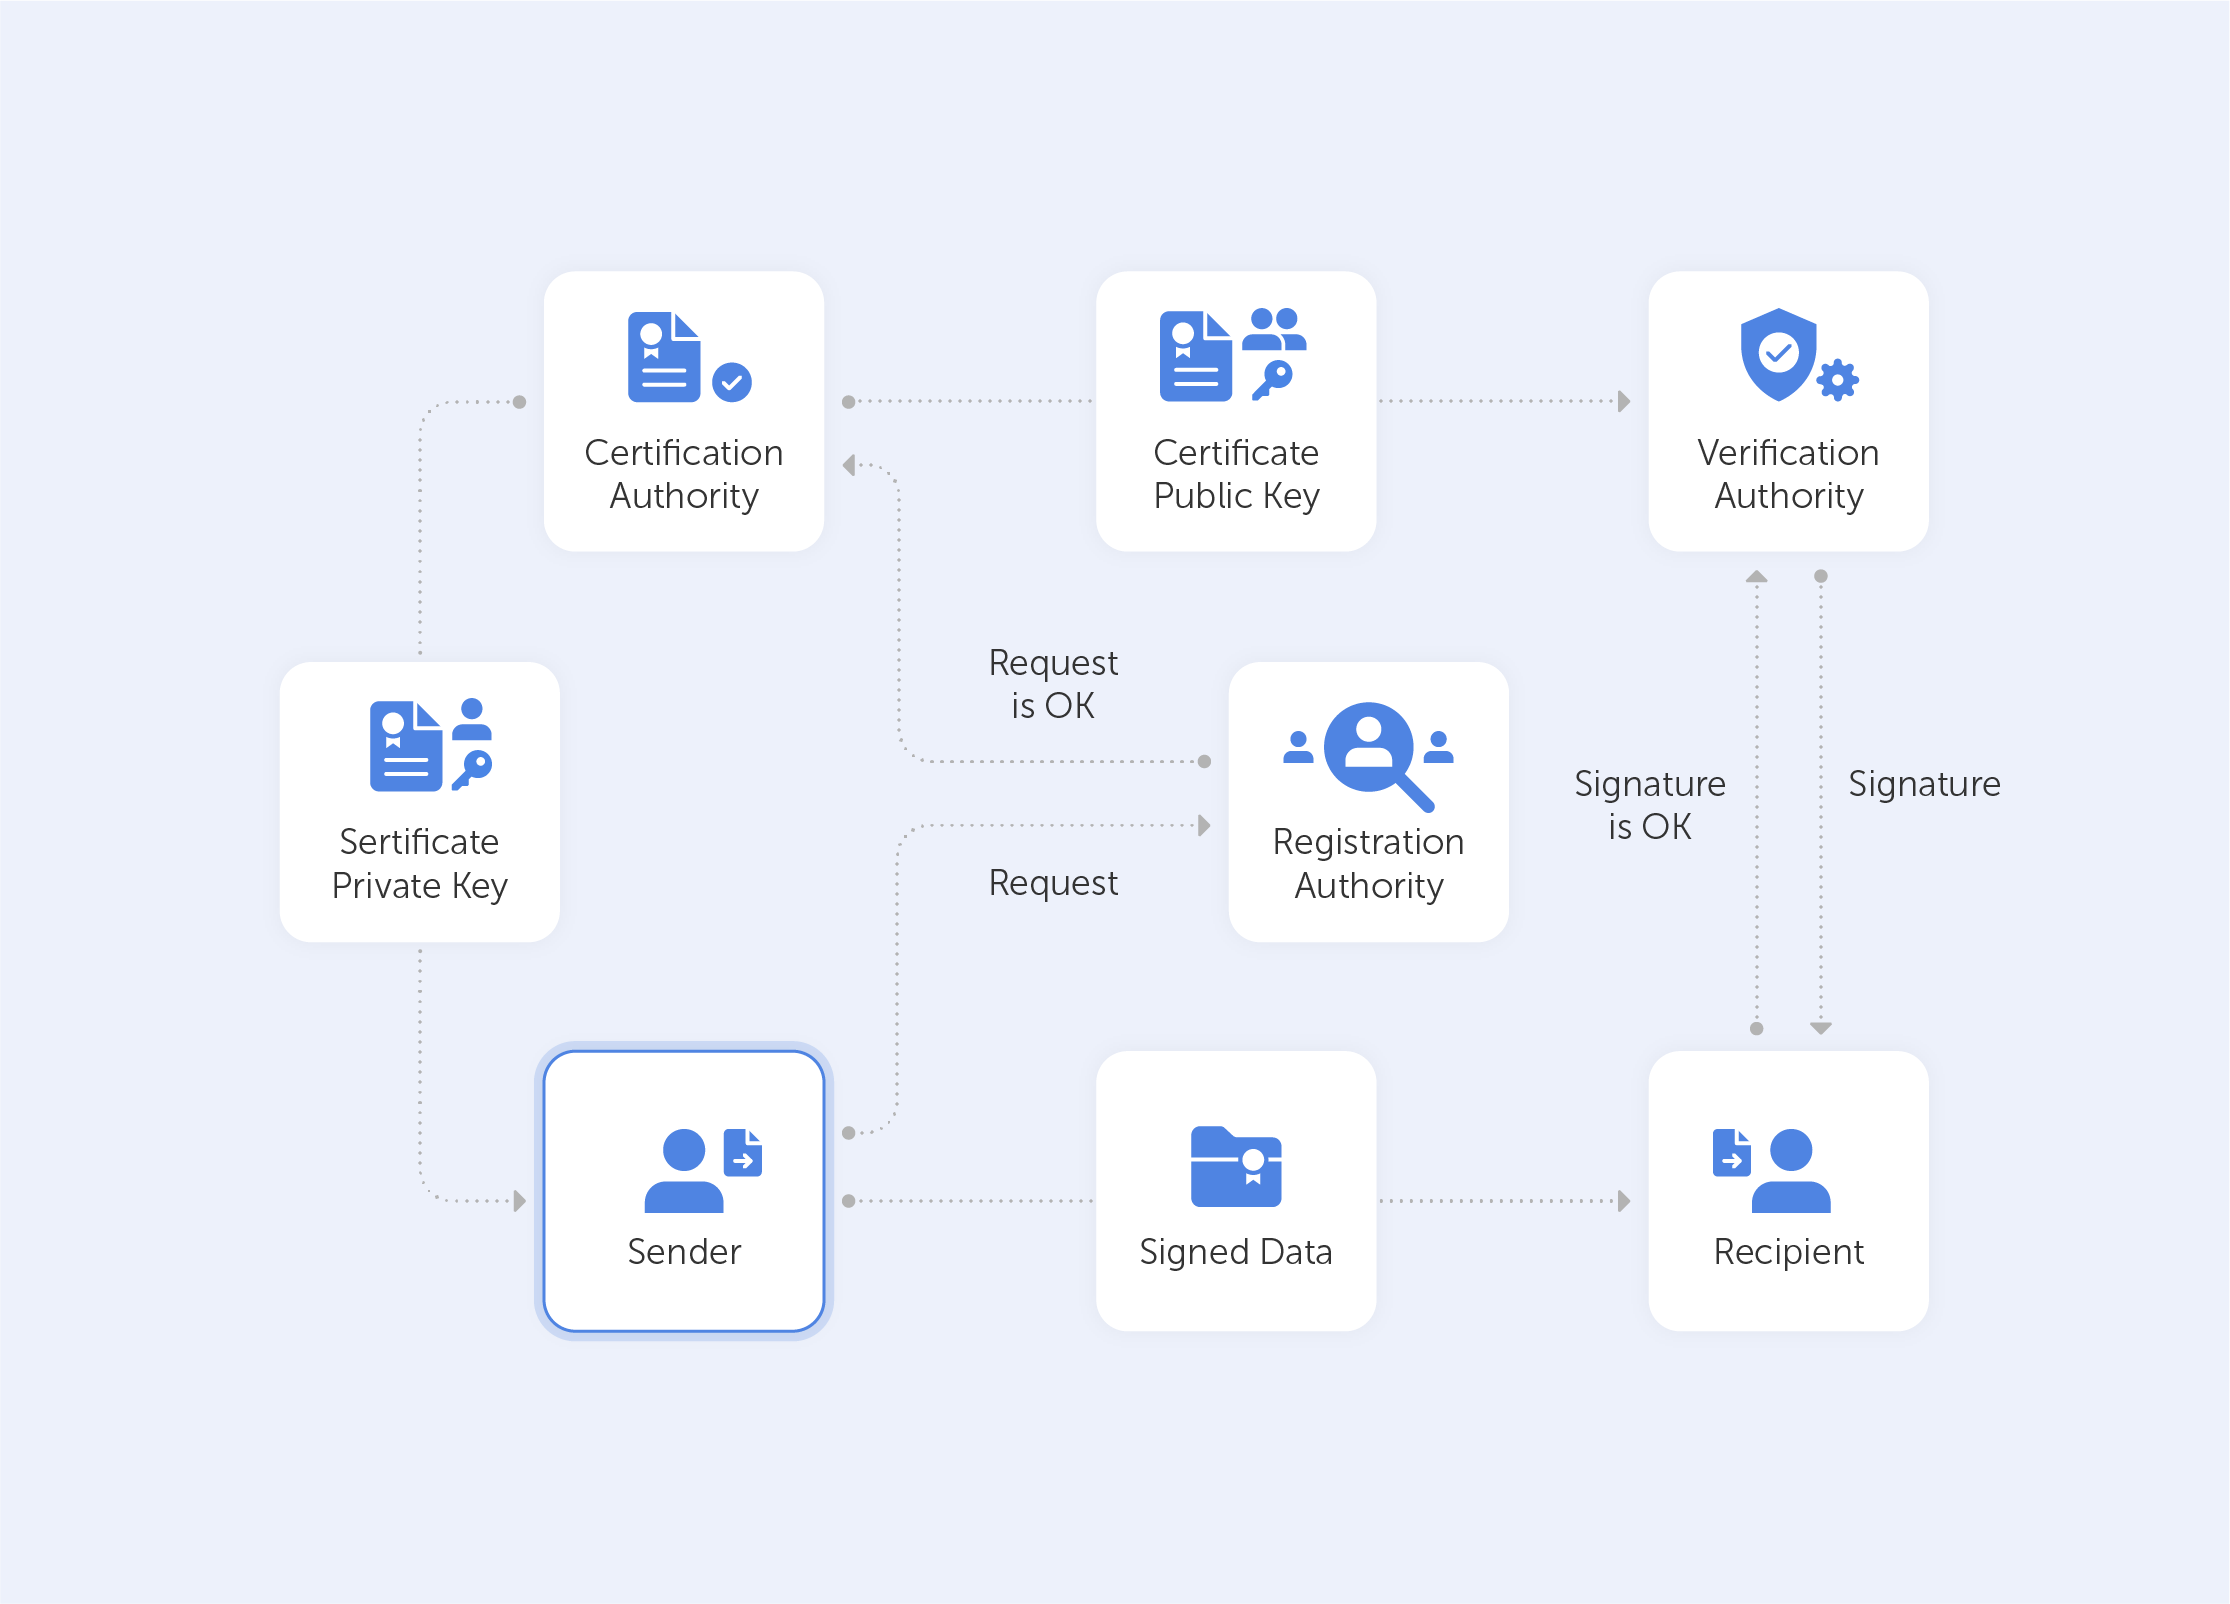
PKI funciona emparejando una clave pública con una clave privada mediante cifrado asimétrico. La clave privada permanece con su propietario y firma o descifra; la clave pública se publica dentro de un certificado, de modo que cualquiera puede verificar esa firma o cifrar algo que solo el propietario puede leer. Una autoridad de certificación valida el emparejamiento antes de emitir el certificado.
El ciclo de vida del certificado atraviesa cinco etapas:
- Generación del par de claves: un dispositivo o usuario genera localmente un par de claves pública/privada. La clave privada nunca sale de ese dispositivo sin cifrar.
- Solicitud de firma de certificado (CSR): el solicitante empaqueta la clave pública y los datos de identidad en una CSR y la envía a una CA o a una autoridad de registro.
- Validación y emisión por la CA: la CA verifica que el solicitante controla el dominio, el dispositivo o la identidad reclamada, y luego firma un certificado que vincula esa clave pública con la identidad verificada.
- Uso del certificado: el certificado autentica el servidor o dispositivo y protege la sesión, normalmente mediante TLS, o firma datos como código o correo electrónico.
- Renovación o revocación: el certificado se renueva antes de caducar, o se revoca de forma anticipada mediante una lista de revocación de certificados o un respondedor OCSP si la clave privada se ve comprometida o la identidad cambia.
En la práctica, TLS combina ambos tipos de cifrado en lugar de depender solo de la criptografía asimétrica. Las claves asimétricas son costosas de procesar, por lo que un handshake TLS las usa únicamente para autenticar el servidor y negociar una clave de sesión simétrica compartida; el resto de la conexión se ejecuta sobre un cifrado simétrico más rápido. Para ver la secuencia completa del handshake, consulta cómo funciona TLS.
Los componentes principales de una PKI
Una PKI tiene seis piezas en movimiento: la autoridad de certificación que emite confianza, la autoridad de registro que verifica la identidad, la base de datos y la lista de revocación que registran el estado de los certificados, la política que fija las reglas, y el módulo de seguridad de hardware que protege la clave privada de la CA. Si se elimina cualquiera de ellas, la cadena de confianza se rompe de una forma específica y predecible.
| Componente | Función | Qué falla sin él |
|---|---|---|
| Autoridad de certificación (CA) | Emite y firma certificados; es el ancla de confianza | No hay ancla de confianza; no queda nada contra qué validar |
| Autoridad de registro (RA) | Verifica la identidad antes de que la CA emita el certificado | Los certificados se emiten sin confirmar quién los solicitó realmente |
| Base de datos de certificados | Almacena los certificados emitidos y sus metadatos | No queda registro de qué se emitió, a quién ni cuándo |
| Lista de revocación de certificados (CRL) | Publica los certificados revocados antes de que caduquen | Un certificado comprometido sigue siendo de confianza hasta que caduca de forma natural |
| Política de certificados | Define las reglas de validación y las clases de certificados | Estándares de emisión incoherentes en toda la CA |
| Módulo de seguridad hardware (HSM) | Almacena y utiliza la clave privada de la CA sin exponerla | La exposición de la clave raíz compromete todos los certificados que la CA haya emitido |
Modelos de confianza de PKI: Pública, privada e híbrida
PKI funciona con dos modelos de confianza. La PKI pública, o Web PKI, está regida por el CA/Browser Forum y emite los certificados en los que los navegadores confían por defecto para sitios web y servicios públicos. La PKI privada es la jerarquía de CA propia de una organización, de confianza únicamente dentro de esa organización, para servidores internos, flotas de IoT y VPN. La mayoría de las empresas usan ambas.
| Modelo | Regido por | Uso típico | Vigencia típica del certificado |
|---|---|---|---|
| PKI pública / Web PKI | CA/Browser Forum, CA públicas | Sitios web públicos, API, correo electrónico | Baja a 47 días en 2029 |
| PKI privada / interna | La política de CA propia de la organización | Servidores internos, dispositivos IoT, VPN, mTLS | Definida por política interna, a menudo de uno a dos años |
En cualquiera de los dos modelos, los certificados se encadenan a través de una jerarquía: una CA raíz firma CA intermedias, que a su vez firman los certificados que realmente usan los sistemas finales. Las organizaciones más grandes a veces unen dos jerarquías entre sí, o ejecutan una malla en la que varias CA se certifican de forma cruzada, pero una cadena jerárquica sencilla cubre la mayoría de los despliegues.
¿Para qué se usa PKI?
PKI protege el tráfico HTTPS, autentica clientes VPN y Wi-Fi, firma código y documentos, cifra el correo electrónico mediante S/MIME, y establece la identidad de los dispositivos para flotas de IoT y mallas de servicios. Siempre que dos sistemas necesitan verificar mutuamente su identidad antes de intercambiar datos, suele ser un certificado el que hace ese trabajo.
- HTTPS/TLS para sitios web y API: el certificado detrás del candado, que cifra la sesión y autentica el servidor
- Cifrado y firma de correo electrónico (S/MIME): demuestra que un mensaje procede del remitente indicado y que no fue alterado en tránsito
- Firma de código: verifica que el software o un controlador no ha sido manipulado desde que el editor lo firmó
- Autenticación VPN y Wi-Fi: los certificados de dispositivo o de usuario sustituyen o complementan las contraseñas de red compartidas
- Identidad de dispositivos IoT: cada dispositivo recibe su propio certificado en lugar de una credencial compartida integrada en el firmware
- Cargas de trabajo en contenedores y malla de servicios (mTLS): los servicios se autentican entre sí antes de que circule cualquier tráfico, a velocidad de máquina
Por qué PKI es más difícil de gestionar en 2026
Tres fuerzas convergen sobre las operaciones de PKI en 2026: la vida útil de los certificados se reduce según un calendario fijo, las identidades de máquina han crecido más allá de lo que el seguimiento manual puede gestionar, y equivocarse en la renovación ahora tiene un coste medido. Ninguna de las tres es especulativa; cada una tiene una fuente fechada detrás.
La Ballot SC-081v3 del CA/Browser Forum reduce por etapas la validez máxima de los certificados TLS de confianza pública de 398 a 47 días, entre marzo de 2026 y marzo de 2029. Un certificado que antes se renovaba una vez al año se renovará unas ocho veces al año al final de ese calendario. La renovación manual, la que depende de un recordatorio en el calendario y de una persona copiando un nuevo certificado en un archivo de configuración, no sobrevive a esa frecuencia a ninguna escala real.
La escala agrava el problema. La encuesta Identity Security Landscape 2026 de Palo Alto Networks, realizada a 2930 organizaciones, encontró que las identidades de máquina, agentes de IA incluidos, ya superan a las identidades humanas en una proporción de 109 a 1. La mayoría de esas identidades de máquina acaban necesitando un certificado, una clave, o ambos, y una proporción de 109:1 convierte a una hoja de cálculo o a una bandeja de entrada compartida en la herramienta equivocada casi de inmediato.
La encuesta Trust Pulse 2025 de DigiCert pone cifras al coste de equivocarse en esto: el 45 % de las empresas sufrió tiempo de inactividad del servicio por un incidente relacionado con certificados en el último año, y el 18,5 % de esos incidentes costó más de 250 000 $. Un certificado caducado falla en modo cerrado (fail-closed) y bloquea el acceso: los navegadores bloquean el sitio, las API rechazan la conexión y los clientes VPN no pueden autenticarse, hasta que alguien lo nota y lo renueva. El mercado está escalando para estar a la altura de la carga de trabajo: el gasto en PKI se valora en 7420 millones $ en 2025 y se proyecta que alcance los 22 990 millones $ en 2031, una tasa de crecimiento anual compuesto del 20,76 %, según Mordor Intelligence.
| Presión | Por qué importa ahora | Qué exige a nivel operativo |
|---|---|---|
| Validez de certificado de 47 días (2026-2029) | La frecuencia de renovación aumenta unas ocho veces frente a la referencia de 398 días | Gestión automatizada del ciclo de vida de certificados (CLM), no renovación manual |
| Proporción de identidad máquina-humano de 109:1 | El seguimiento manual colapsa mucho antes de llegar a esa escala | Un proceso de inventario y rotación dimensionado para identidades de máquina, cuentas humanas incluidas |
| 45 % de las empresas afectadas por caídas relacionadas con certificados | Cerca de uno de cada cinco de esos incidentes cuesta más de 250 000 $ | Monitorización y alertas antes de la caducidad, no después de una caída |
PKI y el cambio poscuántico
NIST finalizó en agosto de 2024 sus primeros estándares de criptografía poscuántica (PQC) listos para producción: FIPS 203 (ML-KEM) para el intercambio de claves, y FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) para firmas digitales. La PKI actual se apoya en algoritmos RSA y de curva elíptica que un ordenador cuántico suficientemente potente podría llegar a romper, y estos estándares son los sustitutos a los que migrarán las organizaciones.
Hoy nadie tiene un ataque funcional contra RSA-2048 o ECDSA, y ningún calendario creíble sitúa uno cerca. Sin embargo, lo que PKI ya tiene es exactamente la propiedad que esta migración necesita: agilidad criptográfica. Un certificado vincula una identidad a un par de claves y a un algoritmo, y volver a emitir ese certificado con un nuevo algoritmo no requiere reconstruir la jerarquía de confianza que hay debajo.
Las organizaciones que hagan inventario de dónde se usan hoy RSA y ECDSA, y que confirmen que sus herramientas de CA y CLM pueden emitir certificados poscuánticos en cuanto el ecosistema esté listo, migrarán según su propio calendario. Los estándares de 2024 de NIST son el punto de partida, no un plazo que ya haya pasado.
PKI frente a las herramientas con las que se confunde
PKI, un certificado TLS y el cifrado en general se usan indistintamente, pero no son lo mismo. PKI es el marco; un certificado es una de las cosas que ese marco emite; el cifrado es uno de los usos que se le puede dar a un certificado. Hay una cuarta confusión que importa a nivel operativo: PKI demuestra la identidad de las máquinas, pero no almacena las credenciales humanas que mantienen en marcha una autoridad de certificación.
Un certificado TLS/SSL es una única credencial X.509. PKI es todo el sistema que lo emite, lo valida y puede revocarlo, incluida la CA, las políticas y la infraestructura de revocación que hay detrás de ese único archivo, tal y como explica nuestra guía de certificados SSL/TLS. PKI rige la identidad y la confianza: un certificado puede habilitar el cifrado, pero el trabajo de PKI es demostrar quién posee una clave, no cifrar datos por sí misma. Para conocer la mecánica del cifrado en sí, consulta cifrado de contraseñas y cifrado de conocimiento cero.
La confusión que más importa para quien gestiona una CA es la cuarta. PKI demuestra que un servidor, dispositivo o carga de trabajo es quien dice ser. No almacena ni comparte las credenciales de cara al ser humano que mantienen en marcha a la propia CA: los inicios de sesión raíz y de administrador de la CA, los PIN de acceso al HSM, y las claves de API o los secretos de cliente ACME que usan los scripts de automatización para solicitar y renovar certificados. Esas credenciales suelen acabar en una hoja de cálculo compartida o en un hilo de chat, lo cual es un problema de gestión de contraseñas, no de PKI. Cerrar esa brecha es exactamente para lo que está pensado un gestor de contraseñas y secretos como Passwork: custodiar las credenciales en torno a la emisión de certificados, no el propio proceso de emisión.
Lista de verificación para implementar PKI
Un despliegue de PKI que funciona se apoya en seis decisiones tomadas antes de emitir el primer certificado: el alcance de la jerarquía, el aislamiento de la CA raíz, el almacenamiento de la clave privada, la automatización del ciclo de vida, la custodia de credenciales para las personas que la operan, y un plan de migración poscuántica. Si se omite cualquiera de ellas, acaba aflorando como un incidente más adelante, normalmente en un momento inoportuno.
- Define el alcance y los niveles de la jerarquía de CA: decide qué necesita una CA raíz, qué necesita una intermedia, y qué puede funcionar bajo una jerarquía existente antes de crear una nueva.
- Mantén la CA raíz sin conexión: ponla en línea solo para firmar certificados intermedios y vuelve a desconectarla después. Una raíz comprometida invalida todos los certificados que la CA haya emitido jamás.
- Almacena las claves privadas en un módulo de seguridad hardware: el almacenamiento de claves solo por software sigue siendo el punto más común de compromiso de una CA.
- Automatiza la gestión del ciclo de vida de certificados antes del mandato de 47 días: la renovación manual que funcionaba con un ciclo de 398 días no sobrevivirá a ocho renovaciones al año.
- Custodia las propias credenciales operativas de la CA: los inicios de sesión raíz y de administrador de la CA, los PIN del HSM y las claves de API de automatización pertenecen a una bóveda con control de acceso y auditoría, no a scripts o documentos compartidos.
- Elabore ya un plan de migración poscuántica: haga inventario de dónde se usan RSA y ECDSA, y confirme que las herramientas de CA y CLM admiten el cambio de algoritmo antes de que llegue un evento que lo obligue.
En conjunto, estos seis pasos forman una lista de verificación práctica de preparación de PKI que la mayoría de las organizaciones puede completar en una sola sesión de planificación. Para conocer la mecánica criptográfica subyacente mencionada a lo largo del artículo, nuestro resumen de criptografía cubre el detalle a nivel de implementación.
Conclusión
La función de PKI es acotada y está bien definida: demostrar que un servidor, dispositivo o persona es quien dice ser, y proteger el canal una vez establecido eso. No parchea endpoints, no aplica el principio de mínimo privilegio ni sustituye la gobernanza de accesos, y tratarla como un programa de seguridad completo es precisamente como se acaban omitiendo esas otras capas. Lo que cambia en 2026 es el ritmo operativo: certificados que se renuevan cada 47 días para 2029, identidades de máquina que superan a las humanas en una proporción de 109 a 1, y una migración poscuántica que recompensa empezar pronto en lugar de tarde.
Automatice el ciclo de renovación antes de que el calendario de 47 días obligue a hacerlo, mantenga la CA raíz sin conexión, y guarde las credenciales que hacen funcionar a la propia CA en un lugar con control de acceso y un registro de auditoría.

Los scripts de automatización de certificados, los PIN del HSM y los inicios de sesión de administrador de la CA son credenciales como cualquier otra, y se comparten en chats y hojas de cálculo con la misma frecuencia. Comienza una prueba gratuita de Passwork
Preguntas frecuentes
¿Qué es PKI en términos sencillos?
La infraestructura de clave pública (PKI) es el sistema de políticas, roles y tecnología que emite, verifica y revoca los certificados digitales que demuestran que un servidor, un dispositivo o una persona es quien dice ser en línea.
¿Sigue siendo relevante PKI en 2026?
Sí. PKI sustenta HTTPS, la firma de correo electrónico, la autenticación VPN y Wi-Fi, la identidad IoT y la seguridad de las mallas de servicios. Si acaso, ahora importa más: la vida útil de los certificados se reduce a 47 días para 2029, y las identidades de máquina ya superan a las humanas en una proporción de 109 a 1.
¿Cuál es la diferencia entre PKI y un certificado SSL/TLS?
PKI es el marco completo: autoridades de certificación, políticas, revocación y gestión de claves. Un certificado TLS/SSL es una única credencial que ese marco emite para proteger un sitio web o servicio.
¿Qué ocurre cuando un certificado de PKI caduca de forma inesperada?
Los servicios que dependen de él fallan en modo cerrado (fail-closed) y bloquean el acceso. Los navegadores bloquean el sitio, las API rechazan las conexiones y los clientes VPN no pueden autenticarse hasta que alguien lo renueva. Datos de encuestas recientes muestran que el 45 % de las empresas sufrió esto en el último año.
¿Un gestor de contraseñas sustituye la necesidad de PKI?
No. Resuelven problemas distintos. PKI demuestra la identidad de máquinas y dispositivos; un gestor de contraseñas protege las credenciales de cara al ser humano, como los inicios de sesión de administrador de la CA y los PIN del HSM, que mantienen en marcha a la propia PKI.
¿Cómo afecta la computación cuántica a PKI?
La PKI actual se apoya en algoritmos asimétricos que un ordenador cuántico suficientemente potente podría llegar a romper. NIST finalizó en agosto de 2024 los sustitutos poscuánticos listos para producción (FIPS 203, 204, 205), y las organizaciones deberían planificar la migración en lugar de esperar a un evento que las obligue.
 Passwork Team
 Iliya Garakh, CTO
 Eirik Salmi
Tabla de contenidos
- Puntos clave
- ¿Qué es PKI?
- ¿Cómo funciona PKI?
- Los componentes principales de una PKI
- Modelos de confianza de PKI: Pública, privada e híbrida
- ¿Para qué se usa PKI?
- Por qué PKI es más difícil de gestionar en 2026
- PKI y el cambio poscuántico
- PKI frente a las herramientas con las que se confunde
- Lista de verificación para implementar PKI
- Conclusión
- Preguntas frecuentes

Gestor de contraseñas autohospedado para su empresa
Passwork ofrece la ventaja de un trabajo en equipo eficaz con contraseñas corporativas en un entorno totalmente seguro
Más información