
Em abril de 2026 ocorreram três ameaças a credenciais que parecem não ter qualquer ligação entre si, até se perceber o padrão.
O APT28 sequestrou 18 000 routers em 120 países e redirecionou o tráfego de autenticação através de um proxy adversary-in-the-middle. Sem malware. Apenas um aviso de certificado TLS que a maioria dos utilizadores ignorou. Credenciais do Microsoft 365 e tokens OAuth recolhidos a meio do caminho, com a autenticação multifator (MFA) totalmente contornada.
Um programador de uma startup de produtividade com IA foi infetado por um infostealer (malware de roubo de credenciais) comum. O malware custava cerca de 200 dólares num fórum da darknet. Extraiu um token OAuth guardado no browser, entregou-o aos atacantes e, em poucas horas, estes estavam dentro do ambiente de produção da Vercel, a enumerar chaves de API, credenciais de bases de dados e chaves de assinatura.
O ShinyHunters obteve tokens de autenticação de um fornecedor externo de análise de dados chamado Anodot e passou o dia a rentabilizar o acesso a dezenas de plataformas a jusante. Vimeo. Zara. Clientes da Snowflake. Nenhuma das plataformas principais foi comprometida diretamente. O ataque decorreu inteiramente através da camada de integração.
O denominador comum: a intrusão nunca começou onde os danos acabaram. Todos os atacantes entraram por um elemento periférico (um fornecedor, uma integração, um dispositivo esquecido) e, a partir daí, avançaram para o verdadeiro alvo.
Este resumo reúne os incidentes de credenciais e de autenticação que marcaram abril de 2026, as estatísticas que lhes dão contexto e o que significam, em conjunto, para a forma como as organizações gerem os acessos.
Pontos principais
- O APT28 sequestrou 18 000 routers em 120 países para roubar tokens OAuth do Microsoft 365. A campanha FrostArmada não precisou de malware e quase não deixou rasto visível: as definições de DNS foram substituídas silenciosamente para redirecionar o tráfego de autenticação através de um proxy adversary-in-the-middle. A MFA foi totalmente contornada. O FBI desmantelou a infraestrutura em abril de 2026.
- O Storm-2372 contornou a MFA em grande escala sem roubar uma única palavra-passe. A campanha abusou do fluxo OAuth Device Code, com iscos gerados por IA e adaptados à função de cada vítima, para levar as vítimas a autorizar sessões controladas pelos atacantes. O kit de ferramentas (EvilTokens) automatizou toda a operação de ponta a ponta.
- A violação de segurança da Anodot expôs tokens armazenados de dezenas de plataformas a jusante. O ShinyHunters extraiu tokens de autenticação de um fornecedor externo de análise de dados e usou-os para aceder a dados de clientes da Vimeo (119 000 utilizadores) e da Zara/Inditex (197 000 registos). A Snowflake não foi comprometida: o ataque decorreu inteiramente através da camada de integração.
- Um infostealer comum no dispositivo de um único programador bastou para entrar no ambiente de produção da Vercel. O Lumma Stealer comprometeu a Context.ai, um fornecedor periférico de IA. O acesso OAuth herdado deu aos atacantes entrada direta nos sistemas da Vercel, sem zero-day e sem phishing dirigido a colaboradores da Vercel.
- Um pacote malicioso da Bitwarden CLI circulou no npm durante 94 minutos. Os atacantes sequestraram uma GitHub Action no pipeline de CI/CD e injetaram uma carga maliciosa dirigida a segredos de programadores, credenciais de nuvem e configurações de ferramentas de programação com IA, com autopropagação integrada a todos os repositórios acessíveis.
- O desenvolvimento assistido por IA levou a fuga de segredos a um recorde de 28,6 milhões em 2025, mais 34 % em termos homólogos. As fugas de credenciais de serviços de IA cresceram 81 %. Os commits criados em coautoria com ferramentas de IA expõem segredos a cerca do dobro da taxa de referência. 64 % dos segredos expostos em 2022 continuavam ativos e exploráveis em 2026.
- Todos os grandes incidentes deste mês seguiram o mesmo padrão. O alvo principal nunca foi a vítima final: os atacantes passaram por um fornecedor periférico, um token armazenado ou uma dependência comprometida para chegar ao verdadeiro objetivo. A MFA não travou nenhuma das campanhas de roubo de credenciais. A superfície de ataque é a camada de integração, o pipeline de CI/CD e a concessão OAuth.
APT28: Autoridades internacionais desmantelam a campanha de sequestro de DNS FrostArmada
Uma operação policial internacional, com a participação do FBI, do Departamento de Justiça dos EUA e do Governo polaco, e com apoio técnico da Microsoft e da Black Lotus Labs, desmantelou a FrostArmada: uma campanha do APT28 que sequestrava as definições de DNS de routers para roubar credenciais do Microsoft 365 e tokens OAuth. Ativa desde maio de 2025, a campanha infetou 18 000 dispositivos em 120 países no seu pico, em dezembro de 2025.
O que aconteceu
O APT28 (também identificado como Fancy Bear, Forest Blizzard, Strontium e Storm-2754), atribuído pelo NCSC e pelo Departamento de Justiça dos EUA à unidade militar 26165 do GRU russo, comprometeu routers SOHO (de pequenos escritórios e escritórios domésticos) expostos à Internet através da exploração de vulnerabilidades públicas conhecidas. O alvo principal foi o TP-Link WR841N, através da CVE-2023-50224, que permitia a atacantes não autenticados extrair as credenciais do router com um pedido HTTP GET manipulado e, depois, substituir as definições de DHCP/DNS com um segundo pedido.
A cadeia de ataque funcionava da seguinte forma:
- O router é comprometido através de uma vulnerabilidade conhecida; as definições de DNS são substituídas para apontar para nós VPS controlados pelos atacantes
- A nova configuração de DNS é enviada automaticamente por DHCP para todos os dispositivos internos: portáteis, telemóveis, tudo o que está na rede
- Quando um utilizador consulta um domínio relacionado com autenticação, o servidor DNS malicioso devolve o IP do atacante em vez do verdadeiro
- O utilizador é redirecionado para um proxy adversary-in-the-middle (AitM), que se interpõe entre a vítima e o serviço
- O proxy encaminha os pedidos para o serviço legítimo e, entretanto, recolhe silenciosamente palavras-passe e tokens OAuth a meio do caminho
- O único aviso visível para a vítima: um erro de certificado TLS, fácil de ignorar
A abordagem exigia uma interação mínima do utilizador final e quase não deixava rasto visível. A Black Lotus Labs descreveu-a como «puro thriller, sem malware de enchimento».
Como a campanha evoluiu
A primeira atividade foi limitada e começou em maio de 2025. O ponto de viragem chegou a 5 de agosto de 2025, quando o NCSC publicou o relatório Authentic Antics, que descrevia um conjunto de ferramentas do Forest Blizzard para roubar credenciais do Microsoft Office. A Lumen detetou a exploração generalizada de routers e o redirecionamento de DNS logo no dia seguinte (6 de agosto), o que confirma uma rápida adaptação das técnicas operacionais após a exposição pública.
Este padrão é coerente com o historial mais amplo do Forest Blizzard. O grupo tem aperfeiçoado continuamente os seus métodos de roubo de credenciais desde, pelo menos, 2021: do password spraying (pulverização de palavras-passe) por força bruta contra serviços da Microsoft à recolha de hashes NTLM através de routers comprometidos, até uma infraestrutura AitM completa. O grupo é também conhecido por utilizar a ferramenta baseada em LLM «LAMEHUG», a par de técnicas mais tradicionais.
Como a infraestrutura estava organizada
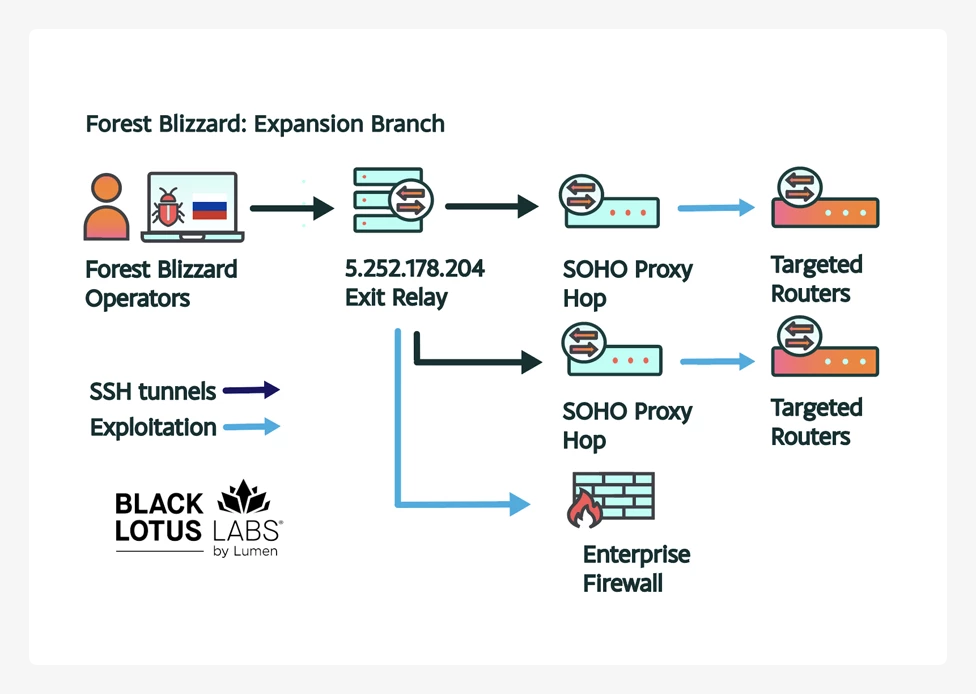
A Black Lotus Labs identificou dois núcleos operacionais distintos:
- Equipa de expansão – dedicada a comprometer novos routers SOHO e a fazer crescer a botnet em grande escala, tendo como alvo um vasto conjunto de equipamentos de rede com interfaces web expostas
- Núcleo AitM – responsável pela recolha de credenciais e tokens; conduziu também operações interativas contra routers MikroTik específicos
O sequestro de DNS era oportunista por conceção: lançar uma rede ampla e depois filtrar o tráfego intercetado para selecionar, em cada fase da cadeia, as vítimas com provável valor de informações.
Alvos e alcance
A campanha visou sobretudo agências governamentais, ministérios dos negócios estrangeiros, forças de segurança, fornecedores de TI e de alojamento, e organizações com servidores de e-mail próprios (on-premise). A Microsoft confirmou ataques AitM contra subdomínios do Microsoft 365, incluindo o Outlook na Web. A Black Lotus Labs e o NCSC observaram também ataques a organizações governamentais no Norte de África, na América Central e no Sudeste Asiático, incluindo «uma plataforma nacional de identidade num país europeu».
O desmantelamento
O FBI realizou uma operação técnica autorizada judicialmente, que repôs remotamente as configurações de DNS dos routers comprometidos para voltarem a apontar para resolvedores legítimos. A operação foi testada exaustivamente no firmware TP-Link afetado, para garantir que não afetava o funcionamento normal dos routers nem recolhia dados dos utilizadores.
A Lumen bloqueou o tráfego para a infraestrutura afetada e acrescentou indicadores de compromisso ao Lumen Defender. Os routers podem ser totalmente limpos com a reposição das definições de fábrica. A TP-Link confirmou o alcance numa declaração oficial:
«A TP-Link realizou uma análise interna e identificou que vários produtos TP-Link antigos podem ser afetados por esta vulnerabilidade. Com exceção do TL-WR940N v6 (EOS desde 2024), todos os produtos afetados atingiram o estado de fim de vida (End-of-Life, EOL) e já não se encontram abrangidos pelo ciclo de manutenção normal da TP-Link.»
Na prática, isto significa que não haverá correções: a substituição é a única forma de remediação para o hardware afetado.
O que fazer
Ações prioritárias para as equipas de rede e de segurança:
- Substituir os routers que já não recebem atualizações de firmware: o hardware em fim de vida foi o principal ponto de entrada
- Verificar as definições do resolvedor DNS na configuração do router e compará-las com os valores corretos indicados pelo ISP
- Implementar a fixação de certificados (certificate pinning) nos dispositivos empresariais geridos por MDM, o que gera um erro quando um proxy AitM tenta inspecionar o tráfego
- Rever as regras de firewall para evitar a exposição indesejada de interfaces de gestão remota
- Monitorizar os registos de início de sessão do Microsoft Entra para detetar padrões anómalos de utilização de tokens OAuth
Fontes
A campanha do APT28 contra routers e o sequestro de DNS FrostArmada estão documentados no relatório da BleepingComputer , no alerta do NCSC e na análise da Lumen Black Lotus Labs .
Phishing com IA do Storm-2372: Contorno da MFA em massa através do Device Code
A Microsoft documentou uma campanha de phishing do Storm-2372 em grande escala que contornou a MFA sem roubar uma única palavra-passe. O ataque abusou do fluxo de autenticação OAuth Device Code (código de dispositivo), um mecanismo legítimo concebido para dispositivos que não permitem inícios de sessão interativos, para levar os utilizadores a autorizar sessões controladas pelos atacantes. A campanha assentava no EvilTokens, um kit de phishing-as-a-service (phishing como serviço) que automatizou toda a operação de ponta a ponta.
Como funcionou
O ataque desenrolou-se em três fases:
- Reconhecimento: 10 a 15 dias antes do phishing, o grupo verificou a validade das contas visadas através do endpoint GetCredentialType da Microsoft.
- Entrega: a IA generativa produziu e-mails isco hiperpersonalizados, adaptados à função de cada alvo: pedidos de proposta (RFP) para o pessoal de compras, faturas para as equipas financeiras, notificações de fluxos de trabalho de produção para as operações. As cadeias de redirecionamento passavam pela Vercel, pelo Cloudflare Workers e pelo AWS Lambda para se confundirem com o tráfego empresarial legítimo.
- Captura do token: quando a vítima clicava na ligação, um script em segundo plano gerava um Device Code ativo em tempo real, o que contornava a janela de expiração padrão de 15 minutos. A vítima concluía a MFA na verdadeira página de início de sessão da Microsoft e, sem o saber, autorizava a sessão do atacante.
A atividade pós-comprometimento concentrou-se em alvos de elevado valor: exfiltração de e-mails, regras maliciosas na caixa de entrada para garantir persistência e reconhecimento através do Microsoft Graph para mapear a estrutura organizacional e as permissões.
Alvos e alcance
A campanha visou organizações dos setores público, financeiro, industrial e de TI. A atividade pós-comprometimento não foi indiscriminada: os agentes de ameaça recorreram a enriquecimento automatizado (cruzamento de perfis públicos e diretórios empresariais) para triar as contas comprometidas e dar prioridade a pessoas em funções financeiras ou executivas para uma exploração mais aprofundada.
Atividade pós-comprometimento
Depois de obterem os tokens, os atacantes concentraram-se em manter o acesso e extrair dados. Isto incluiu a exfiltração de e-mails, a criação de regras maliciosas na caixa de entrada para redirecionar ou ocultar comunicações e o reconhecimento através do Microsoft Graph para mapear a estrutura organizacional e as permissões, o que permitiu o movimento lateral enquanto os tokens roubados se mantiveram válidos.
O que fazer
- Desativar o fluxo Device Code, através de políticas de Acesso Condicional, para os utilizadores e as aplicações que não precisam dele
- Monitorizar consultas anómalas ao endpoint GetCredentialType e padrões invulgares de emissão de tokens
- Implementar políticas de duração dos tokens e a avaliação contínua do acesso para limitar o período de validade dos tokens roubados
- Tratar os iscos personalizados por IA e adaptados à função como um vetor de ameaça documentado: a formação de sensibilização genérica não é suficiente
Fonte
O relato da própria Microsoft sobre a campanha de phishing de Device Code com IA de abril de 2026 encontra-se na publicação do Microsoft Security Blog .
Fuga de tokens da Anodot: Vimeo, Zara e dezenas de outras empresas atingidas pela campanha do ShinyHunters
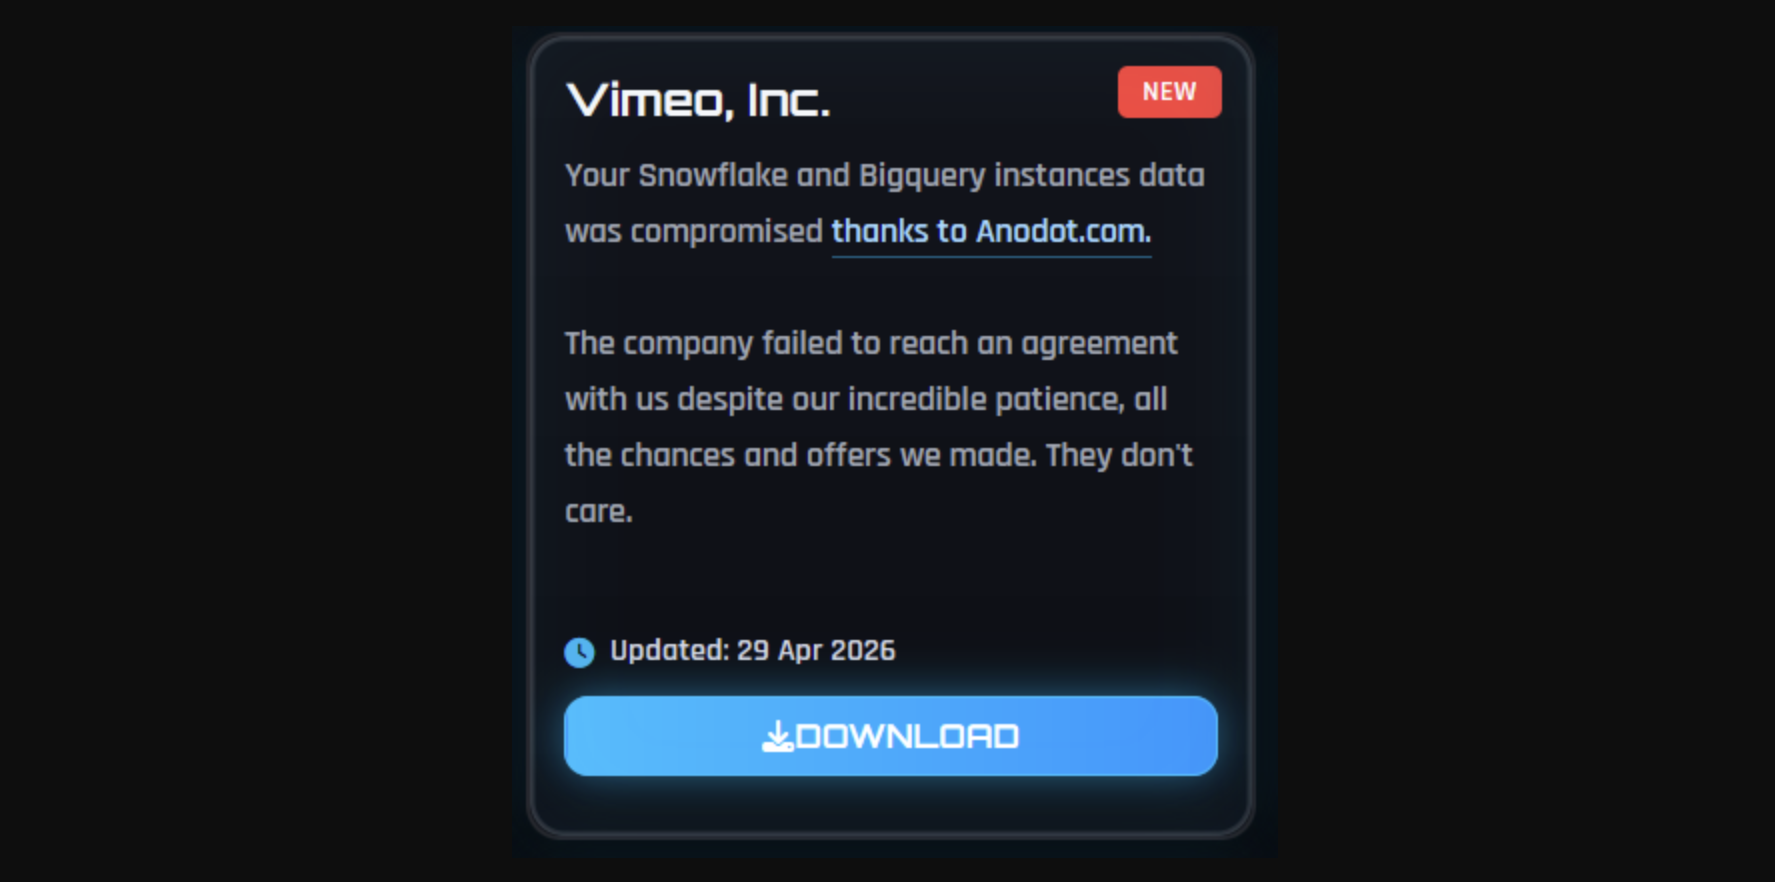
Mais de uma dúzia de empresas sofreram roubo de dados depois de terem sido roubados tokens de autenticação à Anodot, um fornecedor de análise de dados baseado em IA adquirido pela Glassbox em novembro de 2025. A maioria dos ataques visou ambientes de clientes da Snowflake. Entre as vítimas confirmadas: a Vimeo (119 000 utilizadores afetados) e a Inditex, empresa-mãe da Zara (197 000 registos expostos). A própria plataforma Snowflake não foi violada: o ataque decorreu inteiramente através da camada de integração de terceiros.
O que aconteceu
A Anodot fornece deteção de anomalias em tempo real para dados de negócio e operacionais, com integração direta na Snowflake, no S3, no Amazon Kinesis e noutras plataformas. Para funcionar, armazena tokens de autenticação em nome dos clientes. Quando o ambiente da Anodot foi violado, esses tokens armazenados deram aos atacantes acesso direto aos dados dos clientes a jusante, sem ser necessária qualquer vulnerabilidade na própria Snowflake.
O grupo de extorsão ShinyHunters reivindicou a autoria e disse à BleepingComputer que roubou dados de dezenas de empresas numa única sexta-feira, com tokens obtidos na Anodot. O grupo deu também a entender que poderá ter tido acesso à Anodot durante algum tempo antes de agir. Posteriormente, o ShinyHunters tentou usar os mesmos tokens roubados contra contas de clientes da Salesforce, mas foi detetado e bloqueado por mecanismos de deteção baseados em IA antes de conseguir.
A Snowflake reagiu com o bloqueio das contas de clientes potencialmente afetadas e a notificação das organizações atingidas. A página de estado da Anodot mostrou todos os conectores em baixo, em todas as regiões geográficas, a partir do fim de semana do incidente. Nem a Anodot nem a empresa-mãe, a Glassbox, responderam aos pedidos de esclarecimento da imprensa até à data de publicação.
Vítimas confirmadas
A Vimeo confirmou que a violação de segurança da Anodot expôs dados de utilizadores e clientes: sobretudo dados técnicos, títulos de vídeos, metadados e, em alguns casos, endereços de e-mail. Na divulgação oficial, a Vimeo afirmou:
«Os dados acedidos não incluem conteúdos de vídeo da Vimeo, credenciais de início de sessão válidas dos utilizadores nem informações de cartões de pagamento. As credenciais de início de sessão dos utilizadores e clientes da Vimeo estão seguras. Assim que tomámos conhecimento do incidente, desativámos de imediato todas as credenciais da Anodot, removemos a integração da Anodot com os sistemas da Vimeo e contratámos especialistas externos em segurança para apoiar a investigação.»
Segundo o Have I Been Pwned, foram expostos 119 200 endereços de e-mail únicos, por vezes acompanhados de nomes. O ShinyHunters publicou centenas de gigabytes de dados da Vimeo depois de incluir a empresa no seu portal de extorsão «pay or leak» (pagar ou divulgar).
A Zara (Inditex) foi também incluída pelo ShinyHunters na mesma campanha. O grupo publicou o que afirmou ser um terabyte de dados, que alegadamente incluía 95 milhões de registos de pedidos de suporte. O Have I Been Pwned registou 197 400 endereços de e-mail únicos na fuga, juntamente com SKU de produtos, identificadores de encomendas e dados de mercados geográficos. A Inditex confirmou o incidente, mas afirmou que este não afetou palavras-passe nem informações de pagamento.
Porque é importante
Este incidente é um risco estrutural, não um caso isolado. As integrações SaaS-a-SaaS envolvem habitualmente a delegação de credenciais: um serviço autentica-se em nome de outro e armazena tokens de longa duração com permissões amplas. Essa autorização é concedida uma vez e raramente revista. Quando o serviço delegado é comprometido, cada ligação a jusante que detém torna-se um vetor de ataque, e a plataforma principal não tem visibilidade nem controlo sobre a violação.
O modus operandi do ShinyHunters é coerente: identificar um serviço de integração periférico, comprometê-lo, extrair os tokens armazenados e rentabilizar o acesso através de extorsão antes que as vítimas consigam reagir.
O que fazer
- Manter um inventário atualizado de todas as integrações SaaS de terceiros e das credenciais que detêm em nome da organização
- Aplicar o princípio do menor privilégio ao âmbito de todas as concessões OAuth e de todos os tokens de API emitidos para serviços externos
- Definir políticas de expiração de tokens e evitar tokens de longa duração sem prazo nas integrações de terceiros
- Realizar revisões de acessos periódicas e revogar as autorizações de serviços que já não estão em utilização
- Tratar a postura de segurança dos fornecedores de integrações como parte do processo de avaliação de risco de fornecedores
Fontes
Os ataques a clientes da Snowflake são descritos no relatório da BleepingComputer , o incidente da Anodot na publicação da Vimeo sobre o incidente , a exposição da Vimeo no relatório da BleepingComputer sobre a Vimeo e na entrada da Vimeo no Have I Been Pwned , e a exposição da Zara na entrada da Zara no Have I Been Pwned e no relatório da TechRadar sobre a Zara .
Vercel: Ataque à cadeia de abastecimento através de OAuth e do Lumma Stealer
Um colaborador da Vercel utilizava a Context.ai, uma ferramenta de produtividade com IA de terceiros, ligada por OAuth à sua conta empresarial do Google Workspace. Quando a Context.ai foi comprometida, os atacantes herdaram esse acesso OAuth, tomaram o controlo da conta Vercel do colaborador e avançaram para os sistemas de produção.
As variáveis de ambiente não sensíveis (chaves de API, tokens, credenciais de bases de dados, chaves de assinatura) foram enumeradas e desencriptadas. A Vercel contratou a Google Mandiant para a investigação forense e descreveu os atacantes como «altamente sofisticados, a julgar pela velocidade operacional e pelo conhecimento aprofundado da superfície de API dos produtos da Vercel».
O que aconteceu
A Trend Micro identificou o Lumma Stealer como o infostealer utilizado no comprometimento inicial da Context.ai. O Lumma é uma ferramenta comum de malware-as-a-service que extrai credenciais guardadas no browser, cookies de sessão e tokens de autenticação das máquinas infetadas. Um único dispositivo infetado de um programador de um pequeno fornecedor de IA tornou-se o ponto de entrada para uma fuga de dados de 2 milhões de dólares numa grande plataforma de nuvem.
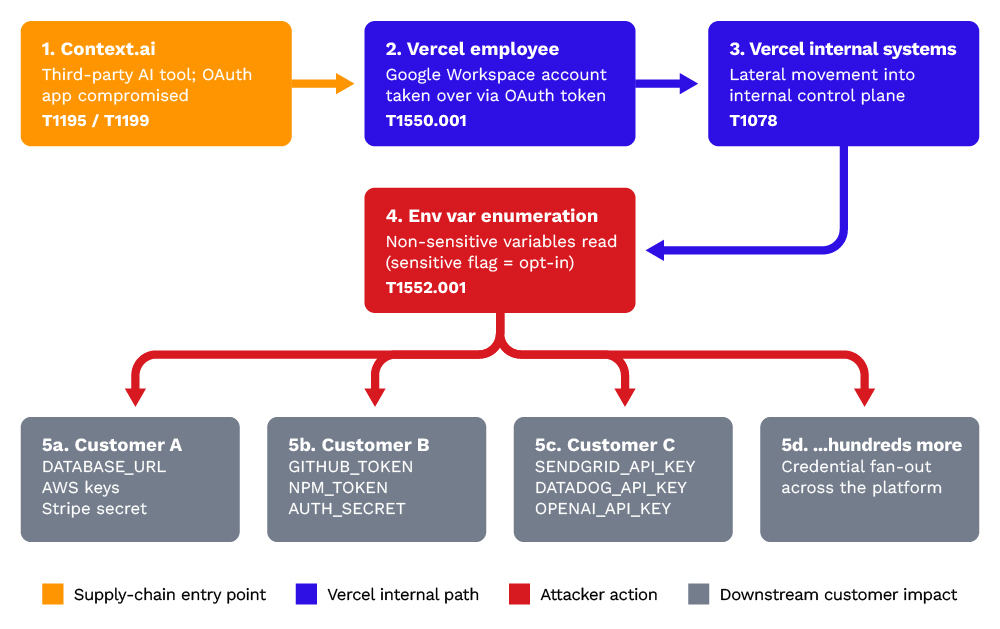
A Vercel confirmou que as variáveis de ambiente secretas (as explicitamente marcadas como sensíveis) estavam armazenadas de forma encriptada e não foram comprometidas. As variáveis não secretas foram expostas. A empresa descreveu os atacantes como «altamente organizados» e contratou a Mandiant para a investigação forense.
«Identificámos um incidente de segurança que envolveu o acesso não autorizado a determinados sistemas internos da Vercel. Estamos a investigar ativamente e contratámos especialistas em resposta a incidentes para ajudar na investigação e na remediação.» – declaração oficial da Vercel
Porque é importante
As concessões OAuth são fáceis de criar e raramente revistas. Quando um colaborador liga uma ferramenta de terceiros a uma conta empresarial, normalmente concede permissões amplas com um único clique, e essa autorização mantém-se indefinidamente, salvo se for revogada de forma explícita. Cada aplicação ligada é um potencial ponto de passagem para os atacantes, caso essa aplicação venha a ser comprometida.
Esta cadeia de ataque não exigiu nenhum zero-day, nenhum phishing dirigido diretamente a um colaborador da Vercel e nenhuma vulnerabilidade no código da própria Vercel. Bastou um infostealer comum na máquina de um programador de um fornecedor periférico.
O que fazer
- Auditar todas as aplicações OAuth ligadas a contas empresariais do Google Workspace e do Microsoft 365
- Aplicar políticas que restrinjam as aplicações de terceiros que os colaboradores podem autorizar
- Marcar explicitamente todas as variáveis de ambiente sensíveis e tratar as variáveis não marcadas como potencialmente expostas
- Implementar uma solução de deteção em endpoints capaz de identificar a atividade de infostealers antes de ocorrer a exfiltração de credenciais
- Rodar, por precaução, todas as variáveis de ambiente não sensíveis se a aplicação OAuth da Context.ai esteve presente no ambiente
Fontes
A violação de segurança da Vercel e o percurso de ataque à cadeia de abastecimento via OAuth que lhe deu origem são descritos na análise da Trend Micro e no boletim de segurança da Vercel .
Bitwarden CLI comprometida no ataque à cadeia de abastecimento da Checkmarx
22 de abril de 2026. O pacote da Bitwarden CLI @bitwarden/[email protected] foi distribuído com código malicioso durante 94 minutos (entre as 5:57 PM e as 7:30 PM ET) através de uma GitHub Action sequestrada no pipeline de CI/CD da Bitwarden. O comprometimento faz parte da campanha mais ampla de ataques à cadeia de abastecimento da Checkmarx, atribuída ao agente de ameaça TeamPCP. A Bitwarden confirmou o incidente e afirmou que não houve acesso a dados dos cofres dos utilizadores finais.
O que fazia o código malicioso
O código injetado era executado através de um hook preinstall e visava credenciais em várias superfícies: ficheiros de ambiente locais e histórico da shell, segredos do GitHub Actions, credenciais do pipeline de CI/CD, ficheiros de configuração de ferramentas de programação com IA (Claude, Cursor, Codex CLI, Aider, Kiro) e tokens npm. Os dados roubados eram encriptados com AES-256-GCM e exfiltrados para audit.checkmarx[.]cx (um domínio que se fazia passar pela Checkmarx), com um repositório GitHub como alternativa.
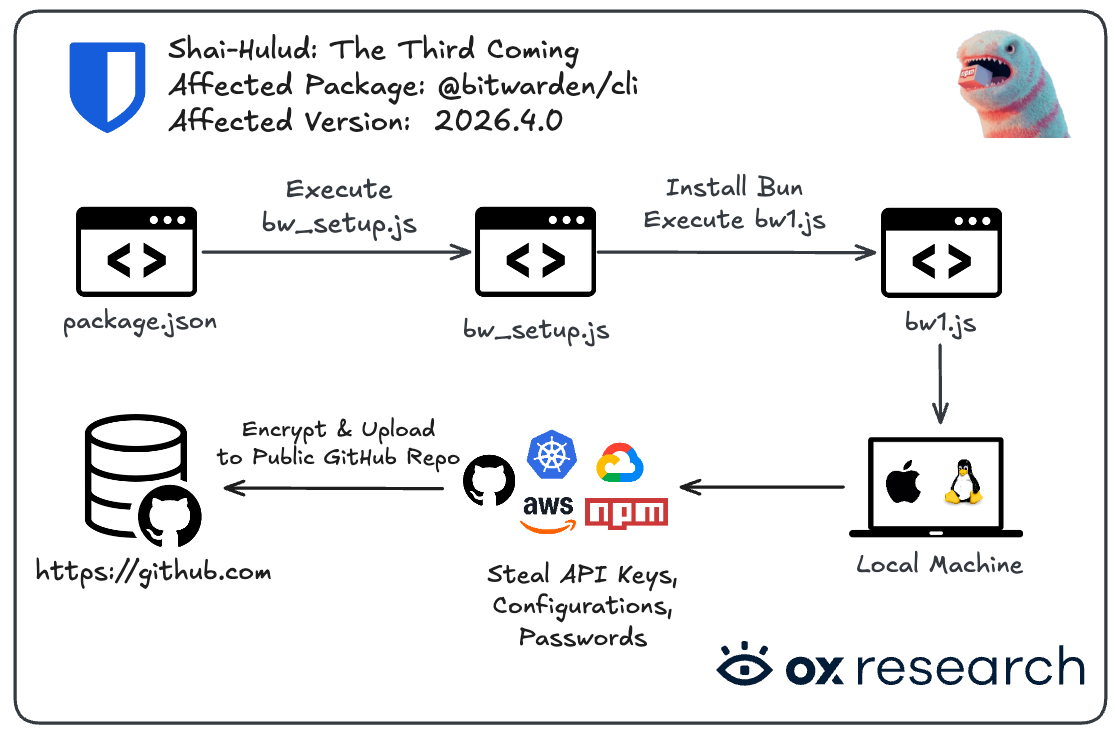
Se encontrasse tokens do GitHub, o malware injetava fluxos de trabalho maliciosos do Actions em todos os repositórios acessíveis e usava as credenciais npm recolhidas para publicar novas versões maliciosas de pacotes a jusante. A Endor Labs descreveu-o como uma das «cargas maliciosas de cadeia de abastecimento npm mais capazes» publicadas até à data.
O que fazer
- Fixar todas as dependências de CI/CD (GitHub Actions, pacotes npm, imagens Docker) a hashes de commit específicos e verificados
- Implementar a verificação da integridade das dependências (checksums, assinaturas Sigstore) antes da instalação
- Restringir as permissões do pipeline de CI/CD ao âmbito mínimo necessário
- Se o pacote foi instalado durante o período afetado, rodar de imediato todos os segredos acessíveis a partir desse ambiente
Fontes
O pacote comprometido da Bitwarden CLI é descrito no relatório do The Hacker News e na análise da OX Security .
GitGuardian: Agentes de IA levaram à fuga de 29 milhões de segredos
O relatório State of Secrets Sprawl 2026 da GitGuardian identificou 28 649 024 novos segredos expostos em repositórios públicos do GitHub em 2025, um aumento de 34 % em termos homólogos e o maior salto anual da história do relatório. O principal fator: o desenvolvimento assistido por IA.
Porque é que a IA agrava o problema
Os assistentes de IA aceleram o desenvolvimento a tal ponto que o código parece pronto para produção (e é submetido em commit) antes de alguém decidir onde devem ficar as credenciais. Os commits criados em coautoria com o Claude Code expõem segredos a cerca do dobro da taxa de referência no GitHub público. Surgiu ainda uma superfície de risco distinta com os ficheiros de configuração MCP: a GitGuardian encontrou 24 008 segredos únicos expostos em configurações do Model Context Protocol em 2025.
Números-chave
| Métrica | Valor em 2025 |
|---|---|
| Novos segredos expostos no GitHub público | 28 649 024 |
| Crescimento homólogo | +34 % (recorde do relatório) |
| Segredos de serviços de IA expostos | 1 275 105 |
| Crescimento homólogo das fugas de credenciais de serviços de IA | +81 % |
| Crescimento das fugas de credenciais do OpenRouter | ×48 em termos homólogos |
| Serviços de IA entre os 15 tipos de fuga com crescimento mais rápido | 12 em 15 |
| Segredos em ficheiros de configuração MCP | 24 008 únicos |
| Segredos de 2022 ainda ativos e exploráveis em 2026 | 64 % |
| Repositórios internos vs. repositórios públicos | 6× mais probabilidade de conterem segredos hardcoded |
| Fugas fora dos repositórios (Slack, Notion, etc.) | 28 % de todos os incidentes |
Depois de um segredo ser submetido num repositório público, passa na prática a ser público, mesmo que seja apagado mais tarde. Os scanners automáticos recolhem os segredos acabados de submeter poucos minutos após a publicação.
O que fazer
- Implementar pre-commit hooks e análise de segredos no CI/CD para detetar credenciais antes de chegarem aos repositórios
- Impor ferramentas dedicadas de gestão de segredos (HashiCorp Vault, AWS Secrets Manager) como o único mecanismo autorizado para armazenar credenciais
- Rodar todas as credenciais que tenham aparecido num repositório público, por mais breve que tenha sido a exposição
- Definir políticas de governação de credenciais específicas para as integrações de agentes de IA e tratar as identidades dos agentes como objetos de pleno direito na gestão de acessos
Fontes
Os números das fugas de segredos relacionadas com IA são publicados no relatório State of Secrets Sprawl 2026 , e as conclusões sobre credenciais de agentes de IA são descritas no artigo da Help Net Security .
O que as ameaças a credenciais de abril têm em comum
Há três padrões que se repetem em todos os incidentes deste mês:
- O alvo principal raramente foi a vítima final: os atacantes passaram por um fornecedor periférico, uma aplicação OAuth de terceiros ou uma dependência de CI/CD comprometida para chegar ao verdadeiro objetivo.
- A MFA protegeu menos do que se supunha: tanto a campanha de Device Code como as cadeias de roubo de tokens OAuth a contornaram totalmente, sem tocar numa palavra-passe.
- A IA acelerou a velocidade dos atacantes em ambas as frentes: a IA generativa personalizou o phishing em grande escala, enquanto o desenvolvimento assistido por IA gerou um volume recorde de credenciais expostas.
Abril de 2026 em números: O mês em cibersegurança
Abril de 2026 manteve a trajetória definida no início do ano: mais incidentes, impacto mais amplo e cadeias de ataque que contornam cada vez mais os controlos tradicionais. O ransomware, o roubo de credenciais e o comprometimento da cadeia de abastecimento dominaram o panorama de ameaças em todos os setores.
Volume de violações e ataques
| Métrica | Valor | Fonte |
|---|---|---|
| Países afetados pelo sequestro de DNS FrostArmada do APT28 | 120 | Lumen / Black Lotus Labs, abril de 2026 |
| Dispositivos comprometidos no pico (dezembro de 2025) | 18 000 | FBI / DOJ, abril de 2026 |
| Registos expostos na fuga de tokens da Anodot (Vimeo + Zara) | 316 000+ | Divulgações da Vimeo / Inditex, abril de 2026 |
| Período de exposição da versão maliciosa da Bitwarden CLI | 94 minutos | Bitwarden, abril de 2026 |
| Incidentes de ransomware registados em abril de 2026 | Mais de 9 documentados | CM-Alliance, maio de 2026 |
| Setores visados por ransomware em abril | Saúde, administração pública, finanças, educação, tecnologia | CM-Alliance, maio de 2026 |
| Violações de dados nos EUA nos últimos 12 meses (fóruns clandestinos) | 758 (13,3 % do total mundial) | BitSight, 2025–2026 |
| Setor mais visado a nível mundial | Administração pública: 543 violações (21 % do total) | BitSight, 2025–2026 |
Exposição de credenciais e segredos
| Métrica | Valor | Fonte |
|---|---|---|
| Novos segredos expostos no GitHub público em 2025 | 28 649 024 | GitGuardian, abril de 2026 |
| Crescimento homólogo da fuga de segredos | +34 % | GitGuardian, abril de 2026 |
| Credenciais de serviços de IA expostas | 1 275 105 | GitGuardian, abril de 2026 |
| Segredos de 2022 ainda ativos e exploráveis | 64 % | GitGuardian, abril de 2026 |
| Segredos expostos fora dos repositórios de código | 28 % de todos os incidentes | GitGuardian, abril de 2026 |
Técnicas de ataque em destaque
| Técnica | Incidente | Impacto |
|---|---|---|
| Sequestro de DNS (AitM) | APT28 FrostArmada | Roubo de credenciais do Microsoft 365 e de tokens OAuth em grande escala |
| Roubo de tokens OAuth através da violação de um terceiro | Anodot → Vimeo, Zara | Mais de 316 000 registos; nenhuma plataforma principal comprometida diretamente |
| Cadeia de abastecimento OAuth + infostealer (Lumma) | Vercel através da Context.ai | Acesso ao ambiente de produção; exposição de variáveis não secretas |
| Cadeia de abastecimento de CI/CD (GitHub Actions + npm) | Bitwarden CLI | Recolha de credenciais em ambientes de programação |
| Phishing de Device Code (contorno da MFA) | Storm-2372 / EvilTokens | Comprometimento de contas do Microsoft 365 em grande escala sem roubo de palavras-passe |
| Dispersão de credenciais acelerada pela IA | Relatório da GitGuardian | Mais de 29 milhões de segredos em repositórios públicos; os commits assistidos por IA expõem segredos a 2× a taxa de referência |
Fontes
Os incidentes de abril de 2026 estão compilados no resumo da CM-Alliance , as tendências do volume de violações são acompanhadas nas estatísticas de violações da BitSight , os números das fugas de segredos constam do relatório da GitGuardian e as principais violações do ano são descritas na síntese da ACI Learning .
Conclusão
Abril de 2026 confirmou uma mudança que se vinha a desenhar há anos: a camada de autenticação é a principal superfície de ataque e os tokens de sessão são o principal alvo.
O APT28 sequestrou 18 000 routers para intercetar tokens OAuth sem nunca tocar numa palavra-passe. O Storm-2372 contornou a MFA em grande escala com um fluxo de autenticação legítimo. O ShinyHunters extraiu tokens armazenados de um fornecedor externo de análise de dados e rentabilizou o acesso a dezenas de plataformas a jusante, nenhuma das quais foi comprometida diretamente. Um infostealer comum na máquina de um único programador de um fornecedor periférico bastou para chegar ao ambiente de produção da Vercel.
Os 28,6 milhões de segredos expostos no GitHub, as campanhas de roubo de tokens do APT28 e do Storm-2372 e a violação de segurança da Anodot, que afetou dezenas de plataformas a jusante, apontam todos para a mesma lacuna estrutural: a gestão de acessos concebida para um ambiente mais simples não está a acompanhar a forma como as organizações funcionam hoje na realidade.
Proteger as credenciais significa agora governar todo o ciclo de vida (emissão, rotação, delegação e revogação) para utilizadores humanos, contas de serviço, chaves de API e identidades de agentes de IA. A shadow IT, as concessões OAuth sem revisão e os segredos hardcoded (escritos diretamente no código) nos pipelines de CI/CD são a superfície de ataque. O perímetro não é.
Perguntas frequentes
Qual foi a ameaça de cibersegurança mais grave de abril de 2026?
A campanha FrostArmada do APT28 foi o incidente com maior relevância operacional do mês. Ao sequestrar as definições de DNS de mais de 18 000 routers SOHO sem correções em 120 países, o grupo ligado ao GRU russo intercetou silenciosamente credenciais do Microsoft 365 e tokens OAuth de agências governamentais, forças de segurança e fornecedores de TI, e contornou a MFA sem instalar malware nem dirigir phishing diretamente a utilizadores individuais.
Como é que o roubo de tokens OAuth contorna a MFA?
Os tokens OAuth são emitidos depois de o utilizador já ter concluído a autenticação, incluindo qualquer passo de MFA. Roubar o token significa herdar uma sessão totalmente autenticada. A MFA protege o processo de início de sessão; não protege o token que dele resulta. Os atacantes que intercetam ou roubam tokens saltam por completo o processo de início de sessão, o que torna a MFA irrelevante nessa fase.
O que é o phishing de Device Code usado pelo Storm-2372?
O phishing de Device Code abusa de um fluxo OAuth legítimo concebido para dispositivos com capacidade de introdução limitada. Os atacantes iniciam o fluxo e depois enviam o código resultante às vítimas através de e-mails de phishing personalizados por IA. Quando a vítima introduz o código na verdadeira página de autenticação da Microsoft, autoriza sem saber a sessão do atacante, o que emite um token de acesso válido sem expor a palavra-passe nem desencadear qualquer desafio de MFA. O token é legítimo porque foi o próprio utilizador a concluir a autenticação.
Porque foi importante o ataque à cadeia de abastecimento da Bitwarden CLI?
Demonstrou que as ferramentas de segurança comportam o mesmo risco na cadeia de abastecimento que qualquer outra dependência de software. Uma versão maliciosa da Bitwarden CLI foi distribuída no npm durante 94 minutos, depois de os atacantes terem sequestrado uma GitHub Action no pipeline de CI/CD. O código injetado visava segredos de programadores, credenciais de nuvem e tokens do pipeline, e foi concebido para se autopropagar a todos os repositórios que o token GitHub da vítima conseguisse alcançar.
O que é a dispersão de credenciais e porque está a acelerar?
A dispersão de credenciais (credential sprawl) designa a proliferação descontrolada de segredos (chaves de API, tokens, palavras-passe, certificados) em repositórios, ficheiros de configuração, ferramentas de colaboração e pipelines de CI/CD. O relatório State of Secrets Sprawl 2026 da GitGuardian identificou 28,6 milhões de novos segredos expostos em repositórios públicos do GitHub em 2025, um aumento de 34 % em termos homólogos, impulsionado em grande parte pelo desenvolvimento assistido por IA. O código chega à produção mais depressa do que as políticas de governação de credenciais conseguem acompanhar, e 64 % dos segredos expostos em 2022 continuavam ativos e exploráveis em 2026.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan
Índice de conteúdos
- Pontos principais
- APT28: Autoridades internacionais desmantelam a campanha de sequestro de DNS FrostArmada
- Phishing com IA do Storm-2372: Contorno da MFA em massa através do Device Code
- Fuga de tokens da Anodot: Vimeo, Zara e dezenas de outras empresas atingidas pela campanha do ShinyHunters
- Vercel: Ataque à cadeia de abastecimento através de OAuth e do Lumma Stealer
- Bitwarden CLI comprometida no ataque à cadeia de abastecimento da Checkmarx
- GitGuardian: Agentes de IA levaram à fuga de 29 milhões de segredos
- O que as ameaças a credenciais de abril têm em comum
- Abril de 2026 em números: O mês em cibersegurança
- Conclusão
- Perguntas frequentes
Índice de conteúdos
- Pontos principais
- APT28: Autoridades internacionais desmantelam a campanha de sequestro de DNS FrostArmada
- Phishing com IA do Storm-2372: Contorno da MFA em massa através do Device Code
- Fuga de tokens da Anodot: Vimeo, Zara e dezenas de outras empresas atingidas pela campanha do ShinyHunters
- Vercel: Ataque à cadeia de abastecimento através de OAuth e do Lumma Stealer
- Bitwarden CLI comprometida no ataque à cadeia de abastecimento da Checkmarx
- GitGuardian: Agentes de IA levaram à fuga de 29 milhões de segredos
- O que as ameaças a credenciais de abril têm em comum
- Abril de 2026 em números: O mês em cibersegurança
- Conclusão
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais