O Passwork armazena cada credencial numa estrutura de três níveis: cofres, pastas e registos de palavras-passe, cifrados com AES-256 do lado do cliente para uma proteção zero-knowledge. O local onde uma credencial reside, e quem lhe pode aceder, depende do tipo de cofre em que se encontra. Um cofre de utilizador pessoal, controlado pelo proprietário, ou um cofre da empresa ou personalizado, sobre o qual os administradores mantêm supervisão permanente.
Esta distinção é importante porque as credenciais raramente ficam onde começaram. Um engenheiro guarda a palavra-passe de uma base de dados no seu cofre pessoal, partilha-a com dois colegas através da Caixa de entrada e, seis meses depois, ninguém se lembra de quem é o responsável por ela nem se a lista de acessos ainda corresponde à equipa. O mesmo padrão cria três riscos recorrentes:
- uma conta crítica pode depender de um único colaborador que, por acaso, a detém
- o acesso pode perdurar para além do motivo pelo qual foi concedido
- a empresa perde o rasto de quem é o responsável por uma determinada credencial e de quem a utiliza
O modelo de armazenamento do Passwork resolve este problema ao fazer da estrutura de cofres e das regras de acesso a fonte de verdade, em vez da partilha ad hoc entre colegas. Este guia explica como funciona essa estrutura, desde os tipos de cofre até à cifragem ao nível do registo, e onde se enquadram a cifragem do lado do servidor e a do lado do cliente.
Pontos principais
- A hierarquia de armazenamento segue a ordem cofre → pasta → registo. Um atalho reutiliza um registo noutro local sem o duplicar.
- Um registo é o cartão da credencial. Contém um nome de utilizador, URLs, notas, ficheiros e campos personalizados a par da palavra-passe, e não apenas a palavra-passe em si.
- Função, grupo e tipo de cofre são três camadas de acesso distintas: a função controla as definições, o grupo controla o acesso aos cofres e o tipo de cofre controla as regras de criação.
- A localização determina a segurança tanto quanto a robustez da cifragem: as credenciais partilhadas pertencem a um cofre da empresa, nunca a um cofre privado.
- A cifragem do lado do servidor está sempre ativa. A cifragem do lado do cliente é opcional, acrescenta uma camada zero-knowledge e troca comodidade por uma palavra-passe mestra que não pode ser recuperada em caso de esquecimento.
A hierarquia de armazenamento: Cofre, pasta, registo
O Passwork organiza cada credencial em três níveis.
- Um cofre é o contentor cifrado de nível superior e o ponto onde o acesso é concedido pela primeira vez
- Uma pasta fica dentro de um cofre, pode ser aninhada para refletir uma equipa ou um projeto reais e herda, por predefinição, o acesso do cofre, embora seja possível restringir o acesso a uma pasta específica para isolar uma subárvore sensível sem criar um novo cofre
- Um registo é o próprio cartão da credencial
Um quarto objeto, o atalho, permite reutilizar um registo noutro cofre ou noutra pasta. Funciona como ligação ao original em vez de o copiar, pelo que editar o registo atualiza todos os atalhos associados. A possibilidade de alguém editar efetivamente através de um atalho depende do nível de acesso que lhe foi atribuído: um atalho pode ser partilhado com acesso «Só de leitura», por exemplo, o que permite consultar o registo sem o poder alterar.
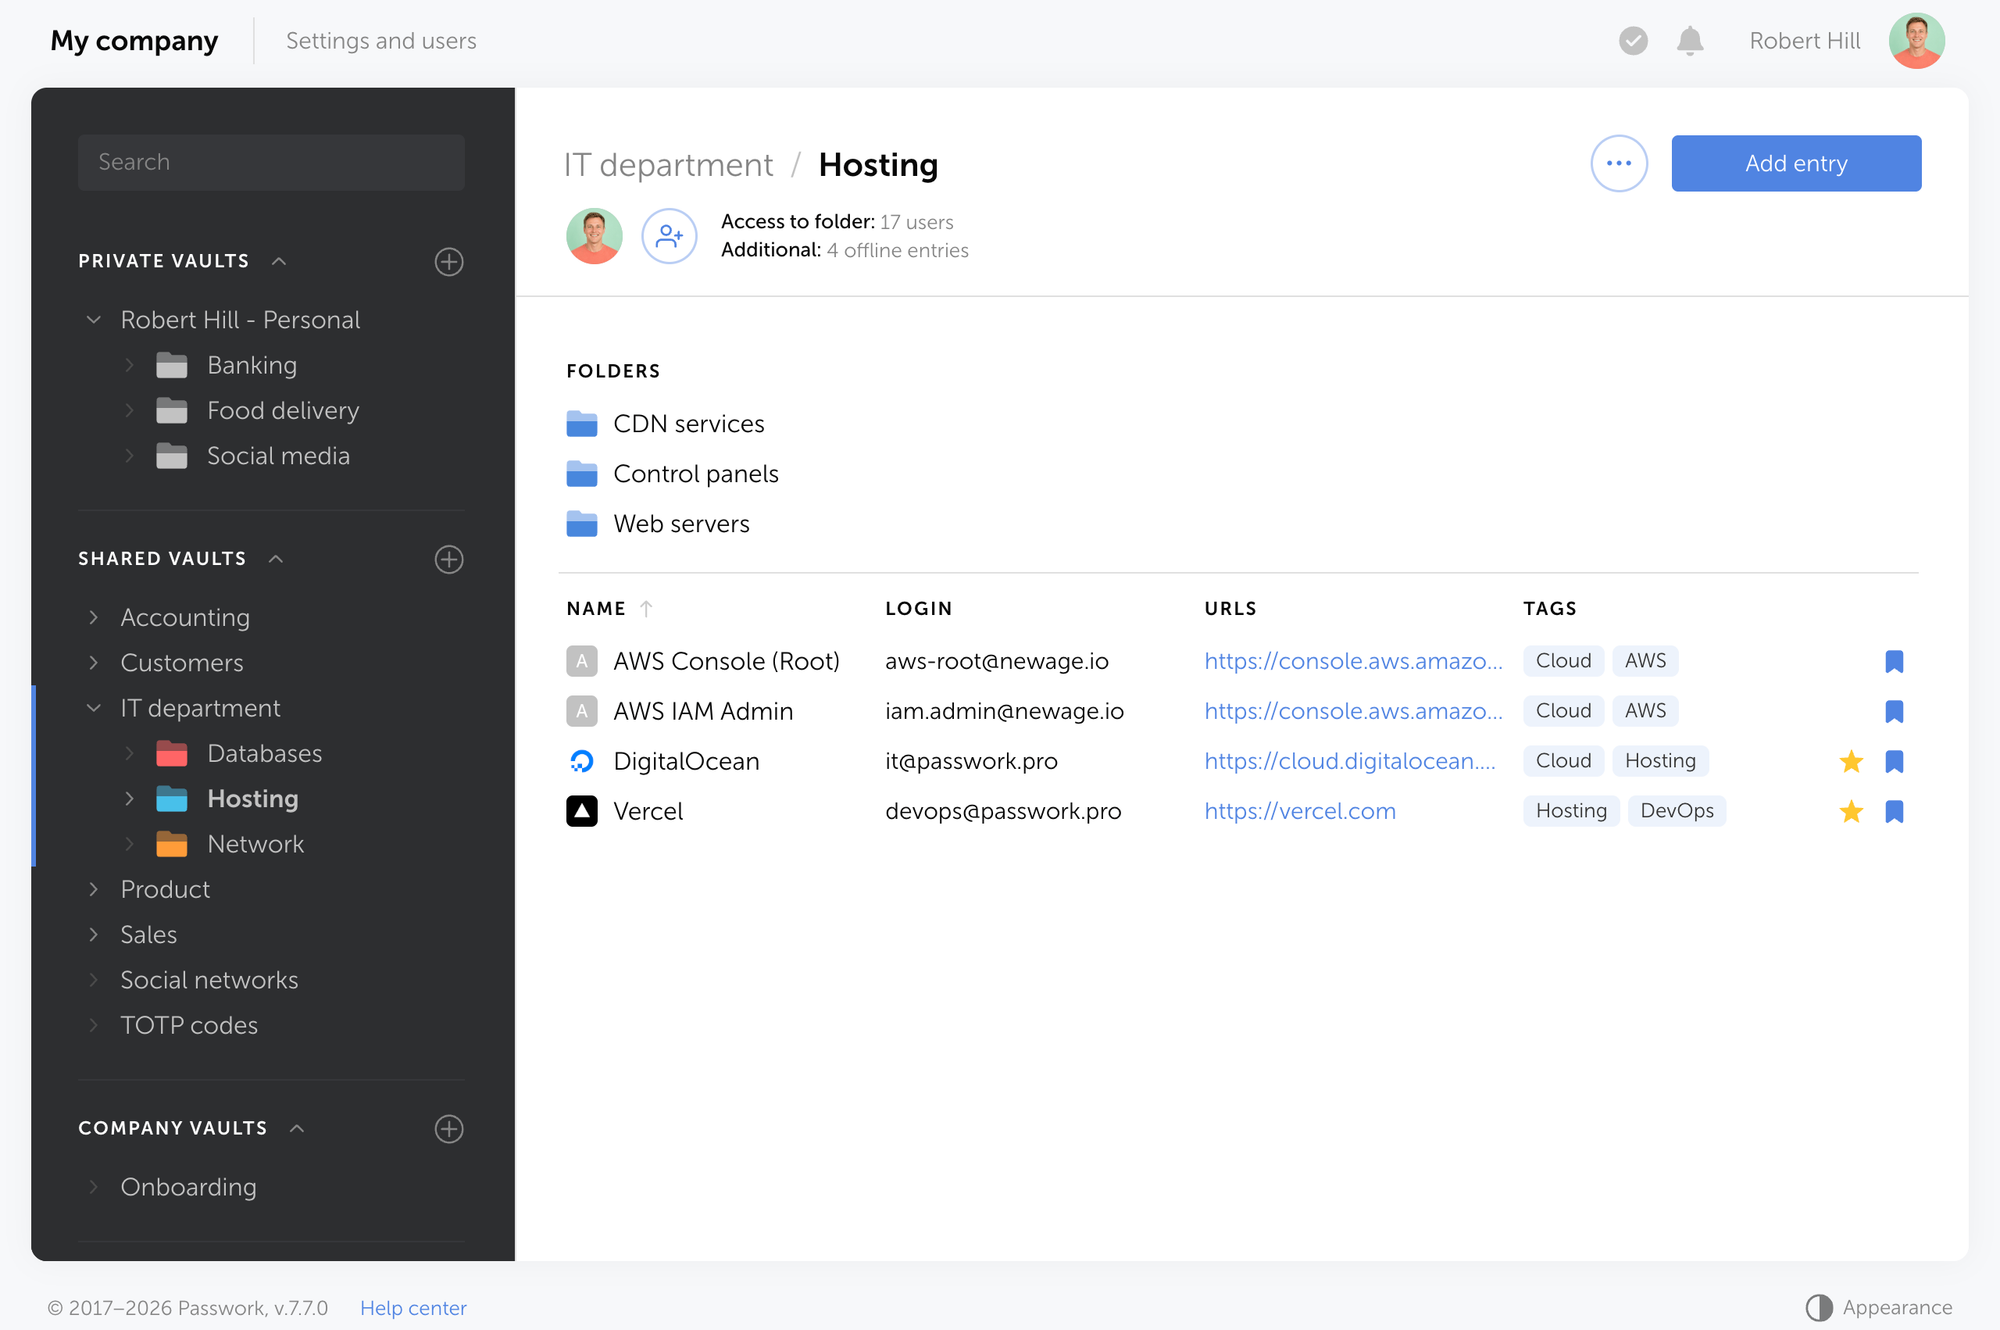
Um cofre «Infraestrutura de TI» pode conter uma pasta «Servidores de produção» com um registo vpn-gateway-admin. A estrutura reflete a equipa real, pelo que as decisões de acesso tomadas ao nível do cofre se propagam de forma lógica.
Registos: O cartão da credencial por trás da palavra-passe
Dos três níveis, o registo é onde reside a credencial propriamente dita, mas contém mais do que uma palavra-passe. No Passwork, uma entrada de palavra-passe chama-se registo e pode incluir:
- um nome de utilizador
- uma palavra-passe
- um ou mais URLs
- etiquetas
- uma nota
- um ficheiro anexo
- campos personalizados para nomes de utilizador adicionais, palavras-passe adicionais ou códigos TOTP (palavra-passe de utilização única baseada no tempo)
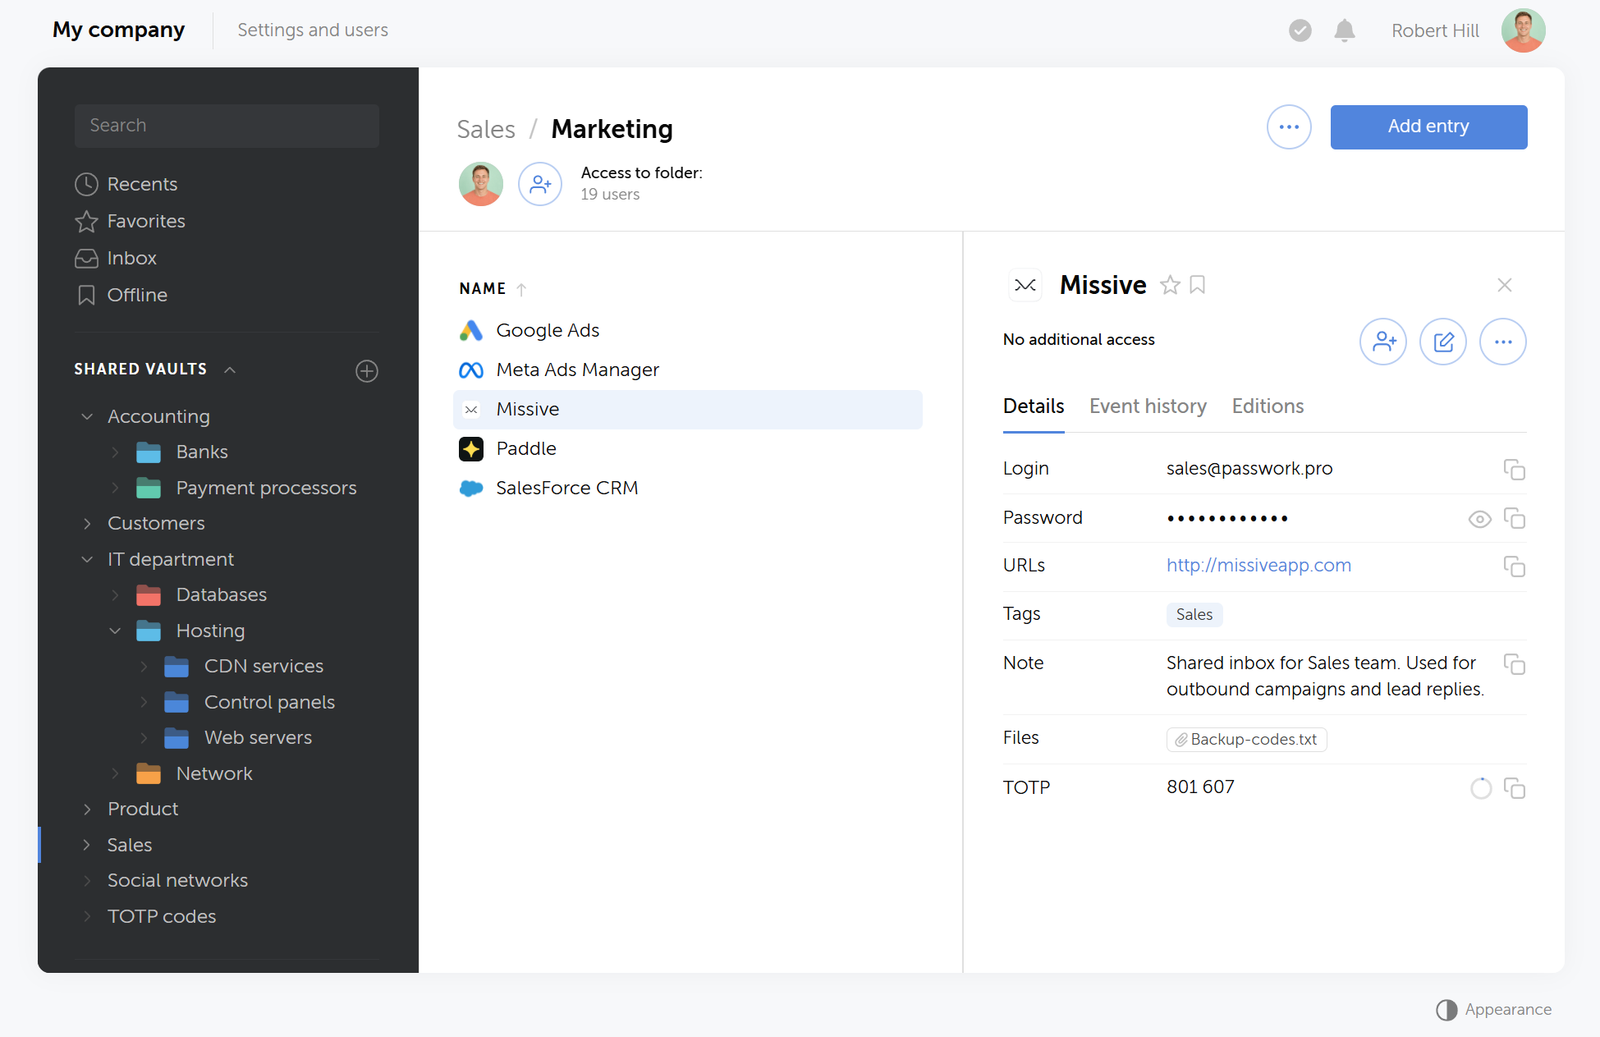
A palavra-passe é um dos campos desse cartão. Um registo de uma base de dados de produção, por exemplo, pode conter o nome de utilizador e a palavra-passe principais, uma nota sobre o responsável pelo servidor, uma etiqueta de ambiente e um campo personalizado TOTP para o início de sessão com dois fatores, tudo num único objeto pesquisável em vez de notas dispersas. Se um sistema tiver uma conta de administração break-glass, adicione-a como segundo campo personalizado na mesma entrada, em vez de criar um registo isolado de que é fácil perder o rasto.
Funções e grupos: Duas camadas de permissões
O Passwork divide as permissões em dois sistemas que controlam aspetos diferentes.
- Uma função determina o que um utilizador pode fazer ao nível do sistema: convidar pessoas, ligar o LDAP (Lightweight Directory Access Protocol), consultar o registo de atividade, gerir licenças.
- Um grupo determina o que esse mesmo utilizador pode ver ou editar dentro de um cofre ou de uma pasta específicos.
Cada utilizador tem exatamente uma função. As funções predefinidas são Proprietário, Administrador e Membro. Os administradores podem também criar funções personalizadas, como um Auditor que pode consultar logs e permissões, mas não pode criar, editar nem eliminar registos. As funções regem as definições e as funcionalidades, incluindo os separadores de gestão de cofres, a configuração do LDAP e o acesso à API. Por si só, não dão acesso a nenhum cofre.
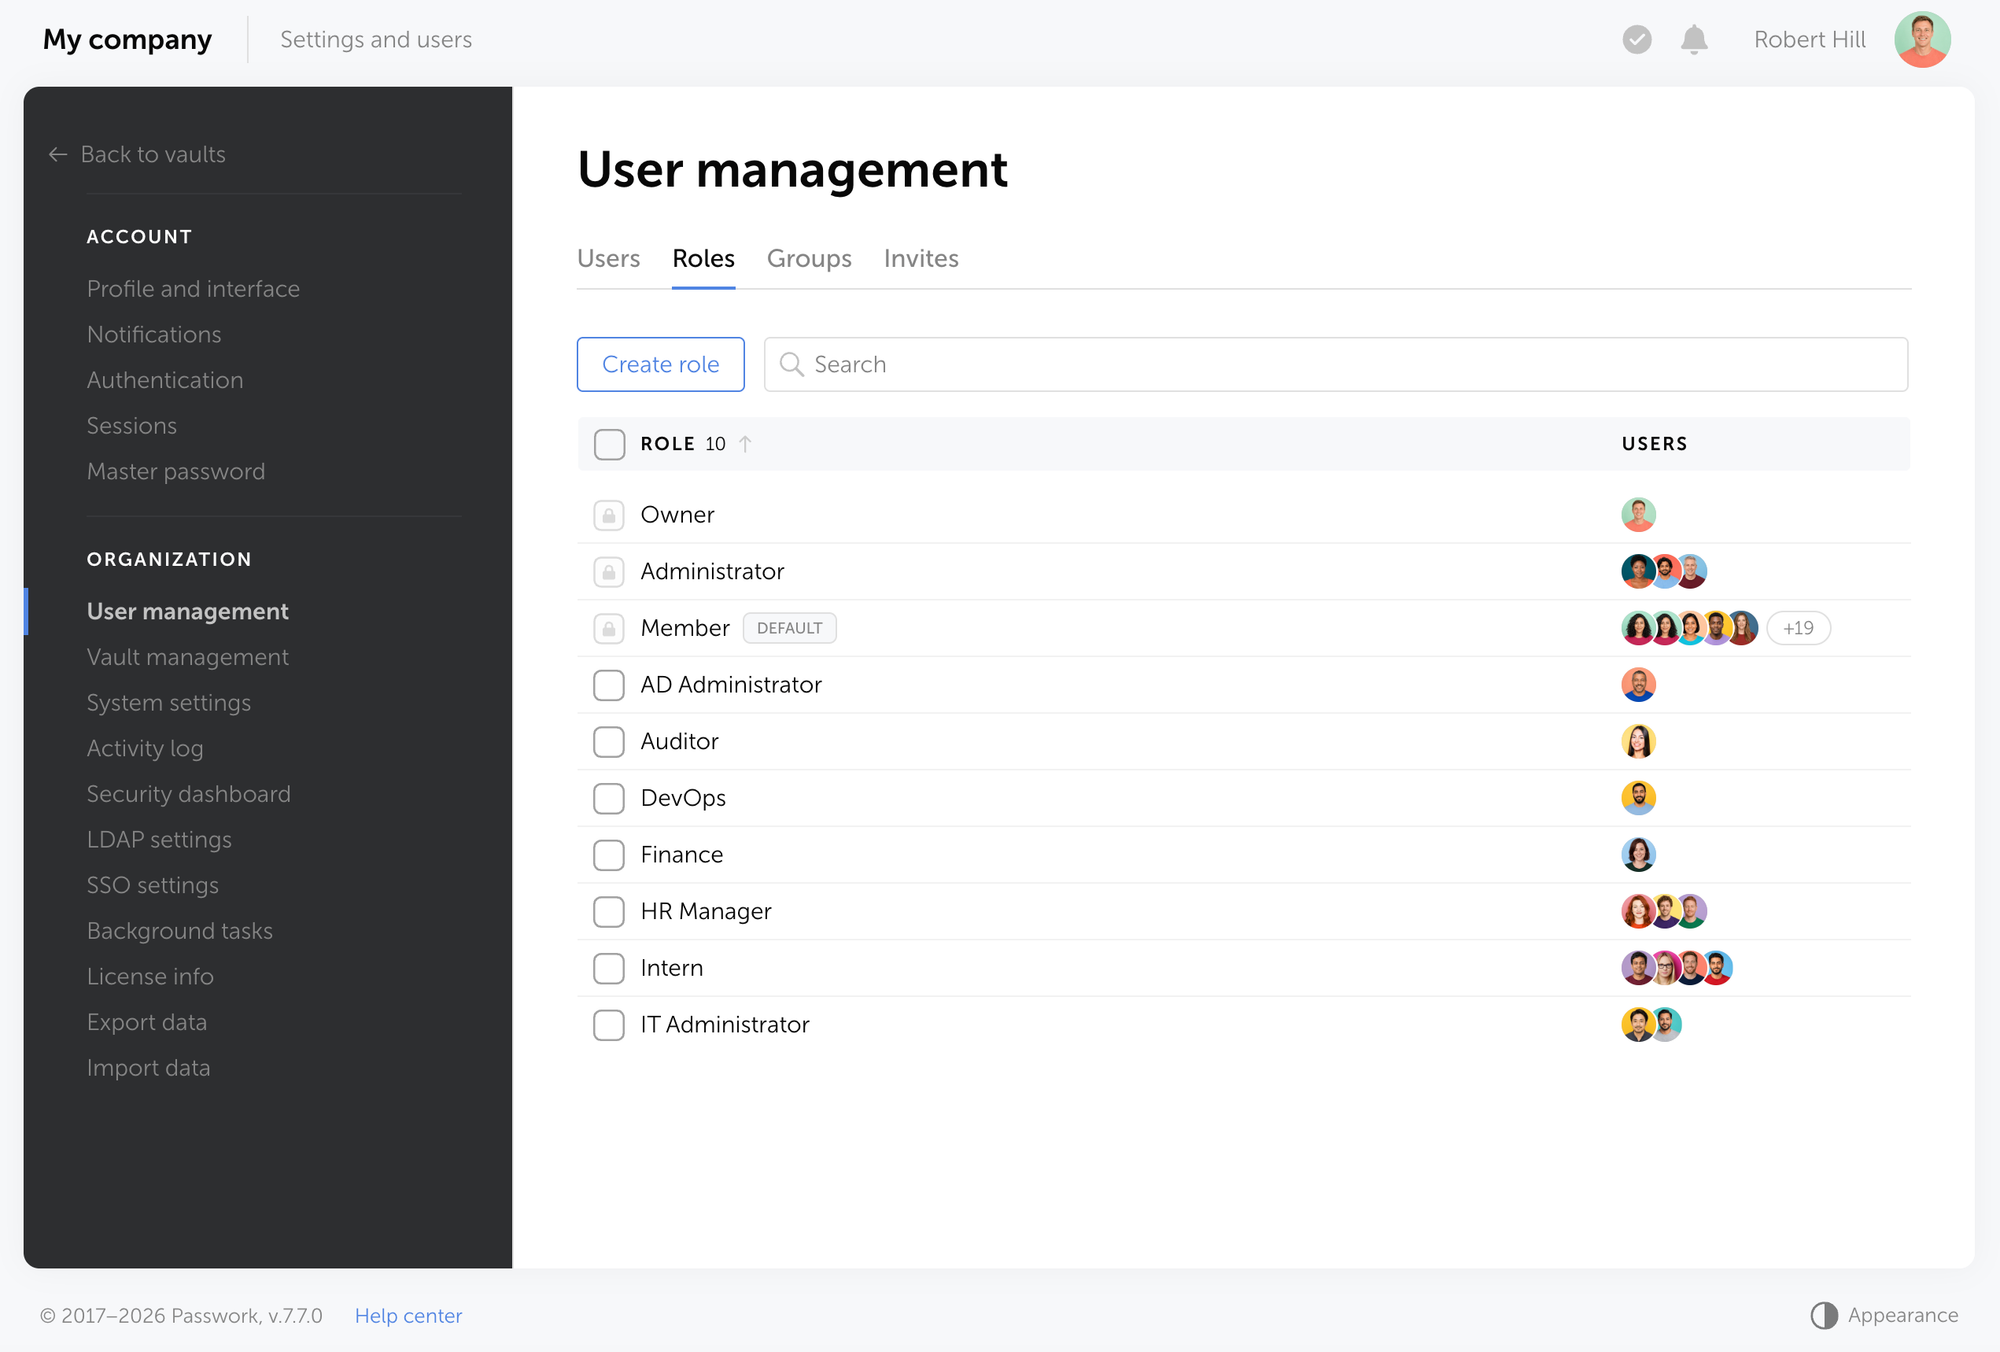
Um grupo é a forma como um conjunto de pessoas obtém acesso a um cofre ou a uma pasta, com um nível que vai de Leitura até Acesso total e Administrador. Um utilizador pode pertencer a vários grupos em simultâneo, e o seu acesso efetivo a qualquer entrada resulta do nível do grupo, não da função.
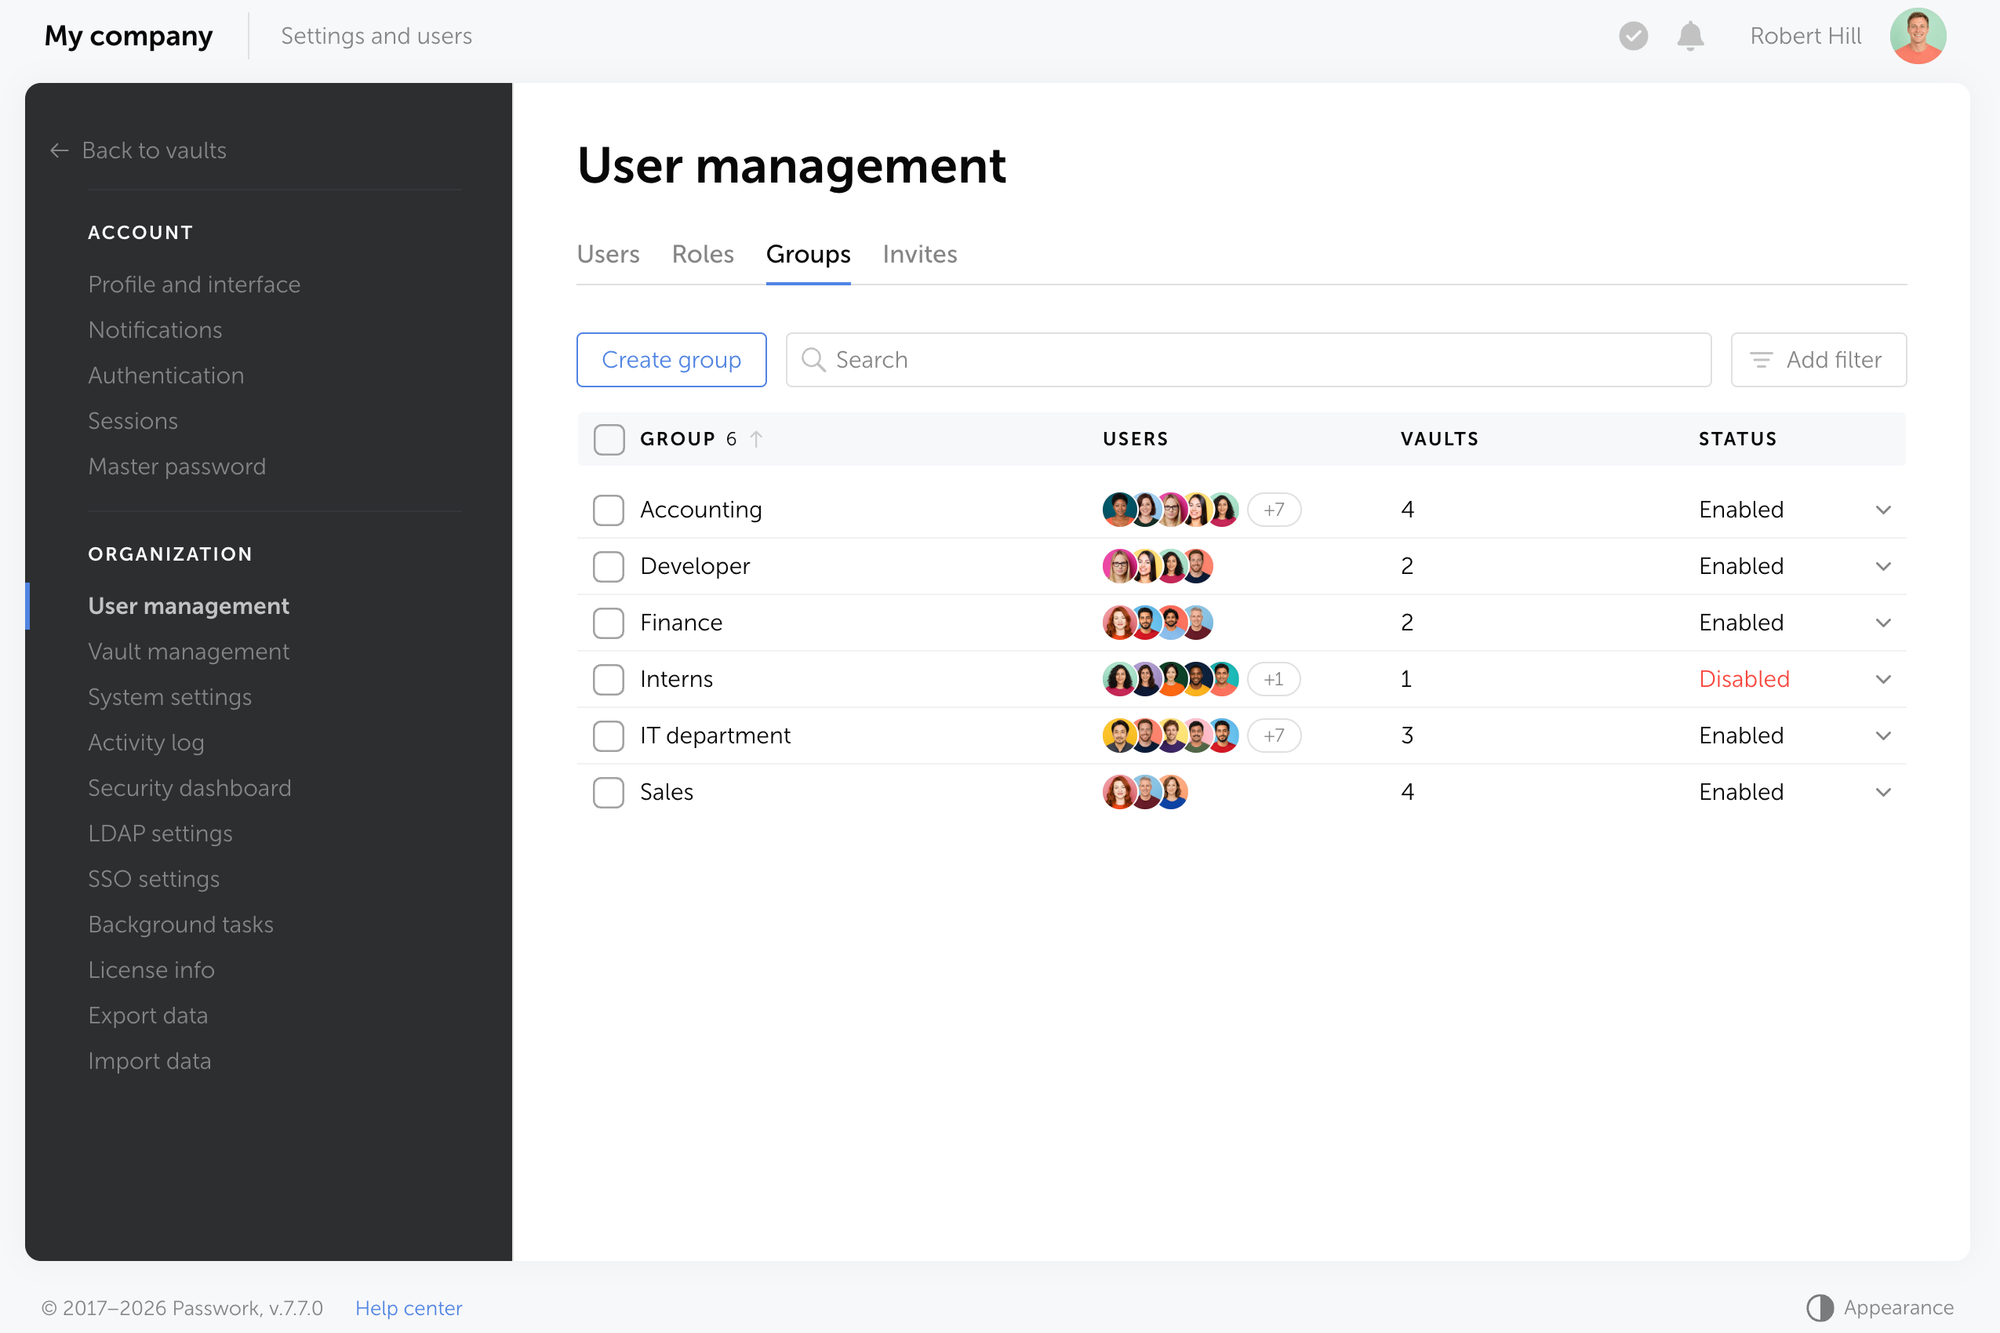
Os grupos são o principal mecanismo de acesso no dia a dia
O padrão eficiente é centrado em grupos: colocar as pessoas em grupos e deixar que o acesso já atribuído a cada grupo faça o trabalho, em vez de adicionar utilizadores individuais um a um, o que deixa de ser escalável a partir de meia dúzia de pessoas. Um utilizador adicionado a um grupo herda imediatamente o respetivo acesso. Se o grupo for desativado, todos os membros perdem esse acesso de uma só vez. Se for reativado, o acesso é reposto automaticamente.
Nas organizações que utilizam Active Directory ou LDAP, o mesmo padrão vai mais longe: um grupo de segurança do AD ou do LDAP é mapeado para um grupo do Passwork já ligado aos cofres certos, pelo que adicionar alguém ao grupo do AD concede acesso ao Passwork sem um passo manual separado.
Tipos de cofre: Política para uma categoria de cofres
Um tipo de cofre é um modelo de política para uma categoria de cofres, não uma função nem um grupo. Controla dois aspetos: quem pode criar um cofre desse tipo e que administradores são adicionados automaticamente a cada cofre criado com base nele. Também é possível restringir o que o criador pode fazer dentro dos cofres desse tipo, por exemplo, permitir que alguém crie um cofre sem poder convidar outros utilizadores.
O Passwork inclui dois tipos predefinidos.
- Um cofre de utilizador é privado por predefinição para o seu criador e passa a ser partilhado no momento em que o proprietário concede acesso a outra pessoa.
- Um cofre da empresa está disponível para o seu criador e para os administradores corporativos, que são adicionados automaticamente e não podem ser removidos nem despromovidos, o que mantém o cofre sob o controlo da organização mesmo que o criador saia.
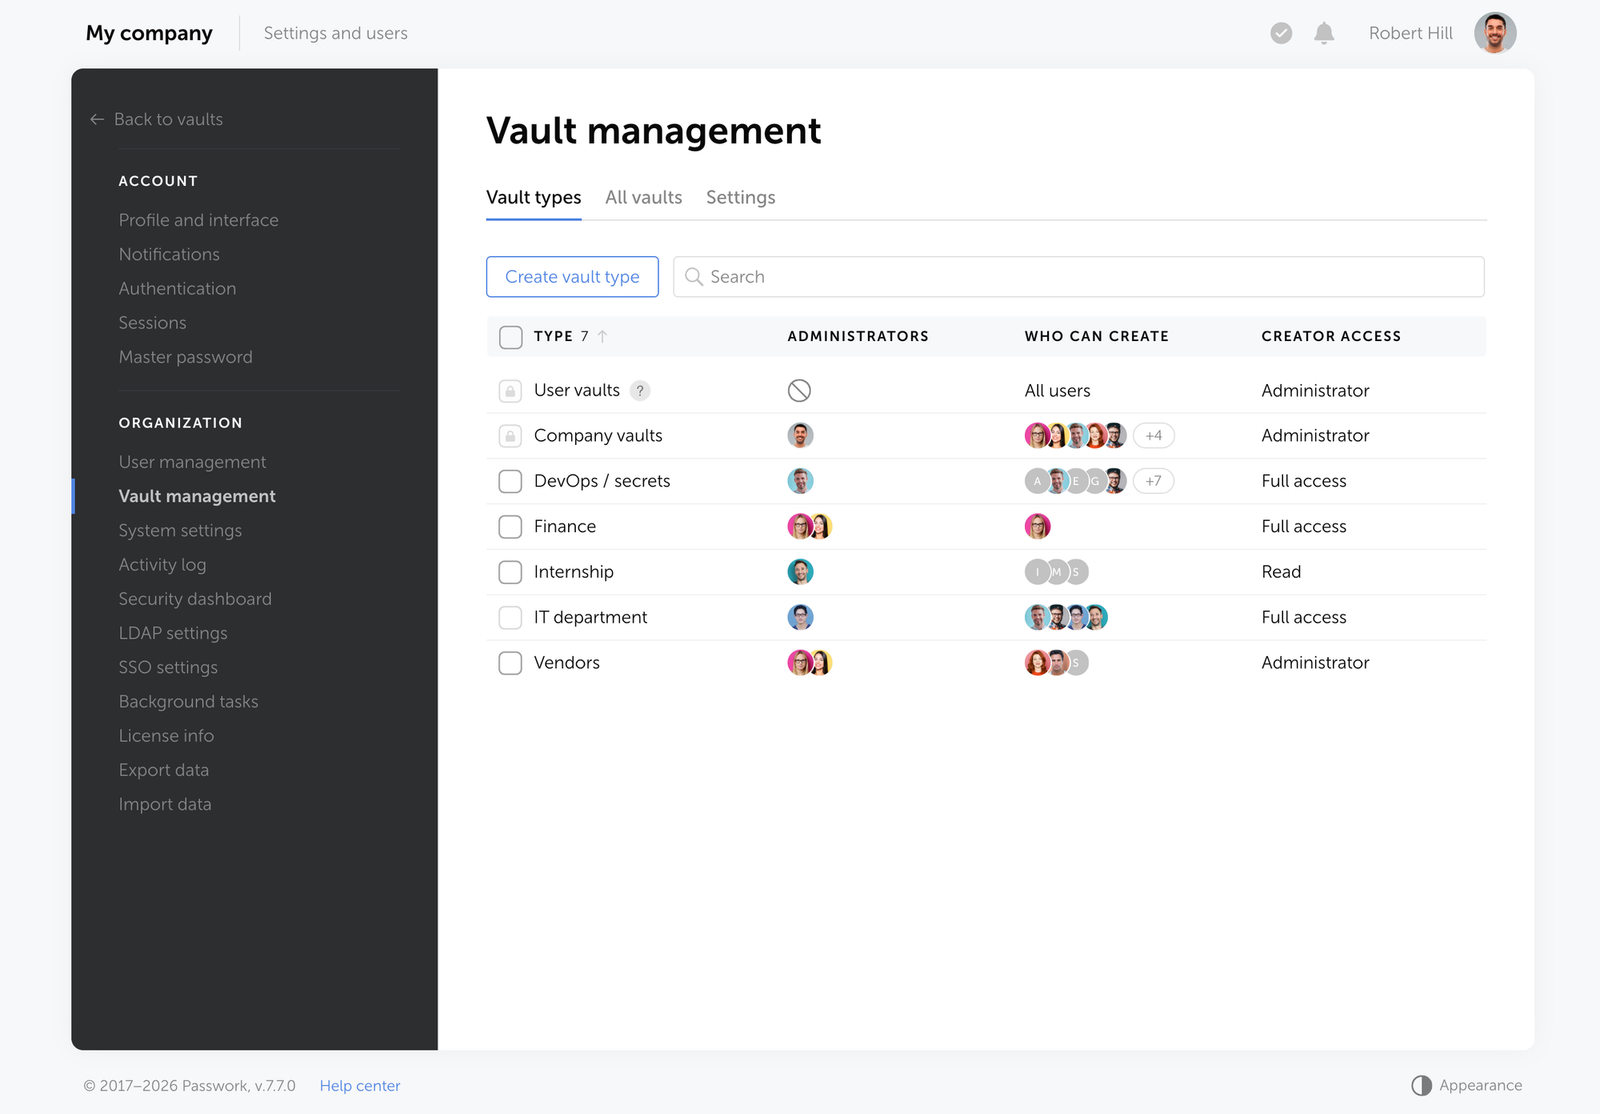
Os tipos de cofre personalizados, como Finanças, RH ou TI, aplicam o mesmo mecanismo com nomes que correspondem ao organograma da organização, e é a organização que decide quem pode criar cada tipo: utilizadores específicos, grupos, funções ou todos.
Localização do cofre: Porque importa tanto como a robustez da palavra-passe
Um cofre de utilizador destina-se a credenciais pessoais que pertencem a uma pessoa. Um cofre da empresa destina-se a tudo aquilo de que uma equipa precisa para continuar a trabalhar. Confundir os dois é o erro mais comum na fase de integração.
Quando uma conta de serviço partilhada, a credencial de acesso de um fornecedor ou uma credencial de um departamento acaba no cofre privado de alguém, toda a equipa passa a depender, sem dar por isso, dessa única pessoa. Se essa pessoa estiver de licença, mudar de função ou sair da empresa, a credencial fica inacessível até que um administrador intervenha. A solução é processual: qualquer credencial de que mais de uma pessoa precise vai para um cofre da empresa desde o primeiro dia, com acesso concedido através de um grupo e não a título individual.
Menor privilégio: Aplicá-lo ao nível do cofre e da pasta
O princípio do menor privilégio significa dar às pessoas o acesso mínimo de que precisam e, no Passwork, aplica-se ao nível do cofre e da pasta, não registo a registo.
- Conceda acesso através de grupos, e não a utilizadores individuais, sempre que mais de uma pessoa precise dele
- Atribua aos novos membros o nível Leitura e aumente o acesso apenas quando o trabalho o exigir
- Utilize substituições ao nível da pasta, incluindo a definição Proibido, para bloquear uma subárvore sensível mesmo para membros com acesso mais amplo ao cofre
- Limite os direitos de Administrador do cofre ao proprietário e a um substituto documentado
- Reserve a partilha direta de palavras-passe para exceções controladas, e não como substituto habitual do acesso ao cofre ou à pasta
Cifragem: O modelo de duas camadas
Os cofres, as pastas e os grupos definem onde as credenciais devem estar e quem as deve poder utilizar. A cifragem protege os dados dentro desse modelo.
O Passwork utiliza duas camadas de cifragem:
- A cifragem do lado do servidor (SSE) não requer instalação nem configuração. Cada objeto é adicionalmente cifrado com AES-256 antes de chegar à base de dados.
- A cifragem do lado do cliente (CSE) acrescenta uma camada zero-knowledge. Os dados são cifrados no navegador ou na aplicação antes de saírem do dispositivo, com chaves derivadas da palavra-passe mestra do utilizador. O servidor vê apenas texto cifrado e não o consegue decifrar, mesmo com acesso total à base de dados.
A CSE deriva as suas chaves inteiramente no cliente, e é isso que torna real a garantia zero-knowledge: a palavra-passe mestra desbloqueia uma chave privada, que desbloqueia a chave do cofre, que por sua vez desbloqueia a própria entrada. Os servidores do Passwork nunca detêm uma chave capaz de ler essa cadeia, pelo que adicionar um membro implica transferir a chave do cofre através de cifragem RSA diretamente entre utilizadores, e cada nova ligação passa, por conceção, por um passo de aprovação.
A mesma arquitetura condiciona a recuperação. Sem uma cópia da palavra-passe mestra ou das respetivas chaves no servidor, ninguém consegue decifrar um cofre a partir do lado do servidor. Uma conta cuja palavra-passe mestra foi esquecida é reposta por um administrador e depois novamente aprovada pelos administradores do cofre, um ponto de controlo que impede que uma conta comprometida recupere discretamente o acesso. A CSE protege desta forma as palavras-passe, os campos personalizados e os anexos.
A cifragem assegura a confidencialidade. Quem está autorizado a utilizar esses dados é uma camada distinta, regida por controlos como o NIST SP 800-53 Rev. 5, AC-6. As duas camadas funcionam em conjunto: a cifragem mantém uma credencial ilegível em repouso, enquanto a localização no cofre e o acesso por grupo decidem quem lhe deve aceder.
Leitura relacionada
Para uma análise mais detalhada de como funciona na prática a cadeia de chaves zero-knowledge, e daquilo contra o que protege e não protege, consulte O que é a cifragem zero-knowledge? Como funciona em 5 minutos.
Partilha: Envio direto, atalhos e ligações
O Passwork permite três formas de partilhar uma credencial fora da pertença normal a um cofre. Enviar uma palavra-passe diretamente dá a alguém acesso permanente a uma entrada, com o nível Leitura ou Ler e editar, sem o adicionar ao cofre. As edições aplicam-se ao registo original.
Um atalho, já descrito anteriormente, reutiliza um registo noutro local sem o duplicar. Uma ligação partilha o acesso com alguém totalmente externo ao Passwork, sem necessidade de conta, e pode ser reutilizável até expirar ou de utilização única (deixa de estar disponível três minutos após ser aberta), com prazos de validade entre uma hora e ilimitado.
Nenhuma destas três formas concede direitos sobre todo o cofre, e nenhuma é automaticamente temporária, exceto a janela curta de uma ligação de utilização única. Revogue as palavras-passe enviadas, os atalhos e as ligações quando a necessidade de negócio terminar, segundo um calendário definido, por exemplo após o encerramento de um projeto.
Integração e saída de colaboradores: Pôr o modelo em prática
O verdadeiro teste desta estrutura é o que acontece quando alguém entra ou sai.
- Novo colaborador. Adicione a pessoa ao grupo correspondente ao seu departamento. A pessoa herda de imediato o acesso aos cofres desse grupo, ou depois de um administrador aprovar o pedido de ligação.
- Saída. Remova a pessoa dos respetivos grupos ou desative a conta. O acesso associado a esses grupos desaparece de imediato. Antes de encerrar o processo, confirme que tudo o que a pessoa geria a título pessoal, como uma conta de serviço que tenha configurado, está efetivamente num cofre da empresa, e verifique no Registo de atividade as suas ações recentes em cofres partilhados.
A localização correta nos cofres e o acesso centrado em grupos são o que transforma uma saída numa lista de verificação curta e repetível.
API, logs, computador e dispositivos móveis: As mesmas regras à escala
A API e a CLI (interface de linha de comandos) operam sobre os mesmos registos, cofres e regras de acesso que a interface web, pelo que o acesso por script segue a mesma lógica de função/grupo/tipo de cofre que as ações feitas na interface.
Todas as ações sobre um cofre, uma pasta ou uma entrada ficam registadas no Registo de atividade, e o que um determinado utilizador pode ver aí depende da sua própria função e do seu acesso aos cofres, a mesma divisão descrita acima.
A extensão do navegador, as aplicações de computador e as aplicações móveis leem a partir da mesma estrutura de cofres. Não existe um armazenamento separado, exclusivo dos dispositivos móveis, que seja preciso aprender.
Configurar uma nova categoria de credenciais passo a passo
- Decida se a credencial é pessoal ou pertence à equipa
- Coloque as credenciais da equipa num cofre da empresa, não num cofre privado
- Crie pastas em torno de fronteiras reais: ambiente, projeto ou serviço
- Preencha no registo o nome de utilizador, o URL, as etiquetas e os campos personalizados
- Conceda acesso através de um grupo, não a utilizadores individuais
- Atribua inicialmente ao grupo o nível Leitura e aumente o acesso apenas quando necessário
- Defina um tipo de cofre se a categoria precisar das suas próprias regras de criação e de administração
- Limite os direitos de Administrador do cofre ao proprietário e a um substituto
- Decida sobre a CSE com base no modelo de ameaças da organização e na disponibilidade para assumir o esforço adicional de recuperação
- Reveja a pertença aos grupos e as ligações de partilha segundo um calendário regular
Conclusão
Manter a função, o grupo e o tipo de cofre em vias separadas, colocar as credenciais partilhadas em cofres da empresa desde o início e decidir de forma ponderada se a garantia zero-knowledge da CSE compensa o custo na recuperação: é essa a disciplina por trás de todo este modelo. Comece por auditar um departamento: verifique se as respetivas credenciais partilhadas estão num cofre da empresa, confirme que o acesso é feito através de um grupo e avance a partir daí.

Se a equipa gere contas de serviço partilhadas ou credenciais de departamento, o Passwork oferece a estrutura de cofres, o acesso baseado em grupos e as opções de cifragem necessárias para as manter sob controlo. Começar a utilizar o Passwork.
Perguntas frequentes
Uma palavra-passe no Passwork é apenas um campo de palavra-passe?
Não. Um registo pode incluir um nome de utilizador, URLs, etiquetas, uma nota, um ficheiro e campos personalizados para nomes de utilizador, palavras-passe ou códigos TOTP adicionais. A palavra-passe é um campo de um cartão de credencial mais amplo.
Qual é a diferença entre uma função, um grupo e um tipo de cofre?
Uma função controla o que um utilizador pode fazer em todo o sistema, como convidar pessoas. Um grupo controla o acesso a cofres e pastas específicos. Um tipo de cofre define as regras de criação e os administradores predefinidos para uma categoria de cofres. Os três funcionam de forma independente.
As credenciais partilhadas devem ficar num cofre privado?
Não. Um cofre privado pertence a uma pessoa. Se essa pessoa estiver indisponível, a equipa perde o acesso. Coloque as credenciais partilhadas num cofre da empresa e conceda o acesso através de um grupo.
O que acontece ao acesso quando um grupo é desativado?
Todos os membros perdem de imediato o acesso concedido por esse grupo. Reativar o grupo repõe-no automaticamente. É por isso que a concessão de acesso centrada em grupos torna a saída de colaboradores rápida: basta desativar um grupo em vez de andar atrás de permissões individuais.
 Passwork Team
 Passwork Team
 Passwork Team
Índice de conteúdos
- Pontos principais
- A hierarquia de armazenamento: Cofre, pasta, registo
- Registos: O cartão da credencial por trás da palavra-passe
- Funções e grupos: Duas camadas de permissões
- Tipos de cofre: Política para uma categoria de cofres
- Menor privilégio: Aplicá-lo ao nível do cofre e da pasta
- Cifragem: O modelo de duas camadas
- Partilha: Envio direto, atalhos e ligações
- Integração e saída de colaboradores: Pôr o modelo em prática
- API, logs, computador e dispositivos móveis: As mesmas regras à escala
- Configurar uma nova categoria de credenciais passo a passo
- Conclusão
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais