
Imagine uma segunda-feira de manhã. Alguém da equipa de marketing precisa de publicar no Instagram. A pessoa que sabe a palavra-passe está doente. Alguém pergunta no Slack. Outra pessoa cola-a na conversa. Agora essa palavra-passe está guardada num registo de conversas, num telemóvel pessoal e, possivelmente, num portátil que saiu da empresa há seis meses.
Proteger este fluxo de trabalho não exige uma iniciativa complexa de TI nem meses de planeamento. É possível eliminar estas vulnerabilidades numa única tarde.
Um gestor de palavras-passe para equipas (um cofre partilhado e cifrado) permite à equipa armazenar e aceder a credenciais sem nunca as enviar por e-mail ou Slack. Garante um controlo preciso sobre quem vê cada palavra-passe e permite revogar o acesso de imediato quando um colaborador sai da empresa. A maioria das equipas implementa o sistema em poucas horas.
Pontos principais
- A origem do caos das palavras-passe: Na maioria das pequenas empresas, as credenciais acumulam-se em canais do Slack, folhas de cálculo e navegadores pessoais porque não existe um sistema centralizado, criando pontos de entrada fáceis para os atacantes.
- A limitação do navegador: As palavras-passe guardadas no navegador pertencem a contas individuais e não têm partilha segura, controlo de acesso baseado em funções nem registos de auditoria, o que as torna inadequadas para ambientes de equipa.
- O ponto cego da saída de colaboradores: Desativar o e-mail de um colaborador que sai deixa acessíveis os portais de fornecedores, as redes sociais e as caixas de entrada partilhadas. Estas credenciais não monitorizadas permanecem ativas durante meses, a menos que sejam sistematicamente monitorizadas e rodadas.
- As normas modernas para palavras-passe: As diretrizes mais recentes do NIST desaconselham a redefinição forçada de palavras-passe a cada 90 dias. As rotações obrigatórias geram padrões previsíveis, o que enfraquece ativamente a segurança.
- Uma configuração de uma tarde: A transição para um gestor de palavras-passe dedicado a equipas demora apenas algumas horas. Para organizações com requisitos rigorosos de residência de dados, a implementação self-hosted mantém todos os dados de credenciais inteiramente dentro da própria infraestrutura.
Onde estão realmente guardadas as palavras-passe da equipa
Na maioria das pequenas empresas, as palavras-passe acabam dispersas por mensagens do Slack, folhas de cálculo partilhadas, contas de navegador pessoais e notas autocolantes, não porque as pessoas sejam descuidadas, mas porque nunca foi implementado um sistema dedicado. De acordo com o Data Breach Investigations Report de 2025 da Verizon, 22 % de todas as violações confirmadas começam com credenciais roubadas ou comprometidas, e 88 % dos ataques contra aplicações web básicas envolvem credenciais de início de sessão roubadas.
Eis onde as palavras-passe normalmente acabam:
- Uma mensagem direta ou de grupo no Slack, pesquisável por qualquer pessoa no espaço de trabalho
- Uma folha de cálculo chamada
passwords_final_v3.xlsxnuma unidade partilhada - O navegador pessoal de alguém, associado à sua conta pessoal da Google
- Uma aplicação de notas partilhada à qual três pessoas têm acesso e que ninguém gere
- A conta do gestor de palavras-passe pessoal de alguém, que a empresa não controla
Isto acumula-se um início de sessão partilhado de cada vez. Ninguém decidiu guardar palavras-passe no Slack. Isso simplesmente aconteceu porque nunca existiu uma opção melhor. Os atacantes procuram a porta mais fácil. Uma palavra-passe colada num canal de conversa é uma porta muito fácil.
Porque guardar palavras-passe no navegador não é suficiente para uma equipa
As palavras-passe guardadas no navegador funcionam bem para uma pessoa que gere as suas próprias contas. Numa equipa, o modelo falha logo no momento em que alguém precisa de partilhar o acesso, sair da empresa ou entregar um projeto, porque as palavras-passe do navegador estão associadas à conta de uma pessoa e nunca foram concebidas para serem partilhadas ou geridas num grupo.
O problema central: as palavras-passe guardadas no navegador pertencem ao dispositivo e à conta de uma pessoa. Quando essa pessoa sai, essas palavras-passe ou saem com ela ou ficam bloqueadas numa conta que a empresa deixou de controlar. Há um risco maior: todas as palavras-passe guardadas num navegador são armazenadas em conjunto, pelo que um dispositivo ou conta comprometidos significam que tudo é exposto, não apenas uma palavra-passe.
A partilha é a outra lacuna. Não há forma de dar a um colega de equipa acesso a uma palavra-passe guardada no navegador sem a escrever, tirar uma captura de ecrã ou colá-la numa aplicação de mensagens. De acordo com a análise de 2025 da Heimdal Security, 94 % das palavras-passe comprometidas foram reutilizadas ou duplicadas em várias contas, exatamente o padrão que a partilha informal incentiva.
Também não existe um registo de auditoria. Nenhum registo de quem iniciou sessão na ferramenta de email marketing às 23h de uma sexta-feira. Nenhuma forma de revogar o acesso a uma conta específica sem alterar a palavra-passe em todo o lado e comunicar a nova a todos, o que reinicia todo o ciclo.
O navegador é uma ferramenta pessoal forçada a servir uma equipa. Nunca foi concebido para isso.
| Funcionalidade | Gestor de palavras-passe do navegador | Gestor de palavras-passe dedicado para equipas |
|---|---|---|
| Armazena palavras-passe | Sim | Sim |
| Partilha palavras-passe em segurança com a equipa | Não | Sim |
| Controla quem pode ver cada palavra-passe | Não | Sim |
| Revoga o acesso quando alguém sai | Não | Sim, com um clique |
| Mantém um registo de quem acedeu a quê | Não | Sim |
| Funciona em todas as aplicações e dispositivos | Parcialmente | Sim |
| É compatível com implementação self-hosted | Não | Sim (apenas em algumas ferramentas) |
O problema de que ninguém fala: Quando um colaborador sai
A maioria das empresas trata a saída de colaboradores desativando o e-mail, recolhendo o portátil e removendo a pessoa do Slack. Isto cobre apenas uma fração do verdadeiro problema de acesso. As palavras-passe que essa pessoa conhecia (de ferramentas partilhadas, portais de fornecedores, contas de redes sociais e do Wi-Fi do escritório) quase nunca chegam à lista de verificação. E esse acesso raramente é sinalizado rapidamente: o Cost of a Data Breach Report 2025 da IBM concluiu que as violações baseadas em credenciais demoram, em média, 246 dias a ser identificadas e contidas. São 8 meses de acesso aberto antes de alguém notar que algo está errado.
Pense num gestor de apoio ao cliente que está na empresa há dois anos. Essa pessoa sabia a palavra-passe do software de helpdesk, da caixa de entrada de suporte partilhada, do agendador de redes sociais, da conta do Canva da empresa e do Wi-Fi. Nada disto é coberto por «desativar a conta do Google Workspace». O SSO, o botão «iniciar sessão com a Google», só cobre as aplicações ligadas ao fornecedor de identidade. A maioria das ferramentas que uma pequena empresa típica utiliza não está.
A auditoria de saída em 3 perguntas
Quando alguém sai, faça estas três perguntas antes do último dia dessa pessoa:
- A que contas partilhadas essa pessoa tinha acesso? Pense para além do e-mail: subscrições de software, redes sociais, portais de fornecedores, caixas de entrada partilhadas, Wi-Fi.
- Quais dessas palavras-passe precisam de ser alteradas? Qualquer conta a que essa pessoa acedia regularmente e que não esteja coberta pelo SSO.
- Quem é responsável por as alterar? Nomeie uma pessoa específica. «Alguém de TI» não é uma resposta se a empresa não tiver um departamento de TI.
Esta auditoria demora 15 minutos da primeira vez, mas só funciona se já se souber que contas existem e quem tinha acesso a elas. Sem esse inventário, os 15 minutos transformam-se numa conversa que termina com «acho que essa pessoa tinha acesso a isso, não tenho a certeza». Sem um gestor de palavras-passe, a terceira pergunta é uma negociação: quem tem tempo, quem sabe que contas existem, quem vai realmente tratar disso. Com um, é uma lista de verificação: abrir o Security dashboard, ver todas as credenciais a que essa pessoa teve acesso, e rodar exatamente essas.
O que um gestor de palavras-passe para equipas realmente faz
Um gestor de palavras-passe para equipas é um cofre partilhado e cifrado onde cada pessoa acede às palavras-passe de que precisa, e apenas a essas. Substitui as credenciais dispersas por um único sistema controlado. A maioria das equipas fica totalmente configurada numa tarde.
Eis o que procurar ao escolher um:
- Controlo de acesso baseado em funções (RBAC). A equipa de marketing vê as palavras-passe das redes sociais. O departamento financeiro vê os acessos ao software de contabilidade. O CEO vê tudo. Quando alguém se junta à equipa, basta adicioná-lo ao cofre da sua equipa para que tenha acesso de imediato. Quando sai, o acesso é revogado num único passo, e o Security Dashboard do Passwork mostra de imediato todas as palavras-passe a que essa pessoa tinha acesso, permitindo rodar exatamente essas credenciais. Sem conjeturas, sem auditorias manuais de quem tinha o quê.
- A cifragem zero-knowledge significa que as palavras-passe são cifradas no dispositivo antes de chegarem ao servidor. O servidor armazena texto cifrado, não credenciais, pelo que nem a infraestrutura de alojamento nem o administrador do sistema conseguem ler o que está dentro. Ter acesso ao servidor não equivale a ter acesso às palavras-passe.
- Registos de auditoria. Cada início de sessão, cada visualização de palavra-passe, cada alteração fica registada. Se algo correr mal, sabe-se exatamente quem acedeu a quê e quando, não uma estimativa aproximada.
- Adoção simples. Uma ferramenta que ninguém usa não é uma ferramenta de segurança. Procure um processo de configuração que não exija um projeto de TI dedicado: importação a partir de CSV, extensão de navegador, estrutura de pastas clara desde o primeiro dia.
- Uma interface que a equipa vai mesmo usar. A fricção é o maior inimigo da adoção. Se encontrar uma palavra-passe demorar mais de três cliques, as pessoas voltam ao Slack.
- Autenticação de dois fatores. Exigir uma segunda confirmação no início de sessão significa que uma palavra-passe mestra roubada, por si só, não é suficiente para entrar. Inegociável para qualquer conta empresarial.
Para empresas com requisitos rigorosos de dados (saúde, finanças, área jurídica), algumas ferramentas podem ser alojadas nos próprios servidores, em vez de numa cloud de terceiros. O Passwork foi criado especificamente para implementação self-hosted, mantendo todos os dados de credenciais dentro da própria infraestrutura. As equipas que querem ver como é possível tornar a segurança de palavras-passe menos uma tarefa penosa vão achar o modelo simples de adotar.
As novas regras para palavras-passe: O que dizem realmente as diretrizes mais recentes do NIST
O National Institute of Standards and Technology (NIST), dos EUA, atualizou as suas diretrizes sobre palavras-passe em 2025, e a principal conclusão é contraintuitiva: a rotação forçada de palavras-passe (obrigar os colaboradores a mudar a palavra-passe a cada 60 ou 90 dias) torna a segurança pior. A NIST SP 800-63B recomenda agora explicitamente contra as redefinições periódicas obrigatórias, exceto quando há indícios de comprometimento.
A razão é um comportamento humano previsível. Quando as pessoas são obrigadas a mudar de palavra-passe constantemente, fazem a menor alteração possível: Summer2024! passa a Summer2025!. A estrutura mantém-se igual, o padrão é óbvio e o resultado não é mais seguro do que antes, apenas mais incómodo.
O que o NIST recomenda em vez disso:
- Palavras-passe mais longas: uma frase-passe como
correct-horse-battery-stapleé mais forte do queP@$$w0rd1e muito mais fácil de memorizar - Sem rotação forçada, exceto quando há indícios de violação ou comprometimento
- Verificação das novas palavras-passe em bases de dados de violações conhecidas, para que credenciais já comprometidas sejam rejeitadas no momento da criação
Se a política da empresa ainda exigir redefinições a cada 90 dias, vale a pena reconsiderá-la. Um bom gestor de palavras-passe para equipas trata automaticamente das partes mais difíceis: gera palavras-passe fortes e únicas para cada conta e assinala as que já apareceram em bases de dados de violações conhecidas.
Como configurar a gestão de palavras-passe para a equipa: Um ponto de partida prático
Pôr a funcionar um gestor de palavras-passe para equipas não exige conhecimentos técnicos nem uma pessoa dedicada de TI. Estes cinco passos tiram as palavras-passe da equipa do Slack e das folhas de cálculo e colocam-nas num cofre partilhado e cifrado; a maioria das equipas conclui o processo numa única tarde.
A configuração do cofre de equipa em 5 passos
- Faça um levantamento do que existe. Dedique 30 minutos a listar todas as contas partilhadas que a equipa utiliza: subscrições de software, perfis de redes sociais, portais de fornecedores, caixas de entrada partilhadas, palavras-passe de Wi-Fi. Não tente ser exaustivo. Comece pelas mais óbvias; o resto vai surgindo ao longo do processo.
- Escolha uma ferramenta adequada à equipa. Para a maioria das pequenas empresas, um cofre de equipa baseado na cloud funciona bem e não exige configuração técnica. Se a empresa lida com dados sensíveis de clientes e precisa de manter tudo internamente, procure ferramentas que ofereçam implementação self-hosted, ou seja, o software corre nos próprios servidores, não na cloud do fornecedor. De qualquer forma, dê prioridade a ferramentas que ofereçam cifragem zero-knowledge e início de sessão em dois passos.
- Organize os cofres de palavras-passe por equipa ou função. O marketing fica com as palavras-passe de marketing. O financeiro fica com as palavras-passe financeiras. Mantenha a estrutura simples; é sempre possível acrescentar mais cofres mais tarde. A complexidade na configuração é o principal motivo pelo qual as equipas abandonam a ferramenta na segunda semana.
- Migre primeiro uma equipa. Não tente mudar a empresa toda de uma só vez. Comece por um departamento, deixe-o habituar-se ao fluxo de trabalho e só depois alargue. Uma implementação tranquila com cinco pessoas vale mais do que uma caótica com cinquenta.
- Atualize a lista de verificação de saída de colaboradores. Acrescente uma linha: «Remover do cofre de palavras-passe.» É essa toda a alteração. O sistema trata do resto.
Como o Passwork gere isto na prática
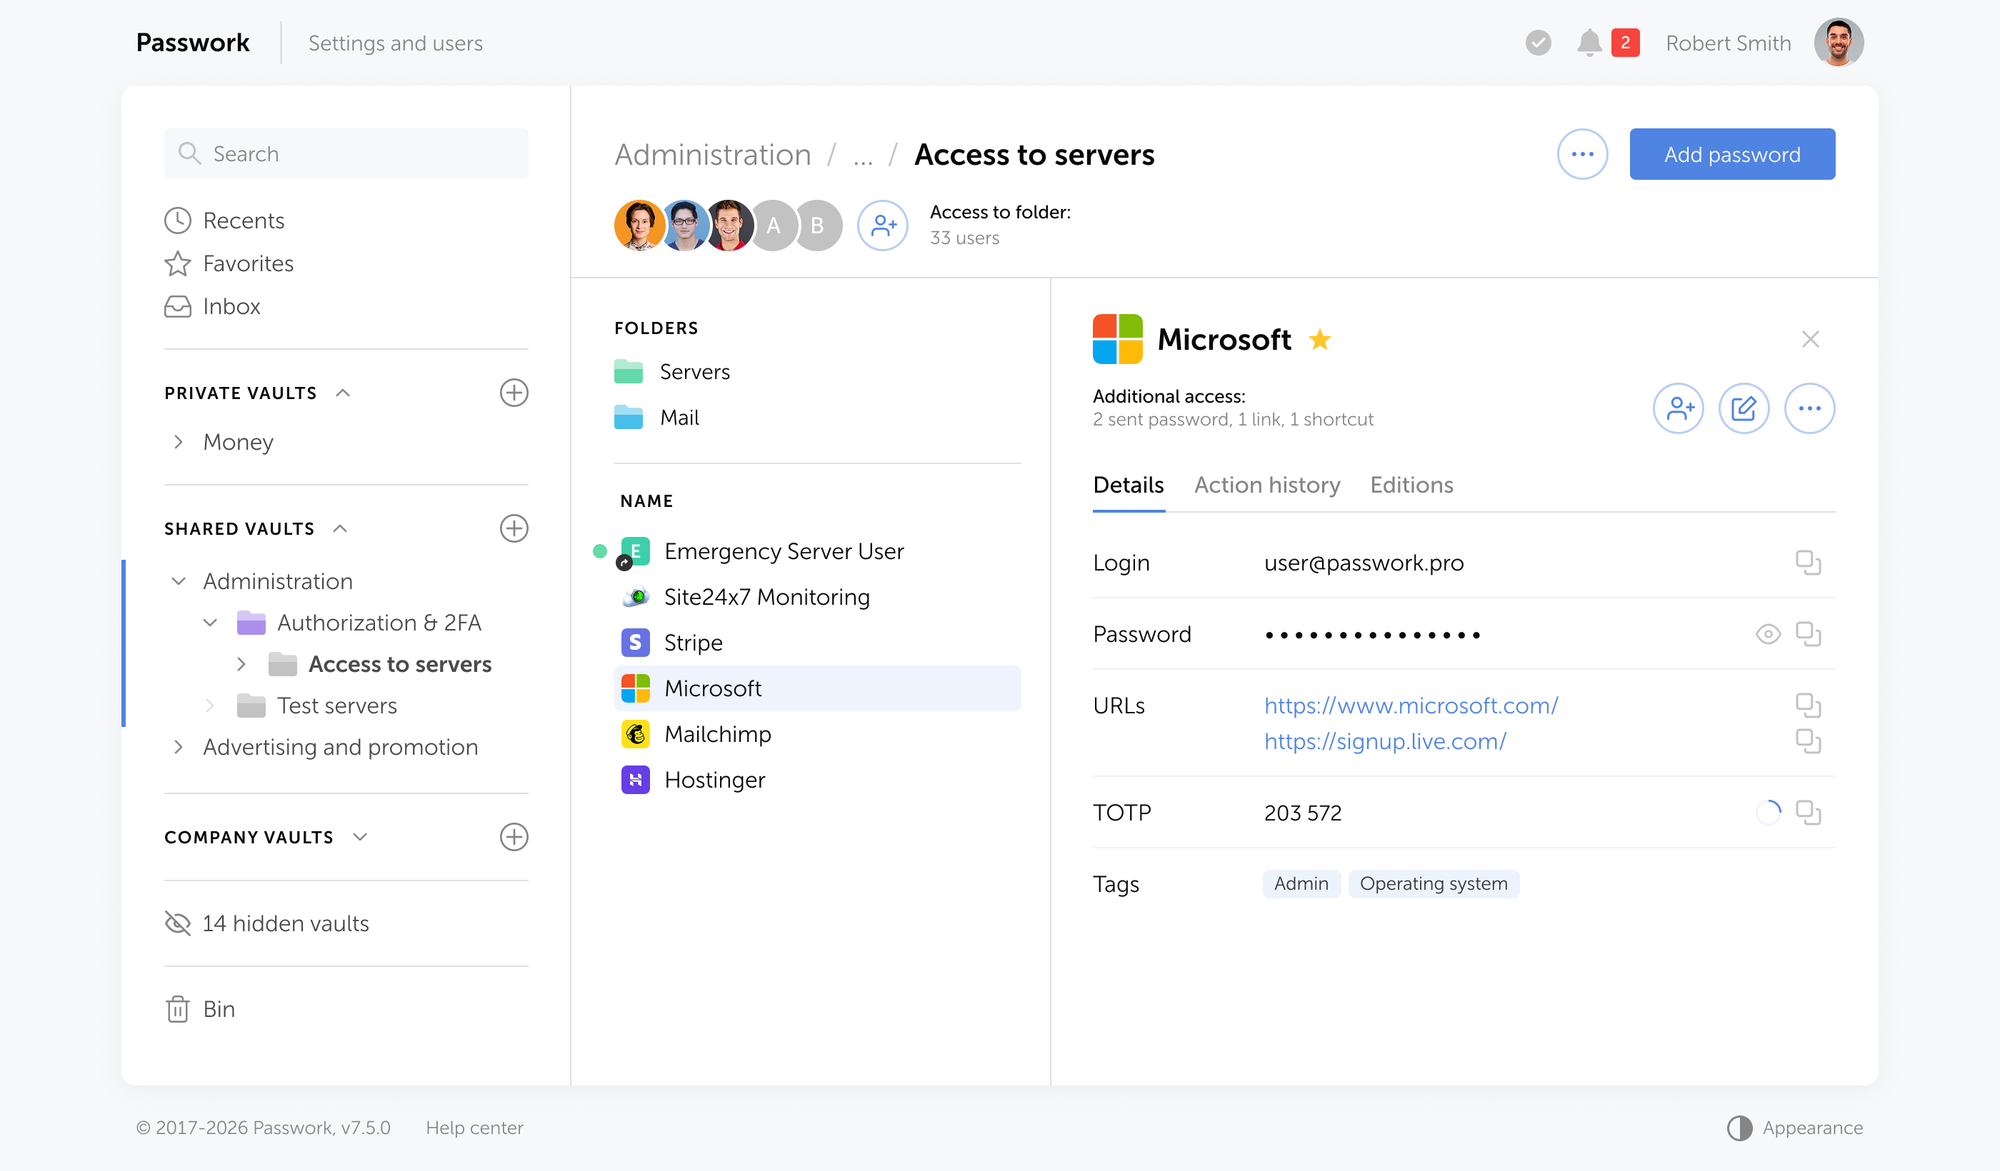
Passwork é um gestor de palavras-passe e segredos criado para equipas empresariais. Dá aos administradores de TI um único local para armazenar, partilhar e controlar o acesso a credenciais, sem depender de cofres do navegador, folhas de cálculo partilhadas ou conversas de mensagens.
Eis o que cobre diretamente:
- Cofre partilhado com acesso estruturado. As palavras-passe são organizadas em pastas por equipa ou função. O marketing vê o que o marketing precisa. O DevOps vê o que o DevOps precisa. Ninguém vê mais do que a sua função exige.
- Controlo de acesso baseado em funções. As permissões são atribuídas a funções, não a pessoas. Adicionar um novo colaborador à função certa dá-lhe acesso imediato às credenciais de que precisa. Remover um colaborador que sai revoga o acesso de imediato em todas as pastas partilhadas.
- Security Dashboard para a saída de colaboradores. Quando alguém sai, o painel mostra todas as credenciais a que essa pessoa tinha acesso. Rode exatamente essas, nem mais nem menos. Sem reconstruir de memória, sem conjeturas sobre o que a pessoa podia ver.
- Integração com SSO. O Passwork liga-se ao fornecedor de identidade já existente através de SAML. Se o acesso já é gerido através do Active Directory ou de um sistema semelhante, o Passwork integra-se nessa estrutura, em vez de ficar à parte.
- Opções de implementação. O Passwork funciona como serviço na cloud ou como instalação self-hosted na própria infraestrutura. Para equipas da saúde, finanças ou área jurídica, onde os dados de credenciais não podem sair dos servidores da organização, a implementação self-hosted mantém tudo dentro do próprio perímetro.
As funcionalidades acima não são conceitos novos: o RBAC, os registos de auditoria e o SSO existem em ferramentas empresariais que demoram meses a implementar. O Passwork reúne-os para equipas que não têm um departamento de segurança dedicado e precisam de estar operacionais até sexta-feira.
Colocar as palavras-passe da equipa sob controlo
A tecnologia é a parte fácil. Um gestor de palavras-passe para equipas é simples de configurar, e a maioria das equipas nota a diferença numa semana: menos mensagens do tipo «alguém tem o acesso a X?», fim das folhas de cálculo de palavras-passe e uma resposta clara para «o que acontece quando alguém sai».
O trabalho mais difícil são as primeiras semanas: fazer o levantamento das credenciais já existentes, decidir quem é responsável por cada pasta e retirar de uso o sistema utilizado até agora. Comece pelo levantamento. Tudo o resto decorre de saber exatamente o que existe.
O Passwork funciona na cloud ou nos próprios servidores, à escolha. As equipas com requisitos de residência de dados ou políticas internas de segurança que excluam o armazenamento em cloud de terceiros podem implementá-lo on-premises. Todos os outros podem ficar operacionais na cloud no mesmo dia.
Perguntas frequentes
Precisamos mesmo de um gestor de palavras-passe para equipas se formos uma equipa pequena?
Sim. As equipas pequenas estão frequentemente mais expostas, precisamente porque não têm uma pessoa de TI dedicada a vigiar problemas. Um gestor de palavras-passe para equipas demora cerca de uma tarde a configurar e elimina um dos pontos de entrada mais comuns para violações: credenciais partilhadas sem controlo de acesso. Quanto mais pequena a equipa, mais rápida a configuração.
É seguro colocar todas as palavras-passe num único local?
Um gestor de palavras-passe de confiança é muito mais seguro do que as alternativas: mensagens no Slack, folhas de cálculo ou notas autocolantes. Os dados utilizam cifragem zero-knowledge, o que significa que, mesmo que alguém invadisse os servidores do fornecedor, as palavras-passe seriam ilegíveis. O risco da consolidação é muito menor do que o risco de credenciais dispersas e sem controlo.
E as aplicações compatíveis com «iniciar sessão com a Google»?
O SSO cobre as aplicações ligadas ao fornecedor de identidade, mas a maioria das pequenas empresas utiliza uma combinação de ferramentas compatíveis e incompatíveis com SSO. Um gestor de palavras-passe para equipas trata de tudo o que o SSO não alcança: portais de fornecedores, software legado, contas partilhadas de redes sociais e qualquer ferramenta que exija o seu próprio início de sessão.
Como conseguimos que a equipa a utilize mesmo?
A ferramenta só funciona se as pessoas a utilizarem de forma consistente. O caminho mais rápido para a adoção: torná-la mais fácil do que a alternativa. Se o cofre estiver configurado, preenchido com as palavras-passe de que as pessoas realmente precisam e acessível nos seus dispositivos desde o primeiro dia, a maioria das pessoas muda sem atrito. Torne-a obrigatória primeiro para as contas partilhadas; os hábitos de trabalho pessoais seguem-se.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan
Índice de conteúdos
- Pontos principais
- Onde estão realmente guardadas as palavras-passe da equipa
- Porque guardar palavras-passe no navegador não é suficiente para uma equipa
- O problema de que ninguém fala: Quando um colaborador sai
- O que um gestor de palavras-passe para equipas realmente faz
- As novas regras para palavras-passe: O que dizem realmente as diretrizes mais recentes do NIST
- Como configurar a gestão de palavras-passe para a equipa: Um ponto de partida prático
- Como o Passwork gere isto na prática
- Colocar as palavras-passe da equipa sob controlo
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais