
Até março de 2029, todos os certificados TLS publicamente fiáveis expirarão em 47 dias ou menos. Atualmente, o limite ainda é de 398 dias. Esta redução de oito vezes nos ciclos de renovação é a pressão mais recente sobre a infraestrutura de chave pública (PKI), o sistema que já autentica a maior parte do tráfego, dos dispositivos e do código em execução em produção.
A infraestrutura de chave pública (PKI) é o sistema de autoridades de certificação, políticas e chaves criptográficas que comprova que um servidor, um dispositivo ou uma pessoa é quem afirma ser na Internet. Emite, valida e revoga os certificados digitais subjacentes ao HTTPS, ao acesso por VPN, à assinatura de código e à autenticação entre máquinas. Cada cadeado TLS num navegador remonta a uma cadeia de confiança da PKI.
Pontos principais
- A PKI é o enquadramento de autoridades de certificação, certificados e chaves criptográficas que estabelece confiança entre máquinas, servidores e pessoas na Internet
- O Ballot SC-081v3 do CA/Browser Forum reduz a validade máxima dos certificados TLS de 398 para 47 dias entre março de 2026 e março de 2029
- As identidades de máquina já superam as identidades humanas na proporção de 109 para 1 nas organizações inquiridas pela Palo Alto Networks no relatório 2026 Identity Security Landscape
- Em agosto de 2024, o NIST finalizou normas de criptografia pós-quântica prontas para produção; a agilidade de algoritmos da PKI é o que permite a uma organização migrar sem reconstruir a confiança de raiz
O que é a PKI?
Infraestrutura de chave pública (PKI) é o enquadramento de políticas, funções e tecnologia que emite, valida e revoga os certificados digitais que associam uma chave pública a uma identidade verificada. Permite que um navegador confie num site, que um dispositivo se autentique numa rede ou que um servidor verifique outro, sem que nenhuma das partes partilhe previamente um segredo.
A confiança baseada em segredo partilhado não escala para além de um punhado de sistemas. Uma palavra-passe ou uma chave de API só prova a identidade a quem já tem uma cópia, e cada novo sistema que precise de verificar essa identidade necessita de uma cópia própria, de armazenamento próprio e de um calendário de rotação próprio. A PKI resolve este problema com pares de chaves assimétricas: uma chave pública que qualquer pessoa pode ter e uma chave privada que só o proprietário detém. Uma autoridade de certificação (CA) atesta uma única vez o vínculo entre ambas, e cada parte confiante confia nessa assinatura, em vez de gerir um segredo próprio com cada contraparte.
Um certificado digital é uma declaração de identidade, vinculada criptograficamente e com validade limitada, que uma CA atestou, e não um substituto de palavra-passe. A sua confiança assenta numa prova matemática que uma chave privada consegue fornecer, e não no facto de o próprio certificado se manter secreto.
Como funciona a PKI?
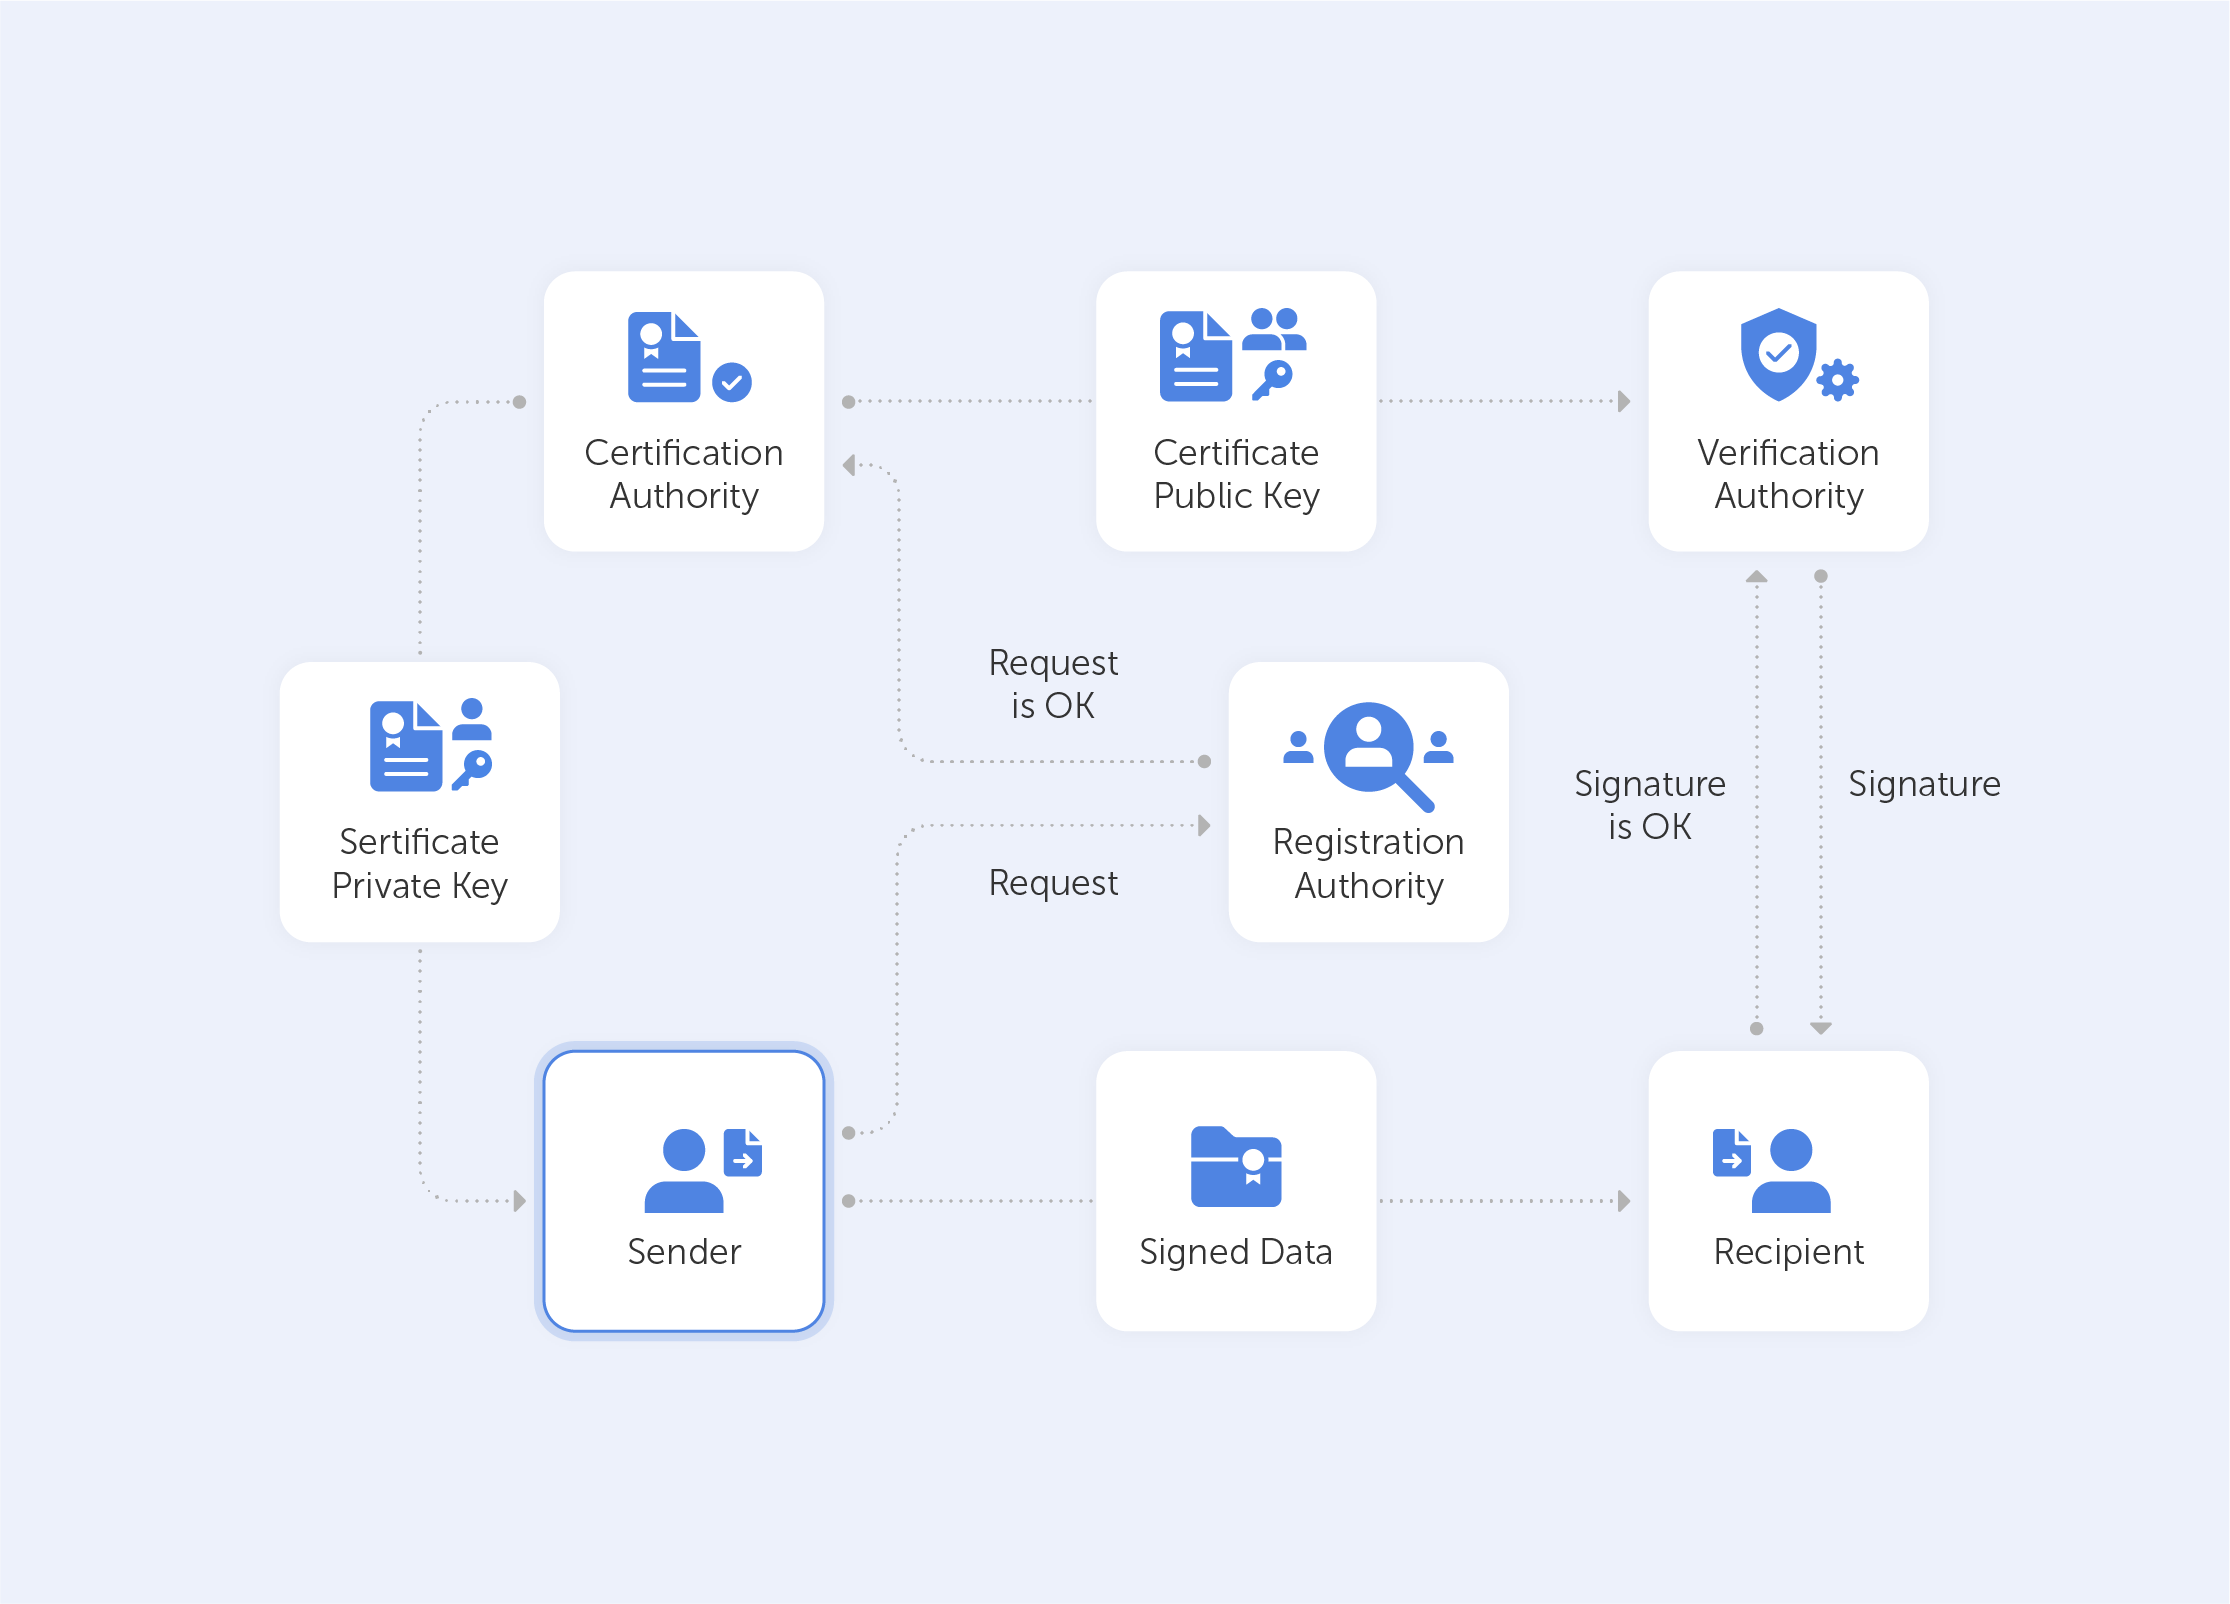
A PKI funciona ao emparelhar uma chave pública com uma chave privada através de cifragem assimétrica. A chave privada permanece com o proprietário e serve para assinar ou decifrar; a chave pública é publicada dentro de um certificado, para que qualquer pessoa possa verificar essa assinatura ou cifrar algo que só o proprietário consegue ler. Uma autoridade de certificação valida o emparelhamento antes de emitir o certificado.
O ciclo de vida do certificado percorre cinco fases:
- Geração do par de chaves: um dispositivo ou utilizador gera localmente um par de chaves pública/privada. A chave privada nunca sai desse dispositivo sem estar cifrada.
- Pedido de assinatura de certificado (CSR): o requerente reúne a chave pública e os dados de identidade num CSR e envia-o a uma CA ou a uma autoridade de registo.
- Validação e emissão pela CA: a CA verifica que o requerente controla o domínio, o dispositivo ou a identidade alegados e, em seguida, assina um certificado que vincula essa chave pública à identidade verificada.
- Utilização do certificado: o certificado autentica o servidor ou o dispositivo e protege a sessão, normalmente através de TLS, ou assina dados como código ou e-mail.
- Renovação ou revogação: o certificado é renovado antes de expirar ou revogado antecipadamente, através de uma lista de revogação de certificados ou de um serviço OCSP, se a chave privada for comprometida ou a identidade mudar.
Na prática, o TLS combina os dois tipos de cifragem, em vez de depender apenas da criptografia assimétrica. As chaves assimétricas são computacionalmente dispendiosas, pelo que um handshake TLS só as utiliza para autenticar o servidor e negociar uma chave de sessão simétrica partilhada; o resto da ligação funciona com cifragem simétrica, mais rápida. Para a sequência completa do handshake, consulte como funciona o TLS.
Os principais componentes de uma PKI
Uma PKI tem seis elementos essenciais: a autoridade de certificação que emite a confiança, a autoridade de registo que verifica a identidade, a base de dados e a lista de revogação que acompanham o estado dos certificados, a política que define as regras e o módulo de segurança de hardware (HSM) que protege a chave privada da CA. Se faltar um deles, a cadeia de confiança quebra-se de uma forma específica e previsível.
| Componente | Função | O que falha sem ele |
|---|---|---|
| Autoridade de certificação (CA) | Emite e assina certificados; é a âncora de confiança | Sem âncora de confiança; nada contra o que validar |
| Autoridade de registo (RA) | Verifica a identidade antes de a CA emitir | Os certificados são emitidos sem confirmar quem os pediu realmente |
| Base de dados de certificados | Armazena os certificados emitidos e os respetivos metadados | Nenhum registo do que foi emitido, a quem ou quando |
| Lista de revogação de certificados (CRL) | Publica os certificados revogados antes de expirarem | Um certificado comprometido continua a ser considerado de confiança até expirar naturalmente |
| Política de certificados | Define as regras de validação e as classes de certificados | Critérios de emissão incoerentes na CA |
| Módulo de segurança de hardware (HSM) | Armazena e utiliza a chave privada da CA sem a expor | A exposição da chave raiz compromete todos os certificados que a CA alguma vez emitiu |
Modelos de confiança da PKI: Público, privado e híbrido
A PKI funciona com dois modelos de confiança. A PKI pública, ou Web PKI, é regida pelo CA/Browser Forum e emite os certificados em que os navegadores confiam por predefinição para sites e serviços públicos. A PKI privada é a hierarquia de CA própria de uma organização, em que só se confia dentro dessa organização, para servidores internos, parques de dispositivos IoT e VPN. A maioria das empresas utiliza ambas.
| Modelo | Regido por | Utilização típica | Duração típica dos certificados |
|---|---|---|---|
| PKI pública / Web PKI | CA/Browser Forum, CAs públicas | Sites públicos, APIs, e-mail | A diminuir para 47 dias até 2029 |
| PKI privada / interna | Política de CA da própria organização | Servidores internos, dispositivos IoT, VPN, mTLS | Definida pela política interna, frequentemente de um a dois anos |
Em qualquer dos modelos, os certificados encadeiam-se numa hierarquia: uma CA raiz assina CAs intermédias, que por sua vez assinam os certificados que os sistemas finais efetivamente utilizam. As organizações de maior dimensão ligam por vezes duas hierarquias entre si ou operam uma malha em que várias CAs se certificam mutuamente, mas uma cadeia hierárquica simples cobre a maioria das implementações.
Para que serve a PKI?
A PKI protege o tráfego HTTPS, autentica clientes VPN e Wi-Fi, assina código e documentos, cifra o e-mail através de S/MIME e estabelece a identidade de dispositivos em parques IoT e service meshes. Sempre que dois sistemas precisam de verificar a identidade um do outro antes de trocar dados, é normalmente um certificado que faz esse trabalho.
- HTTPS/TLS para sites e APIs: o certificado por trás do cadeado, que cifra a sessão e autentica o servidor
- Cifragem e assinatura de e-mail (S/MIME): comprova que uma mensagem veio do remetente indicado e que não foi alterada durante o trânsito
- Assinatura de código: verifica que um software ou um controlador não foi adulterado desde que o editor o assinou
- Autenticação em VPN e Wi-Fi: os certificados de dispositivo ou de utilizador substituem ou complementam as palavras-passe de rede partilhadas
- Identidade de dispositivos IoT: cada dispositivo recebe o seu próprio certificado, em vez de uma credencial partilhada incorporada no firmware
- Cargas de trabalho em contentores e service mesh (mTLS): os serviços autenticam-se mutuamente antes de qualquer tráfego fluir, à velocidade das máquinas
Porque é que a PKI é mais difícil de gerir em 2026
Três forças estão a convergir nas operações de PKI em 2026: os prazos de validade dos certificados estão a encurtar segundo um calendário fixo, as identidades de máquina cresceram para além do que o acompanhamento manual consegue gerir, e falhar a renovação tem agora um custo mensurável. Nenhuma das três é especulativa; cada uma tem uma fonte datada por trás.
O Ballot SC-081v3 do CA/Browser Forumreduz gradualmente a validade máxima dos certificados TLS publicamente fiáveis de 398 para 47 dias, em fases entre março de 2026 e março de 2029. Um certificado que antes era renovado uma vez por ano passará a ser renovado cerca de oito vezes por ano no final desse calendário. A renovação manual, aquela que se baseia num lembrete no calendário e numa pessoa a copiar um novo certificado para um ficheiro de configuração, não sobrevive a essa frequência a qualquer escala real.
A escala agrava o problema. No inquérito 2026 Identity Security Landscape da Palo Alto Networks, realizado junto de 2930 organizações, concluiu-se que as identidades de máquina, incluindo os agentes de IA, superam já as identidades humanas na proporção de 109 para 1. A maioria dessas identidades de máquina acaba por precisar de um certificado, de uma chave ou de ambos, e uma proporção de 109:1 torna uma folha de cálculo ou uma caixa de correio partilhada a ferramenta errada quase de imediato.
DigiCert, no 2025 Trust Pulse Survey, quantifica o custo de errar neste ponto: 45 % das empresas tiveram tempo de inatividade dos serviços devido a um incidente relacionado com certificados no último ano, e 18,5 % desses incidentes custaram mais de 250 000 dólares. Um certificado expirado provoca uma falha em modo fechado (fail-closed): os navegadores bloqueiam o site, as APIs rejeitam a ligação e os clientes VPN não conseguem autenticar-se, até que alguém detete o problema e renove o certificado. O mercado está a crescer à medida da carga de trabalho: a despesa em PKI é avaliada em 7420 milhões de dólares em 2025 e deverá atingir 22 990 milhões de dólares até 2031, uma taxa de crescimento anual composta de 20,76 %, segundo a Mordor Intelligence.
| Pressão | Porque é importante agora | O que exige em termos operacionais |
|---|---|---|
| Validade dos certificados de 47 dias (2026-2029) | A frequência de renovação aumenta cerca de oito vezes face à base de 398 dias | Gestão automatizada do ciclo de vida de certificados (CLM), e não renovação manual |
| Proporção de 109:1 entre identidades de máquina e humanas | O acompanhamento manual deixa de funcionar muito antes dessa escala | Um processo de inventário e rotação dimensionado para identidades de máquina, incluindo as contas humanas |
| 45 % das empresas afetadas por indisponibilidade relacionada com certificados | Perto de um em cada cinco desses incidentes custa mais de 250 000 dólares | Monitorização e alertas antes da expiração, e não depois de uma falha |
A PKI e a transição pós-quântica
Em agosto de 2024, o NIST finalizou as suas primeiras normas de criptografia pós-quântica (PQC) prontas para produção: FIPS 203 (ML-KEM) para a troca de chaves e FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA) para assinaturas digitais. A PKI atual assenta em algoritmos RSA e de curva elíptica que um computador quântico suficientemente potente poderá vir a quebrar, e estas normas são as substitutas para as quais as organizações irão migrar.
Atualmente, ninguém dispõe de um ataque funcional contra RSA-2048 ou ECDSA, e nenhum calendário credível aponta para um ataque próximo. O que a PKI já tem, porém, é exatamente a propriedade de que esta migração precisa: agilidade criptográfica (crypto-agility). Um certificado associa uma identidade a um par de chaves e a um algoritmo, e voltar a emitir esse certificado com um novo algoritmo não exige reconstruir a hierarquia de confiança que lhe está subjacente.
As organizações que fazem o inventário dos locais onde o RSA e o ECDSA são utilizados atualmente e confirmam que as suas ferramentas de CA e de CLM conseguem emitir certificados pós-quânticos quando o ecossistema estiver preparado migrarão ao seu próprio ritmo. As normas de 2024 do NISTsão o ponto de partida, e não um prazo que já tenha passado.
PKI versus as ferramentas com que é confundida
A PKI, um certificado TLS e a cifragem em geral são usados indistintamente, mas não são a mesma coisa. A PKI é o enquadramento; um certificado é uma das coisas que esse enquadramento emite; a cifragem é uma das finalidades para que um certificado pode ser utilizado. Uma quarta confusão é relevante do ponto de vista operacional: a PKI comprova a identidade de máquinas, mas não armazena as credenciais utilizadas por pessoas que mantêm uma autoridade de certificação em funcionamento.
Um certificado TLS/SSL é uma única credencial X.509. A PKI é o sistema completo que a emite, valida e pode revogar, incluindo a CA, as políticas e a infraestrutura de revogação por trás desse único ficheiro, tal como se explica no guia de certificados SSL/TLS . A PKI rege a identidade e a confiança: um certificado pode permitir a cifragem, mas a função da PKI é comprovar quem detém uma chave, e não cifrar dados por si só. Para a mecânica da própria cifragem, consulte cifragem de palavras-passe e cifragem zero-knowledge.
A confusão mais relevante para quem gere uma CA é a quarta. A PKI comprova que um servidor, um dispositivo ou uma carga de trabalho é quem afirma ser. Não armazena nem partilha as credenciais utilizadas por pessoas que mantêm a própria CA em funcionamento: as credenciais de início de sessão de administração e de raiz da CA, os PINs de acesso ao HSM e as chaves de API ou os segredos de clientes ACME que os scripts de automatização utilizam para pedir e renovar certificados. Estas tendem a acabar numa folha de cálculo partilhada ou numa conversa de chat, o que é um problema de gestão de palavras-passe, e não de PKI. Colmatar essa lacuna é exatamente aquilo para que foi concebido um gestor de palavras-passe e segredos como o Passwork: guardar em cofre as credenciais em torno da emissão de certificados, e não o processo de emissão em si.
Lista de verificação de implementação da PKI
Uma implementação de PKI funcional assenta em seis decisões tomadas antes de o primeiro certificado ser emitido: âmbito da hierarquia, isolamento da CA raiz, armazenamento das chaves privadas, automatização do ciclo de vida, guarda em cofre das credenciais de quem a opera e um plano de migração pós-quântica. Se uma delas for ignorada, acabará por surgir como um incidente mais tarde, normalmente num momento inconveniente.
- Defina o âmbito e os níveis da hierarquia de CA: decida o que necessita de uma CA raiz, o que necessita de uma intermédia e o que pode funcionar numa hierarquia existente antes de criar uma nova.
- Mantenha a CA raiz offline: coloque-a online apenas para assinar certificados intermédios e volte a desligá-la da rede de seguida. Uma raiz comprometida invalida todos os certificados que a CA alguma vez emitiu.
- Armazene as chaves privadas num módulo de segurança de hardware: o armazenamento de chaves apenas em software continua a ser o ponto de comprometimento mais comum de uma CA.
- Automatize a gestão do ciclo de vida dos certificados antes da obrigatoriedade dos 47 dias: a renovação manual que funcionava num ciclo de 398 dias não sobreviverá a oito renovações por ano.
- Guarde em cofre as credenciais operacionais da própria CA: as credenciais de início de sessão de raiz e de administração da CA, os PINs do HSM e as chaves de API de automatização devem estar num cofre com controlo de acesso e auditado, e não em scripts ou documentos partilhados.
- Elabore já um plano de migração pós-quântica: faça o inventário dos locais onde se utilizam RSA e ECDSA e confirme que as ferramentas de CA e de CLM são compatíveis com a substituição de algoritmos antes de surgir um acontecimento que imponha a migração.
No seu conjunto, estes seis passos constituem uma lista de verificação prática de preparação para a PKI que a maioria das organizações consegue percorrer numa única sessão de planeamento. Para a mecânica criptográfica subjacente referida ao longo do texto, consulte a visão geral de criptografia , que apresenta o detalhe ao nível da implementação.
Conclusão
A função da PKI é limitada e bem definida: comprovar que um servidor, um dispositivo ou uma pessoa é quem afirma ser e proteger o canal depois de isso estar estabelecido. Não corrige endpoints, não aplica o princípio do menor privilégio nem substitui a governação de acessos, e tratá-la como um programa de segurança completo é a forma como essas outras camadas acabam por ser negligenciadas. O que muda em 2026 é o ritmo operacional: certificados com renovação a cada 47 dias até 2029, identidades de máquina a superar as humanas na proporção de 109 para 1 e uma migração pós-quântica que compensa quem começa cedo e não tarde.
Automatize o ciclo de renovação antes de o calendário dos 47 dias o impor, mantenha a CA raiz offline e guarde as credenciais que operam a própria CA num local com controlo de acesso e registo de auditoria.

Os scripts de automatização de certificados, os PINs do HSM e as credenciais de administração da CA são credenciais como quaisquer outras e circulam em conversas de chat e em folhas de cálculo com a mesma frequência. Iniciar um teste gratuito do Passwork
Perguntas frequentes
O que é a PKI em termos simples?
A infraestrutura de chave pública (PKI) é o sistema de políticas, funções e tecnologia que emite, verifica e revoga os certificados digitais que comprovam que um servidor, um dispositivo ou uma pessoa é quem afirma ser na Internet.
A PKI continua a ser relevante em 2026?
Sim. A PKI sustenta o HTTPS, a assinatura de e-mail, a autenticação em VPN e Wi-Fi, a identidade de dispositivos IoT e a segurança de service mesh. Se alguma coisa, hoje é ainda mais importante: os prazos de validade dos certificados estão a encurtar para 47 dias até 2029 e as identidades de máquina já superam as humanas na proporção de 109 para 1.
Qual é a diferença entre a PKI e um certificado SSL/TLS?
A PKI é o enquadramento completo: autoridades de certificação, políticas, revogação e gestão de chaves. Um certificado TLS/SSL é uma única credencial que esse enquadramento emite para proteger um site ou serviço.
O que acontece quando um certificado da PKI expira inesperadamente?
Os serviços que dele dependem falham em modo fechado (fail-closed). Os navegadores bloqueiam o site, as APIs rejeitam ligações e os clientes VPN não conseguem autenticar-se até alguém o renovar. Dados recentes de inquéritos mostram que 45 % das empresas passaram por isto no último ano.
Um gestor de palavras-passe substitui a necessidade de PKI?
Não. Resolvem problemas diferentes. A PKI comprova a identidade de máquinas e dispositivos; um gestor de palavras-passe protege as credenciais utilizadas por pessoas, como os inícios de sessão de administração da CA e os PINs do HSM, que mantêm a própria PKI em funcionamento.
Como afeta a computação quântica a PKI?
A PKI atual assenta em algoritmos assimétricos que um computador quântico suficientemente potente poderá vir a quebrar. Em agosto de 2024, o NIST finalizou substitutos pós-quânticos prontos para produção (FIPS 203, 204, 205), e as organizações devem planear a migração em vez de esperar por um acontecimento que a imponha.
 Passwork Team
 Iliya Garakh, CTO
 Eirik Salmi
Índice de conteúdos
- Pontos principais
- O que é a PKI?
- Como funciona a PKI?
- Os principais componentes de uma PKI
- Modelos de confiança da PKI: Público, privado e híbrido
- Para que serve a PKI?
- Porque é que a PKI é mais difícil de gerir em 2026
- A PKI e a transição pós-quântica
- PKI versus as ferramentas com que é confundida
- Lista de verificação de implementação da PKI
- Conclusão
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais