
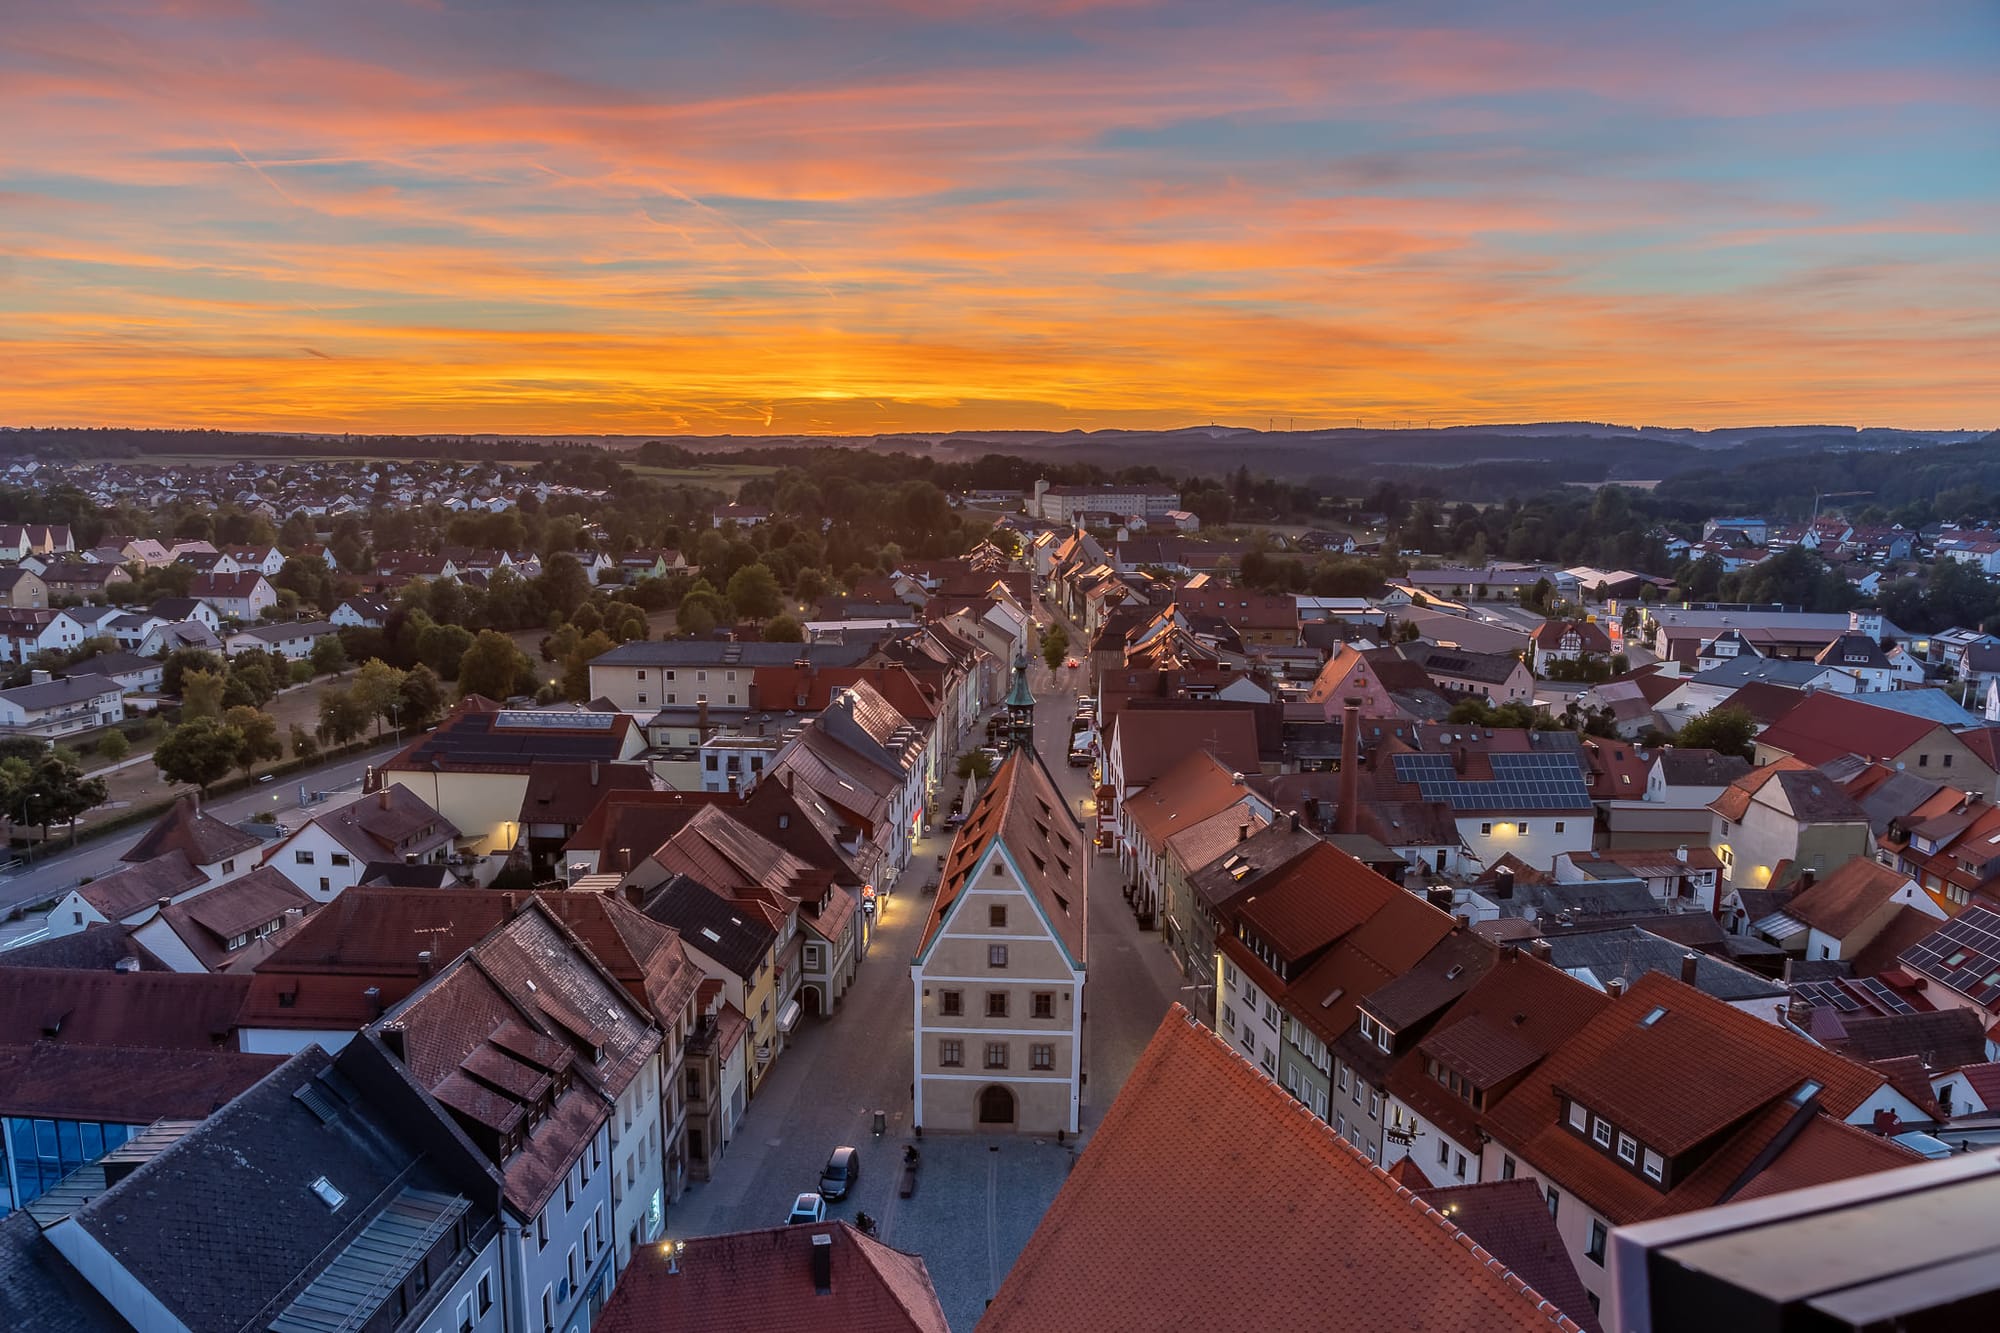
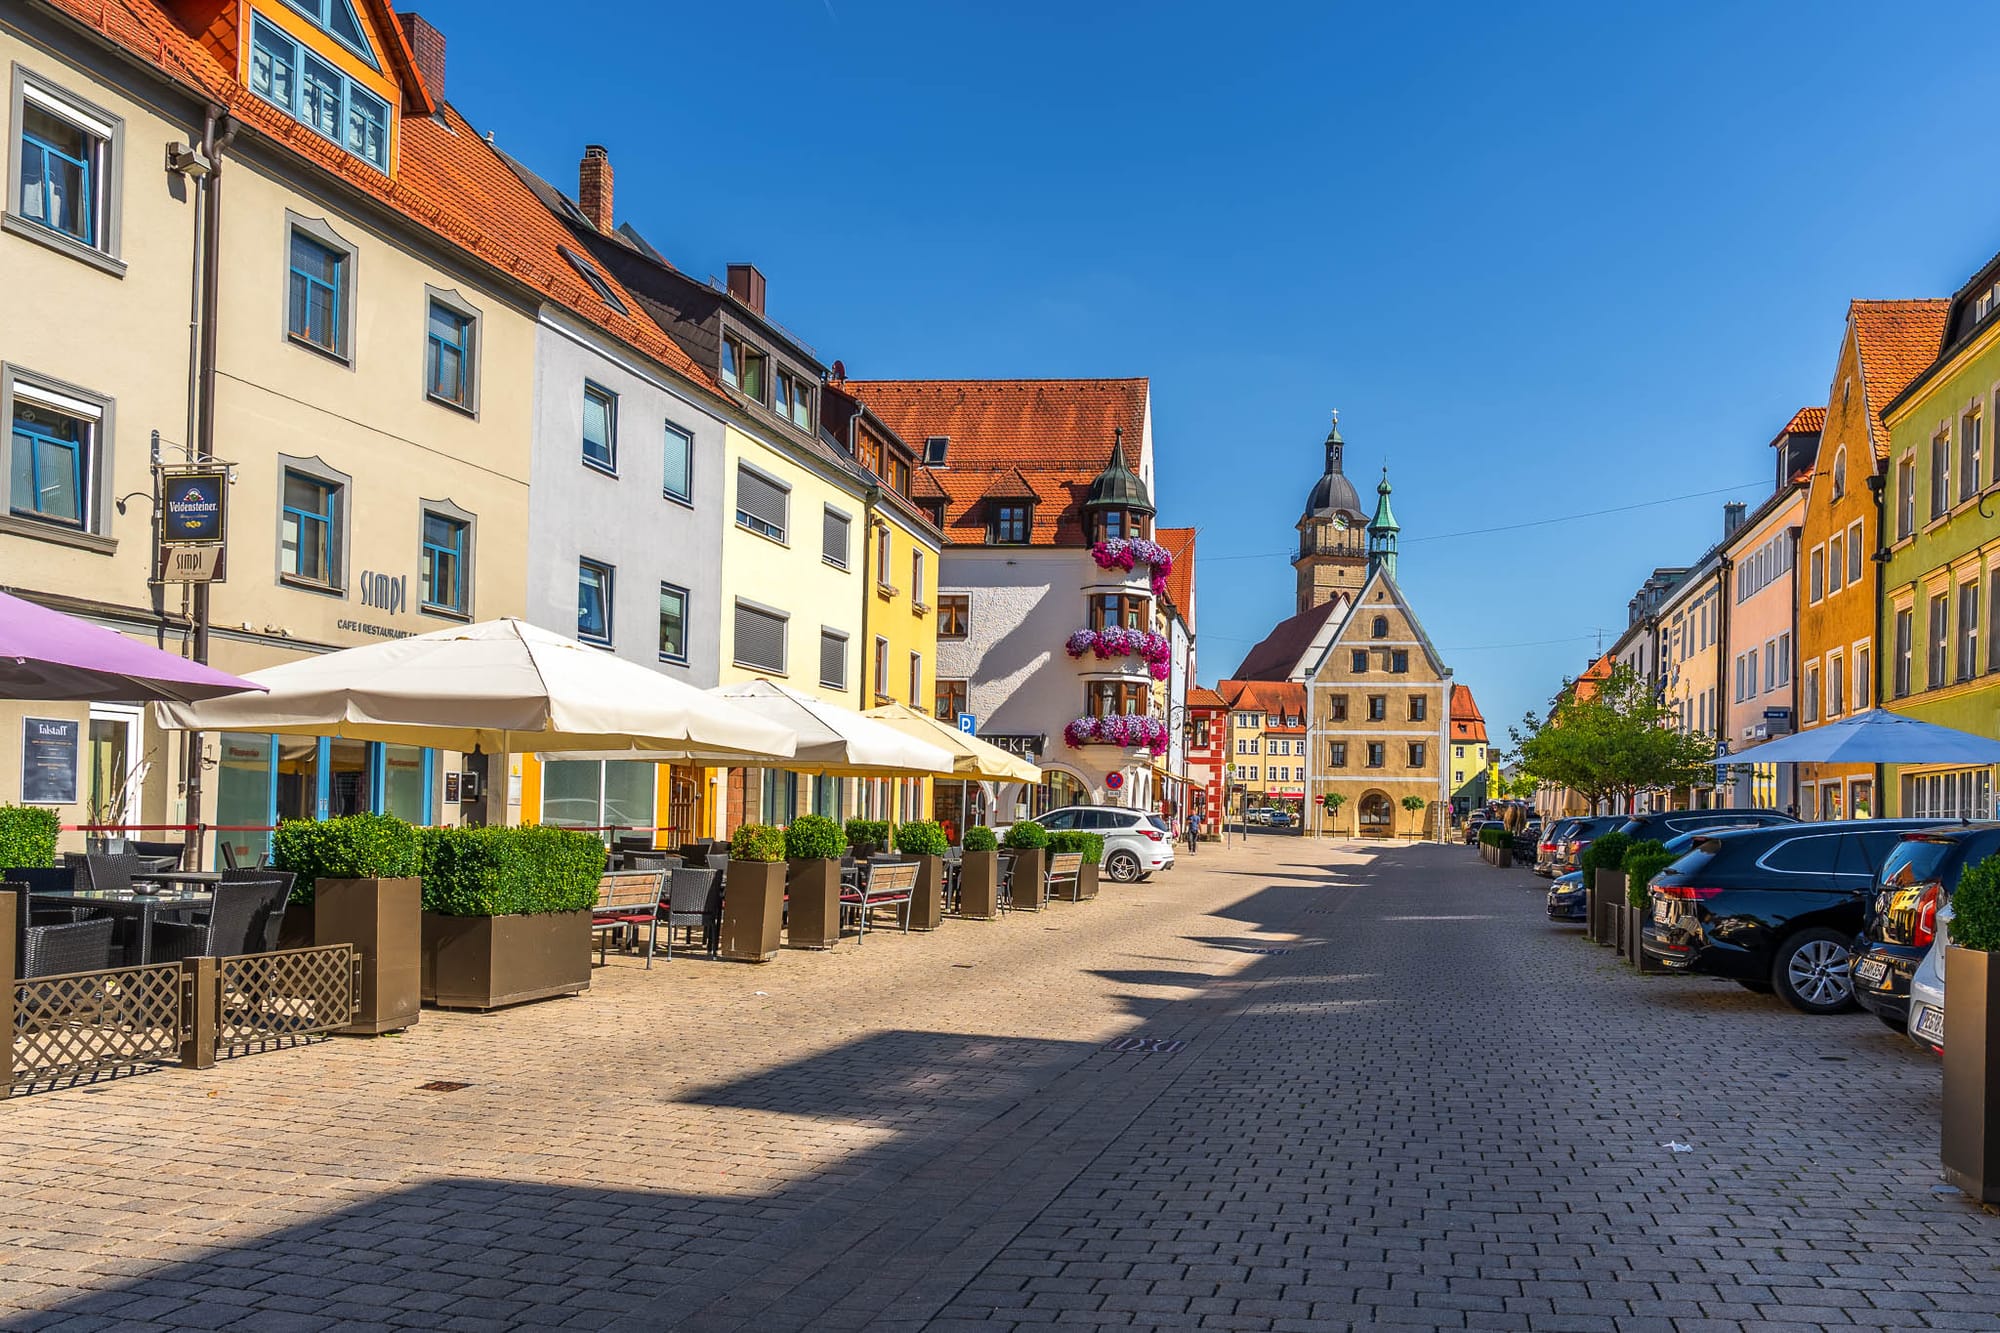
Auerbach in der Oberpfalz é uma pequena cidade com 9470 habitantes na região do Alto Palatinado, na Baviera, no distrito de Amberg-Sulzbach. A cidade mantém uma história industrial ativa a par da sua histórica praça do mercado: o minério de ferro foi extraído aqui durante séculos, e esse legado continua visível no seu carácter atual. O antigo local da mina Maffei ainda tem as suas torres de extração de pé, e o local alberga atualmente um museu mineiro e um festival cultural recorrente.
Esta abordagem prática estende-se à governação local: o município obteve o estatuto de Cidade Fairtrade em 2024, renovou-o em 2026, e mantém a mesma postura orientada para a sustentabilidade e a responsabilização nas suas outras iniciativas.
A mesma lógica aplica-se à TI. Gerir infraestruturas críticas implica manter o controlo sobre os processos essenciais, incluindo a forma como as credenciais são protegidas. A equipa de administração de sistemas da Auerbach optou por uma plataforma autoalojada com cifragem zero-knowledge, combinando um controlo de acesso rigoroso com soberania total sobre os dados sensíveis.
Localização: Baviera, Alemanha
Setor: Administração municipal
Dimensão da empresa: mais de 230 colaboradores
O desafio: A arquitetura baseada em ficheiros tornou-se um risco de segurança
Uma equipa de administradores de sistemas gere a infraestrutura de TI da Auerbach. Antes do Passwork, a equipa utilizava dois gestores de palavras-passe de código aberto, criados sobre o mesmo formato de base de dados – um baseado no navegador, o outro uma aplicação de ambiente de trabalho –, que dividiam o armazenamento das credenciais entre si.
Ambas as ferramentas assentavam numa arquitetura baseada num único ficheiro, com todas as credenciais guardadas num ficheiro cifrado partilhado pela equipa – um modelo desadequado às necessidades de acesso multiutilizador e sensível da TI municipal. Isto causava falhas de sincronização e conflitos de bloqueio de ficheiros, exigindo supervisão manual do acesso de escrita, e deixava uma lacuna maior: nenhuma permissão baseada em funções nem controlo de acesso granular.
A partilha do ficheiro do cofre através de canais inseguros criava dois riscos:
- Um ficheiro de base de dados enviado por e-mail ou guardado numa unidade partilhada sem cifragem é um ponto único de falha em caso de interceção.
- Sem uma fonte de verdade centralizada, cópias desatualizadas das credenciais podiam continuar em circulação, pelo que alguém poderia, sem saber, utilizar uma palavra-passe já rotacionada.
Para uma equipa de TI do setor público que gere o acesso a infraestruturas essenciais, este é o tipo de exposição que as frameworks de segurança são concebidas para prevenir.
Solução: Passwork foi ao encontro das prioridades de segurança e consistência da Auerbach
A pesquisa da Auerbach centrou-se em duas prioridades: a segurança dos dados e a consistência das credenciais numa base de dados centralizada, em vez de um conjunto de ficheiros sincronizados de forma pouco rigorosa. A interface do Passwork, concebida para administradores de sistemas e para uma colaboração estruturada em equipa, e não para uso individual de consumidor, foi a primeira razão para a considerar.
O fator decisivo para iniciar um período de teste foi a arquitetura de segurança documentada do fornecedor: a cifragem zero-knowledge que a equipa conseguiu verificar antes de se comprometer.
O que a Auerbach precisava de uma nova solução
As prioridades de segurança e consistência da Auerbach exigiam três características arquitetónicas específicas: implementação local, cifragem do lado do cliente e uma estrutura de dados capaz de escalar com a infraestrutura do município. Cada uma respondia a uma limitação específica da anterior configuração baseada em ficheiros da equipa.
- Implementação autoalojada e local, para controlo total sobre dados sensíveis nos próprios servidores do município
- Cifragem zero-knowledge, para eliminar a exposição de credenciais e chaves de cifragem do lado do servidor
- Estrutura de cofres e pastas, para organizar o acesso por componente de infraestrutura ou sistema de cliente
A cifragem zero-knowledge significa que o servidor nunca tem acesso aos dados não cifrados nem às chaves de cifragem. Os dados são cifrados do lado do cliente antes de serem transmitidos ou armazenados. Um administrador ou atacante com acesso total ao servidor vê apenas texto cifrado. Para uma entidade do setor público que gere credenciais de infraestruturas de rede essenciais, isto elimina uma categoria inteira de risco de violação do lado do servidor.
Integração técnica
A implementação foi feita através do Docker, permitindo à equipa criar rapidamente uma instância funcional e testá-la com credenciais reais da infraestrutura, em vez de um conjunto de dados de demonstração. A migração a partir das bases de dados existentes da equipa foi feita através da interface de importação do Passwork, sem erros. A rapidez da implementação de teste e a migração sem problemas permitiram à equipa passar rapidamente da avaliação para a produção.
Resultados: De ficheiros estáticos para um sistema centralizado em tempo real
A Auerbach substituiu os seus cofres baseados em ficheiros por um sistema centralizado que se atualiza em tempo real em toda a equipa. As credenciais são agora rotacionadas e geridas com controlo de versões de forma centralizada, eliminando o risco de cópias desatualizadas das soluções anteriores. A equipa também registou poupanças de tempo graças à extensão do navegador do Passwork no trabalho diário de infraestrutura.
| Aspeto | Soluções anteriores | Passwork |
|---|---|---|
| Modelo de armazenamento | Baseado em ficheiros, sincronizado manualmente | Base de dados centralizada, atualizada em tempo real |
| Controlo de acesso | Sem permissões baseadas em funções | Acesso granular baseado em funções |
| Cifragem | Cifragem local de ficheiros | Cifragem zero-knowledge, do lado do cliente |
| Partilha de credenciais | Transferência manual de ficheiros através de canais inseguros | Partilha instantânea, com registo de todos os acessos |
| Controlo de versões | Risco de cópias desatualizadas em circulação | Histórico completo de todas as alterações de palavras-passe |
«Na administração de TI moderna, a gestão de palavras-passe não deveria ser
um obstáculo. O Passwork devolveu-nos a flexibilidade e a segurança que
nos faltavam com os cofres estáticos baseados em ficheiros.» — Stadt Auerbach systems administration team
A avaliação da Auerbach centrou-se numa lacuna de segurança específica: cifrar e controlar o acesso a credenciais de sistemas de infraestrutura críticos. A arquitetura de cifragem e o controlo de acesso granular tiveram tanto peso quanto a facilidade de utilização diária – a equipa precisava de um sistema suficientemente seguro para acessos sensíveis, mas suficientemente simples para ser utilizado em todo o departamento sem curva de aprendizagem.
Conclusão
A migração da Auerbach mostra que as ferramentas de palavras-passe baseadas num único ficheiro atingem o seu limite no ponto em que os requisitos de controlo de acesso e auditoria ultrapassam o que um ficheiro partilhado consegue oferecer. Uma equipa que gere infraestrutura municipal crítica enfrenta a mesma exposição que uma grande empresa assim que as credenciais são partilhadas sem permissões baseadas em funções ou uma fonte única de verdade. O Passwork colmatou essa lacuna para a Auerbach com uma arquitetura centralizada e zero-knowledge.
«Com o Passwork, conseguimos trabalhar em equipa sem dificuldades, manter um bom
desempenho nas tarefas diárias e preservar o controlo total da nossa própria
infraestrutura.» — Stadt Auerbach systems administration team
 Passwork Team
 Passwork Team
 Alex Muntyan
Índice de conteúdos
Índice de conteúdos

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais