
A complexidade da palavra-passe é uma regra de política que exige a combinação de tipos de carateres (maiúsculas, minúsculas, dígitos e símbolos), partindo do princípio de que maior variedade de carateres produz maior entropia e maior resistência a tentativas de adivinhação.
P@ssw0rd123! provavelmente cumpre todas as regras de complexidade aplicadas pela Group Policy. Mesmo assim, um equipamento com GPU moderna demora cerca de 2 segundos a descobri-la, porque o padrão em que assenta é um dos primeiros que qualquer dicionário de cracking testa.
É esta a falha essencial. As regras de complexidade foram concebidas para aumentar a entropia, mas os utilizadores acabaram por recorrer a substituições previsíveis, anotar as palavras-passe e reutilizar a mesma credencial numa dúzia de serviços. Em 2024, o NIST abandonou formalmente os requisitos obrigatórios de complexidade na SP 800-63B-4. Seguem-se as razões e o que a substitui.
Seis aspetos a corrigir antes de fechar este separador
- Deixar de exigir combinações de carateres. A NIST SP 800-63B-4 elimina as regras de composição obrigatórias, porque levam os utilizadores a recorrer a fórmulas previsíveis, como
Password1!, que as ferramentas de cracking testam primeiro. - Aumentar o comprimento mínimo e tornar as palavras-passe verdadeiramente aleatórias. O mínimo é de 8 carateres com a MFA ativada e de 15 sem MFA; o objetivo realista para a maioria das políticas empresariais é de 12 ou mais. Convém gerar as palavras-passe com uma ferramenta, uma vez que uma palavra-passe longa criada por uma pessoa continua a ser previsível.
- Eliminar o calendário de rotação forçada. Alterar uma palavra-passe apenas quando existirem indícios de comprometimento, e não a cada 60 ou 90 dias, um ciclo que só gera variações do tipo
Summer2026!. - Adicionar a verificação de violações de dados na criação. Bloqueia precisamente as palavras-passe que os atacantes já estão a testar, algo que nenhuma regra de composição alguma vez fez.
- Adicionar MFA e migrar para passkeys sempre que possível. A MFA impede que uma palavra-passe exposta seja suficiente por si só. As passkeys vão mais longe e eliminam por completo o segredo partilhado, pelo que já não há nada que um atacante possa obter por phishing ou roubar.
- Delegar a aplicação das regras a um gestor de palavras-passe. A Group Policy não consegue verificar se uma palavra-passe foi exposta nem registar quem acedeu a uma credencial partilhada. Um gestor de palavras-passe foi concebido precisamente para cobrir essa camada.
O que são as regras de complexidade de palavras-passe
As regras de complexidade de palavras-passe são requisitos de política que obrigam a combinar tipos de carateres, normalmente pelo menos uma letra maiúscula, uma letra minúscula, um dígito e um símbolo, partindo do princípio de que maior variedade de carateres produz maior entropia e maior resistência a ataques de adivinhação.
Estas regras tornaram-se norma nas TI empresariais durante as décadas de 2000 e 2010, normalmente associadas a um comprimento mínimo de 8 carateres e a uma rotação obrigatória a cada 60 a 90 dias. A política de palavras-passe predefinida do Active Directory continua a ser fornecida com os requisitos de composição ativados, e a maioria das listas de verificação de conformidade dessa época partia do princípio de que a complexidade e a rotação eram a base da segurança das contas.
O pressuposto subjacente à regra era válido em teoria: um conjunto de carateres maior por posição significa mais combinações possíveis, o que implica uma pesquisa por força bruta mais longa. Na prática, a regra interage com o comportamento humano de uma forma que compromete o seu próprio objetivo, assunto da secção seguinte.
O que o NIST alterou e porque é que isso importa
A NIST SP 800-63B-4 elimina as regras obrigatórias de composição de carateres e as reposições periódicas de palavras-passe, citando provas de que ambas as práticas degradam a segurança no mundo real em vez de a melhorar. A atualização substitui a complexidade prescritiva por requisitos baseados no comprimento e pela verificação de violações de dados.
A fundamentação consta do Anexo A da publicação: as regras de composição levam os utilizadores a criar palavras-passe previsíveis e formulaicas, ao passo que a rotação forçada leva as pessoas a fazer alterações triviais (Summer2025! passa a Summer2026!) ou a reutilizar palavras-passe antigas com um dígito acrescentado. Nenhum destes comportamentos aumenta a resistência à adivinhação ou ao cracking.
«A investigação demonstrou que os utilizadores reagem de forma muito previsível aos requisitos impostos pelas regras de composição (políticas). Por exemplo, um utilizador que poderia ter escolhido ‹password› como palavra-passe teria uma probabilidade relativamente elevada de escolher ‹Password1› se fosse obrigado a incluir uma letra maiúscula e um número, ou ‹Password1!› se também fosse exigido um símbolo.» — NIST SP 800-63B-4
Na prática, a mudança é esta:
- Composição de carateres:
- Antes: exigir maiúsculas, minúsculas, dígito e caráter especial.
- Agora: sem regras de composição. Aceitar qualquer caráter imprimível, incluindo espaços.
- Rotação:
- Antes: fazer expirar as palavras-passe a cada 60 a 90 dias.
- Agora: sem rotação forçada. Alterar apenas perante indícios de comprometimento.
- Comprimento mínimo:
- Antes: 8 carateres eram frequentemente considerados suficientes por si só.
- Agora: 8 carateres são o mínimo absoluto para palavras-passe utilizadas em autenticação multifator. Se a palavra-passe for a única proteção, os sistemas devem exigir um mínimo de 15 carateres. Recomendam-se 12 ou mais carateres como mínimo prático em ambiente empresarial.
- Pistas de palavra-passe:
- Antes: eram permitidas pistas baseadas em conhecimento.
- Agora: sem pistas, pois revelam informação que um atacante pode utilizar diretamente.
- Verificação de violações de dados:
- Antes: em grande parte ausente da política.
- Agora: verificar cada palavra-passe face a conjuntos conhecidos de violações de dados na criação e em cada alteração.
Se o GPO do Active Directory continuar a impor a lista de verificação da década de 2010, está agora a trabalhar contra as orientações que foi concebido para cumprir.
A falha comportamental das regras de complexidade
As regras de complexidade falham porque forçam um comportamento previsível. Perante um requisito de composição, os utilizadores convergem para o mesmo punhado de padrões de substituição: @ em vez de a, 1 em vez de i ou l, uma maiúscula no início, um dígito ou símbolo no fim. As ferramentas de cracking testam estes padrões em primeiro lugar, o que é exatamente o oposto do que a política pretendia.
É o resultado habitual de pedir a seres humanos que gerem entropia a pedido. Sob carga cognitiva, as pessoas optam pelo caminho de menor resistência: uma palavra fácil de memorizar, uma transformação previsível, um padrão que já utilizaram. Password1! and Summer2026! são o resultado de uma política de complexidade aplicada a pessoas reais.
A entropia da palavra-passe mede o grau de imprevisibilidade de uma palavra-passe, em bits. Cada bit adicional duplica o número de tentativas de que um atacante necessita para um ataque de força bruta. Depende do tamanho do conjunto de carateres e do comprimento, mas o comprimento pesa mais; pressupõe ainda uma escolha totalmente aleatória, o que as palavras-passe escolhidas por pessoas raramente alcançam.
As consequências agravam-se. Quando um utilizador adota uma fórmula que satisfaz a política, aplica a mesma fórmula em todo o lado: a mesma palavra de base, as mesmas substituições, ligeiramente ajustadas em cada site. É reutilização de palavras-passe com passos adicionais, e é precisamente por isso que o credential stuffing (utilização em massa de credenciais roubadas) funciona em grande escala. O 2025 Data Breach Investigations Report da Verizon concluiu que as credenciais roubadas ou reutilizadas continuam a ser o principal vetor de acesso inicial nas violações de dados e que estão envolvidas na grande maioria dos incidentes em aplicações web.
A fadiga das palavras-passe agrava o problema. Os colaboradores que têm de gerir requisitos de política em dezenas de sistemas não ficam mais cuidadosos a cada nova regra. Ficam cansados, e os utilizadores cansados escrevem as palavras-passe em notas autocolantes ou guardam-nas numa folha de cálculo que ninguém cifra.
Comprimento e aleatoriedade superam a complexidade: A matemática
Uma palavra-passe de 8 carateres, escolhida de forma verdadeiramente aleatória num conjunto de 95 carateres, tem aproximadamente 52 bits de entropia. Uma palavra-passe «complexa» escolhida por uma pessoa raramente se aproxima desse valor. Os estudos sobre palavras-passe criadas por utilizadores sob regras de composição situam a entropia real mais perto de 20-30 bits, porque as escolhas de carateres não são aleatórias. Seguem os padrões de substituição descritos acima.
| Tipo de palavra-passe | Entropia máxima | Entropia real | Motivo |
|---|---|---|---|
| 8 carateres, complexa, escolhida por uma pessoa | ~52 bits | ~20-30 bits | Substituições previsíveis (@, 1, primeira letra maiúscula) |
| 8 carateres, complexa, verdadeiramente aleatória | ~52 bits | ~52 bits | Sem enviesamento humano na escolha dos carateres |
| Frase-passe de 4 palavras (Diceware) | ~52 bits | ~44-52 bits | A aleatoriedade vem da escolha das palavras, não de padrões inventados de memória |
A diferença entre as duas primeiras linhas resume todo o problema das regras de complexidade: o limite teórico e o resultado no mundo real são dois valores distintos, e a política só controla o limite.
Uma frase-passe elimina essa diferença. Quatro palavras escolhidas ao acaso de uma lista de 7776 palavras (o tamanho padrão da lista de palavras EFF/Diceware) produzem cerca de 52 bits de entropia, o que iguala o máximo teórico dessa palavra-passe complexa de 8 carateres e é muito mais fácil de memorizar. correct horse battery staple é o exemplo clássico e mantém-se válido porque a aleatoriedade resulta da seleção das palavras e não de uma substituição de carateres que uma pessoa tenha de inventar no momento.
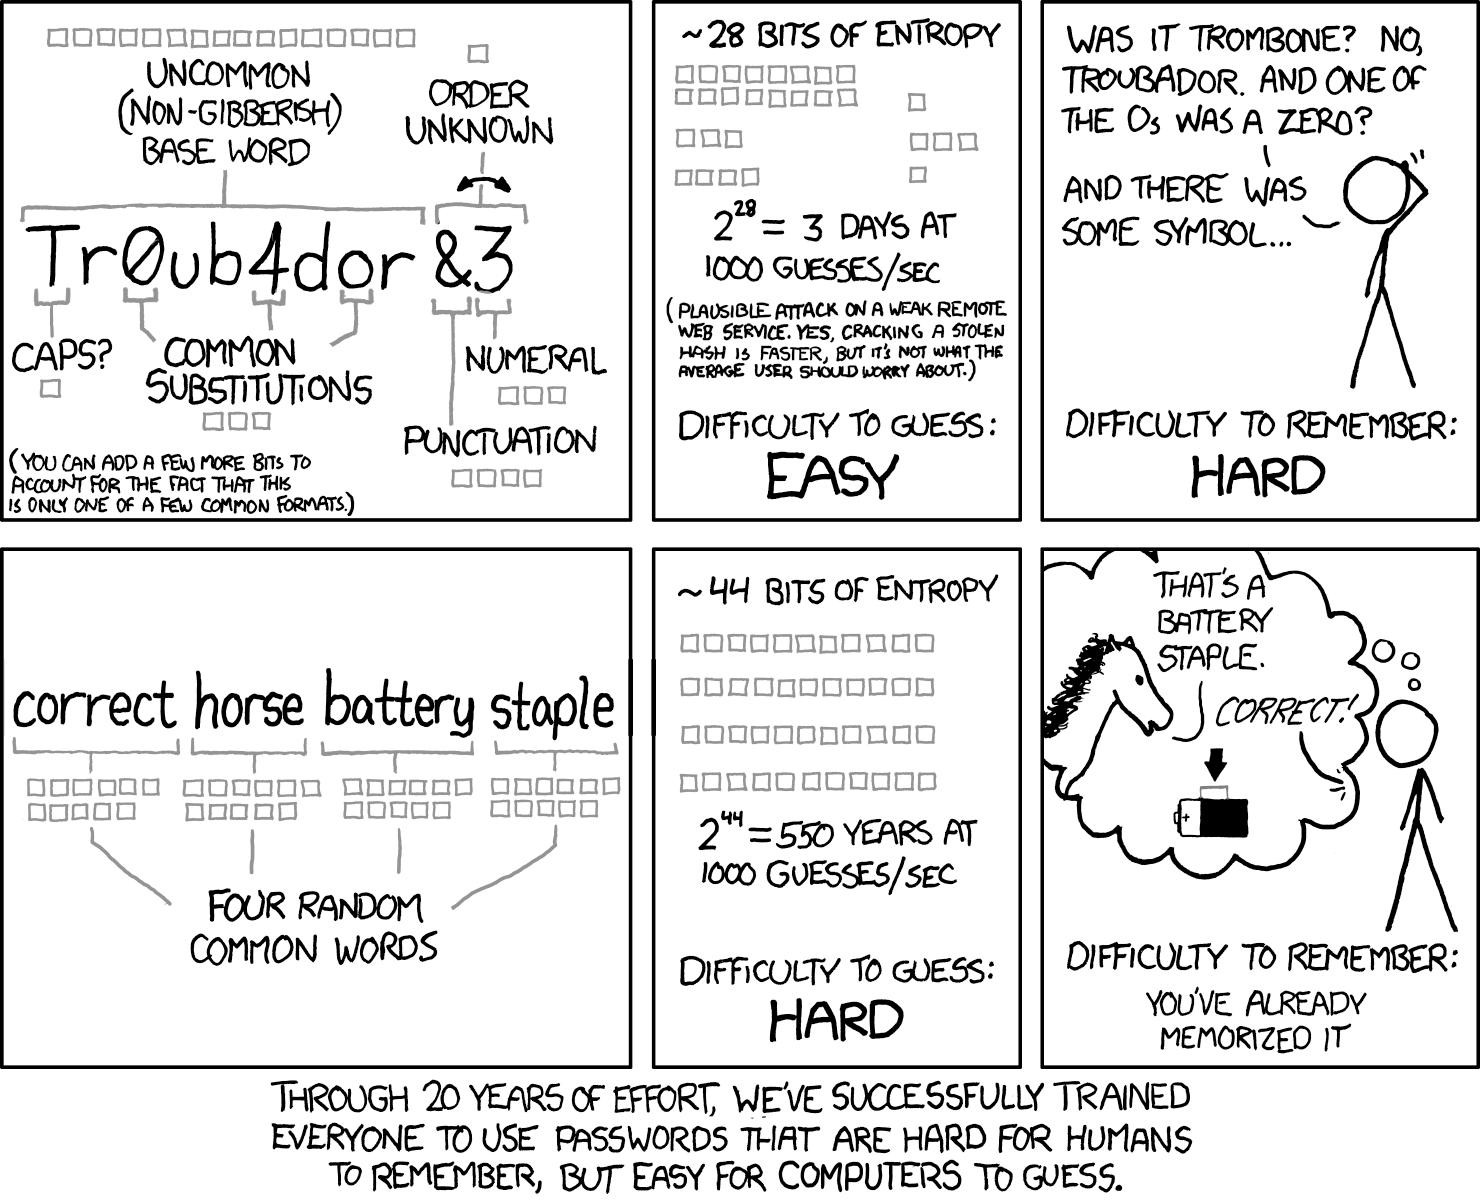
Na prática: uma palavra-passe de 12 carateres, toda em minúsculas e escolhida ao acaso entre 26 carateres, tem mais entropia real do que uma palavra-passe «complexa» de 8 carateres escolhida por uma pessoa, porque as pessoas são previsíveis e a matemática não é.
O comprimento faz a entropia crescer exponencialmente a cada caráter adicional. As regras de composição acrescentam um espaço de pesquisa pequeno e fácil de adivinhar a uma cadeia curta. Face às taxas de hash das GPU modernas, essa diferença determina se um ataque de força bruta demora horas ou séculos.
Como abandonar as regras de complexidade
Abandonar as regras de complexidade herdadas não exige um projeto de vários trimestres. A maior parte do trabalho é de política e configuração, e não de nova infraestrutura, e corresponde de perto ao que a NIST SP 800-63B-4 e o OWASP Authentication Cheat Sheet recomendam: atualizar o documento de política de palavras-passe, ajustar as definições do fornecedor de identidade e conceder aos utilizadores um período de tolerância para atualizarem as palavras-passe existentes no início de sessão seguinte.
Lista de verificação de 5 passos para migrar das regras de complexidade:
- Atualizar primeiro a política escrita. Substituir os requisitos de composição de carateres por um comprimento mínimo de 15 carateres, com palavras-passe geradas ao acaso em vez de compostas manualmente. Eliminar as regras obrigatórias de dígito, símbolo e maiúscula, bem como as reposições forçadas periódicas, pois ambas acrescentam fricção sem um ganho de segurança correspondente depois de imposto o comprimento mínimo.
- Reconfigurar o fornecedor de identidade. A maioria dos sistemas AD/LDAP e SSO permite desativar a imposição de complexidade e definir um comprimento mínimo de forma independente. Testar a alteração num grupo-piloto antes de a implementar em toda a organização.
- Adicionar a verificação de violações de dados. Verificar as novas palavras-passe, no momento da criação, face a listas de palavras-passe já expostas em violações. Isto faz mais para travar o credential stuffing do que impor um dígito e um símbolo, porque bloqueia precisamente as palavras-passe que os atacantes já estão a testar, e não apenas padrões fracos.
- Implementar MFA resistente a phishing. Uma palavra-passe longa e nunca exposta continua a ser um ponto único de falha se for obtida por phishing. Dar prioridade a chaves de segurança FIDO2/WebAuthn ou a passkeys no acesso à produção. O TOTP serve como alternativa, mas o objetivo devem ser as chaves de segurança e as passkeys.
- Conceder um período de tolerância, não uma reposição forçada. Se todos forem obrigados a alterar as palavras-passe no mesmo dia, surge uma enxurrada de padrões do tipo
Winter2026!. Em alternativa, deixar que as palavras-passe rodem naturalmente no início de sessão seguinte ou na expiração.
As equipas que fazem esta mudança tendem a obter um benefício secundário que ninguém inclui no documento de política: o volume de tickets de helpdesk relativos a reposições de palavras-passe diminui, porque não existe um ciclo de rotação forçada a gerar todos os trimestres tickets do tipo «Esqueci-me da minha nova palavra-passe».
Para contas de serviço e segredos que não podem depender de forma alguma da memória humana, a lógica é diferente: segredos gerados com 32 ou mais carateres, guardados num gestor de palavras-passe, e não algo que alguém escreva de memória.
Porque é que a MFA e as passkeys são o verdadeiro objetivo final
Mesmo uma política de palavras-passe bem concebida é uma medida transitória. A segurança caminha para a autenticação sem palavra-passe baseada em FIDO2 e WebAuthn, onde não existe, à partida, qualquer segredo partilhado para roubar.
As passkeys são resistentes a phishing por conceção: a chave privada nunca sai do dispositivo e a parte confiante (relying party) armazena apenas uma chave pública, sem qualquer valor para um atacante que não possua o hardware correspondente. A Apple, a Google e a Microsoft são compatíveis com passkeys de forma nativa nas respetivas plataformas, segundo a especificação W3C WebAuthn, e a adoção por parte dos consumidores avançou mais depressa do que a maioria previa.
A adoção nas empresas segue um calendário mais lento. Três fatores mantêm a maioria das organizações a anos de distância de abandonar totalmente as palavras-passe:
- Aplicações legadas que se autenticam em diretórios locais (on-premises) ou são anteriores à compatibilidade com WebAuthn e não podem ser reescritas de um dia para o outro
- Configurações de identidade federada em que as integrações de SSO, SAML e LDAP têm de acomodar as passkeys a par dos protocolos existentes, e não substituí-los de imediato
- Logística de implementação à escala de toda a força de trabalho: registo de dispositivos, recuperação de contas quando uma chave de hardware é perdida e capacidade do helpdesk para acompanhar a transição
Nesse intervalo, a política de palavras-passe descrita acima (comprimento, verificação de violações de dados, MFA), aplicada através de ferramentas e não de um PDF, é o que mantém uma organização segura enquanto a transição decorre.
O que um gestor de palavras-passe aplica e a Group Policy não consegue
Um Group Policy Object (GPO) define regras de composição de palavras-passe, mas não tem forma de verificar se uma palavra-passe já foi exposta, nem mecanismo para rastrear quem acedeu posteriormente a uma credencial partilhada. Um gestor de palavras-passe colmata essa lacuna: verifica as credenciais face a bases de dados de violações, impõe o comprimento em toda a organização e regista cada evento de acesso. É a camada de aplicação que falta estruturalmente ao GPO.
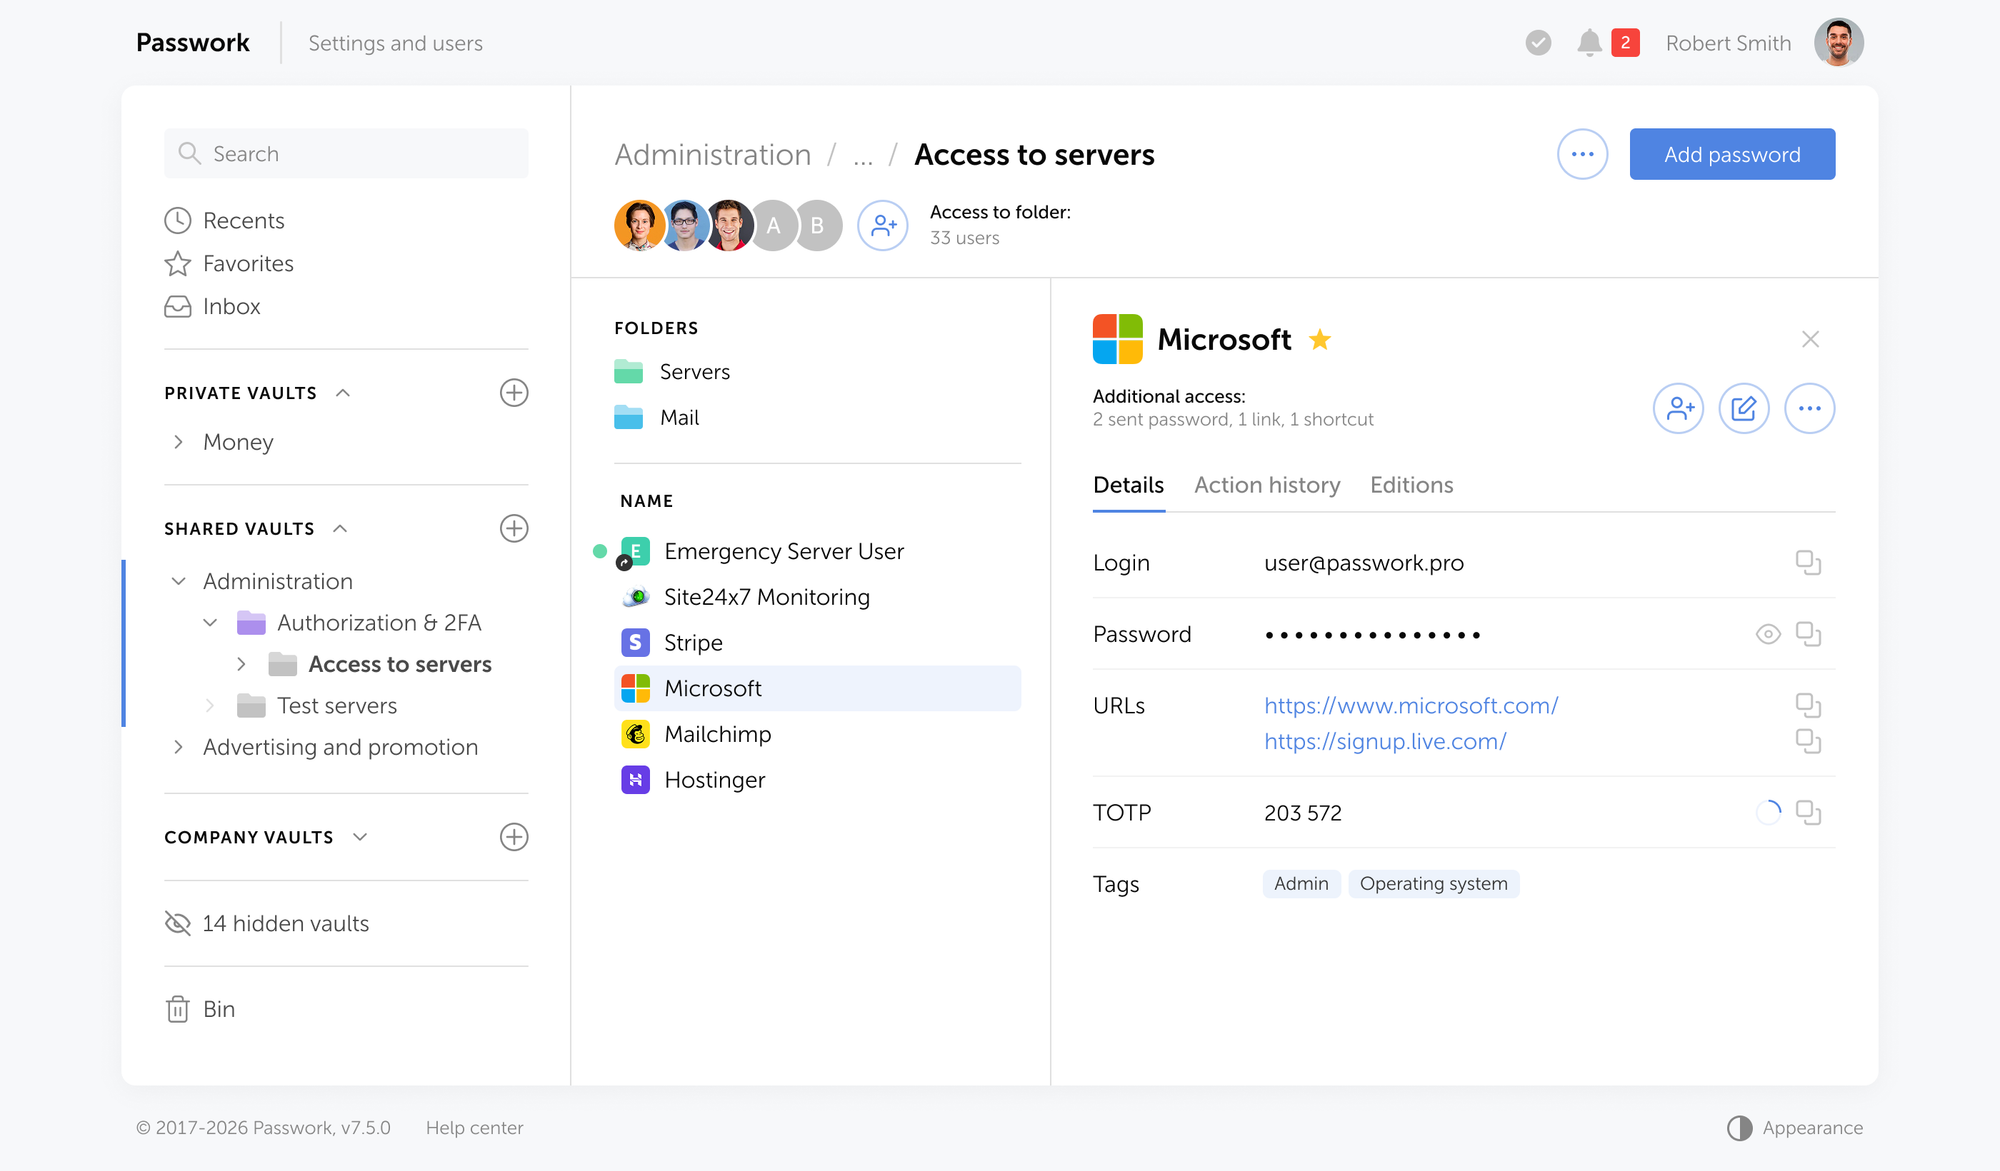
O Passwork, um gestor de palavras-passe empresarial autoalojado, aplica isto ao nível do cofre: impõe o comprimento mínimo em toda a organização sem reintroduzir regras de combinação de carateres e organiza as credenciais das equipas em cofres partilhados com controlo de acesso baseado em funções, que atribui permissões por grupo e não por conta individual.
O gerador integrado do Passwork produz palavras-passe criptograficamente aleatórias e de alta entropia, do tipo que uma pessoa não consegue inventar de forma fiável à mão, e guarda-as diretamente no cofre. O preenchimento automático trata depois do início de sessão, pelo que ninguém tem de memorizar nem voltar a escrever o que o gerador criou. Isto elimina o último ponto em que uma pessoa ainda poderia enfraquecer a palavra-passe: o momento em que tenta tornar memorizável uma cadeia longa e aleatória e, sem dar por isso, a torna previsível.
Ao contrário das ferramentas que tratam apenas de inícios de sessão de pessoas, o Passwork combina a gestão de palavras-passe e a gestão de segredos num único cofre: chaves de API, tokens de acesso, credenciais de bases de dados e certificados TLS coexistem com as palavras-passe dos utilizadores sob os mesmos controlos de acesso e o mesmo registo de auditoria.
Fazer a transição
As regras de complexidade são um vestígio de uma época em que os atacantes dependiam de tentativas de adivinhação por força bruta e não de ferramentas automatizadas. Quando os ataques de credential stuffing conseguem testar milhares de variantes de palavras-passe por segundo, deixa de fazer sentido pedir aos utilizadores que inventem entropia manualmente. O comprimento e a MFA fazem o trabalho que as regras de composição deveriam fazer, sem depender da memória de ninguém.
A atualização do NIST é o reconhecimento formal de algo que os profissionais de segurança observam há mais de uma década: as pessoas são o elo mais fraco de qualquer política que lhes peça que gerem aleatoriedade a pedido.
Comece pela auditoria. Extraia as definições atuais de palavras-passe do GPO, verifique se ainda impõem composição e rotação e compare-as com a SP 800-63B-4.
Perguntas frequentes
O NIST aplica-se à minha organização se esta não for uma agência federal dos EUA?
A NIST SP 800-63 é a norma global de facto para a política de palavras-passe, mesmo fora dos requisitos federais. O Authentication Cheat Sheet da OWASP baseia-se diretamente nela, e organismos nacionais, incluindo o BSI da Alemanha e a ANSSI de França, estão a alinhar progressivamente as suas próprias recomendações pelos mesmos princípios.
Qual é o comprimento mínimo de palavra-passe que o NIST recomenda atualmente?
A NIST SP 800-63B-4 estabelece 8 carateres como o mínimo absoluto para palavras-passe utilizadas em conjunto com autenticação multifator. Se a palavra-passe for o único controlo de segurança (sem MFA), os sistemas devem exigir um mínimo de 15 carateres. Na prática, a maioria das equipas empresariais deve considerar 12 ou mais carateres como o limiar mínimo realista, uma vez que 8 carateres, por si só, oferecem pouca margem face ao hardware de cracking atual, mesmo com a MFA ativada.
Devo continuar a impor alterações periódicas de palavras-passe?
Não. A NIST SP 800-63B-4 elimina explicitamente a rotação obrigatória. Altere uma palavra-passe apenas quando existirem indícios de comprometimento, como uma correspondência numa base de dados de violações ou um início de sessão suspeito, ou quando o próprio utilizador o solicitar.
As passkeys substituem totalmente as palavras-passe?
Ainda não, e não tão cedo na maioria dos ambientes. As passkeys são a direção a longo prazo, mas a adoção é gradual devido aos sistemas legados e à complexidade da implementação. Os gestores de palavras-passe colmatam essa lacuna ao tratar, hoje, da higiene das palavras-passe, da verificação de violações de dados e do controlo de acessos.
Como verificar se uma palavra-passe foi comprometida numa violação de dados sem a expor?
Utilize a API de k-anonymity do Have I Been Pwned. A palavra-passe é submetida a hash no lado do cliente com SHA-1 e apenas os primeiros cinco carateres do hash são transmitidos ao serviço. A palavra-passe completa e o hash completo nunca circulam na rede.
 Alex Muntyan
 Passwork Team
 Alex Muntyan
Índice de conteúdos
- Seis aspetos a corrigir antes de fechar este separador
- O que são as regras de complexidade de palavras-passe
- O que o NIST alterou e porque é que isso importa
- A falha comportamental das regras de complexidade
- Comprimento e aleatoriedade superam a complexidade: A matemática
- Como abandonar as regras de complexidade
- Porque é que a MFA e as passkeys são o verdadeiro objetivo final
- O que um gestor de palavras-passe aplica e a Group Policy não consegue
- Fazer a transição
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais