
A gestão centralizada de palavras-passe para PMEs consiste em armazenar, partilhar e controlar todas as credenciais empresariais numa única plataforma segura, em vez de folhas de cálculo, navegadores ou mensagens de chat. Dá às pequenas e médias empresas o mesmo controlo de credenciais em que as grandes empresas confiam, sem o preço nem a equipa de segurança necessária para o gerir.
A maioria das pequenas e médias empresas já «gere palavras-passe». Alguém guarda as credenciais num navegador. Outra pessoa usa um cofre pessoal local gratuito, como o KeePass. Os acessos de administrador partilhados do Stripe, do Google Workspace ou do ERP estão numa conversa do Slack do ano passado. Isso é armazenamento de palavras-passe. Não é gestão centralizada de palavras-passe.
Em 2026, a gestão centralizada de palavras-passe para PMEs significa um único sistema pertencente à organização, onde as credenciais da equipa ficam em cofres partilhados, o acesso é concedido de forma deliberada e os colaboradores que saem deixam de ver os acessos da empresa sem uma busca manual. O mesmo cofre de credenciais pode guardar palavras-passe de pessoas e segredos de máquinas (chaves de API, tokens, cadeias de ligação a bases de dados), porque a pilha tecnológica já não separa as «aplicações em que as pessoas clicam» das «aplicações que os pipelines invocam».
Pontos principais
- A gestão centralizada de palavras-passe coloca todas as credenciais empresariais num único sistema pertencente à organização, com funções definidas e um registo de auditoria. Os gestores de palavras-passe pessoais não resolvem este problema.
- A proliferação de aplicações SaaS, o trabalho híbrido, as falhas na saída de colaboradores e a shadow AI (utilização de ferramentas de IA sem aprovação) estão a levar as PMEs para a centralização em 2026. O relatório de 2026 da IBM associa a shadow AI a 43 % das violações de dados, contra 20 % anteriormente.
- As folhas de cálculo e o armazenamento no navegador não deixam qualquer forma de detetar ou revogar uma credencial comprometida. Esse é o risco central que a centralização elimina.
- O DBIR 2026 da Verizon identificou credenciais roubadas ou reutilizadas em 39 % de todas as violações de dados e, entre os casos de ransomware em PMEs com dimensão da empresa conhecida, 96 % das vítimas eram pequenas ou médias empresas.
- Uma plataforma centralizada precisa, no mínimo, de cofres partilhados com estrutura de pastas, controlo de acesso baseado em funções (RBAC) granular, registo de auditoria completo, saída de colaboradores automatizada e autenticação multifator (MFA) imposta.
O que significa realmente a gestão centralizada de palavras-passe
A gestão centralizada de palavras-passe significa que um único sistema pertencente à organização armazena e controla todas as credenciais empresariais partilhadas, com funções definidas, níveis de permissão e um registo de quem acedeu a quê. Distingue-se de um gestor de palavras-passe pessoal (por exemplo, o KeePass), que protege os acessos de uma só pessoa, e da gestão de acessos privilegiados (PAM) ao nível empresarial, que acrescenta gravação de sessões e elevação de privilégios just-in-time para o acesso à infraestrutura.
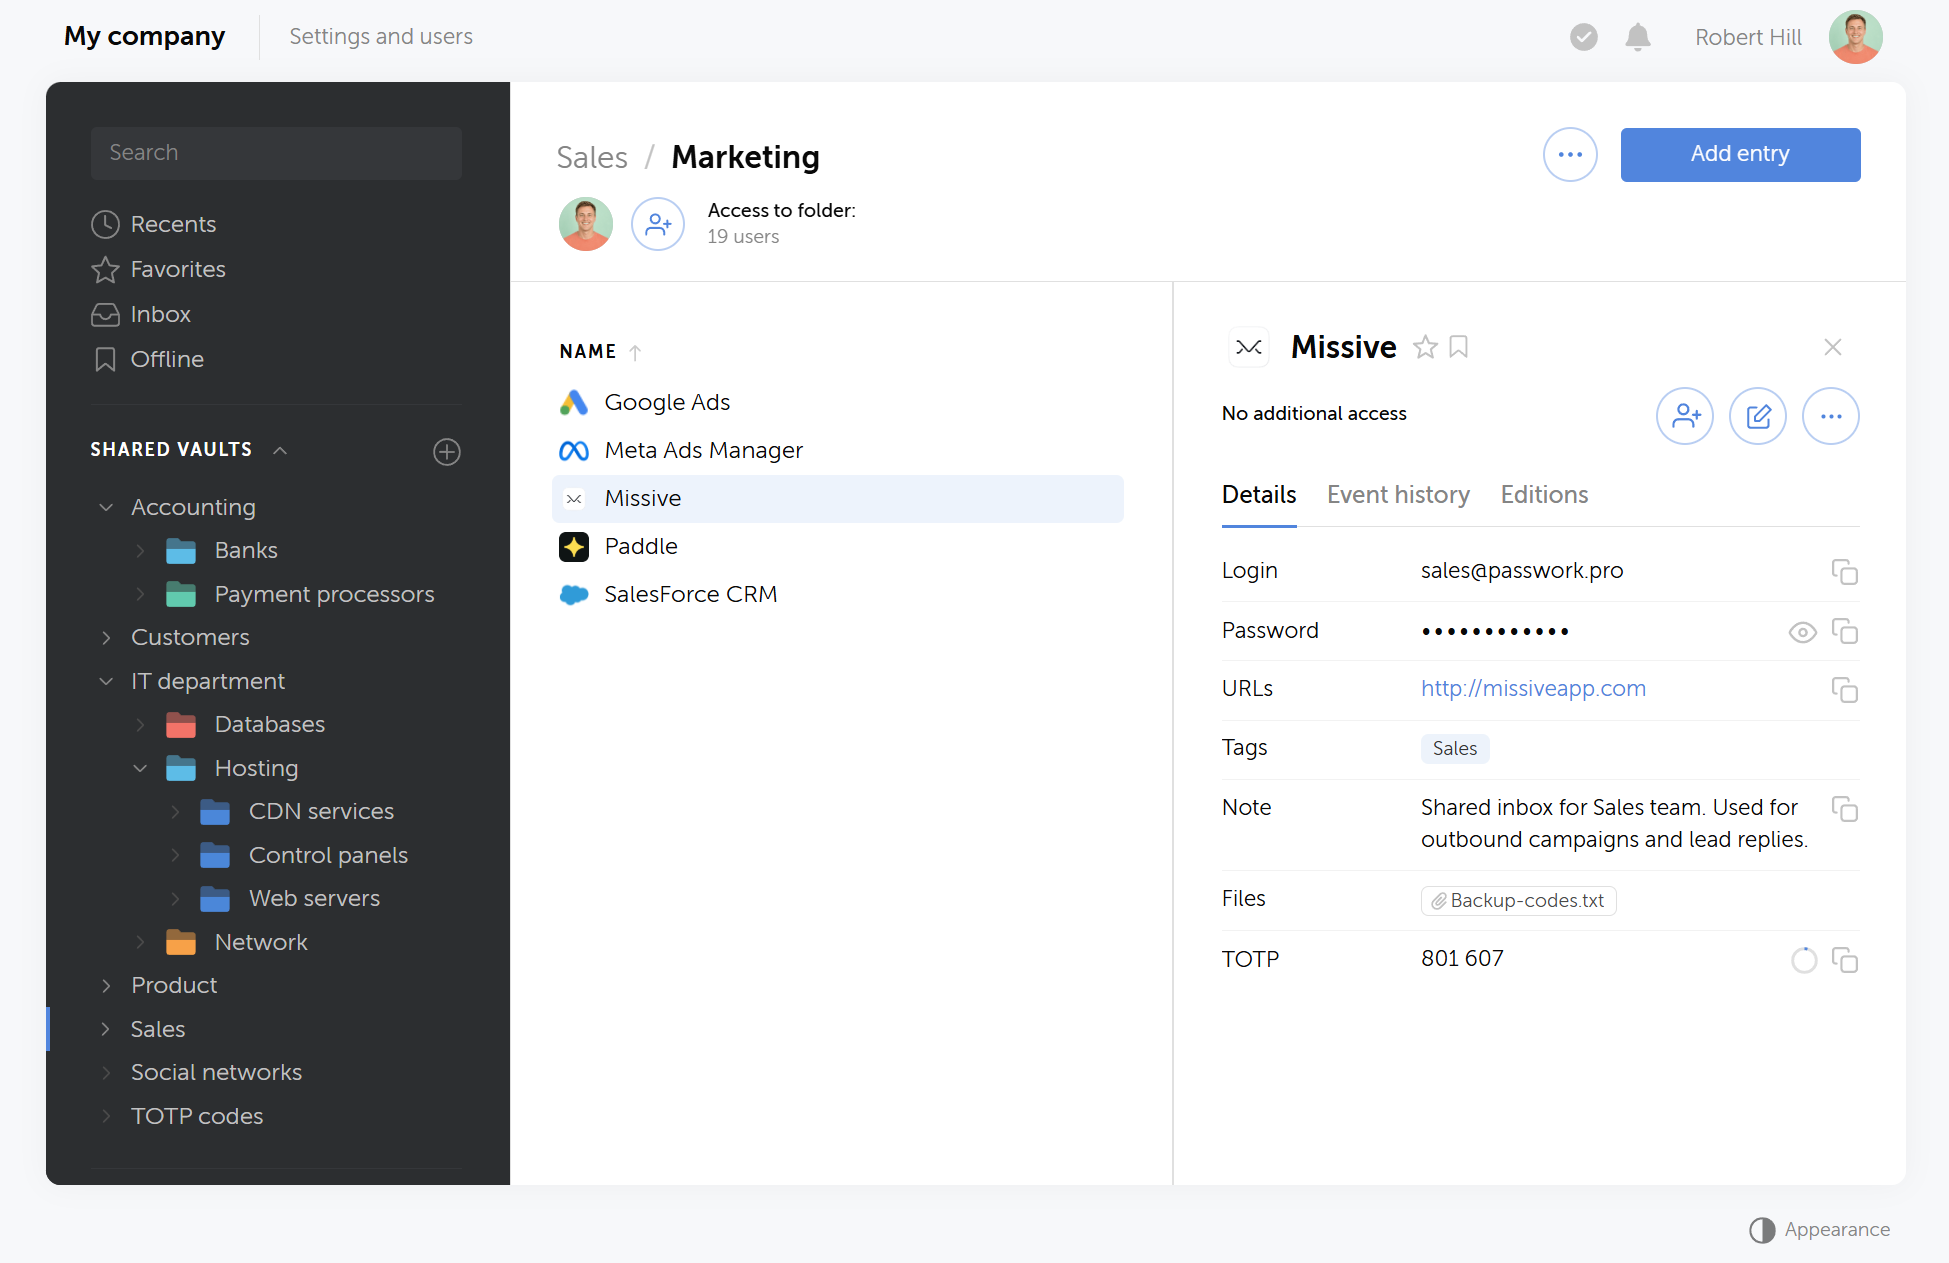
Um gestor de palavras-passe pessoal resolve o problema de início de sessão de uma pessoa. A gestão centralizada de palavras-passe resolve o problema da organização: quem pode aceder a quê, quando e com a aprovação de quem. Essa distinção é o ponto essencial.
Na prática, a centralização assenta em cinco mecanismos:
- Um único sistema de referência para as credenciais da empresa, e não cinco cópias não oficiais espalhadas por várias ferramentas.
- Cofres e pastas partilhados associados a equipas ou departamentos, de modo que a partilha de credenciais siga o organigrama.
- Níveis de acesso, de «só de leitura» a administrador do cofre, para que ninguém precise de uma única credencial mestra partilhada por todo o escritório.
- Um registo de atividade que responde a quem viu, alterou ou exportou determinada credencial.
- Margem para crescer. A plataforma deve ser compatível com LDAP/AD ou Single Sign-On (SSO) quando a empresa estiver preparada para os utilizar, para que a gestão de identidades acompanhe o crescimento da equipa em vez de exigir uma nova ferramenta mais tarde.
Os gestores de palavras-passe pessoais continuam a ser úteis para contas pessoais. Deixam de funcionar quando a credencial pertence à empresa: os responsáveis pela faturação mudam, os subcontratados vão rodando e ninguém consegue provar quem ainda tem a palavra-passe do e-mail da conta raiz da AWS.
Leitura relacionada
O KeePass é um ponto de partida comum para as PMEs: gratuito, cifrado e fácil de instalar. O que não oferece de origem é centralização: sem cofres partilhados, sem registo de auditoria, sem acesso nem revogação baseados em grupos. Esta análise sobre o KeePass na gestão de palavras-passe para PMEs mostra o que faz bem e onde atinge o limite.
Porque é que as PMEs sentem isto com mais força em 2026
Quatro pressões acumulam-se em simultâneo e nenhuma delas existia nesta combinação há cinco anos. Uma empresa de 40 pessoas gere hoje dezenas de ferramentas SaaS sem uma equipa de segurança dedicada, tem a força de trabalho dispersa por redes domésticas e cafés e cola cada vez mais credenciais em ferramentas de IA que ninguém avaliou.
- Proliferação de SaaS sem um departamento de TI de vinte pessoas. Uma pequena empresa pode acabar por usar dezenas de ferramentas na nuvem sem ninguém dedicado à gestão de acessos. Cada ferramenta exige um início de sessão de administrador e a maioria das equipas resolve-o da forma mais rápida: uma caixa de correio partilhada e uma palavra-passe escrita num local que todos conseguem encontrar. Seis meses depois, ninguém é responsável por essa palavra-passe e ninguém se lembra de quem a viu.
- Trabalho híbrido e remoto. Enviar uma palavra-passe por Slack ou por e-mail já era arriscado quando todos trabalhavam no mesmo escritório. Com pessoas a iniciar sessão a partir de routers domésticos e portáteis pessoais, o preenchimento automático a partir de um cofre partilhado é a única opção que não envolve escrever uma palavra-passe numa janela de chat.
- Risco na saída de colaboradores. Quando alguém sai, tudo o que estava no seu cofre pessoal, no navegador ou na aplicação de notas sai com essa pessoa. Um gestor de palavras-passe centralizado permite desativar a conta, retirá-la de todos os grupos e rodar as credenciais SaaS partilhadas que existiam apenas no portátil dessa pessoa. Sem ele, a revisão de acessos só acontece depois de algo correr mal.
- A shadow AI é a fuga mais recente. Os colaboradores colam agora chaves de API, cadeias de ligação a bases de dados e palavras-passe no ChatGPT ou no Copilot ao resolver problemas, e nada dessa atividade passa por um cofre ou por um registo de auditoria. Segundo o Cost of a Data Breach Report 2026 da IBM, a shadow AI esteve envolvida em 43 % das violações de dados, contra 20 % no ano anterior, e 92 % das organizações afetadas por uma violação relacionada com IA não tinham controlos de acesso básicos para IA.
O que é a shadow AI e como antecipar-se a ela?
A shadow AI é o que acontece quando os colaboradores usam ferramentas de IA que ninguém avaliou, aprovou ou registou, muitas vezes para resolver um problema mais depressa do que a TI consegue responder a um pedido. Leia o que é a shadow AI e como funciona para conhecer melhor como se forma nas PMEs e como é, na prática, uma resposta de governação.
Em que ponto está a empresa em matéria de gestão de palavras-passe
A maioria das PMEs encontra-se numa de quatro fases reconhecíveis, do caos improvisado à governação centralizada. Cada fase comporta um risco específico e passar à seguinte elimina-o.
Fase 1: Caos improvisado
Folhas de cálculo, notas autocolantes, mensagens diretas no Slack com uma palavra-passe colada.
Fase 2: Armazenamento no navegador
O Chrome ou o Edge guardam as palavras-passe.
Fase 3: Gestor de palavras-passe básico
Uma equipa adotou uma ferramenta, mas ninguém a governa.
Fase 4: Governação centralizada
Um cofre estruturado, RBAC, registo de auditoria e uma política imposta funcionam em conjunto. O risco diminui drasticamente.
De acordo com o Data Breach Investigations Report 2026 da Verizon, as credenciais roubadas ou reutilizadas surgiram em 39 % de todas as violações, normalmente associadas a uma vulnerabilidade explorada ou a um terceiro comprometido, e não de forma isolada. Estes atacantes não ajustam os métodos à dimensão da empresa. O 2025 State of SMB Cybersecurity Survey da CrowdStrikeconcluiu que, entre as PMEs que sofreram um incidente de cibersegurança, 29 % das que têm menos de 25 colaboradores foram atingidas por ransomware, a taxa mais elevada de todos os grupos por dimensão de empresa, incluindo as PMEs maiores.
As equipas mais pequenas são as menos preparadas para absorver esse impacto. As equipas nas fases 1 e 2 não dispõem de qualquer mecanismo para detetar uma credencial comprometida nem para a revogar rapidamente, porque nada está suficientemente centralizado para se poder verificar. É precisamente essa lacuna que a fase 4 fecha.
Porque é que as PMEs são o alvo, e não a exceção
As PMEs enfrentam os mesmos padrões de violação que organizações de qualquer dimensão e raramente são escolhidas pelos atacantes com base no setor ou na faturação. De acordo com o Data Breach Investigations Report 2026 da Verizon, o padrão System Intrusion continua a ser o principal padrão de violação em pequenas organizações, o mesmo que lidera também nas grandes empresas, e a maioria destes ataques é realizada por agentes externos com motivação financeira.
«Somos demasiado pequenos para importar» é a leitura errada da ameaça. Os próprios investigadores da Verizon dizem-no sem rodeios: os atacantes que visam PMEs estão a «lançar redes amplas» na esperança de que vítimas suficientes paguem, sem investigar previamente a dimensão ou o setor da empresa. O que decide quem sofre uma violação é mais simples e mais banal: se as credenciais já estavam comprometidas ou se os dispositivos de periferia tinham uma falha por corrigir.
Os dados ao nível das ações confirmam-no. Nas violações em PMEs analisadas pela Verizon, o ransomware surgiu em 83 % dos incidentes, a utilização de credenciais roubadas em 39 % e a exploração de vulnerabilidades em 30 %. Os números do ransomware pesam sobretudo nas empresas mais pequenas: nos casos de ransomware em que a Verizon conseguiu confirmar a dimensão da organização, cerca de 96 % das vítimas eram PMEs.
Face a números como estes, uma plataforma de palavras-passe com preço por utilizador por mês não é uma despesa que valha a pena debater. É um custo pequeno e previsível perante uma ameaça que não discrimina pela dimensão da empresa.

Fechar a lacuna que as credenciais roubadas deixam aberta não exige um grande orçamento nem uma implementação demorada. Experimentar o Passwork gratuitamente e ver como se apresentam, na própria infraestrutura, um cofre estruturado, o controlo de acesso baseado em funções e o registo de auditoria.
O que procurar numa plataforma de gestão centralizada de palavras-passe
Uma plataforma de gestão centralizada de palavras-passe para PMEs precisa de cofres partilhados com estrutura de pastas, RBAC granular, registo de auditoria completo, MFA imposta e um modelo de implementação adequado às necessidades de conformidade, quer seja autoalojado, quer alojado na nuvem. A saída de colaboradores automatizada e o acesso por API tornam-se relevantes quando a equipa ultrapassa um punhado de pessoas.
O que verificar antes de escolher uma:
Estrutura dos cofres
Pastas ou etiquetas organizadas por departamento mantêm as credenciais fáceis de encontrar sem depender apenas da barra de pesquisa.
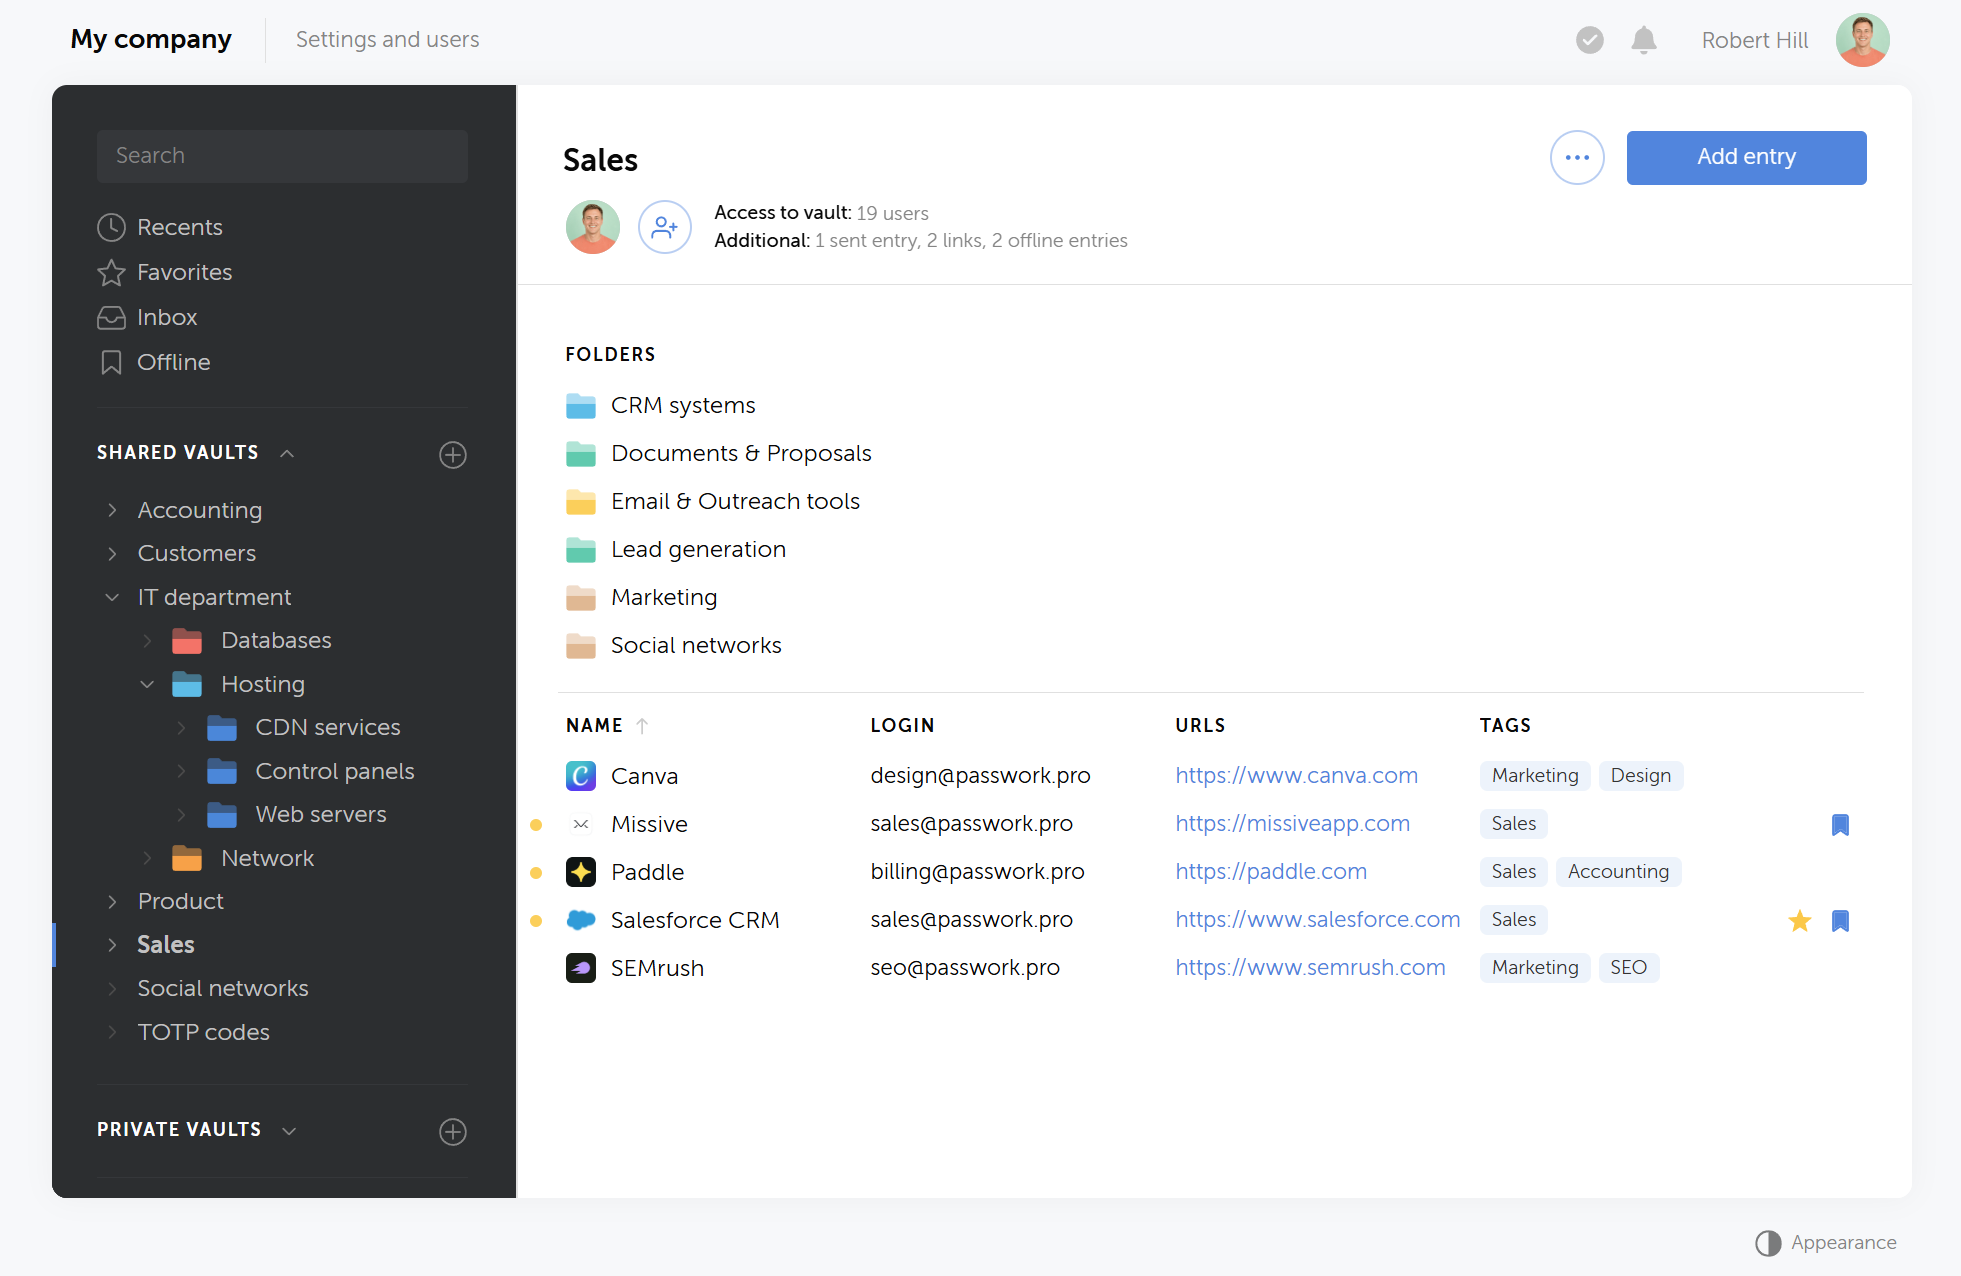
O Passwork organiza as credenciais em cofres e pastas aninhadas que correspondem a departamentos e projetos. Adicionar um novo utilizador não deve implicar percorrer vinte palavras-passe. Mapear mais tarde os grupos do diretório (LDAP/AD) é opcional; o hábito de trabalhar por grupos deve começar no primeiro dia.
Granularidade do RBAC
As boas plataformas separam duas camadas de permissões: funções do sistema (quem pode convidar utilizadores, configurar o SSO, ler registos) e níveis de acesso aos recursos (quem pode ver ou editar um cofre ou uma pasta específicos). A maioria dos colaboradores só precisa de acesso de leitura ou de escrita ao cofre da própria equipa. As funções de administrador devem continuar a ser raras.
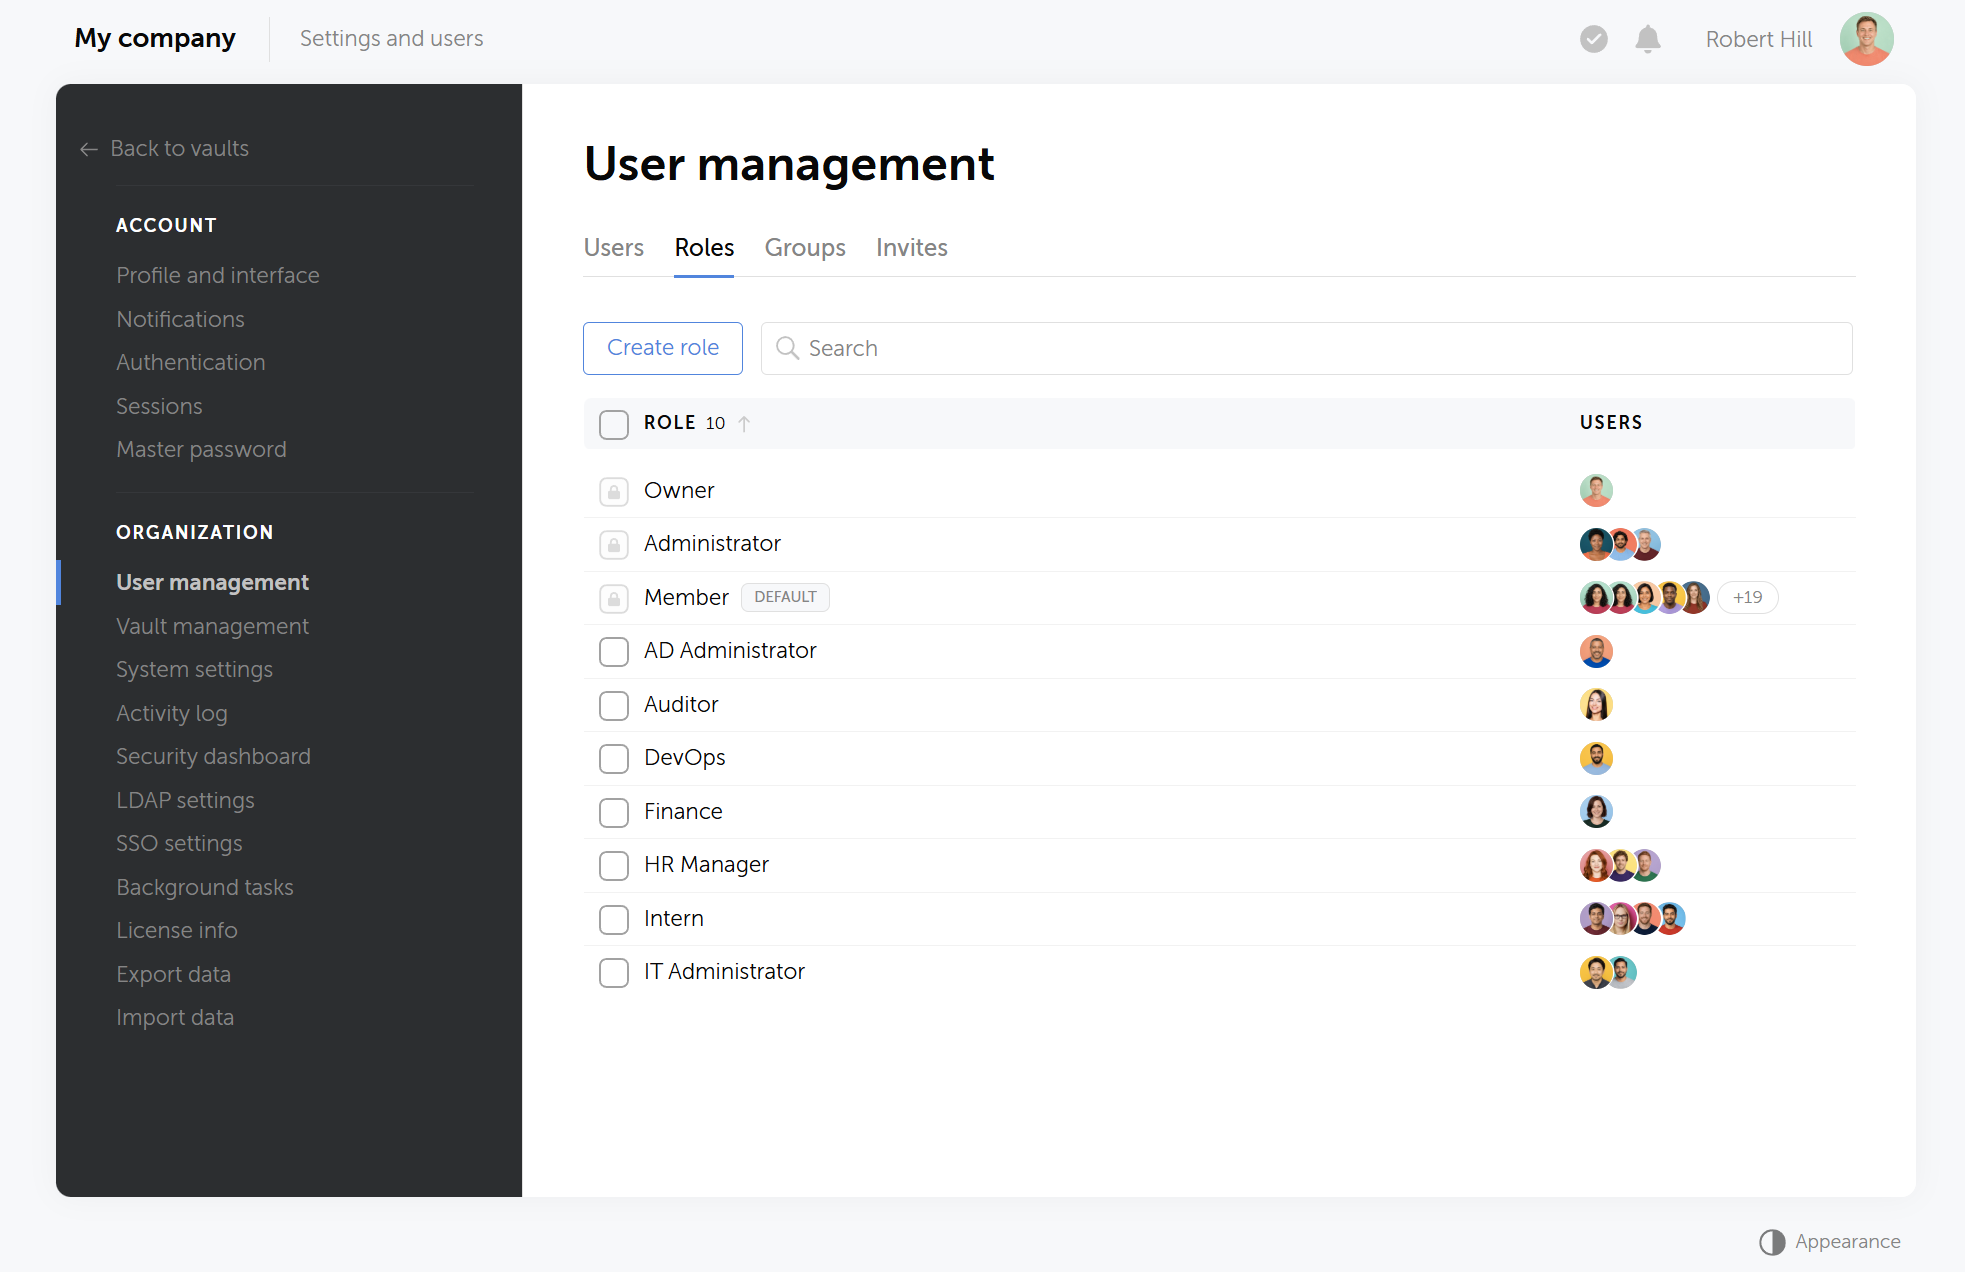
O Passwork inclui funções predefinidas e permite criar funções personalizadas, como Administrador de AD ou DevOps, limitadas exatamente às permissões de que essa função precisa. Esta separação é importante na prática: um auditor que pode consultar o registo não deve poder editar automaticamente o conteúdo dos cofres, e um administrador de sistemas que gere a sincronização LDAP não deve precisar de acesso às credenciais das Finanças.
Registo de auditoria
O registo deve abranger visualizações, edições e exportações, e não apenas inícios de sessão. Sem isso, «quem acedeu às credenciais da base de dados do cliente no mês passado» não tem resposta.
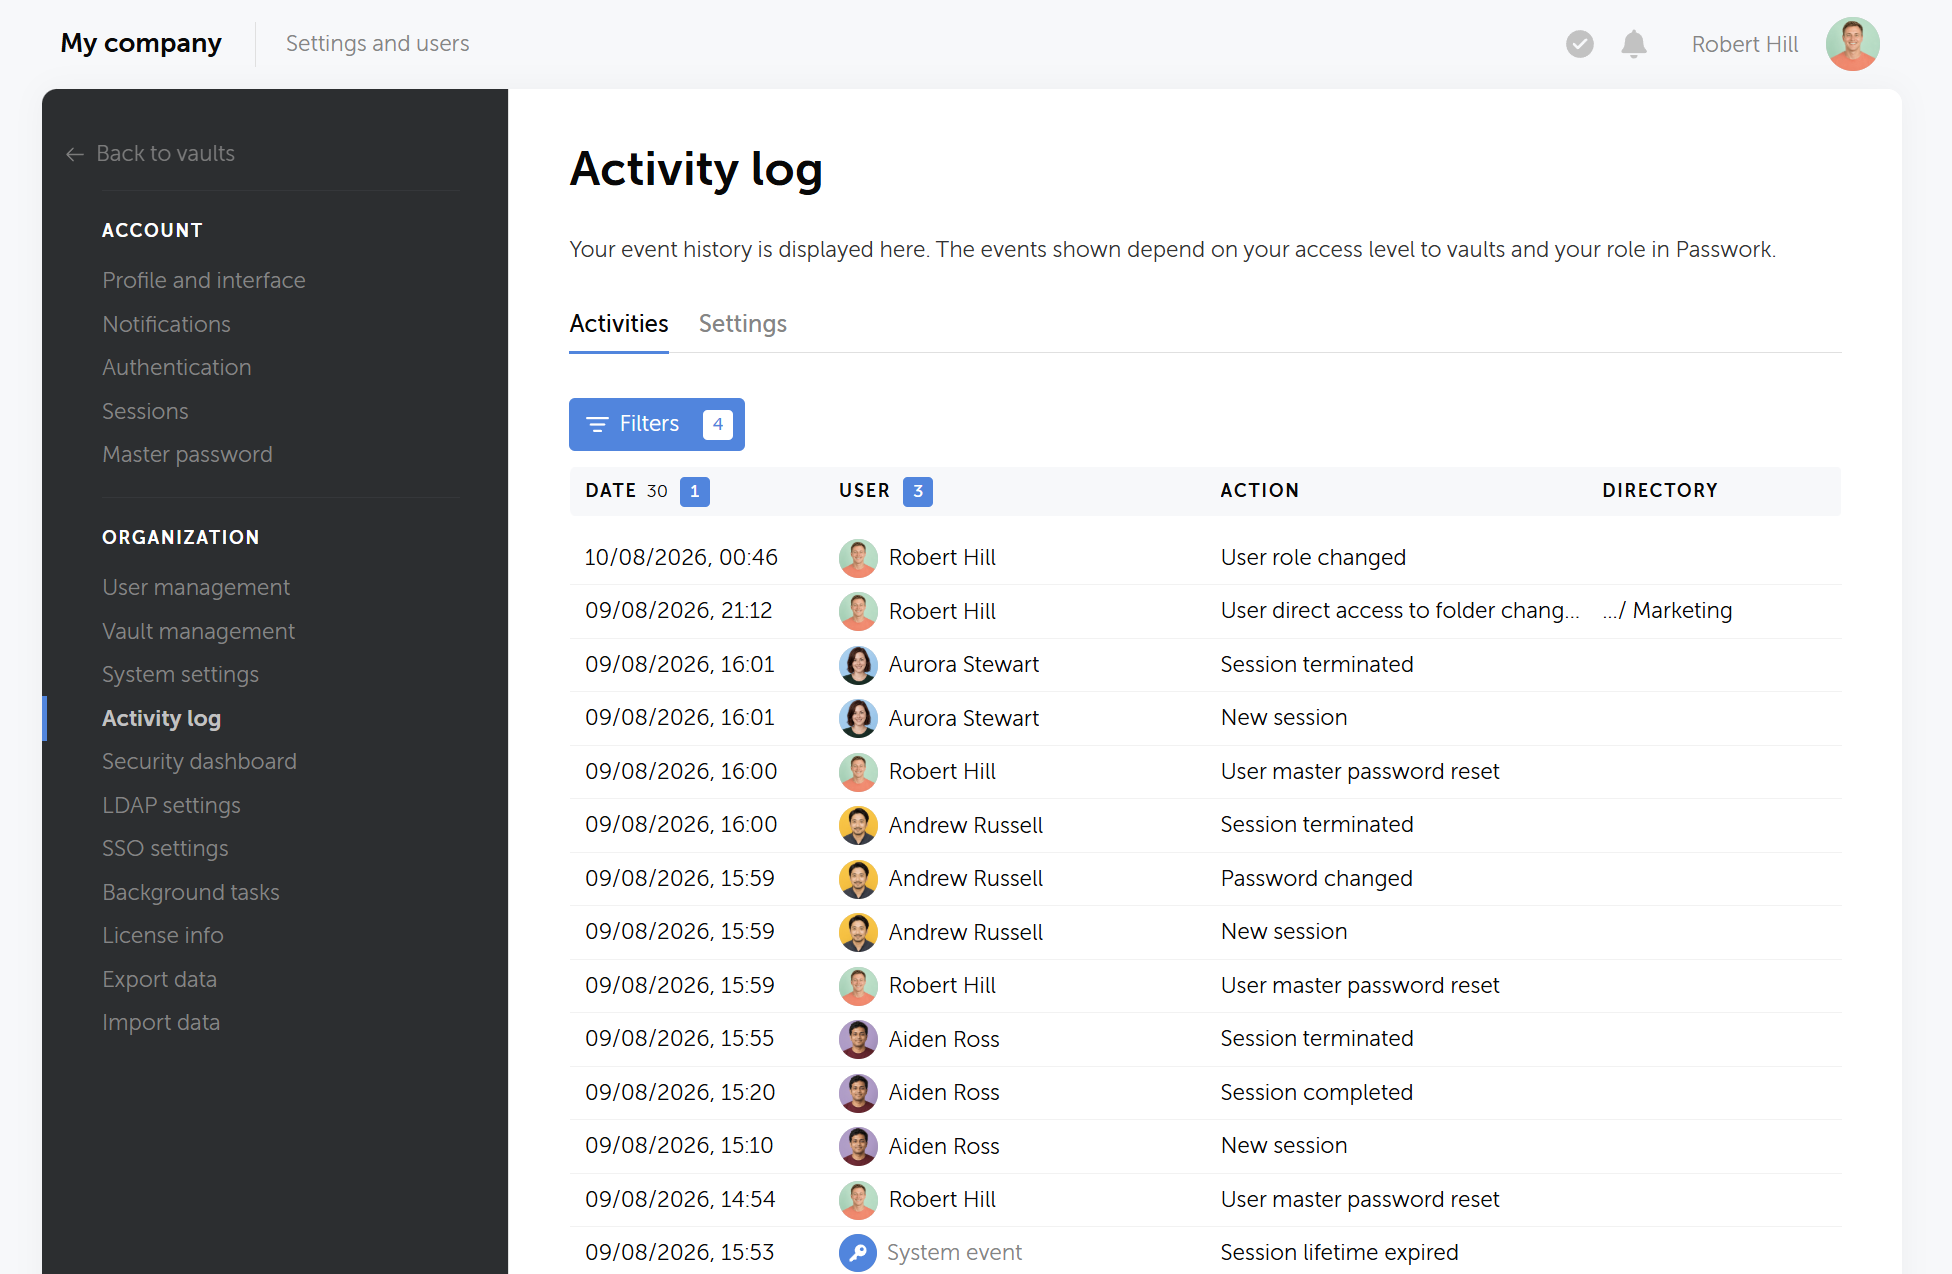
O registo de atividade do Passwork regista todas as ações no sistema. Quando as permissões de uma pasta mudam ou uma palavra-passe mestra é redefinida, a entrada aparece de imediato, com pesquisa por utilizador, data ou tipo de ação.
MFA obrigatória
NIST SP 800-63B recomenda a autenticação multifator para qualquer conta com acesso elevado. Deve ser imposta a qualquer função que possa ver cofres sensíveis, e não apenas à conta de administrador.
O Passwork é compatível com a MFA ao nível da conta e permite aos administradores exigi-la em toda a organização, em vez de a deixar opcional para cada utilizador. Isto elimina a falha em que o CEO ativa a autenticação de dois fatores, mas o prestador de serviços com acesso à base de dados nunca se dá a esse trabalho.
Saída de colaboradores automatizada
Um clique deve desativar o acesso de um colaborador que sai a todas as pastas partilhadas em que trabalhou, e não quinze revogações separadas.
No Passwork, desativar a conta de um único utilizador revoga de imediato o seu acesso a todos os cofres e pastas para os quais tinha permissões, independentemente do número de equipas ou projetos abrangidos.
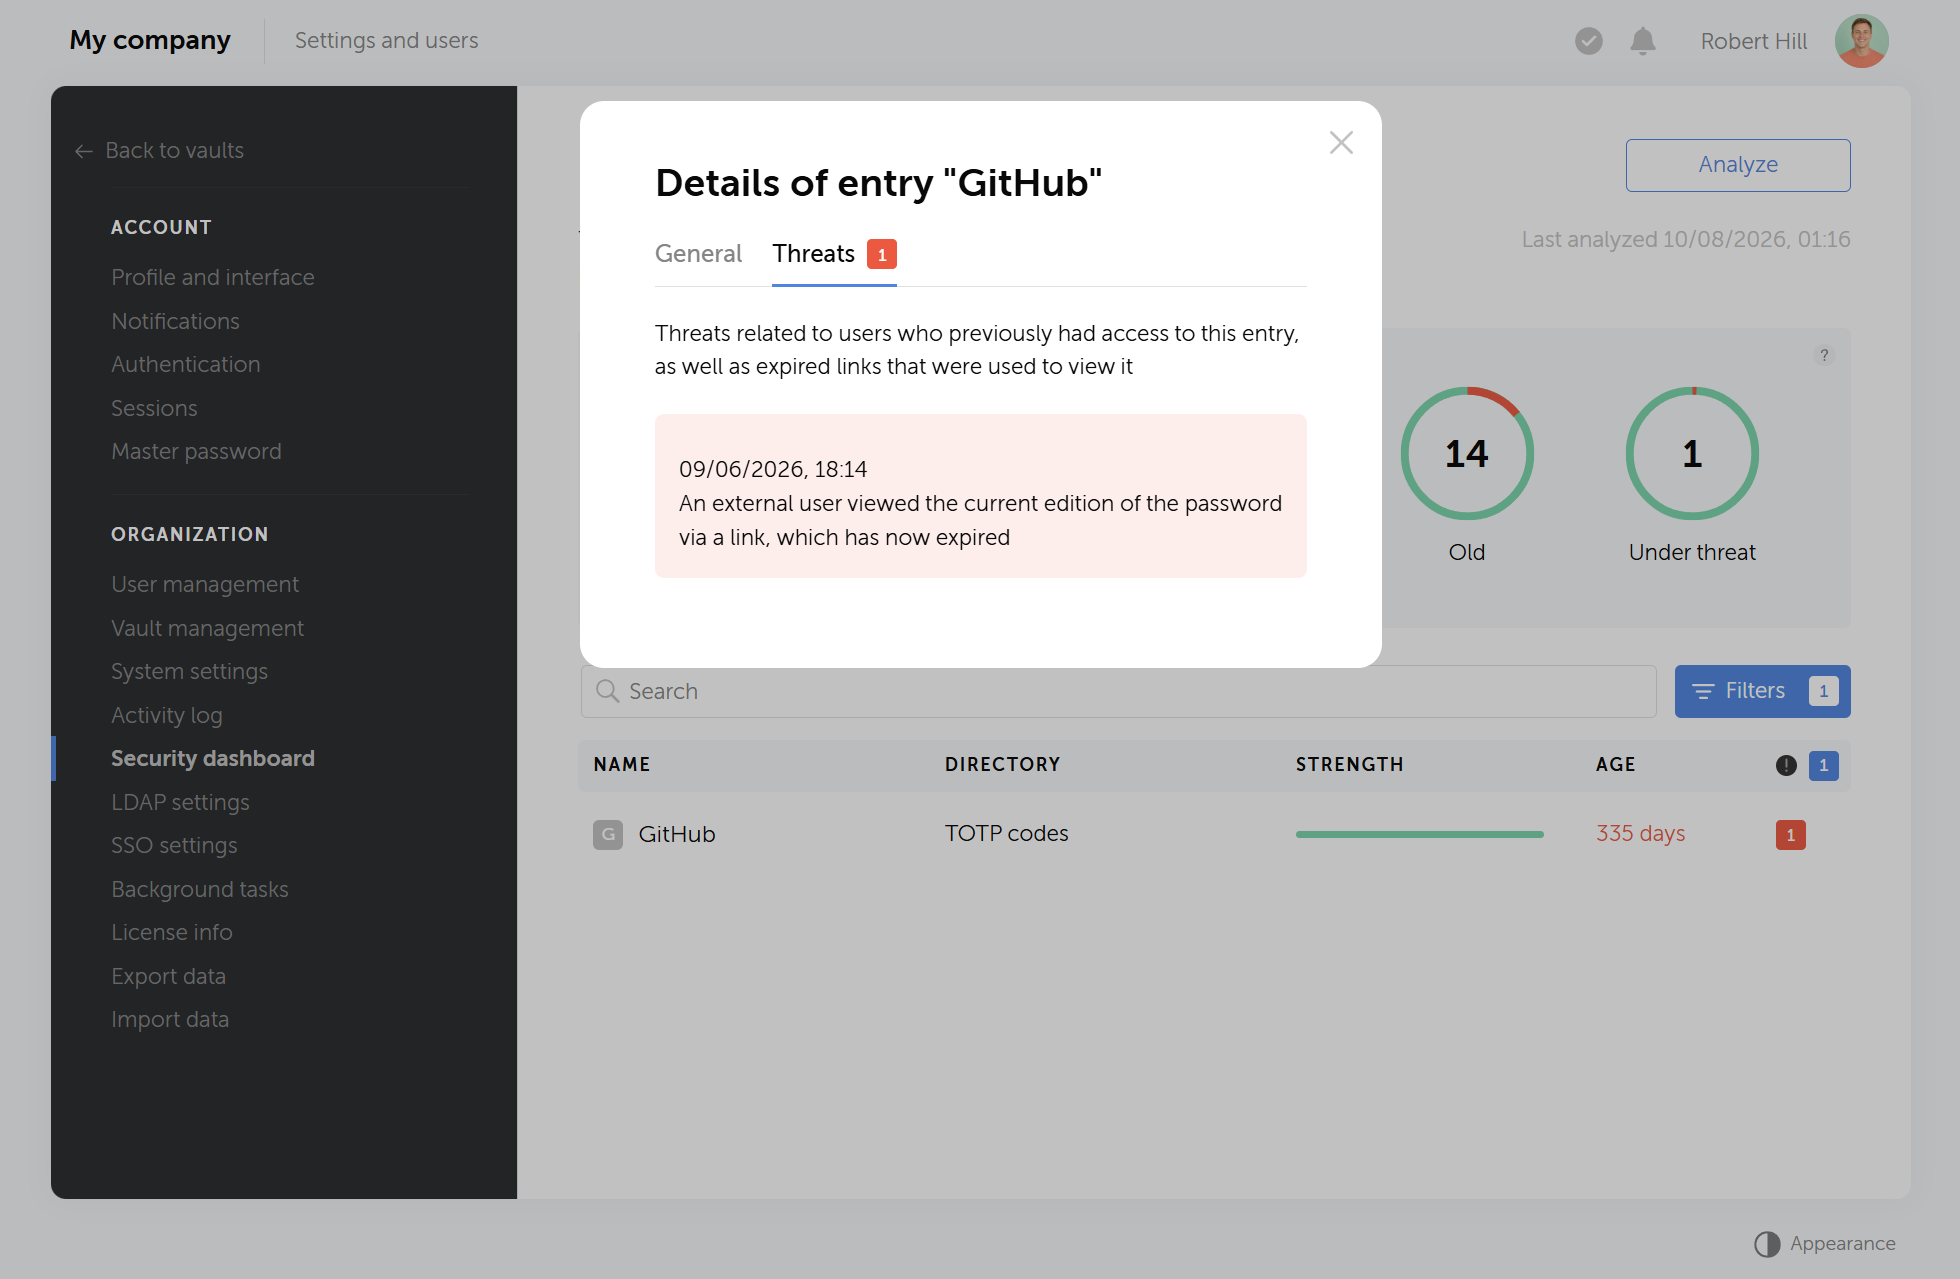
O painel de segurança mostra exatamente a que essa conta tinha acesso antes da desativação, pelo que um administrador que analise um caso de saída não tem de reconstruir o histórico de acessos de memória nem apenas a partir do registo de auditoria.
Extensão de navegador, aplicações para computador e para dispositivos móveis
O preenchimento automático a partir de um cofre partilhado é preferível a copiar uma palavra-passe de uma conversa. A adoção depende disso.
A extensão de navegador do Passwork funciona com Chrome, Firefox, Edge e Safari e preenche automaticamente as credenciais diretamente a partir dos cofres partilhados, sem sair da página. As aplicações para dispositivos móveis e para computador cobrem o mesmo âmbito para os colaboradores que precisam de aceder ao cofre fora do navegador, em particular técnicos de campo e equipas comerciais remotas.
O painel de segurança mostra exatamente a que essa conta tinha acesso antes da desativação, pelo que um administrador que analise um caso de saída não tem de reconstruir o histórico de acessos de memória nem apenas a partir do registo de auditoria.
Acesso por API
Opcional no início. Torna-se relevante quando as equipas começam a obter segredos em pipelines de CI/CD em vez de os guardarem nos .env ficheiros.
A REST API do Passwork permite que as equipas de DevOps obtenham segredos por programação no momento da implementação, rodem credenciais de forma agendada e integrem o acesso ao cofre na automatização existente, em vez de copiarem chaves manualmente entre sistemas. É neste ponto que um gestor de palavras-passe deixa de ser uma comodidade de navegação e passa a funcionar como infraestrutura.
Margem para crescer: SSO e LDAP
Nada do que foi indicado exige SSO nem LDAP no primeiro dia. Uma equipa de cinco pessoas pode funcionar inteiramente com contas locais e convites manuais. Quando o número de colaboradores ultrapassa os 20 a 30, ou a organização já usa o Active Directory para tudo o resto, a gestão manual de utilizadores transforma-se num trabalho a tempo parcial.
A integração LDAP/AD sincroniza a estrutura de diretório existente com o sistema de grupos e funções do Passwork, pelo que um novo colaborador adicionado ao grupo «Developer» do AD herda automaticamente o acesso aos cofres correspondentes, sem um passo de aprovisionamento separado no próprio Passwork.
O benefício prático volta a surgir na saída de colaboradores. Ao desativar um utilizador no Active Directory, o seu acesso ao Passwork desaparece no mesmo ciclo de sincronização.
Conclusão
A gestão centralizada de palavras-passe não é uma funcionalidade empresarial reduzida para equipas pequenas. É um controlo dirigido ao vetor de violação que mais atinge as PMEs: credenciais que continuaram válidas depois de deverem ter sido revogadas.
Comece por um departamento-piloto esta semana. Importe as respetivas credenciais para o Passwork, configure o acesso baseado em grupos e escolha uma data de transição para abandonar definitivamente a folha de cálculo.
Se a equipa partilha credenciais por folhas de cálculo, chat ou armazenamento no navegador, o Passwork oferece um cofre autoalojado com RBAC, registo de auditoria e saída de colaboradores com um clique, sem preços de nível empresarial. Implementar o Passwork na infraestrutura própria e deixar de se perguntar quem ainda tem a palavra-passe do Wi-Fi de há três admissões.
Perguntas frequentes
As pequenas empresas precisam mesmo de gestão centralizada de palavras-passe, ou basta uma folha de cálculo partilhada?
Uma folha de cálculo não indica quem viu uma palavra-passe, quando foi alterada pela última vez nem se um ex-colaborador ainda tem uma cópia. Para uma equipa de 10 pessoas, o custo anual de uma plataforma de gestão de palavras-passe é, em regra, inferior a uma hora de tempo de inatividade causada por uma conta bloqueada.
Quanto tempo demora a migrar de folhas de cálculo ou de um gestor de palavras-passe básico?
Migrar um departamento demora, em regra, algumas horas: importar as credenciais via CSV ou com as ferramentas integradas da plataforma, organizá-las em pastas e atribuir o acesso por grupos. A maioria das PMEs executa o piloto e a implementação completa em duas a quatro semanas, departamento a departamento, em vez de uma única transição para toda a empresa.
É possível alojar um gestor de palavras-passe em servidores próprios?
Sim. Soluções autoalojadas como o Passwork permitem implementar o cofre na infraestrutura própria. Isto é relevante para as equipas sujeitas ao RGPD, os prestadores de serviços de TI que gerem credenciais de clientes e qualquer organização que não possa armazenar dados de acesso numa nuvem de terceiros.
A gestão centralizada de palavras-passe é excessiva para uma equipa de 5 pessoas?
Não. Uma equipa de 5 pessoas pode funcionar inteiramente com contas locais e convites manuais, sem SSO nem LDAP. O valor a esta escala continua a ser real: um cofre partilhado em vez de uma conversa no Slack e uma forma de remover o acesso no dia em que alguém sai.
A mudança para uma plataforma centralizada abranda o trabalho diário?
Não, se o preenchimento automático do navegador estiver configurado. Os colaboradores obtêm as credenciais a partir da extensão do cofre da mesma forma que usariam as palavras-passe guardadas no navegador, mas sem o risco de uma cópia associada ao dispositivo.
É possível migrar do KeePass sem perder os dados existentes?
Sim. O Passwork permite importar a partir do formato de exportação do KeePass, preservando a estrutura de pastas e as entradas. O passo manual é reatribuir o acesso baseado em grupos, uma vez que o KeePass não tem o conceito de funções ou permissões partilhadas que possam ser transferidas.
O que acontece às palavras-passe partilhadas quando um colaborador sai?
Com a gestão centralizada, o acesso é revogado com um clique e todas as credenciais que a pessoa podia ver ficam de imediato invisíveis para ela. O registo de auditoria mostra também todas as credenciais a que acedeu durante o tempo na equipa, algo impossível com folhas de cálculo ou partilha no navegador.
Como funciona a gestão centralizada de palavras-passe com subcontratados e freelancers?
Os subcontratados são adicionados a um grupo com acesso limitado apenas aos cofres de que o projeto necessita. Quando o contrato termina, remover essa única pertença ao grupo revoga todas as credenciais que tocaram, sem ter de procurar o que possam ter copiado.
 Alex Muntyan
 Passwork Team
 Passwork Team
Índice de conteúdos
- Pontos principais
- O que significa realmente a gestão centralizada de palavras-passe
- Porque é que as PMEs sentem isto com mais força em 2026
- Em que ponto está a empresa em matéria de gestão de palavras-passe
- Porque é que as PMEs são o alvo, e não a exceção
- O que procurar numa plataforma de gestão centralizada de palavras-passe
- Conclusão
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais