
Gestão de credenciais SaaS é a prática de registar todas as palavras-passe, inícios de sessão partilhados e chaves de acesso que uma empresa utiliza em aplicações na nuvem, como o Salesforce ou o Slack, e de controlar quem pode ver e utilizar cada uma. Implica tratar cada credencial como um inventário que se pode localizar, partilhar de forma intencional e revogar quando as pessoas saem. O objetivo é um único cofre controlado para as palavras-passe de utilizadores e os segredos de máquinas, e não cinco ferramentas que guardam, cada uma, uma parte da verdade
A maioria das empresas utiliza mais aplicações SaaS do que a TI regista oficialmente: um início de sessão do CRM num perfil do navegador, uma palavra-passe do Gmail partilhada através do Slack, cadeias de ligação a bases de dados de staging num repositório privado. Ninguém é responsável centralmente por nenhum destes inícios de sessão, pelo que ninguém os supervisiona. Cada um é um ponto de entrada aberto, que pode permanecer assim durante meses até alguém reparar que foi utilizado indevidamente.
O Passwork foi concebido para esta função: um gestor de palavras-passe e segredos para empresas, que pode ser executado em servidores próprios ou como serviço na nuvem, com cofres partilhados, acesso baseado em funções, LDAP/SSO e uma REST API para automação. Os cinco passos abaixo funcionam da mesma forma para as equipas que já utilizam o Passwork e para as que ainda estão a avaliar um sistema.
Pontos principais
- Um inventário de credenciais SaaS agrupado por risco e por responsável expõe os acessos não controlados (shadow access) antes de se transformarem numa violação de segurança.
- A estrutura de cofres só é útil se refletir a forma como as equipas já procuram os acessos, e não o caos legado que vem substituir.
- A migração só funciona com uma data de transição fixa. Manter em paralelo o chat, as folhas de cálculo e um cofre limita-se a mudar a dispersão de sítio.
- O acesso através de grupos em vez de concessões individuais faz da saída de colaboradores uma única ação, e não uma busca por cinco ferramentas.
- Ligar o SSO, o LDAP/AD e uma API adequada a CI alarga o controlo aos segredos de máquinas, e não apenas aos inícios de sessão de utilizadores.
O que conta como credencial SaaS
Uma credencial SaaS é tudo o que serve para comprovar uma identidade e obter acesso: uma palavra-passe, um início de sessão partilhado, uma chave de API ou um certificado de segurança. A lista de aplicações SaaS de uma empresa (o que paga) não é o mesmo que a lista das suas credenciais (como cada aplicação é realmente acedida). Uma aplicação pode ter várias: dez pessoas a iniciar sessão através de SSO, uma conta de faturação partilhada e uma chave de API que um script utiliza para extrair relatórios.
Conhecer as aplicações que uma empresa utiliza mostra o que está a pagar. Conhecer as credenciais mostra quem pode entrar, e é essa a lista que importa para a segurança.
Passo 1: Criar o inventário de credenciais SaaS
Comece por uma lista de credenciais SaaS. Agrupe-a por risco. Não faça «limpezas» durante este passo. Limpar a meio do inventário cria uma segunda confusão. Primeiro registar, depois mover. Para cada aplicação SaaS e serviço interno, registe:
- Que ferramenta é (nome da aplicação SaaS)
- Quem é o responsável pela conta (pessoa ou equipa)
- Onde se encontra hoje o segredo (chat, wiki, variável de CI, nota autocolante)
- Quem vai precisar dele no próximo trimestre (novos colaboradores, projetos ou equipas)
- O que deixa de funcionar se desaparecer (fluxos de trabalho, integrações ou serviços dependentes)
Exemplo:
| Campo | Valor |
|---|---|
| Ferramenta | Ferramenta de análise de marketing |
| Responsável | Responsável de marketing |
| Localização atual | Colada num canal partilhado do Slack |
| Necessário para (próximo trimestre) | Dois novos colaboradores a integrar a equipa de marketing |
| Impacto em caso de perda | A equipa perde o acesso aos painéis de relatórios de campanhas |
Uma entrada como esta indica a qualquer pessoa a quem perguntar, onde procurar e o que está em jogo.
Passo 2: Estruturar cofres e pastas que reflitam a forma de trabalhar
Um cofre de palavras-passe só ajuda na gestão de credenciais SaaS quando a hierarquia de pastas corresponde à forma como as equipas já procuram os acessos, e não à forma como o sistema antigo e caótico foi crescendo. A centralização falha quando o novo repositório se limita a mudar a confusão de sítio. Escolha uma hierarquia que alguém consiga explicar numa frase. Agrupe os cofres por departamento ou produto e divida depois os segredos de infraestrutura por ambiente.
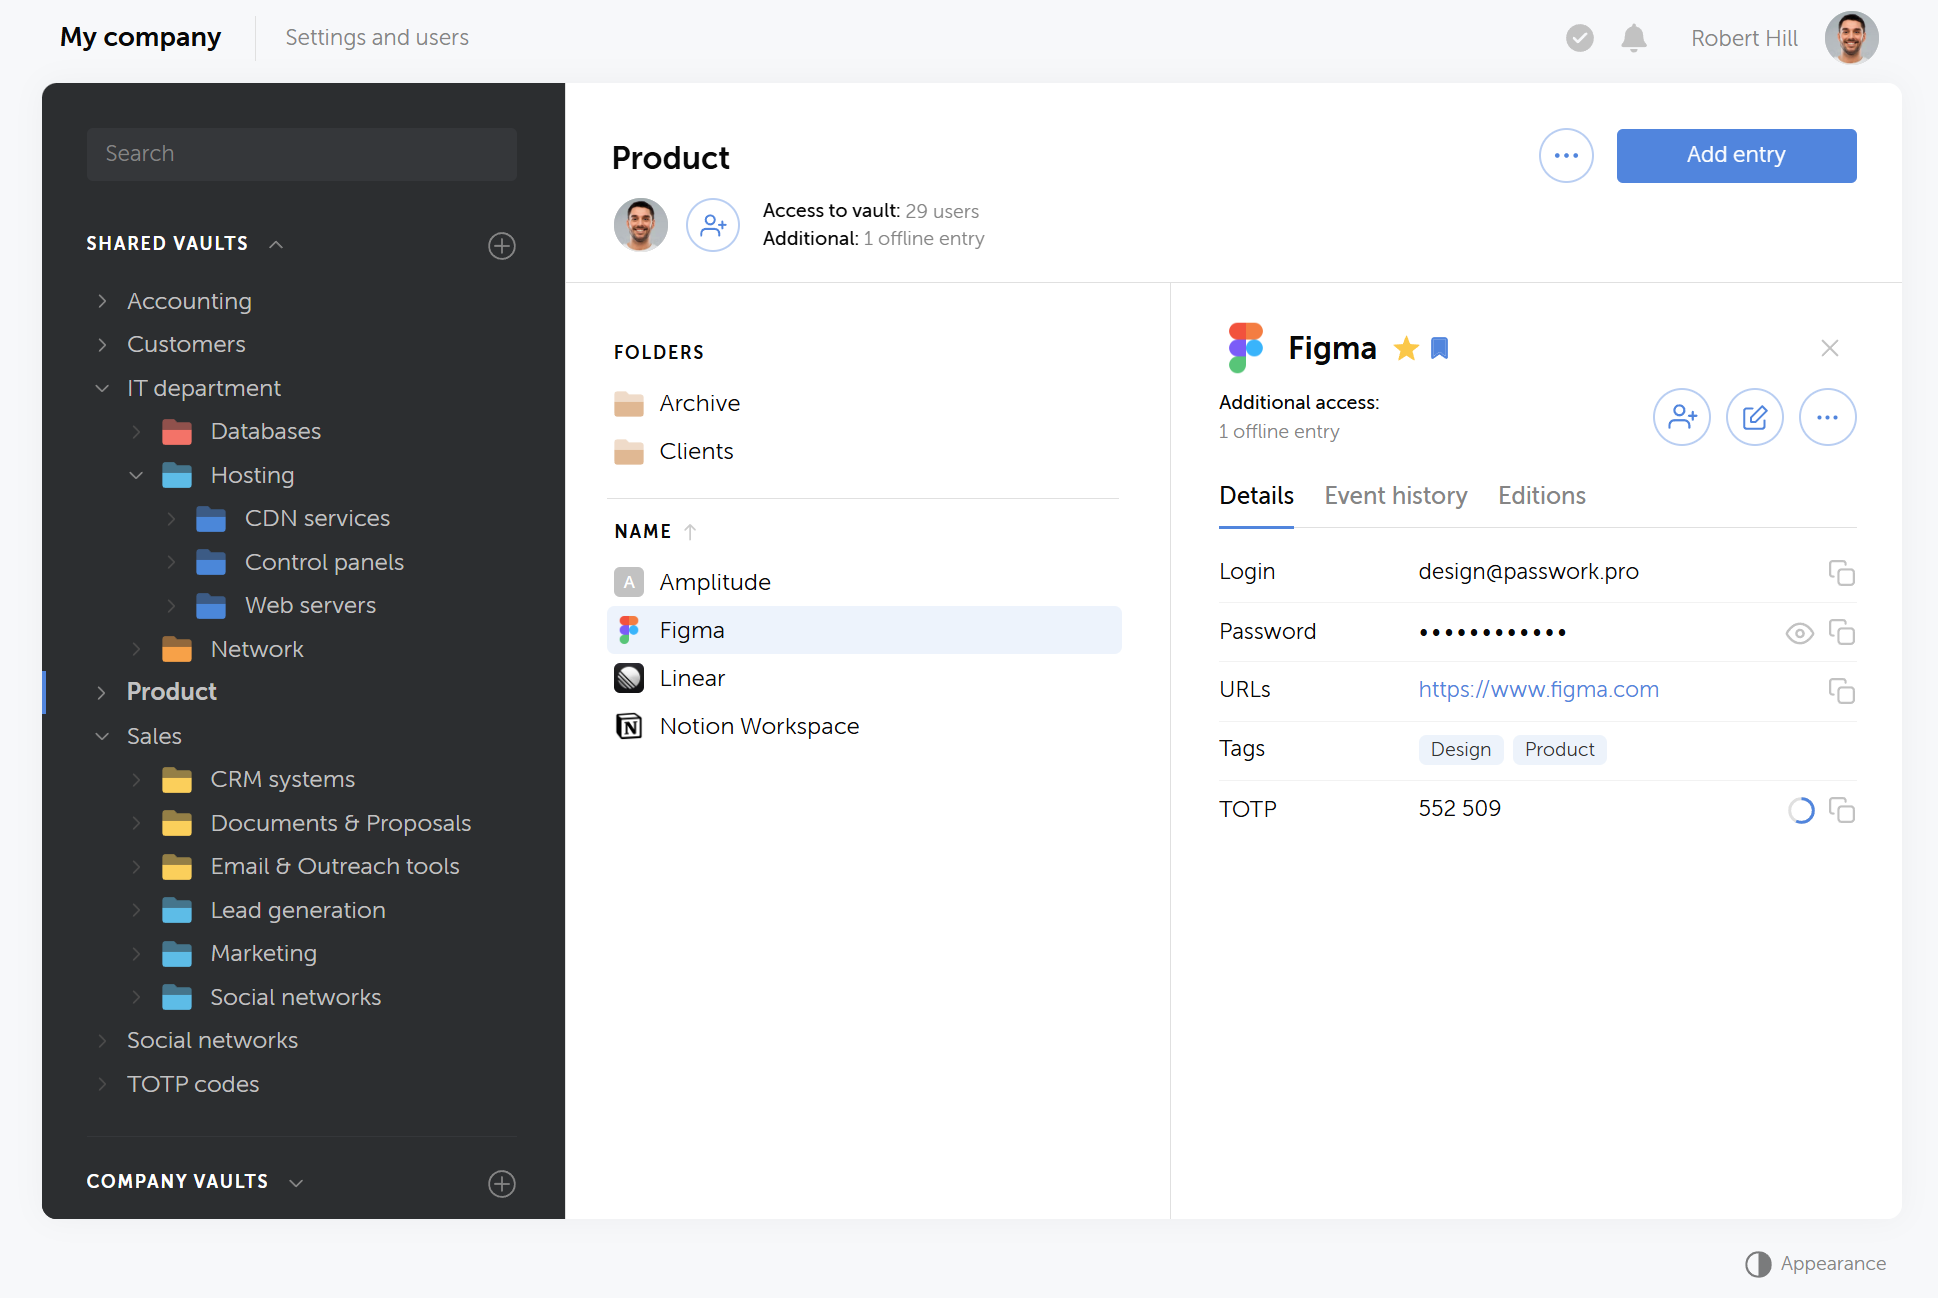
Na maioria dos ramos, o aninhamento mantém-se pouco profundo. Dois níveis costumam bastar: um cofre para a equipa e uma pasta para a categoria de ferramenta. Só se deve acrescentar um terceiro nível quando uma pasta de segundo nível não é uniforme por si só. Se uma pasta já descreve tudo o que contém, convém parar aí.
Exemplo de hierarquia de dados:
Dois públicos utilizam esta mesma árvore de formas diferentes. As pessoas navegam pelo nome da equipa. Os pipelines obtêm por ID de pasta, razão pela qual a documentação de integração para DevOps recomenda pastas organizadas primeiro por ambiente: uma tarefa pode obter tudo o que necessita com um único --folder-id em vez de incorporar credenciais SaaS no código.
As regras de nomenclatura ajudam mais do que a profundidade do aninhamento:
- Preferir
stripe-prod-dashboardaNew password (2) - Colocar o ambiente no nome ou na pasta, e não apenas na cabeça de alguém
- Utilizar campos personalizados para segredos que não são palavras-passe (chaves de API, IDs de cliente) em vez de pôr tudo no campo da palavra-passe
A última decisão é quem vê sequer o cofre. Os cofres da empresa são o lugar das credenciais SaaS das equipas. Os cofres privados destinam-se a inícios de sessão de trabalho pessoais, que não devem sobreviver ao colaborador.
Passo 3: Migrar uma só vez e eliminar depois os repositórios paralelos
A migração de credenciais SaaS só reduz o risco de gestão na nuvem quando o armazenamento antigo é desativado numa data fixa. Manter um canal de chat, uma folha de cálculo e um gestor de palavras-passe lado a lado, como fontes de verdade concorrentes, limita-se a recriar a dispersão que a migração devia resolver.
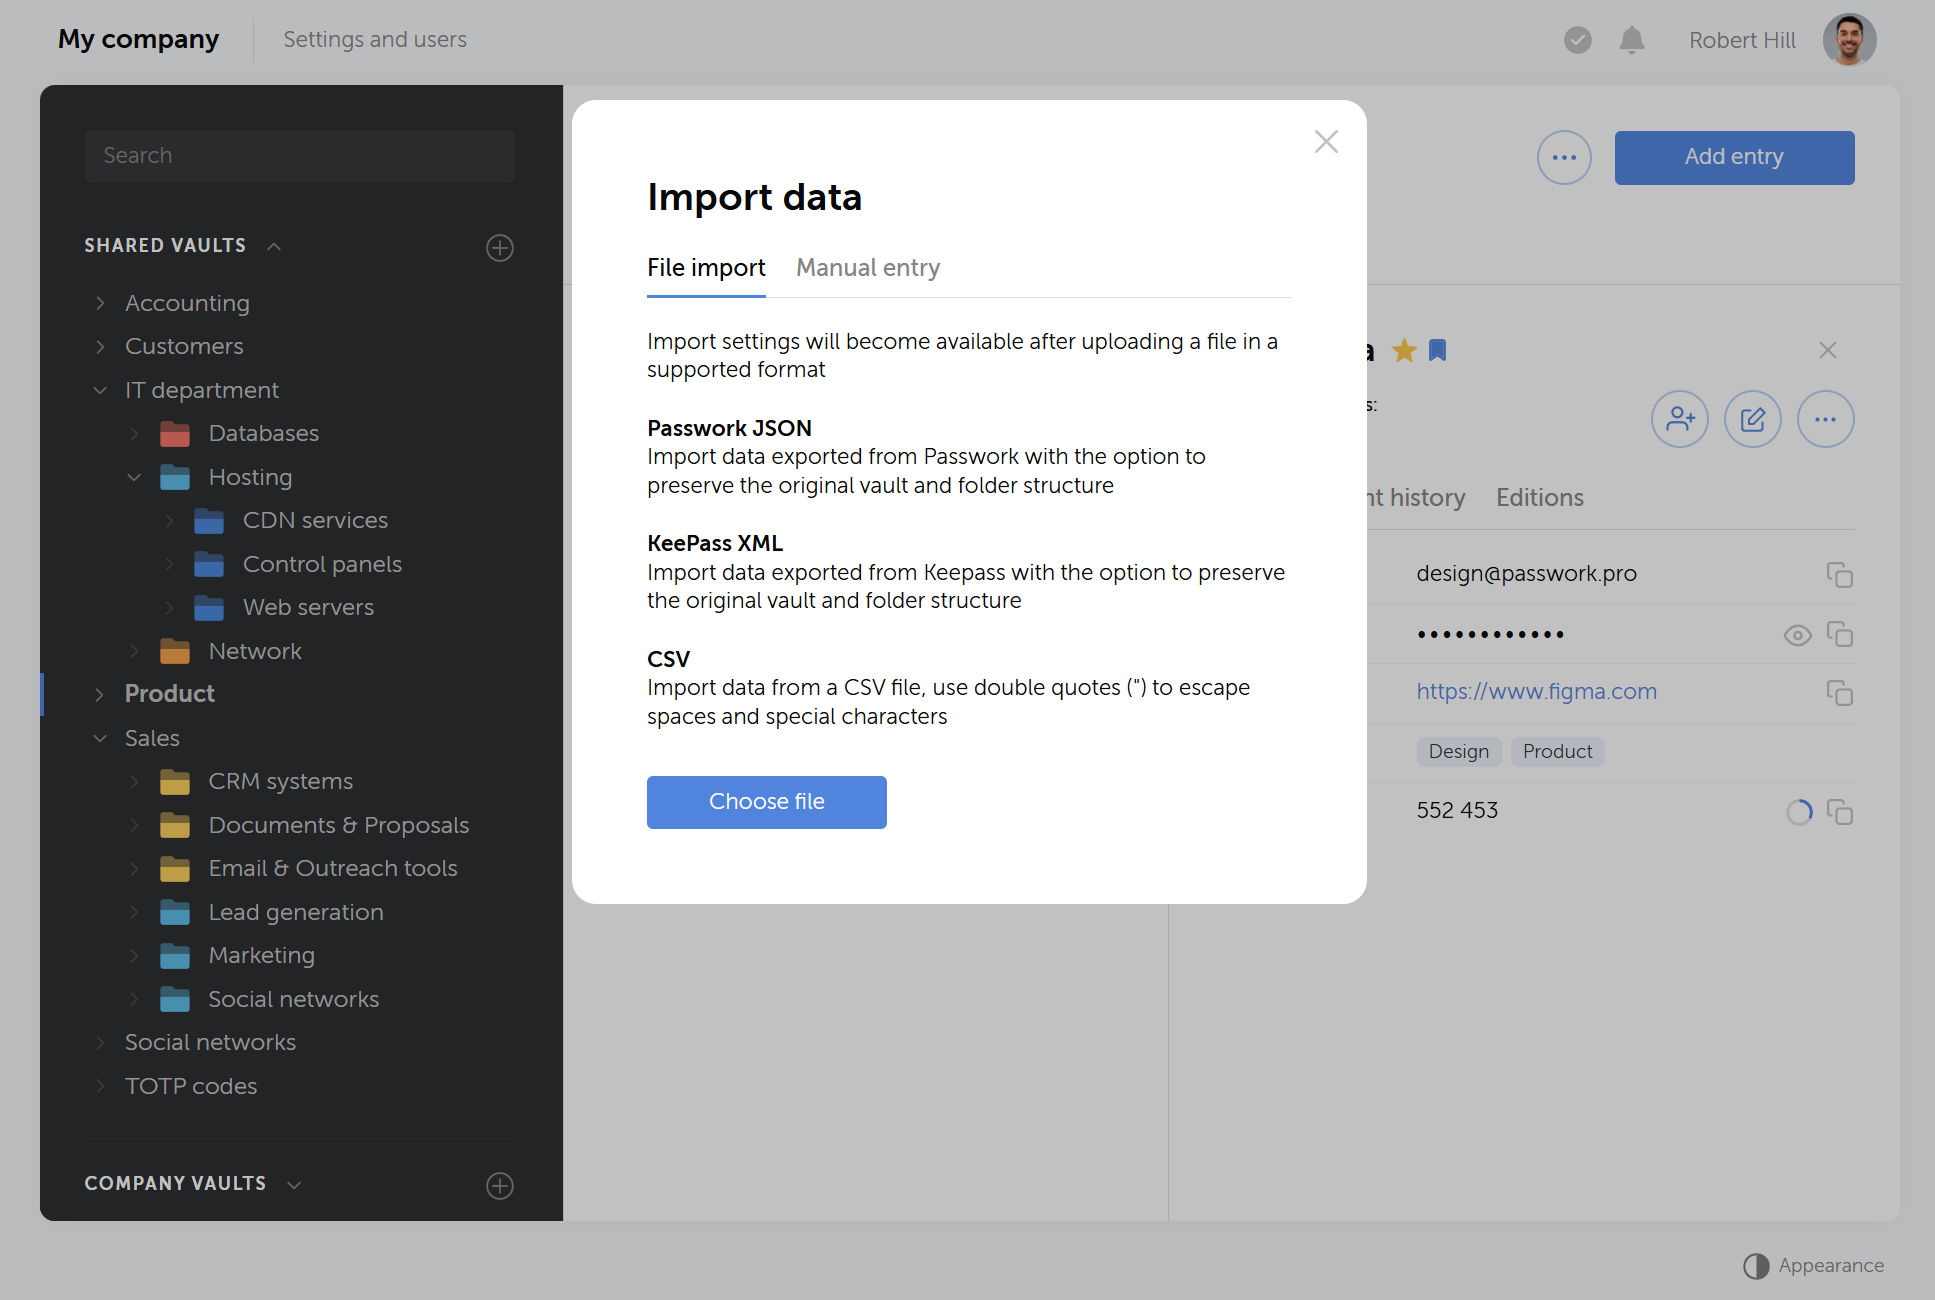
Importar é melhor do que reescrever. O Passwork aceita importações estruturadas (JSON, CSV e formatos comuns de exportação de gestores de palavras-passe). Comece por migrar um departamento-piloto, com registos suficientes para que as pessoas sintam o incómodo da forma antiga, mas não tantos que um mau desenho de pastas se torne permanente.
Regras que mantêm a migração rigorosa:
- Uma única fonte de verdade após a transição. O canal do Slack e a folha de cálculo partilhada do Google passam a ser arquivos só de leitura e são eliminados numa data previamente anunciada.
- Rodar as credenciais SaaS após a importação quando o canal antigo era partilhado. Tudo o que esteve num chat está comprometido por definição. Alterar a palavra-passe na aplicação SaaS e atualizar depois o cofre é preferível a atualizar primeiro o cofre e esperar que a aplicação ainda aceite o valor antigo.
- Atalhos em vez de cópias. Se duas equipas precisam da mesma credencial SaaS, deve partilhar-se o acesso ou utilizar-se um atalho, em vez de duplicar o segredo. As cópias divergem com o tempo.
Convém contar com duas semanas caóticas. É normal. O modo de falha é deixar o Notion e o cofre de palavras-passe como «oficiais» durante seis meses.
Passo 4: Controlar o acesso com funções, grupos e permissões de cofre
O armazenamento centralizado de credenciais SaaS sem o princípio do menor privilégio transforma um cofre de palavras-passe num pastebin muito grande e pesquisável. Uma gestão eficaz de credenciais SaaS separa o que uma pessoa pode fazer à própria plataforma do que pode fazer a um conjunto específico de segredos partilhados.
O Passwork separa duas camadas:
- Funções do sistema – o que alguém pode fazer à instância (convidar utilizadores, alterar o SSO, ler o registo de atividade). Incluem-se as funções Proprietário, Admin e Utilizador. As funções personalizadas, em número ilimitado, permitem definir perfis como Suporte ou Auditor sem conceder administração total.
- Grupos de utilizadores – o que podem fazer às credenciais SaaS partilhadas. Os níveis vão de Proibido a Leitura, Edição e Acesso total, até Admin sobre esse recurso.
Conceda acesso a grupos e atribua depois as pessoas aos grupos. Quando alguém entra no Suporte, herda o acesso aos cofres com o grupo. Quando sai, remove-se a pessoa uma única vez. O LDAP/AD pode sincronizar a pertença a grupos, para que as alterações no diretório passem para o cofre de palavras-passe sem esperar por um ticket.
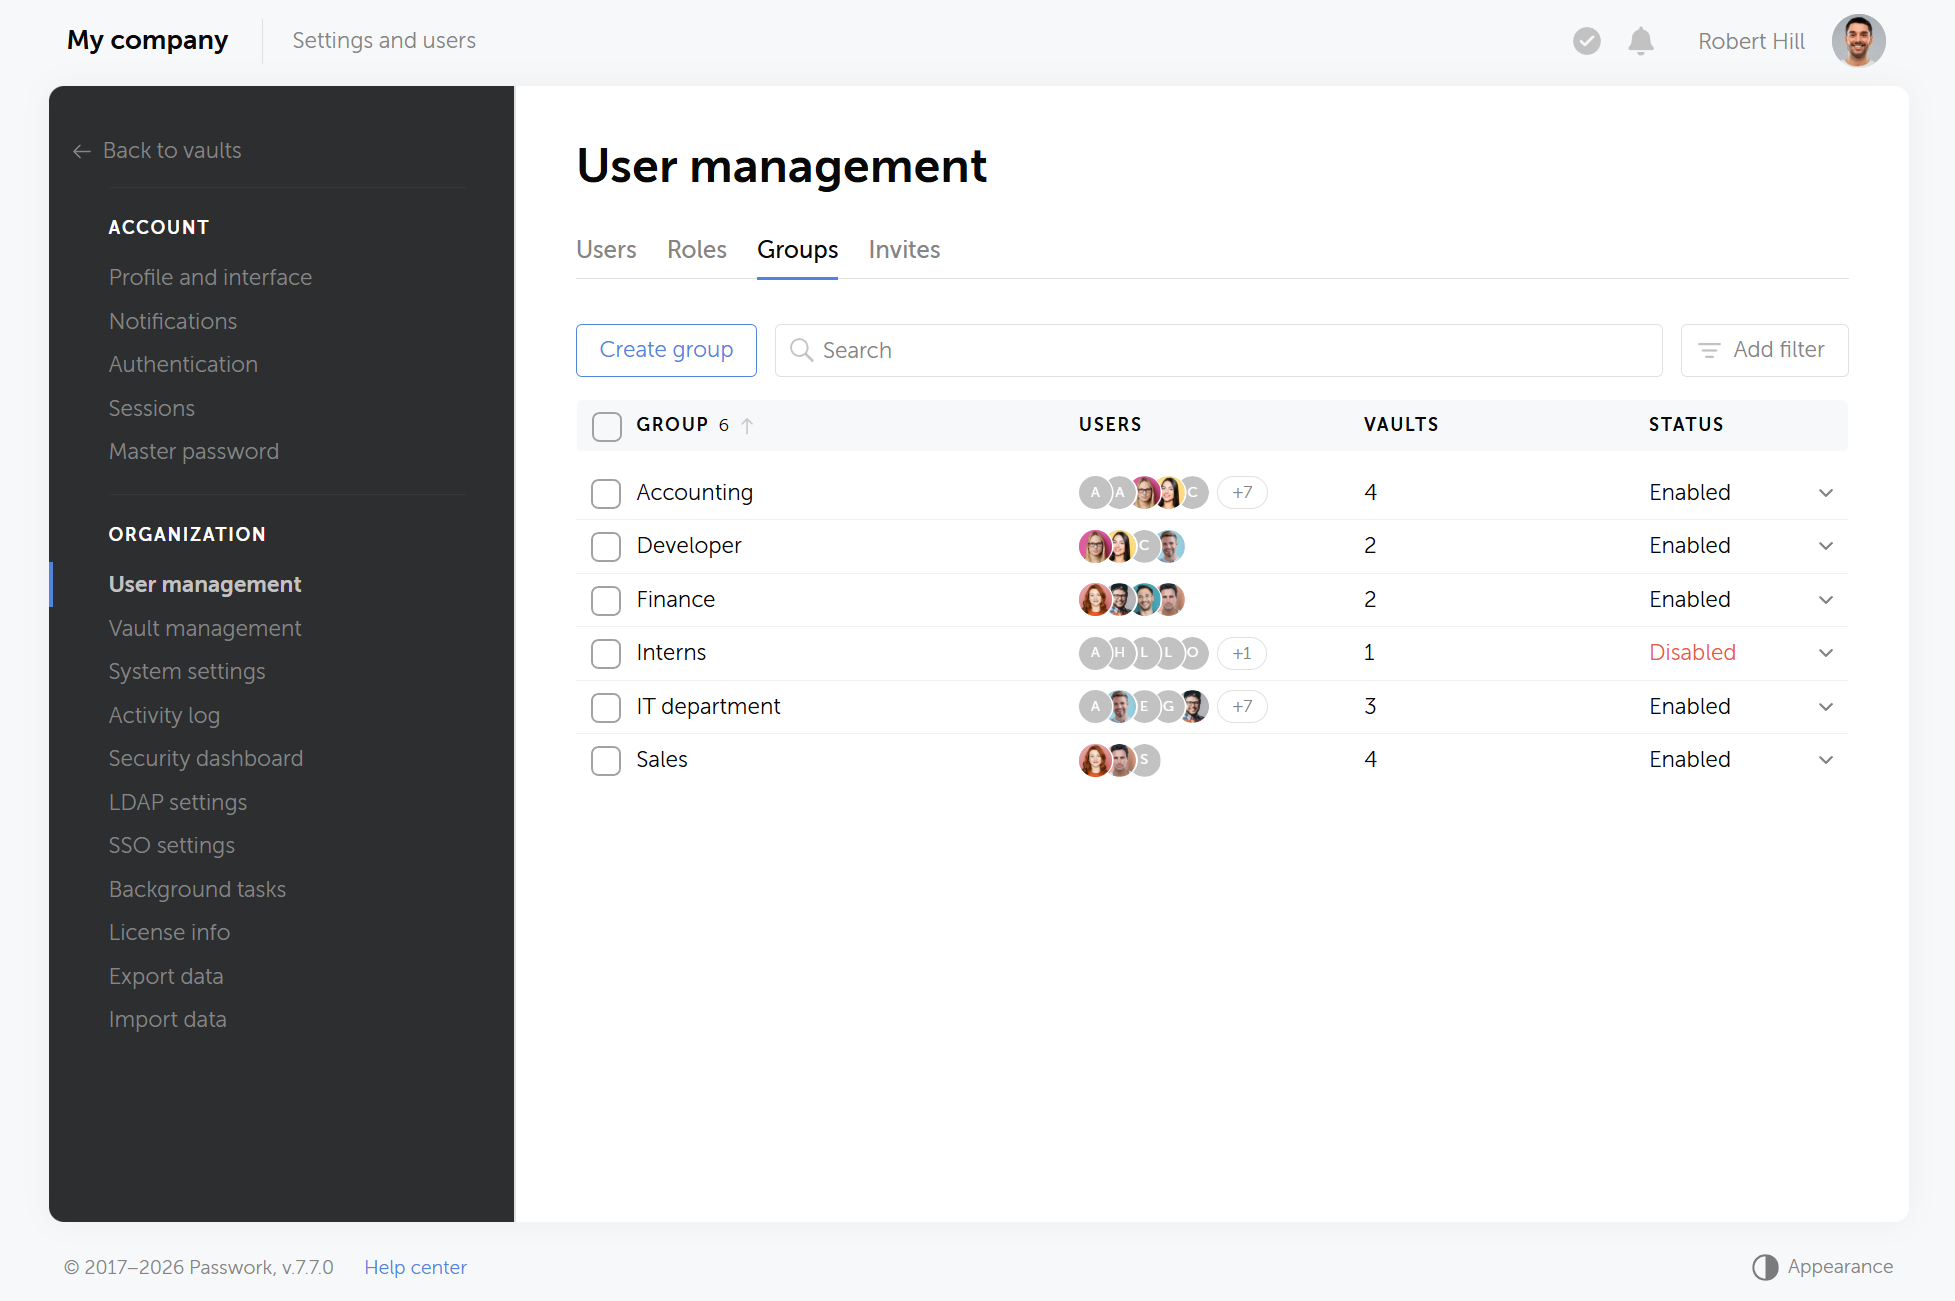
Ser rigoroso com o nível Admin nos cofres. A maioria das pessoas precisa de Leitura nas aplicações que utiliza. O nível Admin destina-se aos responsáveis de equipa que organizam as pastas e revêem quem tem acesso.
Passo 5: Ligar a identidade, a automação e a saída de colaboradores
Um cofre de palavras-passe utilizado apenas para inícios de sessão interativos cobre metade da gestão de credenciais SaaS. A outra metade são os segredos de máquina para máquina que os pipelines obtêm durante a compilação ou a implementação. Ligar o cofre ao SSO, ao LDAP/AD e a uma API adequada a CI transforma-o no ponto de controlo único, tanto para os inícios de sessão de pessoas como para os fluxos de trabalho automatizados de gestão na nuvem.
- SAML SSO para que as pessoas entrem no cofre de palavras-passe com o mesmo fornecedor de identidade (IdP) que utilizam para o resto das aplicações SaaS (Azure AD, Okta, ADFS, Google Workspace e semelhantes).
- LDAP/AD quando o diretório é a fonte de verdade para as contas e para o acesso aos cofres baseado em grupos.
- Extensão de navegador e clientes para computador e dispositivos móveis para que o percurso diário seja o preenchimento automático, e não copiar e colar a partir de um separador do navegador.
Do lado das máquinas, convém manter as pessoas fora do CI:
- Utilizar uma conta de serviço com uma chave de API (ou tokens de sessão consumidos pelo
passwork-cli), limitada aos cofres e pastas de que o pipeline necessita para aceder às credenciais SaaS. - Obter os segredos no momento da execução da tarefa. Não os incorporar nas imagens.
- Rodar: atualizar primeiro o segredo no sistema de destino e guardar depois o novo valor no cofre de palavras-passe, pois a ordem inversa provoca interrupções silenciosas.
- Rever o registo de atividade (e a exportação Syslog/CEF para um SIEM, se existir) quanto a cópias, exportações e alterações de acesso.
A saída de colaboradores é onde esta configuração compensa. Desative a conta do utilizador que sai, revogue as suas sessões de API e confirme que foi removido de todos os grupos. Se uma palavra-passe de administração SaaS partilhada existia apenas no cofre, rodá-la é uma única ação, e não uma busca por cinco caixas de correio para saber quem mais tinha uma cópia.
Como é a gestão de credenciais SaaS bem feita
A gestão de credenciais SaaS está centralizada quando o acesso flui através de grupos e não de mensagens diretas, a saída de colaboradores revoga o acesso ao cofre de palavras-passe numa única ação e cada consulta de credenciais pode ser rastreada num registo de atividade. Nada disto exige um programa longo: o inventário, a estrutura e a migração decorrem em paralelo ao longo de algumas semanas.
A centralização está conseguida quando:
- Um novo colaborador obtém acesso ao cofre através de um grupo, e não de uma mensagem direta com cinco palavras-passe
- Um colaborador que sai perde o acesso às aplicações SaaS sem uma busca exaustiva
- Os engenheiros podem apontar um pipeline para um ID de pasta e deixar de fazer commit de ficheiros
.env - A equipa de segurança consegue responder a «quem podia ver o início de sessão do Stripe no mês passado?» a partir do registo de atividade
Nada disto exige um programa de doze meses. Inventário numa semana. Estrutura e piloto na seguinte. Migração por fases. Permissões e SSO em paralelo com as fases. Automação no fim, depois de as pastas existirem.
Conclusão
Centralizar as credenciais SaaS só funciona se a ferramenta que as guarda impuser a responsabilidade por cada cofre, mantiver separados os inícios de sessão de pessoas e as contas de serviço e produzir um registo que se possa entregar à equipa de segurança sem o reconstruir de memória.
O Passwork associa essa responsabilidade a uma função definida à partida, e não a quem calhou clicar primeiro em «criar cofre». Assim, quando a pessoa que configurou o cofre de Marketing sai da empresa, a supervisão não sai com ela: mantém-se com a função. As contas de serviço tratam o lado das máquinas da mesma forma: um pipeline de CI recebe a sua própria identidade limitada, em vez de funcionar discretamente com o início de sessão pessoal de alguém muito depois de essa pessoa ter mudado de equipa.
As palavras-passe de utilizadores e os segredos de máquinas ficam na mesma plataforma, sob um único preço. É um fornecedor para gerir em vez de dois e um registo de atividade para consultar em vez de juntar exportações de um gestor de palavras-passe e de uma ferramenta de segredos separada.
Perguntas frequentes
O que é a gestão de credenciais SaaS?
A gestão de credenciais SaaS é a prática de registar quem é o responsável, quem utiliza e quem pode aceder a cada palavra-passe e início de sessão associados às aplicações na nuvem de uma empresa. Abrange as contas que não passam pelo início de sessão único (SSO), incluindo inícios de sessão partilhados e credenciais de software, como as chaves de API.
Os inícios de sessão SaaS pessoais devem ficar no mesmo cofre que as credenciais da equipa?
Não. Os inícios de sessão de trabalho pessoais pertencem a cofres privados associados à pessoa, enquanto as credenciais SaaS partilhadas pertencem a cofres da empresa associados a uma equipa ou departamento. Misturar ambos significa que o acesso pessoal sobrevive ao colaborador e que as credenciais da equipa se tornam mais difíceis de encontrar durante uma auditoria.
Qual é a diferença entre uma palavra-passe e uma credencial?
Uma palavra-passe é algo que uma pessoa introduz para iniciar sessão numa conta. Uma credencial é um conceito mais amplo: inclui chaves de API, certificados de segurança e tokens que o software utiliza em vez de pessoas. Toda a palavra-passe é uma credencial, mas nem toda a credencial é uma palavra-passe.
Ainda é necessário um cofre de palavras-passe se já se utiliza SSO?
Sim. O SSO abrange apenas as aplicações compatíveis, e muitas ferramentas SaaS ainda não o são. Um cofre de palavras-passe trata de tudo o que o SSO não alcança: inícios de sessão partilhados, sistemas legados, portais de fornecedores e as chaves de API que nunca chegam a passar por um fornecedor de identidade.
Em que difere um gestor de segredos de um cofre de palavras-passe?
Um gestor de segredos armazena credenciais de máquinas, como chaves de API, tokens e certificados, muitas vezes com rotação automática integrada. Um cofre de palavras-passe armazena credenciais que as pessoas introduzem manualmente. A gestão completa de credenciais SaaS exige ambos, registados num único inventário e não em dois sistemas desligados.
Como simplifica a gestão de credenciais SaaS a saída de colaboradores?
Quando as credenciais estão guardadas num cofre partilhado, e não dispersas por chats e folhas de cálculo, a saída de colaboradores passa a ser uma única ação: desativar a conta, revogar as sessões de API e remover a pessoa de todos os grupos. Ninguém precisa de percorrer cinco caixas de correio para descobrir quem mais tinha uma cópia de uma palavra-passe partilhada.
Como se registam as credenciais SaaS utilizadas por pipelines de CI/CD?
Os pipelines utilizam uma conta de serviço limitada, com uma chave de API ou um token de sessão, e não um início de sessão pessoal. A conta só tem acesso aos cofres e pastas de que uma tarefa específica necessita, e os segredos são obtidos durante a compilação ou a implementação, em vez de incorporados em imagens ou submetidos como ficheiros .env.
Quanto tempo demora normalmente a migração para um cofre de palavras-passe centralizado?
Um departamento-piloto pode migrar em cerca de uma semana, com o trabalho de inventário e de estrutura a decorrer em paralelo de antemão. A implementação completa costuma fazer-se por fases e não de uma só vez, com as permissões e o SSO configurados em cada fase e a automação acrescentada no fim, depois de a estrutura de pastas estar estável.
 Alex Muntyan
 Passwork Team
 Alex Muntyan
Índice de conteúdos
- Pontos principais
- O que conta como credencial SaaS
- Passo 1: Criar o inventário de credenciais SaaS
- Passo 2: Estruturar cofres e pastas que reflitam a forma de trabalhar
- Passo 3: Migrar uma só vez e eliminar depois os repositórios paralelos
- Passo 4: Controlar o acesso com funções, grupos e permissões de cofre
- Passo 5: Ligar a identidade, a automação e a saída de colaboradores
- Como é a gestão de credenciais SaaS bem feita
- Conclusão
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais