
A versão mais recente do Passwork centra-se num problema com que todas as equipas distribuídas acabam por se deparar: o que acontece ao acesso às palavras-passe quando a ligação falha. O Passwork 7.7 adiciona o modo offline seguro às aplicações de desktop e móveis, mantendo os administradores com controlo total sobre o que fica em cache no dispositivo.
Novidades da versão 7.7
- Modo offline. Permite consultar palavras-passe em desktop e telemóvel sem ligação ativa ao servidor. Uma ativação voluntária em dois passos mantém a colocação em cache deliberada: nada é guardado num dispositivo, a menos que o utilizador o marque e o ative nesse dispositivo.
- Só de leitura por conceção. Os registos offline podem ser consultados, mas não editados. Qualquer alteração continua a exigir uma ligação ativa.
- Supervisão total pelos administradores. As permissões baseadas em funções controlam quem tem acesso offline, durante quanto tempo um dispositivo pode permanecer sem sincronizar e quantos registos pode conter.
- Registo de auditoria completo. Cada transferência e ação offline é sincronizada com o registo de atividade e com o painel de segurança quando o dispositivo volta a ligar-se.
- Expiração automática da cache. Os registos desaparecem do dispositivo por si próprios se este não sincronizar dentro do prazo definido pelo administrador.
- Controlo de anexos de ficheiros. Os administradores podem agora desativar os anexos de ficheiros nos registos em toda a organização.
- Bloqueio de pedidos durante a atualização. O sistema passa a reter os pedidos de utilizadores recebidos enquanto uma atualização está a ser aplicada, evitando conflitos a meio da implementação.
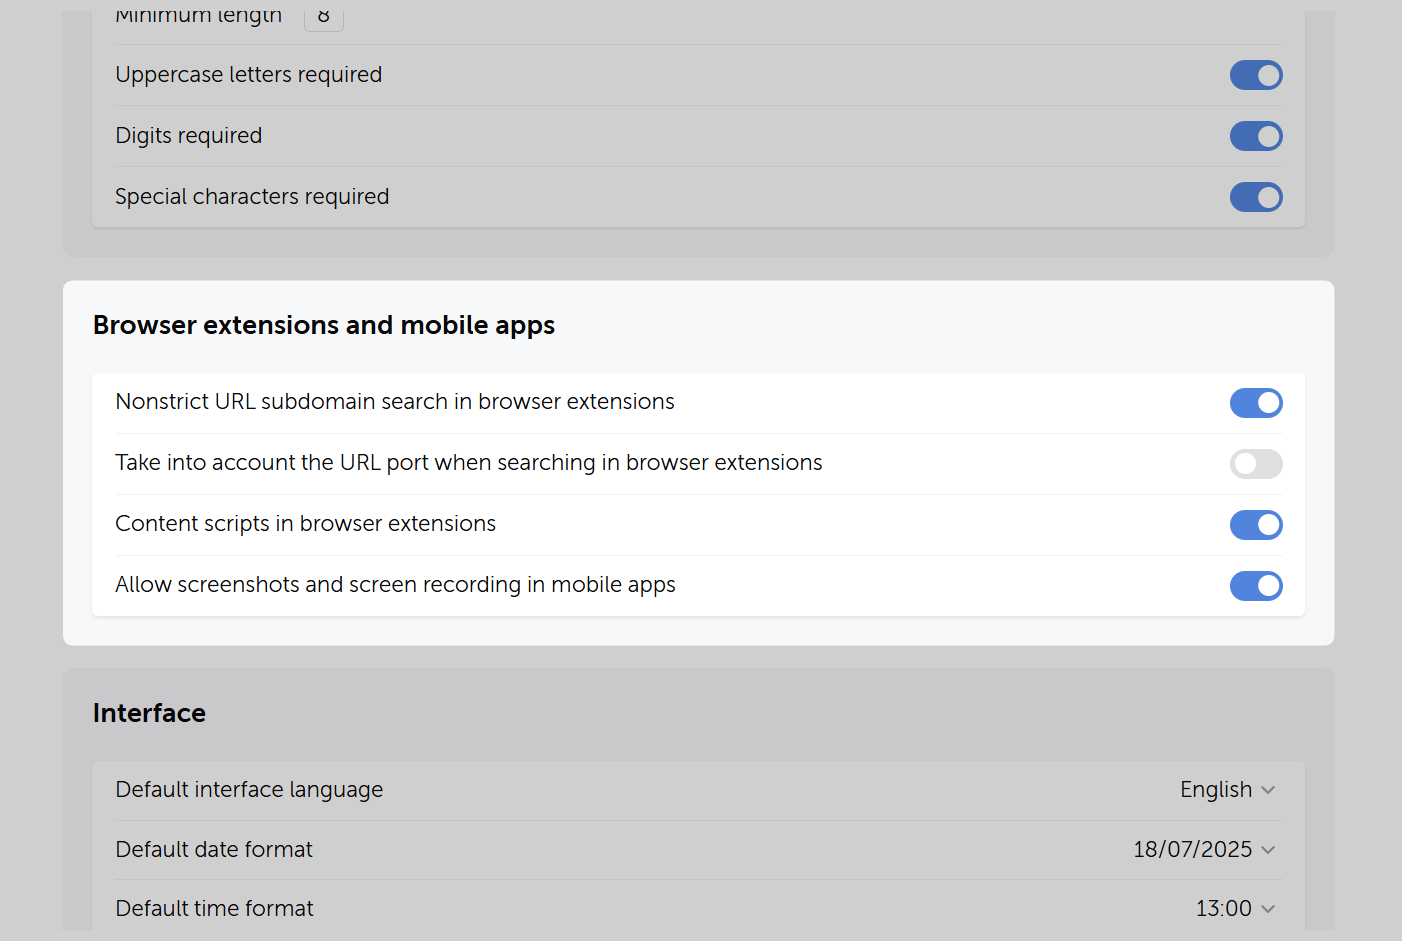
- Melhorias na aplicação móvel. Acrescenta o bloqueio de capturas e gravações de ecrã ao nível da organização e a pesquisa entre pastas, a par da nova capacidade offline.
- Novos guias de integração. Cinco percursos por função (utilizadores, gestores, administradores de TI, DevOps e especialistas em segurança) que abrangem configuração, integrações e listas de verificação de conformidade.
Acesso offline seguro em aplicações de desktop e móveis
Os utilizadores podem agora abrir registos de palavras-passe mesmo quando o dispositivo não tem ligação ao servidor. Para isso são necessários dois passos deliberados, pelo que nada fica num dispositivo por acidente.
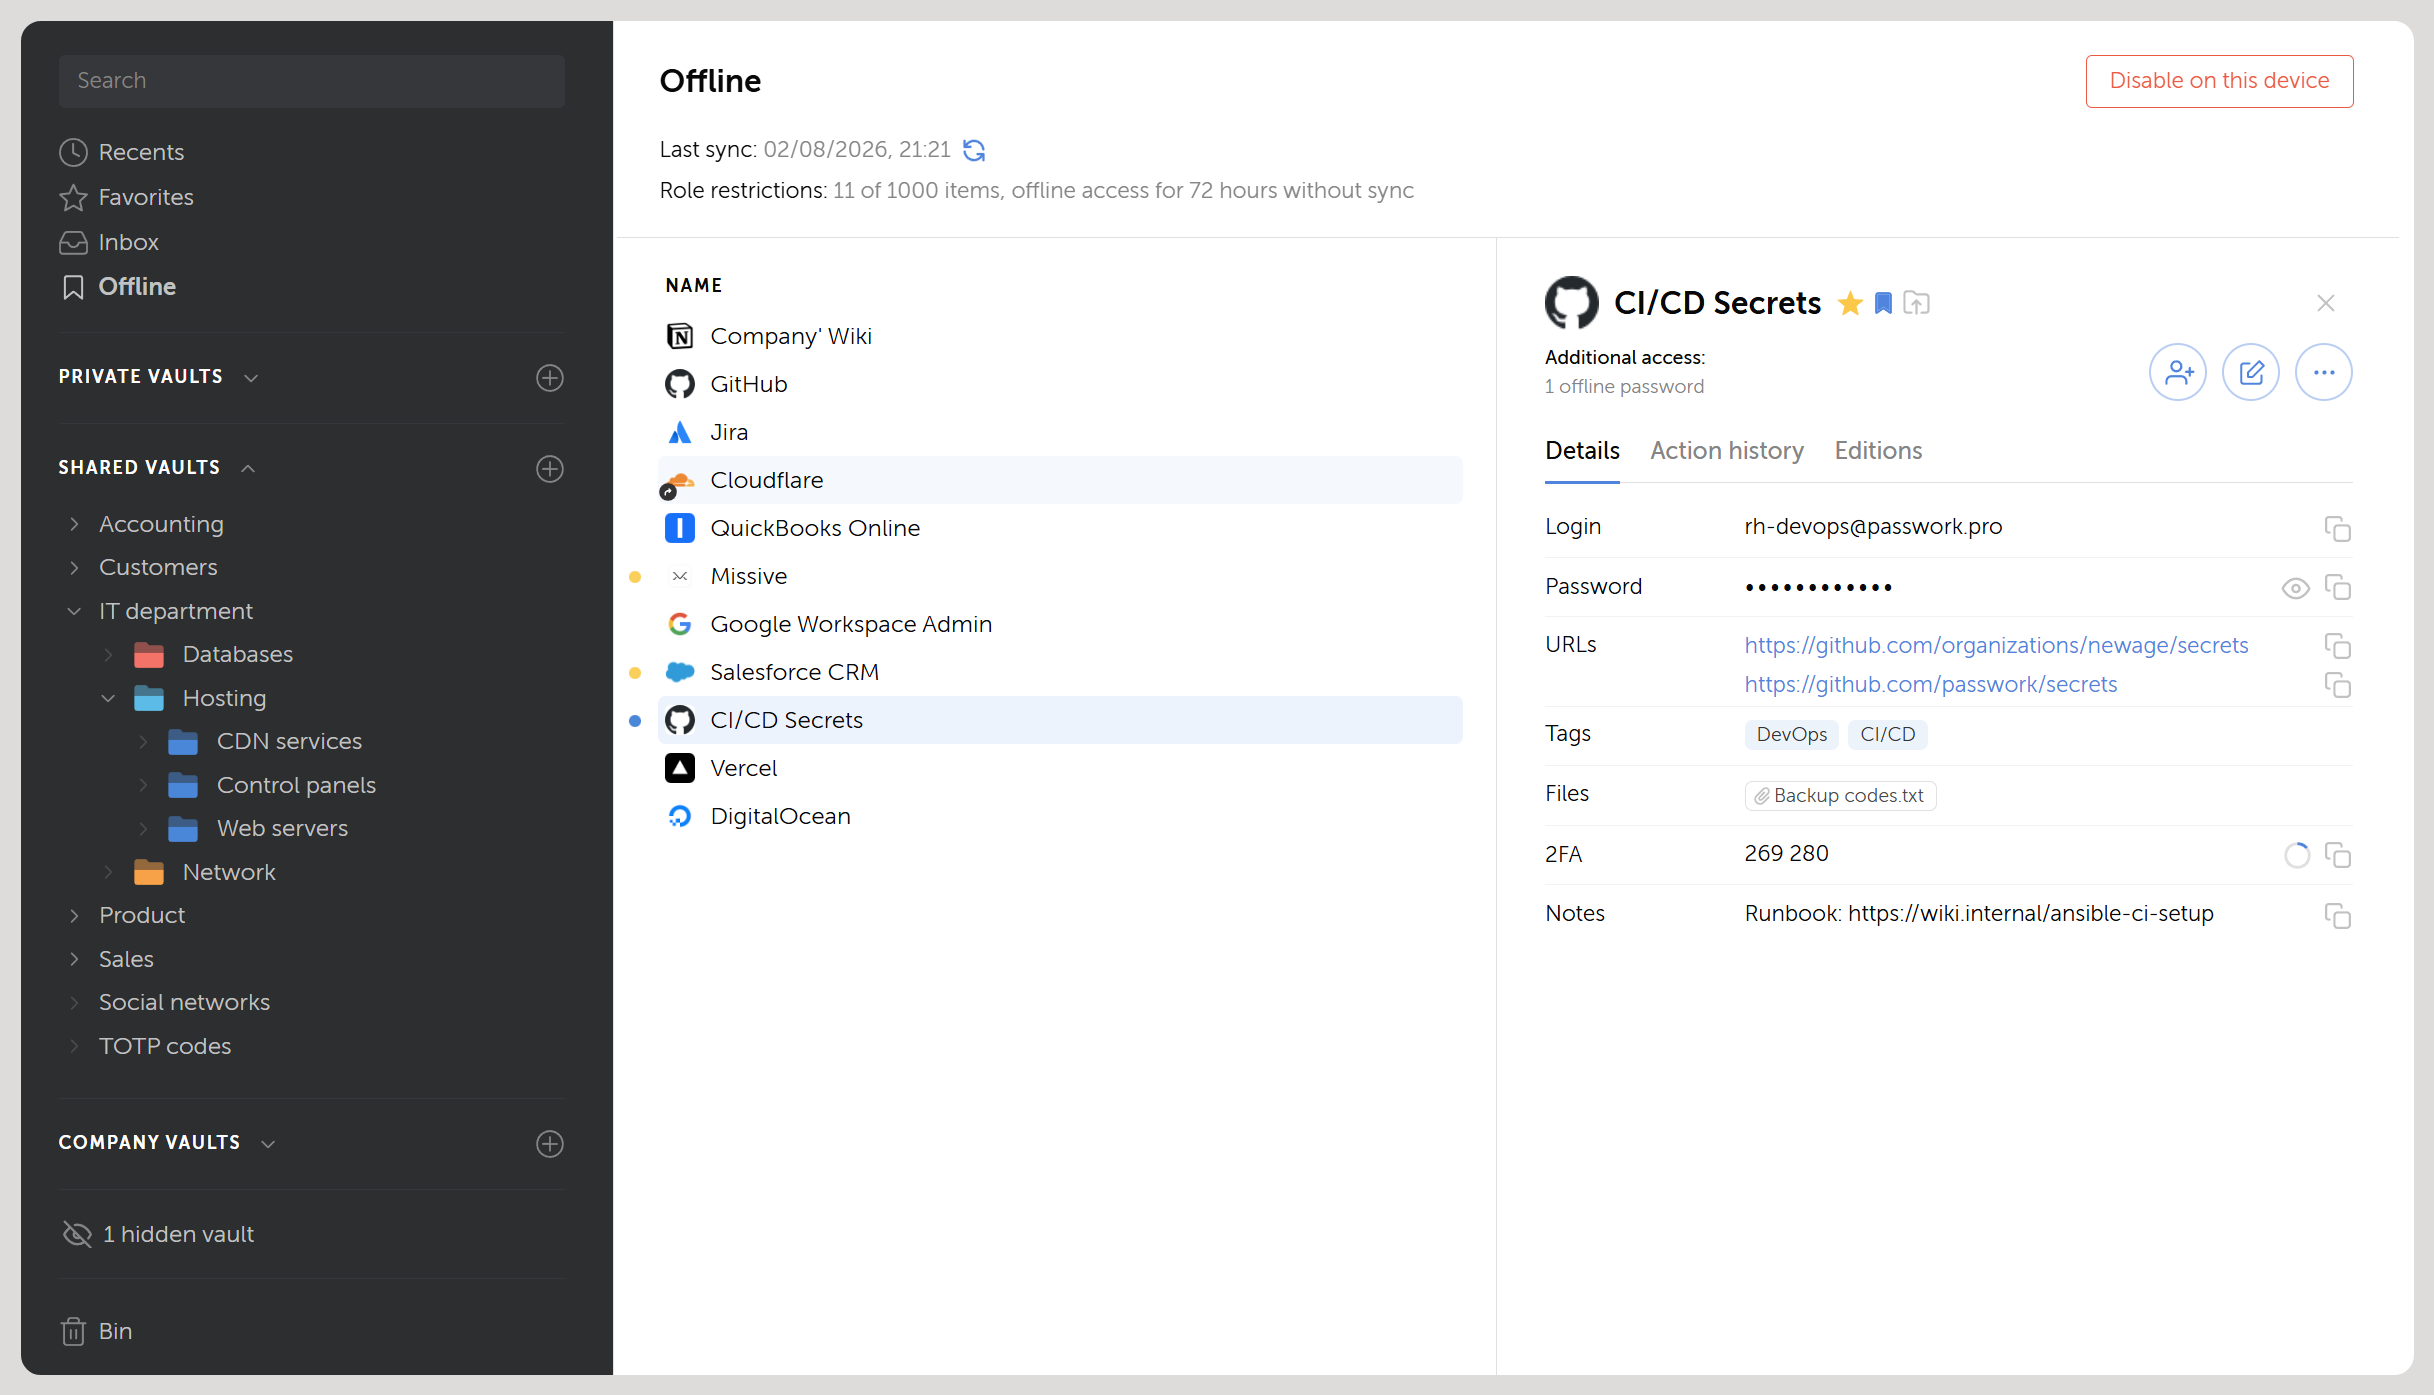
Primeiro, o utilizador marca um registo específico com o ícone offline , disponível tanto no cartão de informações da palavra-passe como na lista geral de palavras-passe. Isto adiciona os registos selecionados a uma lista sincronizada, visível em todos os dispositivos desse utilizador no separador Offline do painel de navegação. Neste momento, ainda nada é transferido nem fica disponível offline.
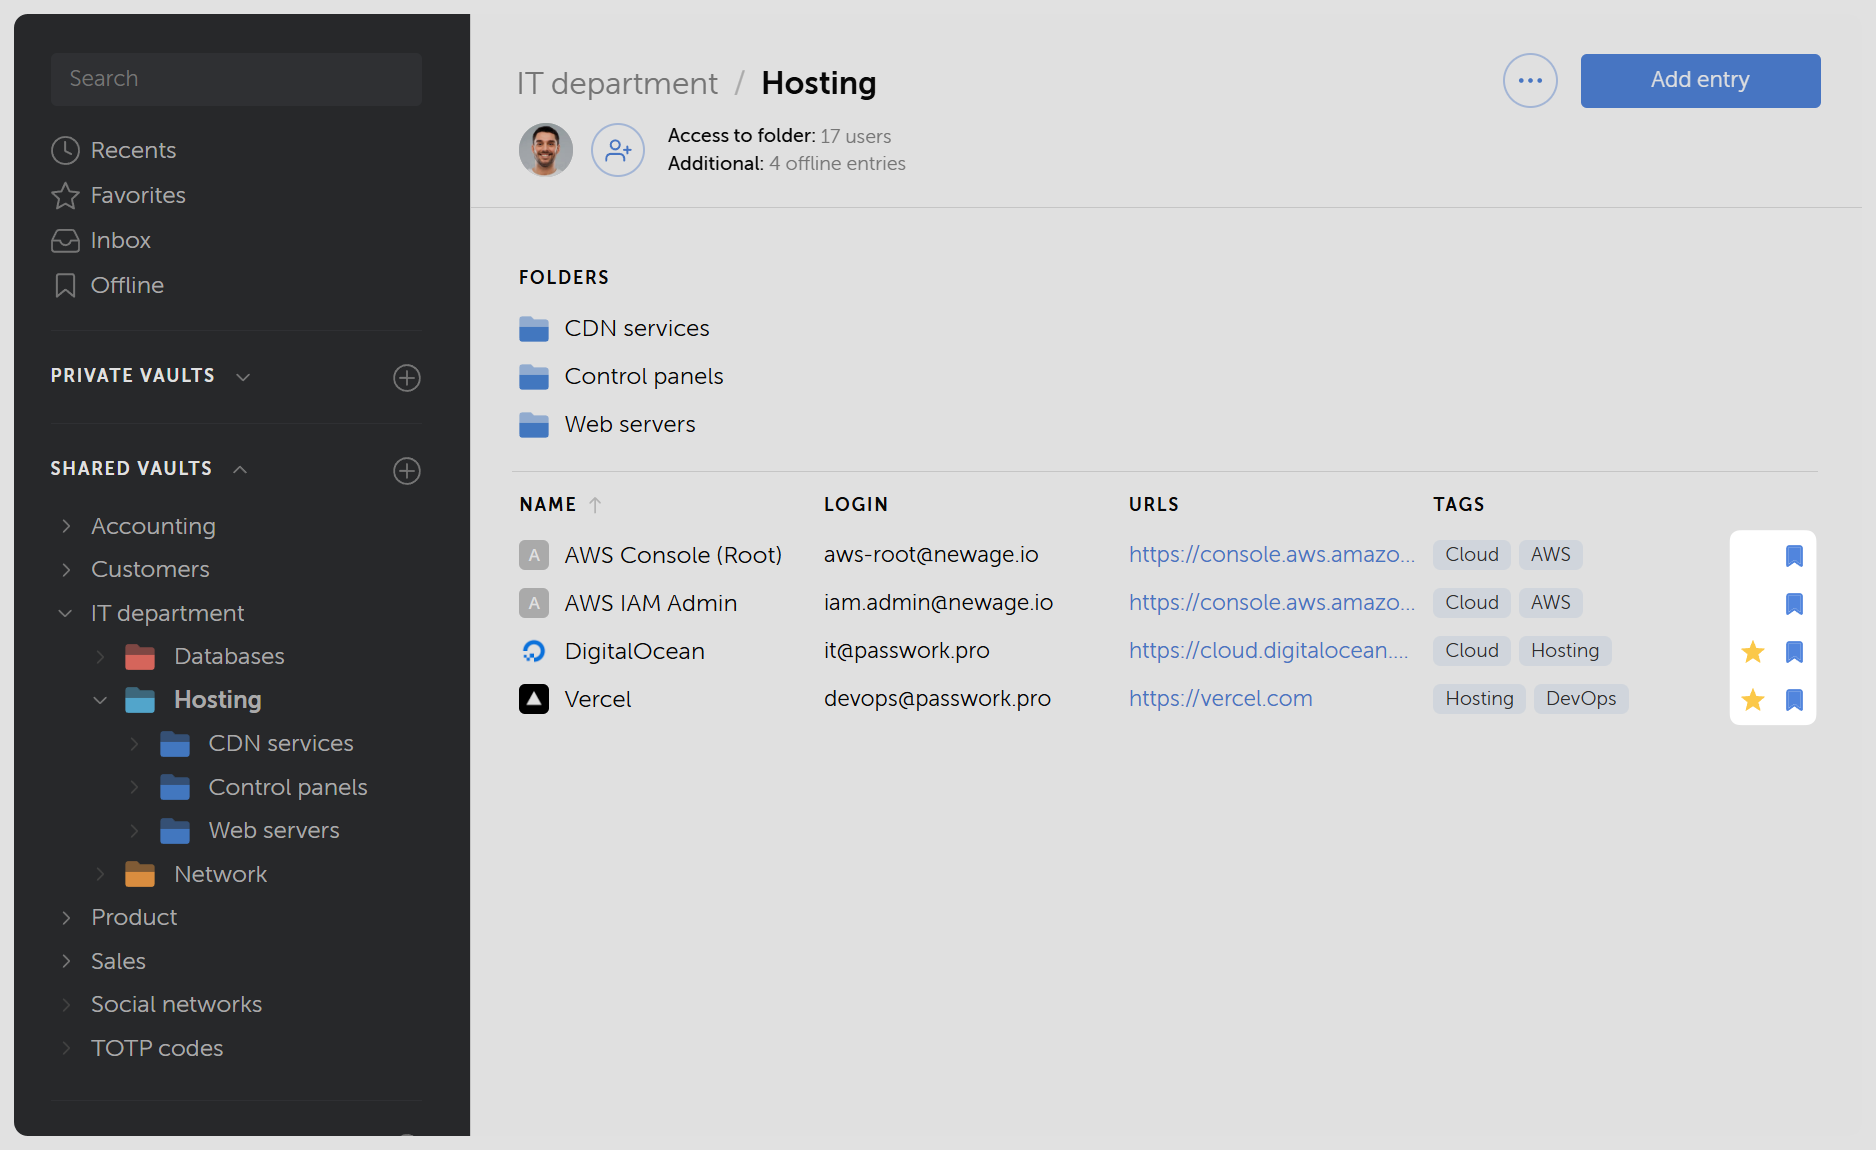
Segundo, no dispositivo, o utilizador abre o separador Offline na aplicação de desktop ou móvel e seleciona Ativar neste dispositivo. Só então o Passwork transfere os registos cifrados para uma cache local nesse dispositivo específico.
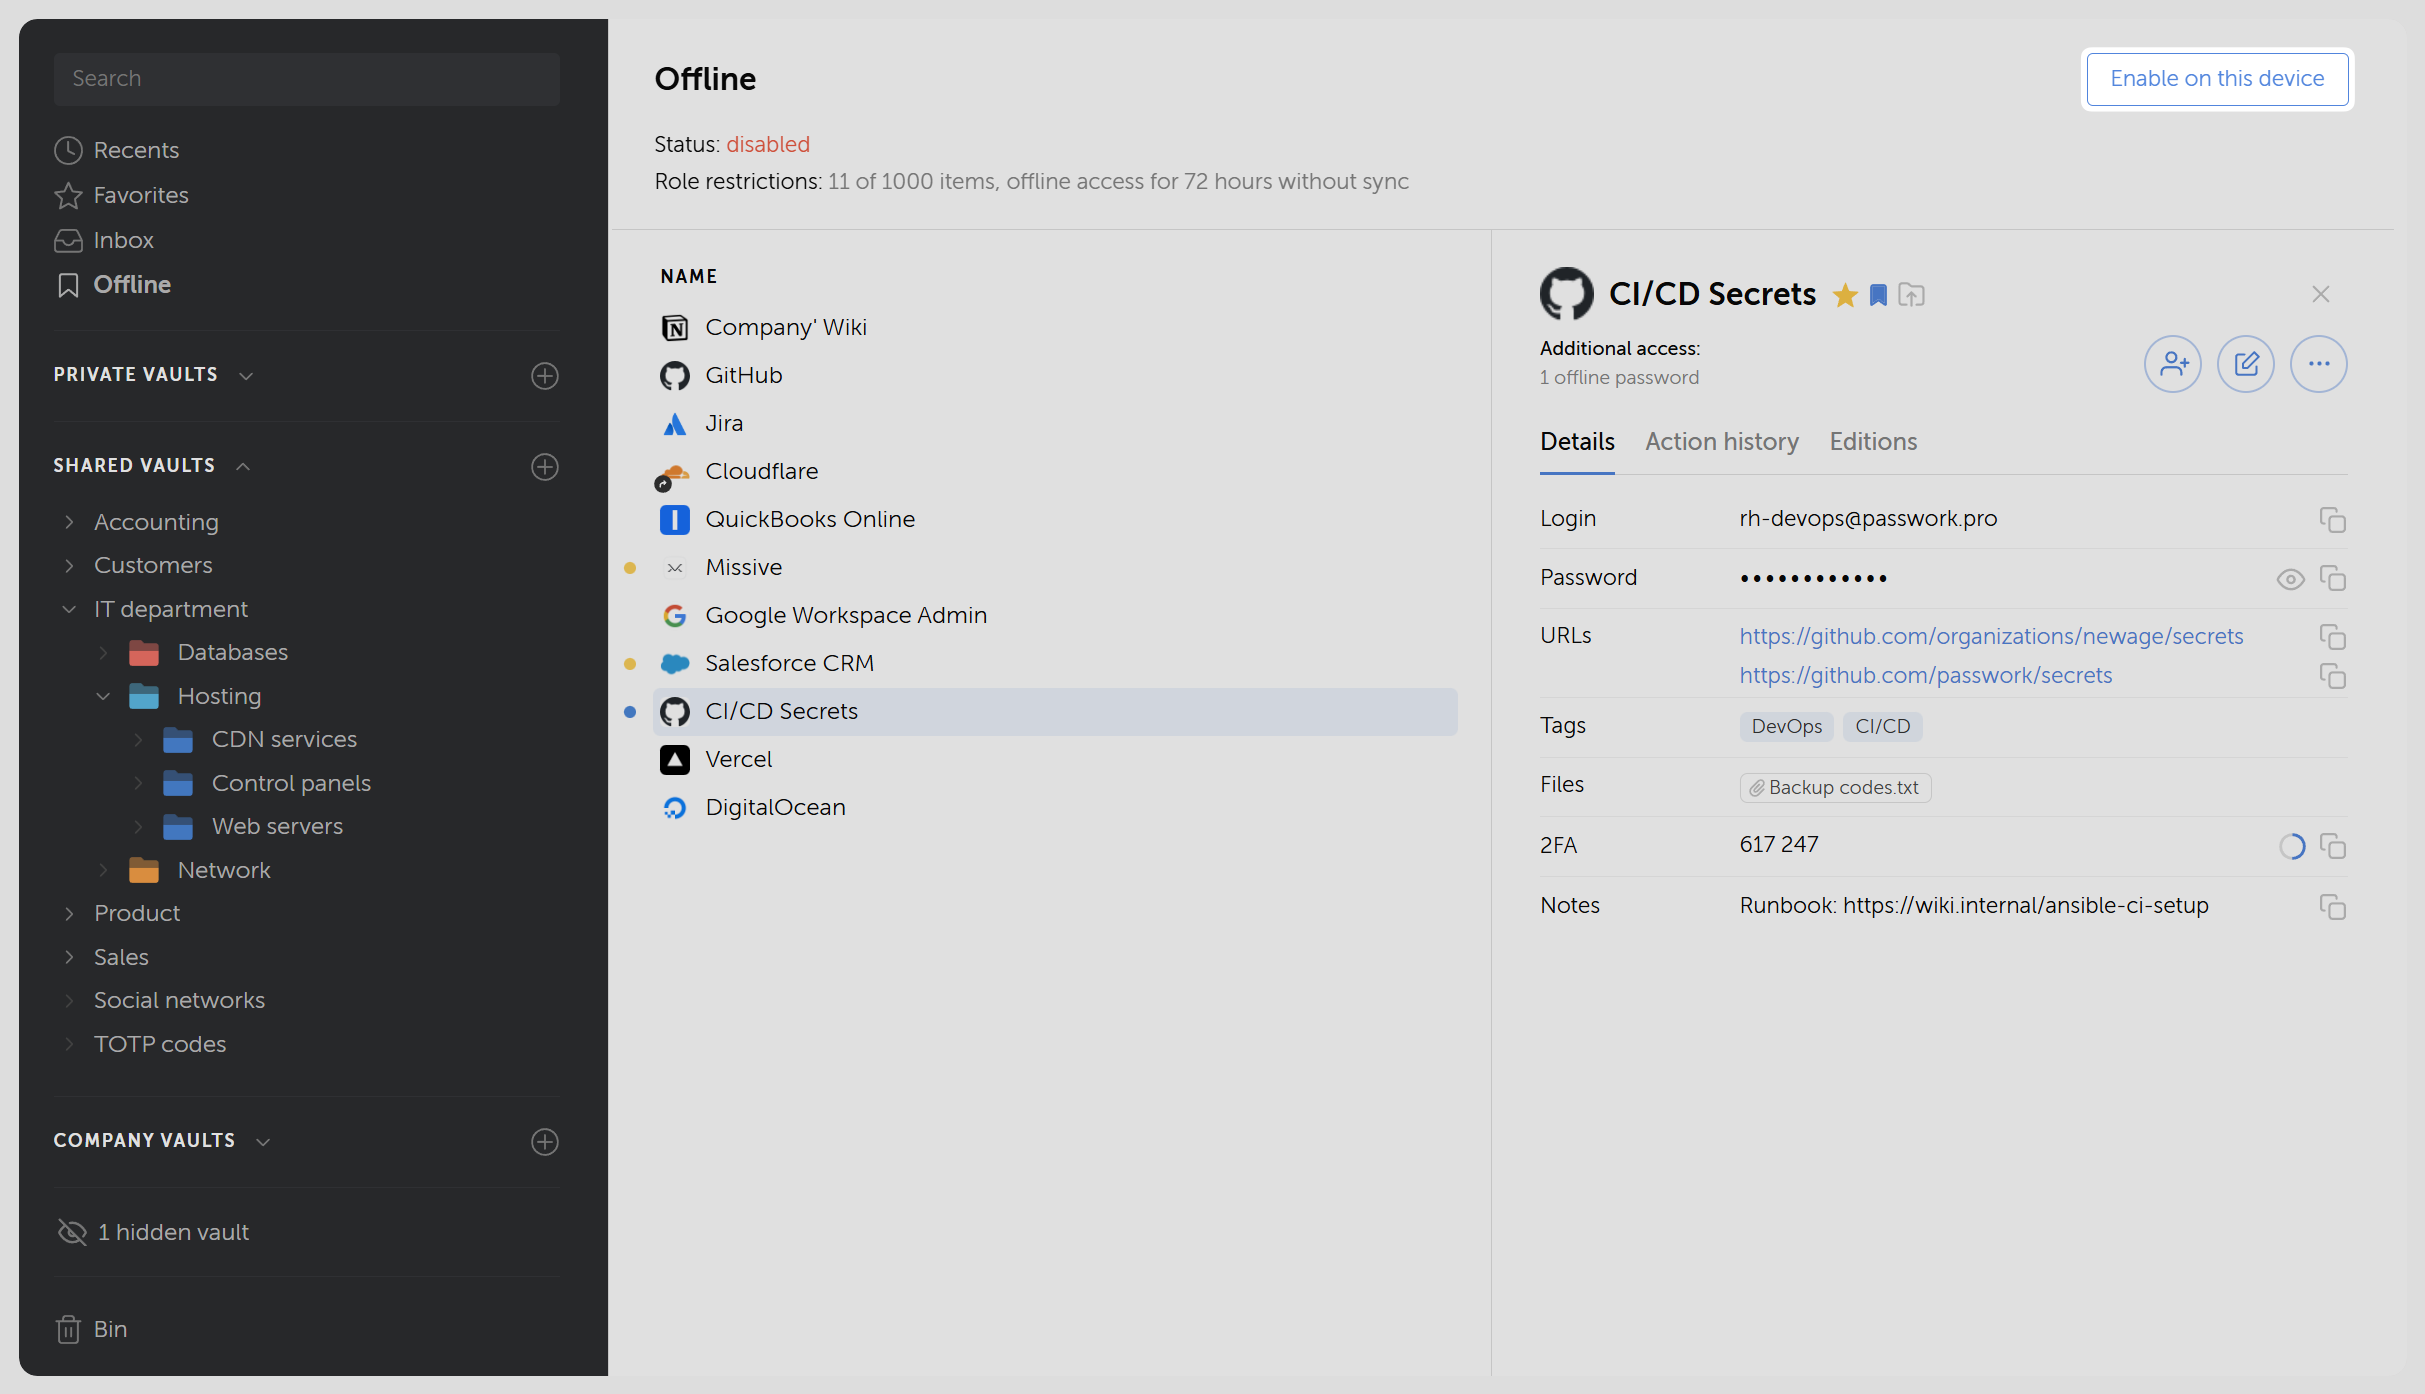
Ao abrir a aplicação de desktop ou móvel sem ligação à Internet, só estão disponíveis os registos previamente guardados para acesso offline. Se o servidor ficar inacessível a meio de uma sessão, a aplicação oferece três opções:
- Terminar sessão na aplicação de desktop ou móvel
- Tentar novamente a ligação ao servidor
- Mudar para o modo offline para consultar apenas os registos em cache
Quando a conectividade é restabelecida, o Passwork sincroniza a cache e envia para o servidor um log de cada visualização offline.
Controlos de administração, visibilidade e acompanhamento de riscos
O acesso offline é regido ao nível da função e não funciona sem controlo. Os administradores mantêm controlo total sobre quem o utiliza e sobre a forma como é monitorizado.
Permissões baseadas em funções
Os administradores decidem que funções podem utilizar o acesso offline, durante quanto tempo um dispositivo pode ficar sem sincronizar antes de a cache ser apagada e quantos registos um único dispositivo pode conter.
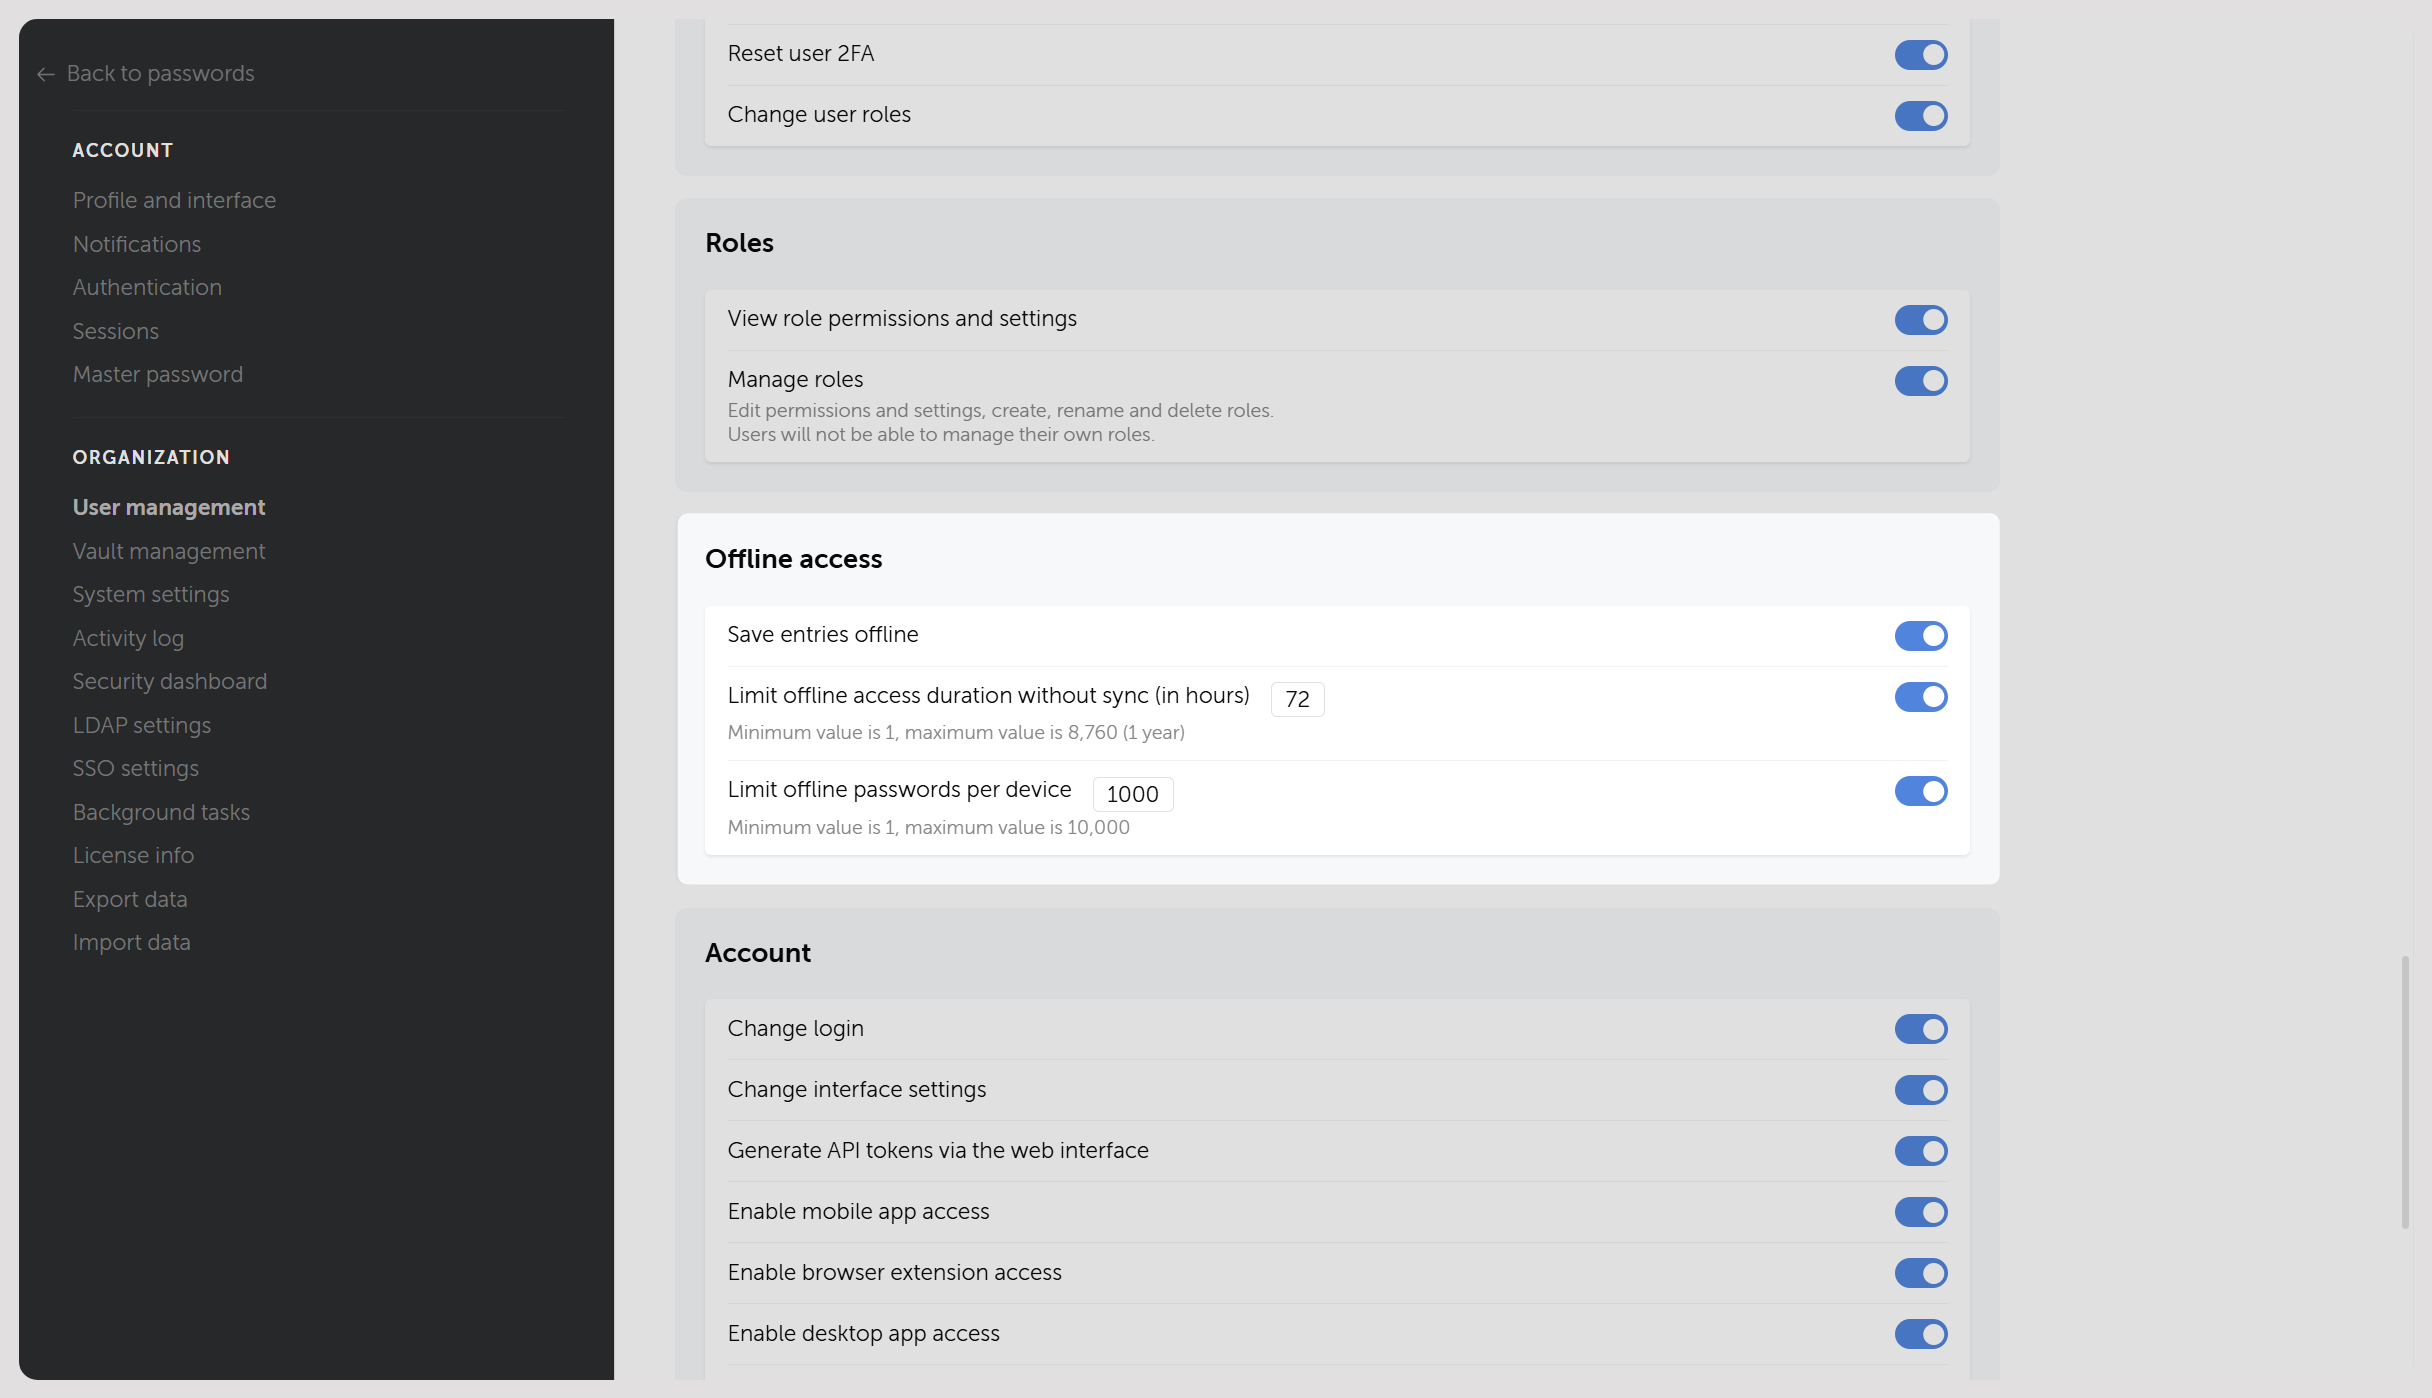
Registo de auditoria completo
Cada transferência offline aparece no registo de eventos e no painel de segurança. Todas as ações realizadas em registos offline refletem-se também no registo de atividade assim que o dispositivo sincroniza, tal como acontece com qualquer outra palavra-passe. Assim, as equipas de segurança dispõem, sobre o acesso offline, do mesmo nível de supervisão que já têm sobre a atividade online.
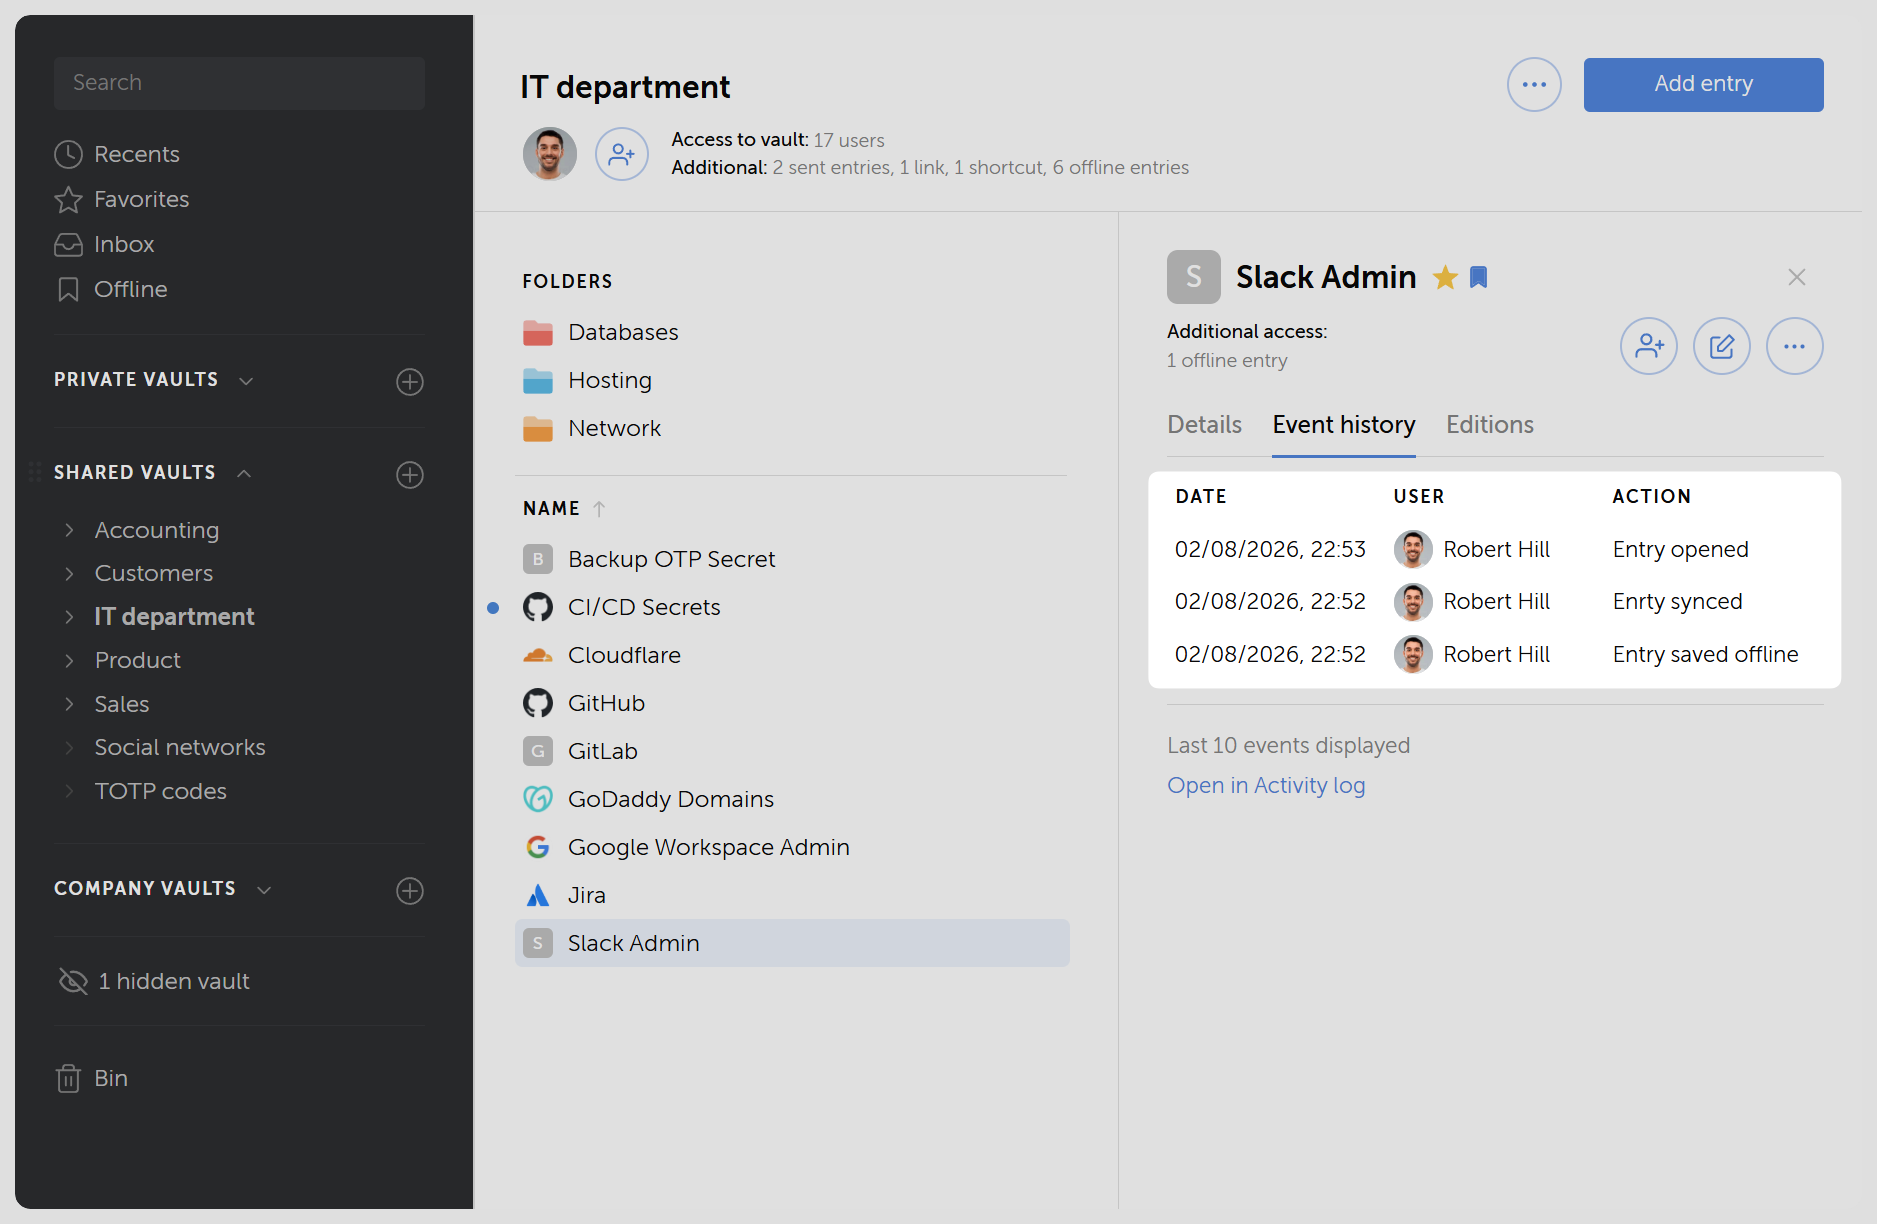
Visibilidade ao nível do dispositivo
Os administradores podem ver quem colocou um registo em cache, em que dispositivo e quando esse dispositivo sincronizou pela última vez. A janela de acesso de uma pasta ou de um cofre mostra também o nome do utilizador e do dispositivo, pelo que os administradores podem rastrear a atividade offline até ao dispositivo concreto sem sair da vista de permissões.
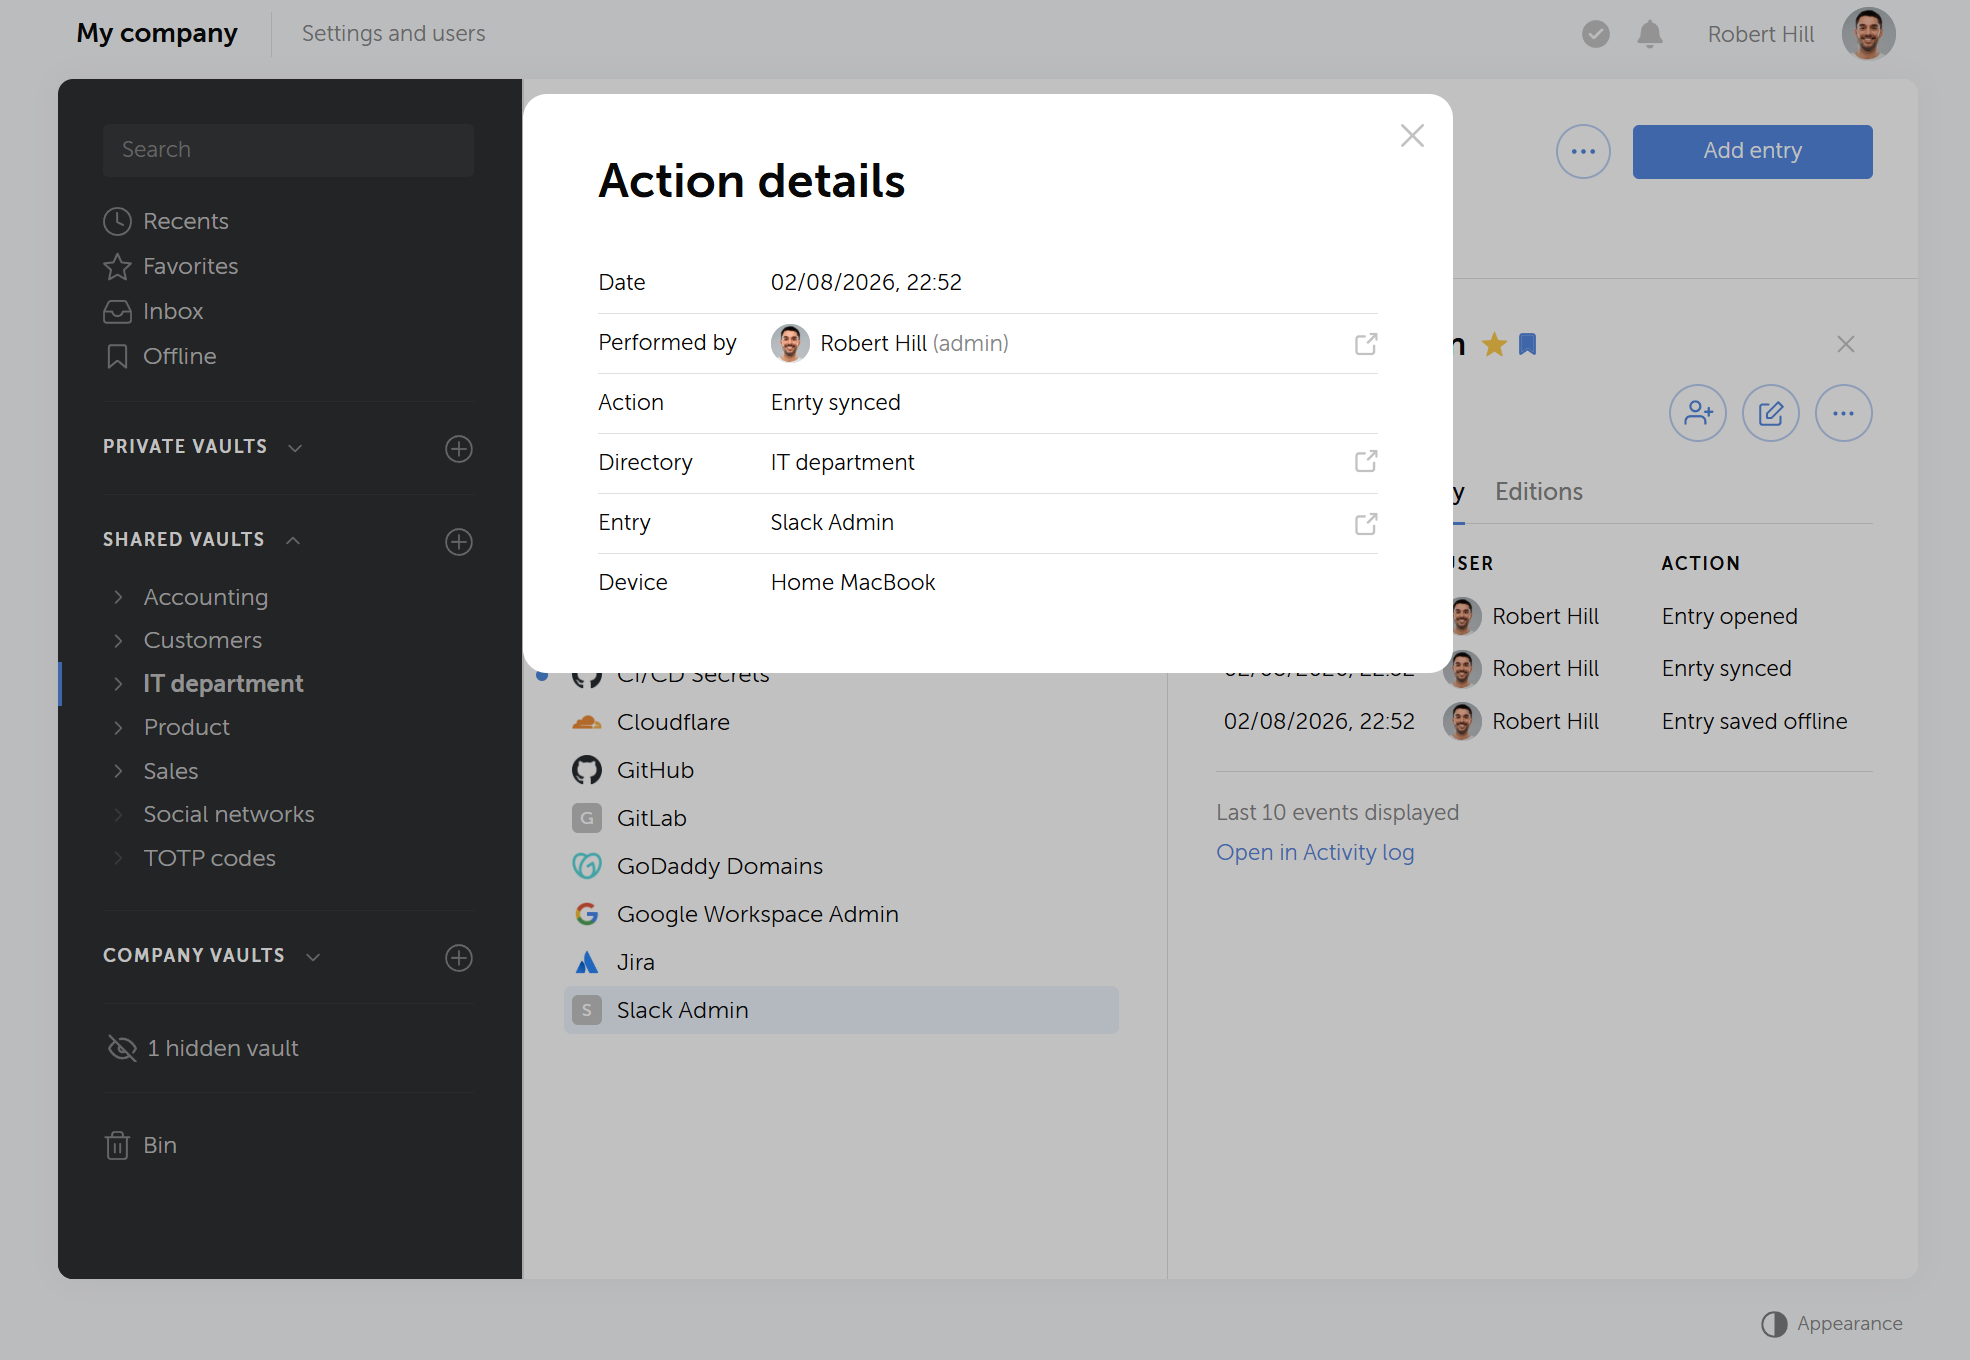
Acompanhamento da exposição
O painel de segurança do Passwork trata um registo offline como uma potencial exposição a partir do momento em que fica numa cache local, quer o utilizador o abra ou não. Segue-se a mesma lógica já aplicada aos registos consultados.
Política de desativação por predefinição
Após a atualização para a versão 7.7, a funcionalidade fica ativada por predefinição apenas para as funções Proprietário e Administrador. Todos os restantes começam com a funcionalidade desativada.
Aspetos essenciais do modo offline
- Onde funciona. Os registos podem ser marcados para acesso offline a partir de qualquer aplicação e cliente web, mas a sua consulta offline só está disponível nas aplicações móveis e de desktop. Tem de ser ativado separadamente em cada dispositivo.
- Que dados estão disponíveis. Sem ligação, os utilizadores só podem consultar as palavras-passe que já adicionaram à lista offline e sincronizaram previamente.
- Expiração automática. Se um dispositivo não sincronizar dentro do prazo definido pelo administrador, os registos em cache são apagados automaticamente.
- Definições por função. Os administradores definem as regras para os utilizadores: quantos registos podem ser guardados por dispositivo e durante quanto tempo permanecem válidos sem sincronização.
- Controlo administrativo. Os administradores decidem que funções podem, de todo, utilizar o acesso offline e podem desativá-lo por completo para funções específicas. Cada registo em cache permanece visível no registo de atividade e nas janelas de acesso, indicando que utilizador o colocou em cache, em que dispositivo e quando foi a última sincronização.
- Monitorização da atividade. Quando um dispositivo volta a ligar-se, todas as ações realizadas offline são sincronizadas com o registo de atividade e surgem a par do histórico habitual do registo, o que dá aos administradores visibilidade total, tal como em qualquer atividade online.
Limitações do modo offline
- Só de leitura. No modo offline, os registos só podem ser consultados. Criar, editar ou eliminar uma palavra-passe exige ligação ao servidor.
- Revogação. A revogação do acesso a um registo não apaga a cópia local de imediato: a alteração só produz efeito quando o dispositivo volta a ficar online.
- Disponibilidade por licença. O acesso offline só está disponível na licença avançada.
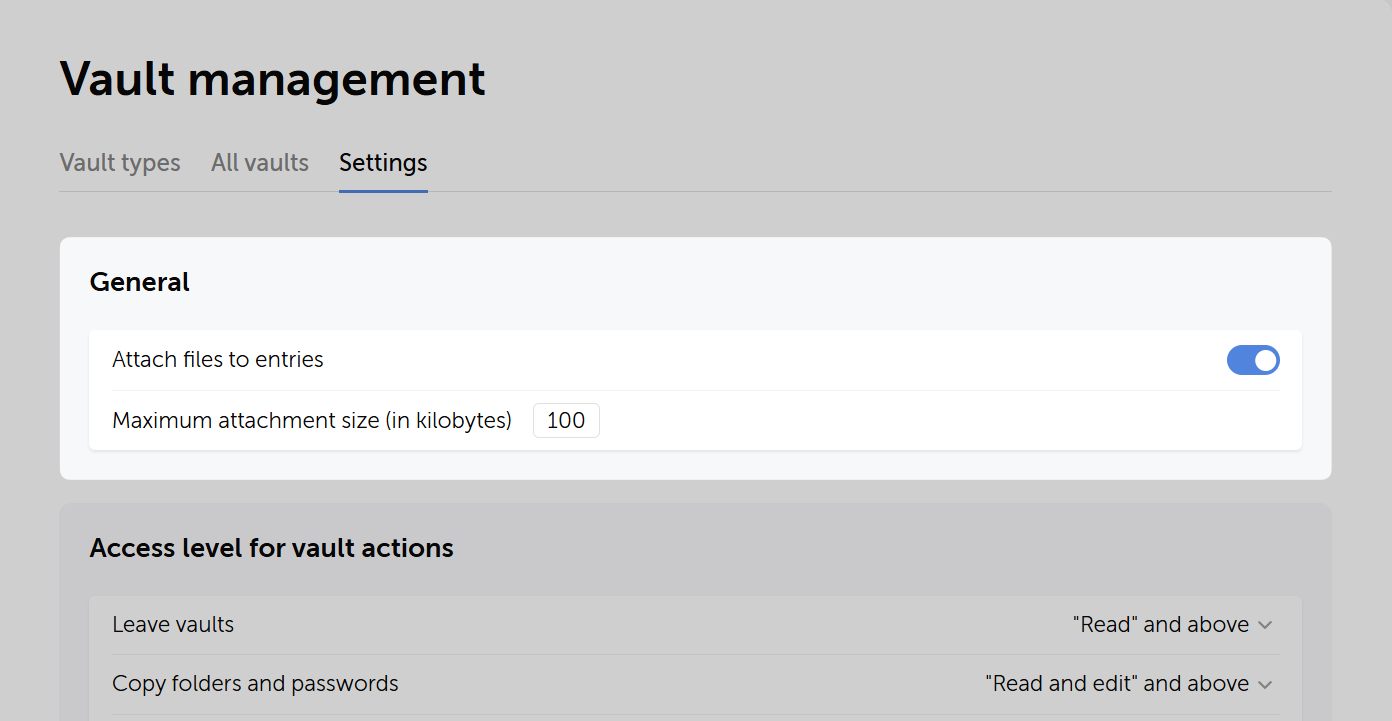
Controlo de anexos de ficheiros
Os administradores podem agora desativar os anexos de ficheiros nos registos em toda a organização. Depois de desativados, os utilizadores não podem adicionar ficheiros a nenhum registo de palavra-passe, independentemente da função ou das permissões do cofre. A definição encontra-se em Gestão de cofres → Definições → Geral.
Melhorias na pesquisa e na navegação
Os resultados de pesquisa incluem agora uma coluna URLs a par de uma coluna com o diretório principal das pastas, o que facilita identificar onde se encontram os itens sem os abrir. A barra de pesquisa ativa-se agora automaticamente assim que o utilizador começa a escrever. Foi também removida a divisão das consultas de pesquisa em subcadeias de texto, pelo que os resultados correspondem agora com maior precisão à intenção do utilizador.
Aplicações de desktop e móveis
Tanto as aplicações de desktop como as móveis incluem agora a implementação do acesso offline descrita acima. A aplicação móvel recebe ainda outras melhorias: controlos ao nível da organização para bloquear capturas de ecrã e gravação de ecrã (Definições do sistema → Extensões do navegador e aplicações móveis) e pesquisa entre pastas, e não apenas em registos individuais. Foi também adicionado o suporte para a transferência do pacote MSI na aplicação de desktop.
Novo: Guias de integração
Em simultâneo com a versão, foi publicada uma secção completa de integração estruturada em torno de cinco funções: utilizadores, gestores de departamento, administradores de TI, engenheiros de DevOps e especialistas em segurança. Cada guia abrange exatamente o que uma pessoa nessa função precisa de configurar no primeiro dia, sem pressupor familiaridade prévia com o produto.
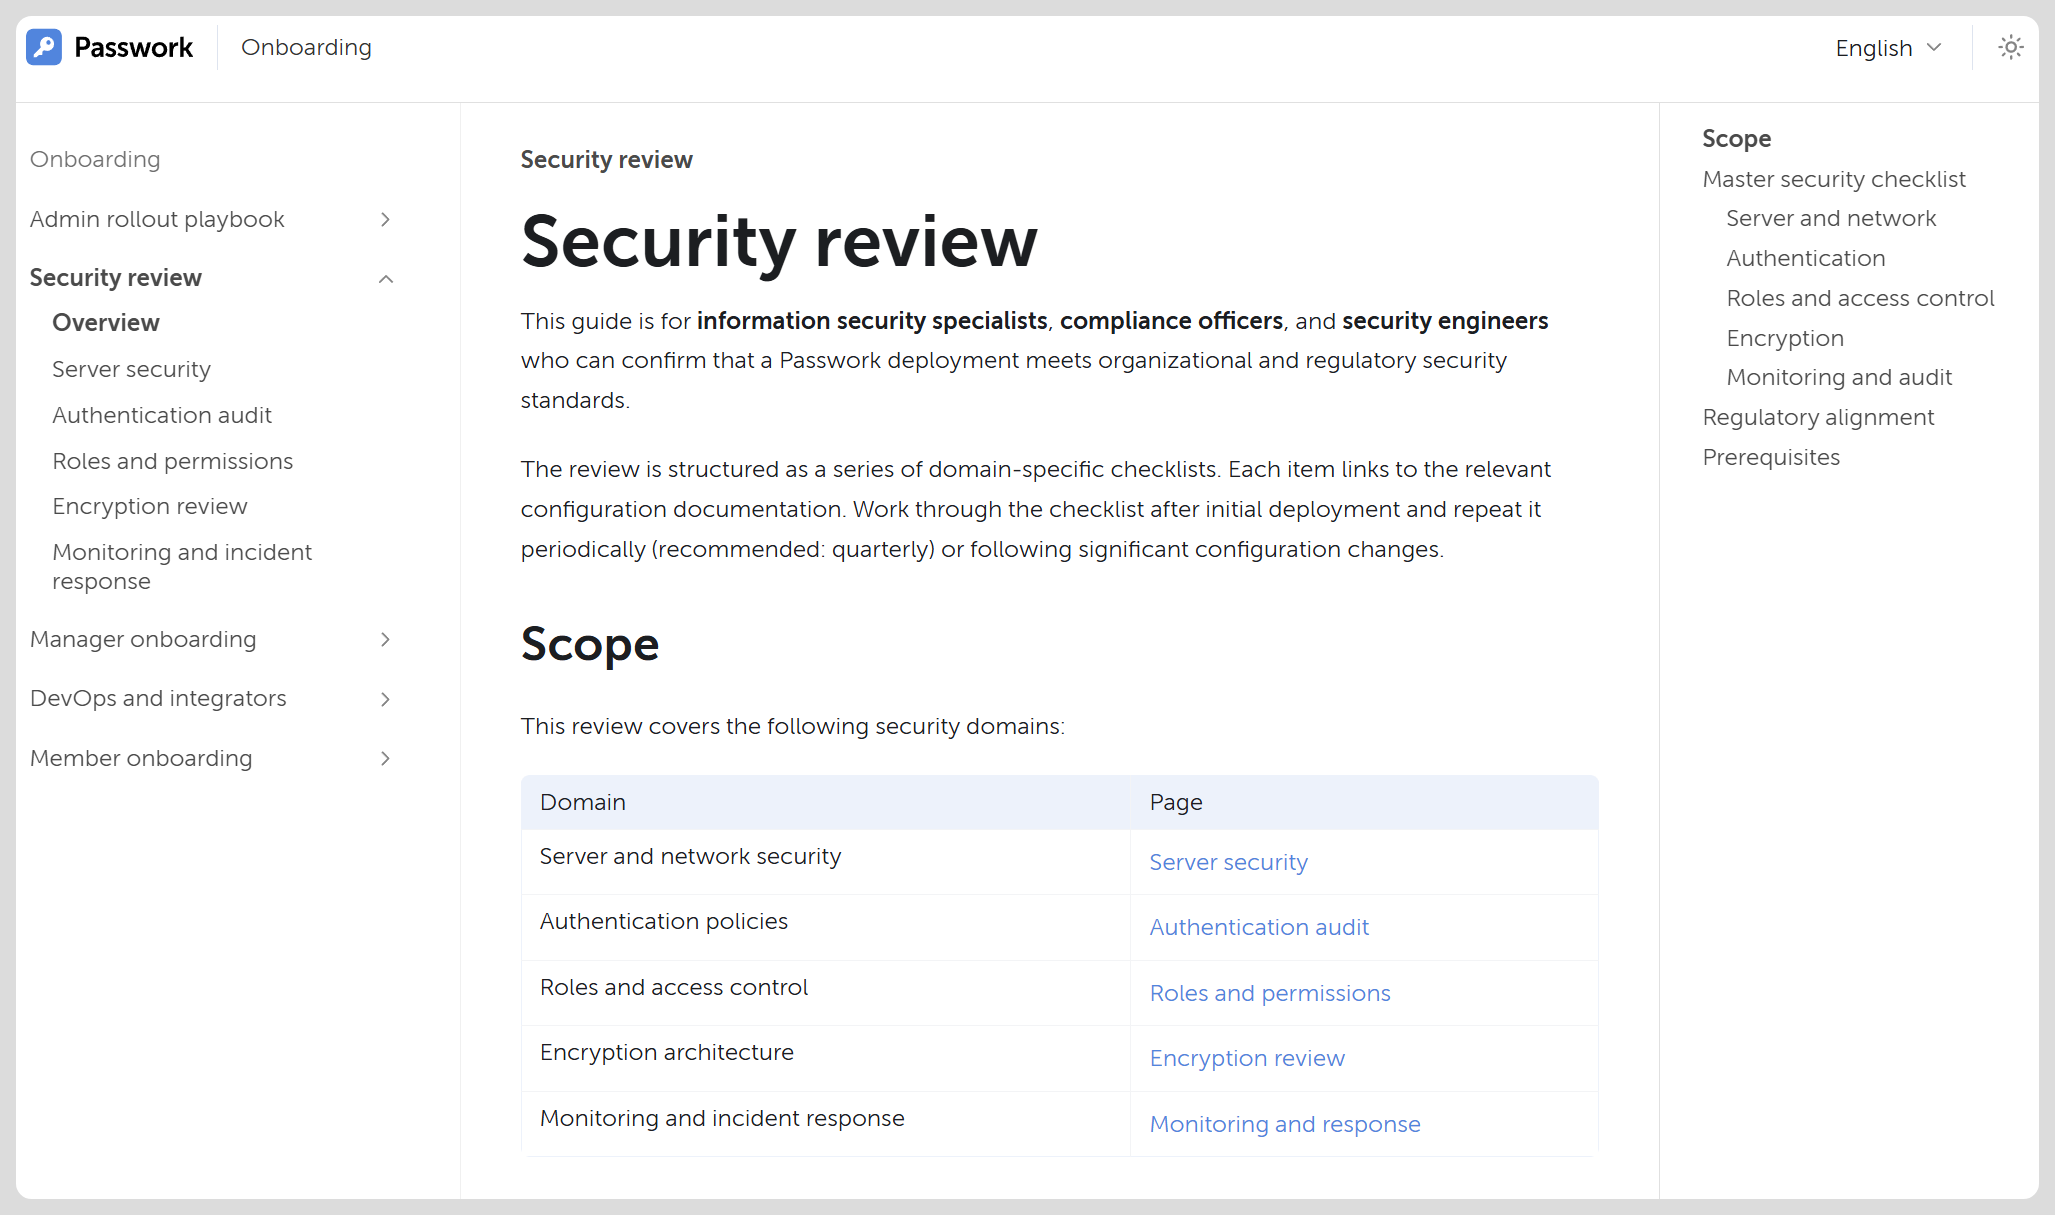
Os administradores que implementam o Passwork em toda a organização dispõem de um guia prático que abrange a integração com LDAP e SSO, a estrutura de cofres e o aprovisionamento de utilizadores em massa. As equipas de DevOps dispõem de um percurso separado para a utilização da CLI e do SDK, contas de serviço e injeção de segredos em pipelines de CI/CD. Os responsáveis pela segurança e pela conformidade podem percorrer listas de verificação alinhadas com a ISO 27001, o RGPD e o NIST.
 Passwork Team
 Passwork Team
 Alex Muntyan
Índice de conteúdos
- Novidades da versão 7.7
- Acesso offline seguro em aplicações de desktop e móveis
- Controlos de administração, visibilidade e acompanhamento de riscos
- Aspetos essenciais do modo offline
- Limitações do modo offline
- Controlo de anexos de ficheiros
- Melhorias na pesquisa e na navegação
- Aplicações de desktop e móveis
- Novo: Guias de integração

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais