
O Data Breach Investigations Report 2026 da Verizon (DBIR) analisou mais de 22 000 violações de dados confirmadas em 145 países, o maior conjunto de dados dos 19 anos de história do relatório. A principal conclusão: a exploração de vulnerabilidades superou a utilização abusiva de credenciais como principal vetor de acesso inicial, enquanto o ransomware, o risco de terceiros e os ataques assistidos por IA cresceram de forma acentuada.
Esta é a 19.ª edição do relatório, que contou com a participação de Anthropic, Qualys, Tenable, Tenchi Security, Fastlye DTEX para ir além da contagem de incidentes. O DBIR 2026 mede a rapidez com que as organizações aplicam correções, durante quanto tempo os fornecedores mantêm a autenticação multifator (MFA) desativada e de que forma os agentes de ameaça estão a operacionalizar a IA generativa (GenAI) em campanhas reais.
Os dez números abaixo são aqueles em torno dos quais vale a pena construir o plano de segurança do próximo ano.
Principais dados do DBIR 2026
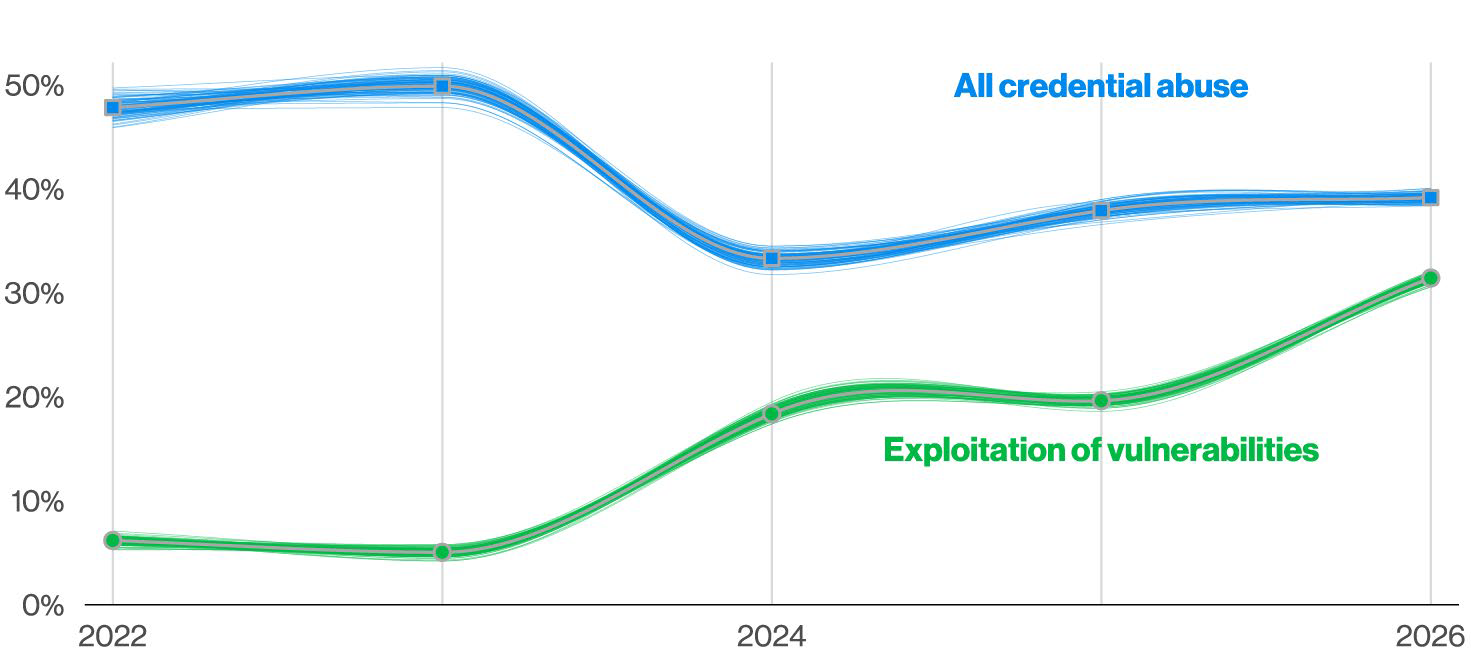
- A exploração de vulnerabilidades superou a utilização abusiva de credenciais como principal vetor de acesso inicial, passando de 20 % para 31 % das violações de dados de um ano para o outro, um aumento de 55 %.
- A utilização abusiva de credenciais continua presente em 39 % do total das violações de dados, mantendo-se como o ponto de passagem mais comum nos vários padrões de ataque, ainda que o seu peso como primeiro ponto de entrada tenha diminuído.
- O ransomware esteve presente em 48 % de todas as violações de dados, mas 69 % das vítimas recusaram pagar, o que fez descer o pagamento mediano para 139 875 dólares.
- O envolvimento de terceiros em violações de dados aumentou 60 % num único ano, atingindo 48 % de todos os incidentes, depois de já ter duplicado no ano anterior.
- As organizações remediaram totalmente apenas 26 % das vulnerabilidades exploradas conhecidas em 2025, contra 38 % no ano anterior.
- Mesmo as organizações com melhor desempenho corrigem, no máximo, 30-40 % das vulnerabilidades exploradas conhecidas na primeira semana, um limite que quase não se alterou em três anos.
- Os agentes de ameaça utilizaram IA generativa numa mediana de 15 técnicas distintas do MITRE ATT&CK, com casos extremos que abrangeram 40-50 técnicas numa única campanha.
- O phishing móvel (voz e SMS) registou taxas de cliques cerca de 40 % superiores às do e-mail, e o pretexting já é responsável por 6 % de todas as violações de dados.
- A utilização de Shadow AI pelos colaboradores triplicou para 45 % num ano, e 67 % continuam a aceder a ferramentas de IA através de contas pessoais, não empresariais.
- 89 % das organizações tiveram de corrigir vulnerabilidades de segurança de memória em 2025, uma classe de falhas documentada pela primeira vez há três décadas.
O que é o Data Breach Investigations Report da Verizon
O Data Breach Investigations Report da Verizon (DBIR) é uma análise anual de violações de dados e incidentes de segurança confirmados a nível mundial, publicada desde 2008. A edição de 2026, a 19.ª, abrange dados de outubro de 2024 a novembro de 2025 e baseia-se em mais de 31 000 incidentes de segurança, incluindo mais de 22 000 violações de dados confirmadas em 145 países, o maior conjunto de dados da história do relatório.
Como os dados são reunidos
A Verizon elabora o relatório com contributos de quase 100 organizações parceiras, cada uma das quais fornece dados de violações e incidentes das suas próprias operações. A equipa do DBIR normaliza estes dados num modelo comum, estruturado em torno de agentes de ameaça, ações, ativos e atributos, o que permite que uma violação de dados num hospital na Alemanha e um caso de ransomware no Ohio surjam como pontos de dados comparáveis.
Ao contrário dos relatórios de ameaças de fornecedores, baseados na telemetria de uma única empresa, o DBIR agrega dados de vários setores, dimensões de empresa e geografias. Essa abrangência faz dele uma referência para o orçamento de segurança e para o reporte ao conselho de administração, e não uma narrativa comercial de um único fornecedor.
Novidades no conjunto de dados do DBIR 2026
A lista de parceiros determina o que o relatório consegue efetivamente medir, e 2026 trouxe um acréscimo que altera o seu âmbito. Anthropic contribuiu com dados de aplicação de políticas sobre 793 agentes de ameaça sinalizados pela sua equipa de Safeguards entre março de 2025 e fevereiro de 2026, associados a técnicas específicas do MITRE ATT&CK .
É a primeira vez que um laboratório de IA de ponta fornece um conjunto de dados deste tipo ao DBIR, o que permite ao relatório quantificar a utilização indevida de IA generativa com números reais de aplicação de políticas em vez de estimativas.
O Data Breach Investigations Report 2026 da Verizon completo está disponível diretamente junto da Verizon.
10 estatísticas do DBIR 2026 que devem redefinir as prioridades
Estas dez conclusões assinalam as mudanças mais claras no DBIR 2026: os atacantes exploram vulnerabilidades mais depressa do que os defensores as corrigem, o risco de terceiros tornou-se um dos principais vetores de violação de dados e a IA generativa está a escalar técnicas de ataque conhecidas em vez de inventar novas. Cada uma aponta para uma lacuna concreta na maioria dos programas de segurança atuais.
1. A exploração de vulnerabilidades é agora o principal vetor de acesso inicial
A exploração de vulnerabilidades passou de 20 % das violações de dados no relatório de 2025 para 31 % em 2026, um aumento de 55 %. A utilização abusiva de credenciais, que ocupou o primeiro lugar durante anos, desceu de 22 % para 13 % no mesmo período como primeira ação registada numa violação de dados.
A organização mediana teve de corrigir 50 % mais vulnerabilidades do catálogo Known Exploited Vulnerabilities (KEV) da CISA do que no ano anterior, 16 CVEs críticos contra 11, enquanto as taxas de remediação total desceram para 26 %. Mais vulnerabilidades, correções mais lentas e atacantes a automatizar a exploração com assistência de IA não é uma combinação que favoreça os defensores. Se a cadência de aplicação de correções não mudou desde 2023, os dados indicam que a organização está estatisticamente atrasada.
2. A utilização abusiva de credenciais continua presente em 39 % das cadeias de ataque
O facto de a exploração de vulnerabilidades ter passado a ocupar o primeiro lugar como acesso inicial não significa que as credenciais roubadas tenham deixado de ser relevantes. Os 13 % contabilizam apenas o primeiro passo registado numa violação de dados. Quando o DBIR rastreia a utilização abusiva de credenciais em qualquer fase de um ataque, esta surge em 39 % das violações de dados, o que a torna o ponto de passagem mais comum em quase todos os padrões de ataque do relatório.
Os atacantes também se camuflam melhor. Muitos abandonaram ferramentas como o Cobalt Strike em favor de vias legítimas de acesso remoto, software de partilha de ecrã e VPNs, o que torna o movimento lateral baseado em credenciais mais difícil de detetar através de mecanismos baseados em assinaturas. A MFA é hoje um requisito mínimo, mas não é suficiente por si só.
Os números de higiene de palavras-passe explicam por que razão a utilização abusiva de credenciais persiste. As próprias credenciais surgem como tipo de dados roubados em 28 % das violações de dados, e a política de palavras-passe é uma das salvaguardas que o DBIR assinala como controlo de mitigação em várias técnicas de ataque, a par da gestão de privilégios e do reforço da configuração. As verificações básicas de reforço confirmam a lacuna: 97 % dos dispositivos avaliados falharam na verificação da limitação de tentativas de início de sessão falhadas antes do bloqueio, e 90 % não aplicavam um comprimento mínimo de 15 carateres.
3. O ransomware está presente em 48 % das violações de dados, mas as vítimas pagam menos
O ransomware passou de 44 % para 48 % das violações de dados este ano e continua a ser a categoria de ameaça mais prejudicial. O aspeto contraintuitivo: 69 % das vítimas de ransomware recusaram pagar e o pagamento mediano desceu de 150 000 para 139 875 dólares.
Esta combinação sugere que as estratégias de cópias de segurança, a maturidade da resposta a incidentes e a desarticulação promovida pelas autoridades policiais estão a ganhar terreno. Mas o volume elevado de incidentes de ransomware, alimentado por intermediários de acesso inicial (initial access brokers) e por mercados de infostealers, faz com que tratá-lo como um problema resolvido apenas com cópias de segurança seja um erro. As organizações que melhor saíram de um ataque foram aquelas que nunca tiveram de negociar.
4. As violações de dados por terceiros representam agora 48 % de todos os incidentes
O envolvimento de terceiros em violações de dados atingiu 48 %, contra 30 % um ano antes, um aumento de 60 % depois de uma duplicação no ano anterior. Algumas das violações mais disruptivas de 2025 envolveram, em simultâneo, múltiplos fornecedores comprometidos.
As causas de fundo são banais: ausência de MFA em contas na cloud, permissões excessivas e palavras-passe fracas. Apenas 23 % das organizações terceiras remediaram totalmente as lacunas de MFA nas suas contas na cloud, embora metade de todas as constatações de MFA tenha sido resolvida no prazo de um mês.
As palavras-passe fracas e as configurações incorretas de permissões tiveram um desfecho muito pior: o tempo mediano para resolver metade dessas constatações chegou a quase oito meses. Os questionários anuais a fornecedores não conseguem detetar um problema cuja correção demora oito meses do lado do fornecedor.
5. Apenas 26 % das vulnerabilidades críticas foram totalmente remediadas
A remediação total das vulnerabilidades do CISA KEV desceu de 38 % para 26 %, e o tempo mediano de correção aumentou de 32 para 43 dias. A percentagem de vulnerabilidades que permanecem totalmente sem remediação subiu de 12 % para 16 %.
A curva de sobrevivência é pior do que as médias sugerem. No 28.º dia após a deteção, 35 % das vulnerabilidades KEV continuavam em aberto, o que representa 184 milhões de instâncias de vulnerabilidades (contra 31 milhões três anos antes). O volume de deteções cresceu quase oito vezes, de 68,7 milhões de registos em 2022 para 527,3 milhões em 2025, enquanto a capacidade de correção quase não se alterou.
A aplicação de correções, por si só, não vai colmatar esta lacuna. Como corrigir tudo não é realista com os volumes atuais, a remediação tem de ser ordenada por risco de exploração e não apenas pela pontuação CVSS. A evidência mais clara do relatório neste sentido: 80 % das vulnerabilidades exploradas de forma persistente tinham mais de dois anos, o que significa que os atacantes trabalham em grande medida com vulnerabilidades que as organizações já conheciam e decidiram não priorizar.
6. Os agentes de ameaça utilizam IA generativa numa mediana de 15 técnicas do ATT&CK
A colaboração da Verizon com a Anthropic produziu um dos contributos mais substanciais do relatório: a análise de 793 agentes de ameaça que violaram a política de utilização aceitável da Anthropic entre março de 2025 e fevereiro de 2026. O agente mediano recorreu à assistência de IA em 15 técnicas distintas do MITRE ATT&CK.
Os casos extremos são o dado mais revelador. Algumas campanhas abrangeram 40-50 técnicas em operações agênticas multissessão, nas quais a IA atuou como parceiro de desenvolvimento ao longo de toda a cadeia de ataque.
Esta escala não produziu ameaças inéditas. Menos de 1 % destes agentes pertencia à categoria de risco elevado ou crítico, e a maior parte do malware assistido por IA reutilizava técnicas bem documentadas: a observação mediana tinha 55 exemplos de malware existente com a mesma função. Apenas 2,5 % envolviam técnicas verdadeiramente raras.
A IA está a escalar o que já funciona, e não a gerar novas classes de ataque. As equipas de engenharia de deteção ainda não precisam de acompanhar táticas inéditas geradas por IA. Mas a velocidade e o volume a que os atacantes operam atualmente tornam os valores de referência de 2024 para o tempo médio de deteção (MTTD) e o tempo médio de resposta (MTTR) já obsoletos.
7. O phishing móvel regista taxas de cliques 40 % superiores às do e-mail
Os dados de simulações de phishing mostram taxas de cliques no e-mail com uma mediana de 1,4 %, enquanto os métodos centrados no telefone (voz e SMS) se aproximam de 2 %, uma taxa de sucesso 40 % superior. O pretexting, a manipulação em tempo real por telefone ou mensagem, é agora responsável por 6 % de todas as violações de dados e é, cada vez mais, o vetor de acesso inicial de ataques de ransomware e de extorsão.
As contramedidas para o phishing e para o pretexting não são a mesma coisa. A formação sobre e-mail ensina as pessoas a identificar uma ligação suspeita. O pretexting exige regras ao nível do negócio e a formação do pessoal do help desk para que não seja prestável quando alguém o manipula a repor uma palavra-passe ou a desativar a MFA. Os programas de sensibilização para a segurança baseados apenas em simulações de e-mail estão a testar a ameaça errada.
8. A utilização de Shadow AI triplicou, chegando a 45 % dos colaboradores
No DBIR 2025, 15 % dos colaboradores eram utilizadores regulares de IA em dispositivos da empresa. Esse valor triplicou para 45 % em 2026. Entretanto, 67 % dos utilizadores acedem a serviços de IA através de contas não empresariais, uma descida ligeira face ao ano anterior, mas ainda uma grande superfície não autorizada.
Shadow AI é agora a terceira ação não maliciosa de utilizadores internos mais comum detetada em conjuntos de dados de prevenção de perda de dados (DLP), com um aumento de quatro vezes face ao ano anterior. O código-fonte é o tipo de dados mais comum enviado para ferramentas de IA generativa não autorizadas, seguido de imagens e dados estruturados. Em 3,2 % das violações de políticas de DLP, documentação técnica e de investigação foi enviada para sistemas de IA externos, uma exposição direta de propriedade intelectual.
9. 60-70 % das vulnerabilidades exploradas conhecidas continuam abertas ao 7.º dia, independentemente da maturidade
O número mais preocupante do relatório: ao 7.º dia após a deteção, um objetivo ambicioso por qualquer critério, 60 % a 70 % das vulnerabilidades do CISA KEV continuam sem correção. Este valor quase não se alterou ao longo de três anos de mais ferramentas, investimento em processos e pressão regulamentar.
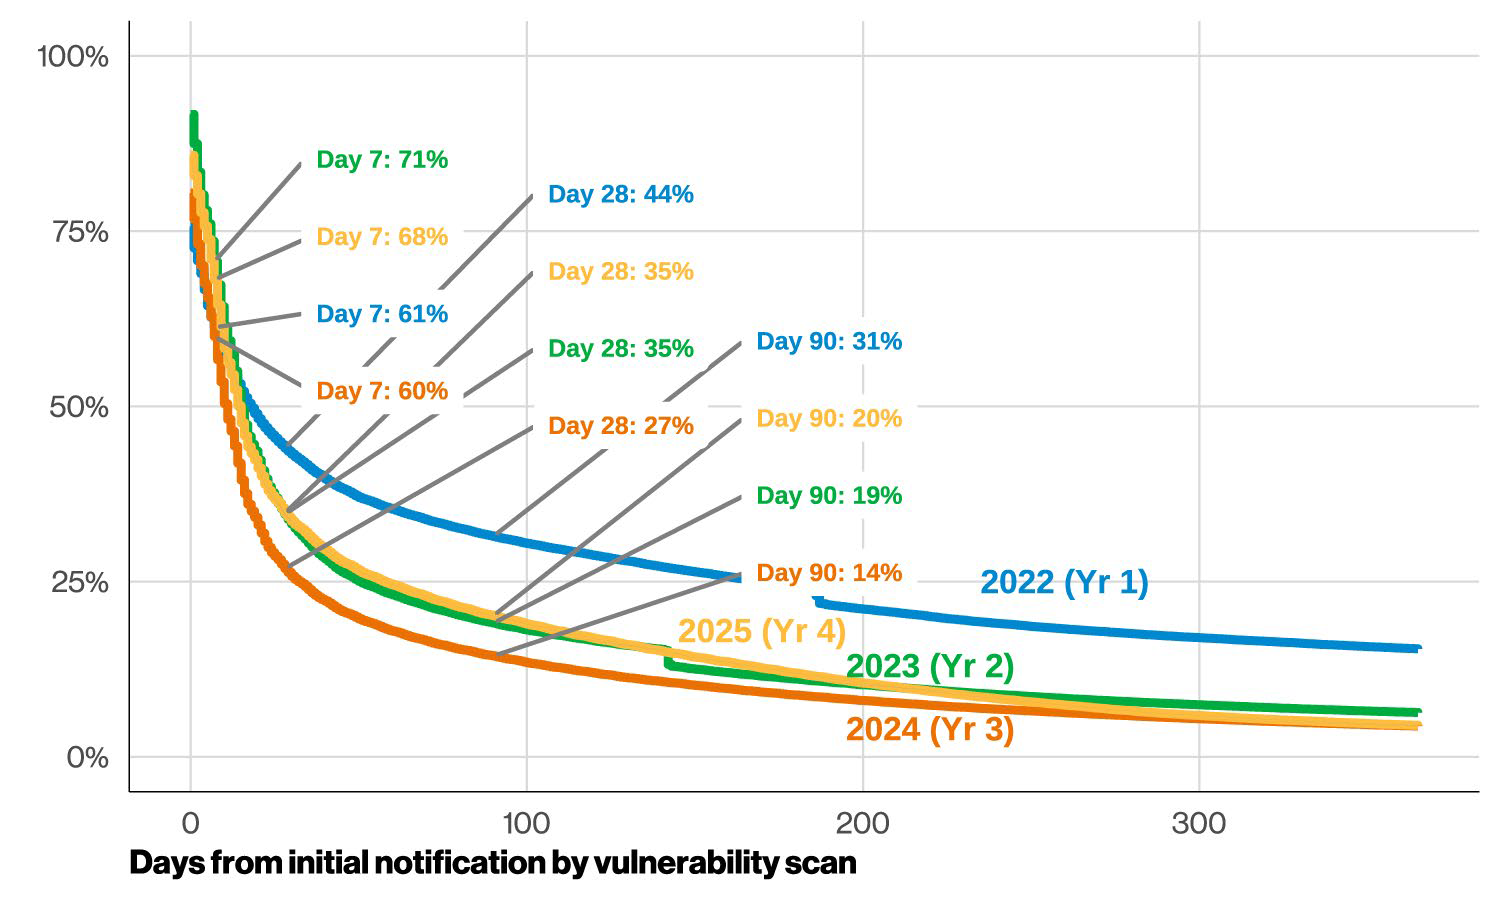
A equipa da Verizon chama a isto um limite da velocidade da luz , um teto prático para a rapidez com que a remediação de vulnerabilidades pode avançar com os níveis de recursos atuais. Mesmo as organizações com melhor desempenho corrigem, no máximo, 30-40 % das instâncias KEV na primeira semana.
A priorização decide agora o resultado: a vulnerabilidade que é corrigida primeiro importa mais do que o número de vulnerabilidades corrigidas. Classificar pela atividade de exploração real compensa mais do que depender apenas das pontuações CVSS (Common Vulnerability Scoring System). Quase metade das vulnerabilidades KEV apresenta exploração persistente, ativa em 96 % dos dias, em média, segundo o relatório.
10. 89 % das organizações continuam a disponibilizar vulnerabilidades de segurança de memória
A análise da Common Weakness Enumeration (CWE) do DBIR concluiu que 89 % das organizações tiveram de corrigir problemas de segurança de memória (buffer overflows, falhas use-after-free, leituras fora dos limites), três décadas depois de Smashing the Stack for Fun and Profit ter descrito pela primeira vez esta classe de falhas na Phrack em 1996. A formulação do próprio relatório: «O que ainda estamos a fazer aqui?»
As cinco principais categorias de CWE, segurança de memória, controlo de acesso, gestão do ciclo de vida de recursos, neutralização incorreta e tratamento de ficheiros, surgiram em mais de 75 % das organizações. Quando estas falhas surgem durante o desenvolvimento, o tempo mediano para corrigir metade delas é de seis a sete meses.
Para as equipas que desenvolvem ou adquirem software, isso justifica a adoção de linguagens com segurança de memória (Rust, Go, C#) nas normas de desenvolvimento, uma abordagem que o DBIR associa explicitamente à iniciativa Secure by Designda CISA. A correção mais barata é a vulnerabilidade que nunca chega a ser disponibilizada.
DBIR 2026 da Verizon: Os números num relance
As tabelas abaixo resumem as categorias não abordadas em profundidade acima, úteis como referência rápida para comparar com as métricas próprias.
Padrões de violação de dados, tendência de três anos
| Padrão | 2026 | 2025 | 2024 |
|---|---|---|---|
| Intrusão em sistemas | 61 % | 53 % | 36 % |
| Engenharia social | 17 % | 17 % | 22 % |
| Ataques básicos a aplicações web | 10 % | 18 % | 9 % |
| Erros diversos | 8 % | 12 % | 25 % |
| Utilização indevida de privilégios | 3 % | 7 % | 8 % |
Agentes, motivações e impacto
| Métrica | Valor em 2026 |
|---|---|
| Agentes externos | 88 % das violações de dados |
| Agentes internos | 12 % (desceu de 18 %) |
| Agentes afiliados a Estados | ~15 % das violações de dados |
| Divulgação de dados confirmada | 82 % dos incidentes |
| Impacto na integridade | 64 % dos incidentes |
| Impacto na disponibilidade | 53 % dos incidentes |
Ativos e exposição da infraestrutura
Os servidores continuam a ser o principal alvo, seguidos da pessoa como alvo de engenharia social. Os dispositivos de rede aumentaram de forma acentuada e estão agora praticamente a par dos dispositivos de utilizador, com cerca de 5 % cada. Os investigadores da Verizon identificaram ainda 45 000-50 000 routers celulares em fim de vida com interfaces de gestão acessíveis publicamente em setores adjacentes à tecnologia operacional, uma conclusão que merece ser assinalada a qualquer equipa que gira infraestrutura industrial remota.
Três mudanças estratégicas exigidas pelo DBIR 2026
O DBIR 2026 exige uma versão mais rápida e melhor priorizada do programa de segurança que a maioria das organizações já executa. A aplicação de correções, a MFA, a higiene de credenciais, a supervisão de fornecedores e a sensibilização para a segurança continuam a funcionar. O problema é que o volume de ameaças ultrapassou a capacidade de resposta da maioria das equipas ao mesmo ritmo.
O DBIR 2026 aponta para três mudanças de prioridade: velocidade em vez de exaustividade, visibilidade de terceiros em vez de confiança pontual e defesa à escala da IA em vez de receio à escala da IA.
A velocidade conta mais do que a exaustividade
Não é possível corrigir tudo, e os dados comprovam-no: mesmo os melhores desempenhos corrigem, no máximo, 40 % das vulnerabilidades críticas na primeira semana. Uma priorização baseada na atividade de exploração real, e não apenas na pontuação CVSS, é a única abordagem que escala com as 527 milhões de deteções anuais de vulnerabilidades.
Os terceiros fazem parte da superfície de ataque
Quando quase metade de todas as violações de dados envolve um terceiro, a supervisão de fornecedores tem o mesmo peso que os controlos internos. Um processo de gestão do risco de terceiros (TPRM) baseado em questionários anuais não consegue detetar uma lacuna de MFA de oito meses na consola cloud de um fornecedor.
A IA está a escalar técnicas conhecidas, não a inventar novas
Os atacantes utilizam IA generativa para executar playbooks existentes mais depressa e em maior volume, segundo a análise da Anthropic no DBIR 2026. As defesas existentes continuam a aplicar-se. Apenas precisam de operar à velocidade e à escala que os atacantes já atingiram.
Perguntas frequentes
O que é o DBIR 2026 da Verizon?
O Data Breach Investigations Report 2026 da Verizon é a 19.ª edição da análise anual da Verizon sobre violações de dados e incidentes de segurança confirmados a nível mundial. Baseia-se em mais de 22 000 violações de dados confirmadas em 145 países, com contributos de quase 100 organizações parceiras, incluindo equipas de resposta a incidentes, seguradoras e empresas de informação sobre ameaças.
Qual é o principal vetor de acesso inicial no DBIR 2026?
A exploração de vulnerabilidades é o principal vetor de acesso inicial no DBIR 2026, representando 31 % das violações de dados, contra 20 % no ano anterior. Superou a utilização abusiva de credenciais, que desceu de 22 % para 13 % no mesmo período.
Quanto pagam as empresas em ataques de ransomware, segundo o DBIR 2026?
O pagamento mediano de ransomware no DBIR 2026 é de 139 875 dólares, contra 150 000 dólares no ano anterior. Apesar de o ransomware estar presente em 48 % de todas as violações de dados, 69 % das vítimas recusaram pagar, o que sugere práticas mais sólidas de cópias de segurança e de resposta a incidentes.
Porque aumentaram tão acentuadamente as violações de dados por terceiros em 2026?
As violações de dados por terceiros subiram para 48 % de todos os incidentes, um aumento de 60 % num ano, em grande parte devido a lacunas de MFA por resolver, permissões excessivas na cloud e práticas fracas de palavras-passe dos fornecedores. Apenas 23 % das organizações terceiras corrigiram totalmente os problemas de MFA nas suas contas na cloud.
Os atacantes estão mesmo a utilizar IA para atacar organizações?
Sim. O contributo da Anthropic para o DBIR 2026 identificou 793 agentes de ameaça a utilizar IA generativa numa mediana de 15 técnicas do MITRE ATT&CK, com algumas campanhas a abranger 40-50 técnicas. A maioria dos ataques assistidos por IA escalou técnicas conhecidas e bem documentadas, em vez de criar técnicas inéditas.
Com que rapidez devem as organizações corrigir vulnerabilidades críticas?
O DBIR 2026 concluiu que mesmo as organizações com melhor desempenho só corrigem 30-40 % das vulnerabilidades exploradas conhecidas na primeira semana. A recomendação é priorizar com base na atividade de exploração real e na exposição dos ativos, em vez de procurar a remediação total, que os dados mostram ser irrealista com os volumes atuais
 Passwork Team
 Alex Muntyan
 Passwork Team
Índice de conteúdos
Índice de conteúdos

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais