
A partilha segura de palavras-passe é a prática de conceder acesso a credenciais partilhadas através de um cofre cifrado, em que os utilizadores se autenticam no cofre em vez de receberem a palavra-passe em claro. Preserva a responsabilização individual e proporciona um registo de acesso revogável e auditável — as duas propriedades que os métodos de partilha informais não conseguem oferecer, por razões estruturais.
A maioria das organizações está longe deste padrão. As credenciais circulam na empresa de formas que ninguém concebeu e ninguém monitoriza: uma palavra-passe de base de dados enviada pelo Slack, uma conta de administrador enviada por e-mail a um prestador externo, um início de sessão da folha de pagamentos numa folha de cálculo que três pessoas do departamento financeiro conseguem abrir. O acesso é real. O registo de auditoria não é.
Pontos principais
- As violações de credenciais demoram, em média, 241 dias a ser detetadas. O relatório IBM Cost of a Data Breach Report de 2025 situa o custo médio global de uma violação em 4,44 milhões de dólares. Sem uma governação centralizada das credenciais, não existe forma fiável de saber que uma credencial foi comprometida até que o dano já esteja feito.
- As credenciais partilhadas através do Slack, de e-mail ou de folhas de cálculo não deixam registo de auditoria. Quando um membro da equipa sai, não existe forma fiável de identificar todos os sistemas a que teria acesso. A lacuna de responsabilização é estrutural: a credencial foi partilhada, mas a responsabilidade por ela nunca foi transferida.
- Um gestor de palavras-passe com integração AD/LDAP automatiza o aprovisionamento logo no primeiro dia e revoga todo o acesso ao cofre no momento em que uma conta do AD é desativada. Sem isso, a saída de colaboradores continua a ser manual e os ex-colaboradores mantêm o acesso durante mais tempo do que o previsto.
- A NIST SP 800-63B Rev. 4 eleva o comprimento mínimo da palavra-passe para 15 carateres e proíbe a rotação periódica obrigatória. Se a política da organização ainda exigir uma rotação de 90 em 90 dias, está desatualizada: a rotação forçada leva a alterações incrementais previsíveis, não a credenciais mais fortes.
- Os registos de auditoria transformam um incidente de segurança, que seria um jogo de adivinhas, numa investigação estruturada. Um registo com indicação temporal de quem acedeu a que credencial, quando e a partir de onde indica exatamente o que foi exposto — e quem tinha acesso nessa altura.
- Os inícios de sessão de administrador partilhados tornam impossível a atribuição individual. Quando cinco pessoas utilizam a mesma credencial, não há forma de saber quem alterou uma definição, quem se autenticou durante um incidente ou a quem é preciso revogar o acesso. A partilha mediada pelo cofre atribui o acesso a uma pessoa, não a uma palavra-passe.
- As ligações seguras de utilização única e o acesso com tempo limitado eliminam o problema da revogação manual. A ligação expira após ser utilizada e a permissão expira numa data definida. Sem necessidade de qualquer pedido de saída.
Porque é que a partilha segura de palavras-passe em equipas é fundamental?
Os números financeiros são concretos. Segundo a IBM, no relatório Cost of a Data Breach Report de 2025, o custo médio global de uma violação de dados foi de 4,44 milhões de dólares, e as violações que envolvem credenciais comprometidas demoram, em média, 241 dias a ser identificadas e contidas. Isto equivale a quase oito meses de exposição não detetada — tempo suficiente para um atacante mapear a infraestrutura, exfiltrar dados e estabelecer persistência antes de ser detetado.
O valor de 241 dias não é um cenário extremo. É a mediana. As organizações sem governação centralizada das credenciais não dispõem de um mecanismo fiável para detetar que uma credencial foi comprometida até que o dano já esteja feito. Uma gestão estruturada das credenciais reduz a janela de deteção que torna as violações dispendiosas.
Partilha insegura de palavras-passe: riscos e soluções
| Método inseguro | Riscos de segurança e conformidade | Alternativa segura |
|---|---|---|
| Aplicações de mensagens e e-mail | As credenciais permanecem indefinidamente no histórico das conversas, aumentando a exposição a sequestro de contas e phishing. A ausência de registos de auditoria viola as normas do RGPD e da NIS2. | A partilha mediada pelo cofre mantém as credenciais cifradas. As ligações seguras de utilização única para prestadores externos expiram automaticamente após a utilização. |
| Folhas de cálculo e ficheiros locais partilhados | Os pontos de acesso partilhados eliminam a responsabilização individual, carecem de permissões granulares e aumentam o risco de exfiltração em massa. | O controlo de acesso baseado em funções (RBAC) restringe as permissões a Leitura, Edição ou Administração. Os cofres por departamento limitam o raio de impacto. |
| Saída manual de colaboradores | As contas órfãs deixam acesso residual aos ambientes, porque a equipa de TI não consegue acompanhar todos os sistemas a que um ex-colaborador teve acesso. | A integração com o Active Directory e o LDAP automatiza o aprovisionamento. Desativar uma conta do AD revoga instantaneamente todo o acesso ao cofre associado. |
| Inícios de sessão de administrador partilhados | As palavras-passe partilhadas impedem a atribuição individual durante incidentes e falham os controlos do SOC 2. A rotação forçada leva a palavras-passe fracas. | A governação centralizada substitui os inícios de sessão partilhados por contas de cofre individuais. O acesso ao cofre exige MFA resistente a phishing e palavras-passe conformes com a NIST. |
O problema da partilha insegura de palavras-passe: mensageiros, folhas de cálculo e e-mail
Segundo o relatório Data Breach Investigations Report da Verizon, de 2026, as credenciais comprometidas são o vetor de acesso inicial em 13 % das violações, mas surgem nalgum ponto da cadeia de ataque em 39 % de todos os incidentes — uma proporção significativa entre mais de 22 000 violações confirmadas analisadas no relatório.
No caso mediano, apenas 49 % das palavras-passe de um utilizador em diferentes serviços são únicas, o que significa que uma única credencial exposta abre, com frequência, o acesso a vários sistemas através de credential stuffing — uma conclusão do próprio estudo suplementar sobre credenciais do DBIR 2025 da Verizon, que continua atual.
O problema de base é estrutural. Quando as credenciais são partilhadas através do Slack, de e-mail ou de uma folha de cálculo, não existe registo de auditoria. Quando um membro da equipa sai, não há forma fiável de identificar todos os sistemas a que teria acesso. A credencial existe algures fora do cofre (numa caixa de entrada, num histórico de conversas, numa captura de ecrã) e não há mecanismo de revogação que não passe por alterar a palavra-passe manualmente, em todos os sistemas afetados.
Esta é a lacuna de responsabilização. A credencial foi partilhada, mas a responsabilidade por ela não foi transferida. Ninguém sabe quem a tem, onde está guardada ou se já foi reencaminhada. Um modelo de acesso mediado pelo cofre fecha essa lacuna por conceção: o acesso é concedido a uma pessoa, não a uma palavra-passe, e pode ser revogado numa única ação.
Um guia para a gestão segura de palavras-passe partilhadas
A arquitetura de uma partilha segura de credenciais assenta em três decisões: que ferramenta utilizar, como estruturar o acesso e que modelo de permissões aplicar. Acertando nestes três pontos, o resto da implementação decorre naturalmente.
Passo 1: escolher um gestor de palavras-passe empresarial com arquitetura zero-knowledge
O fornecedor do cofre nunca deve ter acesso às credenciais armazenadas. Numa arquitetura zero-knowledge, a cifragem e a decifragem ocorrem do lado do cliente. O servidor guarda apenas texto cifrado.
Este é o requisito fundamental para a soberania dos dados ao abrigo do RGPD: se o fornecedor não consegue ler as credenciais, uma violação do lado do fornecedor não as pode expor. Para organizações da UE, uma implementação on-premise ou em cloud alojada na UE (com residência de dados em jurisdição da UE) elimina por completo a exposição ao Cloud Act dos EUA.
Passo 2: estruturar os cofres por equipa e nível de sensibilidade
Organize as credenciais partilhadas por departamento, projeto ou sistema — Desenvolvimento, Operações, Financeiro, Marketing. Esta estrutura limita o raio de impacto de uma conta comprometida.
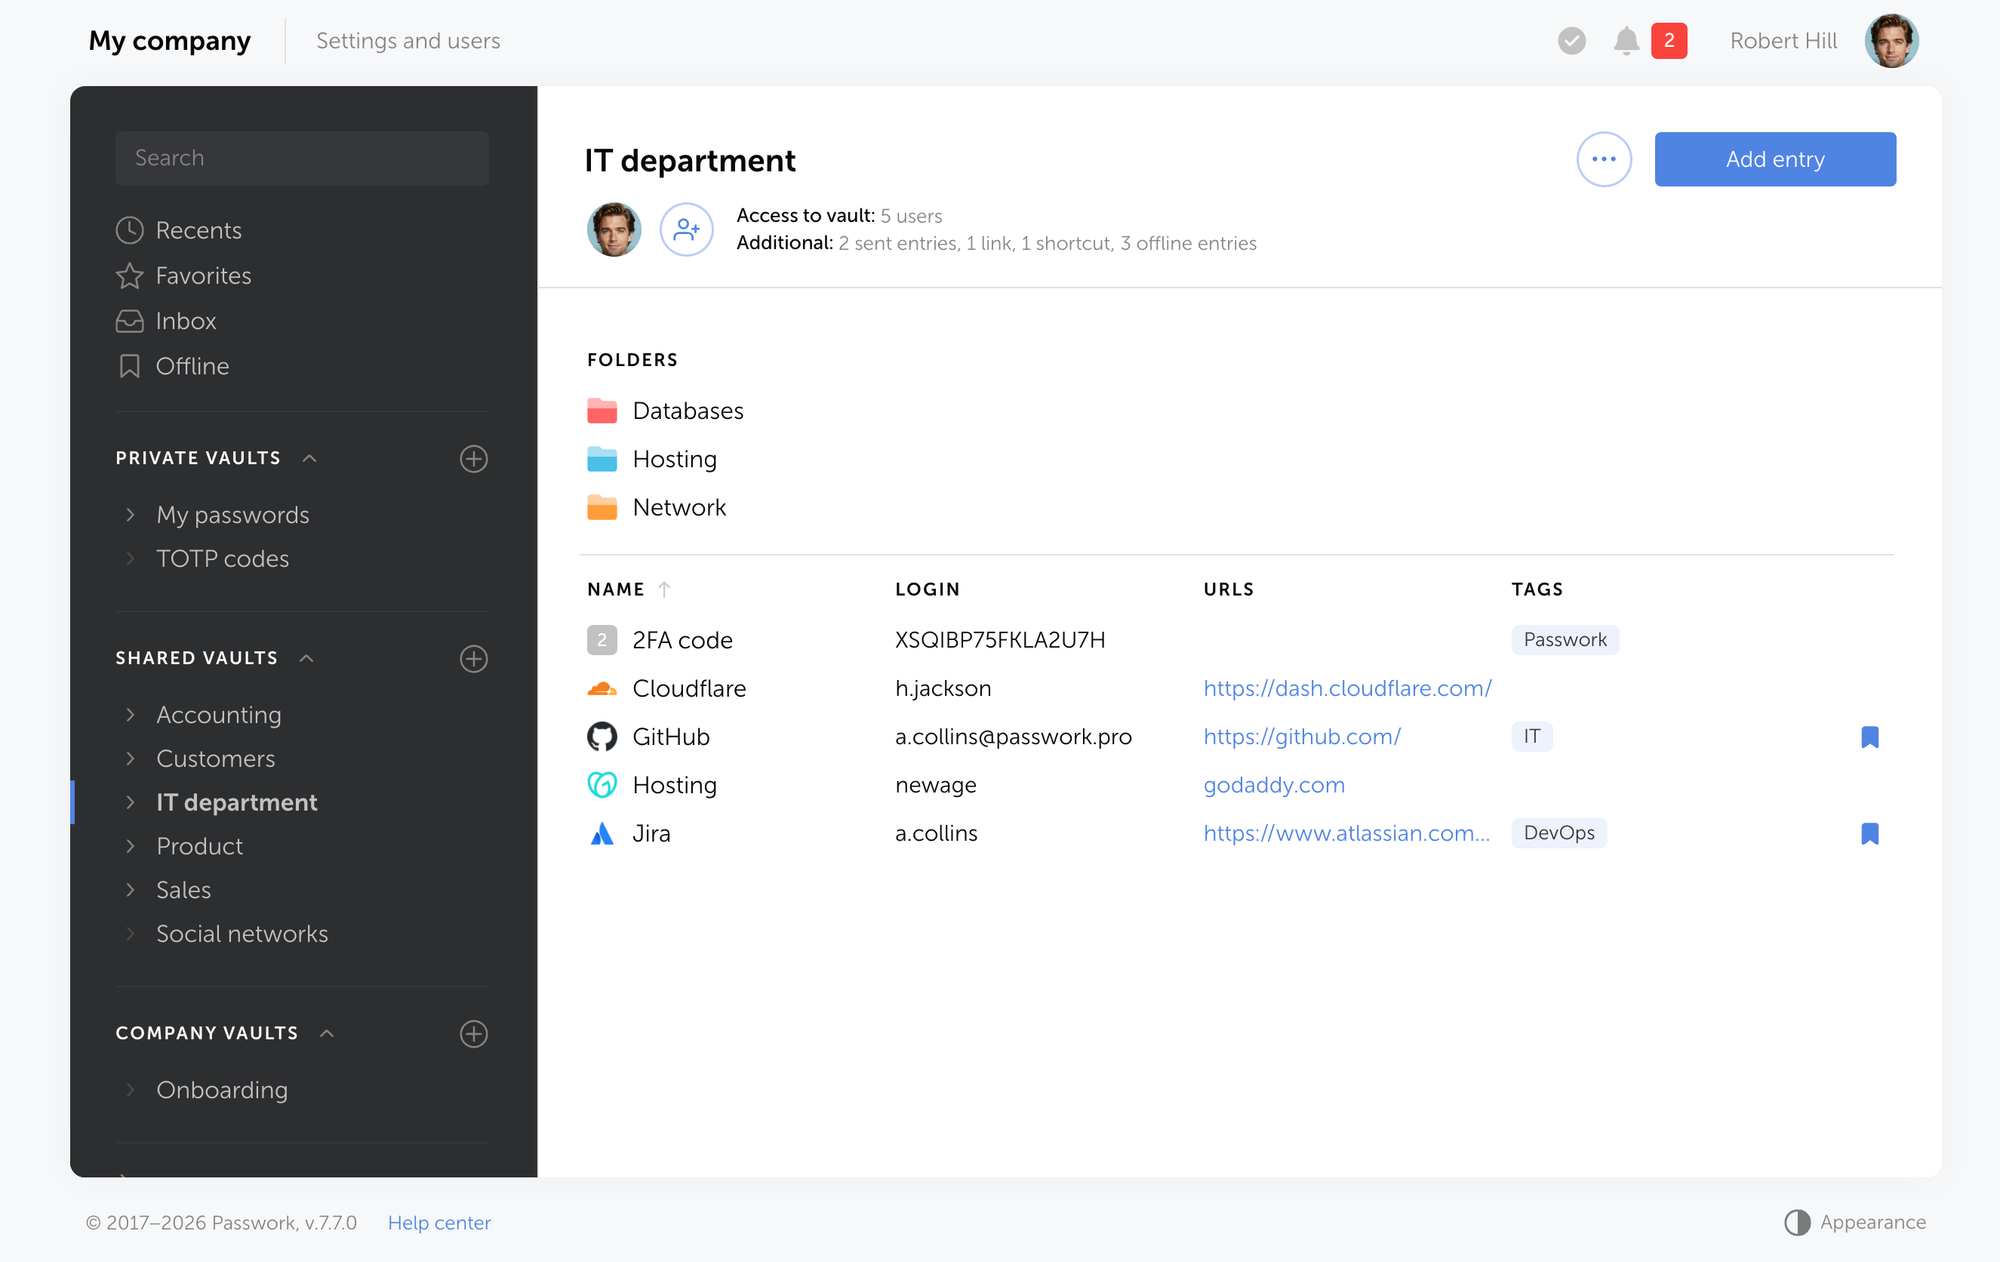
Se o acesso ao cofre de um membro da equipa de Marketing for comprometido, o atacante chega apenas às credenciais de Marketing, não às cadeias de ligação da base de dados de produção. Isto também torna as revisões de acesso viáveis: está a analisar um conjunto limitado de permissões, e não uma lista indiferenciada de todas as credenciais da organização.
Passo 3: implementar um modelo de acesso em três níveis baseado em funções
O modelo de três níveis é a estrutura de governação mínima viável para a partilha segura de credenciais em equipas:
- Leitura: O utilizador pode ver e copiar a palavra-passe em claro dentro do cofre, mas não pode alterá-la nem eliminá-la. Adequado para membros da equipa que precisam de se autenticar diretamente num sistema, mas que não devem poder alterar ou eliminar a credencial.
- Edição: O utilizador pode atualizar e gerir as credenciais dentro do grupo que lhe foi atribuído. Adequado para líderes de equipa e responsáveis de sistemas encarregados de manter as credenciais atualizadas.
- Administração: O utilizador gere a composição dos grupos, as permissões e as políticas de acesso. Reservado a administradores de TI e responsáveis de segurança.
Este modelo garante que as permissões estão alinhadas com a responsabilidade de cada um: os membros da equipa autenticam-se e leem, os líderes gerem, os administradores governam. Alterar a função de alguém resume-se à atualização de uma única permissão.
Boas práticas de partilha de palavras-passe para uma partilha segura de credenciais
Para além da estrutura básica do cofre, cinco práticas operacionais distinguem um sistema realmente conforme de um que apenas parece conforme no papel.
Ligações seguras de utilização única para prestadores externos
Quando um fornecedor ou um profissional independente precisa de aceder a uma credencial específica, uma ligação de utilização única gera um URL que expira após uma única utilização ou ao fim de um período definido. O destinatário acede à credencial sem ser adicionado ao cofre como utilizador permanente. Assim que a ligação expira, o acesso termina automaticamente. Não há passo de revogação manual, nem ticket de saída esquecido, nem acesso residual.
Imagine a alternativa: um prestador termina um contrato de seis semanas. Alguém na equipa de TI deveria remover o seu acesso ao cofre. Esse pedido fica numa fila durante duas semanas. O prestador, já a trabalhar para outro cliente, continua com acesso ao ambiente de staging. As ligações de utilização única tornam este cenário estruturalmente impossível.
Acesso com tempo limitado para projetos temporários
A maioria dos gestores de palavras-passe empresariais permite conceder acesso com uma data de expiração definida. Basta defini-la ao aprovisionar o prestador — se o contrato durar seis semanas, o acesso expira na sexta semana. Sem necessidade de pedido de saída, sem acompanhamento manual, sem acesso que sobreviva silenciosamente ao projeto. Isto elimina a causa mais comum da proliferação de credenciais: antigos utilizadores que nunca chegaram a ser removidos corretamente.
MFA resistente a phishing no próprio cofre
Segundo o Okta Secure Sign-In Trends Report de 2025, da Okta, a adoção de MFA nas organizações atingiu os 70 % — o que significa que quase 30 % dos utilizadores continuam sem qualquer MFA. Para o acesso ao cofre, a MFA resistente a phishing (chaves de hardware FIDO2 ou passkeys vinculadas ao dispositivo) é o padrão exigido ao abrigo da NIS2.
As OTP por SMS não são recomendadas: são vulneráveis a SIM-swapping e a proxies de phishing em tempo real, e os auditores da NIS2 estão cada vez mais atentos a esta distinção.
Comprimento da palavra-passe alinhado com a NIST Rev. 4
A atualização de 2025 à NIST SP 800-63B Rev. 4 eleva o comprimento mínimo da palavra-passe para 15 carateres quando esta é utilizada como único fator de autenticação, e elimina explicitamente a rotação periódica obrigatória, substituindo-a por alterações de credenciais desencadeadas por indícios de comprometimento.
Esta é a revisão mais significativa das diretrizes federais de palavras-passe dos EUA em quase uma década. Se a política da organização ainda exigir rotação a cada 90 dias, já está desatualizada e é efetivamente contraproducente: a rotação forçada leva os utilizadores a alterações incrementais previsíveis (Palavra-passe1! → Palavra-passe2!) em vez de credenciais genuinamente mais fortes.
Auditoria de acesso abrangente
Os registos de auditoria têm de captar quem acedeu a que credencial, quando e a partir de onde. Para a conformidade com o RGPD e a NIS2, esta é a principal evidência solicitada pelos auditores — antes dos documentos de política, antes dos diagramas de arquitetura, antes de qualquer outra coisa. Um registo com indicação temporal que mostre exatamente quem acedeu à credencial da base de dados de produção às 2:14 AM de uma terça-feira pesa mais numa auditoria do que uma centena de páginas de política de controlo de acesso.
Boas práticas operacionais para uma partilha segura de credenciais
| Boa prática | Valor operacional | Impacto na conformidade e na segurança |
|---|---|---|
| Ligações seguras de utilização única | Gera URLs com expiração para prestadores externos, proporcionando acesso de utilização única a credenciais sem adicionar utilizadores permanentes ao cofre. | Elimina os passos de revogação manual e evita acesso residual proveniente de pedidos de saída esquecidos. |
| Acesso com tempo limitado | Define datas de expiração automática nas permissões do cofre para contratos de projetos temporários. | Evita a proliferação de credenciais, garantindo que os antigos utilizadores perdem o acesso automaticamente quando um projeto termina. |
| MFA resistente a phishing | Impõe chaves de hardware FIDO2 ou passkeys vinculadas ao dispositivo em todos os inícios de sessão principais no cofre. | Cumpre as normas em vigor da NIS2 e bloqueia ameaças avançadas como o SIM-swapping e os proxies de phishing em tempo real. |
| Política de palavras-passe alinhada com a NIST | Impõe um comprimento mínimo de 15 carateres e substitui a rotação periódica por alterações desencadeadas por indícios de comprometimento. | Está alinhada com as diretrizes da NIST SP 800-63B Rev. 4 e impede os utilizadores de criar credenciais fracas e previsíveis. |
| Auditoria de acesso abrangente | Regista registos com indicação temporal, detalhando quem acedeu a que credencial, quando e a partir de onde. | Fornece a principal evidência exigida nas auditorias de conformidade com o RGPD e a NIS2. |
Requisitos regulamentares: RGPD, NIS2, SOC 2 e ISO 27001
As credenciais não geridas criam simultaneamente uma exposição de segurança e uma falha de conformidade — muitas vezes, as duas coisas ao mesmo tempo. O artigo 32.º do RGPD exige «medidas técnicas e organizativas adequadas» para proteger os dados pessoais. As credenciais partilhadas sem registo de auditoria falham diretamente esse critério: demonstrar controlos de acesso adequados exige provas de quem teve acesso a quê e quando.
| Enquadramento | Requisito relevante | Como a gestão centralizada de palavras-passe o resolve |
|---|---|---|
| RGPD (art. 32.º) | Medidas técnicas adequadas para proteger dados pessoais | Cofre cifrado, RBAC, registos de auditoria e arquitetura zero-knowledge |
| NIS2 (art. 21.º) | Políticas de controlo de acesso documentadas e implementação de MFA | Modelo de acesso baseado em funções, MFA resistente a phishing e registos de revisão de acessos |
| SOC 2 (CC6.1) | Controlos de acesso lógico associados a identidades individuais | As contas de cofre individuais substituem os inícios de sessão partilhados; todas as ações são atribuídas |
| ISO 27001 (A.5.15 / A.5.16) | Política de controlo de acesso e gestão de acessos de utilizadores | Aprovisionamento e desaprovisionamento centralizados e revisões periódicas de acesso |
A aplicação da NIS2 já está em vigor. As coimas podem atingir 10 milhões de euros ou 2 % do volume de negócios anual global. As conclusões de pré-auditorias do quarto trimestre de 2025, na Alemanha, nos Países Baixos e na Áustria, assinalaram sistematicamente a ausência de MFA, contas com privilégios excessivos e credenciais de serviço não geridas como as principais falhas.
O padrão é consistente em todas as auditorias falhadas: as organizações tinham controlos implementados, mas não conseguiam apresentar registos, registos de revisão de acessos nem relatórios de higiene de credenciais. Os auditores tratam os controlos não documentados da mesma forma que os controlos inexistentes.
A escassez de competências agrava o problema. Segundo o ENISA relatório NIS Investments 2025 da ENISA (publicado em dezembro de 2025), 76 % das organizações da UE relatam dificuldades em recrutar perfis qualificados em cibersegurança, e 45 % apontam a falta de competências necessárias como o principal obstáculo.
Para equipas com falta de pessoal, as ferramentas automatizadas colmatam a lacuna que o número de colaboradores não consegue cobrir: o controlo de acesso baseado no cofre, a integração com o AD e as revisões de acesso agendadas funcionam continuamente, sem exigir uma equipa de IAM dedicada para as operar manualmente.
Consulte o nosso guia de conformidade com a NIS2 para um mapeamento detalhado dos requisitos de conformidade em controlos técnicos específicos.
Passos práticos de implementação: o modelo de governação de palavras-passe em 4 passos
O modelo de governação de palavras-passe em 4 passos dá aos gestores de TI uma sequência de implementação concreta, que revela problemas numa fase inicial e constrói adesão organizacional antes de um lançamento alargado a toda a empresa.
Passo 1: realizar um piloto com o departamento de TI
Comece pela equipa que vai administrar o sistema. Um piloto de duas semanas revela problemas de integração, atritos na experiência de utilização e lacunas nas políticas antes de afetarem o resto da organização. Também dá à equipa de TI experiência direta com a ferramenta antes de se esperar que lhe dê suporte.
O Passwork implementa-se on-premise ou na cloud da UE, pelo que o ambiente do piloto reproduz exatamente a configuração de produção — sem necessidade de infraestrutura separada. A equipa de TI pode validar a estrutura do cofre, testar a sincronização com o AD e confirmar os registos de auditoria antes de alargar a implementação ao resto da organização.
Passo 2: integrar com o Active Directory ou o LDAP
A integração com o Active Directory ou o LDAP é o passo técnico mais importante de todos. A integração AD/LDAP automatiza o aprovisionamento de utilizadores: os novos colaboradores surgem no cofre logo no primeiro dia, com o acesso determinado pela sua associação a grupos do AD. Quando uma conta do AD é desativada (na saída do colaborador), todo o acesso ao cofre associado é revogado de imediato. Sem ticket de saída manual. Sem fila de espera de duas semanas. Sem ex-colaboradores com acesso ativo ao ambiente de staging.
Isto é importante porque a alternativa é um processo manual que não escala. Com 200 colaboradores e 40 grupos de credenciais partilhadas, acompanhar quem tem acesso a quê sem sincronização automática transforma-se num jogo de adivinhas, em vez de num processo de governação.
A integração do Passwork com o AD e o LDAP trata disto de forma nativa. A associação a grupos no AD mapeia diretamente para as permissões do cofre — quando alguém passa da equipa de Desenvolvimento para a de Operações, o seu acesso ao cofre atualiza-se automaticamente na sincronização seguinte.
Passo 3: formar a equipa no novo fluxo de trabalho
O caminho seguro tem de ser mais rápido do que a alternativa insegura. Se partilhar uma credencial através de um gestor de palavras-passe demora 5 minutos e partilhá-la pelo Slack demora 5 segundos, as pessoas vão usar o Slack. A formação deve concentrar-se nos três cenários mais comuns:
- Partilhar uma credencial com um novo membro da equipa.
- Conceder acesso temporário a um prestador através de uma ligação de utilização única e revogar o acesso quando um projeto termina.
- Manter o foco nas tarefas, em vez de na política.
Mantenha o foco nas tarefas, em vez de na política. No Passwork, os três cenários demoram menos de um minuto a partir da interface do cofre — gerar uma ligação de utilização única para um prestador exige apenas dois cliques e produz um URL que expira automaticamente após a primeira utilização ou ao fim de um período definido. É essa rapidez que torna a adoção duradoura.
Passo 4: estabelecer monitorização contínua e revisões trimestrais de acesso
Agende revisões trimestrais para identificar permissões obsoletas, credenciais não utilizadas e contas que nunca tiveram a saída devidamente processada. Os registos de auditoria tornam isto viável: a revisão transforma-se numa consulta estruturada, em vez de numa investigação manual.
Procura-se identificar contas às quais não se acede há 90 dias, credenciais que não são alteradas desde uma janela de comprometimento conhecida e contas de prestadores que já deveriam ter expirado. As ferramentas de auditoria de segurança do Passwork identificam estes casos automaticamente — palavras-passe fracas, contas inativas e utilizadores com privilégios excessivos surgem num único relatório, sem necessidade de uma verificação manual em todos os cofres.
Conclusão
A partilha segura de palavras-passe é um problema de governação de acessos. Mover as credenciais para um cofre é apenas o primeiro passo. O RBAC (controlo de acesso baseado em funções), os registos de auditoria, a MFA resistente a phishing e a integração com o AD são o que distingue um sistema conforme e auditável de uma versão apenas um pouco mais organizada do mesmo risco.
O modelo de governação de palavras-passe em 4 passos oferece uma sequência exequível: piloto com a equipa de TI, ligação ao AD, formação no fluxo de trabalho real e revisão trimestral. Sem a integração com o AD, a saída de colaboradores continua manual. Sem formação, as pessoas continuam a usar o Slack.
Se a política de palavras-passe da organização for anterior a agosto de 2025, precisa de ser revista. Se a organização estiver abrangida pela NIS2 e não conseguir apresentar registos de acesso quando solicitado, a lacuna é real, mensurável e corrigível. As ferramentas para a fechar já existem — a questão é saber se se adequam à infraestrutura e aos requisitos de conformidade da organização.
O Passwork foi concebido exatamente para este contexto: organizações que precisam de governação total das credenciais sem terem de entregar os seus dados a uma cloud de terceiros. Implementa-se on-premise ou na cloud da UE, integra-se nativamente com o AD e o LDAP e produz, por predefinição, os registos de auditoria que os auditores da NIS2 exigem. Se o modelo em 4 passos descrito neste artigo é o destino pretendido, o Passwork é a infraestrutura que torna cada passo operacional.
Perguntas frequentes
O que é a partilha segura de palavras-passe em equipas?
A partilha segura de palavras-passe em equipas consiste em utilizar cofres cifrados e geridos de forma centralizada, com controlos de acesso baseados em funções, para distribuir credenciais sem expor as palavras-passe reais aos utilizadores finais. Preserva a responsabilização individual e proporciona um registo de acesso revogável e auditável — as duas propriedades que a partilha por e-mail ou por aplicações de conversação não consegue oferecer.
De que forma um gestor de palavras-passe ajuda na conformidade com a NIS2?
Um gestor de palavras-passe ajuda na conformidade com a NIS2 ao impor políticas de autenticação fortes, fornecer registos de auditoria centralizados de todos os acessos às credenciais e permitir a revogação rápida do acesso quando os utilizadores saem ou mudam de função. Estes controlos respondem diretamente aos requisitos de controlo de acesso documentados no artigo 21.º da NIS2, e os registos de auditoria constituem a principal evidência solicitada pelos reguladores.
Qual é a diferença entre uma ligação segura de utilização única e o acesso com tempo limitado?
Uma ligação segura de utilização única expira após uma única utilização, sendo adequada para partilhar uma credencial com um prestador externo que precisa de acesso apenas uma vez. O acesso com tempo limitado concede a um utilizador acesso contínuo a uma entrada do cofre até uma data de expiração definida, sendo adequado para contratos de projetos temporários. Ambos eliminam o passo de revogação manual que falha na maioria dos processos de saída de colaboradores.
O que exige a NIST SP 800-63B Rev. 4 para as palavras-passe empresariais?
A revisão de agosto de 2025 da NIST SP 800-63B exige um comprimento mínimo de 15 carateres para a palavra-passe quando esta é utilizada como único fator de autenticação, e proíbe explicitamente a rotação periódica obrigatória de palavras-passe. As palavras-passe só devem ser alteradas quando existirem indícios de comprometimento — não segundo um calendário fixo.
De que forma a integração com o Active Directory melhora a segurança das credenciais?
A integração AD/LDAP automatiza o aprovisionamento e o desaprovisionamento do cofre. Quando a conta do AD de um novo colaborador é criada, este recebe automaticamente acesso ao cofre com base na sua associação a grupos. Quando a conta do AD é desativada no momento da saída, o acesso ao cofre é revogado de imediato — eliminando a causa mais comum de exposição de credenciais após o fim do vínculo laboral.
O RBAC é excessivo para uma equipa pequena?
Não. Um modelo de três níveis (leitura, edição e administração) é a estrutura mínima viável e adapta-se a equipas de qualquer dimensão. Mesmo com cinco pessoas, esta distinção é importante: um prestador com Leitura não pode substituir acidentalmente uma credencial de produção, e apenas um Administrador pode adicionar ou remover outros utilizadores de um cofre.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan
Índice de conteúdos
- Pontos principais
- Porque é que a partilha segura de palavras-passe em equipas é fundamental?
- O problema da partilha insegura de palavras-passe: mensageiros, folhas de cálculo e e-mail
- Um guia para a gestão segura de palavras-passe partilhadas
- Boas práticas de partilha de palavras-passe para uma partilha segura de credenciais
- Requisitos regulamentares: RGPD, NIS2, SOC 2 e ISO 27001
- Passos práticos de implementação: o modelo de governação de palavras-passe em 4 passos
- Conclusão
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais