
O Shadow IT em 2026 não se parece em nada com o que era há cinco anos. O problema agora são os agentes de IA com tokens OAuth persistentes, as sessões de LLM a processar silenciosamente código-fonte proprietário e as contas SaaS órfãs que já ninguém se lembra de ter criado. Cada uma delas alarga a superfície de ataque da organização muito além do que um perímetro de rede tradicional foi concebido para gerir.
De acordo com o relatório State of Shadow AI da UpGuard, mais de 80 % dos colaboradores utilizam ferramentas de IA não aprovadas. Um inquérito da Gartner a 302 responsáveis de cibersegurança (março–maio de 2025) concluiu que 69 % das organizações suspeitam, ou já confirmaram, que colaboradores utilizam ferramentas públicas de IA generativa (GenAI) proibidas. A Gartner prevê que, até 2030, mais de 40 % das empresas sofrerão um incidente de segurança ou de conformidade relacionado com Shadow AI não autorizado.
O relatório DTEX/Ponemon 2026 Cost of Insider Risks da DTEX/Ponemon situa o custo anual da negligência interna, impulsionada sobretudo pelo Shadow AI, em 10,3 milhões de dólares por organização. Este valor abrange incidentes sem qualquer intenção maliciosa: apenas colaboradores a utilizar ferramentas que a TI nunca aprovou, e orçamentos a financiar silenciosamente infraestrutura que ninguém vê nem protege.
Pontos principais
- O Shadow IT em 2026 é tanto um problema de IA como um problema de SaaS. Os agentes de IA com tokens OAuth persistentes, as sessões de LLM que processam código-fonte proprietário e as contas SaaS órfãs que sobrevivem aos seus proprietários são agora os riscos de maior gravidade.
- O Shadow AI é categoricamente diferente do Shadow IT tradicional. As ferramentas SaaS não autorizadas armazenam dados no local errado. As ferramentas de IA não autorizadas processam-nos, analisam-nos e atuam sobre eles.
- A exposição financeira está quantificada. O relatório Cost of a Data Breach 2025 da IBM concluiu que o envolvimento de Shadow AI acrescenta 670 000 dólares ao custo médio de uma violação de dados, que é de 4,44 milhões de dólares. O relatório DTEX/Ponemon 2026 Cost of Insider Risks situa o custo anual da negligência interna impulsionada por IA em 10,3 milhões de dólares por organização.
- A deteção exige pelo menos cinco fontes de dados a funcionar em paralelo. O CASB, a análise de registos de DNS, o EDR, a revisão de dados de despesas e a análise de integração de e-mail cobrem, cada um, uma fatia diferente do ambiente. Nenhum método isolado vê, em simultâneo, dispositivos pessoais, contas de nível gratuito e endpoints geridos.
- As organizações europeias enfrentam uma exposição regulatória em camadas. As ferramentas SaaS não autorizadas violam o artigo 28.º do RGPD no momento em que processam dados pessoais sem um acordo de tratamento de dados (DPA) assinado. O artigo 21.º da NIS2 trata as ferramentas de terceiros não avaliadas como risco de cadeia de fornecimento. O artigo 28.º da DORA exige que as entidades financeiras registem todos os prestadores de TIC, sejam eles Shadow IT ou não.
- Bloquear sem capacitar falha sistematicamente. Quase metade dos colaboradores continua a utilizar contas pessoais de IA depois de uma proibição organizacional. A resposta eficaz passa por tornar o caminho aprovado mais rápido do que a alternativa não autorizada: um fluxo de aprovação simples, uma gestão centralizada de credenciais e um programa de sensibilização para a segurança que torna o risco concreto.
- O Quadro de Governação de Shadow IT em 6 passos (descobrir e classificar, centralizar as credenciais, estabelecer a política, simplificar as aprovações, automatizar a saída de colaboradores, reforçar a sensibilização para a segurança) aborda tanto a vertente técnica como a comportamental do problema. As ferramentas tratam da deteção. O quadro muda a estrutura de incentivos que, em primeiro lugar, leva à adoção de Shadow IT.
O que é o Shadow IT?
O Shadow IT é qualquer tecnologia (software, serviço cloud, ferramenta de IA ou hardware) que os colaboradores utilizam para trabalhar sem o conhecimento ou a aprovação formal da TI. Vai desde uma pasta pessoal do Dropbox utilizada para partilhar ficheiros de um projeto até um assistente de programação com IA com acesso OAuth a repositórios de produção. O denominador comum: nenhuma revisão de segurança, nenhum registo de aquisição, nenhum registo de auditoria.
O Shadow IT não é um problema de nicho. A Gartner estima que as ferramentas não autorizadas consomem entre 30 e 40 % das despesas de TI nas grandes empresas. A análise da Harmonic Security a 22,4 milhões de pedidos (prompts) de IA empresarial identificou 665 ferramentas distintas de IA generativa em utilização em ambientes empresariais – ainda assim, apenas 40 % dessas organizações tinham adquirido uma subscrição de IA oficial. O tráfego de GenAI disparou mais de 890 % só em 2024.
Shadow IT vs. Shadow AI: como os riscos se comparam
| Dimensão | Shadow IT | Shadow AI |
|---|---|---|
| O que é | Aplicações, dispositivos ou serviços cloud não autorizados a funcionar fora da visibilidade da TI | Ferramentas e modelos de IA não autorizados a processar dados empresariais sem supervisão de segurança |
| Ponto de entrada típico | Um colaborador regista-se numa ferramenta SaaS com o e-mail profissional | Um colaborador cola um documento, um excerto de código ou uma credencial num chat de IA público |
| O que fica exposto | Ficheiros e dados armazenados num serviço não aprovado | Dados lidos, resumidos e potencialmente retidos ativamente por um modelo de terceiros |
| Risco de credenciais | Palavras-passe guardadas em aplicações ou navegadores não aprovados | Chaves de API, tokens e cadeias de ligação a bases de dados colados diretamente em prompts |
| Deixa rasto? | Normalmente sim: registos de rede, alertas de CASB, consultas de DNS | Frequentemente não: as sessões baseadas no navegador e os modelos locais não geram pegada de rede |
| Quem deteta primeiro | A equipa de TI ou de segurança, através de ferramentas | Ninguém, até uma violação ou uma auditoria de conformidade |
| Exposição de conformidade | Residência de dados, artigo 32.º do RGPD, lacunas no controlo de acessos | Regulamento de IA da UE, NIS2, consentimento para treino de dados, responsabilidade pelos resultados |
| Velocidade de propagação | Ferramenta a ferramenta, ao longo de meses | Numa equipa inteira em dias: as funcionalidades de IA chegam incorporadas em ferramentas que as pessoas já utilizam |
| Estado da governação | Maduro: existem políticas, CASB e ferramentas de DLP | Imaturo: a maioria das organizações não tem um inventário de utilização de IA para aplicar |
| Como abordar | Bloquear serviços não autorizados, impor alternativas aprovadas | Auditar as ferramentas de IA em utilização, classificar a sensibilidade dos dados, estabelecer políticas de higiene de prompts |
O que leva os colaboradores a utilizar o Shadow IT?
Os colaboradores recorrem a ferramentas não autorizadas quando as alternativas aprovadas são demasiado lentas, demasiado limitadas ou simplesmente ainda não existem. A causa é a fricção: um programador que espera três semanas por um assistente de IA licenciado encontra um gratuito antes do final do dia.
Três padrões repetem-se em organizações de todas as dimensões:
- A velocidade acima do processo. Os colaboradores recorrem ao que resolve o trabalho mais depressa. Quando as ferramentas aprovadas não estão à altura do que está livremente disponível fora da organização, a escolha é óbvia: usar o que funciona.
- Atraso na aquisição. Os ciclos de software empresarial contam-se em trimestres. As ferramentas de IA lançam-se em semanas. Quando a TI avalia e aprova uma ferramenta, os colaboradores já construíram fluxos de trabalho à volta do equivalente de nível gratuito.
- Lacunas funcionais. As ferramentas aprovadas raramente cobrem casos limite. Um analista de dados que precisa de um ambiente Python rápido, ou um designer que precisa de um gerador de imagens específico, recorre ao que funciona, não ao que consta da lista aprovada.
- Ausência de ciclo de retorno. Os colaboradores raramente comunicam as ferramentas que utilizam porque não existe um canal simples para o fazer. A TI não sabe o que governar. A segurança não sabe o que auditar. A diferença entre a utilização real de ferramentas e o inventário aprovado alarga-se silenciosamente.
- As proibições não se sustentam. Quase metade dos colaboradores continua a utilizar contas pessoais de IA depois de uma proibição organizacional. A proibição não elimina o Shadow IT. Limita-se a afastá-lo da vista, tornando a deteção mais difícil e a resposta mais lenta.
Estes padrões são uma resposta previsível a estruturas de governação que não acompanharam a velocidade a que as ferramentas evoluem. É exatamente essa diferença que transforma o Shadow IT num risco sistémico, e não num problema de disciplina.
A evolução do Shadow IT em 2026
O Shadow IT em 2026 ultrapassou largamente o armazenamento cloud não gerido. Abrange agora ferramentas de IA, agentes autónomos e ecossistemas SaaS inteiros que a TI nunca aprovou, nunca inventariou e não consegue monitorizar. A empresa média utiliza 305 aplicações SaaS, gasta 55,7 milhões de dólares por ano em SaaS, e viu a despesa em aplicações nativas de IA aumentar 108 % ao ano – a maior parte desse crescimento a um ritmo mais rápido do que as equipas de governação conseguem acompanhar.
Da proliferação de SaaS ao Shadow AI
O número de 305 aplicações provém do 2026 SaaS Management Index da Zylo, que se baseia em dados reais de despesa de milhares de organizações. Uma parte significativa dessas aplicações nunca foi formalmente aprovada. Os colaboradores adotam ferramentas de forma independente, e a TI só fica a saber meses depois, quando fica a saber.
O Shadow AI acelera esta dinâmica. Assistentes de IA gratuitos, geradores de código e agentes autónomos tornaram-se amplamente disponíveis mais depressa do que os ciclos de aquisição conseguiram responder. O 2026 Cloud Security Report da Check Point concluiu que 78 a 80 % dos trabalhadores utilizam ferramentas pessoais de IA no trabalho. A maioria dessas sessões ocorre através de contas pessoais, fora do SSO, fora do DLP e sem qualquer registo de auditoria.
Vale a pena ser preciso quanto a esta distinção:
- O Shadow IT tradicional cria uma residência de dados não gerida: ficheiros alojados num serviço não autorizado.
- O Shadow AI cria um processamento de dados não gerido: informação proprietária que é analisada, resumida, e sobre a qual se atua, por sistemas que a equipa de segurança nunca avaliou.
Porque é que a superfície de ataque continua a expandir-se
Três forças estruturais impulsionam esta tendência:
- O trabalho remoto e híbrido eliminou o perímetro de rede como ponto de controlo natural. Os colaboradores que trabalham a partir de casa adotam ferramentas sem encaminhar os pedidos através da TI.
- Os níveis gratuitos estão em toda a parte. A maioria das ferramentas SaaS oferece um ponto de entrada sem custos. Sem ordem de compra, sem pedido de aprovação, sem visibilidade.
- A proliferação de agentes de IA mudou o que está em jogo. Os agentes funcionam através de permissões OAuth delegadas: leem dados, acionam fluxos de trabalho e modificam registos de forma autónoma. Um programador que liga um assistente de programação com IA à sua conta do GitHub pode ter concedido a esse agente acesso de leitura e escrita a repositórios. Quando o programador sai, a concessão OAuth permanece.
A Gartner projeta que, até 2027, 75 % dos colaboradores irão adquirir, modificar ou criar tecnologia fora da visibilidade da TI, um aumento face aos 41 % de 2022. A direção é inequívoca.
Os riscos ocultos do Shadow IT (a realidade de 2026)
O Shadow IT em 2026 não é apenas um problema de fuga de dados. As ferramentas não geridas criam acesso não autorizado persistente, expõem credenciais, desencadeiam violações regulatórias e alimentam, cada vez mais, dados empresariais em modelos de IA que nenhuma equipa de segurança aprovou ou consegue monitorizar.
O multiplicador de risco do Shadow AI: processamento de dados versus armazenamento de dados
O Shadow IT tradicional armazena dados no local errado. O Shadow AI faz coisas com eles. Colar um contrato de cliente num LLM público envia esses dados para, pelo menos, três destinos: um pipeline de treino, um sistema de registo e, potencialmente, um modelo que outros utilizadores podem consultar.
O relatório Cost of a Data Breach 2025 da IBM quantifica este efeito: as violações com níveis elevados de Shadow AI acrescentaram, em média, 670 000 dólares ao custo total da violação, elevando a média das violações com Shadow AI para cerca de 5,11 milhões de dólares, face a uma base global de 4,44 milhões de dólares. O mesmo relatório concluiu que 97 % dos incidentes de segurança relacionados com IA envolveram sistemas sem controlos de acesso adequados.
Exposição de credenciais e reutilização de palavras-passe
O Shadow IT é, na sua essência, um problema de identidade. Cada aplicação não autorizada é uma nova conta. Cada nova conta é uma credencial. E a maioria dessas credenciais é reutilizada.
De acordo com o 2026 Data Breach Investigations Report da Verizon, as credenciais roubadas estiveram presentes em 39 % de todas as violações confirmadas, não apenas como vetor de acesso inicial, mas também ao longo do movimento lateral e da persistência. Quando um colaborador reutiliza a sua palavra-passe profissional numa ferramenta SaaS gratuita que mais tarde sofre uma violação, os atacantes não precisam de quebrar nada. Limitam-se a iniciar sessão.
Os infostealers (programas maliciosos de furto de credenciais) agravam ainda mais a situação. Em 2025, a Recorded Future indexou 1,95 mil milhões de exposições de credenciais originadas por malware, das quais 31 % incluíam cookies de sessão ativos capazes de contornar totalmente o MFA. As contas de Shadow IT, não monitorizadas e frequentemente sem MFA configurado, são exatamente o tipo de alvo para o qual os infostealers foram concebidos.
O risco da reutilização de palavras-passe é um padrão de ataque documentado, automatizado e à escala industrial.
O pesadelo da saída de colaboradores: contas órfãs
Quando um colaborador sai, as suas contas geridas são desativadas. As contas de Shadow IT não são. Ninguém sabe que existem.
O espaço de trabalho do Figma daquele antigo programador, a versão de avaliação pessoal do HubSpot da equipa comercial com dados de CRM exportados, a página do Notion do prestador de serviços com notas internas de arquitetura: tudo isto persiste indefinidamente depois de a pessoa sair pela porta.
As consequências podem ser graves. Num caso documentado, um antigo colaborador da Cisco acedeu a uma infraestrutura de máquinas virtuais alojada na AWS cinco meses após a cessação do vínculo e eliminou 456 máquinas virtuais, colocando offline mais de 16 000 contas do WebEx Teams durante quase duas semanas. =
O Departamento de Justiça dos Estados Unidos confirmou que o incidente custou à Cisco aproximadamente 2,4 milhões de dólares em medidas de remediação e reembolsos a clientes, e o antigo colaborador foi condenado a 24 meses de prisão federal (United States v. Sudhish Kasaba Ramesh, processo n.º 5:20-cr-00102). Esse era um sistema gerido. As contas órfãs de Shadow IT são mais difíceis de encontrar e demoram mais tempo a encerrar – quando chegam alguma vez a ser encerradas.
Agentes de IA e permissões OAuth não geridas
Esta é a ameaça que a maioria das organizações ainda não está a acompanhar. Os agentes de IA funcionam através de permissões OAuth delegadas: um utilizador concede ao agente acesso ao Google Drive, ao GitHub ou ao Slack, e o agente pode ler, escrever e atuar com base nesse acesso de forma contínua, não apenas durante a sessão.
Quando o utilizador termina a sessão, a concessão OAuth mantém-se. Quando o utilizador sai da empresa, a concessão OAuth mantém-se. O agente pode continuar a ter acesso a repositórios da organização, conversas de e-mail e unidades partilhadas semanas ou meses depois de a pessoa que o autorizou já não estar presente.
O relatório AI Agents at Work 2026 da Okta concluiu que 58 % das organizações sofreram um incidente de segurança relacionado com IA no último ano, mas 90 % dos executivos afirmaram não ter visibilidade total sobre quais os agentes de IA a funcionar dentro da sua organização. É nessa diferença entre adoção e governação que reside o risco.
Violações de conformidade e coimas regulatórias
As aplicações não autorizadas não cumprem o requisito do artigo 32.º do RGPD relativo a «medidas técnicas e organizativas adequadas» para proteger dados pessoais. Não satisfazem os requisitos de salvaguardas técnicas da HIPAA previstos em 45 CFR § 164.312. Não cumprem o requisito 12.8 da PCI-DSS para a gestão de prestadores de serviços terceiros.
O Regulamento de IA da UE (EU AI Act) acrescenta mais uma camada. Os sistemas de IA de alto risco utilizados sem governação adequada estão sujeitos a coimas até 15 milhões de euros ou 3 % do volume de negócios anual global, nos termos do artigo 99.º, n.º 4.
O setor financeiro já viu, na prática, o que é a aplicação regulatória. Em setembro de 2022, a SEC e a CFTC aplicaram coimas combinadas de 1,8 mil milhões de dólares a 16 empresas de Wall Street, por colaboradores utilizarem o WhatsApp e outras aplicações de mensagens não aprovadas para comunicações profissionais – um exemplo clássico de violação por Shadow IT, que os reguladores trataram como uma falha de manutenção de registos. O comunicado de imprensa da SEC deixa claro que o uso «generalizado e prolongado» de comunicações fora dos canais oficiais não é um fator atenuante; é um fator agravante.
Exposição regulatória europeia: RGPD, NIS2 e DORA
Para as organizações que operam na UE, o Shadow IT cria uma exposição regulatória em camadas, distribuída por três regimes distintos. Cada um visa uma dimensão diferente do problema e, em conjunto, deixam muito pouca margem para o argumento de que «não se sabia».
RGPD: subcontratantes não autorizados e transferências transfronteiriças
O artigo 32.º do RGPD é a disposição mais citada pelas organizações. Mas o artigo 28.º é o que o Shadow IT viola primeiro, na prática. Toda a ferramenta SaaS não autorizada que processa dados pessoais é, nos termos do RGPD, um subcontratante. O artigo 28.º exige um acordo de tratamento de dados (DPA) escrito com cada um desses subcontratantes antes de o processamento começar. Um colaborador que se regista numa ferramenta de IA gratuita com o e-mail profissional e lhe fornece dados de clientes cria uma relação de subcontratação não autorizada – sem DPA, sem due diligence e sem registo.
Os artigos 44.º a 49.º agravam a exposição. Muitas ferramentas SaaS e de IA sediadas nos EUA transferem dados pessoais para fora do Espaço Económico Europeu. Sem um mecanismo de transferência válido (cláusulas contratuais-tipo, uma decisão de adequação ou regras vinculativas aplicáveis às empresas), essa transferência viola o RGPD, independentemente da forma como a ferramenta foi adotada. Os colaboradores que escolhem ferramentas de forma independente não têm visibilidade sobre onde os dados são processados ou armazenados.
As autoridades de proteção de dados europeias já aplicaram ambas as disposições. Em 2023, a Comissão Irlandesa de Proteção de Dados aplicou à Meta uma coima de 1,2 mil milhões de euros ao abrigo do artigo 46.º, por transferências ilegais de dados para os EUA – a maior coima de sempre ao abrigo do RGPD. Embora esse caso envolvesse um operador de plataforma e não um utilizador final empresarial, o princípio subjacente aplica-se: a ausência de um mecanismo de transferência válido é uma violação, independentemente da intenção.
NIS2: controlo de acessos e obrigações de cadeia de fornecimento
A Diretiva NIS2 (Diretiva (UE) 2022/2555), aplicável às entidades essenciais e importantes em toda a UE desde outubro de 2024, aborda diretamente as condições que o Shadow IT cria. O artigo 21.º, n.º 2, estabelece dez medidas mínimas de gestão de risco de cibersegurança. Três delas estão diretamente implicadas pelo Shadow IT:
- Artigo 21.º, n.º 2, alínea d): segurança da cadeia de fornecimento, incluindo os aspetos de segurança relativos às relações entre cada entidade e os seus fornecedores diretos ou prestadores de serviços. Toda a ferramenta SaaS não autorizada é, na prática, uma relação com um fornecedor não avaliado.
- Artigo 21.º, n.º 2, alínea i): políticas e procedimentos relativos à utilização de criptografia e, quando aplicável, de cifragem.
- Artigo 21.º, n.º 2, alínea j): segurança dos recursos humanos, políticas de controlo de acessos e gestão de ativos.
As coimas da NIS2 chegam aos 10 milhões de euros ou 2 % do volume de negócios anual global para as entidades importantes, e 7 milhões de euros ou 1,4 % para as restantes. A transposição pelos Estados-Membros varia, mas o regime já está ativo em toda a UE.
A página de conformidade com a NIS2 do Passwork detalha de que forma a gestão centralizada de credenciais corresponde aos requisitos do artigo 21.º da NIS2.
DORA: risco de terceiros em TIC para entidades financeiras
O Regulamento de Resiliência Operacional Digital (DORA, Regulamento (UE) 2022/2554) está em vigor desde janeiro de 2025 para as entidades financeiras que operam na UE: bancos, seguradoras, empresas de investimento, processadores de pagamentos e os seus prestadores críticos de TIC. O artigo 28.º exige que as entidades financeiras mantenham um registo de todos os prestadores terceiros de serviços de TIC e realizem due diligence pré-contratual antes de integrar qualquer novo prestador.
O Shadow SaaS está diretamente abrangido. Um colaborador de um banco que adota uma ferramenta de gestão de projetos ou um assistente de IA não autorizado cria uma relação não registada com um terceiro de TIC. Ao abrigo da DORA, isto não é uma questão de governação de TI; é uma violação regulatória. As Autoridades Europeias de Supervisão (EBA, ESMA, EIOPA) têm competência de supervisão para investigar e sancionar. Nas jurisdições onde a transposição nacional o preveja, pode também aplicar-se responsabilidade criminal a nível da administração.
Para as equipas de TI e de conformidade do setor financeiro, a descoberta do Shadow IT deixou de ser uma boa prática. Ao abrigo da DORA, é uma obrigação legal.
| Regulamento | Artigo-chave | Implicação para o Shadow IT | Coima máxima |
|---|---|---|---|
| RGPD | Art. 28.º (contratos de subcontratação), art. 32.º (medidas de segurança), arts. 44.º-49.º (transferências para países terceiros) | Toda a ferramenta SaaS não autorizada que processa dados pessoais é um subcontratante não registado. Sem DPA = violação direta do art. 28.º. A sincronização de dados transfronteiriça para servidores fora do EEE aciona os arts. 44.º-49.º. | 20 milhões de euros ou 4 % do volume de negócios anual global, consoante o que for mais elevado (art. 83.º, n.os 4-5) |
| NIS2 | Art. 21.º (gestão de risco de cibersegurança), art. 23.º (comunicação de incidentes) | As ferramentas de terceiros não geridas expandem a superfície de ataque sem passar pelo processo de gestão de risco da organização. Os incidentes de Shadow IT podem acionar obrigações de comunicação obrigatória ao abrigo do art. 23.º. | Entidades essenciais: 10 milhões de euros ou 2 % do volume de negócios global. Entidades importantes: 7 milhões de euros ou 1,4 % do volume de negócios global (art. 34.º) |
| DORA | Art. 28.º (risco de terceiros em TIC), art. 30.º (disposições contratuais) | As entidades financeiras devem registar e avaliar todos os prestadores terceiros de TIC. As ferramentas de Shadow IT utilizadas pelos colaboradores contornam totalmente este requisito, criando dependências de TIC não registadas e risco de concentração. | Sanções pecuniárias periódicas até 1 % do volume de negócios médio diário mundial; responsabilidade criminal para a administração onde a transposição nacional o preveja |
| Regulamento de IA da UE | Art. 6.º-7.º (classificação de IA de alto risco), art. 52.º (obrigações de transparência), art. 99.º (coimas) | Os colaboradores que utilizam ferramentas de IA não autorizadas para decisões de recursos humanos, avaliação de crédito ou gestão de infraestruturas críticas podem constituir uma implementação não registada de sistemas de IA de alto risco, nos termos do anexo III. | 35 milhões de euros ou 7 % do volume de negócios anual global por práticas de IA proibidas (art. 99.º, n.º 3); 15 milhões de euros ou 3 % por incumprimento relativo a IA de alto risco (art. 99.º, n.º 4) |
O impacto financeiro: quantificar o custo do Shadow IT
O Shadow IT acarreta dois custos financeiros distintos: a exposição a violações e o desperdício de despesa. O relatório Cost of a Data Breach 2025 da IBM concluiu que o envolvimento de Shadow AI acrescenta 670 000 dólares ao custo médio de uma violação, que é de 4,44 milhões de dólares. Do lado da despesa, o 2026 SaaS Management Index da Zylo situa o desperdício médio em licenças em 21 milhões de dólares por ano, impulsionado por ferramentas redundantes, lugares não utilizados e compras das quais a TI nunca teve conhecimento.
Dados da IBM de 2025: a penalização de 670 mil dólares do Shadow AI
O Cost of a Data Breach Report 2025 da IBM é a referência mais autorizada disponível para compreender as consequências financeiras da IA não gerida. Os números principais:
- Custo médio global de uma violação: 4,44 milhões de dólares
- O envolvimento de Shadow AI acrescenta 670 000 dólares a essa média, elevando o valor das violações com Shadow AI para aproximadamente 5,11 milhões de dólares
- 97 % dos incidentes relacionados com IA envolveram sistemas sem controlos de acesso adequados
- 20 % das organizações reportaram, em 2025, um incidente de segurança diretamente ligado ao Shadow AI
O acréscimo de 670 000 dólares corresponde ao custo incremental de investigação, contenção, notificação e remediação quando estão envolvidos sistemas de IA que as equipas de segurança desconheciam.
Desperdício de despesa de TI e licenciamento redundante
As organizações pagam por ferramentas aprovadas enquanto os colaboradores adotam silenciosamente alternativas gratuitas ou mais baratas. O resultado: funcionalidades duplicadas, licenças por aproveitar e despesa que ninguém assume como sua.
De acordo com o 2026 SaaS Management Index da Zylo, a organização média desperdiça 21 milhões de dólares por ano só em licenças SaaS não utilizadas, e a taxa média de utilização dos portefólios SaaS empresariais situa-se em apenas 47 %. Nas empresas de média dimensão, com 500 ou menos colaboradores, esse valor chega mesmo assim aos 4,2 milhões de dólares anuais em despesa de licenças desperdiçada.
O padrão é previsível: a aquisição descentralizada significa que as equipas se registam em ferramentas de forma independente, muitas vezes sem saberem que já existe um contrato empresarial para a mesma categoria. Quando, a par disto, ocorre um incidente de segurança, os custos de remediação somam-se ao desperdício de base, transformando-o numa exposição financeira material.
Como detetar o Shadow IT e o Shadow AI
Detetar o Shadow IT em 2026 exige combinar pelo menos cinco fontes de dados: a implementação de um CASB (Cloud Access Security Broker), a análise de registos de DNS, o EDR (Endpoint Detection and Response), a revisão de dados de despesas e a análise de integração de e-mail. Cada método cobre uma fatia diferente do ambiente. Nenhum os cobre todos. As zonas cegas são estruturais, não incidentais – nenhuma ferramenta isolada vê, em simultâneo, dispositivos pessoais, contas de nível gratuito e endpoints geridos.
Monitorização de endpoints e extensões de navegador
As ferramentas de EDR e as auditorias a extensões do navegador podem revelar a utilização não autorizada de SaaS diretamente no dispositivo. A análise do histórico do navegador, o inventário de extensões e a monitorização baseada em agentes captam atividade que nunca chega a tocar na rede da organização.
A limitação: os ambientes BYOD (Bring Your Own Device) e os dispositivos pessoais utilizados para trabalho são, em grande medida, invisíveis para as ferramentas de endpoint, a menos que a organização tenha implementado um MDM (Mobile Device Management) com o âmbito adequado.
Análise de rede: registos de DNS e de proxy
Os registos de consultas de DNS e os dados de proxy web revelam quais os domínios a que os colaboradores acedem. Picos de tráfego para domínios SaaS desconhecidos, serviços de IA ou plataformas de partilha de ficheiros aparecem claramente nos registos de DNS, mesmo quando o conteúdo está cifrado.
Este método funciona bem para o tráfego de rede da organização. Perde tudo o que acontece através de ligações móveis, redes domésticas ou VPNs que encaminham o tráfego para fora do proxy da organização. O DNS-over-HTTPS (DoH) e o DNS-over-TLS (DoT) cifram as consultas de ponta a ponta, contornando totalmente a inspeção de DNS tradicional, sem uma política de firewall adicional para as bloquear.
CASB: pontos fortes e limitações
Um CASB (Cloud Access Security Broker) posiciona-se entre os utilizadores e os serviços cloud, proporcionando visibilidade, aplicação de políticas e prevenção de perda de dados para aplicações autorizadas e não autorizadas. Os CASB são a ferramenta mais vocacionada para a deteção de Shadow IT e conseguem identificar milhares de serviços cloud em utilização numa organização.
A limitação prática é a cobertura. Os CASB funcionam melhor quando o tráfego passa por eles – são mais eficazes em dispositivos geridos em redes da organização. Os colaboradores que utilizam contas pessoais em dispositivos pessoais, ou ferramentas de IA acedidas através do navegador sem SSO, podem não ser visíveis. As funcionalidades de Shadow AI incorporadas em ferramentas SaaS já autorizadas também passam tipicamente despercebidas, uma vez que o domínio principal já está aprovado.
| Método | Cobertura | Zonas cegas | Complexidade de implementação |
|---|---|---|---|
| CASB | Aplicações cloud autorizadas e não autorizadas encaminhadas através de proxy ou conector de API; identifica concessões OAuth e movimentação de dados entre aplicações | Dispositivos pessoais não inscritos em MDM; tráfego SNI cifrado com TLS 1.3 sem descodificação SSL completa; funcionalidades de Shadow AI dentro de ferramentas SaaS autorizadas | Elevada – exige encadeamento de proxy ou integração por API para cada inquilino (tenant) SaaS |
| Monitorização de DNS | Identifica domínios consultados por endpoints geridos; deteta o primeiro contacto com novas ferramentas SaaS antes de a sessão ser estabelecida | O DoH e o DoT cifram as consultas de ponta a ponta; os hotspots pessoais encaminham o tráfego para fora do DNS da organização; nenhuma visibilidade sobre os dados transferidos | Baixa a média – implementar um resolvedor de DNS ou encaminhar registos para um SIEM; o bloqueio de DoH exige política de firewall adicional |
| EDR de endpoint | Visibilidade profunda sobre a execução de processos, escrita de ficheiros, ligações de rede e atividade no navegador em dispositivos geridos | Os dispositivos pessoais e BYOD não têm agente; os portáteis de prestadores de serviços fora do âmbito do MDM; as ferramentas SaaS baseadas no navegador deixam uma pegada de processos mínima | Média – a implementação do agente na frota gerida é simples; o BYOD exige uma política de inscrição em MDM |
| Análise de despesas | Deteta subscrições SaaS em cartões corporativos ou submetidas como despesas; revela ferramentas que contornaram a TI através de orçamentos departamentais | As ferramentas de nível gratuito não geram registo financeiro; as compras com cartão pessoal nunca aparecem nos sistemas da organização | Baixa – sem implementação técnica; exige colaboração entre finanças e TI |
| Análise de integração de e-mail | Analisa as caixas de entrada em busca de e-mails de boas-vindas de SaaS e confirmações de avaliação gratuita; identifica contas registadas com o e-mail profissional em plataformas não autorizadas | As ferramentas registadas com e-mail pessoal são invisíveis; o acesso concedido por OAuth não deixa rasto na caixa de entrada | Baixa – acesso API só de leitura à plataforma de correio; é necessária revisão da política de privacidade antes da implementação |
Um quadro de 6 passos para gerir o Shadow IT
O Quadro de Governação de Shadow IT é um processo de seis passos: descobrir e classificar, centralizar as credenciais, estabelecer a política, simplificar as aprovações, automatizar a saída de colaboradores e reforçar um programa de sensibilização para a segurança. Aborda tanto a dimensão técnica como a comportamental do problema. Bloquear ferramentas não autorizadas sem capacitar alternativas aprovadas mais rápidas falha sistematicamente.
Passo 1. Descobrir e classificar
Não é possível governar o que não se consegue ver. Comece por uma pesquisa de descoberta abrangente, combinando a análise de registos de DNS, a implementação de CASB, a monitorização de endpoints e a revisão de dados de despesas. O resultado deve ser um inventário classificado: autorizado, tolerado (conhecido mas não formalmente aprovado) e não autorizado.
Classifique cada aplicação de acordo com a sensibilidade dos dados. Um corretor gramatical gratuito que acede a rascunhos de e-mail tem um perfil de risco diferente de um assistente de programação com IA com acesso a repositórios.
Passo 2. Implementar uma gestão segura de credenciais
Cada conta de Shadow IT é uma credencial não gerida. A solução não é proibir as contas; é trazer as credenciais para um controlo centralizado.
Um cofre centralizado com controlo de acesso baseado em funções (RBAC) dá aos colaboradores um local seguro e conveniente para armazenar e partilhar credenciais, tanto para ferramentas aprovadas como para ferramentas recentemente aprovadas. Quando o acesso é centralizado, a saída de colaboradores torna-se determinística: revoga-se o acesso ao cofre, e o colaborador perde o acesso a todas as credenciais aí armazenadas.
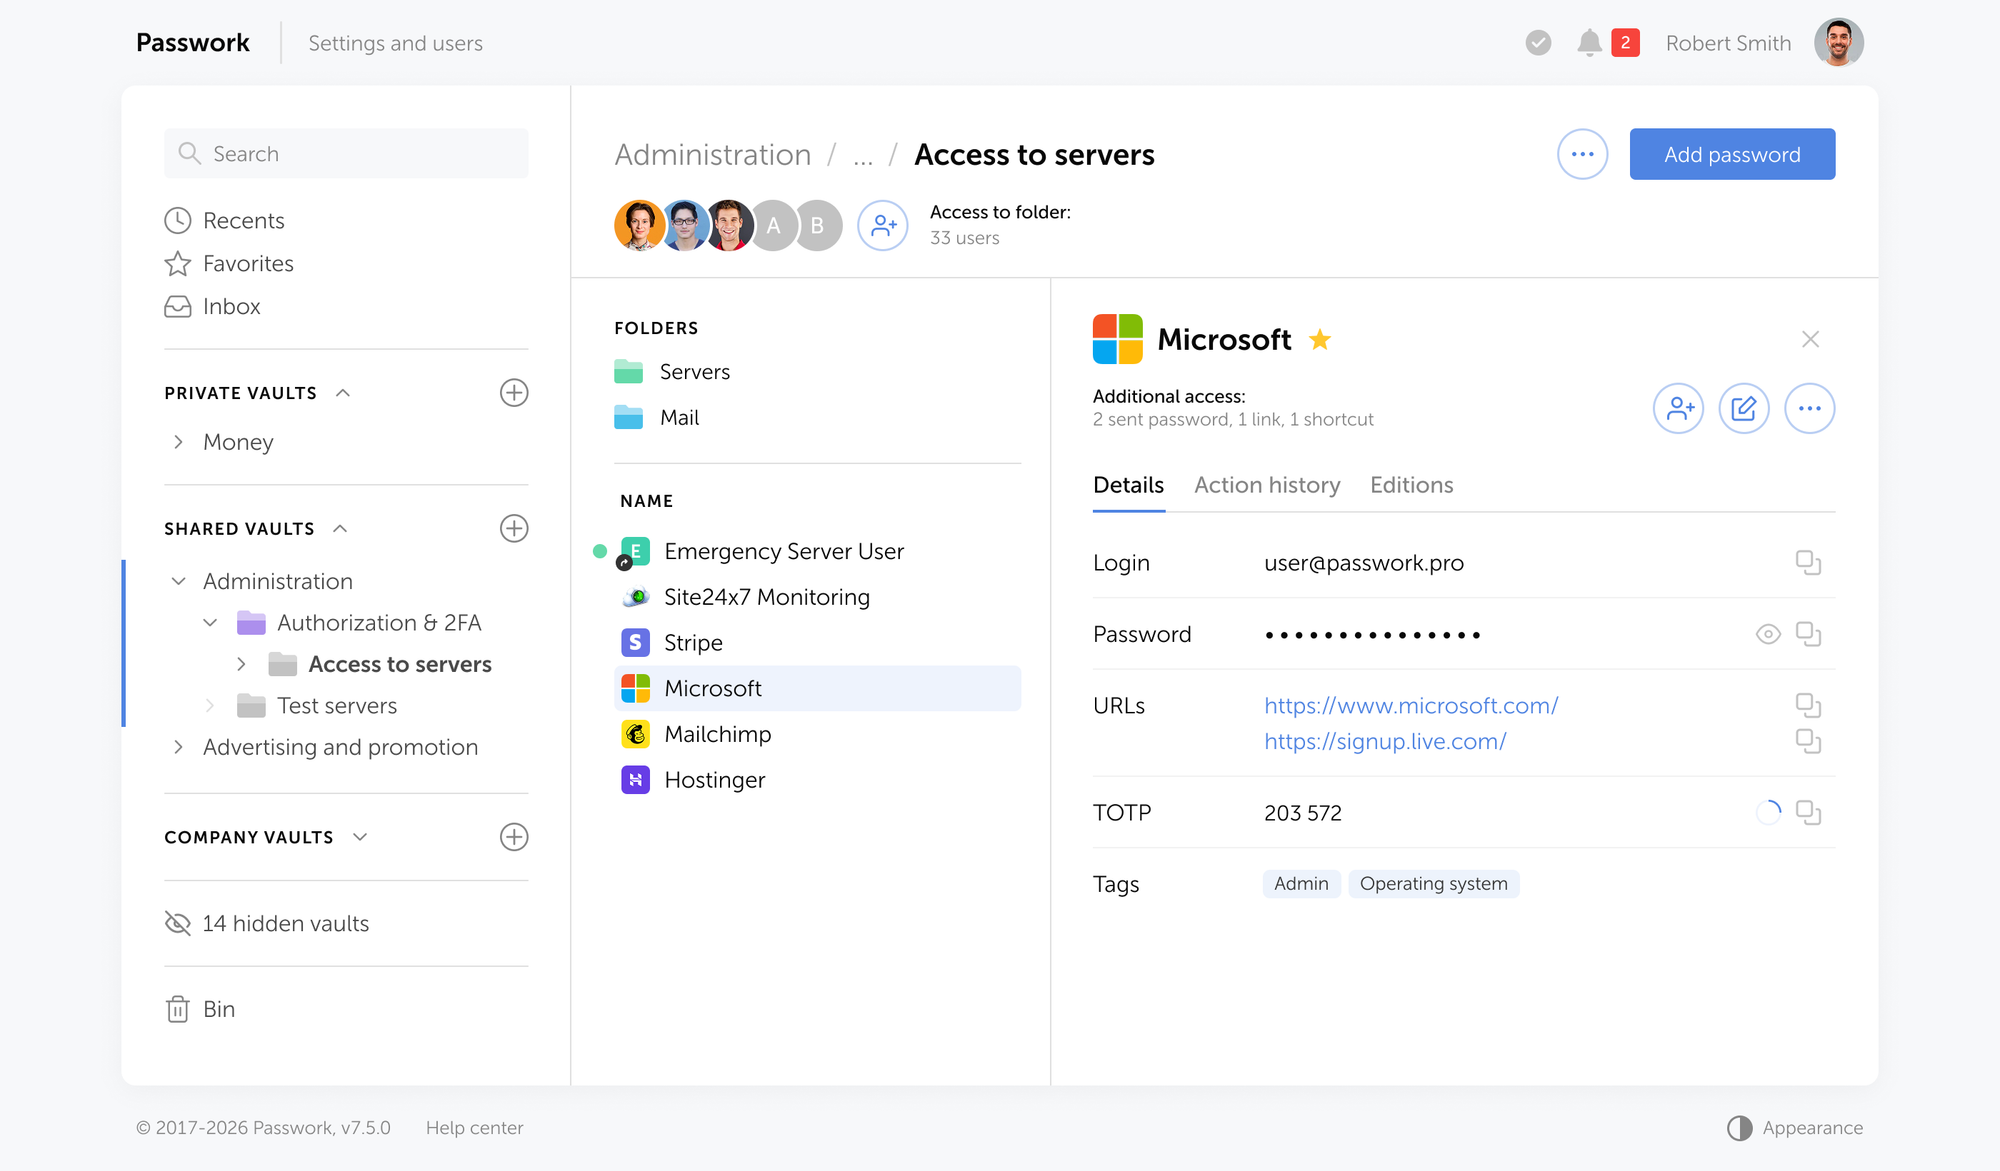
O Passwork está disponível como implementação self-hosted ou na cloud, dando às equipas a flexibilidade de escolher onde residem os dados das credenciais. O modelo self-hosted mantém tudo dentro da infraestrutura da própria organização, sem qualquer dependência de serviços cloud de terceiros; a opção cloud permite começar a trabalhar sem gerir a própria pilha de servidores. De qualquer das formas, os administradores obtêm visibilidade total sobre quem tem acesso a quê e um registo de auditoria completo de cada operação com credenciais. Consulte os guias técnicos para mais detalhes sobre implementação e integração.
Passo 3. Estabelecer políticas claras de IA e SaaS
Uma proibição geral será ignorada até pelas próprias pessoas que a aplicam. Uma política que defina como aprovar ferramentas, que classificações de dados são permitidas em ferramentas de IA e o que acontece às concessões OAuth quando um colaborador sai é uma política que pode ser posta em prática.
A política deve abordar especificamente:
- Classificações de dados proibidas como entrada em ferramentas de IA (PII, código-fonte, dados financeiros, credenciais)
- Ciclos de aprovação e revisão das concessões OAuth
- Prazo máximo de aprovação para novos pedidos de SaaS (processos de aprovação lentos são a principal razão para os colaboradores contornarem a TI)
- Consequências pelo incumprimento da política
Passo 4. Simplificar o processo de aprovação
O Shadow IT existe porque o caminho aprovado é demasiado lento. Se um colaborador precisar de uma ferramenta hoje e o processo de aprovação demorar três semanas, vai usar a ferramenta sem aprovação e pedir desculpa depois, se é que chega a pedir.
Construa um fluxo de aprovação simples: um formulário de admissão curto, um SLA de 48 horas para ferramentas de baixo risco e um quadro de decisão claro, baseado na sensibilidade dos dados e na postura de segurança do fornecedor. O objetivo é tornar «passar pela TI» mais rápido do que «resolver por conta própria».
Passo 5. Automatizar os fluxos de saída de colaboradores
É na saída manual de colaboradores que nascem as contas órfãs. Quando um colaborador sai, a TI normalmente desativa as contas que conhece. As contas de Shadow IT, por definição, não constam dessa lista.
Os fluxos automatizados de saída de colaboradores, acionados por eventos de cessação no HRIS, devem:
- Revogar imediatamente o acesso ao SSO e ao IdP
- Rodar ou invalidar todas as credenciais desse utilizador armazenadas no cofre centralizado
- Auditar e revogar as concessões OAuth associadas à identidade profissional do utilizador
- Transferir a propriedade dos recursos partilhados antes de o acesso ser cortado
Os guias do utilizador do Passwork detalham os fluxos de saída de colaboradores no cofre de credenciais, incluindo como tratar palavras-passe partilhadas e credenciais de contas de serviço que precisam de ser rodadas, e não apenas revogadas.
Passo 6. Criar um programa de sensibilização para a segurança
A política e as ferramentas, por si só, não mudam o comportamento. Os colaboradores adotam o Shadow IT porque não compreendem o risco, não sabem que existe uma alternativa aprovada, ou acham o caminho aprovado demasiado lento. Um programa de sensibilização para a segurança aborda diretamente os dois primeiros motivos.
- Tornar o risco concreto: mostrar aos colaboradores um exemplo real de como funciona um ataque de reutilização de credenciais tem muito mais impacto do que um diapositivo sobre «proteção de dados». Divulgue o conjunto de ferramentas aprovadas; os colaboradores que sabem que existe uma alternativa rápida e autorizada têm menos tendência a recorrer a uma não aprovada.
- Criar uma cultura de comunicação: os colaboradores devem sentir-se à vontade para assinalar as ferramentas que já utilizam, sem receio de punição imediata. A deteção através da autodenúncia é mais rápida e mais barata do que a deteção através de uma violação.
- A formação anual não é suficiente. Sessões trimestrais de microformação (10 a 15 minutos, baseadas em cenários) superam consistentemente os módulos de conformidade anuais nos estudos de retenção. As simulações de phishing que incluem pedidos falsos de registo em SaaS, e não apenas iscos por e-mail, testam exatamente o comportamento que a governação de Shadow IT procura mudar.
Acompanhe o efeito do programa nas taxas de deteção de Shadow IT, e não apenas nas percentagens de conclusão da formação. A conclusão é uma métrica de input. A redução na adoção de ferramentas não autorizadas é o resultado que importa.
Conclusão: Tornar o caminho aprovado mais rápido do que a alternativa não autorizada
As organizações que gerem eficazmente o Shadow IT são as que tornaram o caminho aprovado mais rápido do que a alternativa não autorizada. Não as que têm as políticas de bloqueio mais rígidas.
Isso significa um programa de descoberta contínuo. Um cofre de credenciais que os colaboradores realmente queiram utilizar porque lhes poupa tempo. Um fluxo de saída de colaboradores que se aciona automaticamente no momento em que um evento de cessação no HRIS o desencadeia. Uma política de IA que diz aos colaboradores o que podem fazer com as ferramentas de IA, não apenas o que não podem. E um programa de sensibilização para a segurança que torna o risco real, e não abstrato.
Para as organizações europeias, o que está em jogo é ainda maior. O artigo 28.º do RGPD, o artigo 21.º da NIS2 e o artigo 28.º da DORA não tratam o Shadow IT como um incómodo de governação; tratam-no como uma falha de conformidade com coimas quantificadas associadas. O acréscimo de 670 000 dólares por custo de Shadow AI, do relatório de 2025 da IBM, não é uma abstração. É o que acontece quando a governação fica atrás da adoção. Feche essa diferença /antes que a próxima violação o faça por si.
Perguntas frequentes
O que é o Shadow IT em 2026?
O Shadow IT em 2026 refere-se a qualquer tecnologia (software, aplicações SaaS, ferramentas de IA ou agentes autónomos) utilizada pelos colaboradores sem o conhecimento ou a aprovação da TI. Inclui aplicações tradicionais não autorizadas, como a partilha de ficheiros e a mensagística, e riscos mais recentes, como assistentes de IA a processar dados sensíveis e agentes de IA com acesso OAuth persistente a sistemas da organização.
Qual é a diferença entre o Shadow IT e o Shadow AI?
O Shadow IT é tecnologia não gerida que cria uma residência de dados descontrolada. O Shadow AI é a utilização não gerida de IA que cria um processamento de dados descontrolado: modelos a analisar informação proprietária, a gerar resultados e a atuar através de permissões delegadas. O Shadow AI acarreta um risco mais elevado porque os dados não ficam apenas armazenados num local não autorizado; estão a ser ativamente processados e a servir de base a ações por parte de sistemas fora do seu perímetro de governação.
Quanto custa o Shadow IT às organizações?
O Cost of a Data Breach Report 2025 da IBM concluiu que o envolvimento de Shadow AI acrescenta 670 000 dólares ao custo médio de uma violação, que é de 4,44 milhões de dólares, elevando as violações com Shadow AI para aproximadamente 5,11 milhões de dólares. Separadamente, um estudo de 2026 da DataFence estima que o custo médio de um incidente de ciberataque relacionado com Shadow IT é de 4,2 milhões de dólares. Para além dos custos de violações, o Shadow IT representa uma estimativa de 30 a 40 % das despesas totais de TI nas grandes empresas, através de licenciamento redundante e despesa desperdiçada.
Como se deteta o Shadow IT?
A deteção eficaz do Shadow IT combina vários métodos: a implementação de um CASB para visibilidade dos serviços cloud, a análise de registos de DNS e de proxy para deteção ao nível da rede, a monitorização de endpoints para atividade ao nível do dispositivo, e a revisão de dados de despesas para subscrições pagas. Nenhum método isolado oferece cobertura completa. As ferramentas de integração de e-mail também podem revelar contas SaaS criadas com endereços de e-mail profissionais, incluindo ferramentas de nível gratuito que não aparecem nos dados de despesas.
Qual é o maior risco de Shadow IT em 2026?
O risco de maior gravidade é a exposição de credenciais através de contas órfãs e da reutilização de palavras-passe. Cada aplicação não autorizada é uma credencial não gerida, frequentemente protegida por uma palavra-passe reutilizada e sem MFA. Quando essas credenciais são comprometidas (através de uma violação no fornecedor SaaS, de um infostealer, ou de credential stuffing), os atacantes obtêm acesso a contas cuja existência as equipas de segurança desconhecem e que não conseguem monitorizar.
Como é que o Shadow IT cria exposição ao RGPD?
Toda a ferramenta SaaS não autorizada que processa dados pessoais é um subcontratante não autorizado nos termos do artigo 28.º do RGPD, que exige um acordo de tratamento de dados escrito antes de o processamento começar. Se essa ferramenta for sediada nos EUA e transferir dados pessoais para fora do EEE sem cláusulas contratuais-tipo ou outro mecanismo de transferência válido, os artigos 44.º a 49.º também são violados. Ambas as exposições surgem no momento em que um colaborador se regista, independentemente de a TI ter ou não conhecimento disso.
Como se relaciona o Shadow AI com o Regulamento de IA da UE?
O Regulamento de IA da UE impõe coimas às organizações que utilizam sistemas de IA de alto risco sem governação adequada – até 15 milhões de euros ou 3 % do volume de negócios anual global, nos termos do artigo 99.º, n.º 4. Os colaboradores que utilizam ferramentas de IA não aprovadas que processam dados pessoais ou influenciam decisões consequentes podem estar a operar sistemas de IA de alto risco fora do regime de conformidade da organização, criando uma exposição regulatória direta sem que tenha sido realizada qualquer avaliação formal de risco.
Por que falha o bloqueio do Shadow IT?
A proibição sem capacitação empurra o Shadow IT para a clandestinidade, em vez de o eliminar. Quando os colaboradores não conseguem obter o que precisam através dos canais oficiais com rapidez suficiente, encontram alternativas. A resposta eficaz é uma capacitação estruturada: processos de aprovação rápidos, alternativas aprovadas e seguras, gestão centralizada de credenciais e um programa de sensibilização para a segurança que torna o caminho em conformidade no mais conveniente.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan
Índice de conteúdos
- Pontos principais
- O que é o Shadow IT?
- A evolução do Shadow IT em 2026
- Os riscos ocultos do Shadow IT (a realidade de 2026)
- Exposição regulatória europeia: RGPD, NIS2 e DORA
- O impacto financeiro: quantificar o custo do Shadow IT
- Como detetar o Shadow IT e o Shadow AI
- Um quadro de 6 passos para gerir o Shadow IT
- Conclusão: Tornar o caminho aprovado mais rápido do que a alternativa não autorizada
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais