Durante décadas, a resposta a «como se cria uma palavra-passe forte?» foi: acrescentar uma maiúscula, pôr um símbolo no fim, juntar um número. O problema é que, sujeitas a regras, as pessoas tornam-se previsíveis. A maiúscula vai para o início. O símbolo e o número vão para o fim. As ferramentas de quebra de palavras-passe sabem-no, porque foram treinadas com milhares de milhões de palavras-passe reais de pessoas que seguiram exatamente o mesmo instinto.
Tanto a memória humana como os algoritmos de quebra funcionam à base de padrões. Este é o conflito, e não desaparece ao acrescentar @ ao final do nome de um cão. Este guia explica os mecanismos, a única exceção e o que é, na prática, um sistema de credenciais sustentável.
Pontos principais
- Quanto mais fácil é memorizar uma palavra-passe, mais fácil é quebrá-la. A facilidade de memorização e a segurança puxam em sentidos opostos. Esta tensão é estrutural: decorre do modo como a memória humana funciona.
- As substituições de símbolos e as regras de complexidade não aumentam de forma significativa a segurança. Os algoritmos modernos de quebra de palavras-passe são treinados especificamente com estes padrões humanos previsíveis, o que permite aos atacantes contorná-las com ataques de força bruta otimizados.
- As diretrizes mais recentes do NIST SP 800-63B eliminam oficialmente as regras de complexidade obrigatórias e a rotação de 90 em 90 dias, e estabelecem um novo mínimo recomendado de 15 carateres.
- O único tipo de palavra-passe simultaneamente memorizável e criptograficamente forte é a frase-passe Diceware: palavras aleatórias escolhidas com dados, e não pelo utilizador.
- É necessário memorizar exatamente uma palavra-passe: a frase-passe mestra que desbloqueia o gestor de palavras-passe. Todas as outras credenciais devem ser geradas aleatoriamente e guardadas no cofre.
O que é uma palavra-passe forte
Uma palavra-passe forte é uma credencial que resiste tanto à adivinhação automatizada como a ataques dirigidos. O NIST SP 800-63B fixa o mínimo em 8 carateres, recomenda que os sistemas aceitem até 64 carateres e elimina por completo as regras de complexidade obrigatórias em favor do comprimento e da unicidade. A base de trabalho prática para a maioria das equipas de segurança é de 12 a 16 carateres gerados aleatoriamente, com entropia superior a 75 bits.
Quatro parâmetros definem se uma palavra-passe cumpre essa base:
- Comprimento. A variável mais eficaz. Cada caráter adicional multiplica exponencialmente o espaço de pesquisa. Com 12 carateres, uma cadeia alfanumérica totalmente aleatória exige milhares de milhões de anos para ser quebrada por força bruta à velocidade atual do hardware. Com 8, essa janela reduz-se a horas.
- Aleatoriedade. As palavras-passe escolhidas por pessoas concentram-se em torno de padrões previsíveis: nomes, datas, palavras do dicionário com substituições. Um gerador de palavras-passe elimina por completo essa concentração. Uma palavra-passe escolhida por uma pessoa é provavelmente mais fraca do que parece.
- Unicidade. Uma credencial por conta. Uma única palavra-passe comprometida dá acesso a todos os sistemas onde é utilizada. A reutilização transforma uma violação isolada numa oportunidade de movimento lateral.
- Sem expiração injustificada. O NIST SP 800-63B desaconselha expressamente a rotação periódica obrigatória. A rotação forçada produz incrementos previsíveis (
Password1 → Password2) e leva os utilizadores a escolher palavras-passe de base mais fracas. Deve alterar-se uma credencial quando existirem indícios de comprometimento.
O paradoxo da memorização: Porque é que o cérebro é um fator de risco
Qualquer propriedade que torne uma palavra-passe mais fácil de memorizar torna-a também mais fácil de adivinhar. A memória humana codifica a informação através de padrões, associações e significado. Uma palavra-passe que fica na memória fá-lo porque se liga a algo já conhecido: uma palavra, uma data, um nome, uma forma no teclado. Essas mesmas ligações são precisamente o que as ferramentas de quebra exploram.
PassGAN (Generative Adversarial Network para quebra de palavras-passe) e ferramentas semelhantes são treinadas com milhares de milhões de credenciais divulgadas. Não experimentam aaaaaaa antes de p@ssword. Experimentam o que as pessoas realmente escolhem, pela ordem em que realmente o escolhem. Usar @ em vez de a em password dá p@ssword, que o PassGAN gera ao fim de apenas alguns milhares de tentativas, em menos de uma fração de segundo. Pôr a primeira letra em maiúscula e acrescentar 1 no fim são padrões que o modelo já viu milhões de vezes.
O comprimento e o conjunto de carateres são ambos importantes, mas não têm o mesmo peso. A tabela de palavras-passe de 2025 da Hive Systems, testada com 12 × RTX 5090 GPUs e bcrypt com fator de trabalho 10, mostra que uma palavra-passe de 8 carateres só com letras minúsculas é quebrada em três semanas. Com maiúsculas, números e símbolos, esse valor sobe para 164 anos com o mesmo hardware. Uma palavra-passe de 12 carateres com o mesmo conjunto completo de carateres mistos leva a tabela para a escala dos séculos.
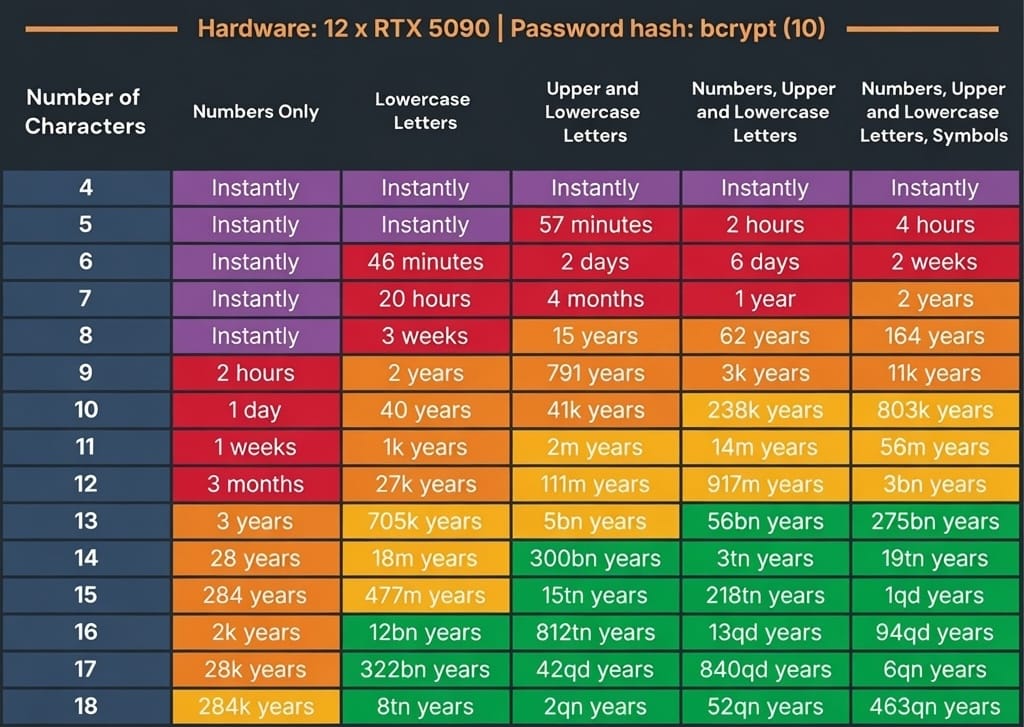
A tabela é atualizada anualmente para refletir o hardware de GPU de consumo atual. A passagem da edição de 2024 para a de 2025 reflete tanto um hardware mais rápido como pressupostos mais realistas sobre a robustez dos hashes, retirados do que a Hive Systems observou em dados reais de violações.
Porque os conselhos tradicionais sobre palavras-passe estão obsoletos
As antigas regras de complexidade (oito carateres, uma maiúscula, um número, um símbolo) falharam porque estavam erradas quanto ao comportamento humano sob restrições. Enquanto o paradoxo da memorização descreve uma falha cognitiva, as regras de complexidade obrigatórias produziram uma falha de política sobreposta a essa.
Durante anos, a abordagem de quebra dominante foram os ataques de dicionário: ferramentas automatizadas que percorrem palavras conhecidas e substituições comuns. As equipas de segurança responderam impondo complexidade. O problema é que as pessoas sob pressão de complexidade são previsíveis. Quando lhes é pedido que acrescentem um símbolo, a maioria coloca-o no fim. Quando lhes é pedido que substituam uma letra, a maioria escolhe as mesmas substituições. As regras concebidas para aumentar a imprevisibilidade produziram uma nova camada de comportamento previsível.
A outra falha dos conselhos antigos era a política de rotação de 90 dias. As renovações forçadas produzem Summer2025! seguido de Fall2025!. O DBIR de 2026 da Verizon, que analisou mais de 22 000 violações confirmadas em 145 países, concluiu que a exploração de vulnerabilidades ultrapassou o roubo de credenciais como principal ponto de entrada das violações (31 %). O abuso de credenciais surge com 13 % como vetor de acesso inicial, mas esse valor considera apenas a primeira ação. O DBIR concluiu que o abuso de credenciais aparece em 39 % de todas as violações quando medido ao longo de toda a cadeia de ataque, o que o torna a técnica mais disseminada do conjunto de dados.
O comprimento é a principal defesa. Uma frase-passe de 15 carateres composta por palavras aleatórias é ordens de magnitude mais forte do que uma cadeia de 8 símbolos, e uma pessoa consegue de facto memorizá-la.
A nova norma: Diretrizes NIST SP 800-63B Rev. 4
NIST SP 800-63B Rev. 4 (2025) define a base atual para a segurança das palavras-passe. Quando a palavra-passe é o único fator de autenticação, os sistemas têm de exigir um mínimo de 8 carateres e devem exigir pelo menos 15 carateres. As regras de complexidade obrigatórias (símbolos, números e combinação de maiúsculas e minúsculas forçados) são expressamente eliminadas, tal como o ciclo de expiração de 90 dias. A verificação de novas palavras-passe em listas de credenciais conhecidas como comprometidas passa a ser obrigatória, e não opcional.
A mudança completa de política resume-se assim:
| Regra | Orientação anterior (Rev. 3) | Orientação atual (Rev. 4) |
|---|---|---|
| Comprimento mínimo | 8 carateres | 8 carateres obrigatórios; 15 recomendados |
| Requisitos de complexidade | Obrigatórios (símbolos, números, maiúsculas) | Eliminados, já não são exigidos |
| Expiração da palavra-passe | De 90 em 90 dias | Apenas quando há suspeita de comprometimento |
| Dicas de palavra-passe | Permitidas | Proibidas |
| Autenticação baseada em conhecimento | Permitida | Proibida |
| Verificação em listas de credenciais comprometidas | Opcional | Obrigatória |
A lógica por trás da eliminação da complexidade está bem documentada. A investigação do próprio NIST concluiu que os requisitos de complexidade empurram os utilizadores para padrões previsíveis e aumentam os custos de suporte sem melhorar de forma significativa a resistência a ataques automatizados. O comprimento tem uma relação matemática direta com a dificuldade de quebra: cada caráter adicional multiplica exponencialmente o espaço de pesquisa.
Para os administradores de TI, a implicação prática é clara: é necessário atualizar as políticas de palavras-passe para exigir 15 ou mais carateres, remover as imposições arbitrárias de complexidade e implementar verificações em listas de palavras-passe comprometidas, como o conjunto de dados Have I Been Pwned, que o NIST refere expressamente. Deve deixar-se de forçar rotações por calendário.
Palavras-passe vs. frases-passe
Uma frase-passe é uma sequência de palavras aleatórias e não relacionadas, utilizada como credencial única. As palavras são mais fáceis de reter do que carateres aleatórios, e só o comprimento eleva a entropia muito acima do que a maioria das palavras-passe baseadas em carateres alcança. Quatro palavras já superam uma cadeia típica de 10 carateres com maiúsculas e minúsculas.
A entropia de uma palavra-passe mede o grau de imprevisibilidade de uma credencial, expressa em bits. Maior entropia significa mais combinações possíveis que um atacante tem de experimentar.
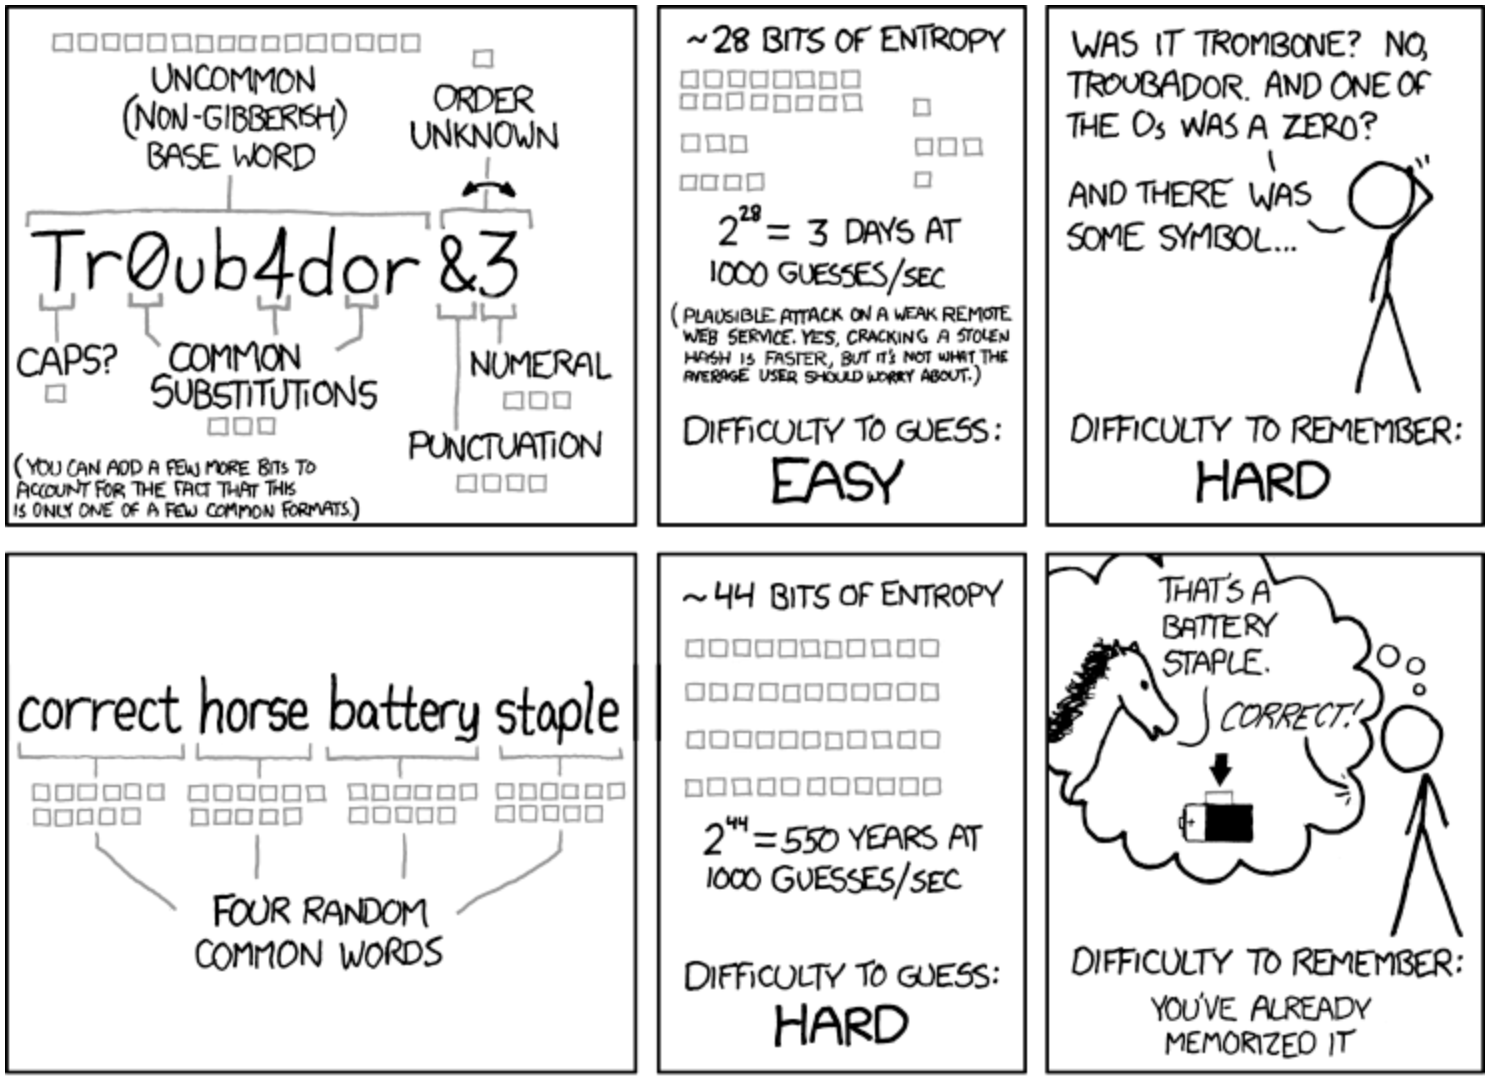
Tr0ub4dor&3 parece complexa. Mas é uma palavra do dicionário com substituições previsíveis, uma maiúscula no início e um símbolo e um número acrescentados no fim, um padrão que as ferramentas de quebra modelam explicitamente. A sua entropia efetiva é muito inferior à que aparenta.
correct horse battery staple ilustra diretamente o cálculo. Quatro palavras escolhidas aleatoriamente dessa lista dão aproximadamente 44 bits de entropia (log₂ de 2000⁴). Seis palavras aleatórias da lista Diceware (7776 palavras) produzem cerca de 77 bits, o suficiente para resistir a ataques de força bruta durante décadas com a velocidade de computação atual.
A palavra decisiva é «aleatória». «Adoro o meu cão Biscuit» é uma frase-passe, mas não é aleatória. Reflete informação pessoal e uma estrutura de frase natural que as ferramentas de quebra conseguem modelar. Uma frase-passe inventada por uma pessoa não é aleatória, precisamente porque foi inventada. A verdadeira aleatoriedade exige um método que retire por completo a escolha humana da equação.
Como criar uma palavra-passe forte que não se esquece
As técnicas abaixo resolvem um problema específico: como criar e memorizar uma única frase-passe mestra. Essa frase-passe tem uma única função: desbloquear o gestor de palavras-passe. Para todas as outras credenciais, a resposta é uma palavra-passe gerada aleatoriamente e guardada nesse gestor, e não uma frase-passe construída e memorizada pelo utilizador.
O método Diceware
O método Diceware gera frases-passe criptograficamente aleatórias com dados físicos e uma lista de palavras normalizada. Como a aleatoriedade provém do lançamento dos dados e não de uma escolha humana, a frase-passe resultante tem entropia comprovável e contorna por completo o paradoxo da memorização.
- Transfira a EFF Large Wordlist, que contém 7776 palavras indexadas por códigos de dados de cinco dígitos (por exemplo,
16132 = cleft). - Lance cinco dados de seis faces (ou um dado cinco vezes). Registe o resultado, por exemplo,
2-4-1-3-6. - Procure a palavra correspondente na lista da EFF.
24136corresponde adragster. - Repita os passos 2 e 3 mais cinco vezes para gerar uma frase-passe de seis palavras.
- O resultado poderá ser:
dragster cleft robin usage stomp anvil. Escreva-a temporariamente.
Seis palavras da lista da EFF dão aproximadamente 77,5 bits de entropia. Esse é o objetivo. Cinco palavras (64,6 bits) são aceitáveis para a maioria dos casos de utilização; quatro palavras é o mínimo absoluto para uma palavra-passe mestra.
Sem dados? Utilizar um gerador
Se não houver dados físicos disponíveis, o gerador gratuito de frases-passe do Passwork aplica a mesma lógica no navegador. Funciona inteiramente a nível local: nada é guardado nem transmitido. É possível ajustar o número de palavras, os separadores e as maiúsculas conforme os requisitos. O resultado é igualmente aleatório de forma comprovável, tal como no Diceware, sem a consulta à lista de palavras.
O método da frase
O método da frase é mais adequado para quem precisa de criar rapidamente uma palavra-passe mestra forte sem dados. Escolhe-se uma frase com significado pessoal, mas não conhecida publicamente, e deriva-se uma palavra-passe a partir da sua estrutura.
- Frase de exemplo: «My first car was a 1998 Honda and I drove it to college.» (O meu primeiro carro foi um Honda de 1998 e conduzi-o até à faculdade.)
- Palavra-passe derivada:
MfcWa1998HaIdItC
Resulta numa cadeia de 16 carateres, com maiúsculas, minúsculas e números, sem qualquer relação com o dicionário. A própria frase funciona como mnemónica: lembra-se a frase, não a palavra-passe.
A limitação: este método produz menos entropia do que o Diceware, porque as pessoas escolhem frases fáceis de memorizar, e essas frases seguem padrões gramaticais previsíveis. Deve usar-se apenas para a palavra-passe mestra quando o Diceware não for prático. Para tudo o resto, deve utilizar-se um gestor.
A técnica do palácio da memória
O palácio da memória (método dos loci) é uma técnica mnemónica para reter a frase-passe mestra gerada com o Diceware. Funciona associando cada palavra a um local físico específico de um espaço familiar: a casa, o trajeto para o trabalho, um edifício bem conhecido.
Para memorizar dragster cleft robin usage stomp anvil:
- Escolha um percurso familiar por um espaço bem conhecido: porta de entrada, corredor, cozinha, sala, escadas, quarto.
- Atribua uma palavra a cada local. Crie uma imagem vívida e invulgar: um dragster a rugir pela porta de entrada, uma rocha cleft a fender o chão do corredor, um robin pousado na bancada da cozinha.
- Percorra mentalmente o trajeto, por ordem, várias vezes. Quanto mais estranha a imagem, mais fiável é a fixação.
- Passadas 24 horas, teste a memorização sem consultar a frase-passe escrita. A maioria das pessoas consegue recordar as seis palavras após três ou quatro percursos mentais.
O palácio da memória funciona porque o cérebro codifica a informação espacial e visual de forma mais fiável do que cadeias abstratas. Não se está a memorizar dragster cleft robin usage stomp anvil. Está-se a memorizar um percurso pela casa.
Depois de memorizada a frase-passe, deve destruir-se a cópia escrita.
Saber construir e reter uma frase-passe mestra é uma competência útil. Mas a facilidade de memorização é uma restrição, e as restrições geram compromissos. Um gestor de palavras-passe elimina por completo essa restrição: gera credenciais com entropia total, guarda-as cifradas e recupera-as sem exigir que se memorize mais do que uma frase-passe. As técnicas acima servem para proteger essa única frase-passe. Tudo o resto deve ser gerado, não inventado.
A única norma: Uma frase-passe, tudo o resto num gestor de palavras-passe
O paradoxo da memorização tem uma única solução estrutural. Memoriza-se uma frase-passe mestra gerada aleatoriamente. Um gestor de palavras-passe gera e guarda tudo o resto, produzindo credenciais totalmente aleatórias e únicas para cada conta, que nunca é necessário ver, escrever nem memorizar. Esta estrutura mantém-se quer existam cinco contas, quer quinhentas.
Na prática, isto significa:
- Nenhuma reutilização de palavras-passe entre contas: cada credencial é única e gerada aleatoriamente
- Uma única coisa a memorizar: a frase-passe mestra criada com o Diceware
- Nenhuma decisão de segurança a tomar no início de sessão: o gestor trata da geração, do armazenamento e do preenchimento automático
O Passwork foi concebido para esta arquitetura. Está disponível numa implementação autoalojada ou como serviço cloud. Ambas as opções utilizam cifragem do lado do cliente AES-256: as credenciais são cifradas antes de saírem do dispositivo e o Passwork nunca vê palavras-passe em texto em claro.
Os dois modelos de implementação diferem numa só dimensão:
- A opção autoalojada mantém todos os dados dentro da própria infraestrutura
- A opção cloud elimina a sobrecarga operacional de gerir uma instância própria, sem alterar o modelo de cifragem
O controlo de acessos baseado em funções permite que os administradores atribuam permissões de cofres a equipas em vez de a indivíduos, o que é relevante quando se gerem credenciais para uma equipa e não apenas para uma única pessoa. Um novo engenheiro herda o acesso aos cofres certos no primeiro dia e perde-o no momento em que sai, sem necessidade de limpeza manual.
Para as equipas com requisitos de conformidade, os registos de auditoria do Passwork fornecem um histórico completo de quem acedeu a que credencial e quando, o tipo de documentação que os controlos SOC 2 CC6.1 e ISO 27001:2022 Anexo A 5.15 exigem. Os guias técnicos abordam a integração AD/LDAP, o SAML SSO e o acesso por REST API para as equipas que precisam de integrar a gestão de credenciais em fluxos de trabalho existentes.
Exemplos de palavras-passe fortes: Como é uma boa credencial em 2026
| Tipo de credencial | Exemplo | Entropia (aprox.) | Memorizável? | Utilização recomendada |
|---|---|---|---|---|
| Complexa de 8 carateres | Tr0ub4dor&3 | ~28 bits efetivos | Não | Evitar |
| Aleatória de 12 carateres | k9#Lm2@pQr7! | ~78 bits | Não | Aceitável para contas de baixo risco |
| Diceware de 4 palavras | dragster cleft robin usage | ~51 bits | Sim | Contas secundárias |
| Diceware de 6 palavras | dragster cleft robin usage stomp anvil | ~77 bits | Sim (com palácio da memória) | Apenas palavra-passe mestra |
| Derivada de uma frase | MfcWa1998HaIdItC | ~52 bits | Sim (através da frase) | Apenas palavra-passe mestra |
| Gerada por máquina | k9#Lm2@pQr7!xN3$ | ~105 bits | Não: guardada no gestor | Todas as outras contas |
| Segredo gerado por máquina | eyJhbGciOiJIUzI1... | 256 bits | N/D | Chaves de API e tokens: utilizar um gestor de segredos |
A coluna «utilização recomendada» é o ponto essencial. As palavras-passe Diceware e as derivadas de frases surgem uma só vez na vida, como credencial mestra. Todas as outras contas recebem uma palavra-passe gerada por máquina que nunca se vê, nunca se escreve e nunca é necessário memorizar.
Colocar em prática
O paradoxo da memorização não se resolve com atalhos: tem solução. Memorizar uma única coisa, gerada aleatoriamente, com um método que retira o cérebro do processo. Usá-la para desbloquear um gestor de palavras-passe que trata de todas as outras credenciais com uma aleatoriedade gerada por máquina em que ninguém precisa de pensar.
Gerar uma frase-passe Diceware de 6 palavras. Codificá-la com um palácio da memória. Colocar tudo o resto num cofre.
Perguntas frequentes
Que comprimento deve ter uma palavra-passe forte em 2026?
NIST SP 800-63B Rev. 4 (2025) define o mínimo absoluto em 8 carateres, mas recomenda pelo menos 15 carateres quando a palavra-passe é o único fator de autenticação. Para palavras-passe mestras que protegem um cofre de palavras-passe ou contas privilegiadas, uma frase-passe Diceware de 6 palavras (cerca de 25 a 35 carateres) é a melhor prática atual. O comprimento é o principal fator de resistência à quebra.
O que é a entropia de uma palavra-passe e porque é importante?
A entropia de uma palavra-passe mede o grau de imprevisibilidade de uma palavra-passe, expresso em bits. Calcula-se como o log₂ do número de combinações possíveis. Uma frase-passe Diceware de 6 palavras extraída da lista da EFF tem aproximadamente 77,5 bits de entropia. Maior entropia significa que um atacante tem de experimentar mais combinações para quebrar a palavra-passe por força bruta. As regras de complexidade acrescentam menos entropia do que parece; o comprimento acrescenta entropia de forma direta e previsível.
Uma frase-passe é mais segura do que uma palavra-passe complexa?
Sim, na maioria dos casos. Uma frase-passe aleatória de 6 palavras tem maior entropia do que uma típica palavra-passe «complexa» de 10 carateres e resiste muito melhor à correspondência de padrões que as ferramentas de quebra baseadas em IA utilizam. A palavra decisiva é aleatória. Uma frase-passe construída com palavras de significado pessoal é mais fraca do que parece, porque as escolhas humanas seguem padrões previsíveis.
O que é o método Diceware?
O Diceware é uma técnica para gerar frases-passe aleatórias lançando dados físicos e associando os resultados a palavras de uma lista normalizada. A EFF Large Wordlist contém 7776 palavras indexadas por códigos de dados de cinco dígitos. Lançar cinco dados uma vez produz uma palavra; seis lançamentos produzem uma frase-passe de seis palavras com aproximadamente 77,5 bits de entropia. Como a aleatoriedade provém dos dados e não de uma escolha humana, o resultado é comprovadamente imprevisível.
Deve continuar a utilizar-se um gestor de palavras-passe quando se tem uma frase-passe forte?
Sim. Uma frase-passe forte resolve o problema da credencial mestra: a única palavra-passe que se memoriza para desbloquear tudo o resto. Não resolve o problema de gerir dezenas de credenciais distintas em sistemas diferentes. Um gestor de palavras-passe gera palavras-passe totalmente aleatórias e únicas para cada conta e guarda-as em segurança. A frase-passe é a chave do cofre. O cofre faz o resto.
Como memorizar uma frase-passe longa?
A técnica do palácio da memória (método dos loci) é o método mais fiável para a maioria das pessoas. Atribui-se cada palavra da frase-passe a um local específico ao longo de um percurso familiar (a casa, o trajeto para o trabalho) e cria-se uma imagem mental vívida para cada palavra. Percorre-se o trajeto mentalmente várias vezes ao longo de 24 a 48 horas. A maioria das pessoas consegue recordar de forma fiável uma frase-passe de seis palavras após quatro ou cinco treinos.
O que mudou nas diretrizes de palavras-passe do NIST?
O NIST SP 800-63B Rev. 4 introduziu várias alterações significativas. Eliminou os requisitos de complexidade obrigatórios (símbolos, números e combinação de maiúsculas e minúsculas forçados). Eliminou a expiração de palavras-passe por calendário, recomendando renovações apenas quando há suspeita de comprometimento. Proibiu as dicas de palavra-passe e as perguntas de autenticação baseada em conhecimento. Passou a exigir a verificação de novas palavras-passe em listas de credenciais conhecidas como comprometidas. O comprimento mínimo mantém-se em 8 carateres, com 15 carateres como padrão recomendado para a autenticação de um só fator.
Porque não se podem simplesmente criar palavras-passe memorizáveis sem um gestor?
Porque a facilidade de memorização e a segurança estão em tensão direta. O cérebro humano codifica a informação através de padrões e associações. Qualquer palavra-passe que pareça memorizável tem, por definição, um padrão, e os padrões são exatamente o que os algoritmos de quebra são treinados para encontrar. A única saída deste paradoxo é memorizar uma frase-passe mestra forte e delegar tudo o resto numa ferramenta que gera aleatoriedade verdadeira.
 Alex Muntyan
 Alex Muntyan
 Alex Muntyan
Índice de conteúdos
- Pontos principais
- O que é uma palavra-passe forte
- O paradoxo da memorização: Porque é que o cérebro é um fator de risco
- Porque os conselhos tradicionais sobre palavras-passe estão obsoletos
- A nova norma: Diretrizes NIST SP 800-63B Rev. 4
- Palavras-passe vs. frases-passe
- Como criar uma palavra-passe forte que não se esquece
- A única norma: Uma frase-passe, tudo o resto num gestor de palavras-passe
- Exemplos de palavras-passe fortes: Como é uma boa credencial em 2026
- Colocar em prática
- Perguntas frequentes

Gestor de palavras-passe autoalojado para empresas
A Passwork oferece a vantagem de um trabalho em equipa eficaz com palavras-passe corporativas num ambiente totalmente seguro. A encriptação dupla e a arquitetura de conhecimento zero garantem que as suas palavras-passe nunca saem da sua infraestrutura.
Saber mais