
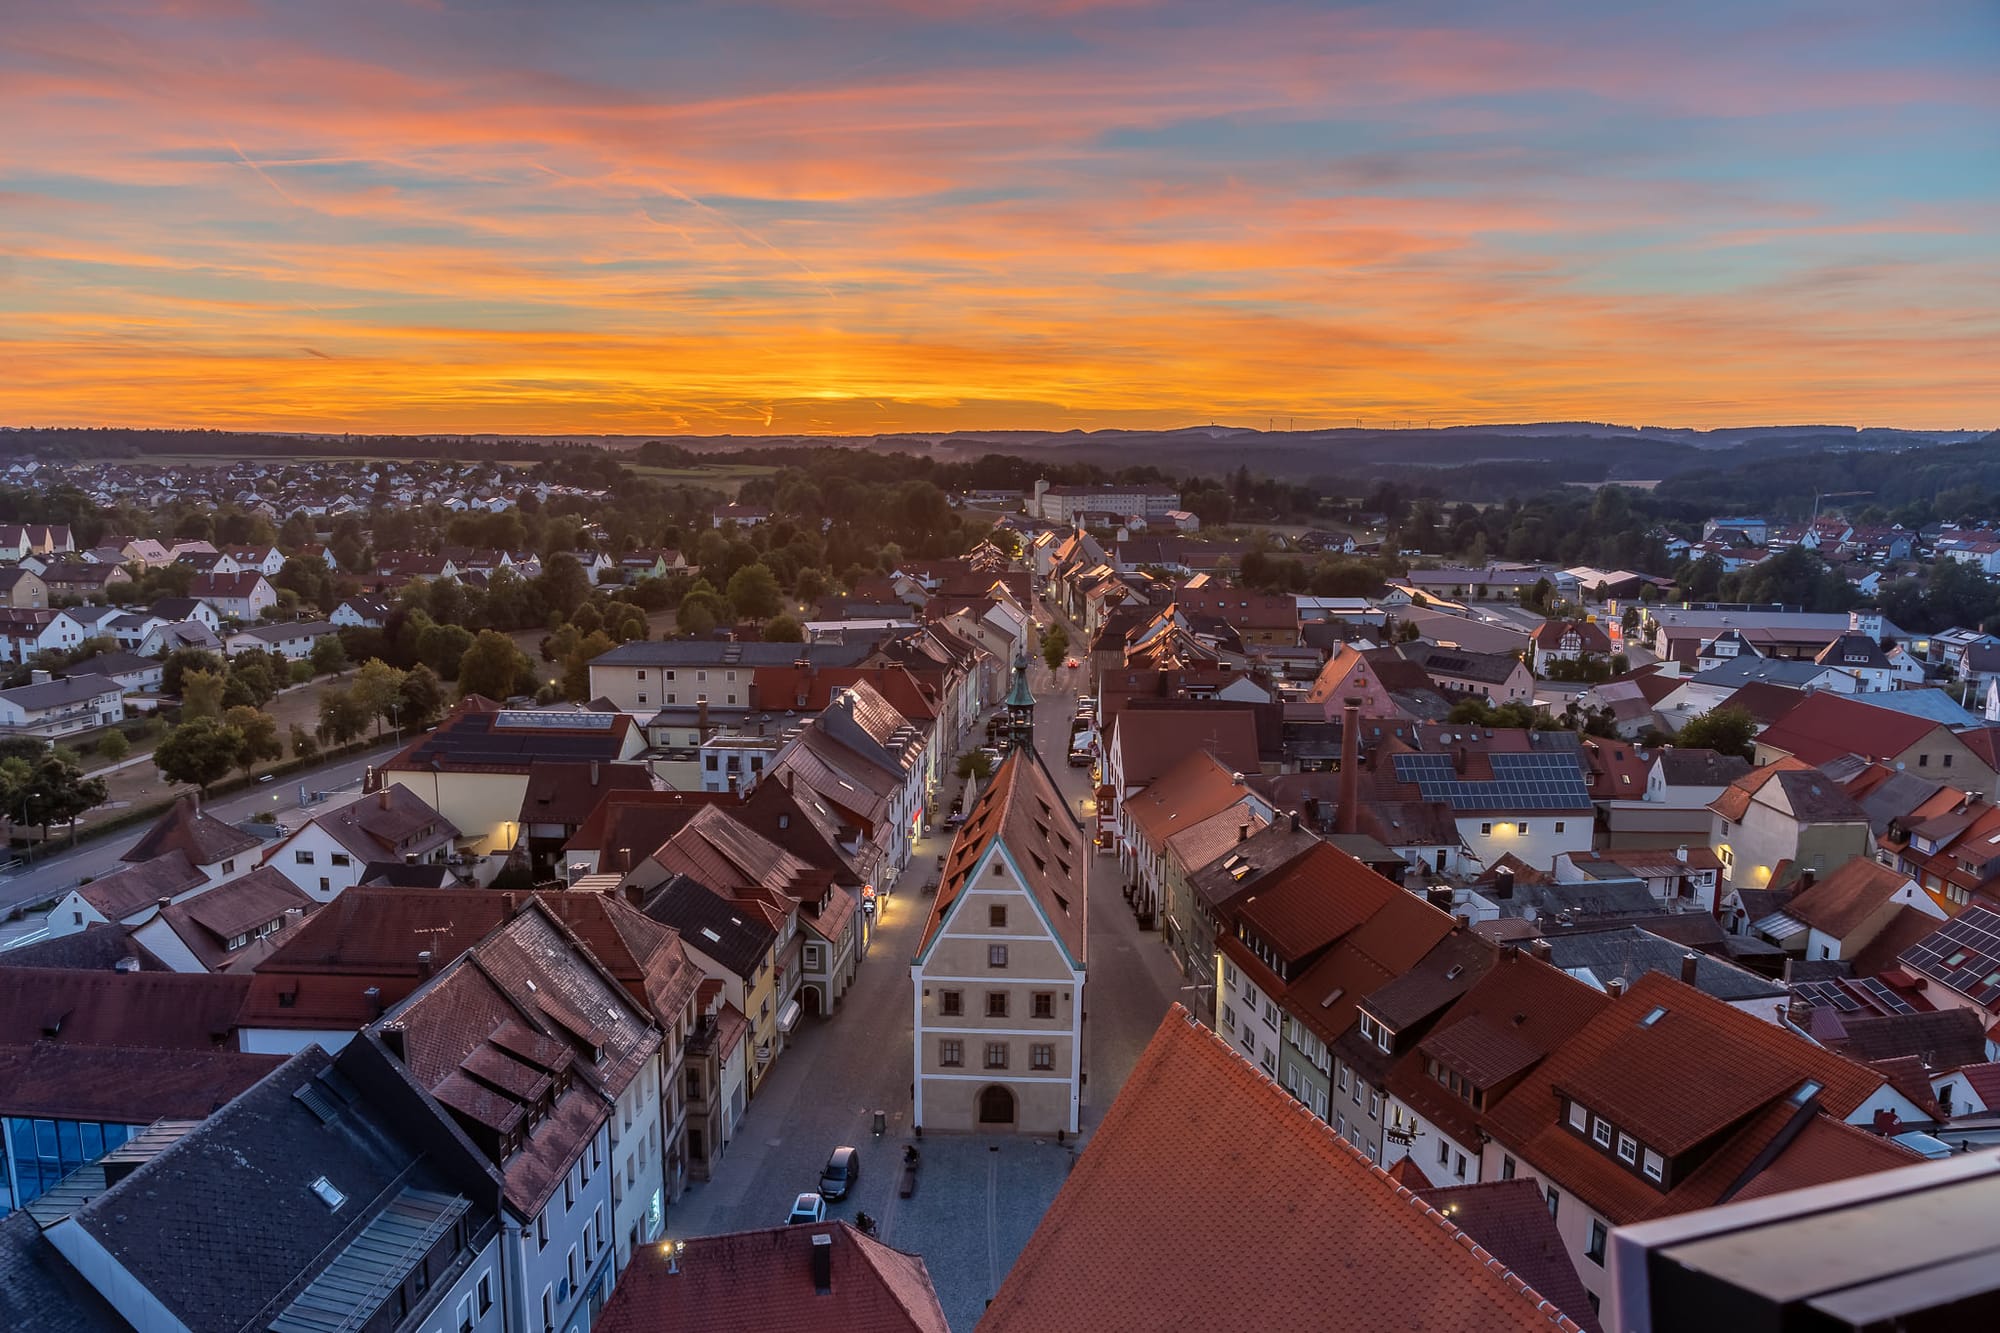
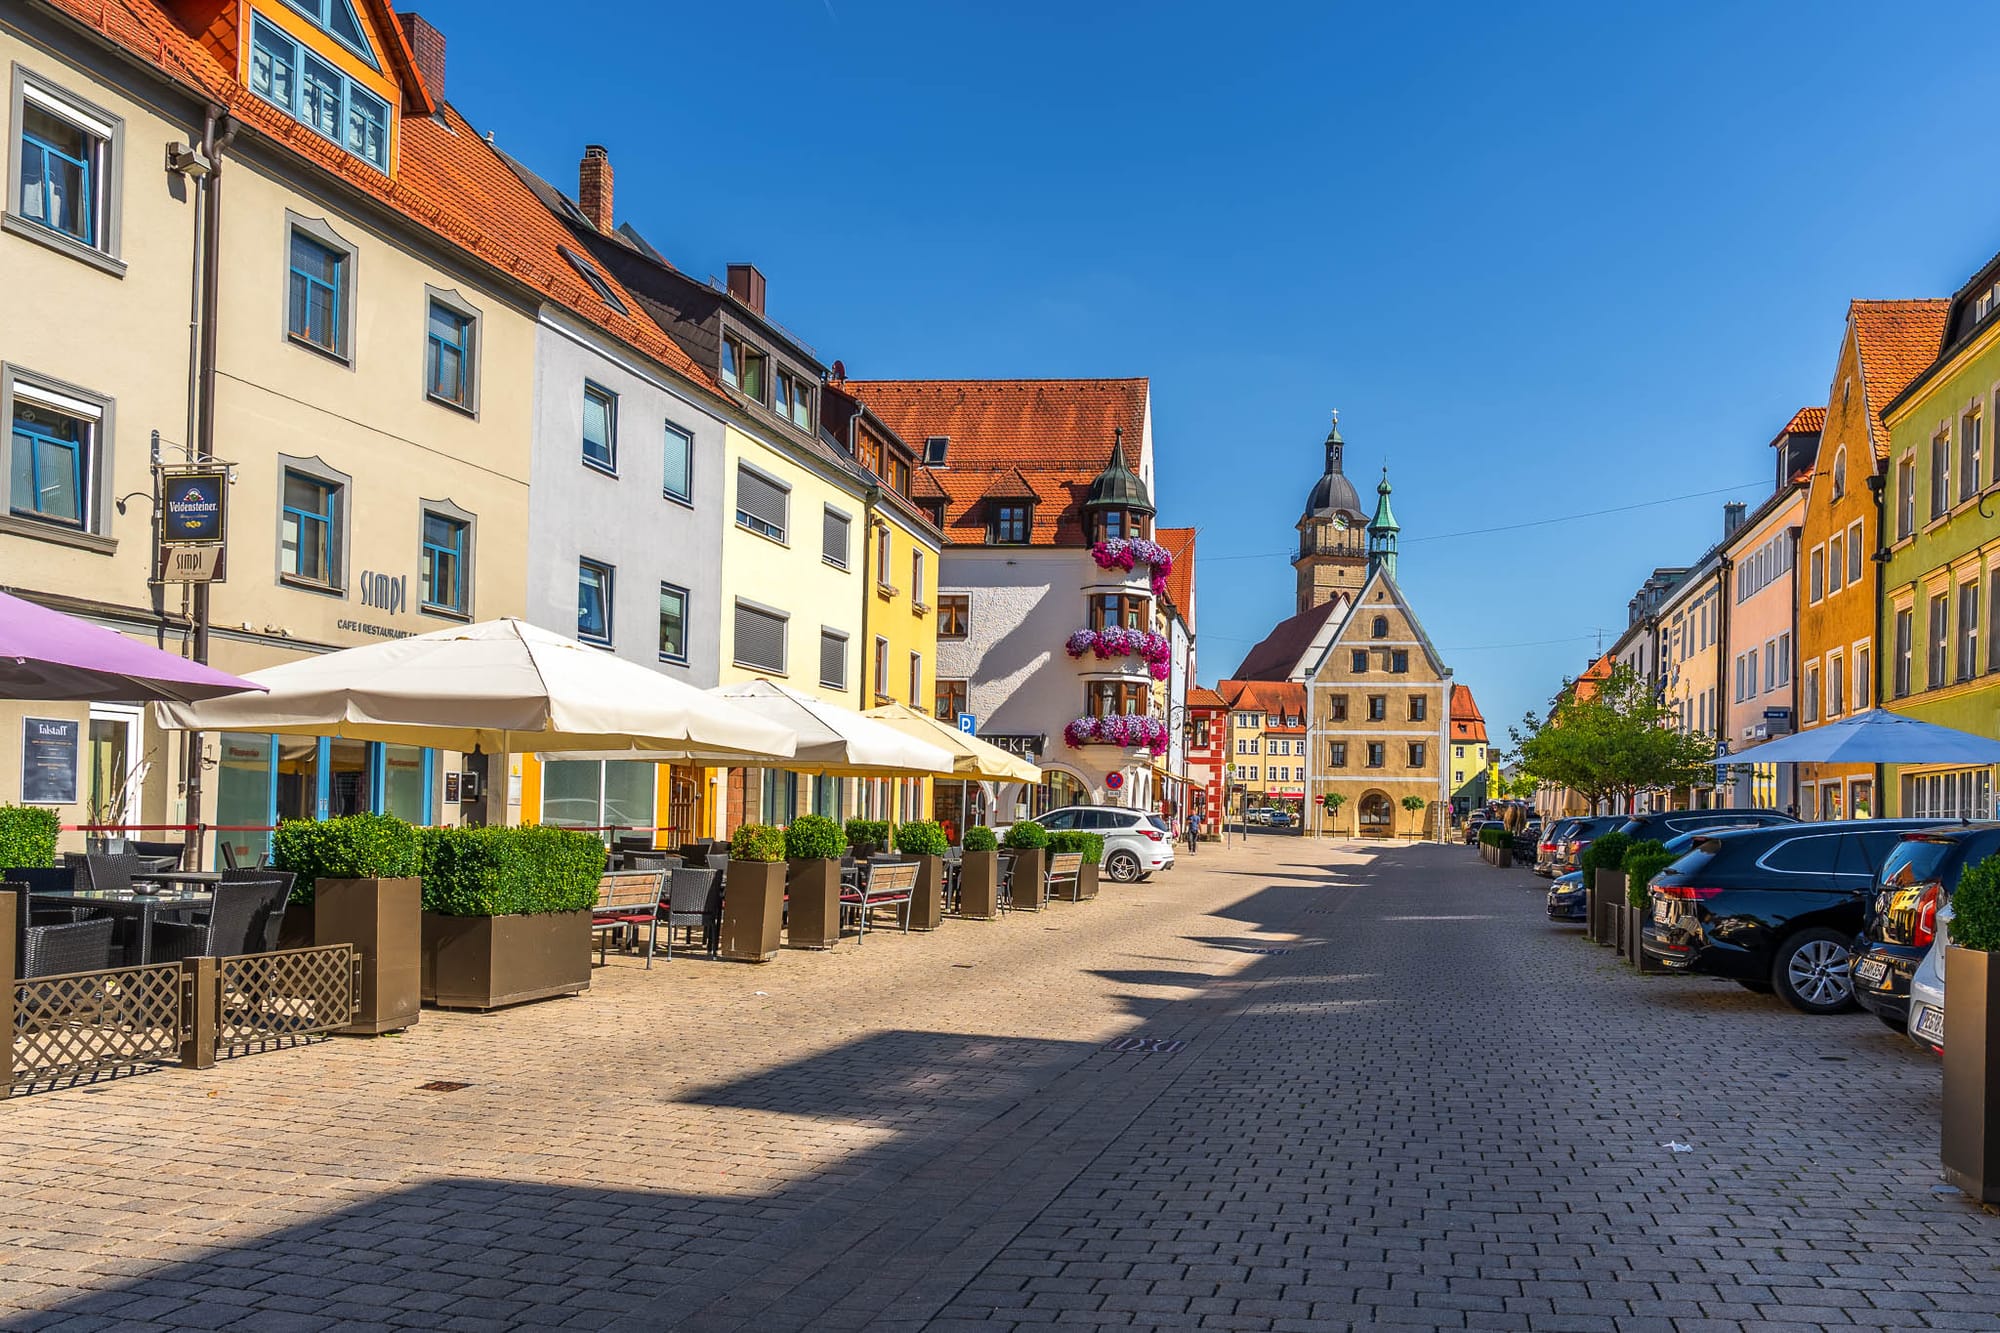
Auerbach in der Oberpfalz es una pequeña localidad de 9470 habitantes en la región bávara del Alto Palatinado, en el distrito de Amberg-Sulzbach. La ciudad combina una historia industrial activa con su histórica plaza del mercado: aquí se extrajo mineral de hierro durante siglos, y ese legado sigue siendo visible en su carácter actual. El antiguo emplazamiento de la mina Maffei todavía conserva en pie sus torres de extracción, y hoy alberga un museo minero y un festival cultural periódico.
Ese enfoque práctico se traslada también a la gestión municipal: el ayuntamiento obtuvo el estatus de Fairtrade Town en 2024, lo renovó en 2026 y mantiene la misma postura orientada a la sostenibilidad y la rendición de cuentas en el resto de sus iniciativas.
La misma lógica se aplica a la TI. Gestionar infraestructura crítica implica mantener el control sobre los procesos esenciales, incluida la forma en que se protegen las credenciales. El equipo de administración de sistemas de Auerbach eligió una plataforma autoalojada con cifrado de conocimiento cero, combinando un control de acceso estricto con soberanía total sobre los datos sensibles.
Ubicación: Baviera, Alemania
Sector: Administración municipal
Tamaño de la empresa: 230+ empleados
El reto: La arquitectura basada en archivos se convirtió en un riesgo de seguridad
Un equipo de administradores de sistemas gestiona la infraestructura de TI de Auerbach. Antes de Passwork, el equipo utilizaba dos gestores de contraseñas de código abierto independientes, basados en el mismo formato de base de datos (uno basado en navegador y el otro una aplicación de escritorio), lo que dividía el almacenamiento de credenciales entre ambos.
Ambas herramientas se basaban en una única arquitectura de archivos, donde todas las credenciales residen en un archivo cifrado compartido por todo el equipo: un modelo poco adecuado para las necesidades de acceso multiusuario y sensible de la TI municipal. Esto provocaba fallos de sincronización y conflictos de bloqueo de archivos, lo que exigía una supervisión manual del acceso de escritura, y dejaba una brecha mayor: sin permisos basados en roles ni control de acceso granular.
Compartir el archivo de la bóveda por canales no seguros generaba dos riesgos:
- Un archivo de base de datos enviado por correo electrónico o almacenado en una unidad compartida sin cifrar es un único punto de fallo si se intercepta
- Sin una fuente de verdad centralizada, podían seguir circulando copias de credenciales obsoletas, de modo que alguien podía usar sin saberlo una contraseña que ya había sido rotada
Para un equipo de TI gubernamental que gestiona el acceso a infraestructura esencial, este es precisamente el tipo de exposición que los marcos de seguridad están diseñados para prevenir.
Solución: Passwork se ajustó a las prioridades de seguridad y coherencia de Auerbach
La búsqueda de Auerbach se centró en dos prioridades: la seguridad de los datos y la coherencia de las credenciales en una base de datos centralizada, en lugar de un conjunto de archivos sincronizados de forma dispersa. La interfaz de Passwork, pensada para administradores de sistemas y para la colaboración estructurada en equipo y no para el uso individual de consumo, fue la primera razón para considerarla.
El factor decisivo para iniciar una prueba fue la arquitectura de seguridad documentada del proveedor: un cifrado de conocimiento cero que el equipo podía verificar antes de comprometerse.
Lo que Auerbach necesitaba de una nueva solución
Las prioridades de seguridad y coherencia de Auerbach exigían tres características arquitectónicas específicas: implementación on-premise, cifrado del lado del cliente y una estructura de datos capaz de escalar con la infraestructura del municipio. Cada una resolvía una limitación concreta de la configuración basada en archivos que el equipo utilizaba anteriormente.
- Implementación autoalojada y on-premise para un control total sobre los datos sensibles en los propios servidores del municipio
- Cifrado de conocimiento cero para eliminar la exposición de credenciales y claves de cifrado en el servidor
- Estructura de bóvedas y carpetas para organizar el acceso por componente de infraestructura o sistema cliente
El cifrado de conocimiento cero significa que el servidor nunca tiene acceso a los datos sin cifrar ni a las claves de cifrado. Los datos se cifran en el lado del cliente antes de transmitirse o almacenarse. Un administrador o un atacante con acceso total al servidor solo ve texto cifrado. Para un organismo del sector público que gestiona credenciales de infraestructura de red esencial, esto elimina por completo una categoría de riesgo de vulneración en el servidor.
Integración técnica
La implementación se realizó mediante Docker, lo que permitió al equipo poner en marcha una instancia funcional con rapidez y probarla con credenciales reales de infraestructura en lugar de un conjunto de datos de demostración. La migración desde las bases de datos existentes del equipo se realizó a través de la interfaz de importación de Passwork sin errores. La rápida implementación de prueba y la migración limpia permitieron al equipo pasar de la evaluación a la producción con rapidez.
Resultados: De archivos estáticos a un sistema centralizado en tiempo real
Auerbach retiró sus bóvedas basadas en archivos en favor de un sistema centralizado que se actualiza en tiempo real para todo el equipo. Las credenciales ahora se rotan y versionan de forma centralizada, lo que elimina el riesgo de copias obsoletas de las soluciones anteriores. El equipo también señaló ahorros de tiempo gracias a la extensión de navegador de Passwork en el trabajo diario de infraestructura.
| Aspecto | Soluciones anteriores | Passwork |
|---|---|---|
| Modelo de almacenamiento | Basado en archivos, sincronización manual | Base de datos centralizada, actualizada en tiempo real |
| Control de acceso | Sin permisos basados en roles | Acceso granular basado en roles |
| Cifrado | Cifrado local de archivos | Cifrado de conocimiento cero del lado del cliente |
| Uso compartido de credenciales | Transferencia manual de archivos por canales no seguros | Uso compartido instantáneo, con cada acceso registrado |
| Control de versiones | Riesgo de copias obsoletas en circulación | Historial completo de cada cambio de contraseña |
«En la administración de TI moderna, la gestión de contraseñas no debería ser
un cuello de botella. Passwork nos devolvió la flexibilidad y la seguridad que
nos faltaban con las bóvedas estáticas basadas en archivos.» — Stadt Auerbach systems administration team
La evaluación de Auerbach se centró en una brecha de seguridad concreta: cifrar y controlar el acceso a las credenciales de los sistemas de infraestructura crítica. La arquitectura de cifrado y el control de acceso granular tuvieron el mismo peso que la usabilidad diaria: el equipo necesitaba un sistema lo bastante seguro para el acceso sensible, pero lo bastante sencillo para implantarlo en todo el departamento sin curva de aprendizaje.
Conclusión
La migración de Auerbach demuestra que las herramientas de contraseñas basadas en un único archivo alcanzan su límite en el momento en que los requisitos de control de acceso y auditoría superan lo que un archivo compartido puede ofrecer. Un equipo que gestiona infraestructura municipal crítica se enfrenta a la misma exposición que una gran empresa en cuanto las credenciales se comparten sin permisos basados en roles ni una única fuente de verdad. Passwork cerró esa brecha para Auerbach con una arquitectura centralizada de conocimiento cero.
«Con Passwork, podemos trabajar sin problemas en equipo, mantener un
buen rendimiento en nuestras tareas diarias y conservar el control total dentro de
nuestra propia infraestructura.» — Stadt Auerbach systems administration team
 Passwork Team
 Passwork Team
 Alex Muntyan
Tabla de contenidos
Tabla de contenidos

Gestor de contraseñas autohospedado para su empresa
Passwork ofrece la ventaja de un trabajo en equipo eficaz con contraseñas corporativas en un entorno totalmente seguro
Más información