
Passwork verschlüsselt jeden Tresor mit einem eigenen unabhängigen Schlüssel. Bitwarden verschlüsselt eine gesamte Organisation mit einem gemeinsamen Schlüssel. Diese einzelne Designentscheidung bestimmt, wie weit gestohlene Anmeldedaten reichen können: Ein Tresor-spezifischer Schlüssel legt nur einen Tresor offen, während ein einzelner gemeinsamer Organisationsschlüssel potenziell alle Unternehmensdaten kompromittieren kann.
Dieser Unterschied bestimmt den Schadensradius nach einer Kompromittierung, wie die Kontowiederherstellung funktioniert und ob ein Vorfall in einem Team sich auf die Daten eines anderen Teams ausbreiten kann. Beide Ansätze sind dokumentierte, legitime Zero-Knowledge-Designs. Sie haben lediglich unterschiedliche betriebliche Konsequenzen, und genau das behandelt dieser Vergleich.
Dieser Unterschied wird konkret spürbar beim Offboarding, bei einer Übernahme, bei der die Tresore zweier Teams plötzlich getrennt behandelt werden müssen, oder bei einer Post-Incident-Analyse, bei der genau angegeben werden muss, was ein Angreifer mit einem gestohlenen Schlüssel erreichen konnte. Dies vorab zu klären, macht den Rest dieses Vergleichs leichter auf Ihre eigene Umgebung anwendbar — unabhängig davon, welchen Passwort-Manager Sie heute verwenden.
Auf einen Blick
- Verschlüsselungsgrenze. Passwork generiert für jeden Tresor einen unabhängigen Schlüssel. Bitwarden generiert einen Organization Symmetric Key für die gesamte Organisation.
- Schadensradius. Ein geleakter Passwork-Tresorschlüssel legt nur diesen Tresor offen. Ein geleakter Bitwarden-Organisationsschlüssel legt jeden Unternehmens-Cipher-Key offen, da alle vom selben übergeordneten Schlüssel umschlossen werden.
- Collections vs. Tresore. Bitwarden Collections beschränken, wer welche Elemente sieht, fügen aber keine kryptografische Grenze hinzu. Der Organisationsschlüssel entschlüsselt weiterhin jede Collection. Ein Passwork-Tresor ist sowohl eine Zugangskontrolleinheit als auch eine separate Schlüsselgrenze.
- Tresortypen. Passwork definiert Unternehmens- und Persönliche Tresore sowie eine unbegrenzte Anzahl benutzerdefinierter Tresortypen mit eigenen Admin-Sets — und jede Instanz erhält unabhängig vom Typ ihren eigenen Schlüssel. Bitwarden hat kein vergleichbares Tresortypen-Modell.
- Wiederherstellung. Der Wiederherstellungsprozess von Passwork stellt einen neuen Schlüssel aus und gewährt nur Zugang zu Tresoren, die bereits mit einem anderen Konto geteilt wurden. Die Wiederherstellung bei Bitwarden basiert auf einem einzigen RSA-Schlüsselpaar der Organisation, sodass ein Admin jeden registrierten Benutzer entsperren kann — das ist praktisch, konzentriert aber das Risiko auf dieses eine Schlüsselpaar.
Wie Passwork Tresore verschlüsselt
Passwork basiert auf einer Zero-Knowledge-Architektur: Der Server verfügt nie über genügend Informationen, um Tresordaten zu entschlüsseln, und das Masterpasswort verlässt nie das Gerät des Benutzers. Jeder kryptografische Schlüssel wird clientseitig generiert, sodass der Server nur Chiffretext und öffentliche Schlüssel speichert (Sicherheitsübersicht, Kryptografie-Übersicht).
Zwei Verschlüsselungsebenen
Passwork verwendet zwei Verschlüsselungsebenen. Die serverseitige Verschlüsselung (AES-256) schützt alles im Ruhezustand und ist immer aktiv. Die clientseitige Verschlüsselung schützt sensible Felder, bevor sie das Gerät verlassen.
Die Schlüsselhierarchie: Vom Masterpasswort zum Tresorschlüssel
Für diesen Vergleich ist die Schlüsselhierarchie am wichtigsten. Ein Masterpasswort leitet über PBKDF2 einen Master-Schlüssel ab. Dieser Master-Schlüssel entschlüsselt einen privaten RSA-Schlüssel. Der private RSA-Schlüssel entschlüsselt dann einen Tresorschlüssel: einen symmetrischen AES-256-Schlüssel, der clientseitig speziell für einen Tresor generiert wird.
Jeder Tresor erhält seinen eigenen Tresorschlüssel, der unabhängig bei der Erstellung des Tresors generiert wird. Jeder Benutzer mit Zugang besitzt eine separate verschlüsselte Kopie dieses Schlüssels, die mit seinem eigenen öffentlichen RSA-Schlüssel umschlossen ist — nur der passende private Schlüssel kann sie entschlüsseln. Die Kompromittierung eines Tresorschlüssels legt den Schlüssel keines anderen Tresors offen.
Isolation unterhalb des Tresors: Einträge und Anhänge
Die Isolation setzt sich unterhalb des Tresors fort. Jeder Eintrag erhält seinen eigenen Eintragsschlüssel, der mit dem Tresorschlüssel verschlüsselt ist, und jeder Dateianhang erhält seinen eigenen Anhangsschlüssel, der mit dem Eintragsschlüssel verschlüsselt ist. Ein geleakter Eintragsschlüssel legt einen Eintrag offen, nicht den gesamten Tresor. Ein geleakter Anhangsschlüssel legt eine Datei offen. Der Tresorschlüssel befindet sich in der Mitte dieser Kette und trennt die Einträge eines Tresors von denen aller anderen Tresore — das ist die Ebene, auf die sich dieser Vergleich konzentriert.
Teilen ohne Offenlegung des Schlüssels
Das Teilen folgt demselben Muster. Einem Kollegen Zugang zu gewähren bedeutet, dass der aktuelle Inhaber den Tresorschlüssel mit seinem eigenen privaten Schlüssel entschlüsselt und ihn mit dem öffentlichen Schlüssel des Empfängers erneut verschlüsselt. Der Server verarbeitet ausschließlich Chiffretext (Sharing-Mechanismen). Zugangsstufen wie Nur Lesen, Lesen und Bearbeiten, Vollständiger Zugang und Administrator werden von der Anwendung durchgesetzt, nicht durch die Kryptografie: Jeder mit Zugang zu einem Tresor besitzt denselben zugrundeliegenden Schlüssel, und die Berechtigungen steuern, was die Oberfläche jeder Person damit erlaubt.
Passwork-Dokumentation
Für die vollständigen technischen Details zu dieser Architektur siehe die Sicherheitsübersicht (serverseitige Verschlüsselung, Infrastruktursicherheit, Bereitstellungsoptionen) und die Kryptografie-Übersicht (clientseitige Verschlüsselung, Schlüsselgenerierung, Zero-Knowledge-Modell).
Wie Bitwarden Organisationsdaten verschlüsselt
Bitwarden verschlüsselt alle organisationseigenen Tresordaten mit einem gemeinsamen Schlüssel: einem CSPRNG-abgeleiteten Organization Symmetric Key, der einmalig für die gesamte Organisation generiert wird. Laut Bitwardens eigenem Security-Whitepaper entschlüsselt dieser einzelne Schlüssel jedes Unternehmens-Tresorelement. Der ungeschützte Schlüssel selbst wird nie auf Bitwardens Servern gespeichert.
Ein Organisationsschlüssel, viele Cipher Keys
Einzelne Elemente erhalten weiterhin ihren eigenen Schlüssel. Jeder Cipher (Bitwardens Begriff für ein gespeichertes Element) hat einen einzigartigen 64-Byte Cipher Key. Dieser Cipher Key wird entweder mit einem persönlichen User Symmetric Key oder — für alles, was der Organisation gehört — mit dem einzelnen Organization Symmetric Key umschlossen. Das Entschlüsseln dieses einen Organisationsschlüssels legt alle Unternehmens-Cipher-Keys auf einmal offen, da sie alle auf denselben übergeordneten Schlüssel zurückgehen.
Collections steuern Zugang, nicht Verschlüsselung
Collections, Bitwardens Gruppierungsmechanismus, setzen darauf auf, ohne die Kryptografie zu ändern. Eine Collection steuert, welche Mitglieder und Gruppen welche Elemente sehen können, fügt aber keinen separaten Collection-spezifischen Schlüssel hinzu. Ein einzelner Organisationsschlüssel entschlüsselt den Inhalt jeder Collection dieser Organisation — ein Punkt, der sowohl durch Bitwardens eigene Server-Dokumentation bestätigt wird. Das Entfernen einer Person aus einer Collection widerruft den Zugang über die Mitgliedschaft, nicht durch eine kryptografische Grenze, die an diese spezifische Collection gebunden ist.
Kontowiederherstellung basiert auf demselben gemeinsamen Schlüssel
Die Kontowiederherstellung folgt demselben Einzelschlüssel-Muster. Wenn sich ein Mitglied für Bitwardens Kontowiederherstellungsfunktion registriert, wird sein persönlicher User Symmetric Key mit dem öffentlichen RSA-Schlüssel der Organisation umschlossen — das ergibt den sogenannten Account Recovery Key. Um ein gesperrtes Mitglied wiederherzustellen, entschlüsselt der private RSA-Schlüssel der Organisation diesen Account Recovery Key und gibt den persönlichen Verschlüsselungsschlüssel des Mitglieds frei. Ein einzelner Admin mit der Berechtigung „Manage account recovery" kann dies für jedes registrierte Mitglied durchführen.
Bitwarden-Dokumentation
Für die vollständigen technischen Details siehe das Bitwarden Security-Whitepaper (Schlüsselableitung, Verschlüsselungsschema, Cipher-Level-Schlüssel), die Bitwarden Server-Verschlüsselungsdokumentation (Collections und Verschlüsselung auf Organisationsebene) und die Kontowiederherstellungs-Dokumentation (Recovery-Key-Ablauf und Admin-Berechtigungen).
Tresorrichtlinien vs. Collections
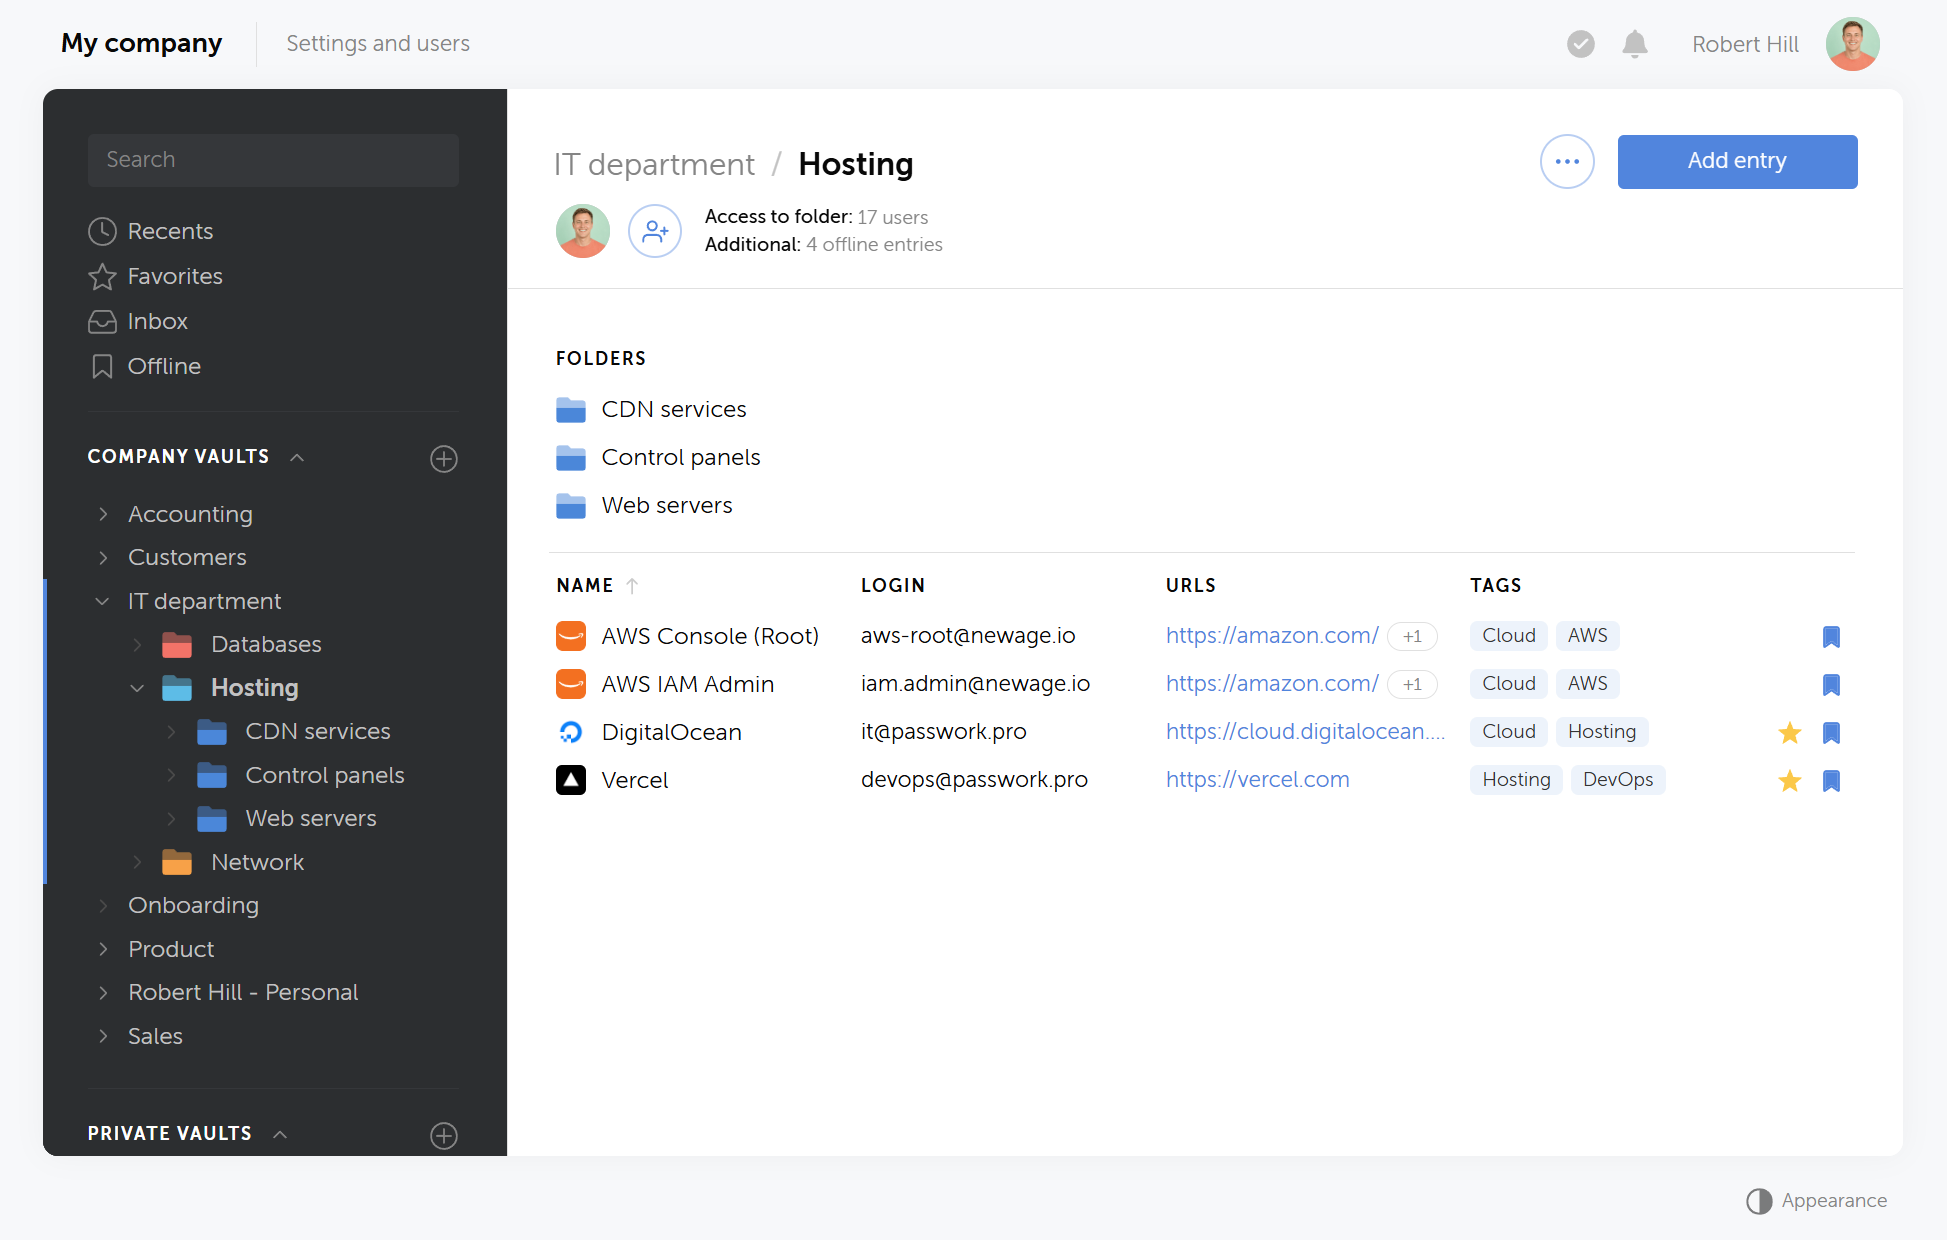
Passwork unterscheidet Tresore nach Typ, nicht nur nach Eigentümer. Die Dokumentation definiert zwei grundlegende Tresortypen: Unternehmenstresore, gemeinsamer Speicher mit konfigurierbaren Zugriffsrechten für ein Team, und Persönliche Tresore, Speicher, der von einem einzelnen Benutzer erstellt wird und diesem zunächst gehört.
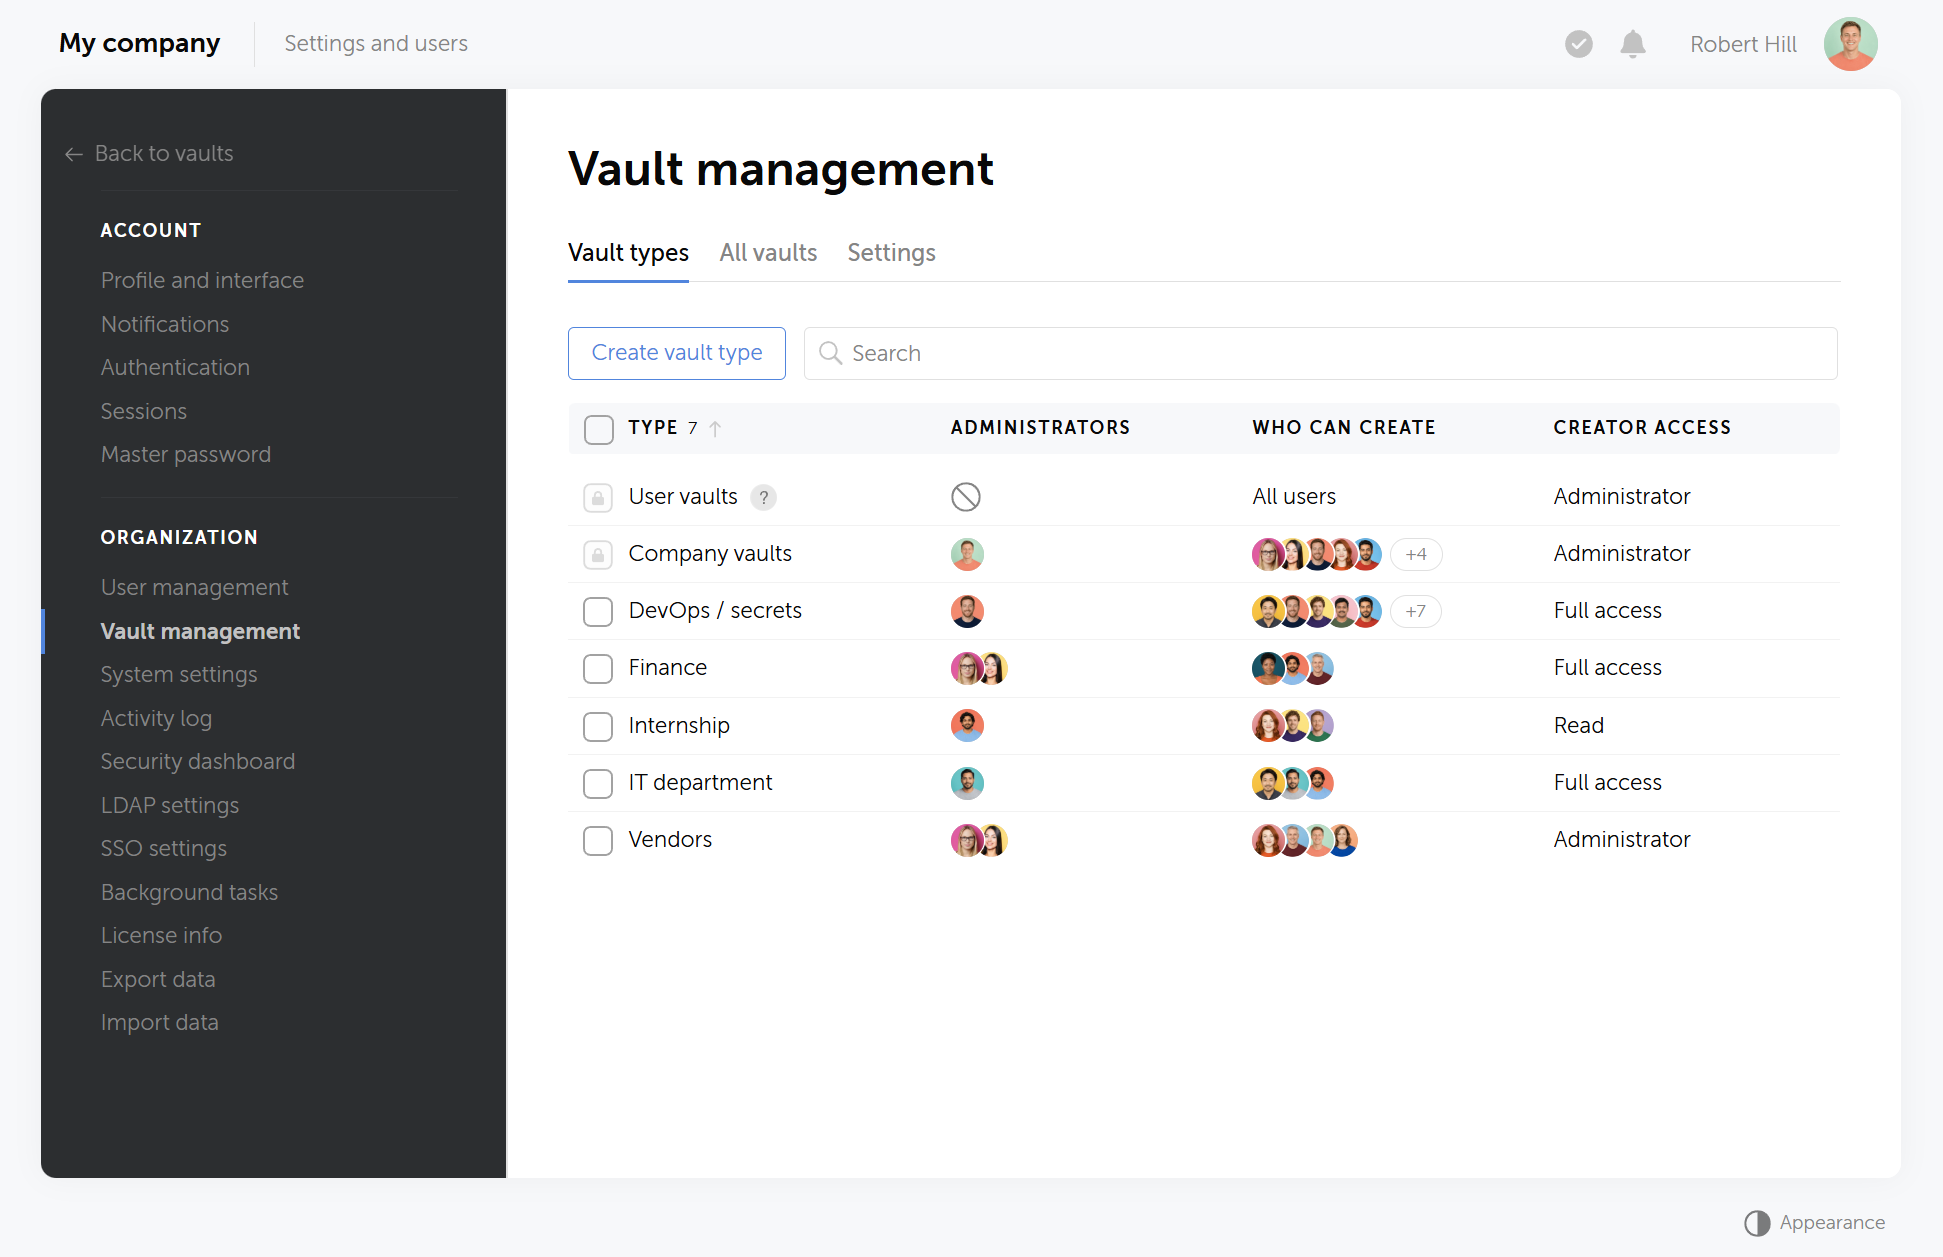
Beide Typen erhalten die identische Tresor-spezifische Schlüsselbehandlung, sodass ein Persönlicher Tresor genauso kryptografisch vom Unternehmens-Tresor isoliert ist wie zwei Unternehmenstresore voneinander.
Persönliche Tresore können zu geteilten Tresoren werden
Ein Persönlicher Tresor ist nicht dauerhaft an eine Person gebunden. Der Eigentümer kann ihn mit Kollegen teilen, und ab diesem Zeitpunkt funktioniert er wie ein geteilter Tresor — mit derselben Zugangssteuerung wie jeder andere geteilte Tresor in Passwork.
Benutzerdefinierte Tresortypen und obligatorische Admin-Zuweisung
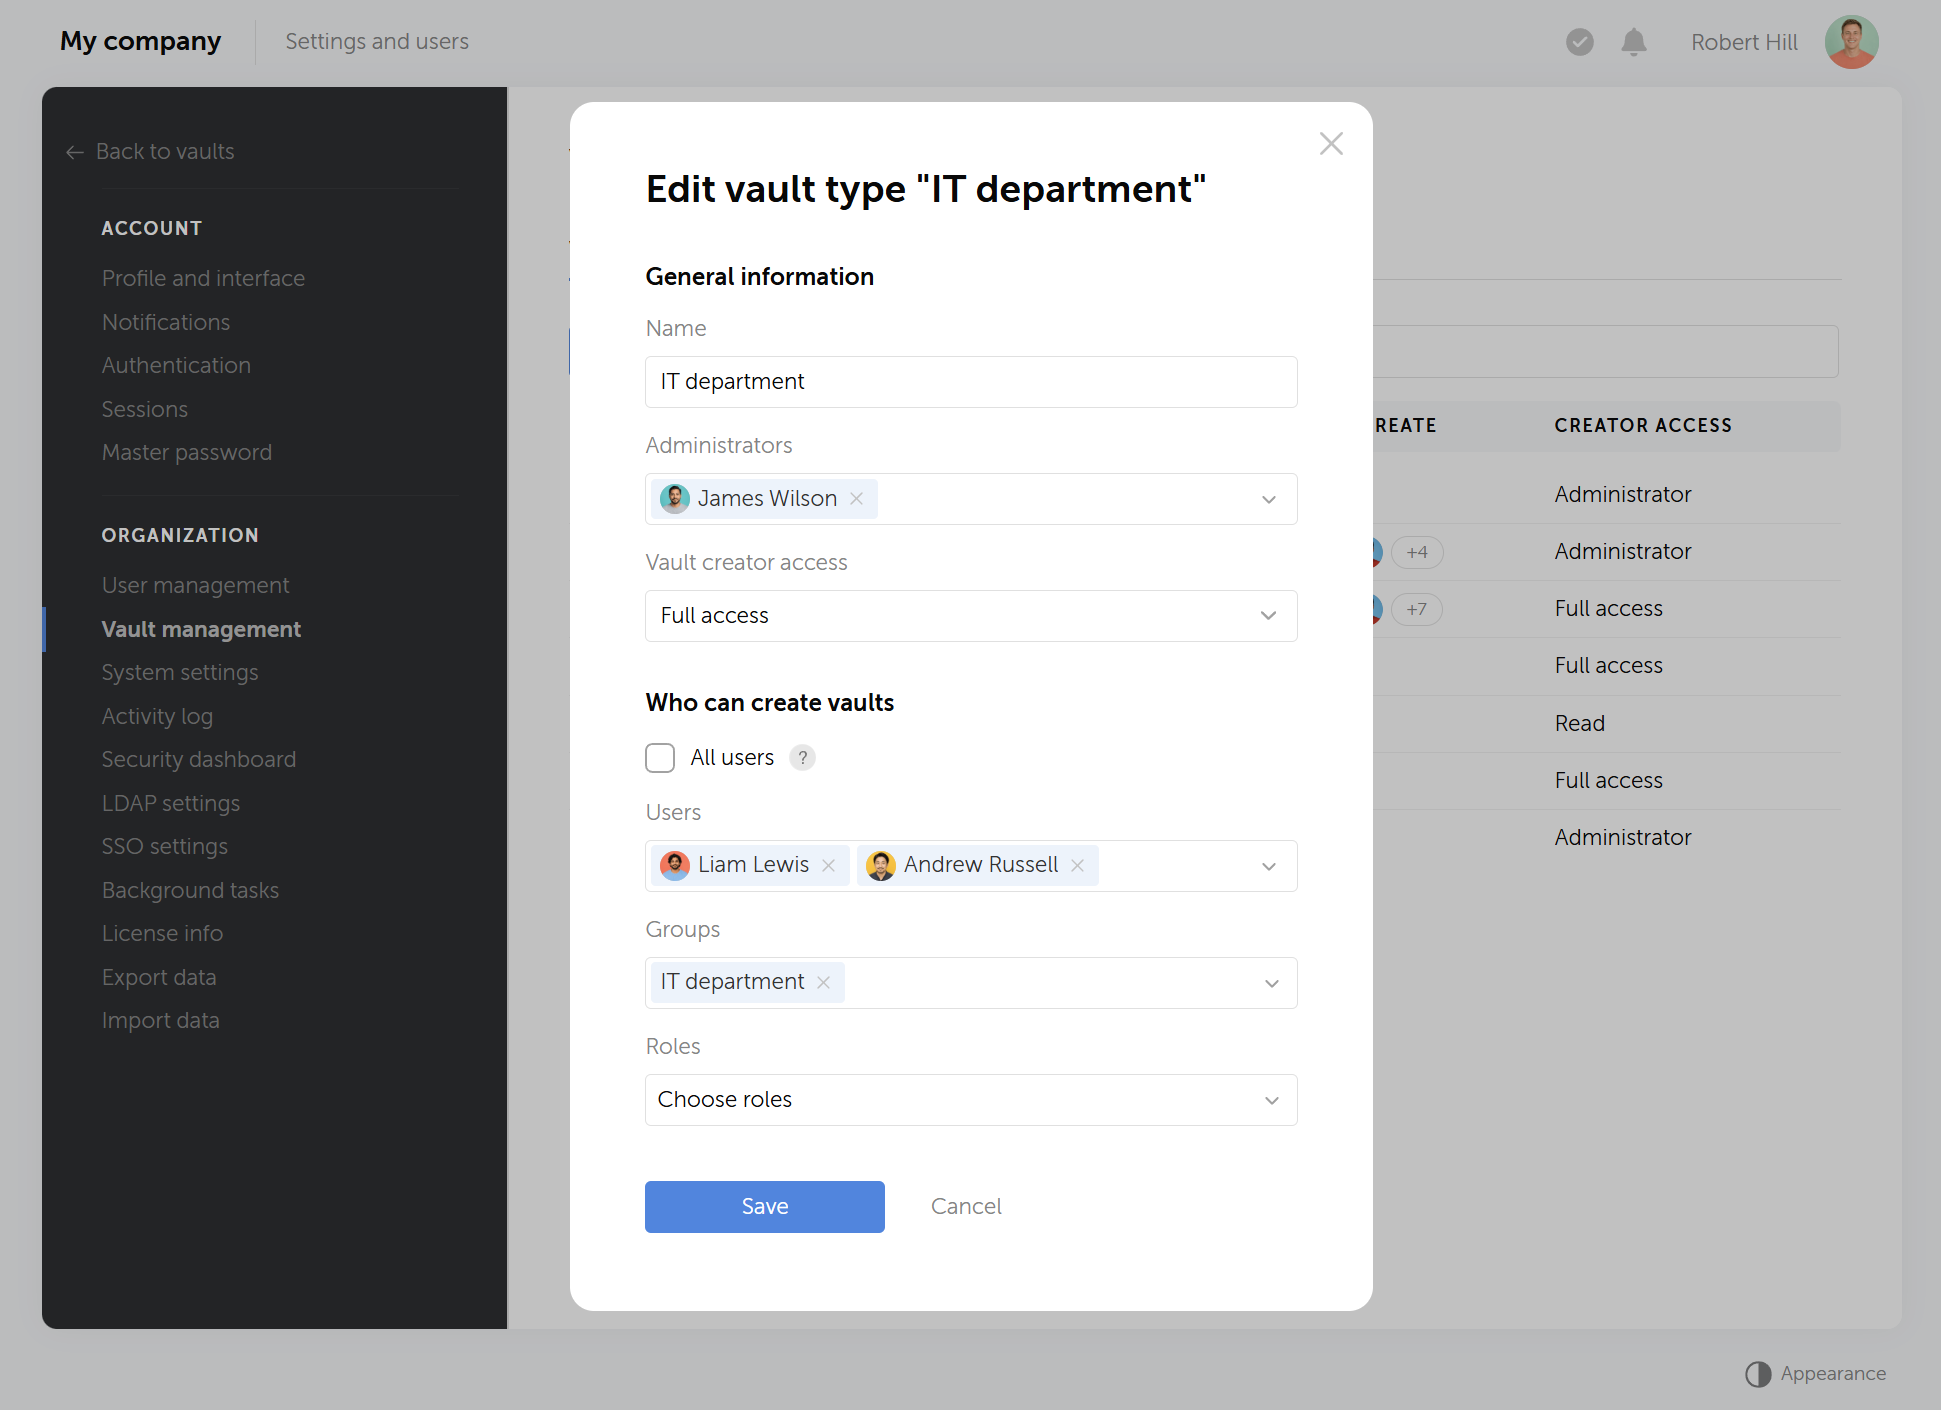
Passwork ermöglicht Administratoren außerdem, eine unbegrenzte Anzahl benutzerdefinierter Tresortypen zu definieren, jeweils mit eigenen designierten Administratoren und eigenen Zugriffsregeln. Das gibt einer Organisation die Möglichkeit, beispielsweise eine Admin-Gruppe für Finanztresore und eine andere für Engineering-Tresore festzulegen — ohne sich auf nachträgliche Ad-hoc-Berechtigungszuweisungen verlassen zu müssen.
Administratoren können auch die Erstellung Persönlicher Tresore vollständig deaktivieren und alle Daten in Unternehmens- oder benutzerdefinierte Tresortypen zwingen, bei denen die Admin-Zuweisung obligatorisch ist.
Weiterführende Lektüre
Für einen genaueren Blick darauf, wie Tresortypen und Admin-Richtlinien in Passwork funktionieren, siehe Passworks Tresorrichtlinien erklärt.
Wie sich das mit Bitwarden Collections und Enterprise Policies vergleicht
Bitwarden hat keine vergleichbare Tresortypen-Abstraktion. Die nächste Entsprechung — Collections — gruppiert Elemente innerhalb einer Organisation, isoliert sie aber nicht kryptografisch: Wie bereits behandelt, entschlüsselt ein einzelner Organization Symmetric Key den Inhalt jeder Collection, und das Entfernen eines Mitglieds aus einer Collection widerruft den Zugang über die Mitgliedschaft, nicht durch eine separate Schlüsselgrenze. Collections haben auch kein Konzept eines dedizierten Administrator-Sets, wie es Passworks Unternehmens- und benutzerdefinierte Tresortypen bieten.
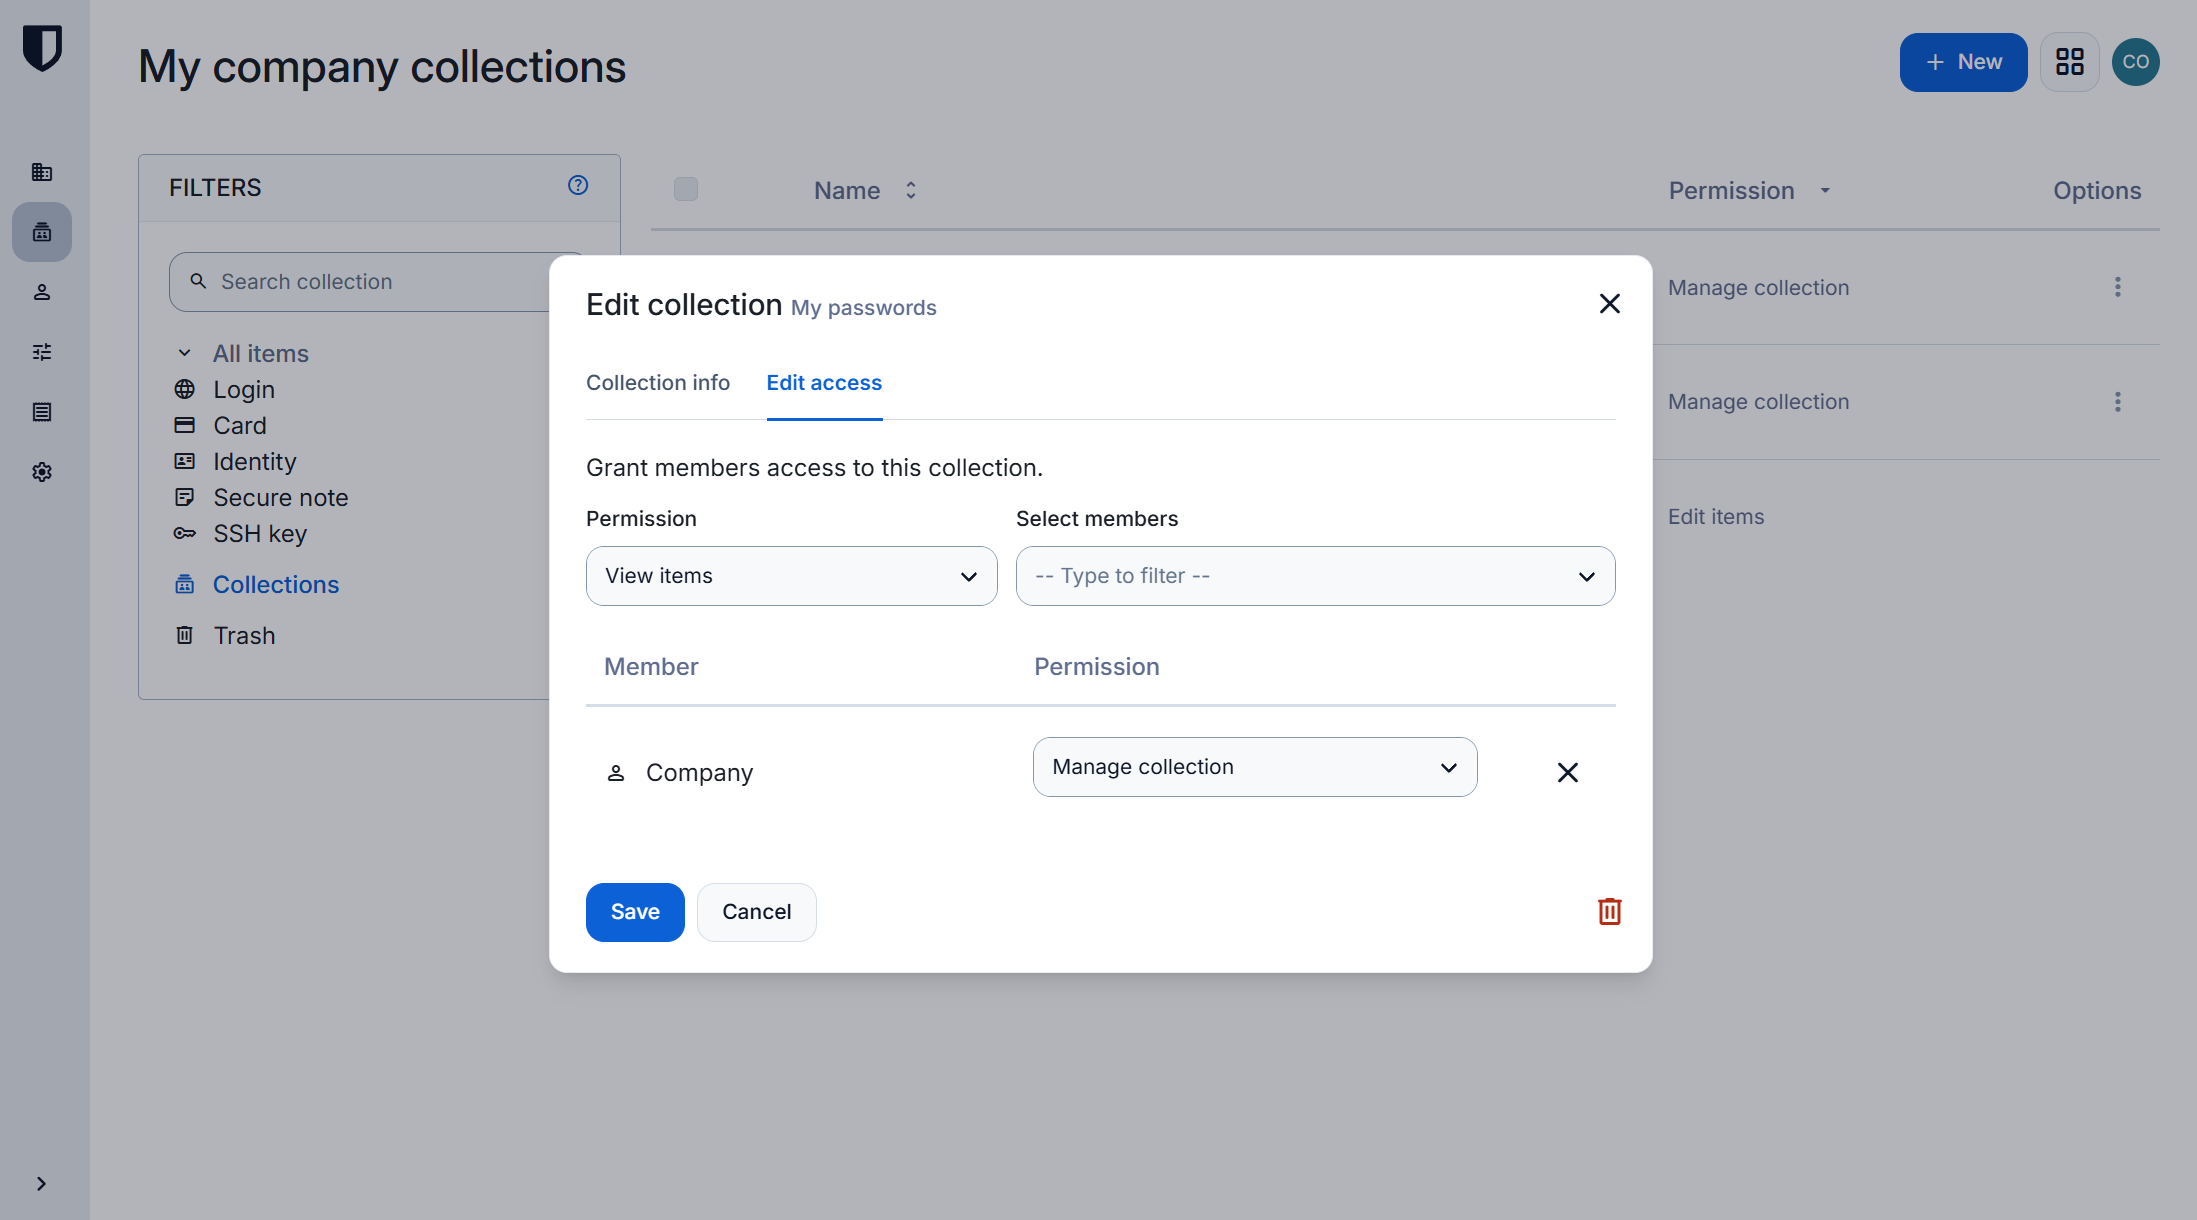
Bitwardens Enterprise Policies arbeiten auf einer völlig anderen Ebene. Richtlinien wie „Single organization", „Centralize organization ownership", „Master password requirements", „Require two-step login" und „Account recovery administration" gelten organisationsweit, nicht pro Collection oder Tresortyp (Bitwarden-Richtliniendokumentation). Ein Administrator, der eine Masterpasswort-Stärkerichtlinie anwendet, legt beispielsweise eine Regel für die gesamte Organisation fest. Es gibt keine Collection- oder Tresortyp-spezifische Entsprechung, um diese Regel enger einzugrenzen.
Der praktische Unterschied
Passworks Tresorrichtlinien bieten Administratoren eine strukturelle Möglichkeit, individuelle Daten von Teamdaten zu trennen, verantwortliche Admins pro Typ zuzuweisen und jede Instanz beider Typen auf ihrem eigenen Schlüssel zu halten. Bitwardens Collections organisieren den Zugang innerhalb eines einzelnen gemeinsamen Schlüssels, und seine Richtlinien konfigurieren Verhalten über eine Organisation, die diesen Schlüssel bereits teilt — unabhängig davon, welche Collection oder welchen Datentyp eine bestimmte Richtlinie adressiert.
Was das in der Praxis bedeutet
Die Schlüsselarchitektur hinter jedem Produkt führt zu vier konkreten betrieblichen Unterschieden: Schadensradius nach einer Kompromittierung, wie sauber Teams isoliert werden können, wie die Wiederherstellung funktioniert und wie ein Audit die Frage „Was konnte diese Anmeldedaten entschlüsseln?" beantwortet.
Schadensradius eines einzelnen kompromittierten Geheimnisses
Bei Passwork beschränkt ein geleakter Tresorschlüssel, ein geleakter privater RSA-Schlüssel oder ein kompromittiertes Masterpasswort einen Angreifer auf einen Tresor oder auf die geteilten Tresore dieses einen Benutzers — nicht auf die gesamte Organisation. Bei Bitwarden legt die Kompromittierung des Organization Symmetric Key jedes Tresorelement offen, das der Organisation gehört, da jeder Unternehmens-Cipher-Key auf diesen einen Schlüssel zurückgeht.
Multi-Team-Isolation
Eine Organisation, die mehrere Teams in Passwork betreibt, kann jedem Team seinen eigenen Tresor mit eigenem Schlüssel geben, sodass ein Vorfall im Tresor eines Teams keinen kryptografischen Pfad in den Tresor eines anderen Teams hat. Bei Bitwarden werden Teams typischerweise mit Collections innerhalb derselben Organisation getrennt — das ist Zugangskontrolle, die auf einem gemeinsamen Organisationsschlüssel aufbaut.
Wiederherstellungsmodell
Der Wiederherstellungsprozess von Passwork stellt nicht den ursprünglichen Master-Schlüssel wieder her. Es wird ein neuer erstellt, und ein Benutzer behält nur Zugang zu Tresoren, bei denen der Zugang zuvor bereits mit einem anderen Konto geteilt wurde. Bitwardens Kontowiederherstellung basiert auf einem einzigen RSA-Schlüsselpaar der Organisation, sodass ein Admin mit der entsprechenden Berechtigung jedes registrierte Mitglied wiederherstellen kann, ohne dass dieses Mitglied zuvor etwas geteilt haben muss (Kontowiederherstellungs-Dokumentation). Das ist betrieblich praktisch. Es bedeutet aber auch, dass der private Recovery-RSA-Schlüssel der Organisation ein einzelner Expositionspunkt für den Tresor jedes registrierten Mitglieds ist.
Audit- und Compliance-Scoping
Wenn ein Auditor fragt „Was konnte diese Anmeldedaten entschlüsseln?", liefert Passworks Tresor-spezifisches Modell eine kurze, präzise Antwort: einen Tresor oder eine benannte Liste von Tresoren, auf die dieser Benutzer Zugriff hatte. Bei Bitwardens Einzelorganisationsschlüssel-Modell lautet die ehrliche Antwort auf dieselbe Frage „Alles, was der Organisation gehört", da es keine kryptografische Unterteilung unterhalb der Organisationsebene gibt. Keine der Antworten ist falsch, aber sie dokumentieren sich in einem Audit-Evidenzpaket sehr unterschiedlich.
Vergleichstabelle
Die folgende Tabelle fasst zusammen, wo die beiden Architekturen divergieren — vom Root-Schlüssel bis zu Sharing und Wiederherstellung.
| Aspekt | Passwork | Bitwarden |
|---|---|---|
| Kryptografiegrenze für geteilte Daten | Jeder Tresor | Die gesamte Organisation |
| Root-Schlüssel für Unternehmensdaten | Tresor-spezifischer Tresorschlüssel | Ein Organization Symmetric Key |
| Isolationsgranularität | Ein Schlüssel pro Tresor | Ein Schlüssel für die gesamte Organisation |
| Collections / Ordner | Zugangskontrolle auf einer Tresor-spezifischen Kryptografiegrenze | Nur Zugangskontrolle, keine Kryptografiegrenze |
| Tresortyp-Unterscheidung | Unternehmens- vs. Benutzerdefinierte vs. Persönliche Tresore, jeweils mit eigenem Schlüssel | Keine Tresortypen-Abstraktion; organisationsweite Collections und Richtlinien |
| Wiederherstellungs-Root | Pro Benutzer / pro Tresor; alter Schlüssel kann nicht wiederhergestellt werden, Zugang muss vorab geteilt sein | Einzelnes RSA-Schlüsselpaar der Organisation; ein Admin kann jeden registrierten Benutzer wiederherstellen |
| Schadensradius eines Wiederherstellungsgeheimnisses | Ein Tresor oder die Schlüssel eines Benutzers | Die gesamte Organisation |
| Sharing-Modell | Tresorschlüssel wird pro Empfänger mit dessen öffentlichem Schlüssel neu umschlossen; Server sieht nur Chiffretext | Organisationsschlüssel wird über Mitgliedschaft geteilt; ein Schlüssel für alle Mitglieder |
Praktische Überlegungen
Die Frage ist nicht, welche Kryptografie des Anbieters abstrakt besser ist. Es geht darum, ob Ihre Daten tatsächlich Einzelschlüssel- oder Tresor-spezifische Isolation benötigen. Teams, die regulatorisch relevante Geheimnisse, die Infrastruktur eines bestimmten Kunden oder eine Compliance-Grenze verwalten, die getrennt bleiben muss, profitieren direkt von Tresor-spezifischen Schlüsseln. Teams, in denen bereits vollständiges gegenseitiges Vertrauen herrscht, profitieren weniger von der zusätzlichen Isolation.
Beide Architekturen qualifizieren sich als Zero-Knowledge. Der Unterschied liegt darin, was ein einzelner gestohlener Schlüssel danach erreichen kann: einen Tresor oder die gesamte Organisation. Das ist die Zahl, die Sie vor Ihrer nächsten Sicherheitsüberprüfung mit Ihrem eigenen Risikomodell abgleichen sollten.

Möchten Sie die Tresor-spezifische Schlüsselisolation mit Ihren eigenen Daten testen, bevor Sie sich entscheiden? Testen Sie Passwork kostenlos und prüfen Sie, wie Tresortypen, Admin-Zuweisung und Schlüsselgrenzen Ihrer eigenen Sicherheitsüberprüfung standhalten.
Häufig gestellte Fragen
Verwendet Bitwarden einen separaten Verschlüsselungsschlüssel pro Tresor?
Nein. Bitwarden verschlüsselt alle organisationseigenen Tresordaten mit einem Organization Symmetric Key. Einzelne Elemente erhalten ihren eigenen Cipher Key, aber dieser Cipher Key wird selbst vom selben Organisationsschlüssel umschlossen, nicht von einem Tresor-spezifischen Schlüssel.
Kann ein kompromittierter Schlüssel alle Tresore in Passwork entschlüsseln?
Nein. Jeder Passwork-Tresor hat seinen eigenen unabhängig generierten Tresorschlüssel. Die Kompromittierung eines Tresorschlüssels legt nur diesen Tresor offen, keinen anderen Tresor in der Organisation.
Was ist der Unterschied zwischen einer Bitwarden Collection und einem Passwork-Tresor?
Eine Bitwarden Collection ist eine Zugangskontroll-Gruppierung innerhalb einer Organisation, die bereits einen Verschlüsselungsschlüssel teilt. Sie fügt keine eigene kryptografische Grenze hinzu. Ein Passwork-Tresor ist sowohl eine Zugangskontrolleinheit als auch eine kryptografische Grenze, da er seinen eigenen Tresorschlüssel trägt.
Hat Passwork organisationsweite Richtlinien wie Bitwardens Enterprise Policies?
Die öffentlich dokumentierte Unterscheidung auf Passwork-Seite sind Tresortypen — Unternehmens-, Benutzerdefinierte, Geteilte und Persönliche — anstelle einer organisationsweiten Richtlinien-Engine.
Wie funktioniert Bitwardens Kontowiederherstellung kryptografisch?
Der persönliche Verschlüsselungsschlüssel eines registrierten Mitglieds wird mit dem öffentlichen RSA-Schlüssel der Organisation umschlossen. Um das Mitglied wiederherzustellen, entschlüsselt der private RSA-Schlüssel der Organisation diese Kopie, und ein Admin mit der Berechtigung „Manage account recovery" kann dies für jedes registrierte Mitglied durchführen.
Werden Passworks Unternehmens- und Persönliche Tresore unterschiedlich verschlüsselt?
Nein. Beide Tresortypen durchlaufen dieselbe Tresor-spezifische Schlüsselhierarchie. Der Typ beeinflusst, wie der Tresor verwendet wird und für wen er bestimmt ist, nicht die Kryptografie, die ihn schützt.
Was passiert kryptografisch, wenn Bitwarden einen Benutzer aus einer Collection entfernt?
Der Organisationsschlüssel selbst ändert sich nicht. Das Entfernen einer Person aus einer Collection widerruft deren Zugang über die Organisations- oder Collection-Mitgliedschaft, nicht durch Rotation des Verschlüsselungsschlüssels, der die Inhalte der Collection schützt.
 Passwork Team
 Alex Muntyan
 Passwork Team
Inhaltsverzeichnis
Inhaltsverzeichnis

Self-hosted-Passwort-Manager für Ihr Unternehmen
Passwork bietet den Vorteil einer effektiven Teamarbeit mit Unternehmenspasswörtern in einer vollständig sicheren Umgebung
Mehr erfahren