Passwork: Transparenz-Erklärung

Sicherer Passwort-Austausch für Teams und Unternehmen

Kontrollieren Sie gemeinsam genutzte Zugangsdaten mit granularem rollenbasiertem Zugriff, Audit-Logs und sofortigem Widerruf. Bereitstellung als Self-Hosted oder in unserer sicheren souveränen EU-Cloud, um die strengen NIS2- und ISO-27001-Konformitätsstandards zu erfüllen.

Von über 10.000 Unternehmen weltweit vertraut

Maxon Kinder not Hilfe Deutsche Post Orange TDK Victoria Police

Warum Top-Unternehmen sich für Passwork entscheiden

  • Hergestellt in Europa

    Entwickelt in Europa, mit vollständiger DSGVO- und NIS2-Konformität sowie Datensouveränität

  • ISO 27001 zertifiziert

    Entwicklung und Infrastruktur erfüllen internationale Maßstäbe für Informationssicherheit

  • Öffentlicher Sektor vertraut

    Gewählt von Regierungsbehörden und stark regulierten Branchen in ganz Europa

  • Schutz auf Enterprise-Niveau

    On-Premise-Bereitstellung bedeutet, dass Ihre Passwörter niemals Ihre Infrastruktur verlassen

  • Unabhängige Studien zeigen 30 % Einsparungen im Vergleich zu Mitbewerbern

Wo die Weitergabe von Zugangsdaten scheitert
Sechs unsichere Kanäle, die Ihre Sicherheitsrichtlinie verbietet und die Mitarbeiter trotzdem nutzen

  • Slack- und Teams-DMs

    In Chats geteilte Zugangsdaten liegen außerhalb von Zugriffsrichtlinien und Audit-Trails. Die Kompromittierung eines einzigen Arbeitsbereichs legt Ihre gesamte Weitergabehistorie offen.

    2.4%

    der Unternehmens-Slack-Kanäle enthalten durchgesickerte sensible Secrets

    GitGuardian, 2025

  • E-Mail-Verläufe

    Weitergeleitete Zugangsdaten erzeugen über Jahre hinweg unkontrollierte Kopien in Postfächern. Ein einziges kompromittiertes Postfach legt ein gesamtes Passwortarchiv offen.

    68%

    der Datenschutzverletzungen betreffen den Faktor Mensch und die Weitergabe von Zugangsdaten

    Verizon DBIR, 2024

  • Google Docs, Notion, Jira

    In freigegebenen Dokumenten und Wikis gespeicherte Zugangsdaten erben umfassende Zugriffsrechte. Diese ungesicherten Aufzeichnungen überdauern Mitarbeiter, Auftragnehmer und Projekte.

    38%

    der Vorfälle in Kollaborationstools werden als hochkritisch eingestuft

    GitGuardian, 2025

  • Gemeinsam genutzte Tabellenkalkulationen

    Keine Zugriffskontrolle, keine Audit-Logs und keine Möglichkeit, Zugriff zu widerrufen. Dieses Setup führt bei jedem ISO-27001-, SOC-2- oder NIS2-Audit garantiert zum Scheitern.

    A.5.17

    schreibt die sichere Verwaltung von Authentifizierungsinformationen vor

    ISO 27001:2022

  • Im Browser gespeicherte Passwörter

    Integrierte Browser-Manager sind ein Hauptziel für Infostealer. Ein einziger kompromittierter Endpunkt legt alle gespeicherten Zugangsdaten offen.

    30%

    der kompromittierten verwalteten Geräte enthalten Unternehmens-Zugangsdaten

    Verizon DBIR, 2025

  • Gemeinsam genutzte Admin-Konten

    Die Weitergabe privilegierter Zugangsdaten zerstört die individuelle Verantwortlichkeit. Dies führt in SOC-2-, ISO-27001- und NIS2-Audits automatisch zu einer Kontrolldefizienz.

    70%

    der Nutzer verwenden offengelegte Passwörter für mehrere Konten erneut

    SpyCloud, 2025

Was Zugangsdaten-Pannen das Unternehmen kosten
Unabhängige Kostenanalyse von Sicherheitsvorfällen und namentlich bekannte Vorfälle von 2024 bis 2026. Jeder einzelne geht auf Zugangsdaten zurück, die ohne angemessene Kontrolle weitergegeben wurden.

€4.3M

Durchschnittliche Kosten eines Sicherheitsvorfalls, wenn gestohlene Zugangsdaten der Einstiegspunkt sind. Die Erkennung und Eindämmung des Vorfalls dauert durchschnittlich 246 Tage.

IBM Cost of a Data Breach Report, 2025

39%

aller Datenschutzverletzungen betreffen gestohlene oder missbrauchte Zugangsdaten in der gesamten Angriffskette.

Verizon DBIR, 2026

95 Tage

Mittlere Zeit vom ersten Leck von Zugangsdaten bis zur Bereitstellung von Ransomware.

Verizon DBIR, 2026

€375M

Rekordstrafe gegen Coupang im Juni 2026, nachdem ein ehemaliger Mitarbeiter weiterhin Zugriff hatte und Kundendaten geleakt wurden.

PIPC (Personal Information Protection Commission), 2026
Sicherheitsvorfall 2024

Snowflake / UNC5537

Über 160 Kundenumgebungen wurden kompromittiert, mehr als 500 Millionen Datensätze wurden offengelegt.

Grundursache: Diebstahl von Zugangsdaten durch gezielte Angriffe auf Konten ohne MFA.

November 2025

Nikkei Slack

Eine Infostealer-Infektion legte Slack-Zugangsdaten von über 17.000 Mitarbeitern und externen Partnern offen.

Grundursache: Fehlende Rotation von Zugangsdaten und fehlende Sitzungsüberwachung.

2024 bis 2025

Coupang und KiranaPro

Ehemalige Mitarbeiter behielten nach ihrem Ausscheiden aktive Zugangsdaten und löschten kritische Unternehmensdaten.

Grundursache: Unvollständiges Offboarding und nicht widerrufene Zugriffsrechte.

Was EU-Aufsichtsbehörden jetzt verlangen
Spezifische Kontrollen auf Artikelebene. Jede davon bringt dokumentierte Nachweispflichten bei der Prüfung mit sich.

  • NIS2 / NIS2UmsuCG

    Article 21(2)(j)

    MFA für privilegierten, Remote- und sensiblen Zugriff. Deutschlands NIS2UmsuCG verbindlich ab 6. Dezember 2025. Rund 29.500 Unternehmen betroffen (BSI).

  • DORA

    Article 9(4)(c) and (d)

    In Kraft seit 17. Januar 2025. Least Privilege, starke Authentifizierung, ausdrückliche Kontrollen gegen gemeinsam genutzte Zugangsdaten für privilegierten Zugriff.

  • ISO 27001:2022

    Annex A.5.17

    Authentifizierungsinformationen dürfen nicht weitergegeben, leicht erraten oder im Klartext hinterlassen werden. Nachweise für die Prüfung erforderlich.

  • GDPR

    Article 32

    Organisationen müssen die Vertraulichkeit von Daten gewährleisten und den Zugriff einschränken. Die Weitergabe von Zugangsdaten ohne individuelle Verantwortlichkeit verstößt gegen die Rückverfolgbarkeitsanforderungen von Artikel 32.

Was ein sicherer Passwort-Manager wirklich tut
Sechs Kontrollen, die zentrale Sicherheitsrisiken bei Zugangsdaten beseitigen

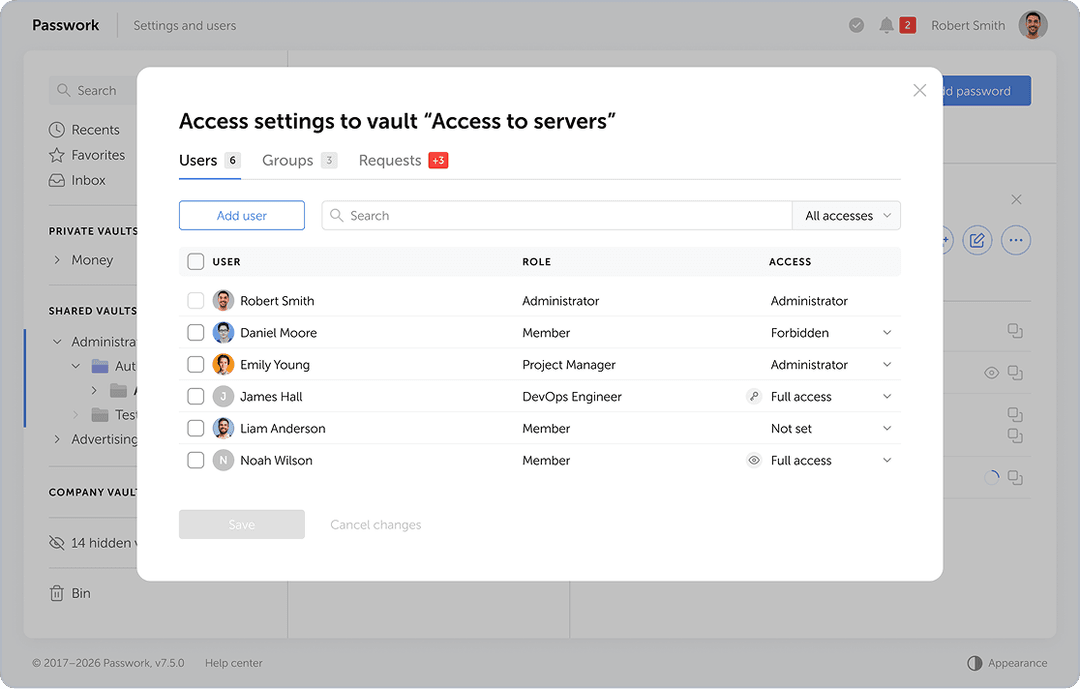
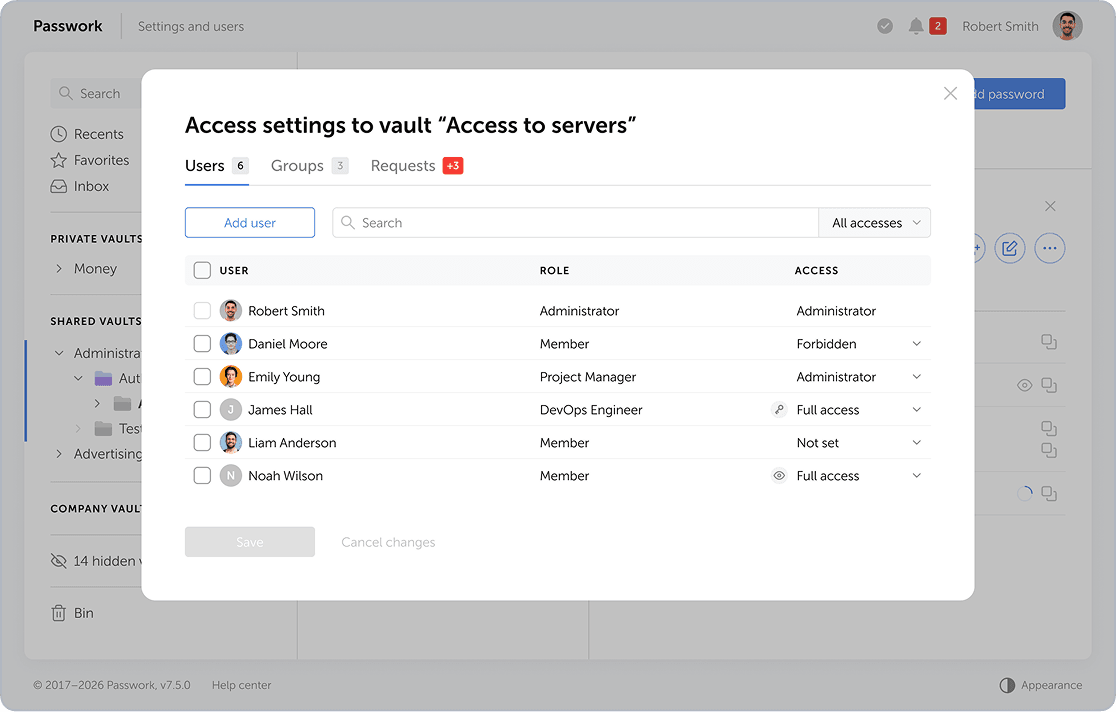
Passwork-Tresor-Zugriffseinstellungen mit rollenbasierten Berechtigungen

Zentralisieren Sie die Speicherung von Zugangsdaten und verwalten Sie den Zugriff nach Rollen oder Gruppen. Genau das, worauf Prüfer bei Zugriffsüberprüfungen achten.

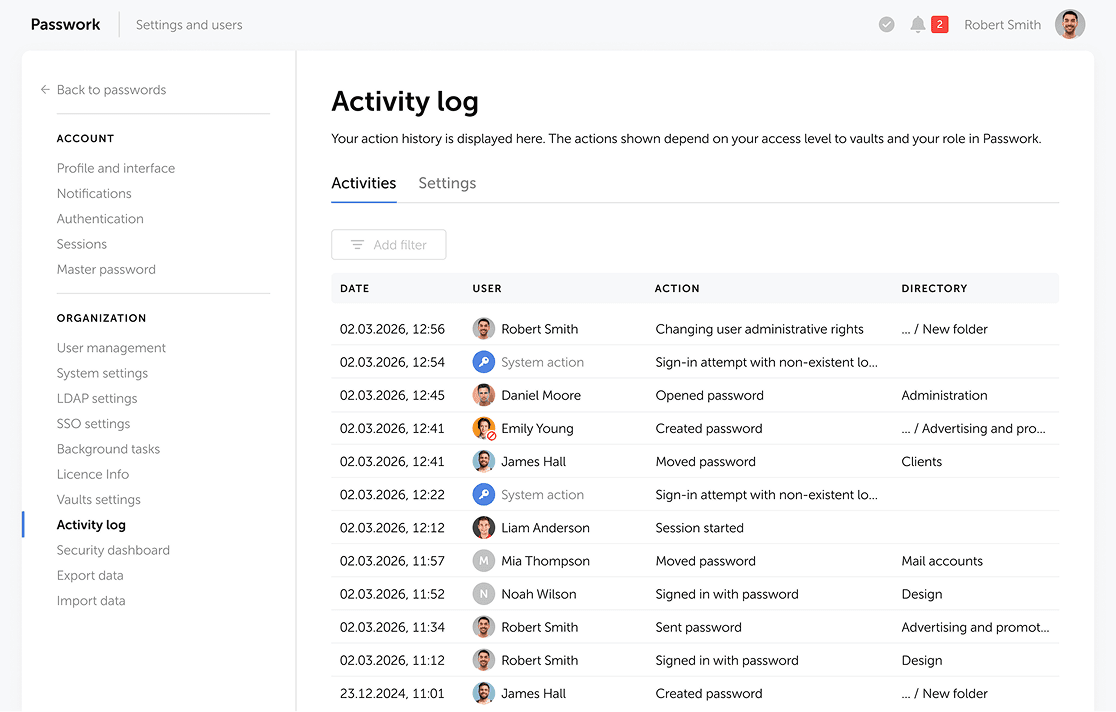
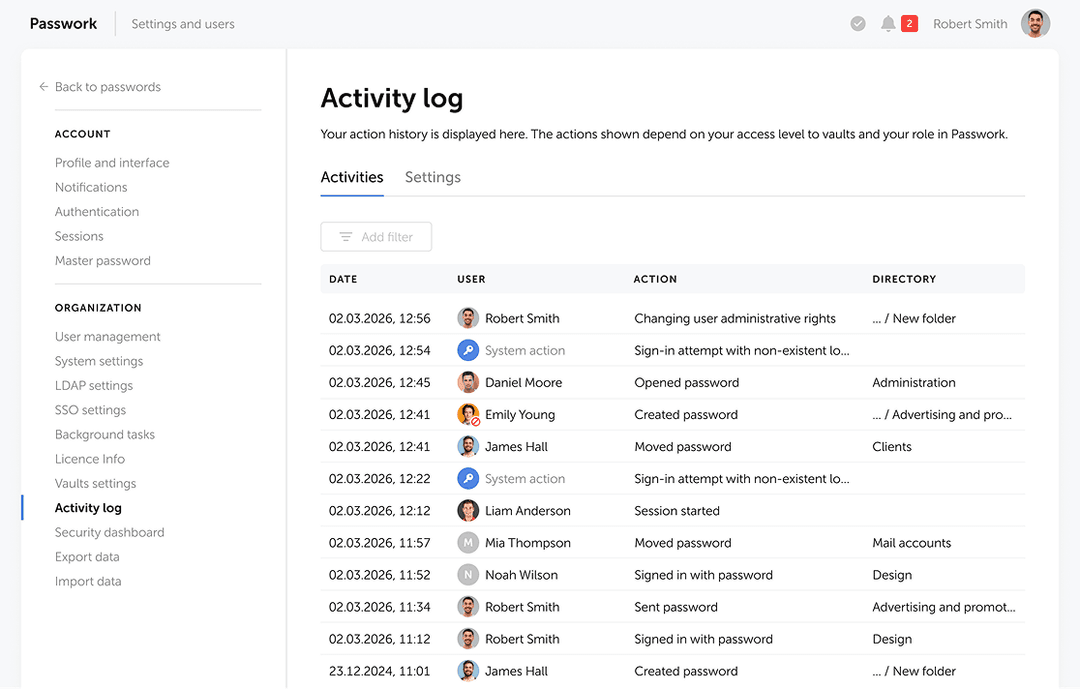
Passwork-Aktivitätsprotokoll mit Benutzeraktionen und Zeitstempeln

Verfolgen Sie jede Passwort-Aktion in Echtzeit. Vereinfachen Sie Audits mit detaillierten Protokollen und behalten Sie klare Verantwortlichkeit für jede Änderung.

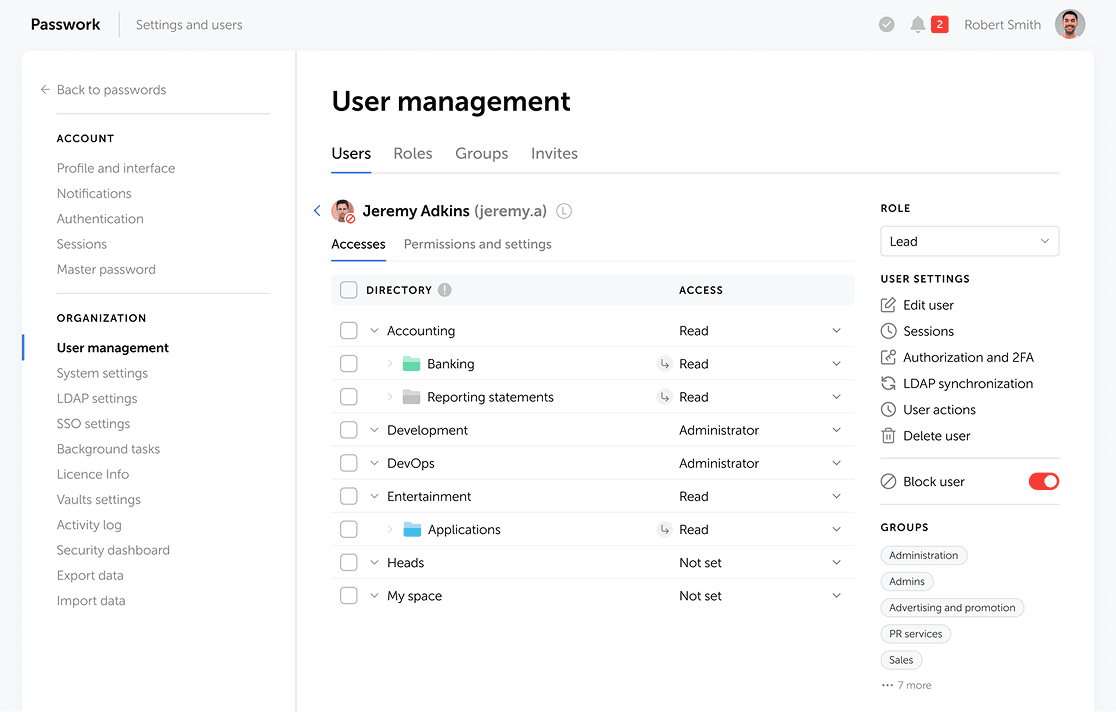
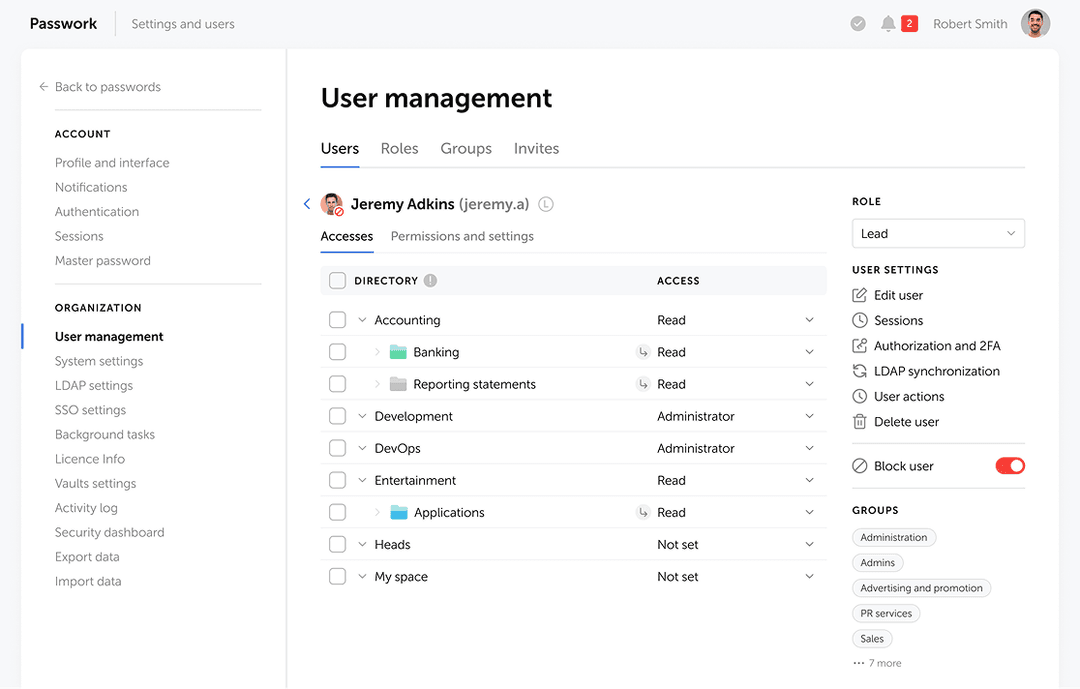
Passwork-Benutzerverwaltungsbildschirm für den Zugriffswiderruf

Widerrufen Sie alle Passwort-Berechtigungen automatisch, indem Sie den Benutzer in Ihrem IdP deaktivieren. Schließen Sie kritische Offboarding-Lücken und gewährleisten Sie nahtlose Compliance.

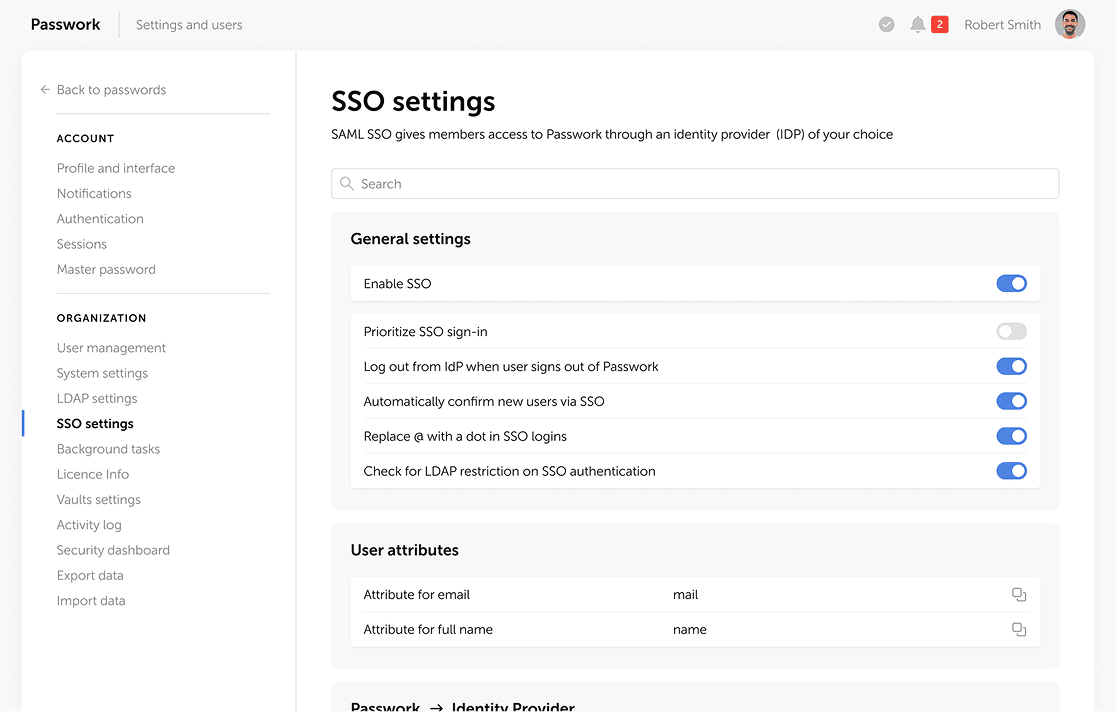
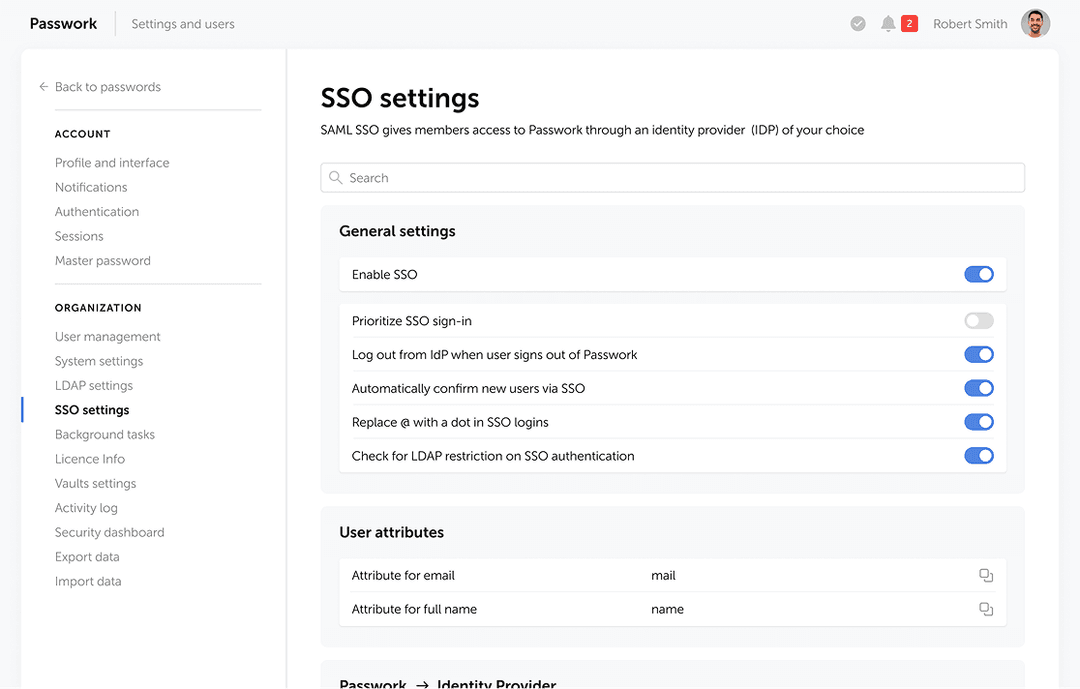
Passwork-SSO- und MFA-Einstellungen

Sichern Sie Ihre Tresore mit SSO und phishing-resistenter MFA. Erfüllen Sie vollständig die strengen Anforderungen von NIS2 Artikel 21(2)(j) für privilegierten Zugriff.

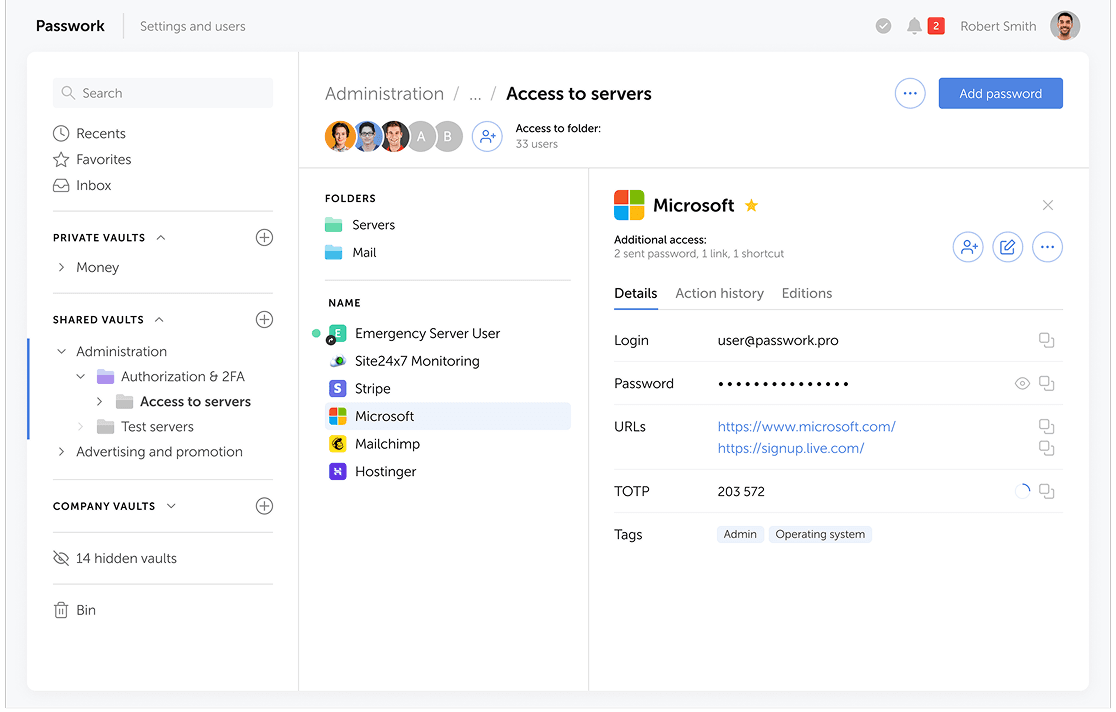
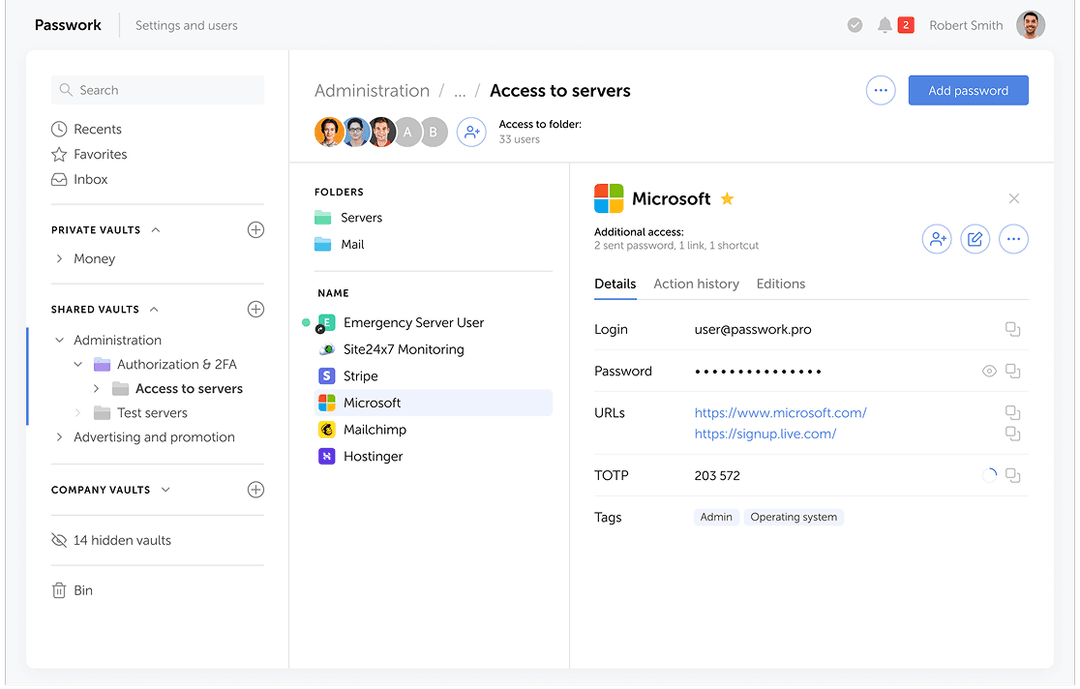
Persönliche und gemeinsame Passwork-Tresore getrennt in der Oberfläche

Halten Sie persönliche Passwörter für Benutzer strikt privat. Bei gemeinsam genutzten Zugangsdaten behalten Sie mit festgelegten Verantwortlichen, Zugriffsbereichen und detaillierten Aktivitätsprotokollen die volle Kontrolle.

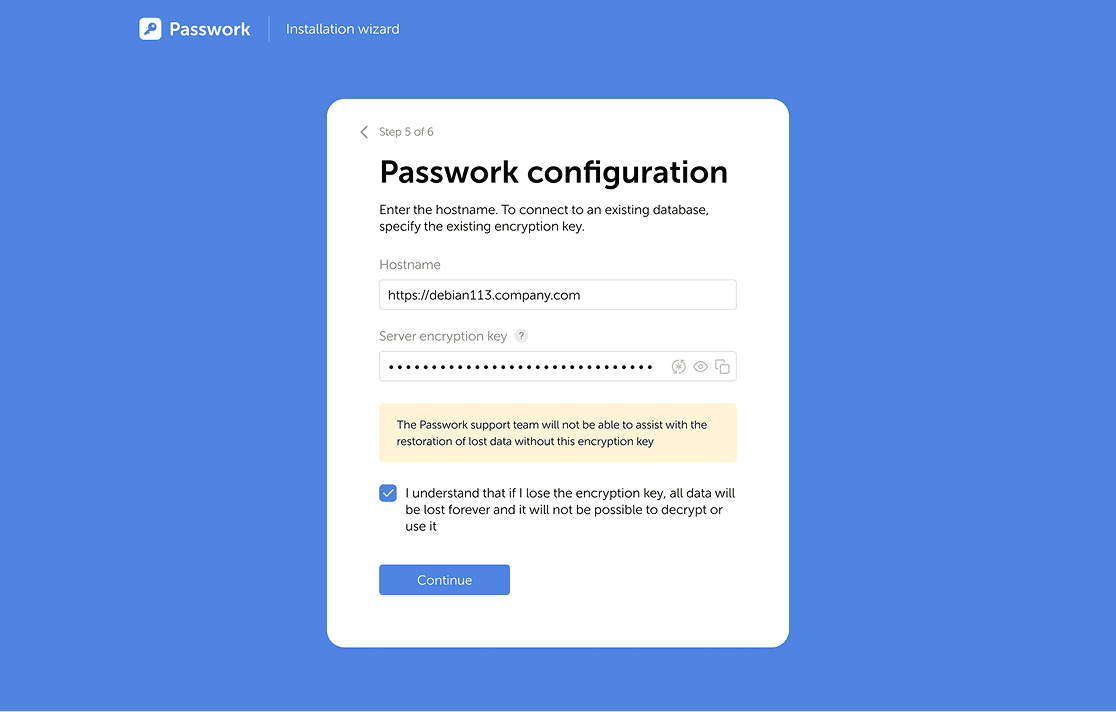
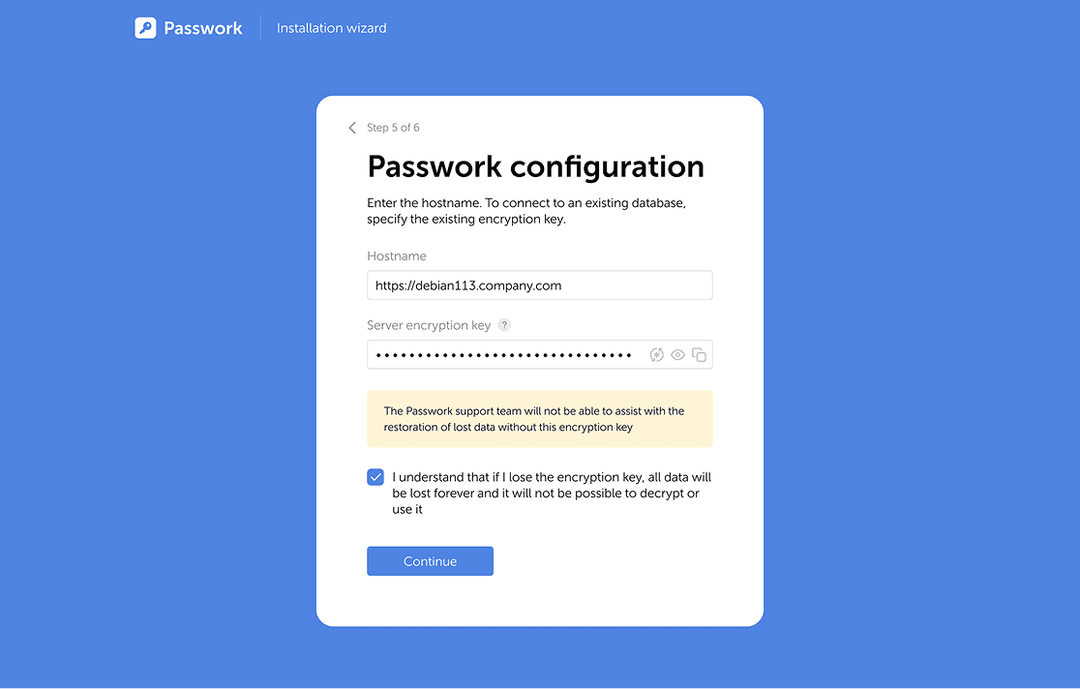
Passwork-On-Premises-Installationsassistent

Behalten Sie alle Zugangsdaten in Ihrer lokalen Infrastruktur. Hosten Sie Passwork On-Premise, um interne Sicherheitsrichtlinien, externe Prüfer und regulatorische Anforderungen zu erfüllen.

In der EU entwickelter Passwort- und Secrets-Manager für Teams und Unternehmen

Passwork speichert, teilt und prüft Zugangsdaten an einem Ort und bietet genau die Kontrollen, die NIS2 und ISO 27001 verlangen. Bereitstellung on-premises in Ihrem eigenen Rechenzentrum, in einer sicheren EU-Cloud oder in einer dedizierten Cloud-Enterprise-Umgebung. Vollständig DSGVO-konform und von über 10.000 Unternehmen in Europa vertraut.

  • Gemeinsam genutzte Tresore mit Rollen- und Gruppenberechtigungen

    Bilden Sie Ihre Organisationsstruktur ab. Grenzen Sie den Zugriff präzise nach Team oder Projekt ein.

  • Vollständiges Audit-Protokoll jedes Zugriffsereignisses

    Verfolgen Sie, wer wann und von wo worauf zugegriffen hat.

  • Zugriff mit einem Klick widerrufen, wenn ein Mitarbeiter das Unternehmen verlässt

    In Ihrem IdP deaktivieren, Passwork widerruft den Zugriff. Keine verwaisten Konten.

Passwork-Vorschau
  • Okta
  • Microsoft Entra ID
  • Google Workspace
  • SAML
  • SCIM
  • LDAP / Active Directory

Secret Management, nicht nur Passwörter
DevOps-Automatisierungs-API ohne HashiCorp-Preise

Alle DevOps-Funktionen →

Die Antworten, die richtig klingen, aber nicht ausreichen
Fünf weit verbreitete Sicherheitsmythen und die evidenzbasierten Fakten, die sie widerlegen

Drei Bereitstellungsoptionen, ein Sicherheitsmodell

Bereitstellung auf Ihrer eigenen Infrastruktur, Betrieb in einer sicheren souveränen EU-Cloud oder Skalierung mit unserer Enterprise-Cloud-Plattform – bei gleichbleibenden Sicherheitsstandards.

  • Self-Hosted On-Premises

    Betreiben Sie Passwork in Ihrem privaten Rechenzentrum und Netzwerk. Diese Option unterstützt Air-Gap-Umgebungen für regulierte Branchen und erfüllt strenge Prüfanforderungen für die vollständige lokale Datenkontrolle.

  • EU-Cloud

    Hosting Ihrer Daten in einer sicheren EU-Cloud mit standardmäßiger DSGVO-Konformität. Diese in Deutschland gehostete Infrastruktur stellt sicher, dass alle Zugangsdaten-Speicher streng in europäischer Rechtshoheit bleiben.

  • Cloud Enterprise

    Skalieren Sie über mehrere Regionen mit einer primären EU-Bereitstellung. Diese Konfiguration bietet internationalen Teams hohe Verfügbarkeit und garantiert EU-Residenz für sensible Zugangsdaten.

Von Unternehmen geschätzt weltweit

Ein Passwort-Manager. Für jedes Gerät.
Nutzen Sie Passwork überall — im Browser, mobil oder auf dem Desktop

Browser-Erweiterung

Suchen, automatisch ausfüllen und Zugangsdaten erstellen, ohne den Browser zu verlassen. Funktioniert mit Chrome, Firefox, Edge und Safari.

  • Ein-Klick-Autofill auf jeder Login-Seite
  • Suche über alle Tresore direkt in der Erweiterung
  • Neue Zugangsdaten sofort erstellen und speichern
  • Starke Passwörter direkt generieren
Verfügbar
Browser extension password editing screenshot
Browser extension password generator screenshot
Browser extension password card screenshot
Browser extension settings screenshot

Mobile-App

Schneller Zugriff auf Unternehmenspasswörter über Ihr mobiles Gerät

Verfügbar

2FA-Mobile-App

Bequeme Anmeldebestätigung mit der Passwork-Authenticator-App

Verfügbar

Desktop-App

Vollständige Passwortverwaltung in einer nativen Desktop-Anwendung

Verfügbar

Wählen Sie Ihren Plan
Langfristige Betriebskosten 30 % weniger als der Branchendurchschnitt

Passwork Tarife vergleichen

Sehen Sie sich die Unterschiede zwischen den Tarifen an und wählen Sie das passende Sicherheits- und Kontrollniveau für Ihr Team.

  • Standard

    Wesentliche Funktionen für KMU zur Unterstützung eines sicheren Wachstums

    3€
    pro Monat /
    pro Benutzer
    jährlich abgerechnet
    • Schneller Start mit allen Kernfunktionen
    • Einfach, sicher und mit geringem Verwaltungsaufwand
    • Geteilte Tresore, einfacher Zugriff, keine Schulung erforderlich
  • Advanced Beliebt

    Erweiterte Funktionen für umfassende Sicherheits- und Verwaltungsanforderungen

    4,5€
    pro Monat /
    pro Benutzer
    jährlich abgerechnet
    • SSO, Zuordnung von LDAP-Gruppen, rollenbasiertes Modell
    • Clustering, Failover-Unterstützung und Backups
    • Persönlicher Ansprechpartner und priorisierter technischer Support
  • Lifetime-Angebot Beste Preis-Leistung

    Einmalige Zahlung, kein Abonnement: Ihr Preis, Updates und Support sind dauerhaft gesichert

    Einmalige Zahlung
    Individuelles Angebot erhalten
    • Lebenslange Updates und Prioritäts-Support
    • Sparen Sie bis zu 50 % gegenüber einem langfristigen Abonnement
    • Eine Genehmigung, keine Verlängerungen

Häufig gestellte Fragen

Sichere Weitergabe von Zugangsdaten erfordert einen dedizierten Passwort-Tresor mit rollenbasierten Berechtigungen, vollständiger Audit-Protokollierung und Single Sign-on (SSO) mit Multi-Faktor-Authentifizierung (MFA). Zentralisierte Tresore erfüllen sowohl ISO 27001:2022 Anhang A.5.17, das die Weitergabe von Authentifizierungsinformationen im Klartext verbietet, als auch NIS2 Artikel 21(2)(j), das MFA für privilegierten Zugriff vorschreibt.

SSO sichert integrierte Unternehmensanwendungen, lässt jedoch andere Zugriffswege offen. Untersuchungen zeigen, dass 96 % der E-Mail-Logins und 91 % der KI-Tools außerhalb des SSO-Perimeters betrieben werden. Servicekonten, Legacy-Infrastruktur, Anbieterportale und Schatten-SaaS erfordern einen dedizierten Speicher für Zugangsdaten. Branchendaten bestätigen, dass 74 % der Sicherheitsexperten SSO allein als unvollständige Zugriffskontrolllösung betrachten.

NIS2 verbietet die unverschlüsselte, nicht nachvollziehbare Weitergabe von Zugangsdaten. Gemäß Artikel 21(2)(j) und (g) müssen Organisationen die Zugriffskontrolle sichern und eine strenge Cybersicherheitshygiene aufrechterhalten. Dies erfordert, dass alle gemeinsam genutzten Unternehmens-Zugangsdaten verschlüsselt, per Least Privilege auf autorisierte Benutzer beschränkt und vollständig protokolliert werden. Die Weitergabe von Passwörtern über Klartextkanäle wie Chat-Apps oder Tabellenkalkulationen verstößt gegen diese Anforderungen, da Prüfer dadurch nicht feststellen können, welche Person tatsächlich auf das System zugegriffen hat.

DORA Artikel 9(4)(c) und (d) verlangen von Finanzunternehmen und ihren kritischen IKT-Dienstleistern die Anwendung von Least Privilege, starker Authentifizierung und ausdrücklichen Kontrollen gegen gemeinsam genutzte Zugangsdaten für privilegierten Zugriff. Aufsichtsbehörden verlangen dokumentierte Nachweise dieser Zugriffskontrollen. Die Implementierung eines zentralen Tresors mit rollenbasiertem Zugriff, MFA und Audit-Protokollen liefert die erforderliche Compliance-Dokumentation.

Anhang A.5.17 legt fest, dass Authentifizierungsinformationen vertraulich, sicher und vor unbefugter Weitergabe geschützt bleiben müssen. Wenn gemeinsam genutzte Zugangsdaten für nicht-personenbezogene Einheiten unvermeidbar sind, müssen Organisationen sie durch dokumentierte Kontrollen auf autorisiertes Personal beschränken. Prüfer verlangen überprüfbare Nachweise – einschließlich Berechtigungsprotokollen, Zugriffsüberprüfungen und unterzeichneten Richtlinien zur zulässigen Nutzung – die statische Dokumente und Chatverläufe nicht erzeugen können.

Ja. Passwork unterstützt die On-Premises-Bereitstellung in Ihrem privaten Rechenzentrum, einschließlich Air-Gap-Umgebungen für regulierte Branchen. Wir bieten außerdem eine sichere, in Deutschland gehostete Cloud-Option und eine Multi-Region-Enterprise-Cloud-Plattform mit primärer EU-Bereitstellung. Alle drei Optionen sind DSGVO-konform und unterstützen die Anforderungen des ISO-27001-Konformitätsrahmens.

Wenn Sie einen Benutzer in Ihrem Identitätsanbieter deaktivieren oder ihn in Passwork als ausscheidend markieren, wird der gesamte Tresorzugriff sofort widerrufen. Die Plattform beendet aktive Sitzungen umgehend und protokolliert das Ereignis im Audit-Protokoll mit Details darüber, wer Zugriff hatte und wann er widerrufen wurde. Dieser automatisierte Workflow behebt direkt die Offboarding-Lücken, die in den Sicherheitsvorfällen bei Coupang und KiranaPro aufgedeckt wurden.

Chat-Nachrichten, E-Mail-Verläufe und Browserspeicher bieten keine Zugriffskontrollen und Verschlüsselungsstandards. Im Browser gespeicherte Zugangsdaten sind das Hauptziel von Infostealer-Malware; Unternehmens-Zugangsdaten erscheinen auf 30 % der verwalteten und 46 % der nicht verwalteten kompromittierten Geräte. Diese informellen Kanäle können weder Least Privilege durchsetzen, Zugriffsereignisse protokollieren noch sofortigen Widerruf unterstützen und verstoßen damit direkt gegen ISO 27001 A.5.17.

Haben Sie Fragen? — Hilfe-Center