
Passwork cifra cada bóveda con su propia clave independiente. Bitwarden cifra toda una organización con una única clave compartida. Esa única decisión de diseño determina hasta dónde puede llegar una credencial robada: una clave por bóveda expone solo esa bóveda, mientras que una única clave de organización compartida puede comprometer todos los elementos corporativos que posee la empresa.
Esta diferencia determina el radio de impacto tras un compromiso, cómo funciona la recuperación de cuentas y si un incidente de un equipo puede propagarse a los datos de otro equipo. Ambos enfoques son diseños de conocimiento cero documentados y legítimos. Simplemente conllevan diferentes consecuencias operativas, y eso es lo que cubre esta comparación.
Esta diferencia se percibe de forma concreta durante una baja de empleado, durante una adquisición donde las bóvedas de dos equipos necesitan repentinamente un manejo separado, o en una revisión post-incidente donde hay que especificar exactamente qué podría alcanzar un atacante con una sola clave robada. Nombrar esto desde el principio hace que el resto de esta comparación sea más fácil de aplicar a su propio entorno, independientemente del gestor de contraseñas que utilice actualmente.
De un vistazo
- Límite de cifrado. Passwork genera una clave independiente para cada bóveda. Bitwarden genera una única Organization Symmetric Key para toda la organización.
- Radio de impacto. Una clave de bóveda de Passwork filtrada expone solo esa bóveda. Una clave de organización de Bitwarden filtrada expone todas las claves de cifrado corporativas, porque todas están envueltas por la misma clave matriz.
- Colecciones vs. bóvedas. Las colecciones de Bitwarden restringen quién ve qué elementos, pero no añaden ningún límite criptográfico. La clave de organización sigue descifrando todas las colecciones. Una bóveda de Passwork es tanto una unidad de control de acceso como un límite de clave separado.
- Tipos de bóveda. Passwork define bóvedas de empresa y personales, además de un número ilimitado de tipos de bóveda personalizados con sus propios conjuntos de administradores, y cada instancia sigue obteniendo su propia clave independientemente del tipo. Bitwarden no tiene un modelo equivalente de bóvedas tipificadas.
- Recuperación. El proceso de recuperación de Passwork emite una nueva clave y restaura el acceso solo a las bóvedas que ya estaban compartidas con otra cuenta. La recuperación de Bitwarden depende de un único par de claves RSA de organización, por lo que un administrador puede desbloquear a cualquier miembro inscrito, lo cual es conveniente pero concentra el riesgo en ese único par de claves.
Cómo cifra Passwork las bóvedas
Passwork funciona sobre una arquitectura de conocimiento cero: el servidor nunca tiene información suficiente para descifrar los datos de la bóveda, y la contraseña maestra nunca sale del dispositivo del usuario. Cada clave criptográfica se genera del lado del cliente, por lo que el servidor almacena solo texto cifrado y claves públicas (descripción general de seguridad, descripción general de criptografía).
Dos capas de cifrado
Passwork ejecuta dos capas de cifrado. El cifrado del lado del servidor (AES-256) protege todo en reposo y está siempre activo. El cifrado del lado del cliente protege los campos sensibles antes de que salgan del dispositivo.
La jerarquía de claves: De la contraseña maestra a la clave de bóveda
Lo más importante para esta comparación es la jerarquía de claves. Una contraseña maestra deriva una clave maestra mediante PBKDF2. Esa clave maestra descifra una clave RSA privada. La clave RSA privada luego descifra una clave de bóveda: una clave simétrica AES-256 generada en el cliente específicamente para una bóveda.
Cada bóveda obtiene su propia clave de bóveda, generada de forma independiente en el momento en que se crea la bóveda. Cada usuario con acceso tiene una copia cifrada separada de esa clave, envuelta con su propia clave pública RSA, y solo la clave privada correspondiente puede desenvolverla. Comprometer la clave de una bóveda no expone la clave de ninguna otra bóveda.
Aislamiento por debajo de la bóveda: Registros y archivos adjuntos
El aislamiento continúa por debajo de la bóveda. Cada registro obtiene su propia clave de registro, cifrada con la clave de bóveda, y cada archivo adjunto obtiene su propia clave de archivo adjunto, cifrada con la clave de registro. Una clave de registro filtrada expone un registro, no toda la bóveda. Una clave de archivo adjunto filtrada expone un archivo. La clave de bóveda se sitúa en el medio de esa cadena, separando los registros de una bóveda de los registros de todas las demás bóvedas, que es la capa en la que se centra esta comparación.
Compartir sin exponer la clave
Compartir sigue el mismo patrón. Otorgar acceso a un colega significa que el titular actual descifra la clave de bóveda con su propia clave privada y la vuelve a cifrar con la clave pública del destinatario. El servidor solo maneja texto cifrado (mecánicas de compartición). Los niveles de acceso como Ver, Editar, Acceso completo y Administrador son aplicados por la aplicación, no por la criptografía: todos los que tienen acceso a una bóveda poseen la misma clave subyacente, y los permisos gobiernan lo que la interfaz permite hacer a cada persona con ella.
Documentación de Passwork
Para obtener todos los detalles técnicos de esta arquitectura, consulte la descripción general de seguridad (cifrado del lado del servidor, seguridad de infraestructura, opciones de implementación) y la descripción general de criptografía (cifrado del lado del cliente, generación de claves, modelo de conocimiento cero).
Cómo cifra Bitwarden los datos de organización
Bitwarden cifra todos los datos de bóveda propiedad de la organización con una única clave compartida: una Organization Symmetric Key derivada de CSPRNG generada una vez para toda la organización. Según el propio documento técnico de seguridad de Bitwarden, esta única clave descifra todos los elementos de bóveda corporativos. La clave sin proteger nunca se almacena en los servidores de Bitwarden.
Una clave de organización, muchas claves de cifrado
Los elementos individuales siguen obteniendo su propia clave. Cada cipher (el término de Bitwarden para un elemento almacenado) tiene una Cipher Key única de 64 bytes. Esa Cipher Key está envuelta por una User Symmetric Key personal o, para cualquier cosa que posea la organización, por la única Organization Symmetric Key. Desenvolver esa única clave de organización expone todas las claves de cifrado corporativas a la vez, porque todas se remontan a la misma clave matriz.
Las colecciones controlan el acceso, no el cifrado
Las colecciones, el mecanismo de agrupación de Bitwarden, se sitúan encima de esto sin cambiar la criptografía. Una colección controla qué miembros y grupos pueden ver qué elementos, pero no añade una clave separada a nivel de colección. Una única clave de organización descifra el contenido de todas las colecciones pertenecientes a esa organización, un punto confirmado por la propia documentación del servidor de Bitwarden. Eliminar a alguien de una colección revoca el acceso a través de la membresía, no a través de un límite criptográfico vinculado a esa colección específica.
La recuperación de cuenta depende de la misma clave compartida
La recuperación de cuenta sigue el mismo patrón de clave única. Cuando un miembro se inscribe en la función de recuperación de cuenta de Bitwarden, su User Symmetric Key personal se envuelve con la clave pública RSA de la organización, formando lo que Bitwarden llama Account Recovery Key. Para recuperar a un miembro bloqueado, la clave privada RSA de la organización desenvuelve esa Account Recovery Key y obtiene la clave de cifrado personal del miembro. Un solo administrador con el permiso de gestionar recuperación de cuentas puede hacer esto para cualquier miembro inscrito.
Documentación de Bitwarden
Para obtener todos los detalles técnicos, consulte el documento técnico de seguridad de Bitwarden (derivación de claves, esquema de cifrado, claves a nivel de cipher), la documentación de cifrado del servidor de Bitwarden (colecciones y cifrado a nivel de organización), y la documentación de recuperación de cuenta (flujo de clave de recuperación y permisos de administrador).
Políticas de bóveda vs colecciones
Passwork distingue las bóvedas por tipo, no solo por propietario. La documentación define dos tipos básicos de bóveda: Bóvedas de empresa, almacenamiento compartido con derechos de acceso configurables para un equipo, y Bóvedas personales, almacenamiento creado por y perteneciente inicialmente a un único usuario.
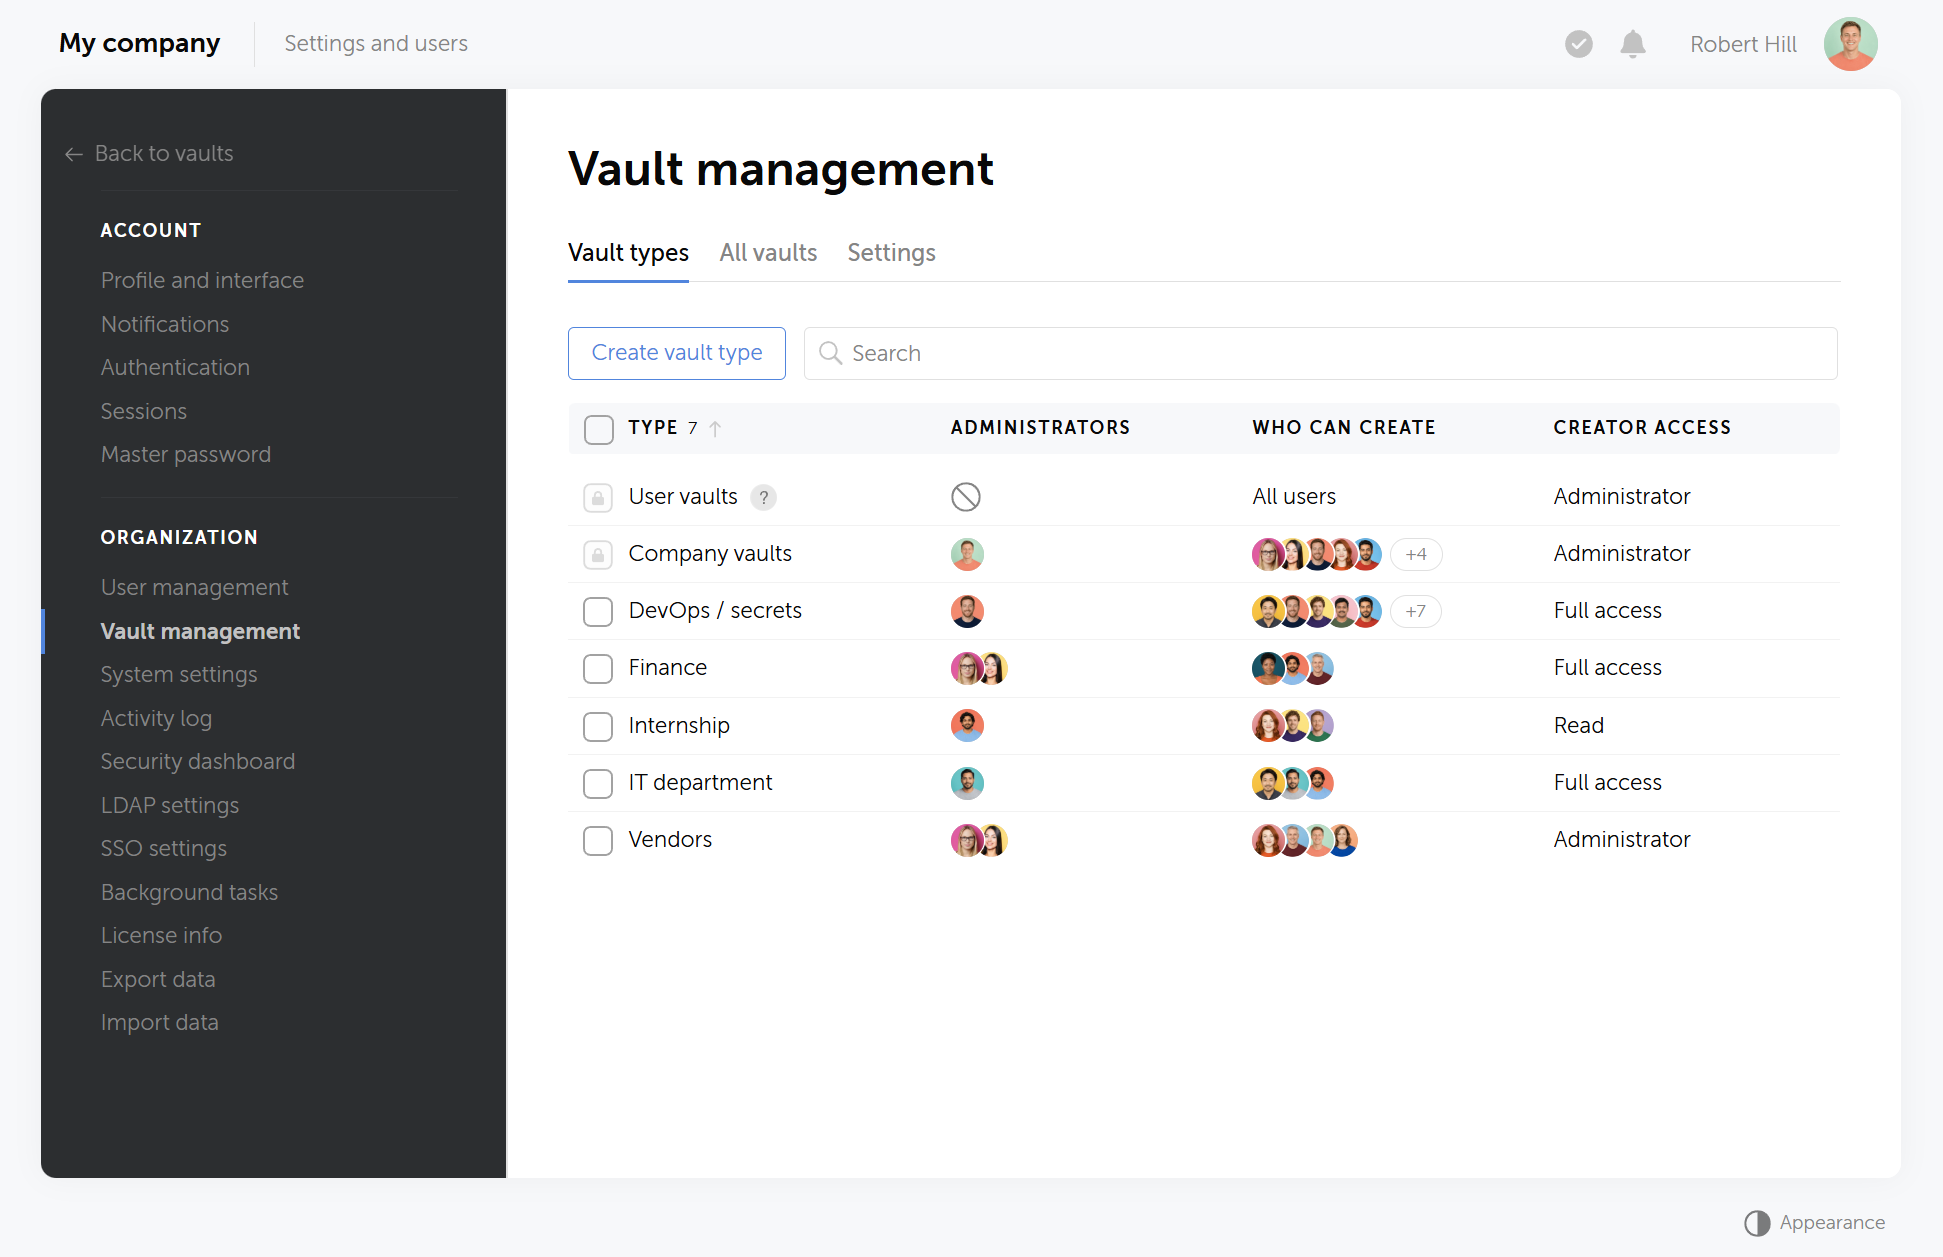
Ambos tipos reciben el mismo tratamiento de clave por bóveda, por lo que una bóveda personal está tan aislada criptográficamente de una bóveda de empresa como dos bóvedas de empresa lo están entre sí.
Las bóvedas personales pueden convertirse en bóvedas compartidas
Una bóveda personal no está bloqueada permanentemente para una persona. Su propietario puede compartirla con colegas, y en ese momento funciona como una bóveda compartida, con el acceso gobernado de la misma manera que cualquier otra bóveda compartida en Passwork.
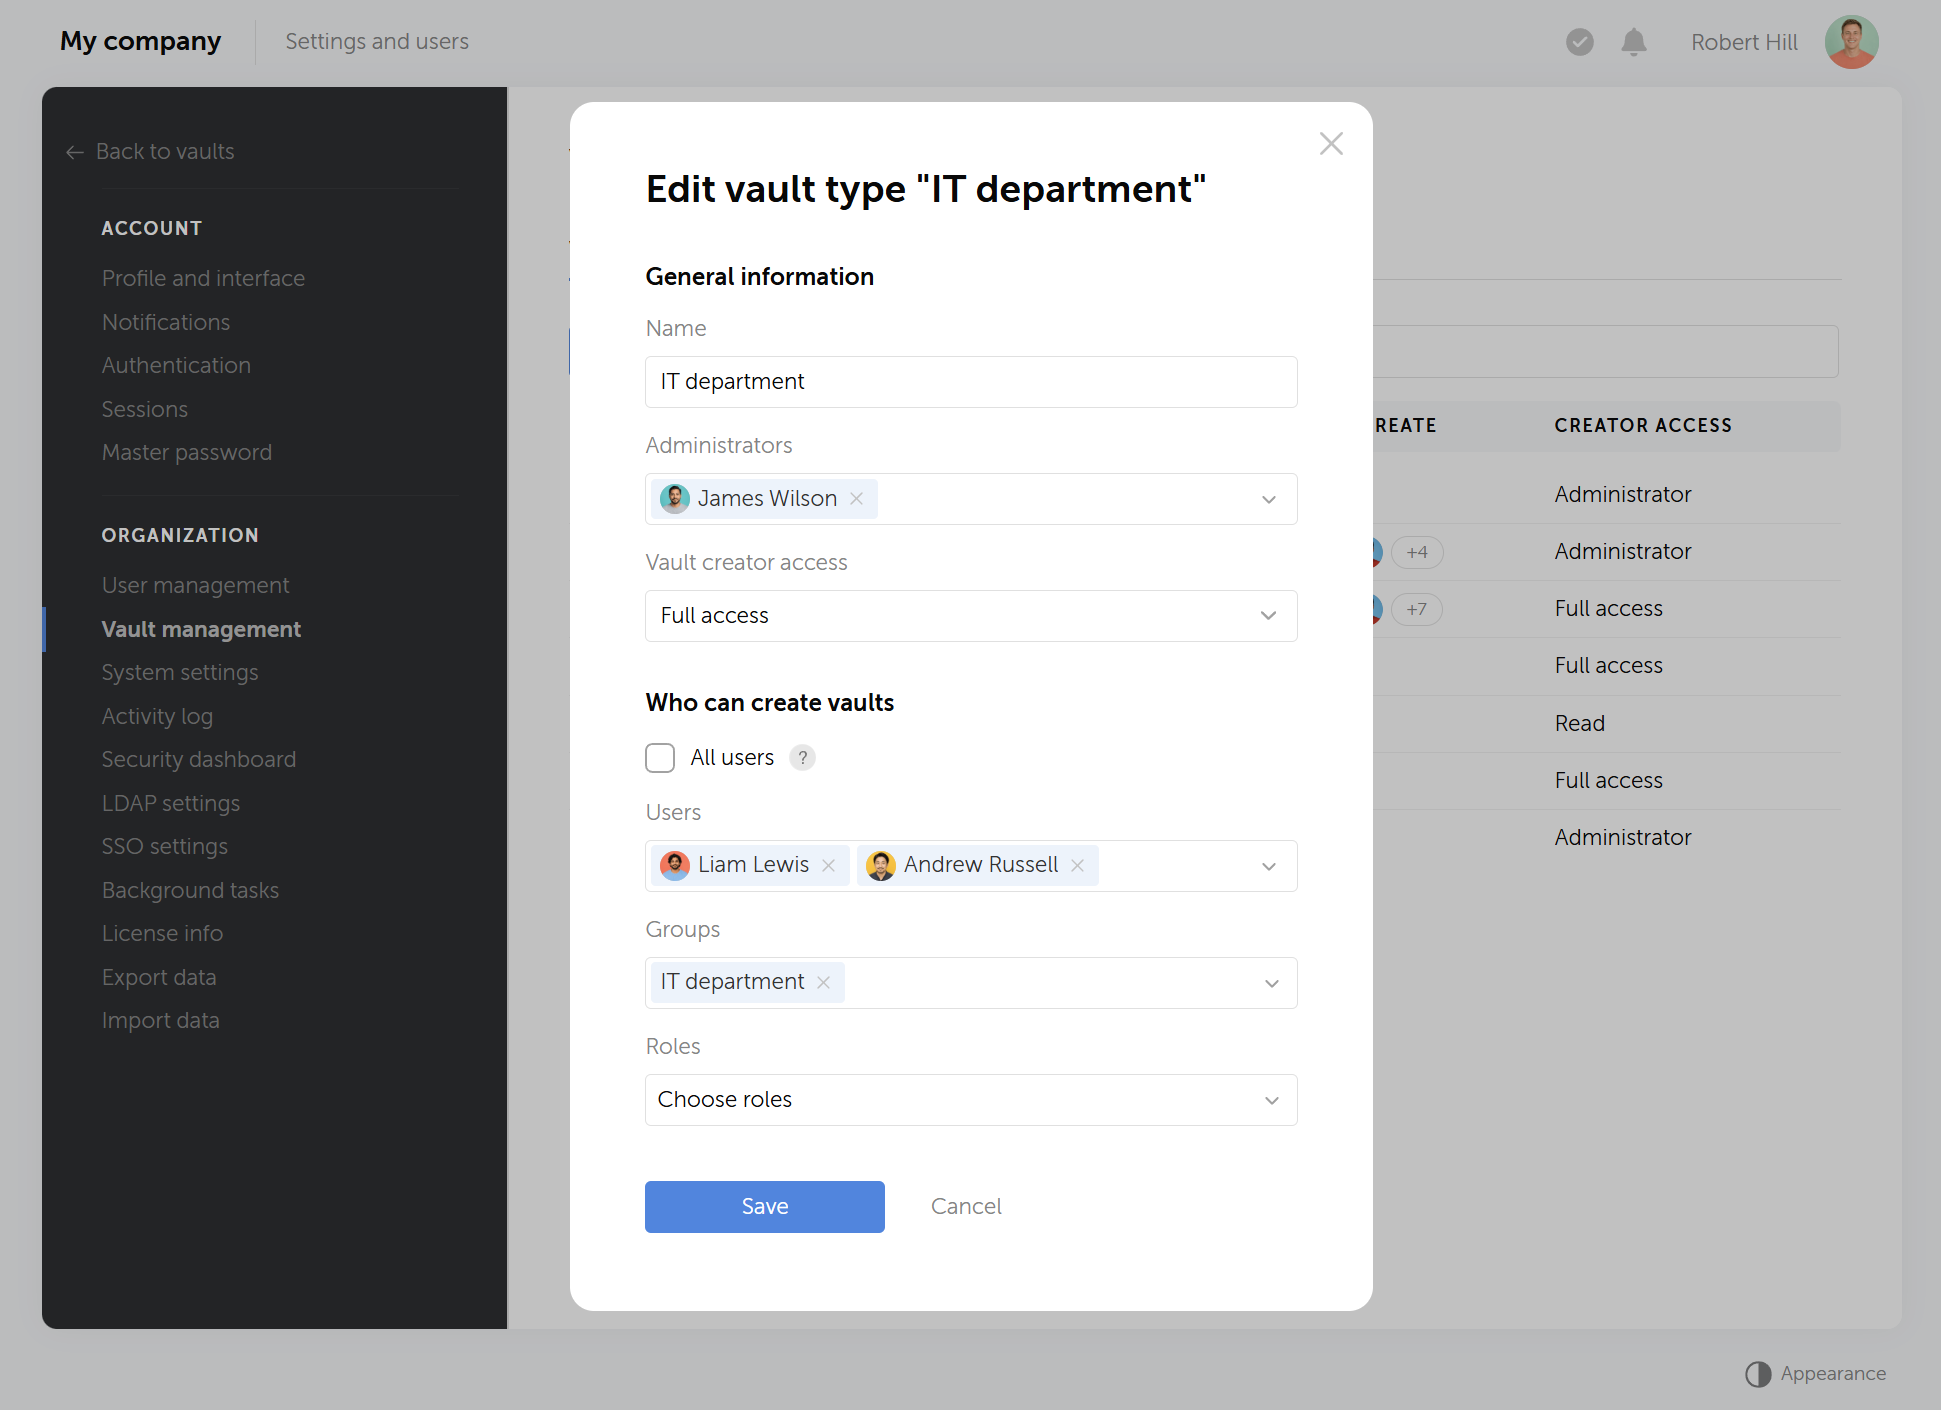
Tipos de bóveda personalizados y asignación obligatoria de administradores
Passwork también permite a los administradores definir un número ilimitado de tipos de bóveda personalizados, cada uno con su propio conjunto de administradores designados y sus propias reglas de acceso. Esto proporciona a una organización una forma de imponer, por ejemplo, un grupo de administradores para bóvedas de finanzas y otro diferente para bóvedas de ingeniería, sin depender de asignaciones de permisos ad hoc después del hecho.
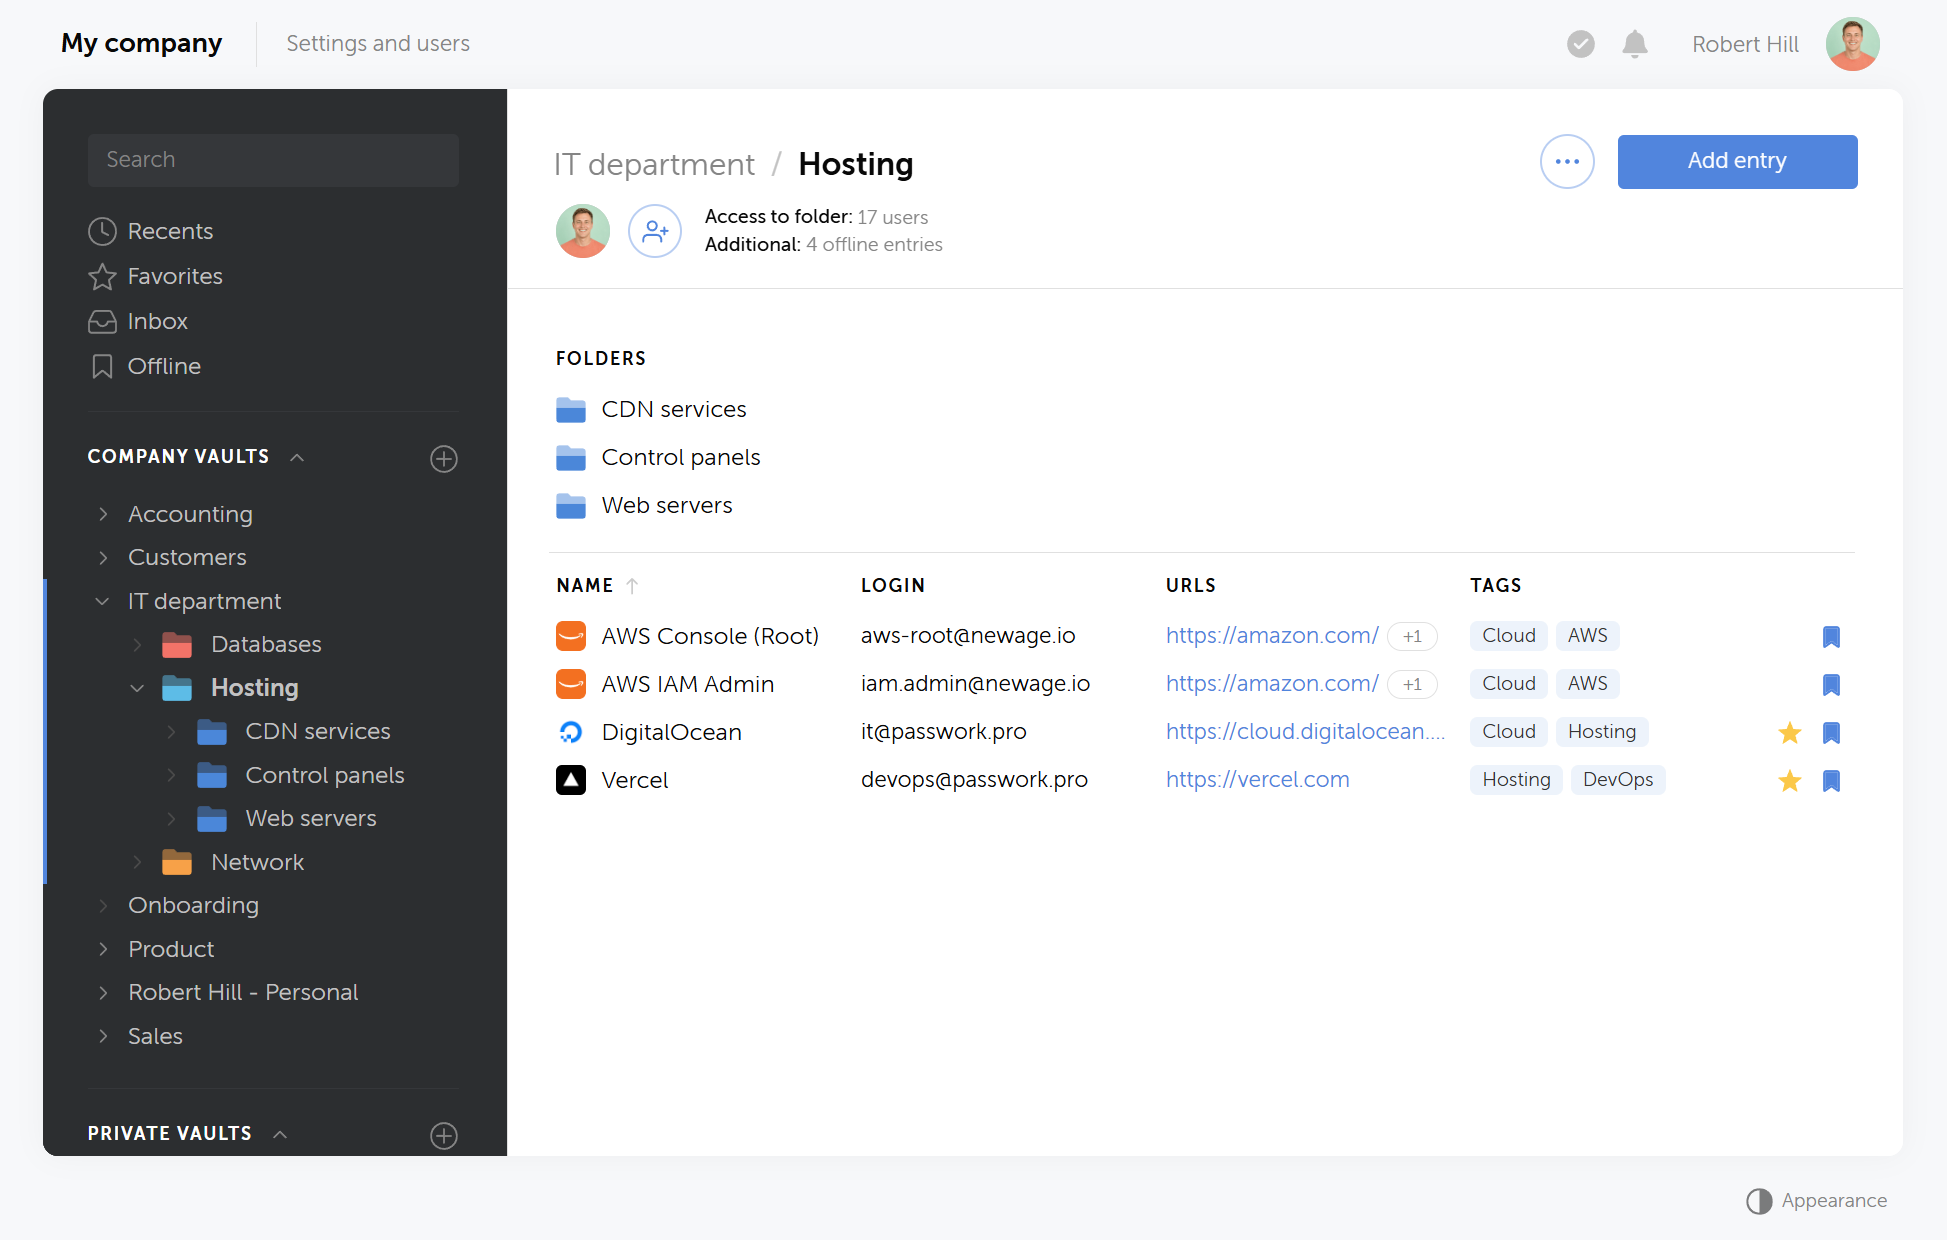
Los administradores también pueden deshabilitar por completo la creación de bóvedas personales, forzando que todos los datos vayan a bóvedas de empresa o tipos de bóveda personalizados donde la asignación de administrador es obligatoria.
Lectura relacionada
Para un análisis más detallado de cómo funcionan los tipos de bóveda y las políticas de administrador en Passwork, consulte las políticas de bóveda de Passwork explicadas.
Cómo se compara esto con las colecciones y políticas empresariales de Bitwarden
Bitwarden no tiene una abstracción equivalente de bóvedas tipificadas. Su análogo más cercano, las colecciones, agrupa elementos dentro de una organización pero no los aísla criptográficamente: como se cubrió anteriormente, una única Organization Symmetric Key descifra el contenido de todas las colecciones, y eliminar a un miembro de una colección revoca el acceso a través de la membresía, no a través de un límite de clave separado. Las colecciones tampoco tienen el concepto de un conjunto de administradores dedicados como lo tienen los tipos de bóveda de empresa y personalizados de Passwork.
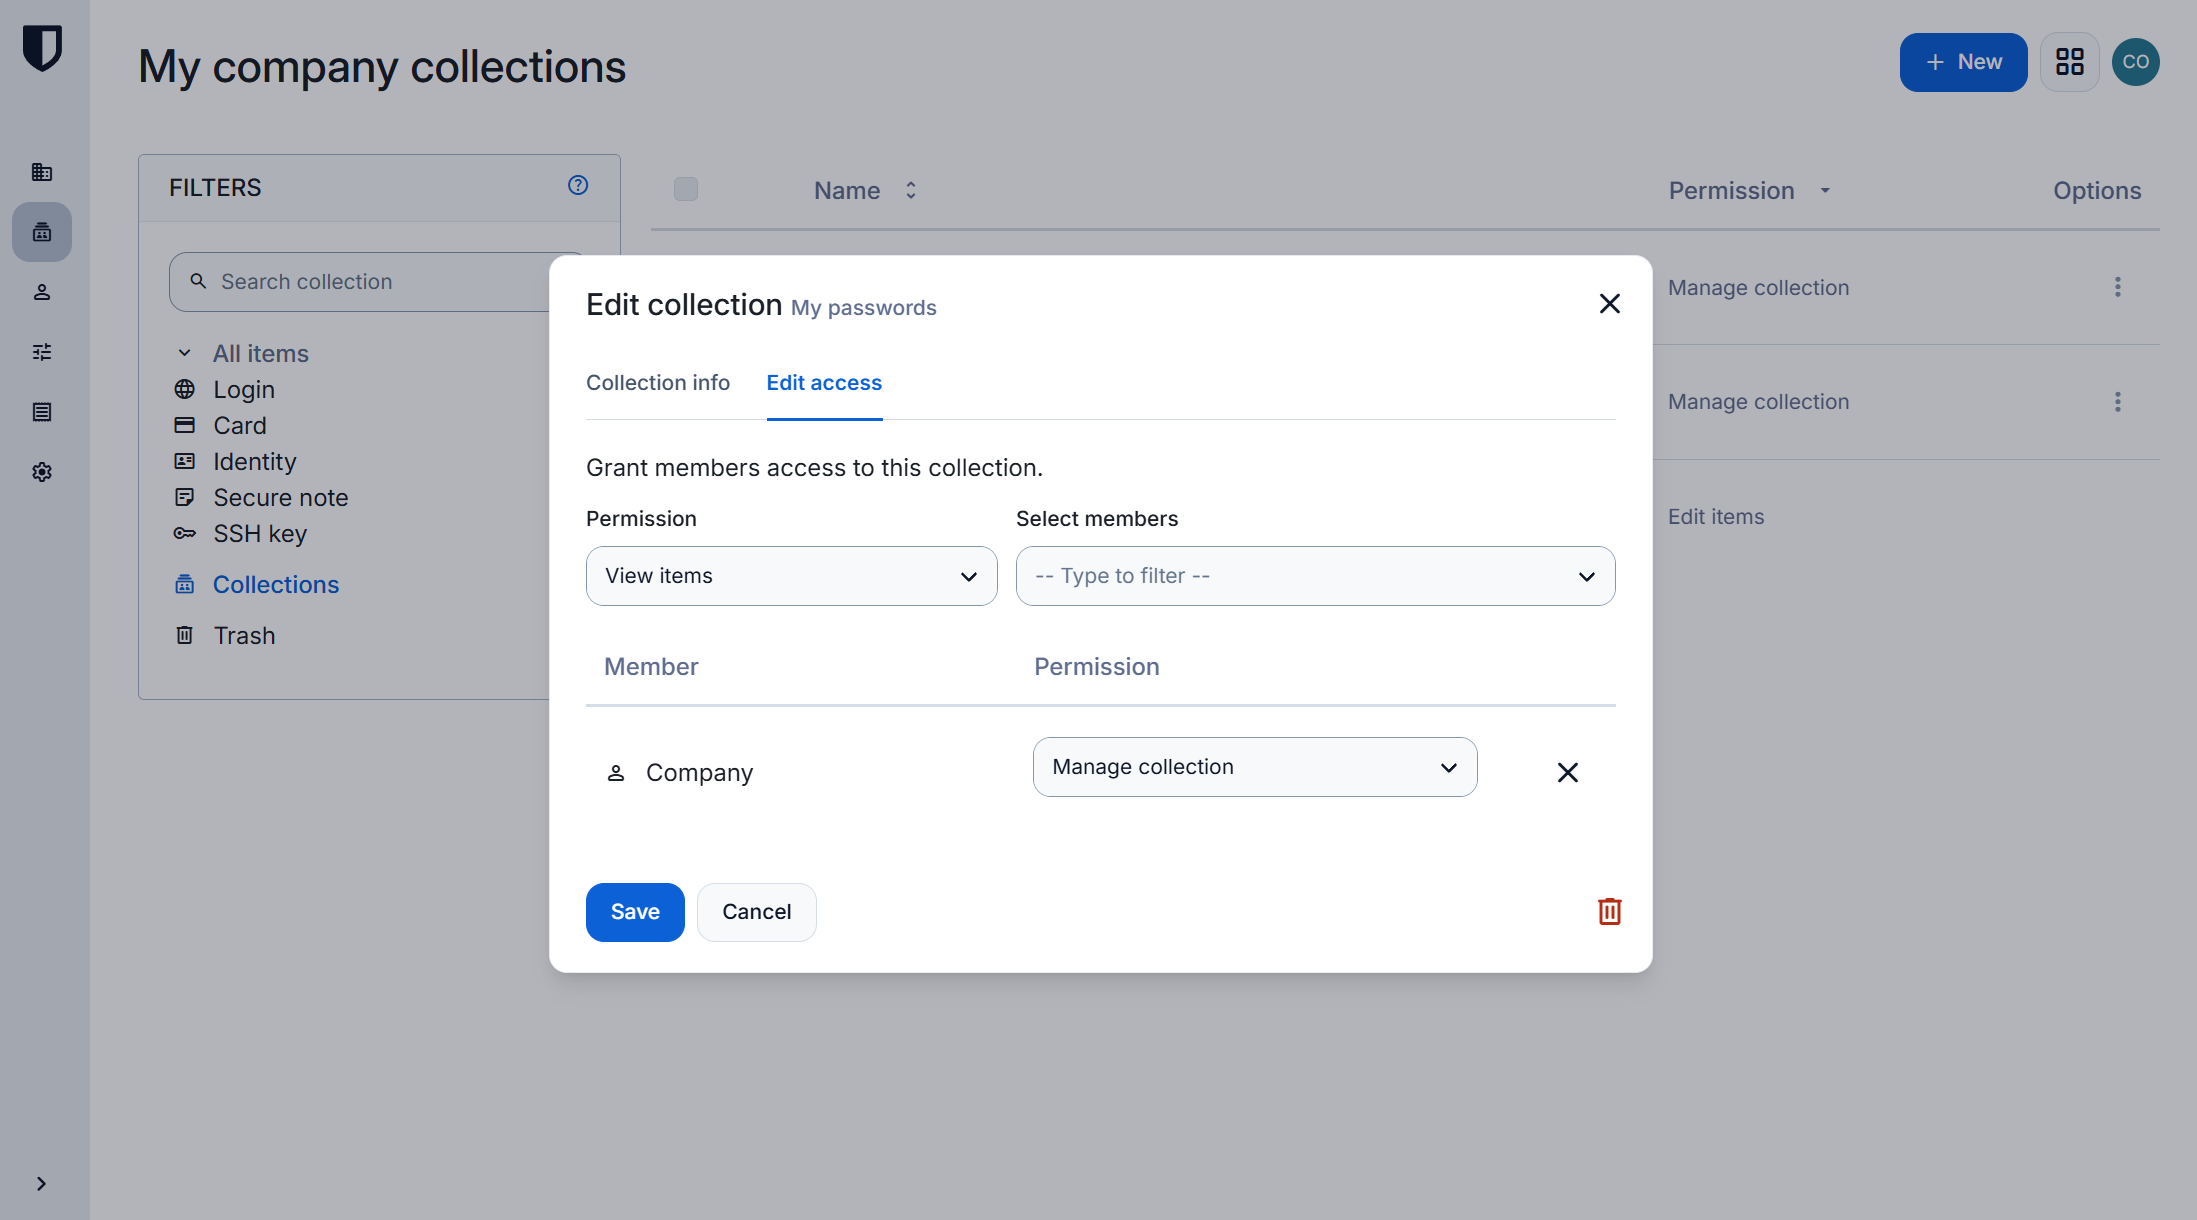
Las políticas empresariales de Bitwarden funcionan en una capa completamente diferente. Políticas como organización única, centralizar propiedad de la organización, requisitos de contraseña maestra, requerir inicio de sesión en dos pasos y administración de recuperación de cuenta se aplican a toda la organización, no por colección o tipo de bóveda (documentación de políticas de Bitwarden). Un administrador que aplica una política de fortaleza de contraseña maestra, por ejemplo, establece una regla para toda la organización. No existe un equivalente por colección o por tipo de bóveda para limitar esa regla de manera más específica.
La diferencia práctica
Las políticas de bóveda de Passwork proporcionan al administrador una forma estructural de separar los datos individuales de los datos del equipo, asignar administradores responsables por tipo y mantener cada instancia de cualquier tipo en su propia clave. Las colecciones de Bitwarden organizan el acceso dentro de una única clave compartida, y sus políticas configuran el comportamiento en toda una organización que ya comparte esa clave, independientemente de qué colección o tipo de datos sea el objetivo de una política determinada.
Qué significa esto en la práctica
La arquitectura de claves detrás de cada producto produce cuatro diferencias operativas concretas: radio de impacto después de un compromiso, qué tan limpiamente se pueden aislar los equipos, cómo funciona la recuperación y cómo una auditoría responde «qué podría descifrar esta credencial».
Radio de impacto de un único secreto comprometido
En Passwork, una clave de bóveda filtrada, una clave RSA privada filtrada o una contraseña maestra comprometida limita al atacante a una bóveda o a las bóvedas compartidas de ese usuario, no a toda la organización. En Bitwarden, debido a que cada clave de cifrado corporativa se remonta a una única Organization Symmetric Key, comprometer esa clave expone todos los elementos de bóveda que posee la organización.
Aislamiento multi-equipo
Una organización que ejecuta varios equipos en Passwork puede dar a cada equipo su propia bóveda, cada una con su propia clave, por lo que un incidente en la bóveda de un equipo no tiene camino criptográfico hacia la bóveda de otro equipo. En Bitwarden, los equipos típicamente se separan con colecciones dentro de la misma organización, que es control de acceso superpuesto a una única clave de organización compartida.
Modelo de recuperación
El proceso de recuperación de Passwork no restaura la clave maestra original. Establece una nueva, y un usuario mantiene el acceso solo a las bóvedas donde el acceso ya estaba compartido con otra cuenta de antemano. La recuperación de cuenta de Bitwarden depende de un único par de claves RSA de organización, por lo que un administrador con el permiso adecuado puede recuperar a cualquier miembro inscrito sin que ese miembro haya pre-compartido nada (documentación de recuperación de cuenta). Eso es operativamente conveniente. También significa que la clave privada RSA de recuperación de la organización es un único punto de exposición para la bóveda de cada miembro inscrito.
Alcance de auditoría y cumplimiento
Cuando un auditor pregunta «qué podría descifrar esta credencial», el modelo por bóveda de Passwork proporciona una respuesta corta y específica: una bóveda, o una lista nombrada de bóvedas a las que este usuario tenía acceso. En el modelo de clave única de organización de Bitwarden, la respuesta honesta a la misma pregunta es «todo lo que posee la organización», porque no hay subdivisión criptográfica por debajo del nivel de organización a la que apuntar. Ninguna respuesta es incorrecta, pero se documentan de manera muy diferente en un paquete de evidencia de auditoría.
Tabla comparativa
La tabla a continuación resume dónde divergen las dos arquitecturas, desde la clave raíz hasta la compartición y la recuperación.
| Aspecto | Passwork | Bitwarden |
|---|---|---|
| Límite criptográfico para datos compartidos | Cada bóveda | Toda la organización |
| Clave raíz para datos corporativos | Clave de bóveda por bóveda | Una única Organization Symmetric Key |
| Granularidad de aislamiento | Una clave por bóveda | Una clave para toda la organización |
| Colecciones / carpetas | Control de acceso sobre un límite criptográfico por bóveda | Solo control de acceso, no un límite criptográfico |
| Distinción de tipo de bóveda | Bóvedas de empresa vs personalizadas vs personales, cada una con su propia clave | Sin abstracción de bóveda tipificada; colecciones y políticas a nivel de organización |
| Raíz de recuperación | Por usuario / por bóveda; la clave antigua no se puede restaurar, el acceso debe estar pre-compartido | Un único par de claves RSA de organización; un administrador puede recuperar a cualquier usuario inscrito |
| Radio de impacto de un secreto de recuperación | Una bóveda o las claves de un usuario | Toda la organización |
| Modelo de compartición | Re-envolver la clave de bóveda por la clave pública de cada destinatario; el servidor solo ve texto cifrado | Clave de organización compartida a través de membresía; una clave para todos los miembros |
Siendo prácticos al respecto
La pregunta no es qué criptografía de proveedor es mejor en abstracto. Es si sus datos realmente necesitan aislamiento de clave única o por bóveda. Los equipos que manejan secretos con alcance regulatorio, la infraestructura de un cliente específico o un límite de cumplimiento que debe mantenerse separado obtienen un beneficio directo de las claves por bóveda. Los equipos donde todos ya comparten plena confianza mutua obtienen menos beneficio del aislamiento adicional.
Ambas arquitecturas califican como conocimiento cero. La diferencia es qué puede alcanzar una única clave robada después: una bóveda, o toda la organización. Ese es el número que debe verificar contra su propio modelo de riesgo antes de su próxima revisión de seguridad.

¿Desea ver el aislamiento de clave por bóveda en sus propios datos antes de decidir? Pruebe Passwork gratis y compruebe cómo los tipos de bóveda, la asignación de administradores y los límites de clave resisten su propia revisión de seguridad.
Preguntas frecuentes
¿Utiliza Bitwarden una clave de cifrado separada por bóveda?
No. Bitwarden cifra todos los datos de bóveda propiedad de la organización con una única Organization Symmetric Key. Los elementos individuales obtienen su propia Cipher Key, pero esa Cipher Key está envuelta por la misma clave de organización, no por una clave por bóveda.
¿Puede una clave comprometida descifrar todas las bóvedas en Passwork?
No. Cada bóveda de Passwork tiene su propia clave de bóveda generada de forma independiente. Comprometer la clave de una bóveda expone solo esa bóveda, no ninguna otra bóveda en la organización.
¿Cuál es la diferencia entre una colección de Bitwarden y una bóveda de Passwork?
Una colección de Bitwarden es una agrupación de control de acceso dentro de una organización que ya comparte una clave de cifrado. No añade ningún límite criptográfico propio. Una bóveda de Passwork es tanto una unidad de control de acceso como un límite criptográfico, porque lleva su propia clave de bóveda.
¿Tiene Passwork políticas a nivel de organización como las políticas empresariales de Bitwarden?
La distinción documentada públicamente en el lado de Passwork son los tipos de bóveda — empresa, personalizados, compartidos y personales — en lugar de un motor de políticas a nivel de organización.
¿Cómo funciona criptográficamente la recuperación de cuenta de Bitwarden?
La clave de cifrado personal de un miembro inscrito se envuelve con la clave pública RSA de la organización. Para recuperar al miembro, la clave privada RSA de la organización desenvuelve esa copia, y un administrador con el permiso de gestionar recuperación de cuentas puede hacer esto para cualquier miembro inscrito.
¿Se cifran de manera diferente las bóvedas de empresa y personales de Passwork?
No. Ambos tipos de bóveda pasan por la misma jerarquía de clave por bóveda. El tipo afecta cómo se usa la bóveda y para quién está destinada, no la criptografía que la protege.
¿Qué sucede criptográficamente cuando Bitwarden elimina a un usuario de una colección?
La clave de organización en sí no cambia. Eliminar a alguien de una colección revoca su acceso a través de la membresía de la organización o colección, no rotando la clave de cifrado que protege el contenido de la colección.
 Passwork Team
 Alex Muntyan
 Passwork Team
Tabla de contenidos
Tabla de contenidos

Gestor de contraseñas autohospedado para su empresa
Passwork ofrece la ventaja de un trabajo en equipo eficaz con contraseñas corporativas en un entorno totalmente seguro
Más información