Passwork: Declaración de transparencia
Para empresas de España
Equipo en Barcelona y en Valencia

Uso compartido seguro de contraseñas para equipos y empresas

Controle las credenciales compartidas con acceso granular basado en roles, registros de auditoría y revocación instantánea. Implántelo autohospedado o en nuestra segura nube soberana de la UE para cumplir los estrictos estándares de cumplimiento de NIS2 e ISO 27001.

Para empresas de España
Equipo en Barcelona y en Valencia

La confianza de más de 10 000 empresas en todo el mundo

Maxon Kinder not Hilfe Deutsche Post Orange TDK Victoria Police

Por qué Passwork encaja en las empresas españolas

  • Equipo en Barcelona

    Desarrollado en Europa, con pleno cumplimiento del RGPD y NIS2 y soberanía de los datos

  • Compatible con ENS
    (RD 311/2022)

    El desarrollo y la infraestructura cumplen con los estándares internacionales de seguridad de la información

  • RGPD + LOPDGDD:
    control y auditoría

    Elegido por agencias gubernamentales e industrias altamente reguladas en toda Europa

  • Ideal para equipos de seguridad

    Controla accesos y terceros con mínimo privilegio, caducidad y auditoría.

  • Demo en vivo, piloto rápido y ayuda en la implantación, adaptados a tu escenario.

Dónde falla el uso compartido de credenciales
Seis canales inseguros prohibidos por su política de seguridad que los empleados usan de todos modos

  • Mensajes directos de Slack y Teams

    Las credenciales compartidas en el chat quedan fuera de las políticas de acceso y de las pistas de auditoría. El compromiso de un solo espacio de trabajo expone todo su historial de uso compartido.

    2.4%

    de los canales de Slack corporativos contienen secretos confidenciales filtrados

    GitGuardian, 2025

  • Hilos de correo electrónico

    Las credenciales reenviadas crean copias no controladas en las bandejas de entrada durante años. Una sola bandeja comprometida expone todo un archivo de contraseñas.

    68%

    de las violaciones de datos implican un factor humano y el uso compartido de credenciales

    Verizon DBIR, 2024

  • Google Docs, Notion, Jira

    Las credenciales almacenadas en documentos y wikis compartidos heredan amplios derechos de acceso. Estos registros no seguros sobreviven a empleados, contratistas y proyectos.

    38%

    de los incidentes en herramientas de colaboración se clasifican como altamente críticos

    GitGuardian, 2025

  • Hojas de cálculo compartidas

    Cero control de acceso, sin registros de auditoría y sin forma de revocar el acceso. Esta configuración es un fracaso garantizado en cualquier auditoría ISO 27001, SOC 2 o NIS2.

    A.5.17

    exige la gestión segura de la información de autenticación

    ISO 27001:2022

  • Contraseñas guardadas en el navegador

    Los gestores integrados del navegador son objetivos principales de los infostealers. Un solo endpoint comprometido expone todas las credenciales guardadas.

    30%

    de los dispositivos gestionados comprometidos contienen credenciales corporativas

    Verizon DBIR, 2025

  • Cuentas de administrador compartidas

    Compartir credenciales privilegiadas destruye la responsabilidad individual. Hacerlo provoca automáticamente una deficiencia de control en las auditorías SOC 2, ISO 27001 y NIS2.

    70%

    de los usuarios reutilizan contraseñas expuestas en varias cuentas

    SpyCloud, 2025

Lo que cuestan a la empresa los fallos de credenciales
Economía independiente de las violaciones e incidentes con nombre de 2024 a 2026. Cada uno se remonta a credenciales compartidas sin el control adecuado.

€4.3M

Coste medio de una violación cuando las credenciales robadas son el punto de entrada. Se tarda una media de 246 días en detectar y contener la violación.

IBM Cost of a Data Breach Report, 2025

39%

de todas las violaciones de datos implican credenciales robadas o mal utilizadas en toda la cadena de ataque.

Verizon DBIR, 2026

95 días

Tiempo medio desde una fuga inicial de credenciales hasta la implementación del ransomware.

Verizon DBIR, 2026

€375M

Multa récord impuesta a Coupang en junio de 2026 después de que un ex empleado conservara el acceso y filtrara datos de clientes.

PIPC (Personal Information Protection Commission), 2026
Violación de 2024

Snowflake / UNC5537

Más de 160 entornos de clientes comprometidos, exponiendo más de 500 millones de registros.

Causa raíz: Robo de credenciales dirigido a cuentas sin MFA.

Noviembre de 2025

Nikkei Slack

Una infección por infostealer expuso las credenciales de Slack de más de 17 000 empleados y socios externos.

Causa raíz: Falta de rotación de credenciales y de supervisión de sesiones.

2024 a 2025

Coupang y KiranaPro

Antiguos empleados conservaron credenciales activas tras su salida y eliminaron datos críticos de la empresa.

Causa raíz: Offboarding incompleto y derechos de acceso no revocados.

Lo que ahora exigen los reguladores de la UE
Controles específicos a nivel de artículo. Cada uno conlleva requisitos de evidencia documentada en la auditoría.

  • NIS2 / NIS2UmsuCG

    Article 21(2)(j)

    MFA para accesos privilegiados, remotos y sensibles. La NIS2UmsuCG alemana es vinculante desde el 6 de diciembre de 2025. Alrededor de 29.500 empresas afectadas (BSI).

  • DORA

    Article 9(4)(c) and (d)

    En vigor desde el 17 de enero de 2025. Mínimo privilegio, autenticación sólida, controles explícitos contra credenciales compartidas para el acceso privilegiado.

  • ISO 27001:2022

    Annex A.5.17

    La información de autenticación no debe compartirse, ser fácil de adivinar ni dejarse en texto plano. Se requieren pruebas de auditoría.

  • GDPR

    Article 32

    Las organizaciones deben garantizar la confidencialidad de los datos y restringir el acceso. Compartir credenciales sin responsabilidad individual viola los requisitos de trazabilidad del artículo 32.

Qué es un gestor de contraseñas seguro y qué hace en realidad
Seis controles que eliminan los principales riesgos de seguridad de las credenciales

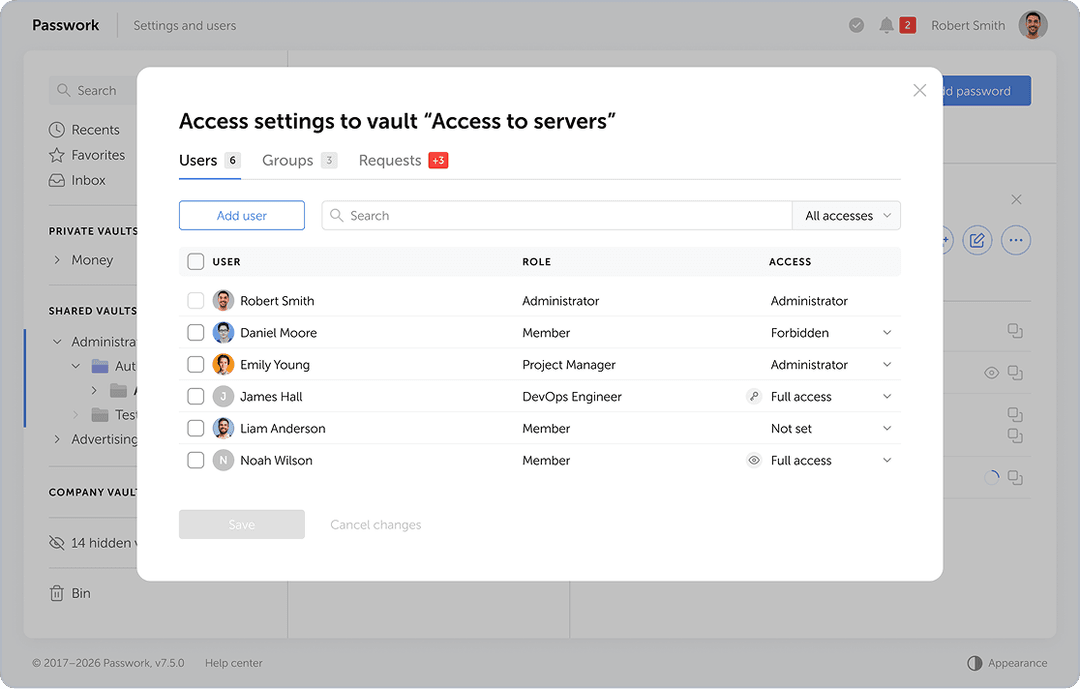
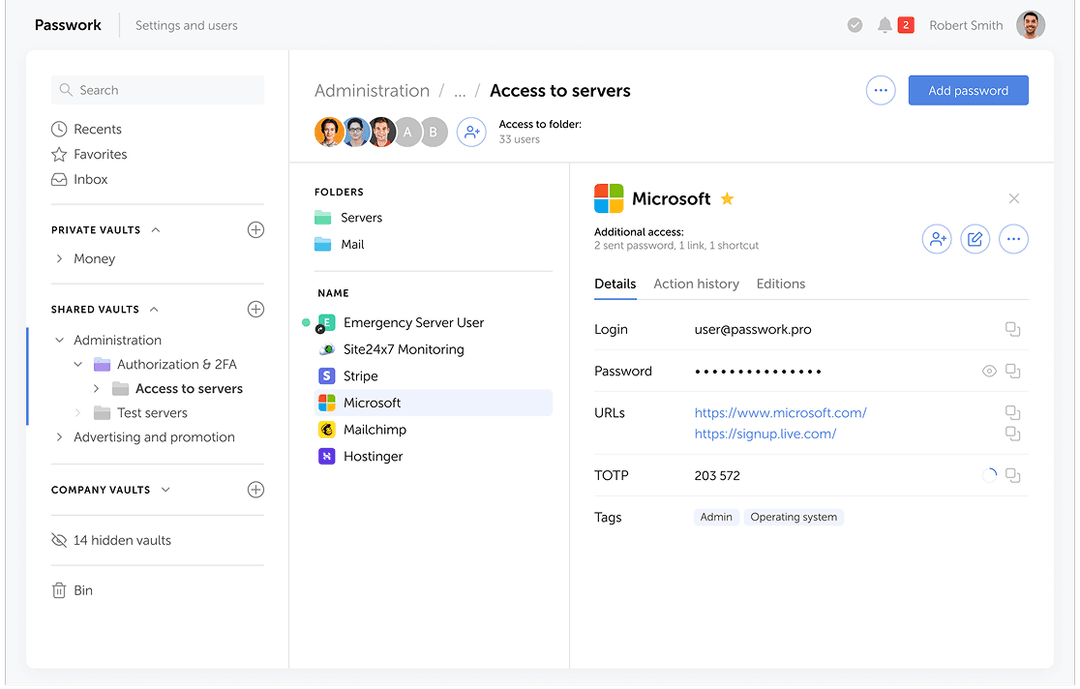
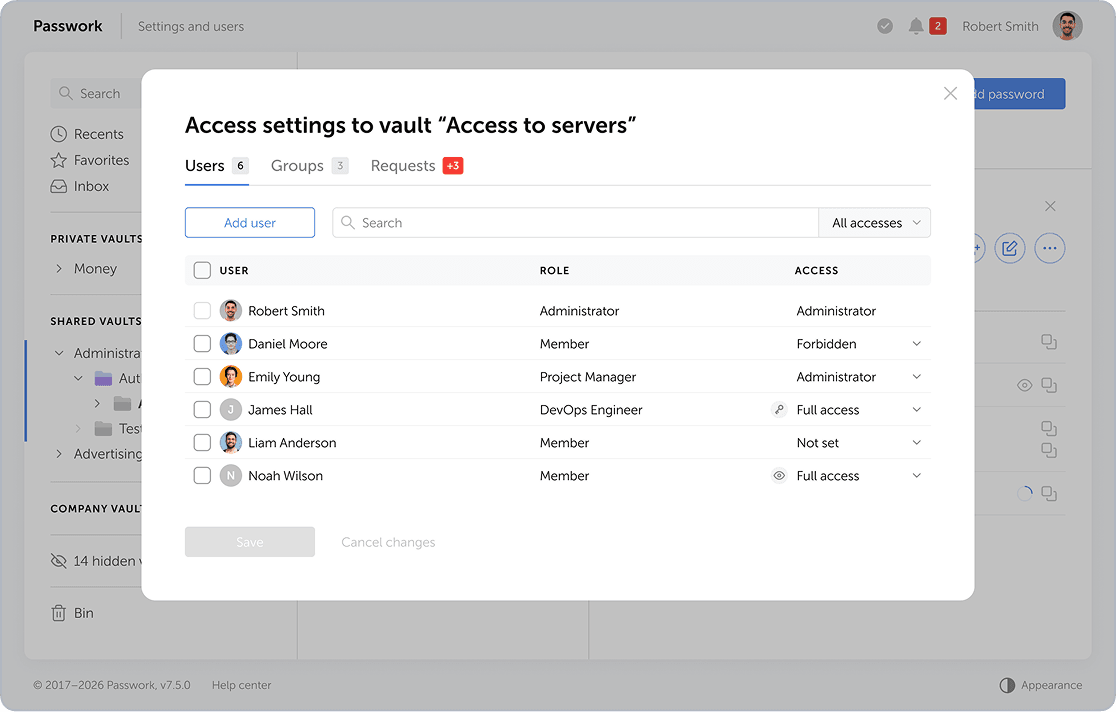
Configuración de acceso a la bóveda de Passwork con permisos basados en roles

Centralice el almacenamiento de credenciales y gestione el acceso por roles o grupos. Exactamente lo que los auditores buscan en las revisiones de acceso.

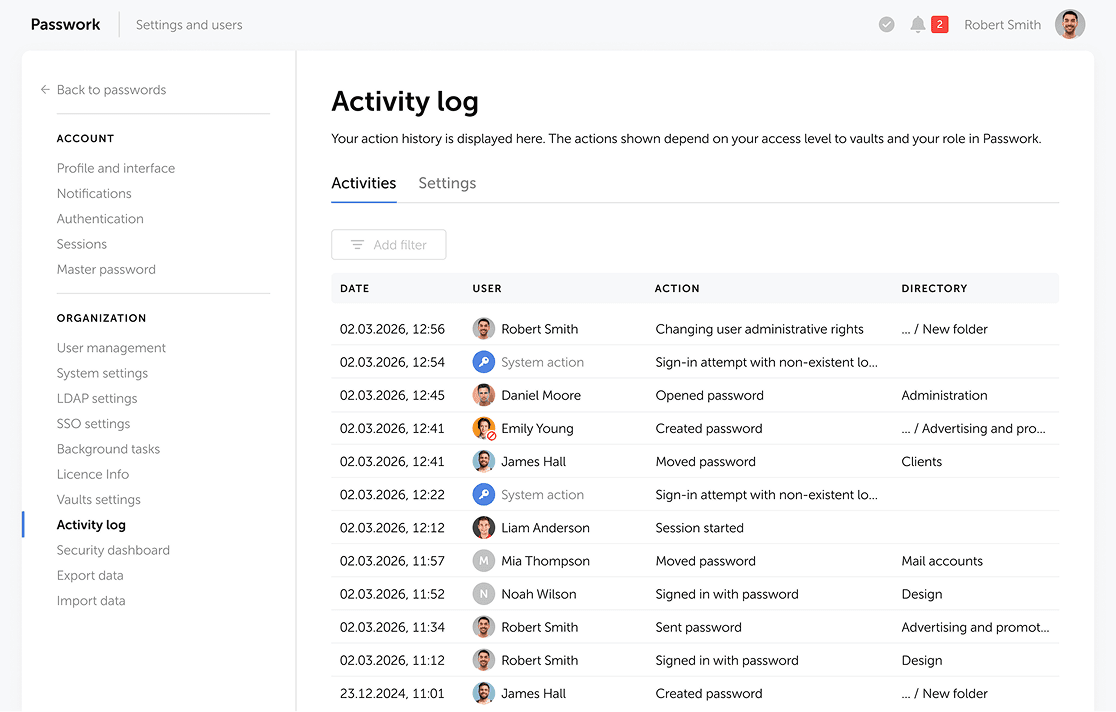
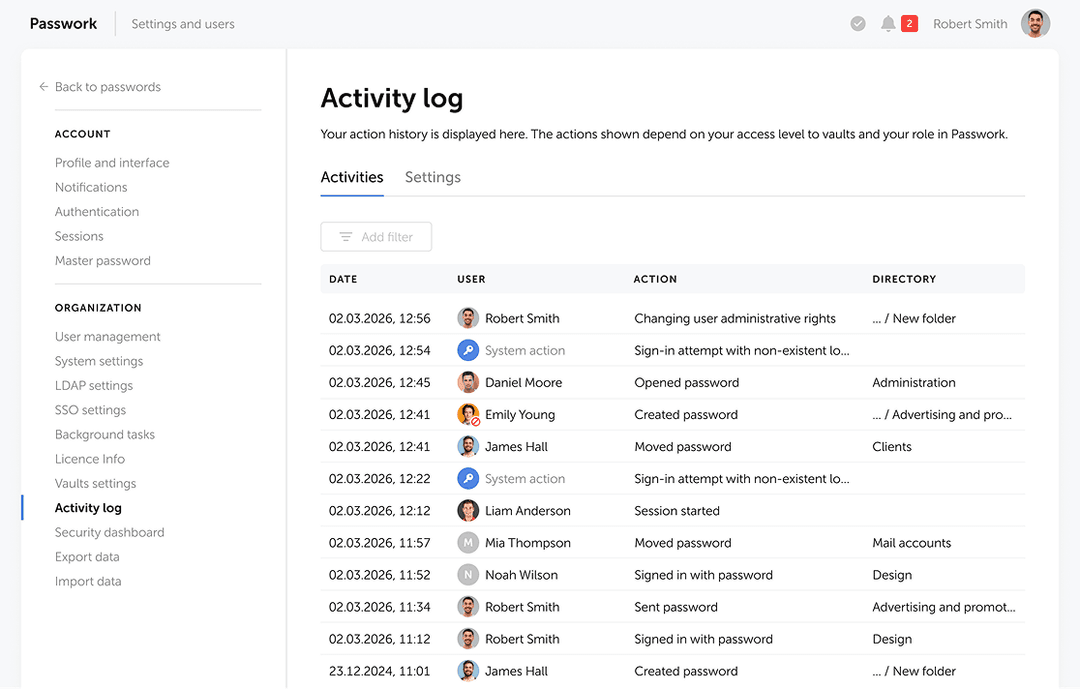
Registro de actividad de Passwork con acciones de usuarios y marcas de tiempo

Realice un seguimiento en tiempo real de cada acción con contraseñas. Simplifique las auditorías con registros detallados y mantenga una responsabilidad clara de cada cambio.

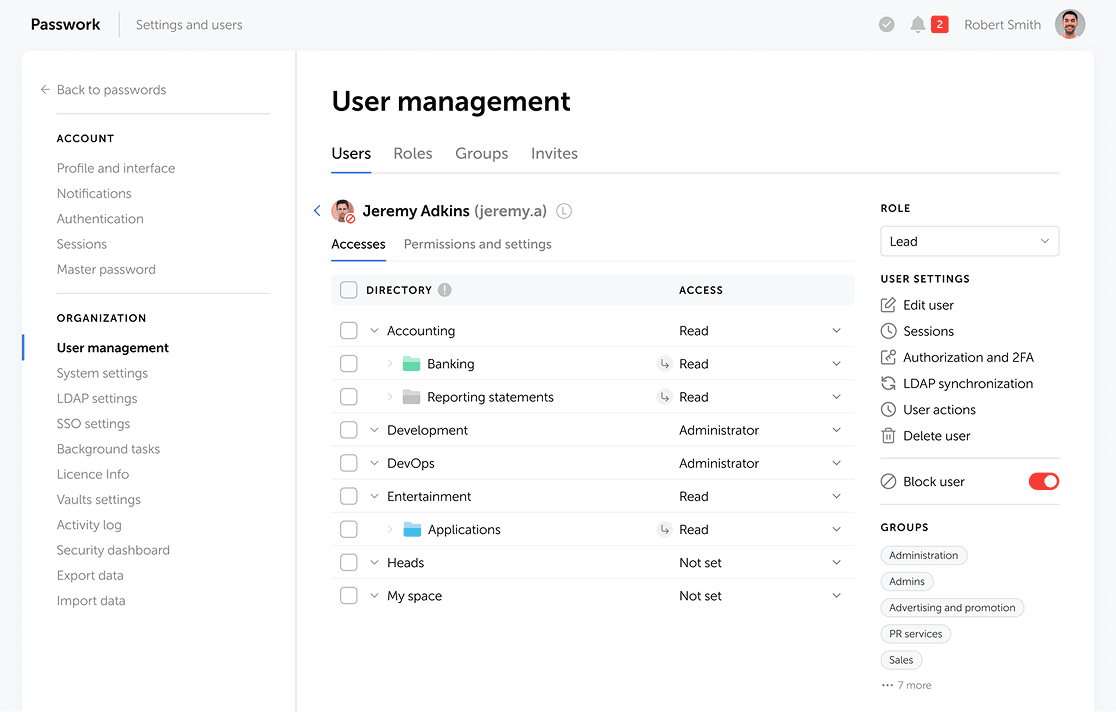
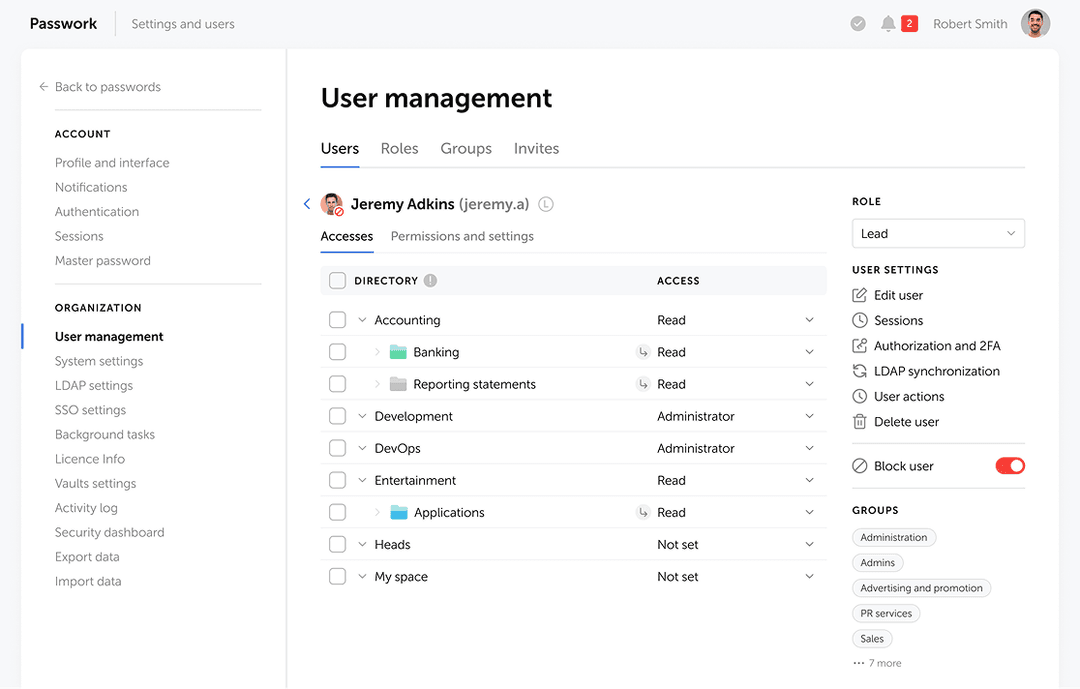
Pantalla de gestión de usuarios de Passwork para la revocación de acceso

Revoque automáticamente todos los permisos de contraseñas desactivando al usuario en su IdP. Cierre las brechas críticas de offboarding y garantice un cumplimiento sin fisuras.

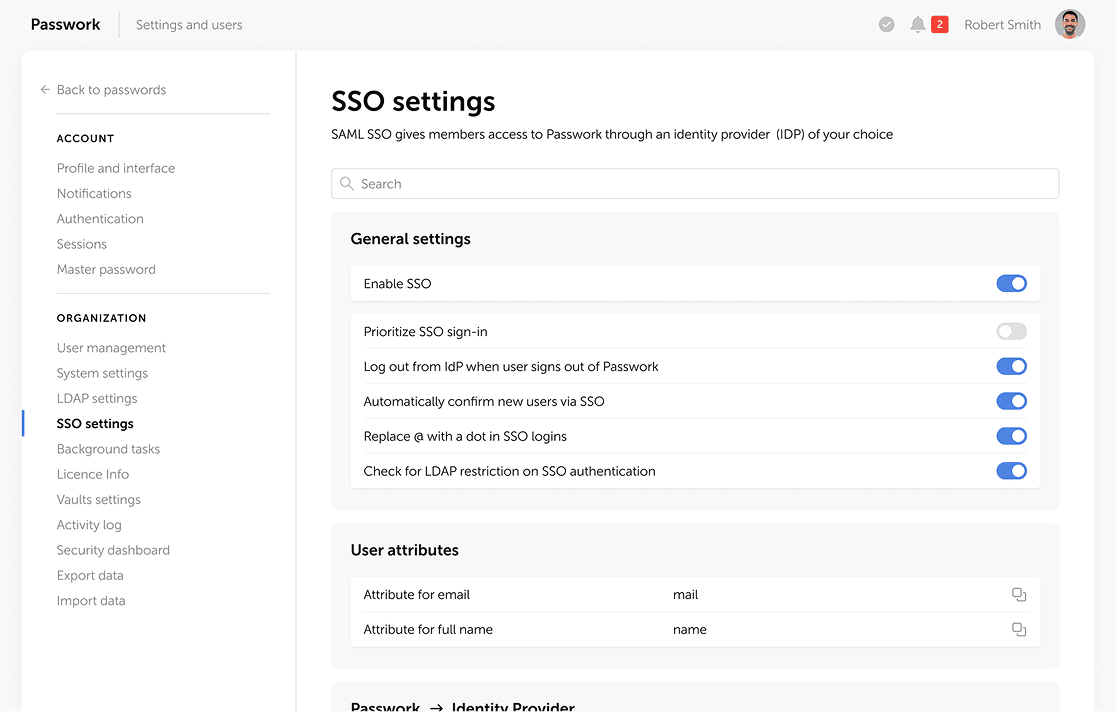
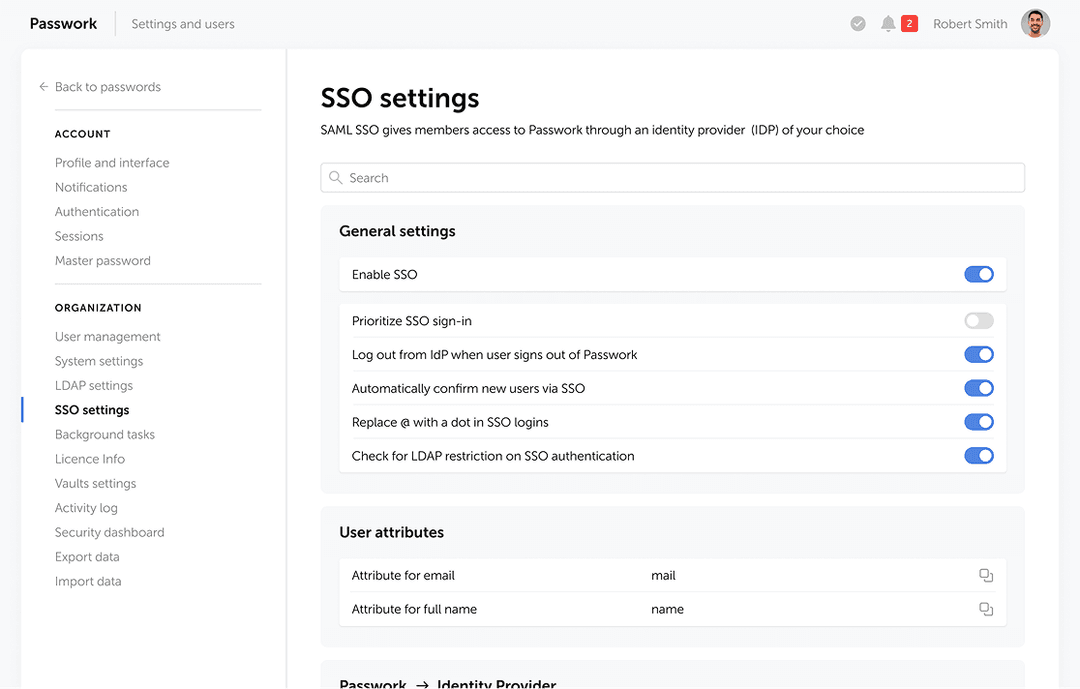
Configuración de SSO y MFA de Passwork

Proteja sus bóvedas con SSO y MFA resistente a la suplantación de identidad. Cumpla plenamente los estrictos requisitos del artículo 21(2)(j) de NIS2 para el acceso privilegiado.

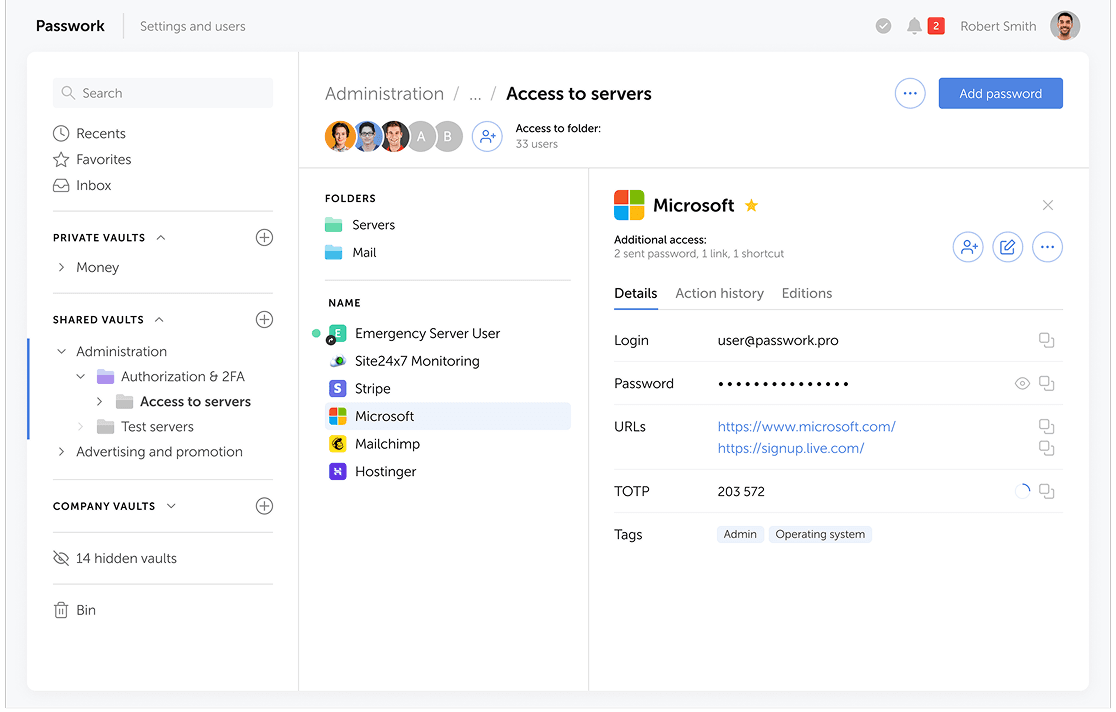
Bóvedas personales y compartidas de Passwork separadas en la interfaz

Mantenga las contraseñas personales estrictamente privadas para los usuarios. Para las credenciales compartidas, mantenga un control estricto con propietarios designados, ámbitos de acceso y registros de actividad detallados.

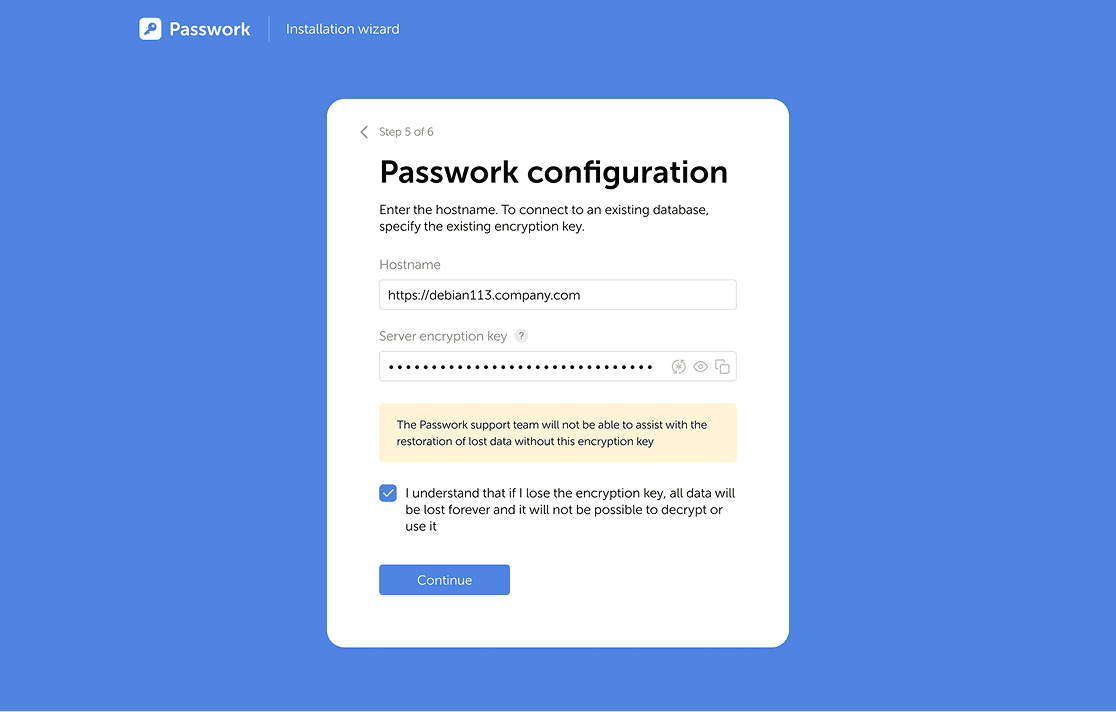
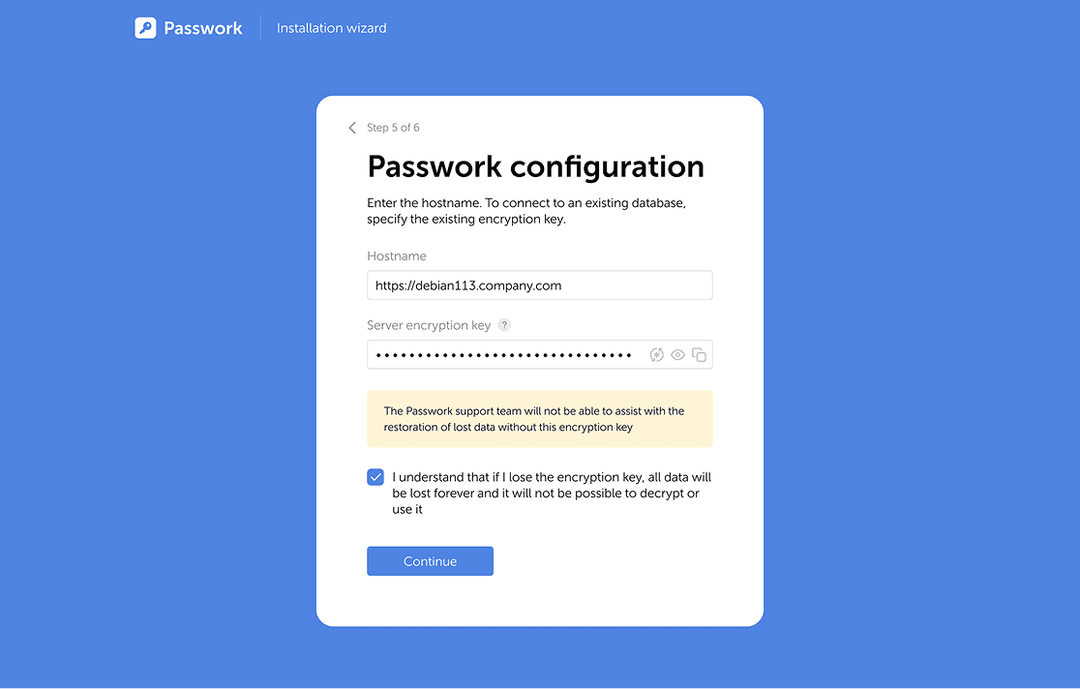
Asistente de instalación on-premises de Passwork

Mantenga todas las credenciales dentro de su infraestructura local. Aloje Passwork on-premises para cumplir con las políticas de seguridad internas, los auditores externos y los requisitos normativos.

Gestor de contraseñas y secretos creado en la UE para equipos y empresas

Passwork almacena, comparte y audita las credenciales en un solo lugar, proporcionando los controles exactos que exigen NIS2 e ISO 27001. Implántelo on-premises en su propio centro de datos, en una nube segura de la UE o en un entorno empresarial de nube dedicado. Totalmente conforme al RGPD y la confianza de más de 10 000 empresas en Europa.

  • Bóvedas compartidas con permisos por roles y grupos

    Replique su estructura organizativa. Delimite el acceso con precisión por equipo o proyecto.

  • Registro de auditoría completo de cada evento de acceso

    Realice un seguimiento de quién accedió a qué, cuándo y desde dónde.

  • Revoque el acceso con un clic cuando un empleado se marcha

    Desactive en su IdP y Passwork revocará el acceso. Sin cuentas huérfanas.

Vista previa de Passwork
  • Okta
  • Microsoft Entra ID
  • Google Workspace
  • SAML
  • SCIM
  • LDAP / Active Directory

Gestión de secretos, no solo contraseñas
API de automatización DevOps sin el precio de HashiCorp

Todas las funciones de DevOps →

Las respuestas que parecen correctas pero no son suficientes
Cinco mitos de seguridad muy extendidos y los datos basados en evidencias que los desmienten

Tres formas de implementar, un solo modelo de seguridad

Implántelo en su propia infraestructura, ejecútelo en una nube soberana y segura de la UE o escale con nuestra plataforma de nube empresarial manteniendo estándares de seguridad idénticos.

  • Autohospedado on-premises

    Ejecute Passwork dentro de su centro de datos y red privados. Esta opción admite entornos aislados (air-gapped) para industrias reguladas, satisfaciendo los estrictos requisitos de los auditores para el control local completo de los datos.

  • Nube de la UE

    Aloje sus datos en una nube segura de la UE con cumplimiento del RGPD por defecto. Esta infraestructura alojada en Alemania garantiza que todos los almacenes de credenciales permanezcan estrictamente bajo jurisdicción europea.

  • Cloud empresarial

    Escale en varias regiones con una implementación principal en la UE. Esta configuración ofrece a los equipos internacionales alta disponibilidad y residencia garantizada en la UE para las credenciales confidenciales.

Con la confianza de empresas en todo el mundo

Un gestor de contraseñas. Para todos los dispositivos.
Usa Passwork en cualquier lugar — en el navegador, en el móvil o en el escritorio

Extensión del navegador

Busque, autocompletar y cree credenciales sin salir del navegador. Funciona con Chrome, Firefox, Edge y Safari.

  • Autocompletado con un clic en cualquier página de inicio de sesión
  • Buscar en todas las bóvedas desde la extensión
  • Crear y guardar nuevas credenciales al instante
  • Generar contraseñas seguras al instante
Disponible
Browser extension password editing screenshot
Browser extension password generator screenshot
Browser extension password card screenshot
Browser extension settings screenshot

Aplicación móvil

Acceso rápido a las contraseñas corporativas desde su dispositivo móvil

Disponible

Aplicación móvil 2FA

Verificación de inicio de sesión cómoda con la aplicación de autenticación Passwork

Disponible

Aplicación de escritorio

Funcionalidad completa de gestión de contraseñas en una aplicación de escritorio nativa

Disponible

Elige tu plan
Costes de propiedad a largo plazo 30% menos que la media del sector

Comparar planes de Passwork

Consulta las diferencias entre los planes y elige el nivel adecuado de seguridad y control para tu equipo.

  • Standard

    Funciones esenciales para pymes que apoyan un crecimiento seguro

    3€
    por mes /
    por usuario
    facturado anualmente
    • Inicio rápido con todas las funciones principales
    • Sencillo, seguro y con poca carga administrativa
    • Bóvedas compartidas, acceso fácil, sin formación
  • Advanced Popular

    Capacidades avanzadas para necesidades de seguridad y gestión a gran escala

    4,5€
    por mes /
    por usuario
    facturado anualmente
    • SSO, mapeo de grupos LDAP, modelo basado en roles
    • Clustering, soporte de failover y copias de seguridad
    • Gerente personal y soporte técnico prioritario
  • Oferta vitalicia Mejor valor

    Un solo pago, sin suscripción: su precio, las actualizaciones y el soporte quedan asegurados

    Pago único
    Obtenga un presupuesto personalizado
    • Actualizaciones de por vida y soporte prioritario
    • Ahorre hasta un 50 % en comparación con una suscripción a largo plazo
    • Una sola aprobación, cero renovaciones

Preguntas frecuentes

El uso compartido seguro de credenciales requiere una bóveda de contraseñas dedicada con permisos basados en roles, registro de auditoría completo e inicio de sesión único (SSO) con autenticación multifactor (MFA). Las bóvedas centralizadas cumplen tanto el Anexo A.5.17 de la ISO 27001:2022, que prohíbe compartir información de autenticación en texto plano, como el artículo 21(2)(j) de NIS2, que exige MFA para el acceso privilegiado.

El SSO protege las aplicaciones empresariales integradas, dejando abiertos otros vectores de acceso. Las investigaciones muestran que el 96 % de los inicios de sesión de correo electrónico y el 91 % de las herramientas de IA operan fuera del perímetro del SSO. Las cuentas de servicio, la infraestructura heredada, los portales de proveedores y el SaaS fantasma requieren un almacén de credenciales dedicado. Los datos del sector confirman que el 74 % de los profesionales de seguridad consideran que el SSO por sí solo es una solución incompleta de control de acceso.

NIS2 prohíbe el uso compartido de credenciales sin cifrar y sin rastrear. En virtud de los artículos 21(2)(j) y (g), las organizaciones deben proteger el control de acceso y mantener una estricta higiene de ciberseguridad. Esto exige que todas las credenciales corporativas compartidas estén cifradas, limitadas a los usuarios autorizados mediante el principio de mínimo privilegio y completamente auditadas. Compartir contraseñas a través de canales de texto plano, como aplicaciones de chat u hojas de cálculo, viola estos requisitos, ya que impide a los auditores identificar qué persona accedió realmente al sistema.

El artículo 9(4)(c) y (d) de DORA exige a las entidades financieras y a sus proveedores críticos de TIC que apliquen el mínimo privilegio, una autenticación sólida y controles explícitos contra credenciales compartidas para el acceso privilegiado. Los reguladores exigen pruebas documentadas de estos controles de acceso. La implementación de una bóveda centralizada con acceso basado en roles, MFA y registros de auditoría proporciona la documentación de cumplimiento necesaria.

El Anexo A.5.17 establece que la información de autenticación debe permanecer confidencial, segura y protegida contra el uso compartido no autorizado. Cuando las credenciales compartidas son inevitables para entidades no personales, las organizaciones deben restringirlas al personal autorizado mediante controles documentados. Los auditores exigen pruebas verificables —incluidos registros de permisos, revisiones de acceso y políticas de uso aceptable firmadas— que los documentos estáticos y los historiales de chat no pueden generar.

Sí. Passwork admite la implementación on-premises en su centro de datos privado, incluidos entornos aislados (air-gapped) para industrias reguladas. También ofrecemos una opción de nube segura alojada en Alemania y una plataforma de nube empresarial multirregional con una implementación principal en la UE. Las tres opciones cumplen el RGPD y respaldan los requisitos del marco de cumplimiento ISO 27001.

Desactivar a un usuario en su proveedor de identidad o marcarlo como saliente en Passwork revoca instantáneamente todo el acceso a las bóvedas. La plataforma termina inmediatamente las sesiones activas y registra el evento en el registro de auditoría, detallando quién tenía el acceso y cuándo se revocó. Este flujo de trabajo automatizado aborda directamente las brechas de offboarding expuestas en los incidentes de seguridad de Coupang y KiranaPro.

Los mensajes de chat, los hilos de correo electrónico y los almacenes del navegador carecen de controles de acceso y estándares de cifrado. Las credenciales guardadas en el navegador son el objetivo principal del malware infostealer: las credenciales corporativas aparecen en el 30 % de los dispositivos gestionados y en el 46 % de los dispositivos no gestionados comprometidos. Estos canales informales no aplican el mínimo privilegio, no registran los eventos de acceso ni admiten la revocación instantánea, lo que viola directamente la ISO 27001 A.5.17.

¿Tiene alguna pregunta? — Centro de ayuda