
Passwork speichert jede Anmeldeinformation in einer dreistufigen Struktur: Tresore, Ordner und Passwort-Einträge, die clientseitig mit AES-256 für Zero-Knowledge-Schutz verschlüsselt werden. Wo sich eine Anmeldeinformation befindet und wer darauf zugreifen kann, hängt vom Tresortyp ab. Ein persönlicher Benutzertresor, den der Besitzer kontrolliert, oder ein Unternehmens- oder benutzerdefinierter Tresor, bei dem Administratoren dauerhaft die Kontrolle behalten.
Diese Unterscheidung ist wichtig, weil Anmeldeinformationen selten dort bleiben, wo sie ursprünglich gespeichert wurden. Ein Entwickler speichert ein Datenbankpasswort in seinem persönlichen Tresor, teilt es über den Posteingang mit zwei Kollegen, und sechs Monate später erinnert sich niemand mehr daran, wem es gehört oder ob die Zugriffsliste noch zum Team passt. Dasselbe Muster erzeugt drei wiederkehrende Risiken:
- Ein kritisches Konto kann von einem Mitarbeiter abhängen, der es zufällig besitzt.
- Der Zugriff kann den ursprünglichen Grund überdauern.
- Das Unternehmen verliert den Überblick darüber, wem eine bestimmte Anmeldeinformation gehört und wer sie nutzt.
Passworks Speichermodell löst dieses Problem, indem die Tresorstruktur und Zugriffsregeln als zentrale Informationsquelle dienen — nicht das spontane Teilen zwischen Kollegen. Dieser Leitfaden erklärt, wie diese Struktur funktioniert: von Tresortypen über die Verschlüsselung auf Eintrag-Ebene bis hin zur Rolle der server- und clientseitigen Verschlüsselung.
Wichtigste Erkenntnisse
- Die Speicherhierarchie lautet Tresor → Ordner → Eintrag. Ein Shortcut verwendet einen Eintrag an anderer Stelle wieder, ohne ihn zu duplizieren.
- Ein Eintrag ist die Anmeldekarte. Er enthält neben dem Passwort einen Login, URLs, Notizen, Dateien und benutzerdefinierte Felder — nicht nur das Passwort selbst.
- Rolle, Gruppe und Tresortyp sind drei separate Zugriffsebenen: Die Rolle steuert Einstellungen, die Gruppe steuert den Tresorzugriff, der Tresortyp steuert die Erstellungsregeln.
- Die Platzierung bestimmt die Sicherheit ebenso wie die Verschlüsselungsstärke: Geteilte Anmeldeinformationen gehören in einen Unternehmens-Tresor, niemals in einen privaten.
- Die serverseitige Verschlüsselung ist immer aktiv. Die clientseitige Verschlüsselung ist optional, fügt eine Zero-Knowledge-Schicht hinzu und tauscht Komfort gegen ein Masterpasswort ein, das bei Vergessen nicht wiederhergestellt werden kann.
Die Speicherhierarchie: Tresor, Ordner, Eintrag
Passwork organisiert jede Anmeldeinformation in drei Ebenen.
- Ein Tresor ist der oberste verschlüsselte Container und der Punkt, an dem der Zugang erstmals gewährt wird.
- Ein Ordner befindet sich innerhalb eines Tresors, kann verschachtelt werden, um ein echtes Team oder Projekt abzubilden, und erbt standardmäßig den Zugang des Tresors. Sie können jedoch den Zugang auf einen bestimmten Ordner einschränken, um einen sensiblen Teilbaum zu isolieren, ohne einen neuen Tresor zu erstellen.
- Ein Eintrag ist die Anmeldekarte selbst.
Ein viertes Objekt, der Shortcut, ermöglicht die Wiederverwendung eines Eintrags in einem anderen Tresor oder Ordner. Er verweist auf das Original, anstatt es zu kopieren, sodass das Bearbeiten des Eintrags jeden Shortcut aktualisiert. Ob jemand über einen Shortcut tatsächlich bearbeiten kann, hängt vom vergebenen Zugangslevel ab — ein Shortcut kann beispielsweise als „Nur Lesen" geteilt werden, sodass jemand den Eintrag ansehen, aber nicht ändern kann.
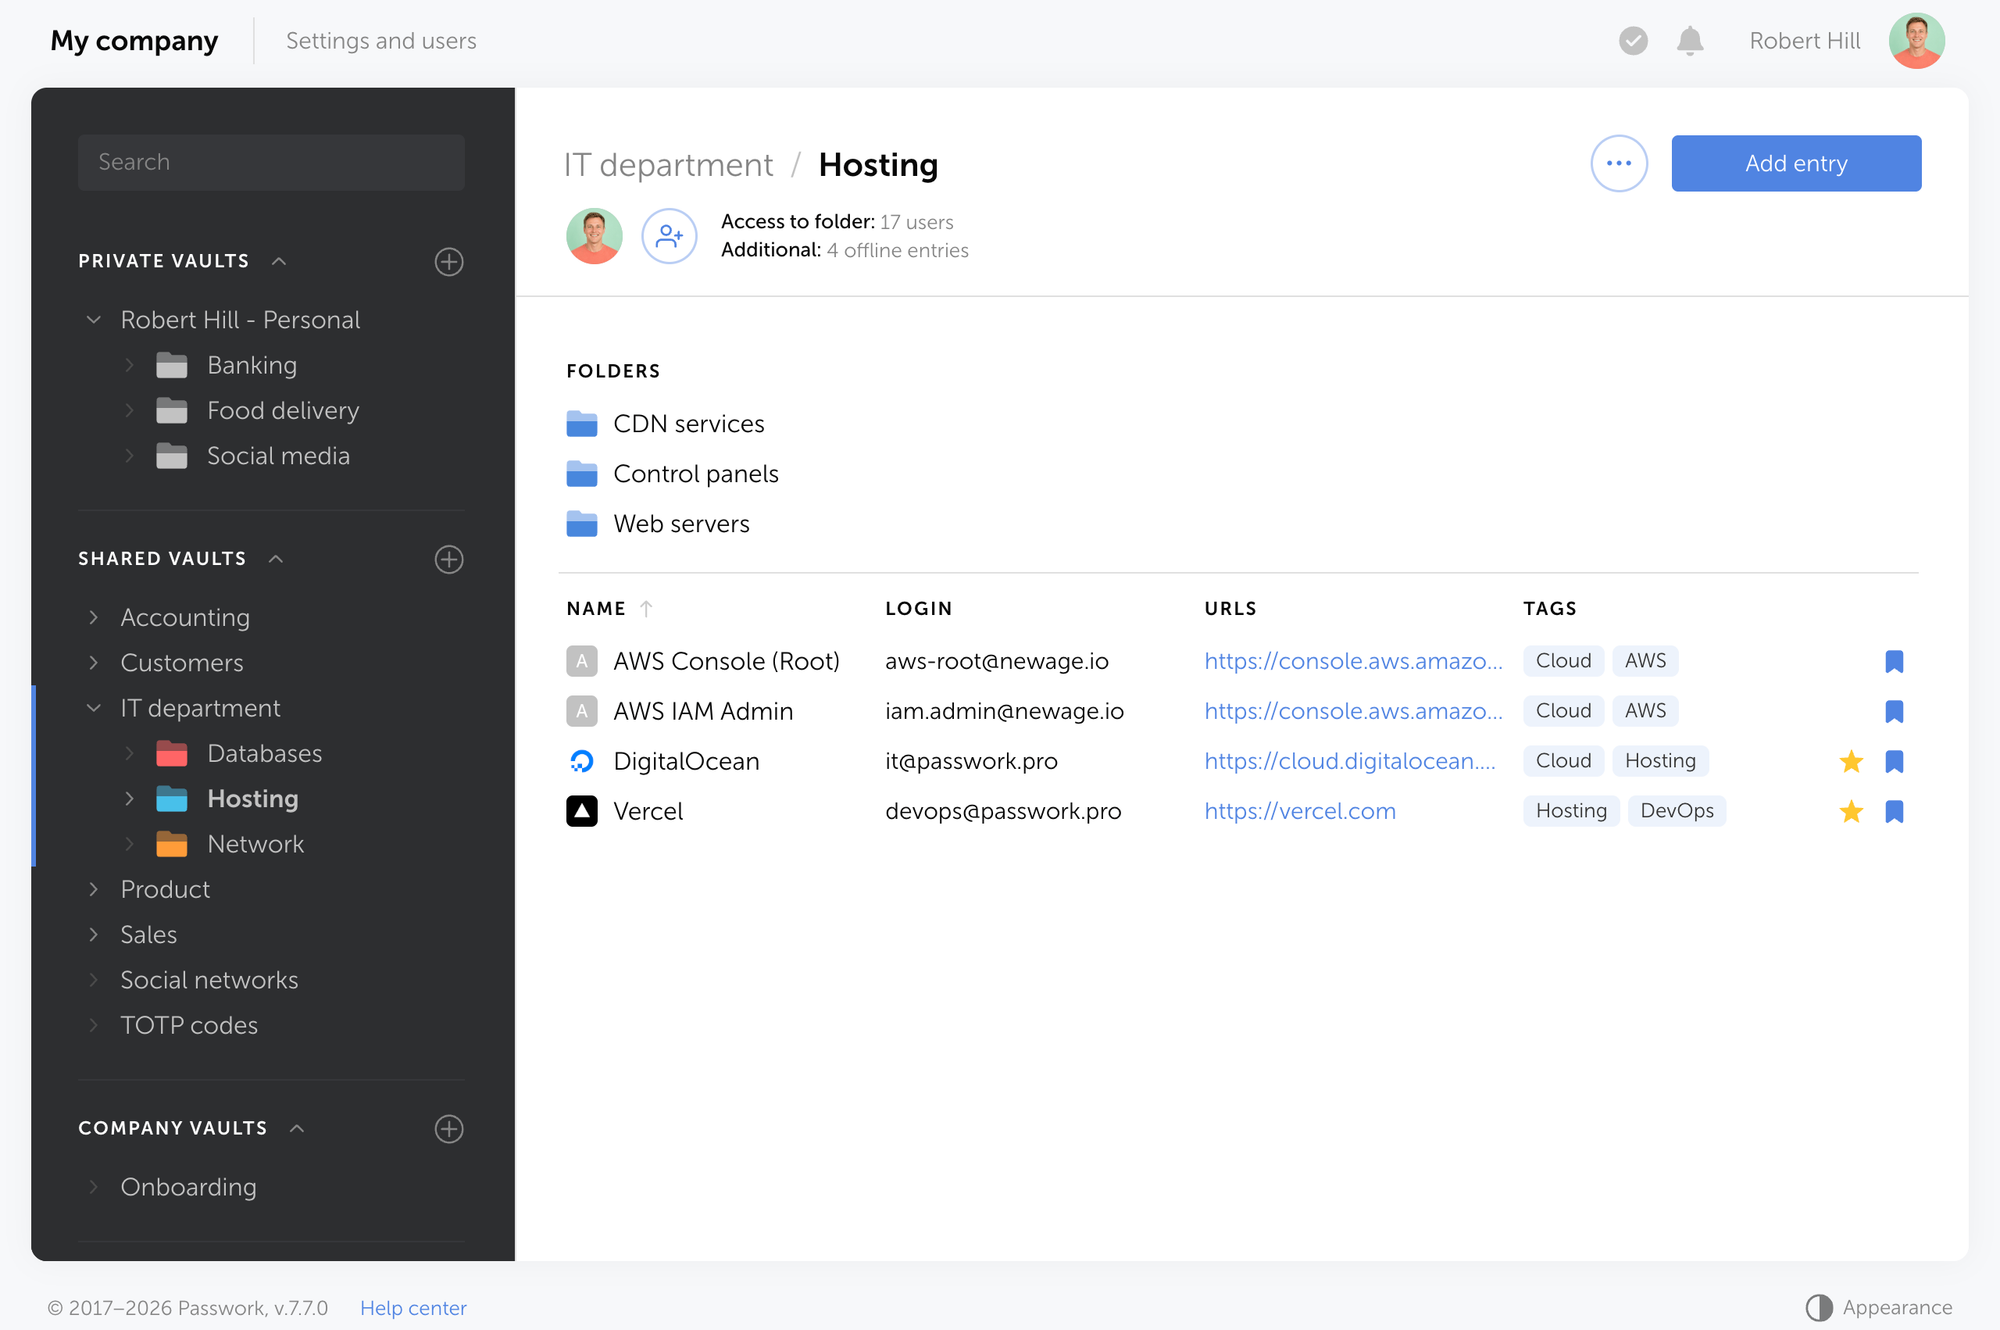
Ein IT-Infrastruktur-Tresor könnte einen Ordner „Produktionsserver" enthalten, der einen Eintrag „vpn-gateway-admin" speichert. Die Struktur bildet das tatsächliche Team ab, sodass Zugangsentscheidungen auf Tresorebene sinnvoll nach unten durchgereicht werden.
Einträge: Die Anmeldekarte hinter dem Passwort
Von den drei Ebenen befindet sich die eigentliche Anmeldeinformation im Eintrag, aber er enthält mehr als nur ein Passwort. Ein Passworteintrag in Passwork wird als Eintrag bezeichnet und kann Folgendes enthalten:
- einen Login
- ein Passwort
- eine oder mehrere URLs
- Tags
- eine Notiz
- eine angehängte Datei
- benutzerdefinierte Felder für zusätzliche Logins, zusätzliche Passwörter oder TOTP-Codes (zeitbasierte Einmalpasswörter)
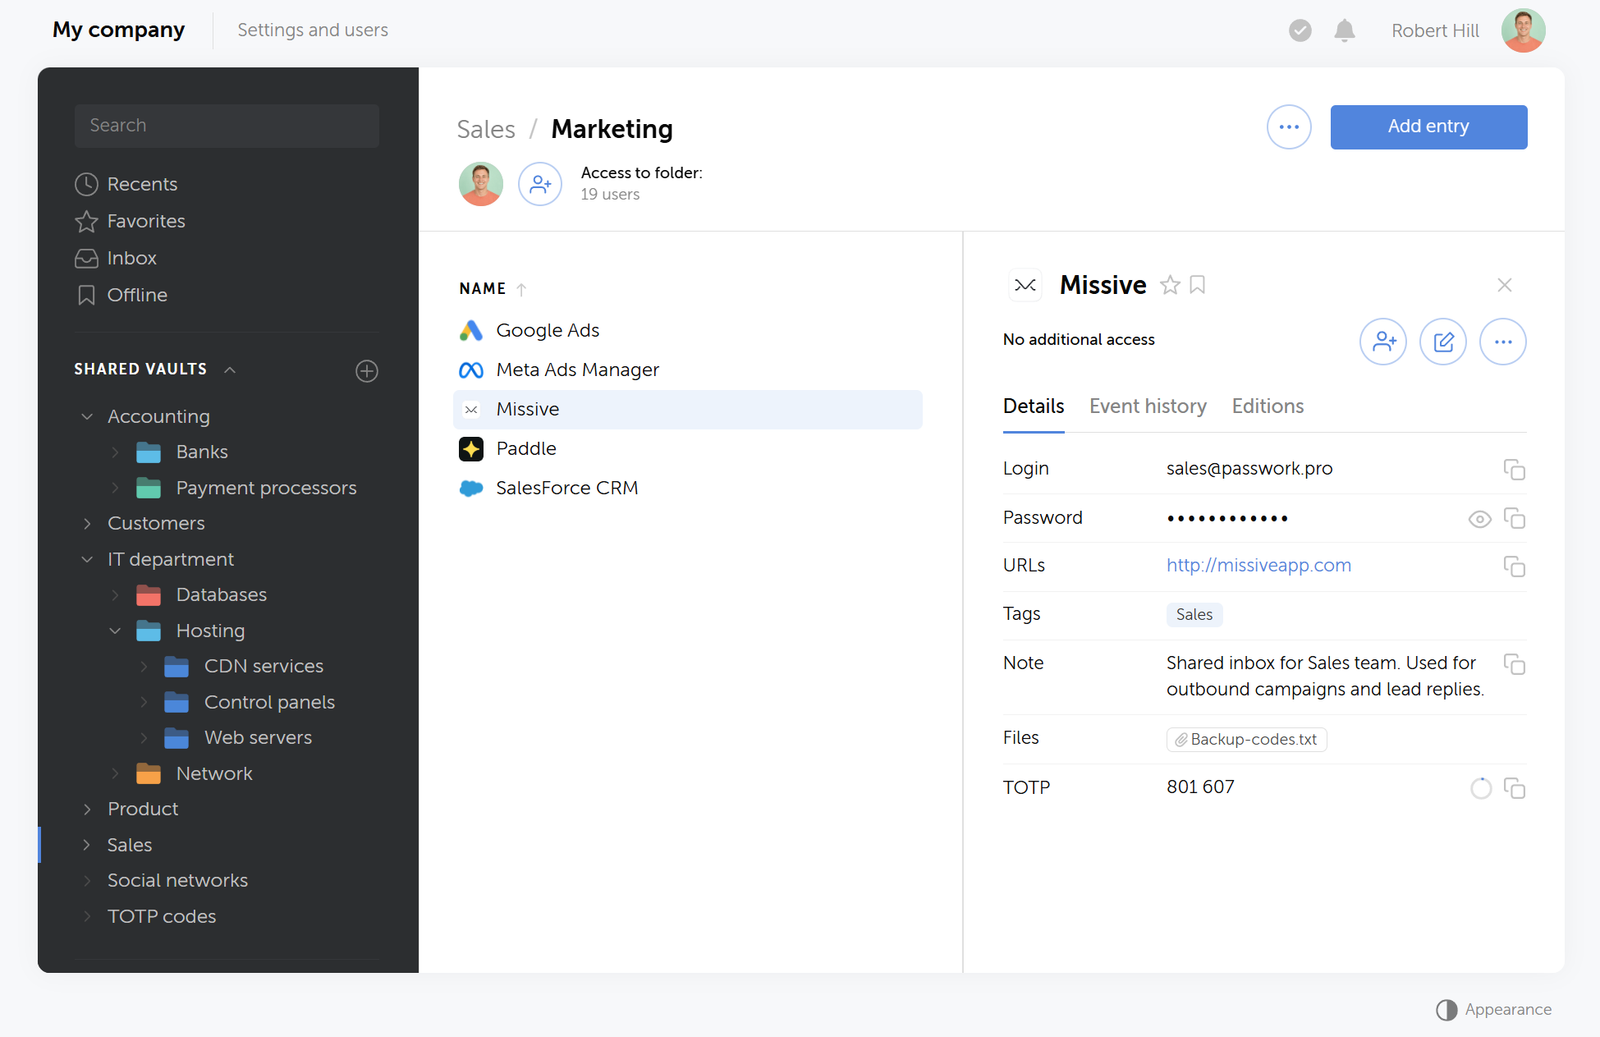
Das Passwort ist ein Feld auf dieser Karte. Ein Produktionsdatenbank-Eintrag kann beispielsweise den Haupt-Login und das Passwort, eine Notiz zur Server-Zuständigkeit, einen Umgebungs-Tag und ein benutzerdefiniertes TOTP-Feld für die Zwei-Faktor-Anmeldung enthalten — alles in einem durchsuchbaren Objekt statt in verstreuten Notizen. Wenn ein System ein Notfall-Admin-Konto hat, fügen Sie es als zweites benutzerdefiniertes Feld zum selben Eintrag hinzu, anstatt einen separaten Eintrag zu erstellen, der leicht verloren gehen kann.
Rollen und Gruppen: Zwei Berechtigungsebenen
Passwork teilt Berechtigungen in zwei Systeme auf, die verschiedene Dinge steuern.
- Eine Rolle legt fest, was ein Benutzer auf Systemebene tun kann: Personen einladen, LDAP (Lightweight Directory Access Protocol) verbinden, das Aktivitätsprotokoll einsehen, Lizenzen verwalten.
- Eine Gruppe legt fest, was derselbe Benutzer in einem bestimmten Tresor oder Ordner sehen oder bearbeiten kann.
Jeder Benutzer hat genau eine Rolle. Die integrierten Rollen sind Besitzer, Administrator und Mitglied. Admins können auch benutzerdefinierte Rollen erstellen, z. B. einen Prüfer, der Protokolle und Berechtigungen einsehen, aber keine Einträge erstellen, bearbeiten oder löschen kann. Rollen steuern Einstellungen und Funktionen, einschließlich Tresor-Verwaltungs-Tabs, LDAP-Konfiguration und API-Zugriff. Sie öffnen für sich genommen keinen einzigen Tresor.
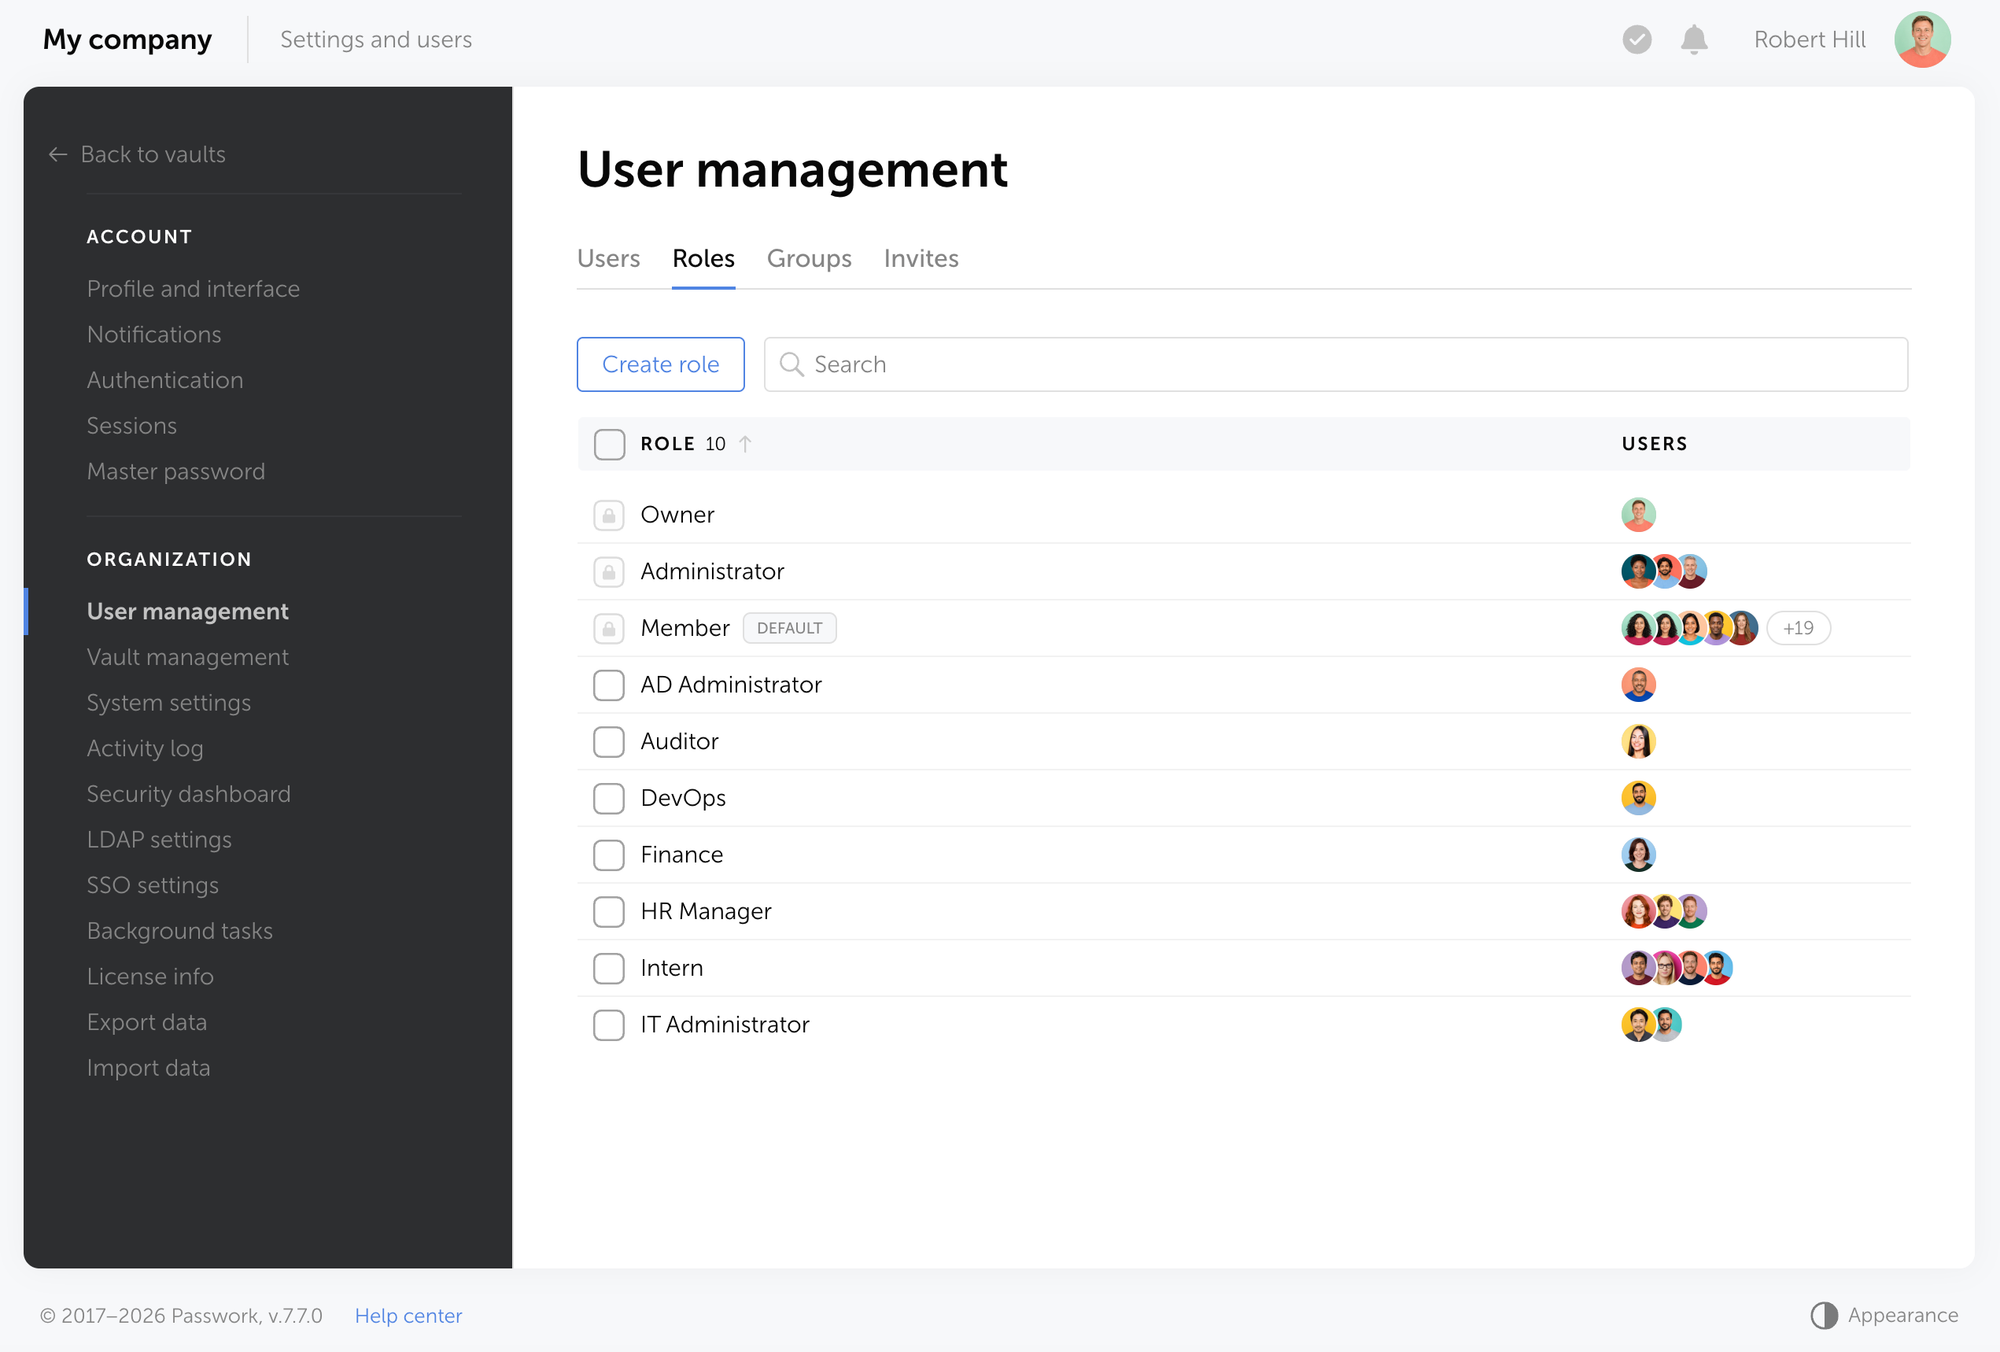
Eine Gruppe ist die Art und Weise, wie eine Gruppe von Personen Zugang zu einem Tresor oder Ordner erhält, mit einem Level von „Lesen" bis „Vollständiger Zugang" und „Administrator". Ein Benutzer kann mehreren Gruppen gleichzeitig angehören, und sein tatsächlicher Zugriff auf jeden Eintrag ergibt sich aus dem Level seiner Gruppe, nicht aus seiner Rolle.
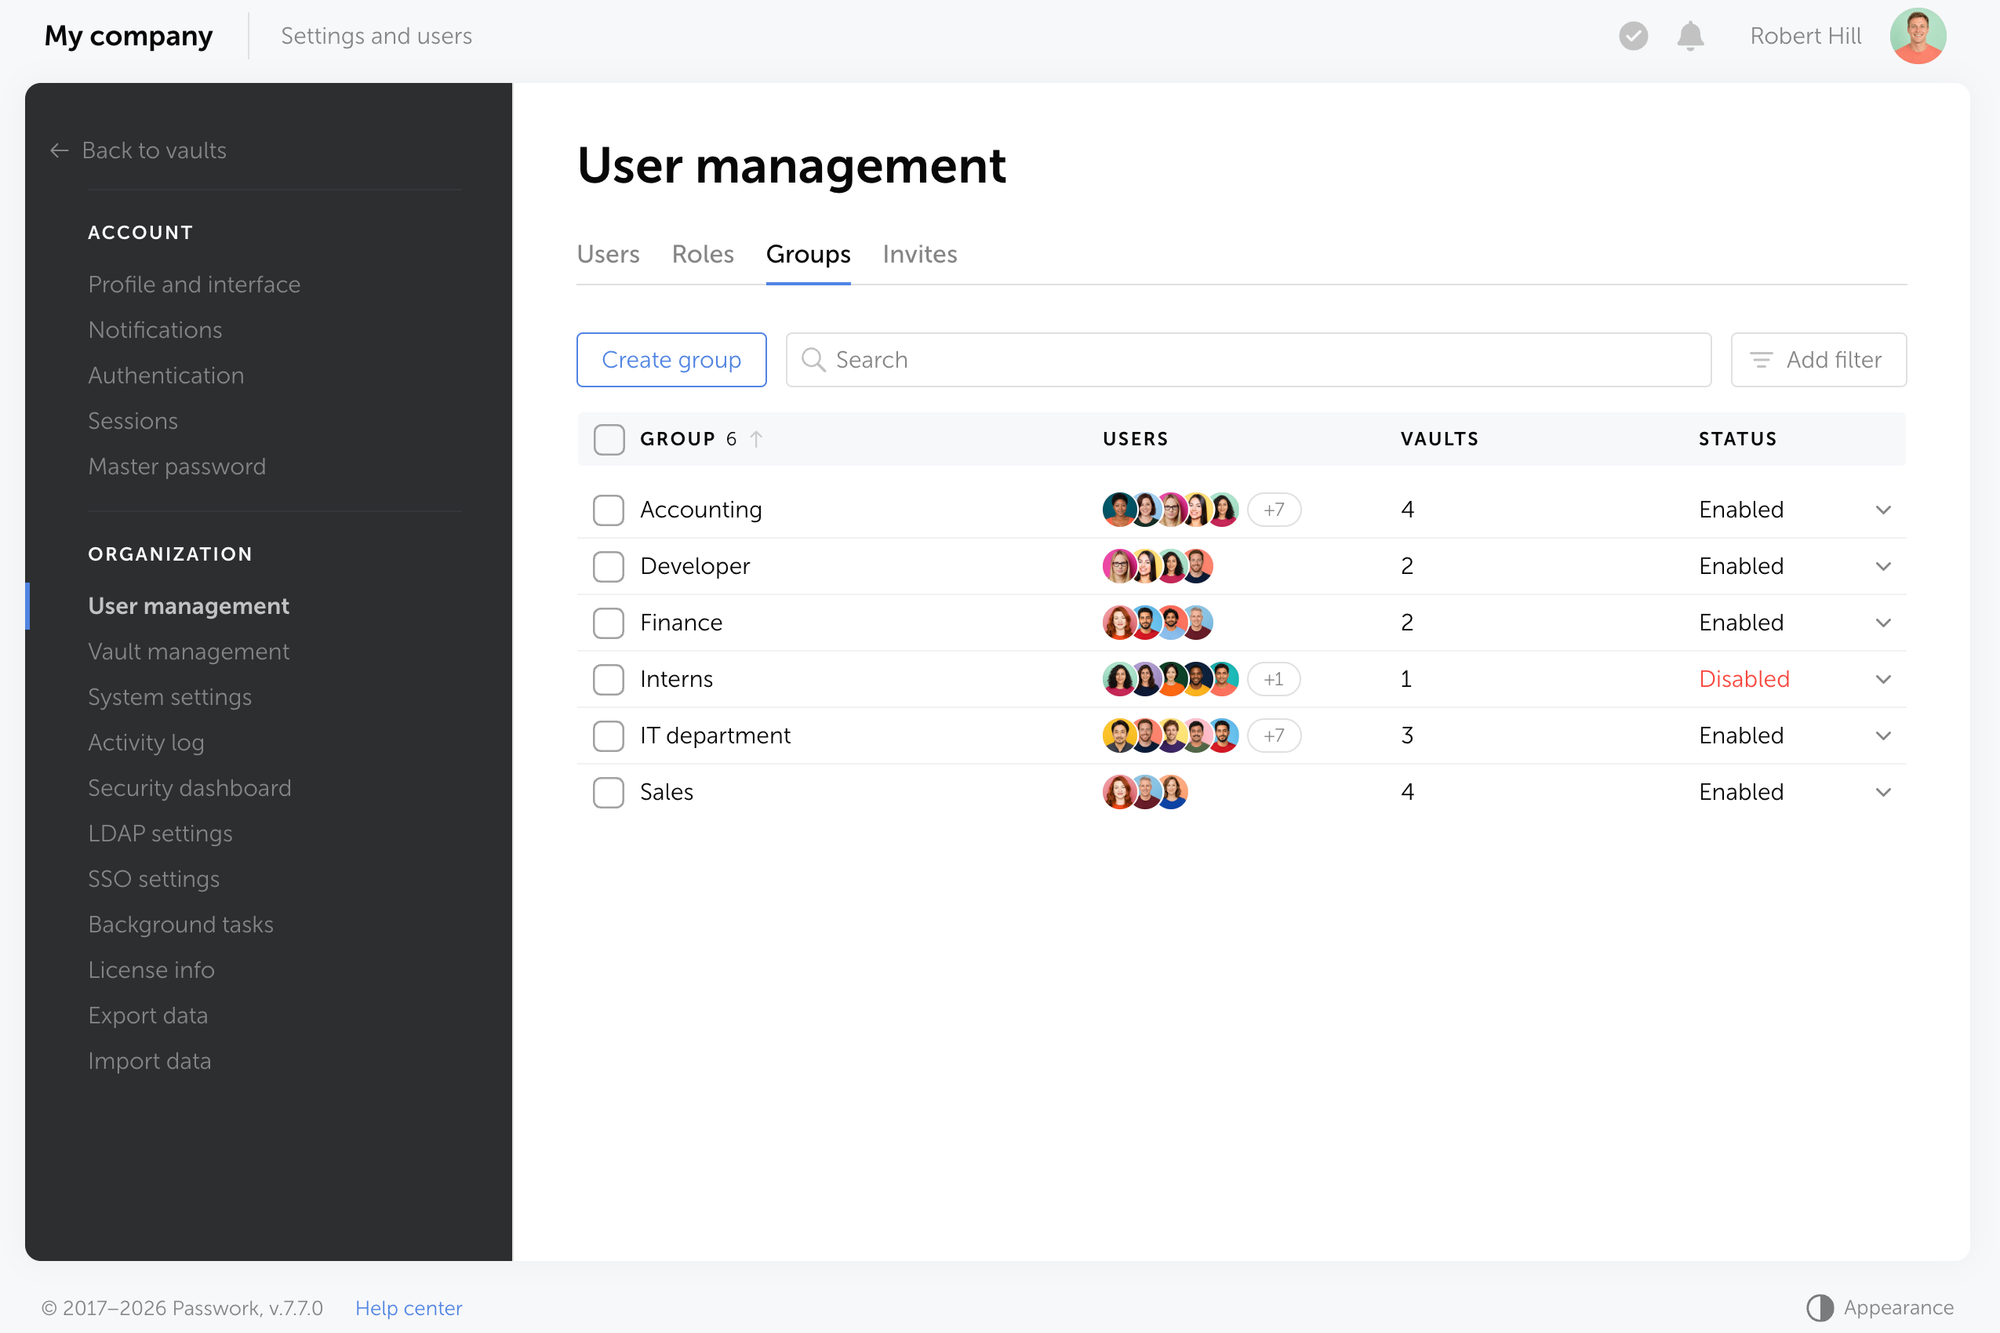
Gruppen sind der Hebel für den täglichen Zugriff
Das effiziente Muster ist Gruppe zuerst: Fügen Sie Personen zu Gruppen hinzu und lassen Sie den bestehenden Tresorzugang jeder Gruppe die Arbeit erledigen, anstatt einzelne Benutzer nacheinander hinzuzufügen, was bei mehr als einer Handvoll Personen nicht mehr skaliert. Ein Benutzer, der einer Gruppe hinzugefügt wird, erbt deren Zugang sofort. Deaktivieren Sie die Gruppe, und jedes Mitglied verliert diesen Zugang auf einmal. Reaktivieren Sie sie, und der Zugang wird automatisch wiederhergestellt.
Für Organisationen mit Active Directory oder LDAP lässt sich dasselbe Muster weiter ausbauen: Eine AD- oder LDAP-Sicherheitsgruppe wird einer Passwork-Gruppe zugeordnet, die bereits mit den richtigen Tresoren verbunden ist. Das Hinzufügen einer Person zur AD-Gruppe gewährt so den Passwork-Zugang ohne einen separaten manuellen Schritt.
Tresortypen: Richtlinien für eine Kategorie von Tresoren
Ein Tresortyp ist eine Richtlinienvorlage für eine Kategorie von Tresoren, keine Rolle und keine Gruppe. Er steuert zwei Dinge: wer einen Tresor dieses Typs erstellen kann und welche Administratoren automatisch zu jedem unter diesem Typ erstellten Tresor hinzugefügt werden. Sie können auch einschränken, was der Ersteller in Tresoren dieses Typs tun darf, z. B. jemandem erlauben, einen Tresor zu erstellen, ohne andere Benutzer einladen zu können.
Passwork wird mit zwei integrierten Typen geliefert.
- Ein Benutzertresor ist standardmäßig privat für seinen Ersteller und wird in dem Moment geteilt, in dem der Besitzer jemand anderem Zugang gewährt.
- Ein Unternehmens-Tresor steht seinem Ersteller und den Unternehmens-Administratoren zur Verfügung, die automatisch hinzugefügt werden und nicht entfernt oder herabgestuft werden können. So bleibt der Tresor unter organisatorischer Kontrolle, auch wenn der Ersteller das Unternehmen verlässt.
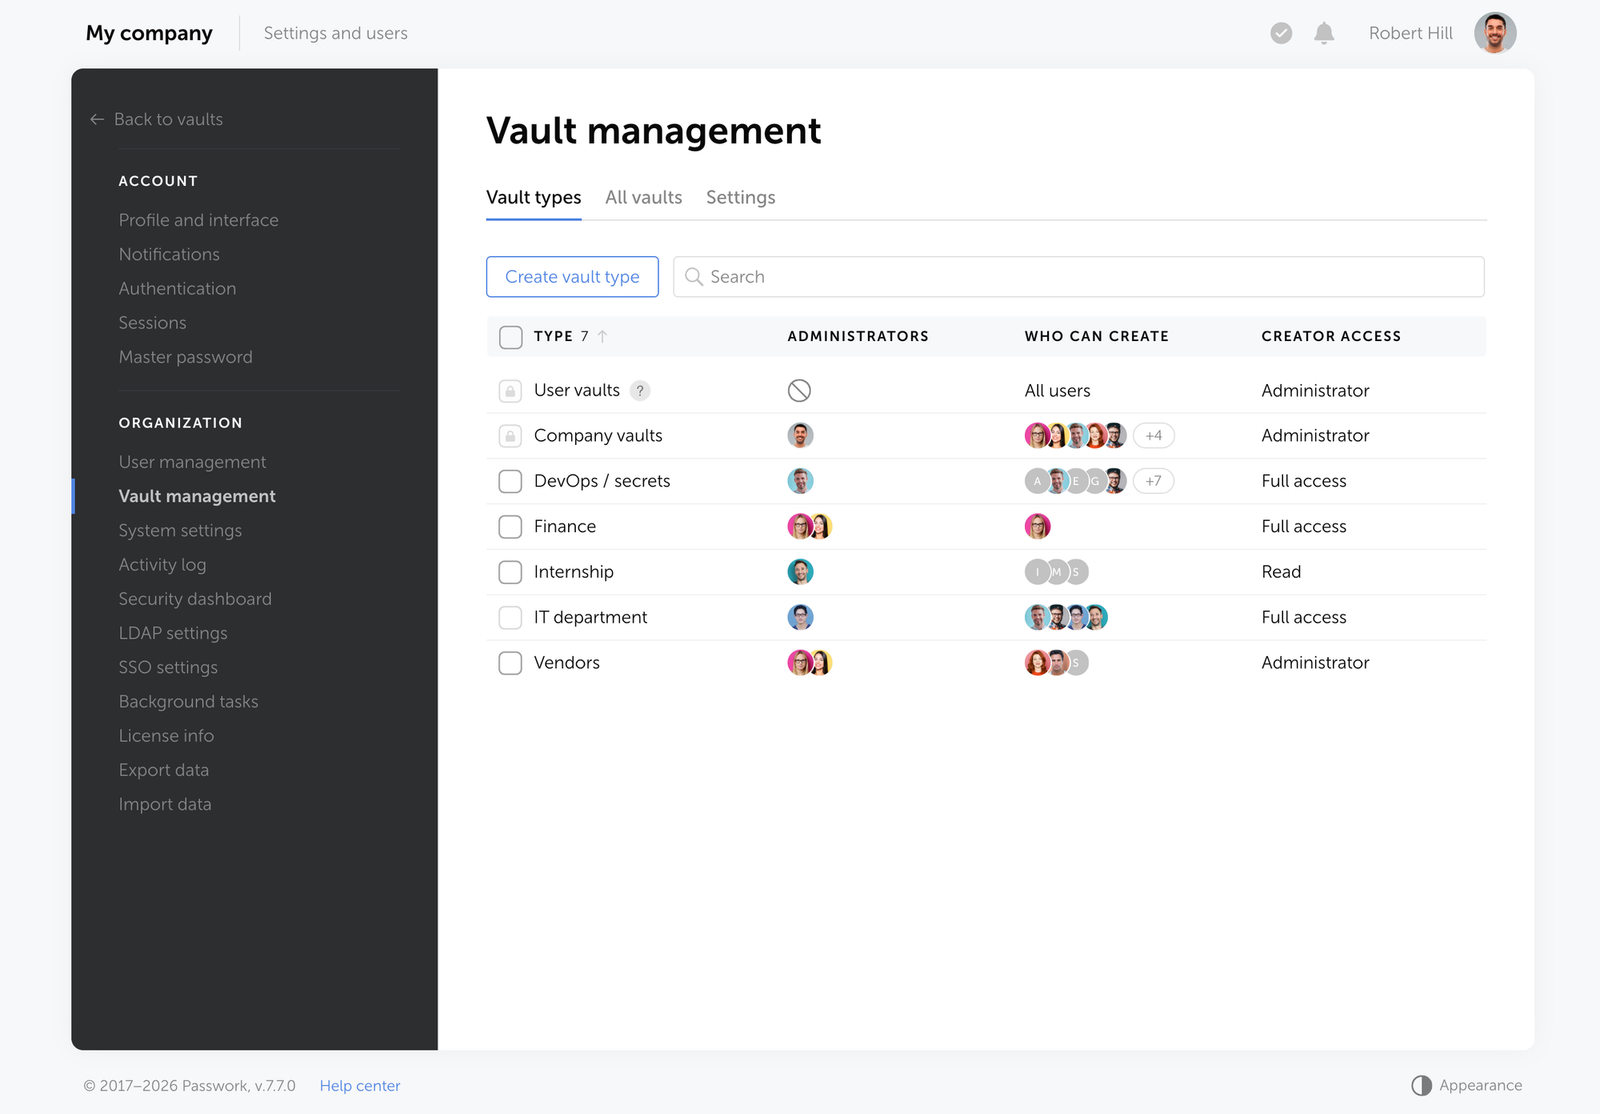
Benutzerdefinierte Tresortypen, wie Finanzen, HR oder IT, wenden denselben Mechanismus unter Namen an, die zu Ihrem Organigramm passen. Sie entscheiden, wer jeden Typ erstellen darf: bestimmte Benutzer, Gruppen, Rollen oder alle.
Tresorplatzierung: Warum sie genauso wichtig ist wie die Passwortstärke
Ein Benutzertresor ist für persönliche Anmeldeinformationen, die einer Person gehören. Ein Unternehmens-Tresor ist für alles, was ein Team benötigt, um arbeitsfähig zu bleiben. Diese Unterscheidung zu verwechseln ist der häufigste Onboarding-Fehler.
Wenn ein gemeinsames Dienstkonto, ein Anbieter-Login oder Abteilungs-Anmeldeinformationen im privaten Tresor einer Person landen, hängt das gesamte Team stillschweigend von dieser einen Person ab. Wenn diese Person im Urlaub ist, die Rolle wechselt oder das Unternehmen verlässt, ist die Anmeldeinformation gesperrt, bis ein Administrator eingreift. Die Lösung ist prozessual: Jede Anmeldeinformation, die mehr als eine Person benötigt, gehört von Anfang an in einen Unternehmens-Tresor, wobei der Zugang über eine Gruppe und nicht an Einzelpersonen vergeben wird.
Prinzip der geringsten Rechte: Anwendung auf Tresor- und Ordnerebene
Das Prinzip der geringsten Rechte bedeutet, Personen den minimalen Zugriff zu geben, den sie benötigen. In Passwork wird dies auf der Tresor- und Ordnerebene angewendet, nicht pro Eintrag.
- Gewähren Sie Zugang über Gruppen, nicht über einzelne Benutzer, wenn mehr als eine Person ihn benötigt.
- Starten Sie neue Mitglieder mit „Lesen" und erhöhen Sie den Zugang nur, wenn die Aufgabe es erfordert.
- Verwenden Sie Überschreibungen auf Ordnerebene, einschließlich der Einstellung „Verboten", um einen sensiblen Teilbaum auch für Mitglieder mit breiterem Tresorzugang zu sperren.
- Beschränken Sie Tresor-Administrator-Rechte auf den Besitzer plus eine dokumentierte Vertretung.
- Reservieren Sie direktes Passwort-Teilen für kontrollierte Ausnahmen, nicht als Routine-Ersatz für Tresor- oder Ordnerzugang.
Verschlüsselung: Das Zwei-Schichten-Modell
Tresore, Ordner und Gruppen definieren, wohin Anmeldeinformationen gehören und wer sie verwenden können sollte. Die Verschlüsselung schützt die Daten innerhalb dieses Modells.
Passwork verwendet zwei Verschlüsselungsschichten:
- Serverseitige Verschlüsselung (SSE) erfordert keine Einrichtung oder Konfiguration. Jedes Objekt wird zusätzlich mit AES-256 verschlüsselt, bevor es die Datenbank erreicht.
- Clientseitige Verschlüsselung (CSE) fügt eine Zero-Knowledge-Schicht hinzu. Die Daten werden im Browser oder in der App verschlüsselt, bevor sie das Gerät verlassen, mit Schlüsseln, die vom Masterpasswort des Benutzers abgeleitet werden. Der Server sieht nur Chiffretext und kann ihn nicht entschlüsseln, selbst mit vollem Datenbankzugriff.
CSE leitet seine Schlüssel vollständig auf dem Client ab, was die Zero-Knowledge-Garantie real macht: Das Masterpasswort entsperrt einen privaten Schlüssel, der den Tresorschlüssel entsperrt, der wiederum den Eintrag selbst entsperrt. Passworks Server halten niemals einen Schlüssel, der diese Kette lesen könnte. Das Hinzufügen eines Mitglieds bedeutet daher die Übertragung des Tresorschlüssels über RSA-Verschlüsselung direkt zwischen Benutzern, und jede neue Verbindung durchläuft konstruktionsbedingt einen Genehmigungsschritt.
Dasselbe Design prägt die Wiederherstellung. Da keine Kopie des Masterpassworts oder seiner Schlüssel auf dem Server vorhanden ist, kann niemand einen Tresor serverseitig entschlüsseln. Ein vergessenes Konto wird von einem Administrator zurückgesetzt und dann von Tresor-Admins erneut genehmigt — ein Kontrollpunkt, der verhindert, dass ein kompromittiertes Login stillschweigend wieder Zugang erhält. CSE schützt auf diese Weise Passwörter, benutzerdefinierte Felder und Anhänge.
Verschlüsselung behandelt Vertraulichkeit. Wer berechtigt ist, diese Daten zu verwenden, ist eine separate Schicht, die durch Kontrollen wie NIST SP 800-53 Rev. 5, AC-6 geregelt wird. Beide arbeiten zusammen: Verschlüsselung hält Anmeldeinformationen im Ruhezustand unlesbar, Tresorplatzierung und Gruppenzugang bestimmen, wer darauf zugreifen sollte.
Weiterführende Lektüre
Für einen genaueren Blick darauf, wie die Zero-Knowledge-Schlüsselkette tatsächlich funktioniert und wovor sie schützt und wovor nicht, siehe Was ist Zero-Knowledge-Verschlüsselung? So funktioniert sie in 5 Minuten.
Teilen: Direktes Senden, Shortcuts und Links
Passwork unterstützt drei Wege, um Anmeldeinformationen außerhalb der normalen Tresor-Mitgliedschaft zu teilen. Das direkte Senden eines Passworts gibt jemandem dauerhaften Zugriff auf einen Eintrag, mit „Lesen" oder „Lesen und Bearbeiten", ohne ihn zum Tresor hinzuzufügen. Änderungen gelten für den Originaleintrag.
Ein Shortcut, der bereits behandelt wurde, verwendet einen Eintrag an anderer Stelle wieder, ohne ihn zu duplizieren. Ein Link teilt den Zugriff mit jemandem außerhalb von Passwork, ohne dass ein Konto erforderlich ist — entweder wiederverwendbar bis zum Ablauf oder zur einmaligen Verwendung und drei Minuten nach dem Öffnen verschwunden, mit Ablaufzeiträumen von einer Stunde bis unbegrenzt.
Keiner dieser drei Wege gewährt tresorweite Rechte, und keiner ist automatisch zeitlich begrenzt, außer dem kurzen Fenster eines Einmal-Links. Widerrufen Sie gesendete Passwörter, Shortcuts und Links, sobald der geschäftliche Bedarf endet, nach einem Zeitplan wie z. B. nach Projektabschluss.
Onboarding und Offboarding: Das Modell in der Praxis
Der eigentliche Test dieser Struktur ist, was passiert, wenn jemand hinzukommt oder geht.
- Neuer Mitarbeiter. Fügen Sie ihn der Gruppe hinzu, die seiner Abteilung entspricht. Er erbt den Tresorzugang dieser Gruppe sofort oder nachdem ein Admin die Verbindungsanfrage genehmigt hat.
- Ausscheiden. Entfernen Sie ihn aus seinen Gruppen oder deaktivieren Sie das Konto. Der mit diesen Gruppen verbundene Zugang verschwindet sofort. Vor dem Abschluss bestätigen Sie, dass alles, was er persönlich verwaltet hat — wie ein von ihm eingerichtetes Dienstkonto — tatsächlich in einem Unternehmens-Tresor liegt, und überprüfen Sie das Aktivitätsprotokoll auf seine letzten Aktionen in geteilten Tresoren.
Korrekte Tresorplatzierung und gruppenbasierter Zugang sind es, die ein Ausscheiden in eine kurze, wiederholbare Checkliste verwandeln.
API, Protokolle, Desktop- und Mobilzugriff: Dieselben Regeln im großen Maßstab
Die API und CLI (Kommandozeilenschnittstelle) arbeiten mit denselben Einträgen, Tresoren und Zugriffsregeln wie die Weboberfläche, sodass skriptgesteuerter Zugriff derselben Rolle/Gruppen/Tresortyp-Logik folgt wie das Klicken durch die Benutzeroberfläche.
Jede Aktion an einem Tresor, Ordner oder Eintrag wird im Aktivitätsprotokoll aufgezeichnet, und was ein bestimmter Benutzer dort sehen kann, hängt von seiner eigenen Rolle und seinem Tresorzugang ab — dieselbe Aufteilung, die oben behandelt wurde.
Die Browser-Erweiterung, Desktop- und Mobile-Apps lesen aus derselben Tresorstruktur. Es gibt keinen separaten Nur-Mobil-Speicher, den man lernen müsste.
Einrichten einer neuen Anmeldeinformations-Kategorie: Schritt für Schritt
- Entscheiden Sie, ob die Anmeldeinformation persönlich oder teambasiert ist.
- Platzieren Sie teambasierte Anmeldeinformationen in einem Unternehmens-Tresor, nicht in einem privaten.
- Erstellen Sie Ordner nach realen Grenzen: Umgebung, Projekt oder Dienst.
- Füllen Sie Login, URL, Tags und benutzerdefinierte Felder im Eintrag aus.
- Gewähren Sie Zugang über eine Gruppe, nicht über einzelne Benutzer.
- Starten Sie die Gruppe mit „Lesen" und erhöhen Sie den Zugang nur bei Bedarf.
- Legen Sie einen Tresortyp fest, wenn die Kategorie eigene Erstellungs- und Admin-Regeln benötigt.
- Beschränken Sie Tresor-Administrator-Rechte auf den Besitzer plus eine Vertretung.
- Entscheiden Sie sich für CSE basierend auf Ihrem Bedrohungsmodell und Ihrer Bereitschaft für den Wiederherstellungsaufwand.
- Überprüfen Sie regelmäßig die Gruppenmitgliedschaft und geteilte Links.
Fazit
Rolle, Gruppe und Tresortyp getrennt zu halten, geteilte Anmeldeinformationen von Anfang an in Unternehmens-Tresoren zu platzieren und bewusst zu entscheiden, ob die Zero-Knowledge-Garantie von CSE den Wiederherstellungs-Kompromiss wert ist: Das ist die Disziplin hinter diesem gesamten Modell. Beginnen Sie mit einem Audit einer Abteilung: Prüfen Sie, ob ihre geteilten Anmeldeinformationen in einem Unternehmens-Tresor liegen, bestätigen Sie, dass der Zugang über eine Gruppe läuft, und gehen Sie von dort aus weiter.

Wenn Ihr Team gemeinsame Dienstkonten oder Abteilungs-Anmeldeinformationen verwaltet, bietet Passwork die Tresorstruktur, gruppenbasierten Zugang und Verschlüsselungsoptionen, um sie unter Kontrolle zu halten. Starten Sie mit Passwork.
Häufig gestellte Fragen
Ist ein Passwort in Passwork nur ein Passwortfeld?
Nein. Ein Eintrag kann einen Login, URLs, Tags, eine Notiz, eine Datei und benutzerdefinierte Felder für zusätzliche Logins, Passwörter oder TOTP-Codes enthalten. Das Passwort ist ein Feld auf einer größeren Anmeldekarte.
Was ist der Unterschied zwischen einer Rolle, einer Gruppe und einem Tresortyp?
Eine Rolle steuert, was ein Benutzer systemweit tun kann, wie z. B. Personen einladen. Eine Gruppe steuert den Zugang zu bestimmten Tresoren und Ordnern. Ein Tresortyp legt Erstellungsregeln und Standard-Administratoren für eine Kategorie von Tresoren fest. Alle drei arbeiten unabhängig voneinander.
Sollten geteilte Anmeldeinformationen in einem privaten Tresor sein?
Nein. Ein privater Tresor gehört einer Person. Wenn diese Person nicht verfügbar ist, verliert das Team den Zugriff. Legen Sie geteilte Anmeldeinformationen in einen Unternehmens-Tresor und gewähren Sie stattdessen den Zugang über eine Gruppe.
Was passiert mit dem Zugang, wenn eine Gruppe deaktiviert wird?
Jedes Mitglied verliert den von dieser Gruppe gewährten Zugang sofort. Das Reaktivieren der Gruppe stellt ihn automatisch wieder her. Deshalb macht gruppenbasierte Zugangsvergabe das Offboarding schnell: Deaktivieren Sie eine Gruppe, anstatt einzelnen Berechtigungen nachzujagen.
 Passwork Team
 Passwork Team
 Passwork Team
Inhaltsverzeichnis
- Wichtigste Erkenntnisse
- Die Speicherhierarchie: Tresor, Ordner, Eintrag
- Einträge: Die Anmeldekarte hinter dem Passwort
- Rollen und Gruppen: Zwei Berechtigungsebenen
- Tresortypen: Richtlinien für eine Kategorie von Tresoren
- Prinzip der geringsten Rechte: Anwendung auf Tresor- und Ordnerebene
- Verschlüsselung: Das Zwei-Schichten-Modell
- Teilen: Direktes Senden, Shortcuts und Links
- Onboarding und Offboarding: Das Modell in der Praxis
- API, Protokolle, Desktop- und Mobilzugriff: Dieselben Regeln im großen Maßstab
- Einrichten einer neuen Anmeldeinformations-Kategorie: Schritt für Schritt
- Fazit
- Häufig gestellte Fragen
Inhaltsverzeichnis
- Wichtigste Erkenntnisse
- Die Speicherhierarchie: Tresor, Ordner, Eintrag
- Einträge: Die Anmeldekarte hinter dem Passwort
- Rollen und Gruppen: Zwei Berechtigungsebenen
- Tresortypen: Richtlinien für eine Kategorie von Tresoren
- Prinzip der geringsten Rechte: Anwendung auf Tresor- und Ordnerebene
- Verschlüsselung: Das Zwei-Schichten-Modell
- Teilen: Direktes Senden, Shortcuts und Links
- Onboarding und Offboarding: Das Modell in der Praxis
- API, Protokolle, Desktop- und Mobilzugriff: Dieselben Regeln im großen Maßstab
- Einrichten einer neuen Anmeldeinformations-Kategorie: Schritt für Schritt
- Fazit
- Häufig gestellte Fragen

Self-hosted-Passwort-Manager für Ihr Unternehmen
Passwork bietet den Vorteil einer effektiven Teamarbeit mit Unternehmenspasswörtern in einer vollständig sicheren Umgebung
Mehr erfahren