
Der Aufbau eines ernsthaften Sicherheitsprogramms erfordert einen systematischen Ansatz: mit den Grundlagen beginnen, Kontrollen in der richtigen Reihenfolge aufbauen und kontinuierlich verbessern. Budgetgröße und Mitarbeiterzahl sind weniger wichtig als die richtige Reihenfolge. Genau das bietet diese Cybersicherheits-Checkliste für kleine Unternehmen.
Diese Checkliste folgt dem National Institute of Standards and Technology (NIST) Cybersecurity Framework, derselben Struktur, die von Behörden und großen Unternehmen verwendet wird. Sie führt durch jede Phase — vom Erstellen einer Sicherheitsrichtlinie bis zum Testen Ihres Incident-Response-Plans — mit konkreten Schritten, die Sie diese Woche umsetzen können.
Wichtige Erkenntnisse
-
Die 7 wichtigsten Maßnahmen zum Schutz Ihres Unternehmens:
- Setzen Sie einen Passwort-Manager ein und erzwingen Sie MFA überall, beginnend mit E-Mail- und Finanzkonten.
- Inventarisieren Sie Ihre Assets und klassifizieren Sie Ihre Daten, bevor Sie Sicherheitstools auswählen.
- Schulen Sie Mitarbeiter zu Phishing beim Onboarding und verstärken Sie dies mit jährlichen Auffrischungen und vierteljährlichen Simulationen.
- Aktivieren Sie automatische Updates und priorisieren Sie kritische Patches. Die Ausnutzung von Schwachstellen übertrifft inzwischen gestohlene Anmeldedaten als Ursache für Sicherheitsverletzungen.
- Befolgen Sie die 3-2-1-Backup-Regel (3 Kopien / 2 Medien / 1 extern) und testen Sie die Wiederherstellung vierteljährlich.
- Wenden Sie das Least-Privilege-Prinzip an und entziehen Sie den Zugriff am Tag des Ausscheidens einer Person.
- Erstellen und testen Sie einen Incident-Response-Plan, bevor Sie ihn brauchen.
NIST Cybersecurity Framework
Das NIST Cybersecurity Framework organisiert Sicherheitsarbeit in sechs Kernfunktionen: Govern, Identify, Protect, Detect, Respond und Recover. Es bietet kleinen Unternehmen ohne Sicherheitsabteilung eine bewährte, herstellerunabhängige Struktur zur Organisation ihrer Sicherheitsarbeit.
Jede Funktion beantwortet eine andere Frage:
- GOVERN — Wer ist für Sicherheitsentscheidungen verantwortlich, und was sind die Regeln?
- IDENTIFY — Welche Assets und Risiken haben wir tatsächlich?
- PROTECT — Welche Schutzmaßnahmen verhindern einen Vorfall?
- DETECT — Wie bemerken wir, dass etwas schiefgelaufen ist?
- RESPOND — Was tun wir, sobald wir es wissen?
- RECOVER — Wie kehren wir zum Normalbetrieb zurück?
Die folgende Checkliste folgt dieser Reihenfolge. Achtzehn Schritte, zugeordnet zu sechs Funktionen:
| NIST-Funktion | Schritt | Maßnahme |
|---|---|---|
| Govern | 1 | Cybersicherheitsrichtlinie erstellen |
| Govern | 2 | Risikobewertung durchführen |
| Govern | 3 | Compliance-Anforderungen erfüllen |
| Govern | 4 | Cyberversicherung in Betracht ziehen |
| Identify | 5 | Hardware und Software inventarisieren |
| Identify | 6 | Daten klassifizieren |
| Protect | 7 | Passwörter absichern |
| Protect | 8 | Multi-Faktor-Authentifizierung erzwingen |
| Protect | 9 | Mitarbeiter schulen |
| Protect | 10 | Netzwerk absichern |
| Protect | 11 | Endgeräte schützen |
| Protect | 12 | Daten sichern |
| Protect | 13 | Datenzugriff kontrollieren |
| Detect | 14 | Systeme überwachen |
| Detect | 15 | Intrusion Detection implementieren |
| Respond | 16 | Incident-Response-Plan erstellen |
| Recover | 17 | Business-Continuity-Plan entwickeln |
| Recover | 18 | Wiederherstellungsverfahren testen |
GOVERN: Das Fundament Ihrer Cybersicherheit legen
Bei Govern überspringen die meisten kleinen Unternehmen direkt zum Kauf von Tools. Das ist ein Fehler. Ohne eine Richtlinie, eine Risikobewertung und klare Verantwortlichkeiten für Sicherheitsentscheidungen fehlt allen anderen Kontrollen die Richtung und Rechenschaftspflicht.
Schritt 1. Cybersicherheitsrichtlinie erstellen
Eine Cybersicherheitsrichtlinie ist das Regelwerk Ihrer Organisation. Sie definiert akzeptables Verhalten und informiert jeden Mitarbeiter über die Erwartungen.
Decken Sie mindestens vier Bereiche ab:
- Akzeptable Nutzung: Was Mitarbeiter mit Unternehmensgeräten, Netzwerken und Daten tun dürfen und was nicht, einschließlich privater Nutzung von Geräten und genehmigter Software.
- Passwortrichtlinie: Einzigartige Passwörter pro Konto, keine gemeinsam genutzten Anmeldedaten, Speicherung nur in einem genehmigten Passwort-Manager.
- Datenhandhabung: Wie Unternehmens- und Kundendaten klassifiziert, gespeichert, geteilt und entsorgt werden.
- Vorfallmeldung: Wen man kontaktiert und welche Informationen man bereitstellt, wenn etwas verdächtig erscheint.
Eine prägnante Richtlinie von drei bis fünf Seiten, die Mitarbeiter tatsächlich lesen, ist besser als ein fünfzigseitiges Dokument, das ungelesen in einem gemeinsamen Laufwerk liegt.
Schritt 2. Risikobewertung durchführen
Eine Risikobewertung identifiziert Ihre wertvollsten Assets und Ihre größten Schwachstellen, damit Sie wissen, wo Sie das begrenzte Sicherheitsbudget zuerst einsetzen sollten.
Stellen Sie vier Fragen:
- Welche Daten würden den größten Schaden verursachen, wenn sie gestohlen oder zerstört würden?
- Welche Systeme sind für den täglichen Betrieb kritisch?
- Was sind unsere größten Lücken? (Kein MFA, veraltete Software, ungeschulte Mitarbeiter, schwache Backups)
- Was sind die geschäftlichen Auswirkungen von Ransomware, einer Datenschutzverletzung oder längeren Ausfallzeiten?
Der Small Biz Cyber Planner der FCC bietet eine kostenlose, geführte Bewertung, die speziell für kleine Unternehmen entwickelt wurde. Die Durchführung dauert etwa 30 Minuten und erzeugt einen individuellen Aktionsplan.
Schritt 3. Compliance-Anforderungen erfüllen
Abhängig von Ihrer Branche und dem Standort Ihrer Kunden sind Sie möglicherweise bereits gesetzlich verpflichtet, die von Ihnen gespeicherten Daten zu schützen.
- DSGVO Artikel 33 gibt EU-Unternehmen 72 Stunden Zeit, eine Datenschutzverletzung zu melden. EU-Unternehmen sollten auch die NIS2-Anforderungen für das Zugriffsmanagement prüfen, die spezifische Erwartungen an die Audit-Protokollierung hinzufügen.
- HIPAAs Security Rule behandelt Gesundheitsdaten von Patienten.
- PCI DSS regelt Karteninhaberdaten.
- SOX erfordert Kontrollen über die Genauigkeit und Sicherheit von Finanzdaten und den Systemen, die diese verarbeiten.
Nichteinhaltung birgt echtes finanzielles Risiko. DSGVO-Bußgelder können bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes erreichen, je nachdem, welcher Betrag höher ist, gemäß Artikel 83.
Schritt 4. Cyberversicherung in Betracht ziehen
Eine Cyberversicherung hilft, die Kosten einer Datenschutzverletzung zu decken: forensische Untersuchung, Anwaltskosten, Kundenbenachrichtigung, Kreditüberwachung und Verluste durch Betriebsunterbrechung.
Gute Sicherheitspraktiken bleiben die primäre Verteidigung. Die Versicherung deckt nur die finanziellen Folgen nach einem Vorfall ab. Versicherer verlangen zunehmend den Nachweis grundlegender Kontrollen wie MFA, Mitarbeiterschulungen und regelmäßige Backups, bevor sie eine Police ausstellen, und die Prämien sind in den letzten Jahren stark gestiegen.
Klären Sie vor dem Abschluss einer Police genau, was ausgeschlossen ist. Viele Policen begrenzen oder schließen Lösegeldzahlungen und Deckung bei Betriebsunterbrechung aus.
IDENTIFY: Wissen, was geschützt werden muss
Identify bildet die Grundlage für Inventarisierung und Klassifizierung, von der alle späteren Kontrollen abhängen. Sie müssen wissen, was Sie schützen, bevor Sie es schützen können.
Schritt 5. Hardware und Software inventarisieren
Führen Sie ein laufendes Inventar aller Geräte und Anwendungen, die mit Ihrem Netzwerk verbunden sind: Computer, Server, mobile Geräte, Router und IoT-Geräte auf der Hardware-Seite; Betriebssysteme, Geschäftsanwendungen, Cloud-Dienste und Browser-Erweiterungen auf der Software-Seite.
Erfassen Sie den Gerätebesitzer, die Betriebssystemversion, die Softwareversion und das Datum des letzten Updates. Dieses Inventar erfüllt drei Aufgaben gleichzeitig: Es kennzeichnet veraltete oder nicht unterstützte Systeme, verfolgt Geräte beim Ausscheiden von Mitarbeitern und bildet Ihre tatsächliche Angriffsfläche ab.
Endpoint-Management-Tools automatisieren dies für größere Geräteflotten; eine vierteljährlich aktualisierte Tabelle funktioniert für kleinere Teams.
Schritt 6. Daten klassifizieren
Nicht alle Daten verdienen dasselbe Schutzniveau. Die Sortierung in Stufen ermöglicht es, Sicherheitsausgaben dort zu konzentrieren, wo es wichtig ist.
- Öffentlich: Marketingmaterialien, veröffentlichte Inhalte.
- Intern: Allgemeine Geschäftsdokumente, die bei Offenlegung keinen ernsthaften Schaden verursachen würden.
- Vertraulich: Kundendaten, Finanzunterlagen, Mitarbeiterinformationen, Geschäftsgeheimnisse.
- Eingeschränkt: Zahlungskartendaten, Gesundheitsdaten und andere Daten, die regulatorischen Anforderungen unterliegen.
Vertrauliche und eingeschränkte Daten sollten verschlüsselt sein, der Zugriff auf Personen mit dokumentiertem geschäftlichen Bedarf beschränkt und unter schriftlichen Verfahren behandelt werden.
PROTECT: Kernmaßnahmen implementieren
Protect ist die größte Funktion in dieser Checkliste, und das aus gutem Grund: Hier befinden sich die meisten täglichen Sicherheitskontrollen, von der Passworthygiene bis zu Backups.
Schritt 7. Passwörter absichern
Schwache und wiederverwendete Anmeldedaten gehören zu den am einfachsten zu behebenden Problemen — und zu den am häufigsten ausgenutzten. Der DBIR 2026 von Verizon ergab, dass der Missbrauch von Anmeldedaten jetzt 13 % der Sicherheitsverletzungen ausmacht, gegenüber 20 %, da die Ausnutzung von Schwachstellen mit 31 % überholt hat.
Die Lösung: Ein Passwort-Manager. Tools wie Passwork generieren einzigartige Passwörter mit mehr als 15 Zeichen, speichern sie in einem verschlüsselten Tresor, teilen Anmeldedaten ohne sie preiszugeben, kennzeichnen schwache oder wiederverwendete über ein Sicherheits-Dashboard und protokollieren, wer auf was zugegriffen hat.
Auch mit einem Manager sollten Sie an den Grundlagen festhalten: Länge vor Komplexität, ein Passwort pro Konto, nichts von Hand eintippen. Siehe unseren Leitfaden zur Passworthygiene und warum Komplexitätsregeln nicht mehr funktionieren.
Schritt 8. Multi-Faktor-Authentifizierung (MFA) erzwingen
MFA erfordert zwei oder mehr Verifizierungsmethoden: etwas, das Sie wissen (ein Passwort), etwas, das Sie haben (ein Telefon oder Sicherheitsschlüssel), oder etwas, das Sie sind (ein Fingerabdruck oder Gesichtsscan).
Aktivieren Sie es sofort für:
- E-Mail-Konten (Ihr Posteingang setzt jedes andere Passwort zurück)
- Finanzsysteme
- Cloud-Speicher
- Administrative Konten
- Jedes System, das sensible Daten enthält
Die Identitätssicherheitsforschung von Microsoft hat ergeben, dass MFA die überwiegende Mehrheit der Kontoübernahmeversuche blockiert. Selbst wenn ein Angreifer ein Passwort durch Phishing oder eine Datenschutzverletzung stiehlt, stoppt MFA ihn beim zweiten Faktor.
Schritt 9. Mitarbeiter schulen
Der DBIR 2026 von Verizon ergab, dass der menschliche Faktor bei 62 % der Sicherheitsverletzungen eine Rolle spielt: Phishing-Klicks, Social Engineering oder Fehlkonfigurationen. Mitarbeiter brauchen explizite Schulungen, um diese Bedrohungen zu erkennen und zu wissen, wie sie reagieren sollen, wenn sie in ihrem Posteingang auftauchen.
Strukturieren Sie Schulungen in drei Ebenen: Onboarding innerhalb der ersten Woche, eine jährliche Auffrischung zu neuen Bedrohungen und Richtlinienaktualisierungen sowie vierteljährliche Phishing-Simulationen. Wenn jemand bei einer Simulation durchfällt, reagieren Sie mit konstruktivem Coaching. Halten Sie die Sitzungen kurz (15-20 Minuten) und praxisnah mit realen Szenarien.
Wichtige Themen: Phishing-Erkennung, Social Engineering, Passworthygiene, physische Sicherheit und Vorfallmeldung. Unser Leitfaden zu Social Engineering vs. Phishing-Angriffen behandelt Überschneidungen und wie KI-gestützte Angriffe 2026 die Spielregeln verändert haben.
Schritt 10. Netzwerk absichern
Ihr Netzwerk ist das Fundament, auf dem alles andere läuft. Konfigurieren Sie Firewalls mit Least-Privilege-Regeln, verwenden Sie WPA3 für WLAN (WPA2, falls nicht verfügbar) und verlangen Sie ein VPN für jeden Fernzugriff auf sensible Daten. Remote-Arbeit verursacht die meisten Lücken. Unsere Analyse von 10 Sicherheitsfehlern bei Remote-Arbeit zeigt, was typischerweise schiefgeht — von Standard-Router-Passwörtern bis zu übersprungenen VPNs. Wenn Mitarbeiter private Geräte nutzen, finden Sie in unserem BYOD-Sicherheitsleitfaden Kontrollen auf Geräteebene.
Schritt 11. Endgeräte schützen
Endgeräte (Computer, Laptops, mobile Geräte) sind der Punkt, an dem Mitarbeiter mit Ihren Daten arbeiten — und wo Malware am häufigsten Fuß fasst.
Endpoint Detection and Response (EDR)-Tools sind zur Grundausstattung geworden: Sie erkennen verdächtiges Verhalten, isolieren Bedrohungen automatisch und liefern forensische Details, die einfache Antivirenprogramme nicht bieten. Mehrere Anbieter bieten inzwischen EDR zu Preisen für kleine Unternehmen an.
Mindestens muss jedes Gerät haben:
- Echtzeit-Anti-Malware-Scanning
- Automatische Updates
- Geplante vollständige Scans
Patchen ist wichtiger, als die meisten KMU annehmen. Die Ausnutzung ungepatchter Schwachstellen ist laut dem oben zitierten DBIR 2026 jetzt die häufigste Methode, mit der Angreifer eindringen. Aktivieren Sie automatische Updates, wo immer Ihre Software es erlaubt, wenden Sie kritische Patches innerhalb von 48 Stunden nach Veröffentlichung an und führen Sie ein Inventar der Softwareversionen, damit Sie wissen, was noch exponiert ist.
Wenn Mitarbeiter mobile Geräte für die Arbeit nutzen, fügen Sie Mobile Device Management (MDM) hinzu, um Richtlinien durchzusetzen, Daten zu verschlüsseln und Fernlöschung zu ermöglichen.
Schritt 12. Daten sichern
Die 3-2-1-Regel: 3 Kopien Ihrer Daten, 2 Medientypen (z. B. lokale Festplatte und Cloud), 1 Kopie extern. Sichern Sie alle geschäftskritischen Daten — E-Mails, Finanzunterlagen und Systemkonfigurationen — täglich für kritische Systeme, wöchentlich für den Rest.
Bewahren Sie mehrere Versionen über mindestens 30 Tage auf; Ransomware bleibt oft inaktiv, bevor sie aktiviert wird, sodass Sie saubere Backups von vor der Infektion benötigen. Machen Sie Backups unveränderlich für einen festgelegten Zeitraum, damit Ransomware sie nicht zusammen mit den Produktionsdaten verschlüsseln kann.
Testen Sie die Wiederherstellung vierteljährlich: Bestätigen Sie, dass Backups vollständig sind, Daten innerhalb akzeptabler Zeitrahmen wiederhergestellt werden und die wiederhergestellten Daten nutzbar sind.
Schritt 13. Datenzugriff kontrollieren
Das Least-Privilege-Prinzip bedeutet, dass Benutzer nur den minimalen Zugriff erhalten, den ihre Tätigkeit erfordert.
Role-Based Access Control (RBAC) weist Berechtigungen Rollen zu. Wenn jemand die Position wechselt, tauschen Sie die Rollenzuweisung aus und die Berechtigungen werden automatisch aktualisiert. Ein Passwort-Manager wie Passwork bietet diese Kontrolle integriert: Sein rollenbasiertes System ermöglicht es Administratoren zu definieren, wer auf welche Anmeldedaten zugreifen kann, und Funktionstrennung auf Tresor-Ebene durchzusetzen.
Überprüfen Sie den Zugriff vierteljährlich: Entfernen Sie ausgeschiedene Mitarbeiter sofort, passen Sie geänderte Rollen an und widerrufen Sie alles Unnötige.
Privileged Account Management: Begrenzen Sie bei Admin-Konten deren Anzahl, halten Sie sie von Konten für den täglichen Gebrauch getrennt, verlangen Sie MFA, protokollieren Sie alle Aktivitäten und verwenden Sie nach Möglichkeit Just-in-Time-Zugriff.
Eliminieren Sie gemeinsam genutzte Konten. Wo eines unvermeidlich ist, kontrollieren Sie es über einen Passwort-Manager, der protokolliert, wer wann darauf zugegriffen hat.
DETECT: Verdächtige Aktivitäten überwachen
Gehen Sie davon aus, dass ein entschlossener Angreifer irgendwann eindringt. Bei Detect geht es darum, dies zu bemerken, bevor echter Schaden entsteht.
Schritt 14. Systeme überwachen
Protokollieren und überwachen Sie auf:
- Fehlgeschlagene Anmeldeversuche (möglicher Brute-Force-Angriff oder kompromittierte Anmeldedaten)
- Ungewöhnliche Zugriffsmuster (Anmeldungen von unerwarteten Standorten oder zu ungewöhnlichen Zeiten)
- Unerwartete Systemänderungen (neue Konten, Berechtigungsänderungen, neue Software)
- Abnormaler Netzwerkverkehr (ungewöhnliche ausgehende Verbindungen oder große Übertragungen)
Für Unternehmen, die sich auf allgemeines IT-Personal statt auf ein dediziertes Sicherheitsteam verlassen, füllen zwei Optionen die Lücke:
- Cloud-basierte Security Information and Event Management (SIEM)-Tools aggregieren Protokolle und kennzeichnen Anomalien, mit Preisstufen für KMU.
- Managed Detection and Response (MDR) lagert die 24/7-Überwachung an einen Anbieter aus und bietet Unternehmensklasse-Erkennung, ohne ein internes Security Operations Center aufbauen zu müssen.
Schritt 15. Intrusion Detection implementieren (für fortgeschrittene KMU)
Mit wachsender Sicherheitsreife sollten Sie Intrusion Detection Systems (IDS) oder Intrusion Prevention Systems (IPS) in Betracht ziehen. IDS warnt Sie vor bösartigen Verkehrsmustern, IPS blockiert sie automatisch. Die meisten kleinen Unternehmen sollten dies als Investition der zweiten Phase betrachten — sobald Passwörter, MFA, Backups und Schulungen solide und überwacht sind.
RESPOND: Für einen Sicherheitsvorfall planen
Ein dokumentierter Plan, der vor einem Vorfall erstellt wird, verkürzt die Reaktionszeit und begrenzt den Schaden. Überspringen Sie diesen Schritt, und jede Entscheidung während eines echten Vorfalls wird unter Druck getroffen — meist schlecht.
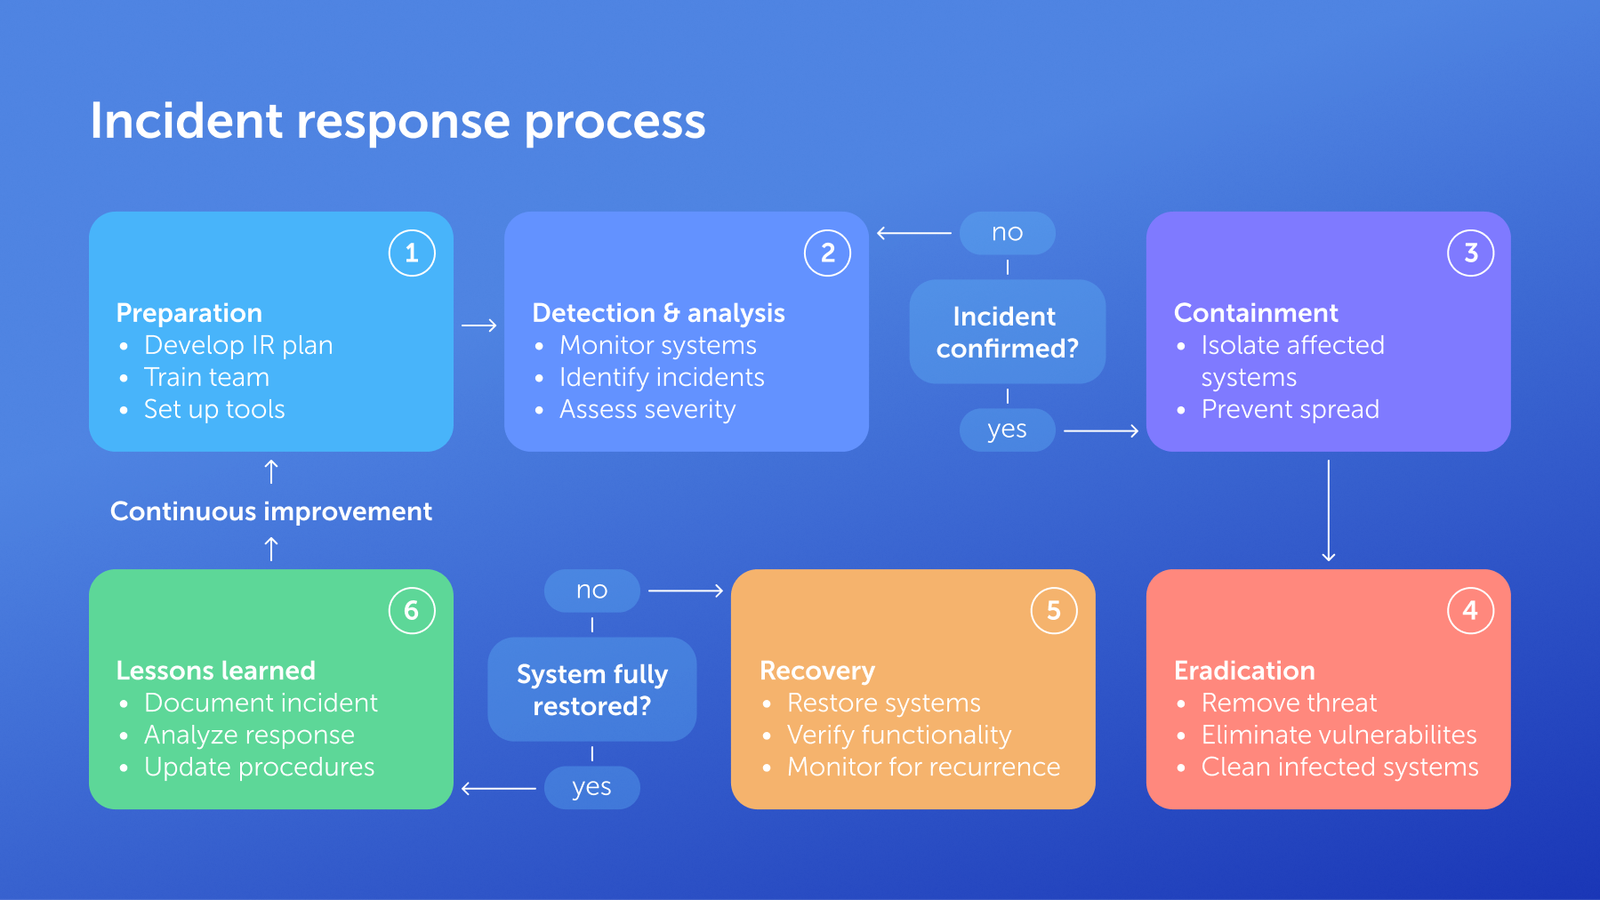
Schritt 16. Incident-Response-Plan (IR-Plan) erstellen
Ein Incident-Response-Plan definiert, wer was tut, damit niemand improvisiert, wenn es darauf ankommt. Der sechsstufige Lebenszyklus:
- Vorbereitung: Plan dokumentieren, Rollen zuweisen, Tabletop-Übungen durchführen.
- Erkennung und Analyse: Umfang und Schweregrad bestätigen.
- Eindämmung: Systeme isolieren, kompromittierte Konten deaktivieren.
- Beseitigung: Bedrohung entfernen, Ursache beheben.
- Wiederherstellung: Aus sauberen Backups wiederherstellen, Systeme schrittweise wieder in Betrieb nehmen.
- Lessons Learned: Innerhalb von zwei Wochen überprüfen, Plan aktualisieren.
Pflegen Sie Schweregrade, eine aktualisierte Kontaktliste (IT, Rechtsabteilung, Versicherer, Strafverfolgungsbehörden) und Kommunikationsverfahren für Kunden und Medien. Kennen Sie Ihre Fristen: Die DSGVO verlangt eine Benachrichtigung innerhalb von 72 Stunden (Artikel 33); viele US-amerikanische Landesgesetze erlauben 30-60 Tage.
RECOVER: Geschäftskontinuität sicherstellen
Ein Incident-Response-Plan bringt Ihre technische Umgebung wieder in Ordnung, ein Business-Continuity-Plan hält das Unternehmen am Laufen, während das geschieht.
Schritt 17. Business-Continuity-Plan (BCP) entwickeln
Ihr BCP sollte identifizieren, welche Geschäftsfunktionen essentiell sind und während eines Vorfalls weiterlaufen müssen, wie Kundenservice, Auftragsabwicklung oder Gehaltsabrechnung. Definieren Sie ein Recovery Time Objective (RTO) dafür, wie schnell jedes System wieder verfügbar sein muss, und ein Recovery Point Objective (RPO) dafür, wie viel Datenverlust akzeptabel ist — da diese Zahl Ihre Backup-Häufigkeit bestimmt. Der Leitfaden zur Notfallplanung von NIST bietet eine detaillierte Referenz für den Aufbau.
Dokumentieren Sie alternative Verfahren für die manuelle Durchführung kritischer Funktionen, wenn Primärsysteme ausgefallen sind, einen Kommunikationsplan für Mitarbeiter, Kunden und Lieferanten während eines längeren Ausfalls sowie einen Nachfolgeplan für Entscheidungen, wenn Schlüsselpersonen nicht verfügbar sind.
Schritt 18. Wiederherstellungsverfahren testen
- Führen Sie mindestens jährlich Tabletop-Übungen durch: Versammeln Sie das Team, gehen Sie ein realistisches Szenario durch und finden Sie die Lücken in Ihrem Plan, bevor es ein echter Vorfall tut.
- Führen Sie vierteljährlich technische Tests für kritische Systeme durch: Stellen Sie tatsächlich aus Backups wieder her, führen Sie Failover zu alternativen Systemen durch und bestätigen Sie, dass die Wiederherstellung wie dokumentiert funktioniert.
- Reifere Organisationen führen zusätzlich regelmäßig Vollsimulationen durch — ressourcenintensiv, aber sie decken Probleme auf, die nichts anderes findet.
Dokumentieren Sie jedes Testergebnis und aktualisieren Sie Ihre Pläne basierend auf den Erkenntnissen.
Fazit
Eine Cybersicherheits-Checkliste für kleine Unternehmen zahlt sich aus, wenn sie in der richtigen Reihenfolge umgesetzt wird: zuerst Governance und Risikobewertung, dann Identifizierung, dann die Schutzkontrollen, die die meisten Vorfälle verhindern, bevor sie auftreten. Erkennung, Reaktion und Wiederherstellung schließen den Kreislauf für die Vorfälle, die dennoch durchkommen.
Beginnen Sie diese Woche mit den wirkungsvollsten und kostengünstigsten Maßnahmen: Setzen Sie einen Passwort-Manager ein, aktivieren Sie überall MFA und planen Sie Ihre erste Mitarbeiterschulung. Alles andere in dieser Checkliste baut auf diesem Fundament auf.
Häufig gestellte Fragen
Wie viel sollte ein kleines Unternehmen für Cybersicherheit ausgeben?
Branchenrichtlinien empfehlen, 3-10 % des IT-Budgets für Cybersicherheit bereitzustellen, wobei der Anteil mit dem Risikoprofil skaliert werden sollte. Für ein Unternehmen mit einem jährlichen IT-Budget von 50.000 € bedeutet das etwa 1.500-5.000 € pro Jahr. Die Grundlagen — ein Passwort-Manager, MFA, Mitarbeiterschulungen und Backups — kosten für die meisten kleinen Unternehmen weniger und liefern den größten Teil der Risikoreduktion.
Was ist das NIST Cybersecurity Framework?
Das NIST Cybersecurity Framework ist ein freiwilliges Framework des National Institute of Standards and Technology, das Organisationen eine gemeinsame Struktur für das Management von Cybersicherheitsrisiken durch sechs Funktionen bietet: Govern, Identify, Protect, Detect, Respond und Recover. Es skaliert von kleinen Unternehmen bis zu Behörden, ohne bestimmte Produkte vorzuschreiben.
Brauche ich eine Cyberversicherung?
Eine Cyberversicherung hilft, die Kosten einer Datenschutzverletzung auszugleichen, einschließlich forensischer Untersuchung, Anwaltskosten und Betriebsunterbrechung. Versicherer erwarten jedoch jetzt den Nachweis grundlegender Kontrollen wie MFA und regelmäßiger Backups, bevor sie eine Police ausstellen. Lesen Sie die Ausschlüsse sorgfältig. Viele Policen begrenzen oder schließen Lösegeldzahlungen vollständig aus.
Wie oft sollten wir Sicherheitsschulungen durchführen?
Führen Sie Onboarding-Schulungen innerhalb der ersten Woche eines Mitarbeiters durch, eine umfassende Auffrischung mindestens jährlich und Phishing-Simulationen vierteljährlich. Die Häufigkeit ist weniger wichtig als die Kontinuität. Eine einzelne jährliche Sitzung ohne Verstärkung verblasst schnell, während kurze, regelmäßige Impulse das Sicherheitsbewusstsein aktiv halten.
Was sollten wir tun, wenn wir von Ransomware betroffen sind?
Isolieren Sie betroffene Systeme sofort, um die Ausbreitung zu stoppen, aktivieren Sie Ihren Incident-Response-Plan und kontaktieren Sie die Strafverfolgungsbehörden sowie Ihren Cyberversicherer, bevor Sie eine Lösegeldzahlung in Betracht ziehen. Wenn möglich, umgeht die Wiederherstellung aus sauberen, getesteten Backups die Lösegeldfrage vollständig. Viele Versicherungspolicen schließen Lösegeldzahlungen aus oder begrenzen sie, wodurch getestete Backups Ihr zuverlässigster Wiederherstellungsweg sind.
Woher wissen wir, ob unsere aktuelle Sicherheit ausreichend ist?
Führen Sie die Risikobewertung aus Schritt 2 anhand dieser Checkliste durch: Wenn Ihnen MFA, ein Passwort-Manager, getestete Backups oder ein Incident-Response-Plan fehlen, haben Sie messbare Lücken zu schließen. Angemessenheit ist ein bewegliches Ziel: Sie erfordert vierteljährliche Zugriffsüberprüfungen und jährliche Neubewertung, wenn sich Ihr Unternehmen und die Bedrohungslandschaft ändern.
 Passwork Team
 Alex Muntyan
 Alex Muntyan
Inhaltsverzeichnis
- Wichtige Erkenntnisse
- NIST Cybersecurity Framework
- GOVERN: Das Fundament Ihrer Cybersicherheit legen
- IDENTIFY: Wissen, was geschützt werden muss
- PROTECT: Kernmaßnahmen implementieren
- DETECT: Verdächtige Aktivitäten überwachen
- RESPOND: Für einen Sicherheitsvorfall planen
- RECOVER: Geschäftskontinuität sicherstellen
- Fazit
- Häufig gestellte Fragen
Inhaltsverzeichnis
- Wichtige Erkenntnisse
- NIST Cybersecurity Framework
- GOVERN: Das Fundament Ihrer Cybersicherheit legen
- IDENTIFY: Wissen, was geschützt werden muss
- PROTECT: Kernmaßnahmen implementieren
- DETECT: Verdächtige Aktivitäten überwachen
- RESPOND: Für einen Sicherheitsvorfall planen
- RECOVER: Geschäftskontinuität sicherstellen
- Fazit
- Häufig gestellte Fragen

Self-hosted-Passwort-Manager für Ihr Unternehmen
Passwork bietet den Vorteil einer effektiven Teamarbeit mit Unternehmenspasswörtern in einer vollständig sicheren Umgebung
Mehr erfahren