
Construir un programa de seguridad serio requiere un enfoque sistemático: comience con los fundamentos, añada controles en el orden correcto y siga mejorando. El tamaño del presupuesto y el número de empleados importan menos que la secuencia. Eso es lo que esta lista de verificación de ciberseguridad para pequeñas empresas le ofrece.
Esta lista sigue el Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST), la misma estructura utilizada por agencias gubernamentales y grandes empresas. Recorre cada etapa, desde la redacción de una política de seguridad hasta la prueba de su plan de respuesta a incidentes, con pasos concretos que puede ejecutar esta semana.
Puntos clave
-
Las 7 acciones más críticas para proteger su negocio:
- Implemente un gestor de contraseñas y aplique MFA en todas partes, comenzando con el correo electrónico y las cuentas financieras.
- Inventaríe sus activos y clasifique sus datos antes de elegir herramientas de seguridad.
- Capacite a los empleados sobre phishing durante la incorporación, luego refuerce con actualizaciones anuales y simulaciones trimestrales.
- Habilite las actualizaciones automáticas y priorice los parches críticos. La explotación de vulnerabilidades ahora supera a las credenciales robadas como causa de brechas.
- Siga la regla de respaldo 3-2-1 (3 copias / 2 medios / 1 fuera del sitio) y pruebe la restauración trimestralmente.
- Aplique el principio de mínimo privilegio y revoque el acceso el día que alguien se vaya.
- Cree y pruebe un plan de respuesta a incidentes antes de necesitarlo.
Marco de ciberseguridad NIST
El Marco de Ciberseguridad NIST organiza el trabajo de seguridad en seis funciones principales: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Proporciona a las pequeñas empresas sin departamento de seguridad una estructura probada y no propietaria para organizar su trabajo de seguridad.
Cada función responde a una pregunta diferente:
- GOBERNAR — ¿Quién es responsable de las decisiones de seguridad y cuáles son las reglas?
- IDENTIFICAR — ¿Qué activos y riesgos tenemos realmente?
- PROTEGER — ¿Qué salvaguardas evitan que ocurra un incidente?
- DETECTAR — ¿Cómo nos damos cuenta de que algo ha salido mal?
- RESPONDER — ¿Qué hacemos una vez que lo sabemos?
- RECUPERAR — ¿Cómo volvemos a las operaciones normales?
La lista de verificación a continuación sigue ese orden. Dieciocho pasos, asignados a seis funciones:
| Función NIST | Paso | Acción |
|---|---|---|
| Gobernar | 1 | Crear una política de ciberseguridad |
| Gobernar | 2 | Realizar una evaluación de riesgos |
| Gobernar | 3 | Abordar los requisitos de cumplimiento |
| Gobernar | 4 | Considerar un seguro cibernético |
| Identificar | 5 | Inventariar hardware y software |
| Identificar | 6 | Clasificar sus datos |
| Proteger | 7 | Proteger sus contraseñas |
| Proteger | 8 | Aplicar autenticación multifactor |
| Proteger | 9 | Capacitar a sus empleados |
| Proteger | 10 | Proteger su red |
| Proteger | 11 | Proteger sus endpoints |
| Proteger | 12 | Hacer copias de seguridad de sus datos |
| Proteger | 13 | Controlar el acceso a los datos |
| Detectar | 14 | Monitorear sus sistemas |
| Detectar | 15 | Implementar detección de intrusiones |
| Responder | 16 | Crear un plan de respuesta a incidentes |
| Recuperar | 17 | Desarrollar un plan de continuidad del negocio |
| Recuperar | 18 | Probar sus procedimientos de recuperación |
GOBERNAR: Establezca su base de ciberseguridad
Gobernar es donde la mayoría de las pequeñas empresas saltan directamente a comprar herramientas. Eso es un error. Sin una política, una evaluación de riesgos y una propiedad clara de las decisiones de seguridad, todos los demás controles carecen de dirección y responsabilidad.
Paso 1. Crear una política de ciberseguridad
Una política de ciberseguridad es el reglamento de su organización. Define el comportamiento aceptable y comunica a cada empleado lo que se espera de él.
Cubra cuatro áreas como mínimo:
- Uso aceptable: qué pueden y qué no pueden hacer los empleados con los dispositivos, redes y datos de la empresa, incluyendo el uso personal del equipo y el software aprobado.
- Política de contraseñas: contraseñas únicas por cuenta, sin credenciales compartidas, almacenamiento solo en un gestor de contraseñas aprobado.
- Manejo de datos: cómo clasificar, almacenar, compartir y eliminar datos de la empresa y de los clientes.
- Reporte de incidentes: a quién contactar y qué información proporcionar cuando algo parece sospechoso.
Una política concisa de tres a cinco páginas que los empleados realmente lean supera a un documento de cincuenta páginas sin leer en una unidad compartida.
Paso 2. Realizar una evaluación de riesgos
Una evaluación de riesgos identifica sus activos más valiosos y sus mayores debilidades, para que sepa dónde gastar primero el presupuesto de seguridad limitado.
Haga cuatro preguntas:
- ¿Qué datos causarían el mayor daño si fueran robados o destruidos?
- ¿Qué sistemas son críticos para las operaciones diarias?
- ¿Cuáles son nuestras mayores brechas? (Sin MFA, software desactualizado, personal sin capacitar, copias de seguridad débiles)
- ¿Cuál es el impacto comercial del ransomware, una brecha de datos o un tiempo de inactividad prolongado?
El Small Biz Cyber Planner de la FCC ofrece una evaluación guiada gratuita diseñada específicamente para pequeñas empresas. Toma aproximadamente 30 minutos y produce un plan de acción personalizado.
Paso 3. Abordar los requisitos de cumplimiento
Dependiendo de su industria y de dónde se encuentren sus clientes, es posible que ya esté legalmente obligado a proteger los datos que posee.
- El GDPR Artículo 33 otorga a las empresas de la UE 72 horas para reportar una brecha. Las empresas de la UE también deben consultar los requisitos de gestión de acceso de NIS2, que añaden expectativas específicas de registro de auditoría.
- La Regla de Seguridad de HIPAA cubre la información de salud del paciente.
- PCI DSS rige los datos de titulares de tarjetas.
- SOX requiere controles sobre la precisión y seguridad de los datos financieros y los sistemas que los procesan.
El incumplimiento conlleva una exposición financiera real. Las multas del GDPR pueden alcanzar 20 millones de euros o el 4% de la facturación global anual, lo que sea mayor, según el Artículo 83.
Paso 4. Considerar un seguro cibernético
El seguro cibernético ayuda a cubrir el costo de una brecha: investigación forense, honorarios legales, notificación a clientes, monitoreo de crédito y pérdidas por interrupción del negocio.
Las buenas prácticas de seguridad siguen siendo la defensa principal. El seguro solo cubre las consecuencias financieras después de un incidente. Las aseguradoras exigen cada vez más pruebas de controles básicos, como MFA, capacitación de empleados y copias de seguridad regulares, antes de emitir cobertura, y las primas han aumentado considerablemente en los últimos años.
Antes de comprar una póliza, confirme exactamente qué está excluido. Muchas pólizas limitan o excluyen los pagos de ransomware y la cobertura por interrupción del negocio.
IDENTIFICAR: Conozca lo que necesita proteger
Identificar construye el trabajo de inventario y clasificación del que depende cada control posterior. Tiene que saber qué está protegiendo antes de poder protegerlo.
Paso 5. Inventariar su hardware y software
Mantenga un inventario actualizado de cada dispositivo y aplicación conectado a su red: computadoras, servidores, dispositivos móviles, routers y dispositivos IoT en el lado del hardware; sistemas operativos, aplicaciones empresariales, servicios en la nube y extensiones de navegador en el lado del software.
Registre el propietario del dispositivo, la versión del sistema operativo, la versión del software y la fecha de la última actualización. Este inventario cumple tres funciones a la vez: identifica sistemas desactualizados o sin soporte, rastrea dispositivos cuando los empleados se van y mapea su superficie de ataque real.
Las herramientas de gestión de endpoints automatizan esto para flotas más grandes; una hoja de cálculo actualizada trimestralmente funciona para equipos más pequeños.
Paso 6. Clasificar sus datos
No todos los datos merecen el mismo nivel de protección. Organizarlos en niveles le permite concentrar el gasto en seguridad donde importa.
- Públicos: Materiales de marketing, contenido publicado.
- Internos: Documentos comerciales generales que no causarían daño grave si se divulgaran.
- Confidenciales: Datos de clientes, registros financieros, información de empleados, secretos comerciales.
- Restringidos: Datos de tarjetas de pago, registros de salud y otros datos sujetos a requisitos regulatorios.
Los datos confidenciales y restringidos deben estar cifrados, con acceso limitado a personas con una necesidad comercial documentada, y manejados bajo procedimientos escritos.
PROTEGER: Implemente sus defensas principales
Proteger es la función más grande de esta lista de verificación, y con razón: es donde residen la mayoría de los controles de seguridad del día a día, desde la higiene de contraseñas hasta las copias de seguridad.
Paso 7. Proteger sus contraseñas
Las credenciales débiles y reutilizadas siguen siendo uno de los problemas más fáciles de solucionar y entre los más explotados. El DBIR 2026 de Verizon encontró que el abuso de credenciales ahora representa el 13% de las brechas, bajando del 20%, ya que la explotación de vulnerabilidades lo superó con un 31%.
La solución: Un gestor de contraseñas. Herramientas como Passwork generan contraseñas únicas de más de 15 caracteres, las almacenan en una bóveda cifrada, comparten credenciales sin exponerlas, identifican las débiles o reutilizadas a través de un panel de seguridad y registran quién accedió a qué.
Incluso con un gestor implementado, mantenga la línea en los fundamentos: longitud sobre complejidad, una contraseña por cuenta, nada escrito a mano. Consulte nuestra guía de higiene de contraseñas y por qué las reglas de complejidad ya no funcionan.
Paso 8. Aplicar autenticación multifactor (MFA)
MFA requiere dos o más métodos de verificación: algo que sabe (una contraseña), algo que tiene (un teléfono o llave de seguridad), o algo que es (una huella dactilar o escaneo facial).
Actívelo inmediatamente para:
- Cuentas de correo electrónico (su bandeja de entrada restablece todas las demás contraseñas)
- Sistemas financieros
- Almacenamiento en la nube
- Cuentas administrativas
- Cualquier sistema que contenga datos sensibles
La investigación de seguridad de identidad de Microsoft ha encontrado que MFA bloquea la gran mayoría de los intentos de compromiso de cuentas. Incluso si un atacante roba una contraseña a través de phishing o una brecha, MFA lo detiene en el segundo factor.
Paso 9. Capacitar a sus empleados
El DBIR 2026 de Verizon encontró que el elemento humano es un factor en el 62% de las brechas: clics en phishing, ingeniería social o configuración incorrecta. Las personas necesitan capacitación explícita para reconocer estas amenazas y saber cómo responder cuando aparecen en su bandeja de entrada.
Estructure la capacitación en tres capas: incorporación dentro de la primera semana, una actualización anual sobre nuevas amenazas y cambios de políticas, y simulaciones de phishing trimestrales. Cuando alguien falla una simulación, responda con orientación constructiva. Mantenga las sesiones cortas (15-20 minutos) y basadas en escenarios reales.
Temas clave a cubrir: reconocimiento de phishing, ingeniería social, higiene de contraseñas, seguridad física y reporte de incidentes. Nuestra guía sobre ingeniería social vs. ataques de phishing cubre cómo se superponen y dónde los ataques impulsados por IA de 2026 cambiaron las reglas del juego.
Paso 10. Proteger su red
Su red es la base sobre la que funciona todo lo demás. Configure firewalls con reglas de mínimo privilegio, use WPA3 para Wi-Fi (WPA2 si no está disponible), y requiera una VPN para cualquier acceso remoto a datos sensibles. El trabajo remoto introduce la mayoría de las brechas. Nuestro análisis de 10 fallos de seguridad en el trabajo remoto muestra lo que generalmente sale mal, desde contraseñas predeterminadas de routers hasta VPNs omitidas. Si los empleados usan dispositivos personales, consulte nuestra guía de seguridad BYOD para controles a nivel de dispositivo.
Paso 11. Proteger sus endpoints
Los endpoints (computadoras, portátiles, dispositivos móviles) son donde los empleados interactúan con sus datos, y donde el malware obtiene un punto de apoyo con mayor frecuencia.
Las herramientas de Endpoint Detection and Response (EDR) se han convertido en el estándar básico: identifican comportamiento sospechoso, contienen amenazas automáticamente y añaden detalle forense que el antivirus simple no ofrece. Varios proveedores ahora ofrecen precios de EDR para presupuestos de pequeñas empresas.
Como mínimo, cada dispositivo necesita:
- Escaneo antimalware en tiempo real
- Actualizaciones automáticas
- Escaneos completos programados.
La aplicación de parches importa más de lo que la mayoría de las pymes suponen. La explotación de vulnerabilidades sin parchear es ahora la forma más común en que los atacantes ingresan, según el DBIR 2026 citado anteriormente. Habilite las actualizaciones automáticas donde su software lo permita, aplique parches críticos dentro de las 48 horas posteriores a su lanzamiento y mantenga un inventario de versiones de software para saber qué sigue expuesto.
Si los empleados usan dispositivos móviles para trabajar, añada Mobile Device Management (MDM) para aplicar políticas, cifrar datos y habilitar el borrado remoto.
Paso 12. Hacer copias de seguridad de sus datos
La regla 3-2-1: 3 copias de sus datos, 2 tipos de medios (por ejemplo, disco local y nube), 1 copia fuera del sitio. Haga copias de seguridad de todos los datos críticos del negocio, correo electrónico, registros financieros y configuraciones del sistema, diariamente para sistemas críticos, semanalmente para el resto.
Retenga múltiples versiones que abarquen al menos 30 días; el ransomware a menudo permanece inactivo antes de activarse, por lo que necesita copias de seguridad limpias de antes de la infección. Haga que las copias de seguridad sean inmutables durante un período establecido para que el ransomware no pueda cifrarlas junto con los datos de producción.
Pruebe la restauración trimestralmente: confirme que las copias de seguridad se completan, que los datos se restauran dentro de los plazos aceptables y que los datos restaurados son utilizables.
Paso 13. Controlar el acceso a los datos
El principio de mínimo privilegio significa que los usuarios obtienen solo el acceso mínimo que su trabajo requiere.
El Control de Acceso Basado en Roles (RBAC) asigna permisos a roles. Cuando alguien cambia de puesto, se intercambia su asignación de rol y los permisos se actualizan automáticamente. Un gestor de contraseñas como Passwork le ofrece este control integrado: su sistema basado en roles permite a los administradores definir quién accede a qué credenciales y aplicar la separación de funciones a nivel de bóveda.
Revise el acceso trimestralmente: elimine a los empleados que se han ido inmediatamente, ajuste los roles cambiados y revoque cualquier acceso innecesario.
Gestión de cuentas privilegiadas: para cuentas de administrador, limite cuántas existen, manténgalas separadas de las cuentas de uso diario, requiera MFA, registre toda la actividad y use acceso justo a tiempo cuando sea posible.
Elimine las cuentas compartidas. Cuando una sea inevitable, contrólela a través de un gestor de contraseñas que registre quién accedió y cuándo.
DETECTAR: Monitoree la actividad sospechosa
Asuma que un atacante determinado eventualmente entrará. Detectar se trata de notarlo antes de que causen daño real.
Paso 14. Monitorear sus sistemas
Registre y monitoree:
- Intentos de inicio de sesión fallidos (posible fuerza bruta o credenciales comprometidas),
- Patrones de acceso inusuales (inicios de sesión desde ubicaciones inesperadas o horas extrañas),
- Cambios inesperados en el sistema (nuevas cuentas, ediciones de permisos, nuevo software), y
- Tráfico de red anormal (conexiones salientes inusuales o transferencias grandes).
Para empresas que dependen de personal de TI general en lugar de un equipo de seguridad dedicado, dos opciones llenan el vacío:
- Las herramientas de Security Information and Event Management (SIEM) basadas en la nube agregan registros y señalan anomalías, con niveles de precios diseñados para pymes.
- Managed Detection and Response (MDR) externaliza el monitoreo 24/7 a un proveedor, brindándole detección de nivel empresarial sin construir un centro de operaciones de seguridad interno.
Paso 15. Implementar detección de intrusiones (para pymes avanzadas)
A medida que crece la madurez de seguridad, considere los Sistemas de Detección de Intrusiones (IDS) o los Sistemas de Prevención de Intrusiones (IPS). IDS le alerta sobre patrones de tráfico malicioso, IPS lo bloquea automáticamente. La mayoría de las pequeñas empresas deberían tratar esto como una inversión de segunda fase, una vez que las contraseñas, MFA, copias de seguridad y capacitación estén sólidas y monitoreadas.
RESPONDER: Planifique para un incidente de seguridad
Un plan documentado, creado antes de que ocurra un incidente, reduce el tiempo de respuesta y limita el daño. Omita este paso y cada decisión durante un incidente real se tomará bajo presión, generalmente mal.
Paso 16. Crear un plan de respuesta a incidentes (IR)
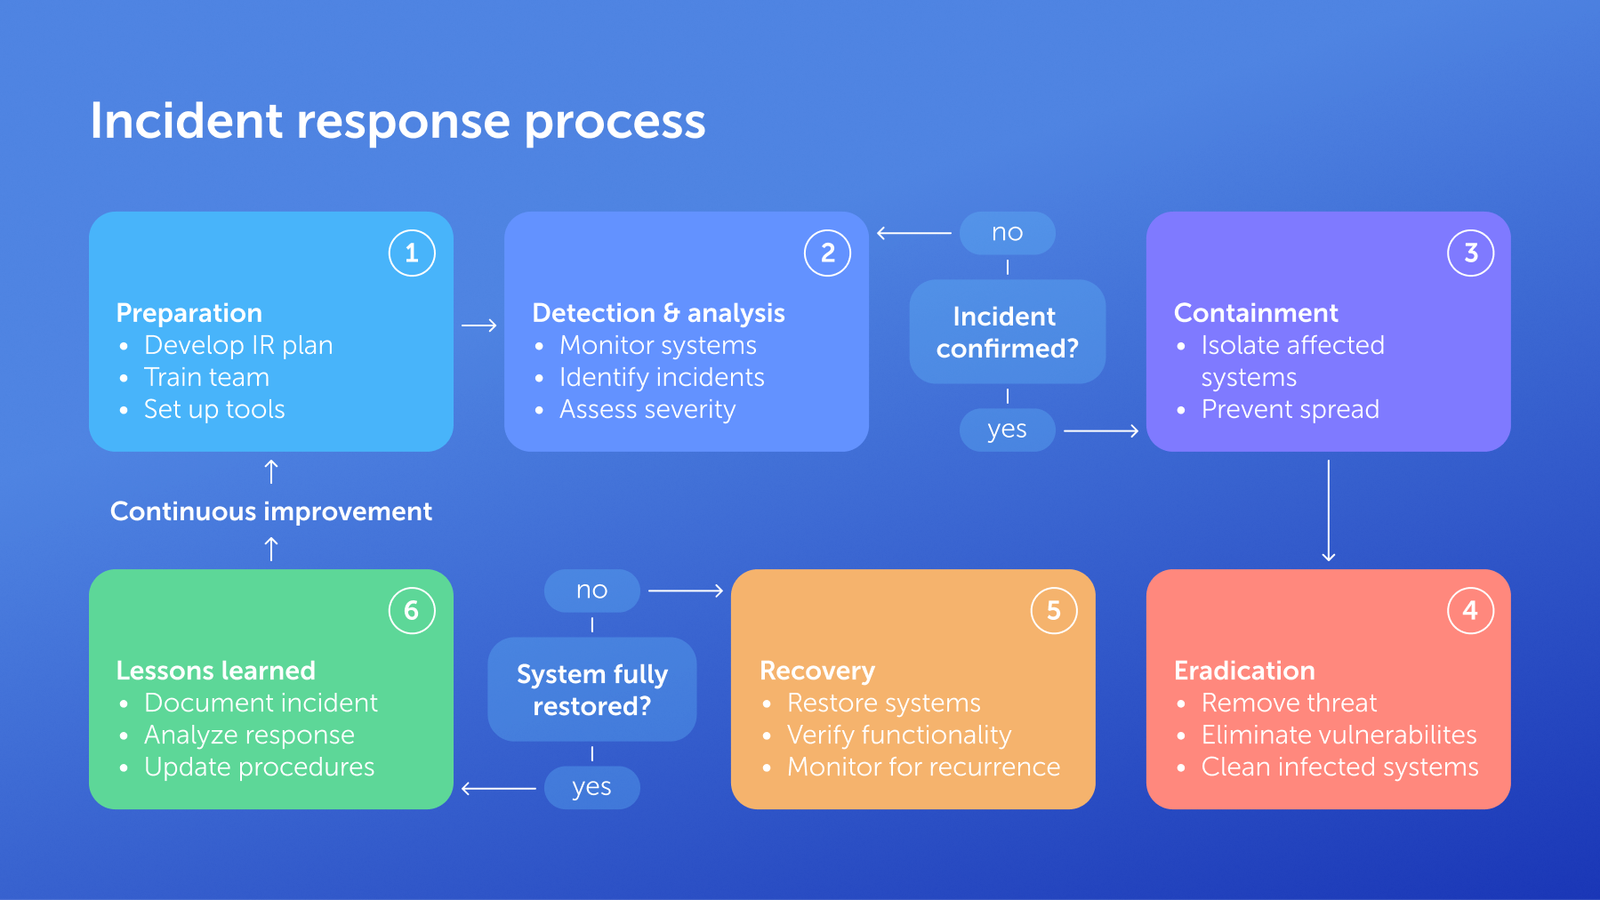
Un plan de respuesta a incidentes define quién hace qué, para que nadie improvise cuando importa. El ciclo de vida de seis pasos:
- Preparación: documente el plan, asigne roles, realice ejercicios de simulación.
- Detección y análisis: confirme el alcance y la gravedad.
- Contención: aísle sistemas, desactive cuentas comprometidas.
- Erradicación: elimine la amenaza, corrija la causa raíz.
- Recuperación: restaure desde copias de seguridad limpias, reactive los sistemas gradualmente.
- Lecciones aprendidas: revise dentro de dos semanas, actualice el plan.
Mantenga niveles de gravedad, una lista de contactos actualizada (TI, legal, aseguradora, fuerzas del orden) y procedimientos de comunicación con clientes y medios. Conozca sus plazos: el GDPR requiere notificación dentro de 72 horas (Artículo 33); muchas leyes estatales de EE. UU. permiten 30-60 días.
RECUPERAR: Asegure la continuidad del negocio
Un plan de respuesta a incidentes limpia su entorno técnico; un plan de continuidad del negocio mantiene a la empresa operando mientras eso sucede.
Paso 17. Desarrollar un plan de continuidad del negocio (BCP)
Su BCP debe identificar qué funciones comerciales son esenciales y deben continuar durante un incidente, como servicio al cliente, procesamiento de pedidos o nómina. Defina un Objetivo de Tiempo de Recuperación (RTO) para cuán rápido necesita volver cada sistema, y un Objetivo de Punto de Recuperación (RPO) para cuánta pérdida de datos es aceptable, ya que ese número determina la frecuencia de sus copias de seguridad. La guía de planificación de contingencias de NIST ofrece una referencia detallada para desarrollar esto.
Documente procedimientos alternativos para ejecutar funciones críticas manualmente si los sistemas primarios están caídos, un plan de comunicación para empleados, clientes y proveedores durante una interrupción prolongada, y un plan de sucesión para decisiones si las personas clave no están disponibles.
Paso 18. Probar sus procedimientos de recuperación
- Realice ejercicios de simulación al menos anualmente: reúna al equipo, recorra un escenario realista y encuentre las brechas en su plan antes de que un incidente real lo haga.
- Ejecute pruebas técnicas trimestralmente para sistemas críticos: restaure realmente desde una copia de seguridad, realice una conmutación por error a sistemas alternativos y confirme que la recuperación funciona según lo documentado.
- Las organizaciones maduras añaden simulaciones a escala completa periódicamente, que consumen muchos recursos pero revelan problemas que nada más descubrirá.
Documente cada resultado de prueba y actualice sus planes según lo que encuentre.
Conclusión
Una lista de verificación de ciberseguridad para pequeñas empresas da resultados cuando se implementa en orden: gobernanza y evaluación de riesgos primero, luego identificación, luego los controles de protección que detienen la mayoría de los incidentes antes de que comiencen. Detección, respuesta y recuperación cierran el ciclo para los incidentes que logran pasar de todos modos.
Comience esta semana con las acciones de mayor impacto y menor costo: implemente un gestor de contraseñas, active MFA en todas partes y programe su primera sesión de capacitación para empleados. Todo lo demás en esta lista de verificación se basa en esa base.
Preguntas frecuentes
¿Cuánto debe gastar una pequeña empresa en ciberseguridad?
Las guías de la industria sugieren asignar entre el 3-10% de su presupuesto de TI a ciberseguridad, escalando según su perfil de riesgo. Para una empresa con un presupuesto anual de TI de $50,000, eso es aproximadamente $1,500-$5,000 al año. Los fundamentos, un gestor de contraseñas, MFA, capacitación de empleados y copias de seguridad, cuestan menos que eso para la mayoría de las pequeñas empresas y proporcionan la mayor parte de la reducción de riesgos.
¿Qué es el Marco de Ciberseguridad NIST?
El Marco de Ciberseguridad NIST es un marco voluntario del Instituto Nacional de Estándares y Tecnología que proporciona a las organizaciones una estructura común para gestionar el riesgo de ciberseguridad a través de seis funciones: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Se escala desde pequeñas empresas hasta agencias gubernamentales sin dictar productos específicos.
¿Necesito un seguro cibernético?
El seguro cibernético ayuda a compensar el costo de una brecha, incluyendo investigación forense, honorarios legales e interrupción del negocio, pero las aseguradoras ahora esperan pruebas de controles básicos como MFA y copias de seguridad regulares antes de emitir una póliza. Lea las exclusiones cuidadosamente. Muchas pólizas limitan o excluyen completamente los pagos de ransomware.
¿Con qué frecuencia debemos realizar capacitación de seguridad?
Realice capacitación de incorporación dentro de la primera semana del empleado, una actualización completa al menos anualmente y simulaciones de phishing trimestralmente. La frecuencia importa menos que la consistencia. Una sola sesión anual sin refuerzo se desvanece rápidamente, mientras que los contactos breves y regulares mantienen activa la conciencia de seguridad.
¿Qué debemos hacer si somos víctimas de ransomware?
Aísle los sistemas afectados inmediatamente para detener la propagación, active su plan de respuesta a incidentes y contacte a las fuerzas del orden y a su proveedor de seguro cibernético antes de considerar cualquier pago de rescate. Cuando sea posible, restaurar desde copias de seguridad limpias y probadas evita la cuestión del rescate por completo. Muchas pólizas de seguro excluyen o limitan los pagos de rescate, haciendo que las copias de seguridad probadas sean su ruta de recuperación más confiable.
¿Cómo sabemos si nuestra seguridad actual es adecuada?
Ejecute la evaluación de riesgos del Paso 2 contra esta lista de verificación: si le falta MFA, un gestor de contraseñas, copias de seguridad probadas o un plan de respuesta a incidentes, tiene brechas medibles que cerrar. La adecuación es un objetivo móvil: requiere revisiones de acceso trimestrales y una reevaluación anual a medida que su negocio y el panorama de amenazas cambian.
 Passwork Team
 Alex Muntyan
 Alex Muntyan
Tabla de contenidos
- Puntos clave
- Marco de ciberseguridad NIST
- GOBERNAR: Establezca su base de ciberseguridad
- IDENTIFICAR: Conozca lo que necesita proteger
- PROTEGER: Implemente sus defensas principales
- DETECTAR: Monitoree la actividad sospechosa
- RESPONDER: Planifique para un incidente de seguridad
- RECUPERAR: Asegure la continuidad del negocio
- Conclusión
- Preguntas frecuentes
Tabla de contenidos
- Puntos clave
- Marco de ciberseguridad NIST
- GOBERNAR: Establezca su base de ciberseguridad
- IDENTIFICAR: Conozca lo que necesita proteger
- PROTEGER: Implemente sus defensas principales
- DETECTAR: Monitoree la actividad sospechosa
- RESPONDER: Planifique para un incidente de seguridad
- RECUPERAR: Asegure la continuidad del negocio
- Conclusión
- Preguntas frecuentes

Gestor de contraseñas autohospedado para su empresa
Passwork ofrece la ventaja de un trabajo en equipo eficaz con contraseñas corporativas en un entorno totalmente seguro
Más información