
Passwork almacena cada credencial en una estructura de tres niveles: bóvedas, carpetas y registros de contraseñas, cifrados con AES-256 en el lado del cliente para una protección de conocimiento cero. Dónde reside una credencial y quién puede acceder a ella depende del tipo de bóveda en la que se encuentra. Una bóveda de usuario personal que controla el propietario, o una bóveda de empresa o personalizada donde los administradores mantienen supervisión permanente.
Esta distinción importa porque las credenciales rara vez permanecen donde empezaron. Un ingeniero almacena una contraseña de base de datos en su bóveda personal, la comparte con dos colegas a través de la bandeja de entrada, y seis meses después nadie recuerda quién es el propietario o si la lista de acceso todavía coincide con el equipo. El mismo patrón genera tres riesgos recurrentes:
- Una cuenta crítica puede depender de un empleado que casualmente la posee.
- El acceso puede durar más que la razón por la que fue otorgado en primer lugar.
- La empresa pierde el rastro de quién posee y utiliza una credencial determinada.
El modelo de almacenamiento de Passwork aborda esto haciendo que la estructura de bóvedas y las reglas de acceso sean la fuente de verdad, no el intercambio ad hoc entre colegas. Esta guía explica cómo funciona esa estructura, desde los tipos de bóveda hasta el cifrado a nivel de registro, y dónde encajan el cifrado del lado del servidor y del lado del cliente.
Puntos clave
- La jerarquía de almacenamiento es bóveda → carpeta → registro. Un acceso directo reutiliza un registro en otro lugar sin duplicarlo.
- Un registro es la tarjeta de credencial. Contiene un inicio de sesión, URLs, notas, archivos y campos personalizados junto con la contraseña, no solo la contraseña en sí.
- Rol, grupo y tipo de bóveda son tres capas de acceso separadas: el rol controla la configuración, el grupo controla el acceso a la bóveda, el tipo de bóveda controla las reglas de creación.
- La ubicación determina la seguridad tanto como la fortaleza del cifrado: las credenciales compartidas pertenecen a una bóveda de empresa, nunca a una privada.
- El cifrado del lado del servidor siempre está activo. El cifrado del lado del cliente es opcional, añade una capa de conocimiento cero e intercambia comodidad por una contraseña maestra que no puede recuperarse si se olvida.
La jerarquía de almacenamiento: Bóveda, carpeta, registro
Passwork organiza cada credencial en tres niveles.
- Una bóveda es el contenedor cifrado de nivel superior y el punto donde se otorga acceso por primera vez.
- Una carpeta se encuentra dentro de una bóveda, puede anidarse para reflejar un equipo o proyecto real, y hereda el acceso de la bóveda por defecto, aunque puede restringir el acceso en una carpeta específica para aislar un subárbol sensible sin separarlo en una nueva bóveda.
- Un registro es la tarjeta de credencial en sí.
Un cuarto objeto, el acceso directo, permite reutilizar un registro en una bóveda o carpeta diferente. Enlaza al original en lugar de copiarlo, por lo que editar el registro actualiza cada acceso directo asociado. Si alguien puede realmente editar a través de un acceso directo depende del nivel de acceso que se le otorgó — un acceso directo puede compartirse como solo lectura, por ejemplo, permitiendo que alguien vea el registro sin poder modificarlo.
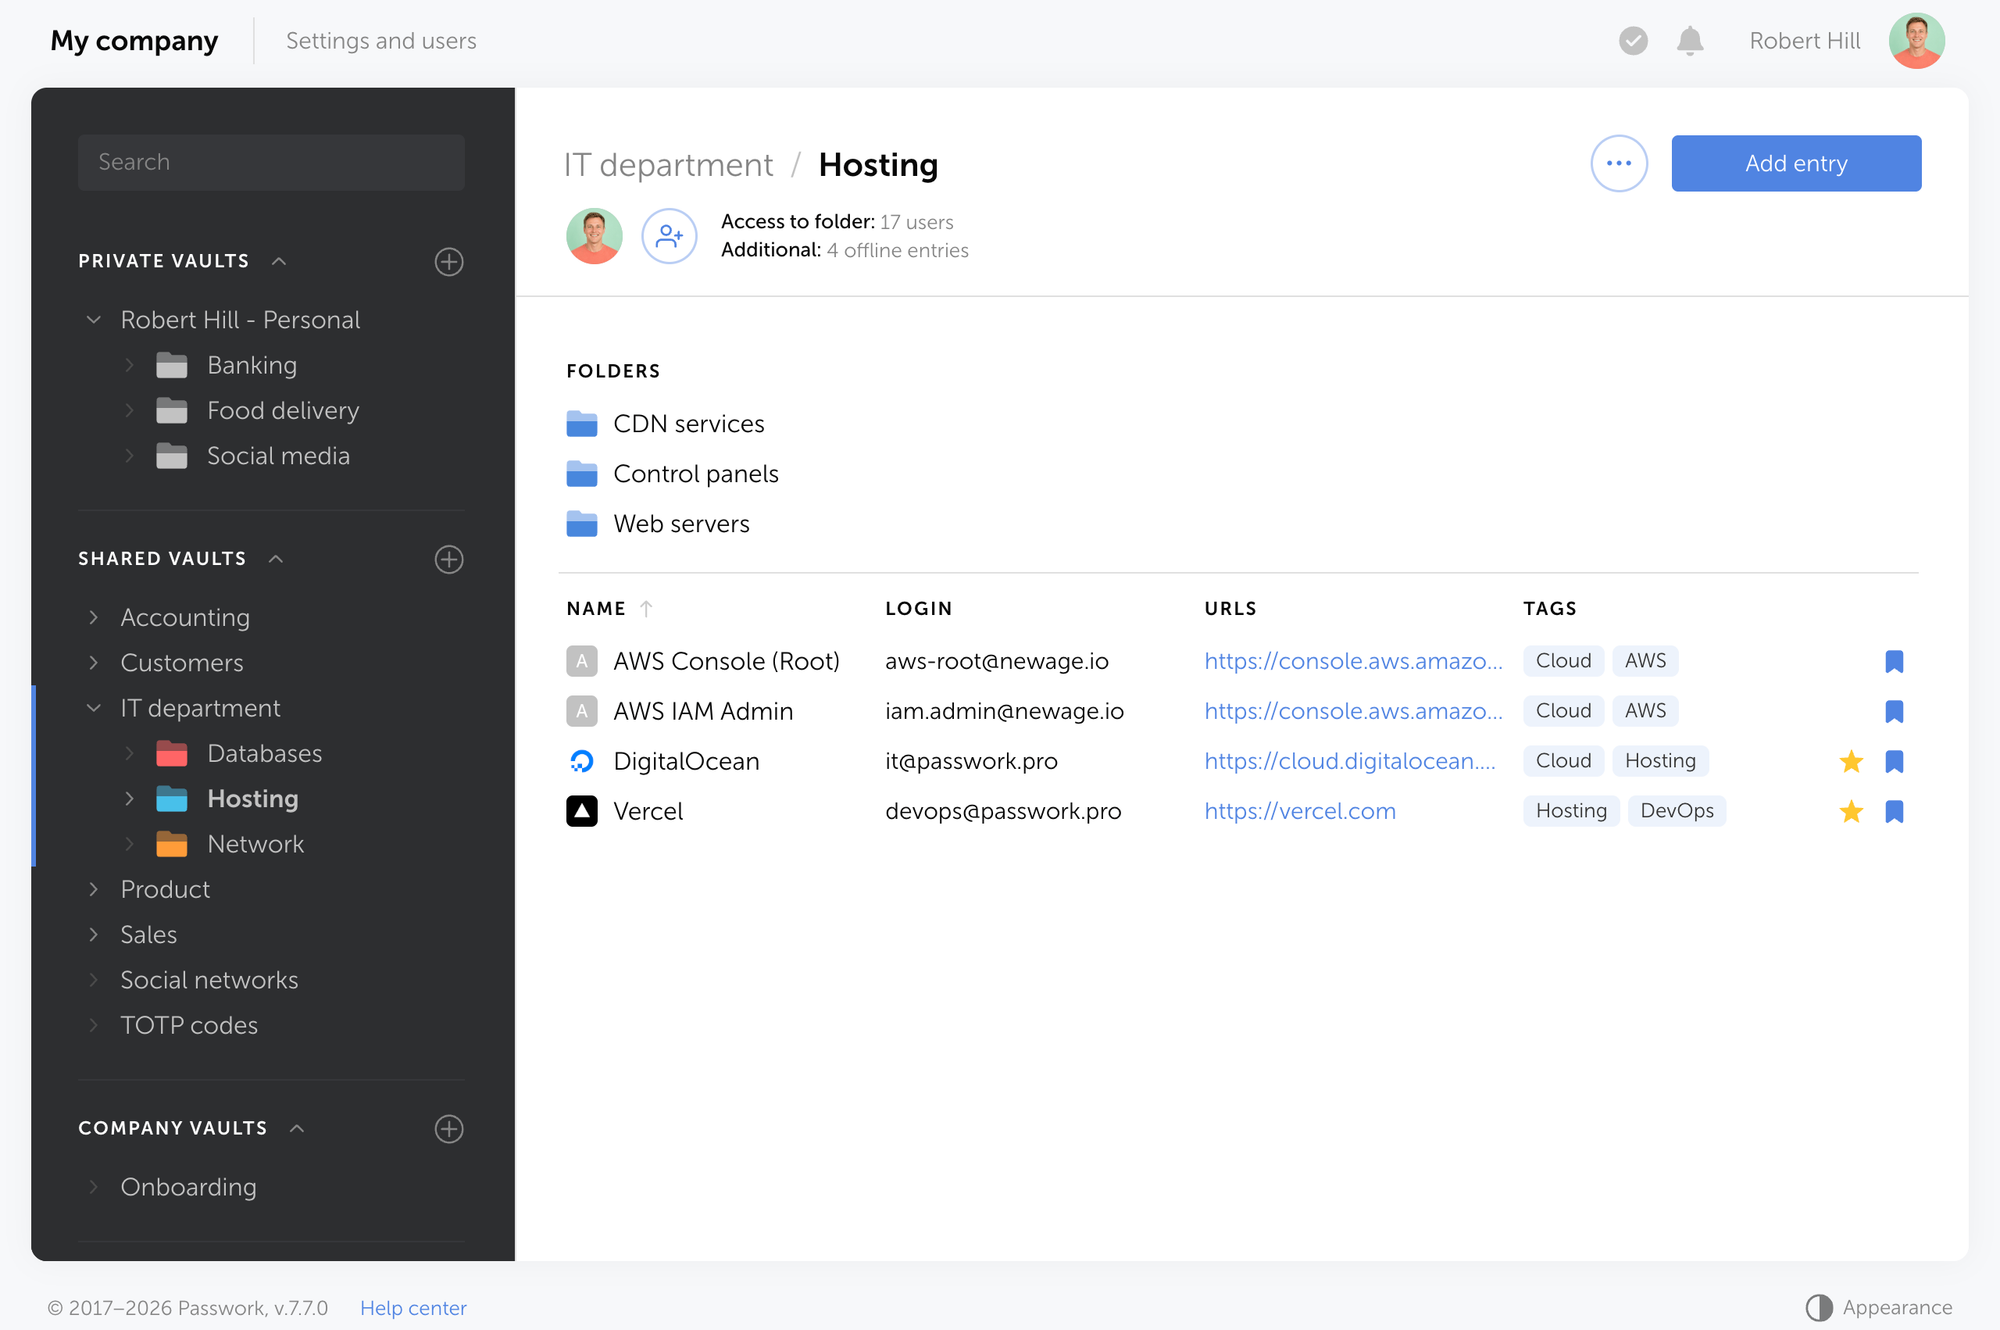
Una bóveda de Infraestructura de TI podría contener una carpeta de Servidores de producción que alberga un registro vpn-gateway-admin. La estructura refleja el equipo real, por lo que las decisiones de acceso tomadas a nivel de bóveda se propagan de manera coherente.
Registros: La tarjeta de credencial detrás de la contraseña
De los tres niveles, el registro es donde reside la credencial real, pero contiene más que solo una contraseña. Una entrada de contraseña en Passwork se llama registro, y puede incluir:
- un inicio de sesión
- una contraseña
- una o más URLs
- etiquetas
- una nota
- un archivo adjunto
- campos personalizados para inicios de sesión adicionales, contraseñas adicionales o códigos TOTP (contraseña de un solo uso basada en tiempo)
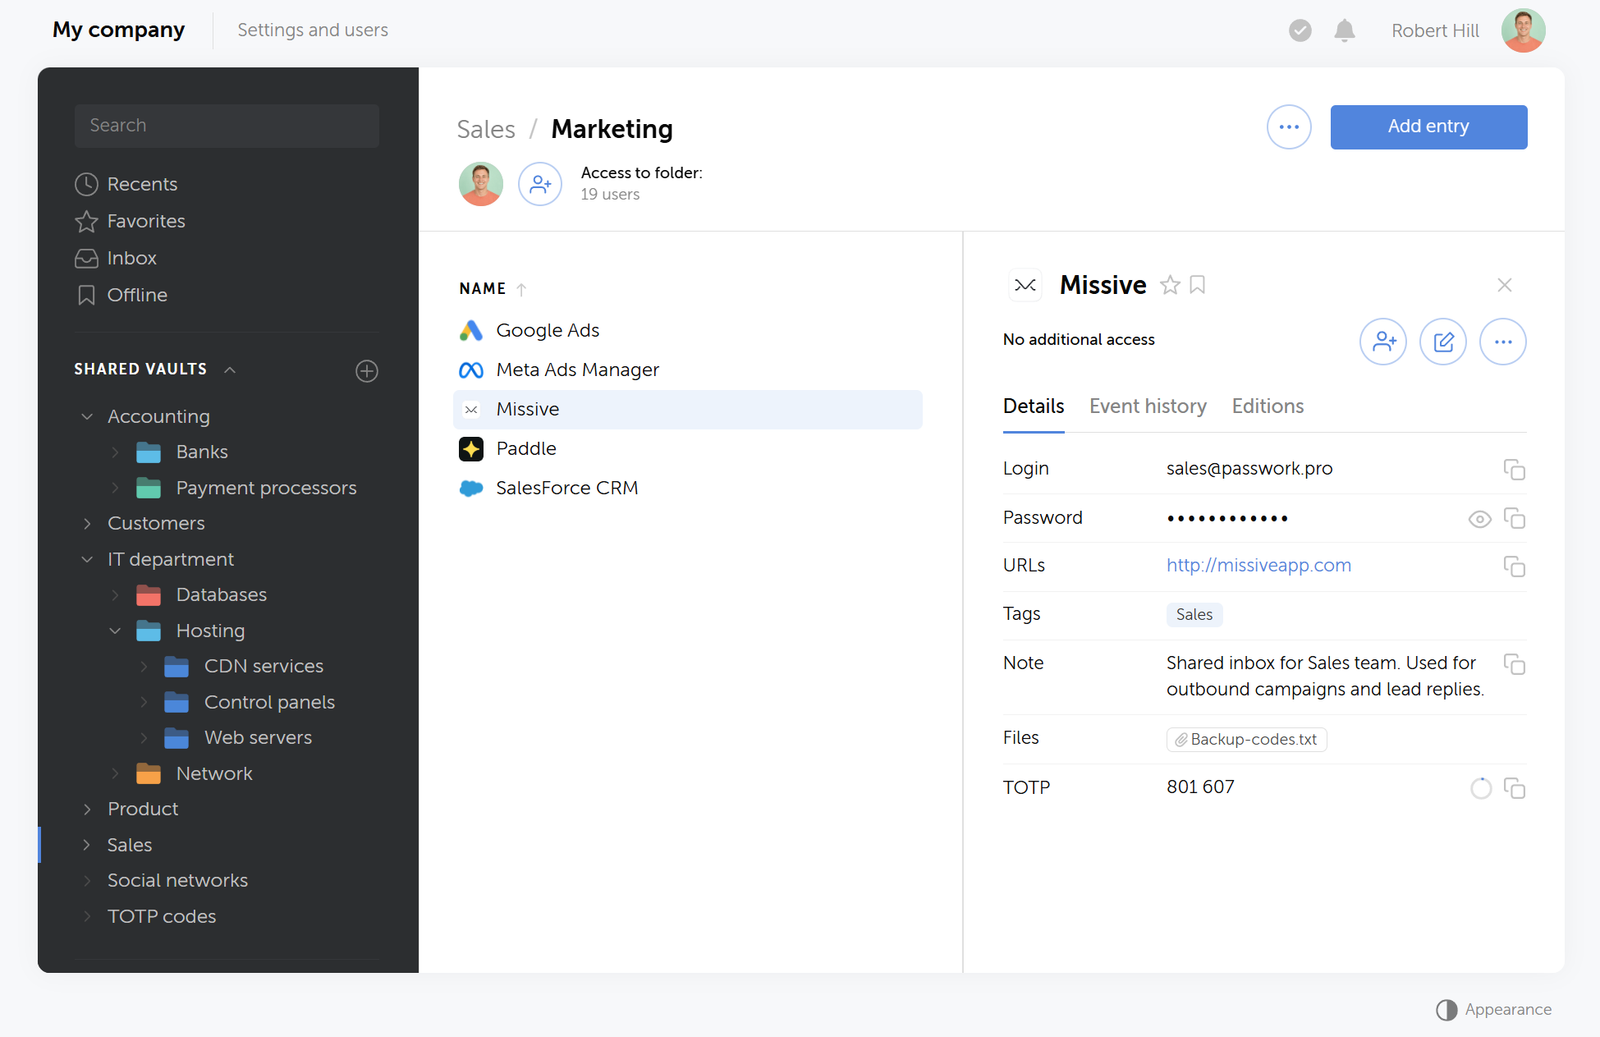
La contraseña es un campo en esa tarjeta. Un registro de base de datos de producción, por ejemplo, puede contener el inicio de sesión principal y la contraseña, una nota sobre la propiedad del servidor, una etiqueta de entorno y un campo personalizado TOTP para inicio de sesión con dos factores, todo en un objeto con capacidad de búsqueda en lugar de notas dispersas. Si un sistema tiene una cuenta de administrador de emergencia, añádala como un segundo campo personalizado en la misma entrada en lugar de crear un registro desconectado que es fácil de perder de vista.
Roles y grupos: Dos capas de permisos
Passwork divide los permisos en dos sistemas que controlan cosas diferentes.
- Un rol decide lo que un usuario puede hacer a nivel del sistema: invitar personas, conectar LDAP (Protocolo Ligero de Acceso a Directorios), ver el registro de actividad, gestionar licencias.
- Un grupo decide lo que ese mismo usuario puede ver o editar dentro de una bóveda o carpeta específica.
Cada usuario tiene exactamente un rol. Los roles integrados son Propietario, Administrador y Miembro. Los administradores también pueden crear roles personalizados, como un Auditor que puede ver registros y permisos pero no puede crear, editar o eliminar registros. Los roles gobiernan configuraciones y funciones, incluyendo pestañas de gestión de bóvedas, configuración de LDAP y acceso a la API. Por sí solos, no abren ninguna bóveda.
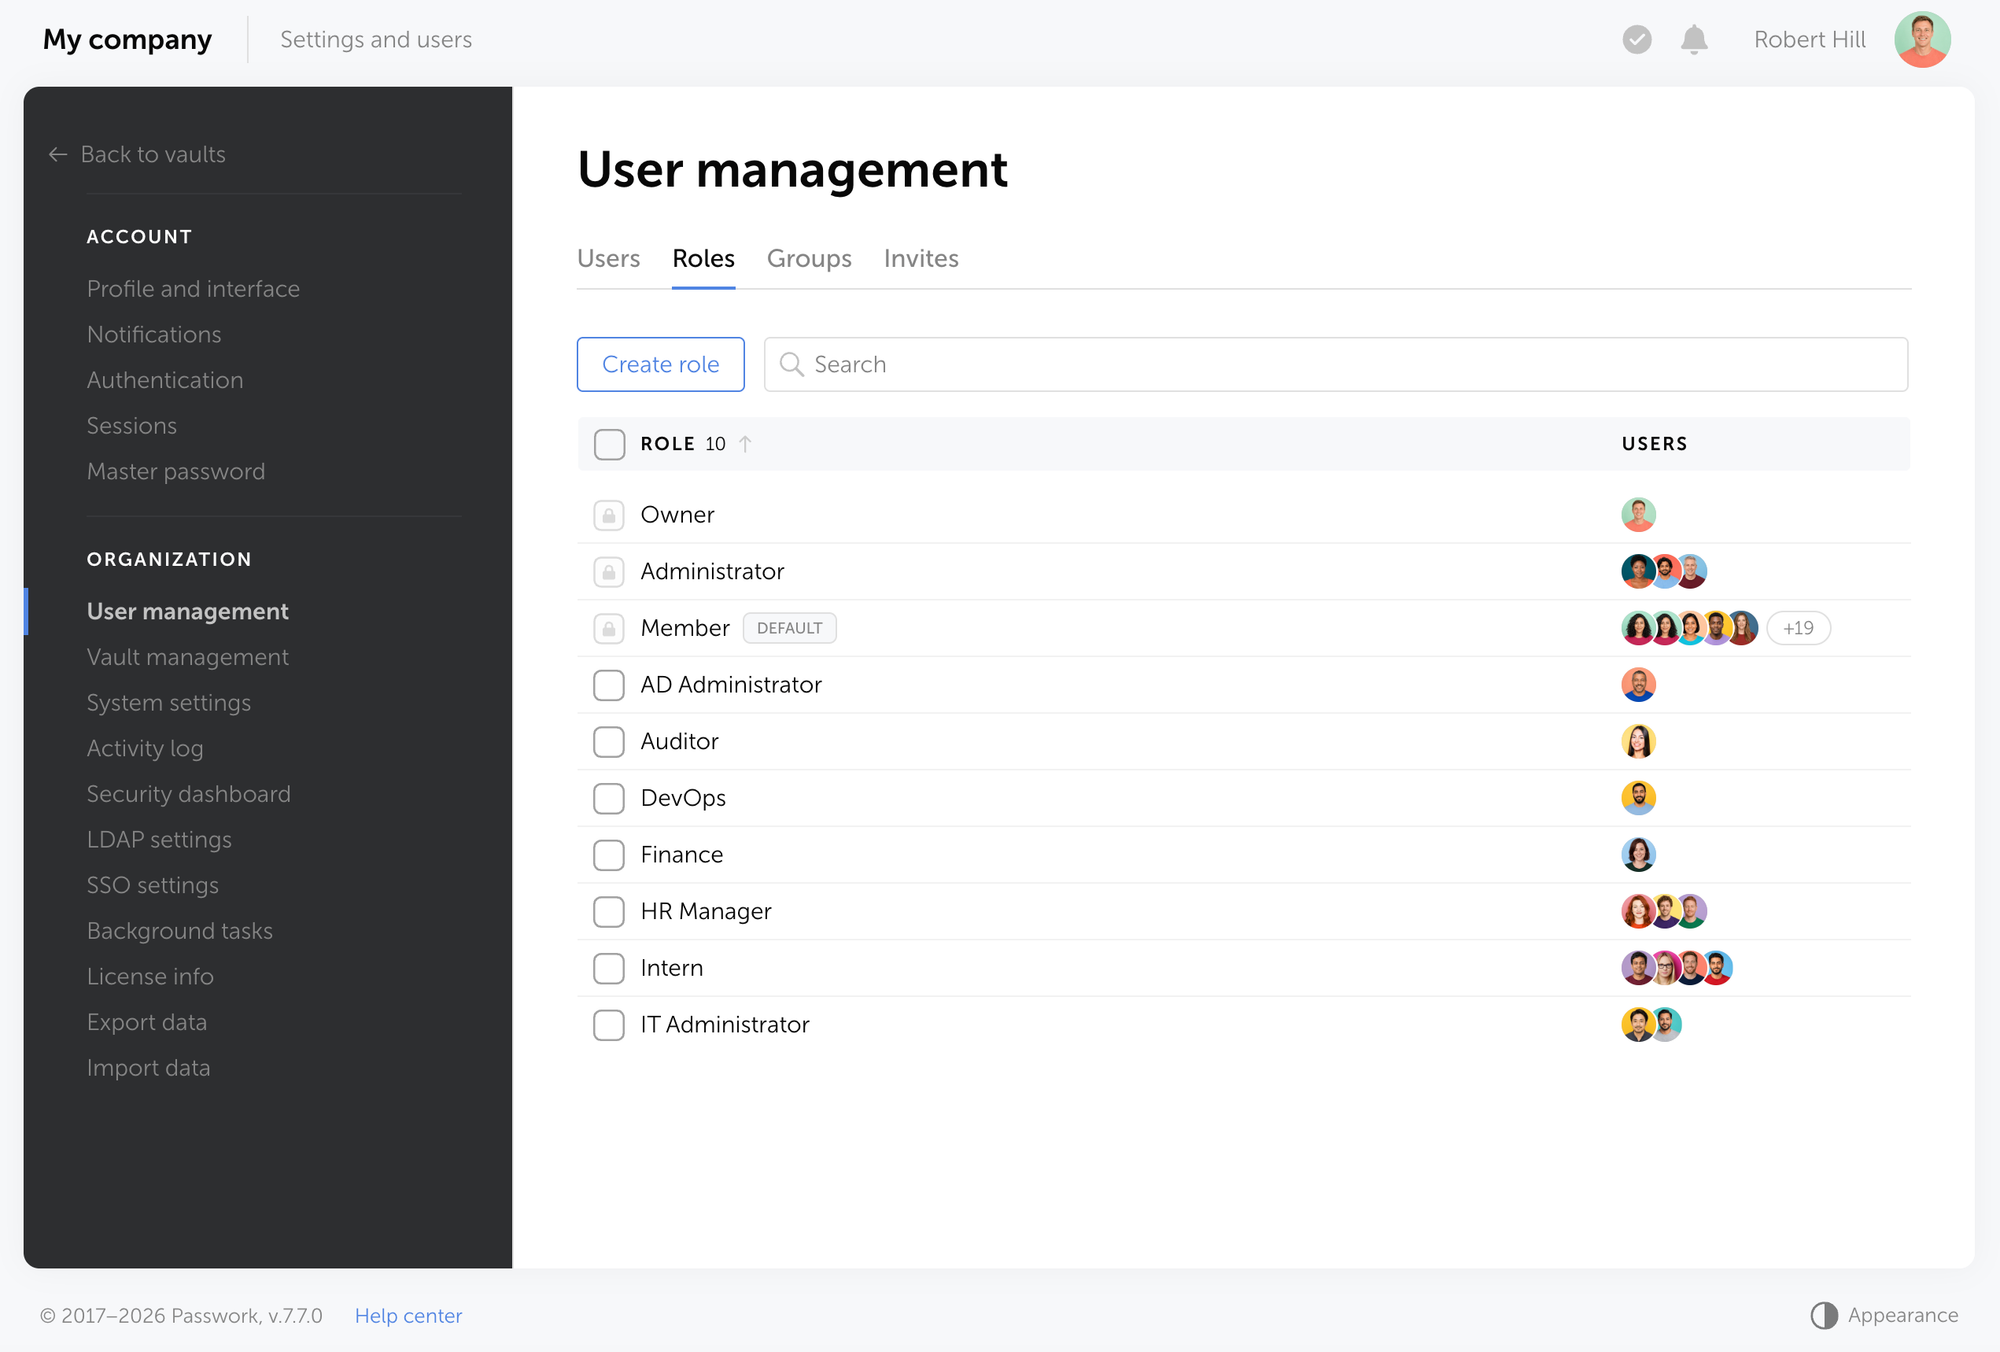
Un grupo es cómo un conjunto de personas obtiene acceso a una bóveda o carpeta, en un nivel que va desde Lectura hasta Acceso completo y Administrador. Un usuario puede pertenecer a varios grupos a la vez, y su acceso real a cualquier entrada proviene del nivel de su grupo, no de su rol.
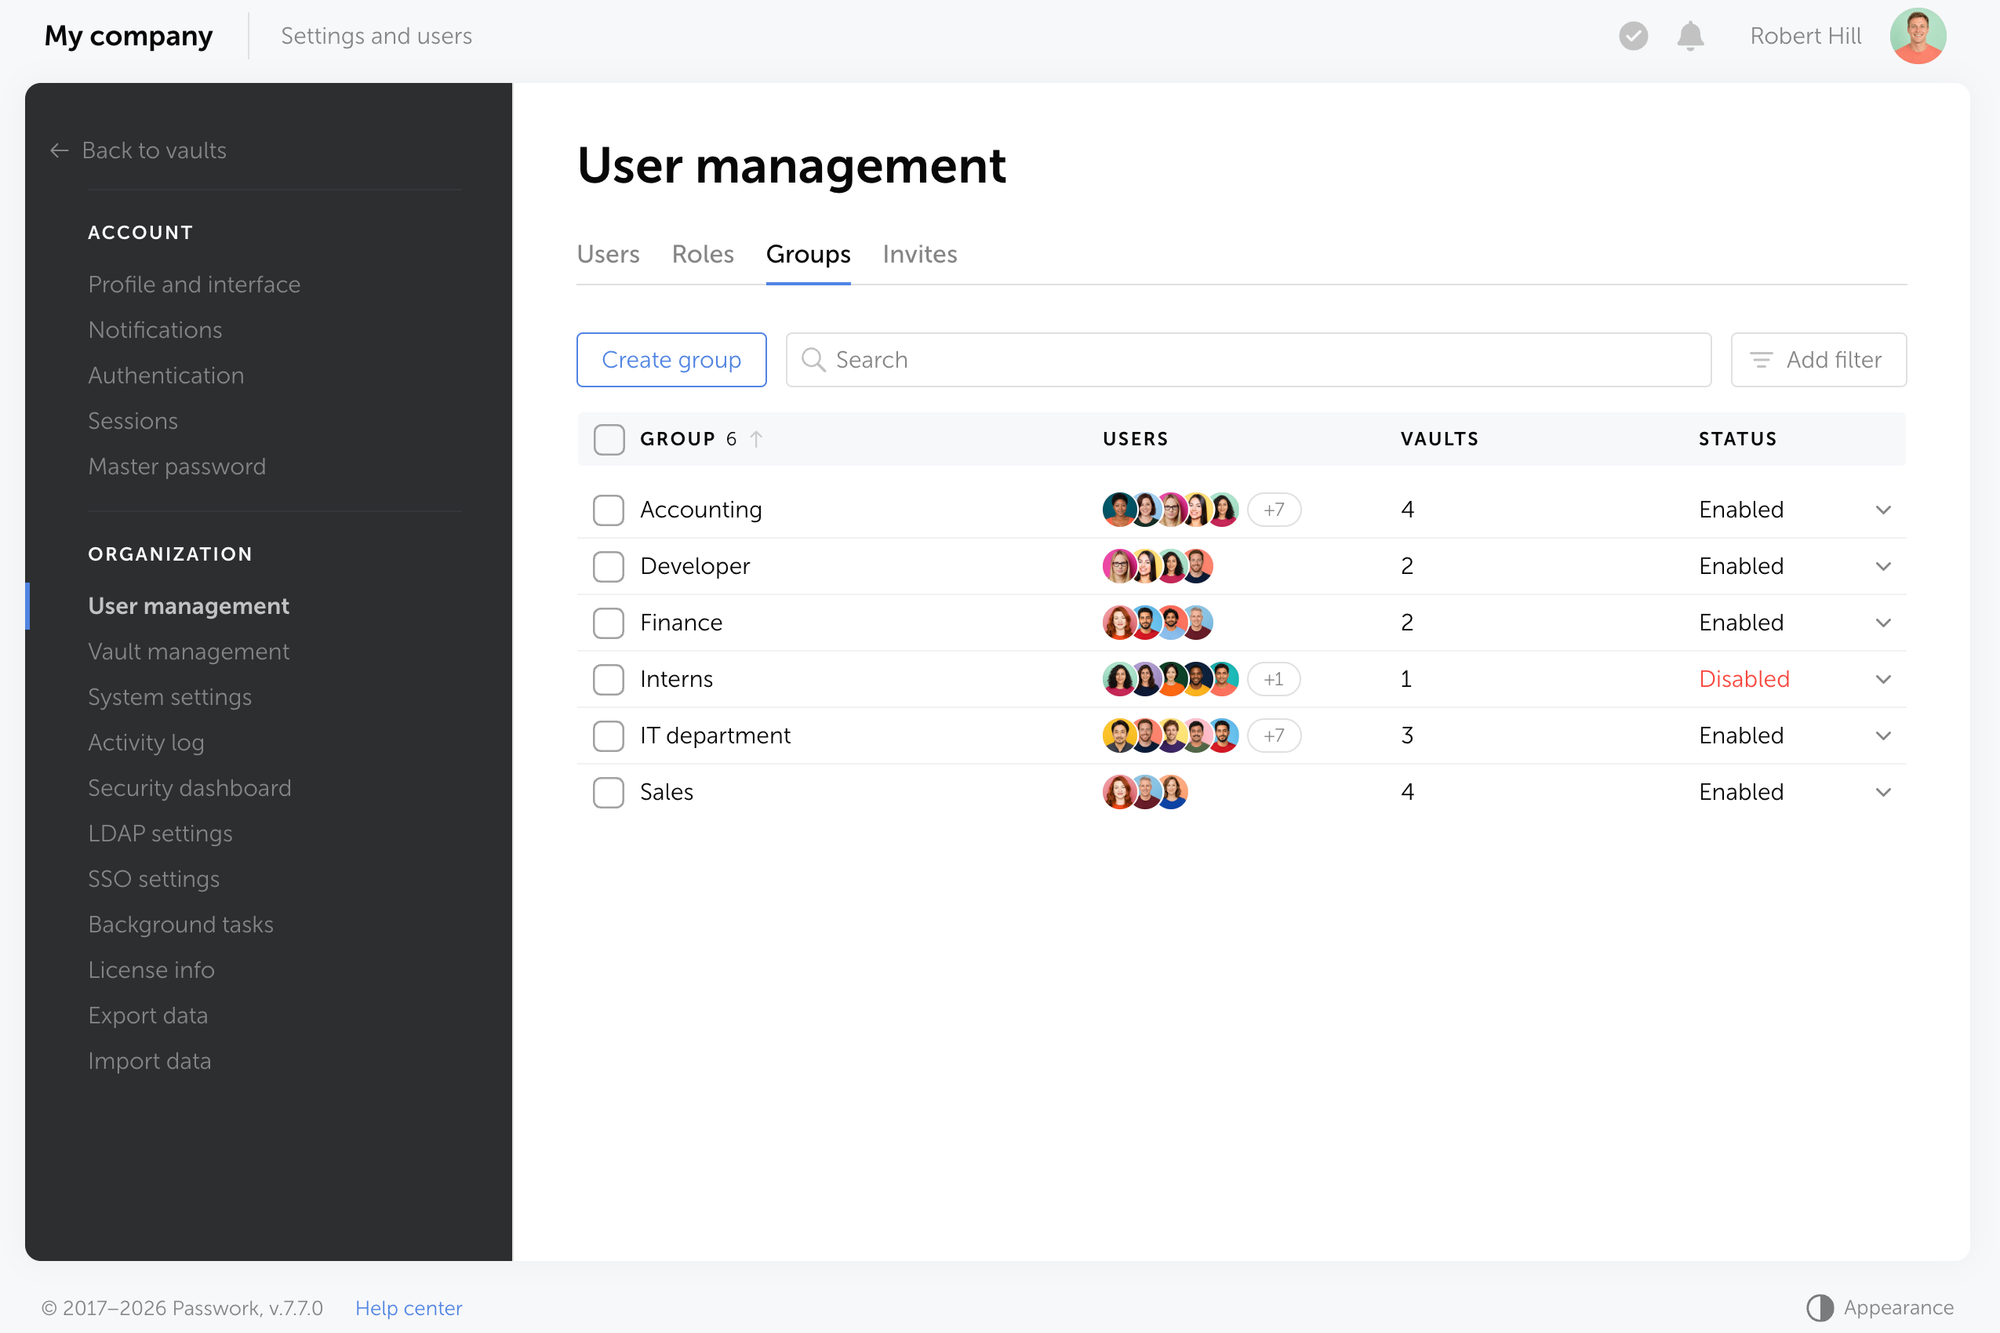
Los grupos son la palanca para el acceso diario
El patrón eficiente es primero el grupo: ponga a las personas en grupos y deje que el acceso existente a la bóveda de cada grupo haga el trabajo, en lugar de añadir usuarios individuales uno por uno, lo cual deja de escalar pasadas unas pocas personas. Un usuario añadido a un grupo hereda su acceso inmediatamente. Desactive el grupo y todos los miembros pierden ese acceso de una vez. Reactívelo y el acceso se restaura automáticamente.
Para organizaciones con Active Directory o LDAP, el mismo patrón se extiende más: un grupo de seguridad de AD o LDAP se mapea a un grupo de Passwork ya conectado a las bóvedas correctas, por lo que añadir a alguien al grupo de AD otorga acceso a Passwork sin un paso manual separado.
Tipos de bóveda: Política para una categoría de bóvedas
Un tipo de bóveda es una plantilla de política para una categoría de bóvedas, no un rol ni un grupo. Controla dos cosas: quién puede crear una bóveda de este tipo, y qué administradores se añaden automáticamente a cada bóveda creada bajo él. También puede restringir lo que el creador puede hacer dentro de las bóvedas de ese tipo, como permitir que alguien cree una bóveda sin permitirle invitar a otros usuarios.
Passwork viene con dos tipos integrados.
- Una bóveda de usuario es privada por defecto para su creador y se convierte en compartida en el momento en que el propietario otorga acceso a otra persona.
- Una bóveda de empresa está disponible para su creador y para los administradores corporativos, que se añaden automáticamente y no pueden ser eliminados ni degradados, lo que mantiene la bóveda bajo control organizacional incluso si el creador se va.
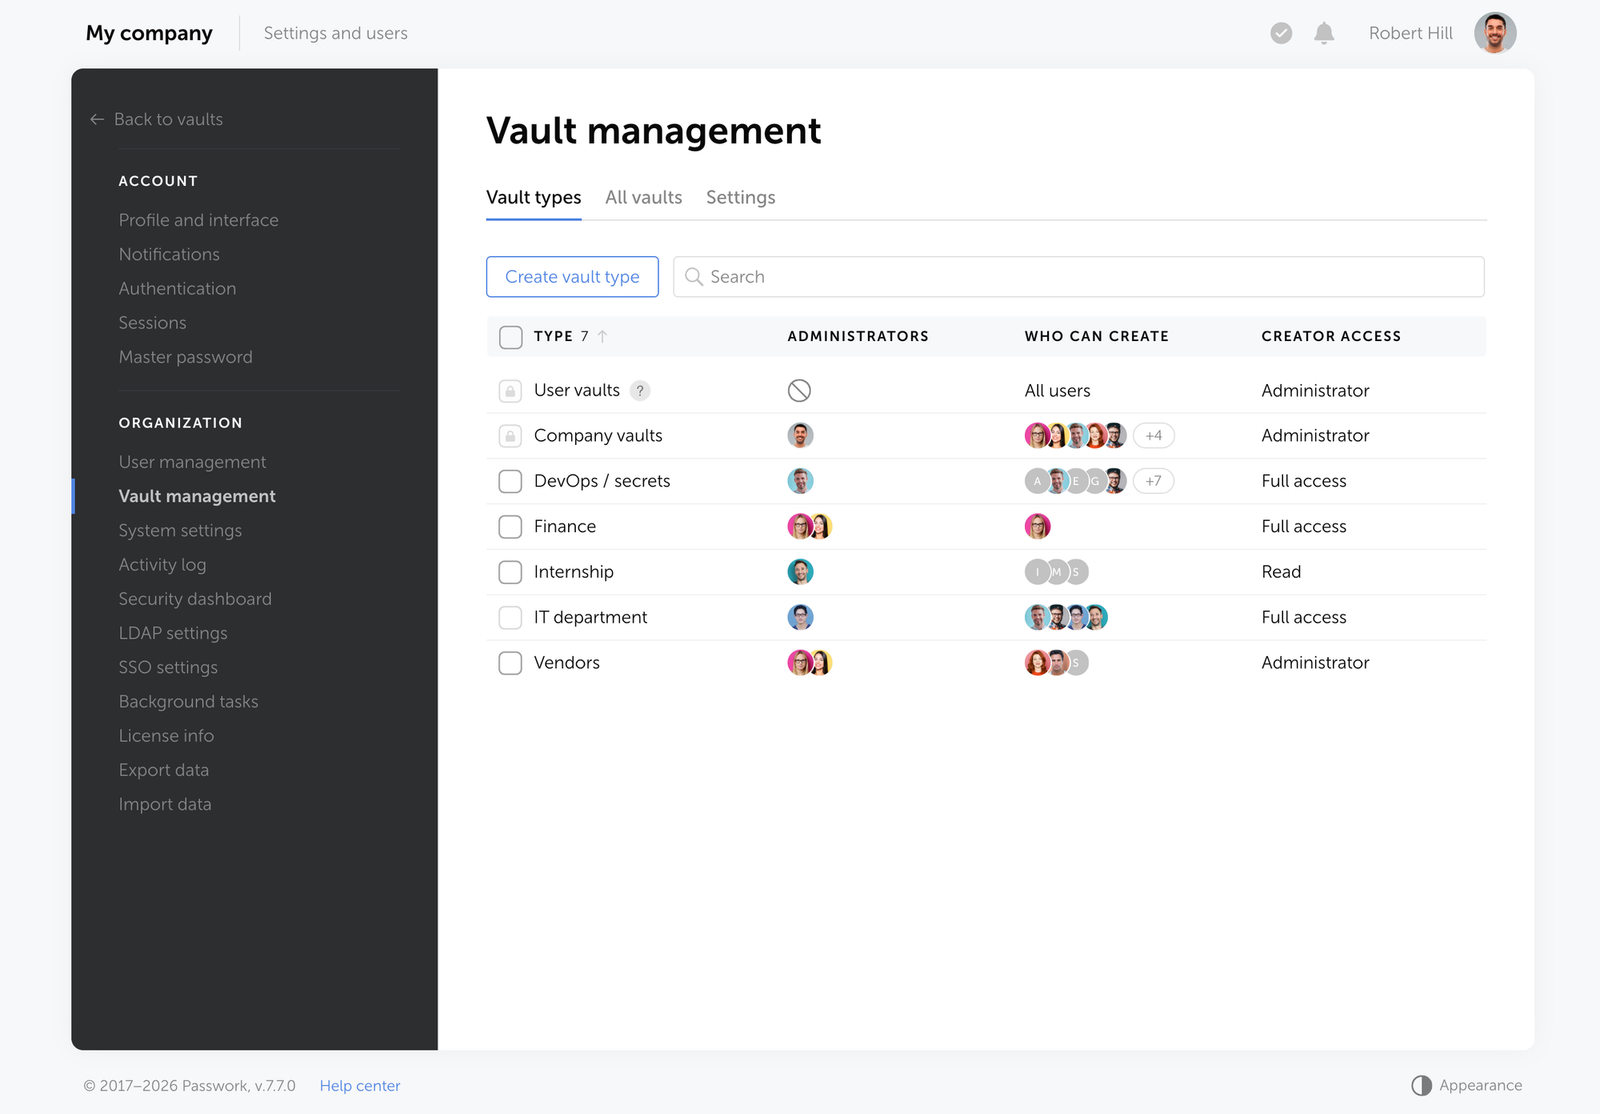
Los tipos de bóveda personalizados, como Finanzas, RRHH o TI, aplican el mismo mecanismo bajo nombres que coinciden con su organigrama, y usted decide quién puede crear cada tipo: usuarios específicos, grupos, roles o todos.
Ubicación de la bóveda: Por qué importa tanto como la fortaleza de la contraseña
Una bóveda de usuario es para credenciales personales que pertenecen a una persona. Una bóveda de empresa es para todo lo que un equipo necesita para seguir trabajando. Confundir esto es el error más común en la incorporación.
Cuando una cuenta de servicio compartida, un inicio de sesión de proveedor o una credencial de departamento termina en la bóveda privada de alguien, todo el equipo depende silenciosamente de esa persona. Si está de vacaciones, cambia de rol o deja la empresa, la credencial queda bloqueada hasta que un administrador interviene. La solución es procedimental: cualquier credencial que necesite más de una persona va a una bóveda de empresa desde el primer día, con acceso otorgado a través de un grupo en lugar de al individuo.
Privilegio mínimo: Aplicándolo a nivel de bóveda y carpeta
El privilegio mínimo significa dar a las personas el acceso mínimo que necesitan, y en Passwork esto se aplica en la capa de bóveda y carpeta, no por registro.
- Otorgue acceso a través de grupos, no usuarios individuales, siempre que más de una persona lo necesite.
- Comience a los nuevos miembros en Lectura y aumente el acceso solo cuando el trabajo lo requiera.
- Use anulaciones a nivel de carpeta, incluyendo una configuración de Prohibido, para bloquear un subárbol sensible incluso para miembros con acceso más amplio a la bóveda.
- Limite los derechos de Administrador de bóveda al propietario más un respaldo documentado.
- Reserve el intercambio directo de contraseñas para excepciones controladas, no como sustituto rutinario del acceso a bóveda o carpeta.
Cifrado: El modelo de dos capas
Las bóvedas, carpetas y grupos definen dónde pertenecen las credenciales y quién debería poder usarlas. El cifrado protege los datos dentro de ese modelo.
Passwork utiliza dos capas de cifrado:
- El cifrado del lado del servidor (SSE) no requiere configuración. Cada objeto se cifra adicionalmente con AES-256 antes de llegar a la base de datos.
- El cifrado del lado del cliente (CSE) añade una capa de conocimiento cero. Los datos se cifran en el navegador o la aplicación antes de salir del dispositivo, utilizando claves derivadas de la contraseña maestra del usuario. El servidor solo ve texto cifrado y no puede descifrarlo, incluso con acceso completo a la base de datos.
CSE deriva sus claves completamente en el cliente, que es lo que hace real la garantía de conocimiento cero: la contraseña maestra desbloquea una clave privada, que desbloquea la clave de la bóveda, que desbloquea la entrada en sí. Los servidores de Passwork nunca tienen una clave que pueda leer esa cadena, por lo que añadir un miembro significa transferir la clave de la bóveda mediante cifrado RSA directamente entre usuarios, y cada nueva conexión pasa por un paso de aprobación por diseño.
El mismo diseño determina la recuperación. Sin copia de la contraseña maestra o sus claves en el servidor, nadie puede descifrar una bóveda desde el lado del servidor. Una cuenta olvidada es restablecida por un administrador, luego re-aprobada por los administradores de la bóveda, un punto de control que evita que un inicio de sesión comprometido recupere silenciosamente el acceso. CSE protege contraseñas, campos personalizados y archivos adjuntos de esta manera.
El cifrado maneja la confidencialidad. Quién está autorizado a usar esos datos es una capa separada, gobernada por controles como NIST SP 800-53 Rev. 5, AC-6. Los dos trabajan juntos: el cifrado mantiene una credencial ilegible en reposo, la ubicación de la bóveda y el acceso del grupo deciden quién debería alcanzarla.
Lectura relacionada
Para una mirada más cercana a cómo funciona realmente la cadena de claves de conocimiento cero y contra qué protege y contra qué no, consulte ¿Qué es el cifrado de conocimiento cero? Cómo funciona en 5 minutos.
Compartir: Envío directo, accesos directos y enlaces
Passwork admite tres formas de compartir una credencial fuera de la membresía normal de la bóveda. Enviar una contraseña directamente da a alguien acceso permanente a una entrada, en Lectura o Leer y editar, sin añadirlo a la bóveda. Las ediciones se aplican al registro original.
Un acceso directo, cubierto anteriormente, reutiliza un registro en otro lugar sin duplicarlo. Un enlace comparte acceso con alguien fuera de Passwork completamente, sin necesidad de cuenta, ya sea reutilizable hasta que expire o de un solo uso y desaparecido tres minutos después de abrirse, con ventanas de expiración desde una hora hasta ilimitado.
Ninguno de estos tres otorga derechos a nivel de bóveda, y ninguno es automáticamente temporal excepto la breve ventana de un enlace de un solo uso. Revoque las contraseñas enviadas, accesos directos y enlaces una vez que termine la necesidad empresarial, según un cronograma como después del cierre de un proyecto.
Incorporación y desvinculación: Poniendo el modelo en práctica
La prueba real de esta estructura es lo que sucede cuando alguien se une o se va.
- Nueva contratación. Añádala al grupo que coincide con su departamento. Hereda el acceso a la bóveda de ese grupo inmediatamente, o después de que un administrador apruebe la solicitud de conexión.
- Salida. Elimínela de sus grupos o desactive la cuenta. El acceso vinculado a esos grupos desaparece de inmediato. Antes de cerrar, confirme que todo lo que gestionaba personalmente, como una cuenta de servicio que configuró, realmente reside en una bóveda de empresa, y verifique el registro de actividad para sus acciones recientes en bóvedas compartidas.
La ubicación correcta de la bóveda y el acceso basado en grupos son lo que convierte una salida en una lista de verificación breve y repetible.
API, registros, acceso de escritorio y móvil: Las mismas reglas a escala
La API y la CLI (interfaz de línea de comandos) operan sobre los mismos registros, bóvedas y reglas de acceso que la interfaz web, por lo que el acceso mediante scripts sigue la misma lógica de rol/grupo/tipo de bóveda que navegar por la interfaz de usuario.
Cada acción contra una bóveda, carpeta o entrada se registra en el registro de actividad, y lo que un usuario determinado puede ver allí depende de su propio rol y acceso a la bóveda, la misma división cubierta anteriormente.
La extensión del navegador, las aplicaciones de escritorio y móviles leen de la misma estructura de bóveda. No hay un almacenamiento separado solo para móvil que aprender.
Configuración de una nueva categoría de credenciales paso a paso
- Decida si la credencial es personal o propiedad del equipo.
- Coloque las credenciales propiedad del equipo en una bóveda de empresa, no en una privada.
- Construya carpetas alrededor de límites reales: entorno, proyecto o servicio.
- Complete el inicio de sesión, URL, etiquetas y campos personalizados en el registro.
- Otorgue acceso a través de un grupo, no usuarios individuales.
- Comience el grupo en Lectura y aumente el acceso solo cuando sea necesario.
- Establezca un tipo de bóveda si la categoría necesita sus propias reglas de creación y administración.
- Limite los derechos de Administrador de bóveda al propietario más un respaldo.
- Decida sobre CSE según su modelo de amenazas y disposición para la sobrecarga de recuperación.
- Revise la membresía del grupo y los enlaces compartidos en un cronograma regular.
Conclusión
Mantener rol, grupo y tipo de bóveda en carriles separados, colocar las credenciales compartidas en bóvedas de empresa desde el inicio, y decidir deliberadamente si la garantía de conocimiento cero de CSE vale su compensación de recuperación: esa es la disciplina detrás de todo este modelo. Comience auditando un departamento: verifique si sus credenciales compartidas están en una bóveda de empresa, confirme que el acceso funciona a través de un grupo, y continúe desde allí.

Si su equipo gestiona cuentas de servicio compartidas o credenciales de departamento, Passwork le proporciona la estructura de bóveda, el acceso basado en grupos y las opciones de cifrado para mantenerlas bajo control. Comience con Passwork.
Preguntas frecuentes
¿Una contraseña en Passwork es solo un campo de contraseña?
No. Un registro puede incluir un inicio de sesión, URLs, etiquetas, una nota, un archivo y campos personalizados para inicios de sesión adicionales, contraseñas o códigos TOTP. La contraseña es un campo en una tarjeta de credencial más grande.
¿Cuál es la diferencia entre un rol, un grupo y un tipo de bóveda?
Un rol controla lo que un usuario puede hacer en todo el sistema, como invitar personas. Un grupo controla el acceso a bóvedas y carpetas específicas. Un tipo de bóveda establece reglas de creación y administradores predeterminados para una categoría de bóvedas. Los tres funcionan de forma independiente.
¿Deberían ir las credenciales compartidas en una bóveda privada?
No. Una bóveda privada pertenece a una persona. Si esa persona no está disponible, el equipo pierde el acceso. Coloque las credenciales compartidas en una bóveda de empresa y otorgue acceso a través de un grupo en su lugar.
¿Qué sucede con el acceso cuando se desactiva un grupo?
Cada miembro pierde el acceso que ese grupo otorgaba, inmediatamente. Reactivar el grupo lo restaura automáticamente. Por eso las concesiones basadas en grupos hacen que la desvinculación sea rápida: desactive un grupo en lugar de perseguir permisos individuales.
 Equipo de Passwork
 Equipo de Passwork
 Equipo de Passwork
Tabla de contenidos
- Puntos clave
- La jerarquía de almacenamiento: Bóveda, carpeta, registro
- Registros: La tarjeta de credencial detrás de la contraseña
- Roles y grupos: Dos capas de permisos
- Tipos de bóveda: Política para una categoría de bóvedas
- Privilegio mínimo: Aplicándolo a nivel de bóveda y carpeta
- Cifrado: El modelo de dos capas
- Compartir: Envío directo, accesos directos y enlaces
- Incorporación y desvinculación: Poniendo el modelo en práctica
- API, registros, acceso de escritorio y móvil: Las mismas reglas a escala
- Configuración de una nueva categoría de credenciales paso a paso
- Conclusión
- Preguntas frecuentes
Tabla de contenidos
- Puntos clave
- La jerarquía de almacenamiento: Bóveda, carpeta, registro
- Registros: La tarjeta de credencial detrás de la contraseña
- Roles y grupos: Dos capas de permisos
- Tipos de bóveda: Política para una categoría de bóvedas
- Privilegio mínimo: Aplicándolo a nivel de bóveda y carpeta
- Cifrado: El modelo de dos capas
- Compartir: Envío directo, accesos directos y enlaces
- Incorporación y desvinculación: Poniendo el modelo en práctica
- API, registros, acceso de escritorio y móvil: Las mismas reglas a escala
- Configuración de una nueva categoría de credenciales paso a paso
- Conclusión
- Preguntas frecuentes

Gestor de contraseñas autohospedado para su empresa
Passwork ofrece la ventaja de un trabajo en equipo eficaz con contraseñas corporativas en un entorno totalmente seguro
Más información