Passwork: Dichiarazione di trasparenza

Condivisione sicura delle password per team e aziende

Controlla le credenziali condivise con accesso granulare basato sui ruoli, log di audit e revoca istantanea. Distribuisci in modalità self-hosted o nel nostro cloud sovrano e sicuro dell'UE per soddisfare i rigorosi standard di conformità NIS2 e ISO 27001.

Scelto da oltre 10.000 aziende in tutto il mondo

Maxon Kinder not Hilfe Deutsche Post Orange TDK Victoria Police

Perché le aziende leader scelgono Passwork

  • Prodotto in Europa

    Sviluppato in Europa, con piena conformità al GDPR e NIS2 e sovranità dei dati

  • Certificato ISO 27001

    Lo sviluppo e l'infrastruttura soddisfano i parametri di riferimento internazionali per la sicurezza delle informazioni

  • Scelto dal settore pubblico

    Scelto da agenzie governative e settori altamente regolamentati in tutta Europa

  • Protezione di livello enterprise

    L'implementazione on-premise significa che le tue password non lasciano mai la tua infrastruttura

  • Ricerche indipendenti mostrano un risparmio del 30% rispetto ai concorrenti

Dove la condivisione delle credenziali fallisce
Sei canali non sicuri vietati dalla tua policy di sicurezza che i dipendenti usano comunque

  • DM di Slack e Teams

    Le credenziali condivise in chat restano al di fuori delle policy di accesso e dei trail di audit. La compromissione di un singolo spazio di lavoro espone l'intera cronologia di condivisione.

    2.4%

    dei canali Slack aziendali contengono segreti sensibili divulgati

    GitGuardian, 2025

  • Thread di posta elettronica

    Le credenziali inoltrate creano copie non controllate nelle caselle di posta per anni. Una singola casella compromessa espone un intero archivio di password.

    68%

    delle violazioni dei dati coinvolgono un fattore umano e la condivisione delle credenziali

    Verizon DBIR, 2024

  • Google Docs, Notion, Jira

    Le credenziali archiviate in documenti e wiki condivisi ereditano ampi diritti di accesso. Questi record non protetti sopravvivono a dipendenti, appaltatori e progetti.

    38%

    degli incidenti negli strumenti di collaborazione sono classificati come altamente critici

    GitGuardian, 2025

  • Fogli di calcolo condivisi

    Nessun controllo degli accessi, nessun log di audit e nessun modo per revocare l'accesso. Questa configurazione è un fallimento garantito in qualsiasi audit ISO 27001, SOC 2 o NIS2.

    A.5.17

    impone una gestione sicura delle informazioni di autenticazione

    ISO 27001:2022

  • Password salvate nel browser

    I gestori integrati dei browser sono bersagli principali per gli infostealer. Un singolo endpoint compromesso espone tutte le credenziali salvate.

    30%

    dei dispositivi gestiti compromessi contengono credenziali aziendali

    Verizon DBIR, 2025

  • Account amministratore condivisi

    La condivisione di credenziali privilegiate distrugge la responsabilità individuale. Ciò comporta automaticamente una carenza di controllo negli audit SOC 2, ISO 27001 e NIS2.

    70%

    degli utenti riutilizza password esposte su più account

    SpyCloud, 2025

Quanto costano all'azienda i guasti delle credenziali
Economia indipendente delle violazioni e incidenti nominati dal 2024 al 2026. Ciascuno riconducibile a credenziali condivise senza un controllo adeguato.

€4.3M

Costo medio di una violazione quando le credenziali rubate sono il punto di ingresso. In media servono 246 giorni per rilevare e contenere la violazione.

IBM Cost of a Data Breach Report, 2025

39%

di tutte le violazioni dei dati coinvolgono credenziali rubate o abusate nell'intera catena di attacco.

Verizon DBIR, 2026

95 giorni

Tempo mediano dalla prima fuga di credenziali alla distribuzione del ransomware.

Verizon DBIR, 2026

€375M

Multa record inflitta a Coupang nel giugno 2026 dopo che un ex dipendente ha mantenuto l'accesso e divulgato dati dei clienti.

PIPC (Personal Information Protection Commission), 2026
Violazione del 2024

Snowflake / UNC5537

Oltre 160 ambienti cliente compromessi, con esposizione di oltre 500 milioni di record.

Causa principale: Furto di credenziali che prende di mira account senza MFA.

Novembre 2025

Nikkei Slack

Un'infezione da infostealer ha esposto le credenziali Slack di oltre 17.000 dipendenti e partner esterni.

Causa principale: Mancata rotazione delle credenziali e mancato monitoraggio delle sessioni.

Dal 2024 al 2025

Coupang e KiranaPro

Ex dipendenti hanno mantenuto credenziali attive dopo la loro uscita ed eliminato dati aziendali critici.

Causa principale: Offboarding incompleto e diritti di accesso non revocati.

Cosa richiedono ora le autorità di regolamentazione dell'UE
Controlli specifici a livello di articolo. Ciascuno comporta requisiti di evidenza documentata in sede di audit.

  • NIS2 / NIS2UmsuCG

    Article 21(2)(j)

    MFA per accessi privilegiati, remoti e sensibili. La NIS2UmsuCG tedesca è vincolante dal 6 dicembre 2025. Circa 29.500 aziende interessate (BSI).

  • DORA

    Article 9(4)(c) and (d)

    In vigore dal 17 gennaio 2025. Privilegio minimo, autenticazione forte, controlli espliciti contro le credenziali condivise per l'accesso privilegiato.

  • ISO 27001:2022

    Annex A.5.17

    Le informazioni di autenticazione non devono essere condivise, facilmente indovinabili o lasciate in chiaro. Evidenza di audit richiesta.

  • GDPR

    Article 32

    Le organizzazioni devono garantire la riservatezza dei dati e limitare l'accesso. La condivisione di credenziali senza responsabilità individuale viola i requisiti di tracciabilità dell'articolo 32.

Che cos'è un password manager sicuro e cosa fa realmente
Sei controlli che eliminano i principali rischi di sicurezza delle credenziali

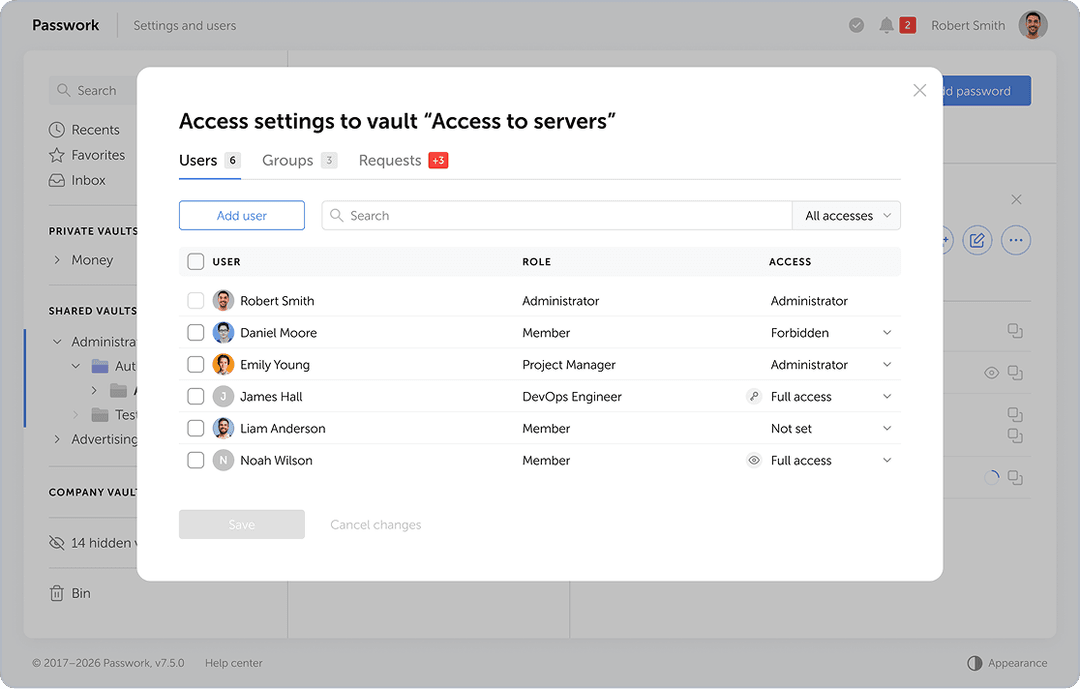
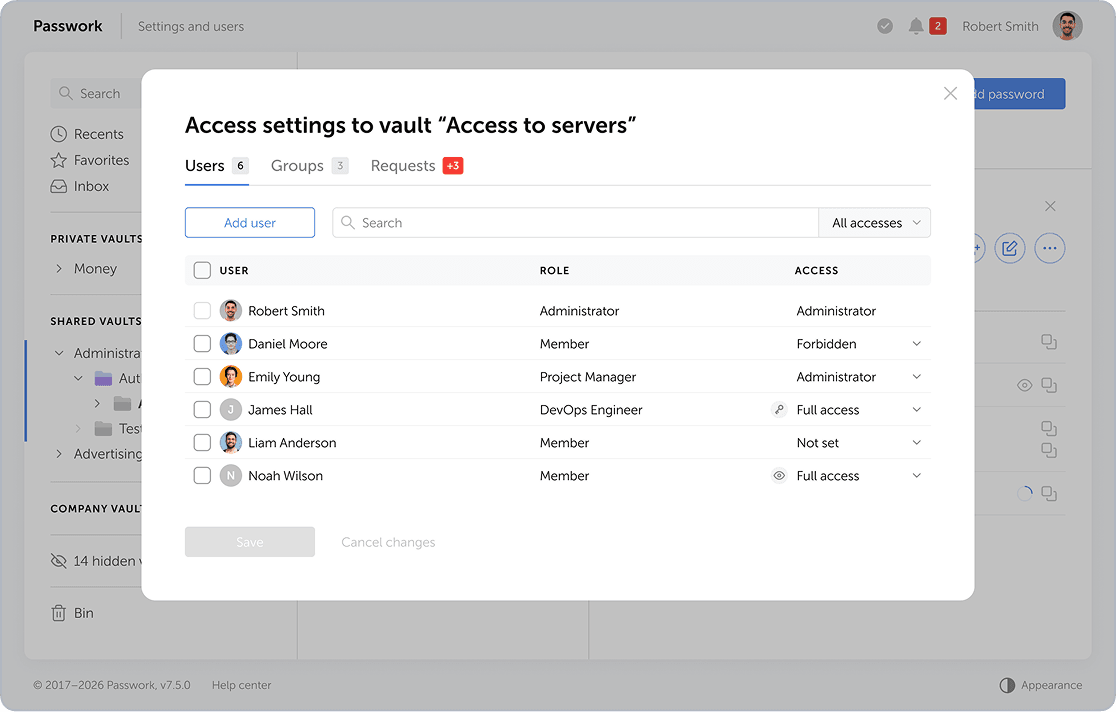
Impostazioni di accesso alla cassaforte Passwork con autorizzazioni basate sui ruoli

Centralizza l'archiviazione delle credenziali e gestisci l'accesso per ruoli o gruppi. Esattamente ciò che i revisori cercano durante le revisioni degli accessi.

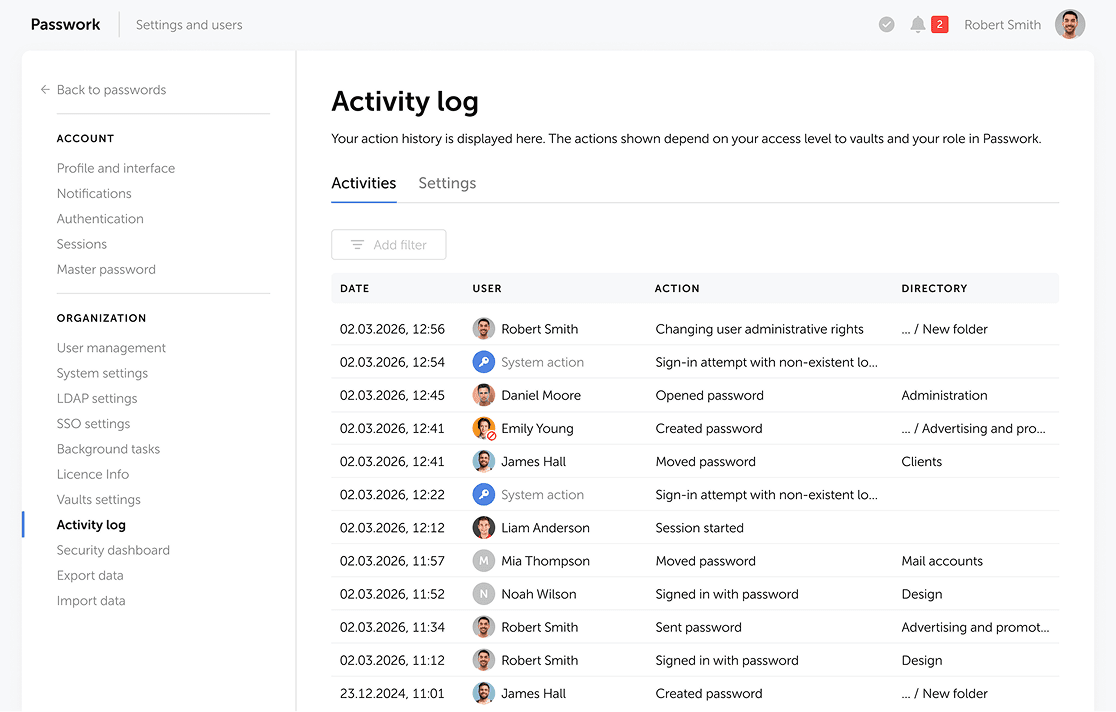
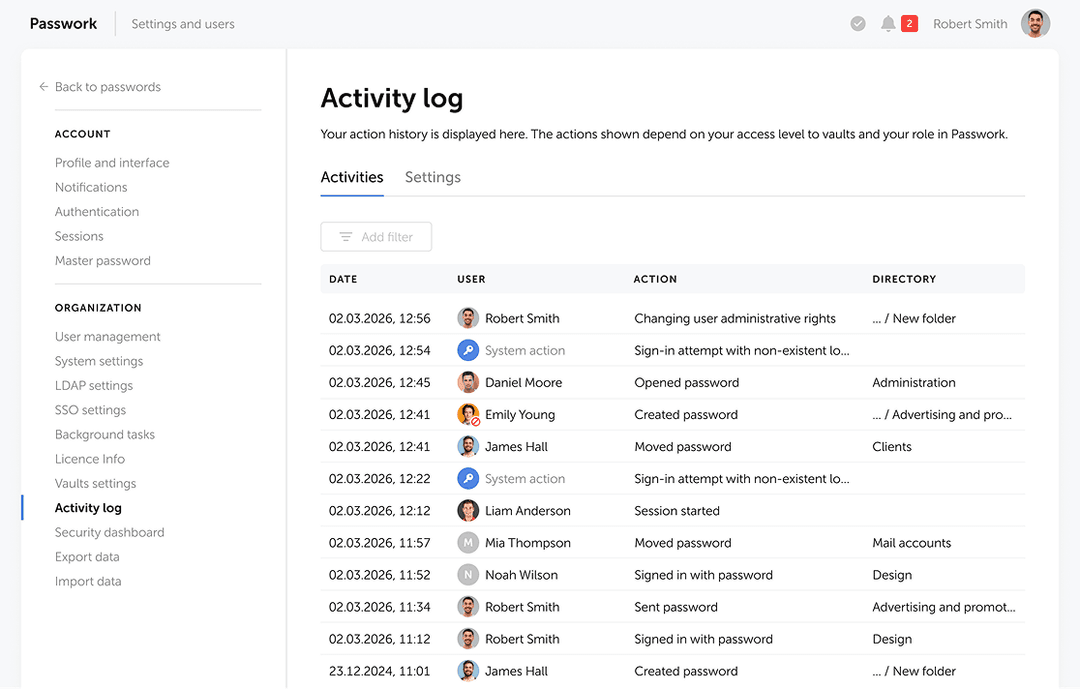
Log di attività di Passwork con azioni degli utenti e timestamp

Monitora ogni operazione sulle password in tempo reale. Semplifica gli audit con log dettagliati e mantieni una chiara responsabilità per ogni modifica.

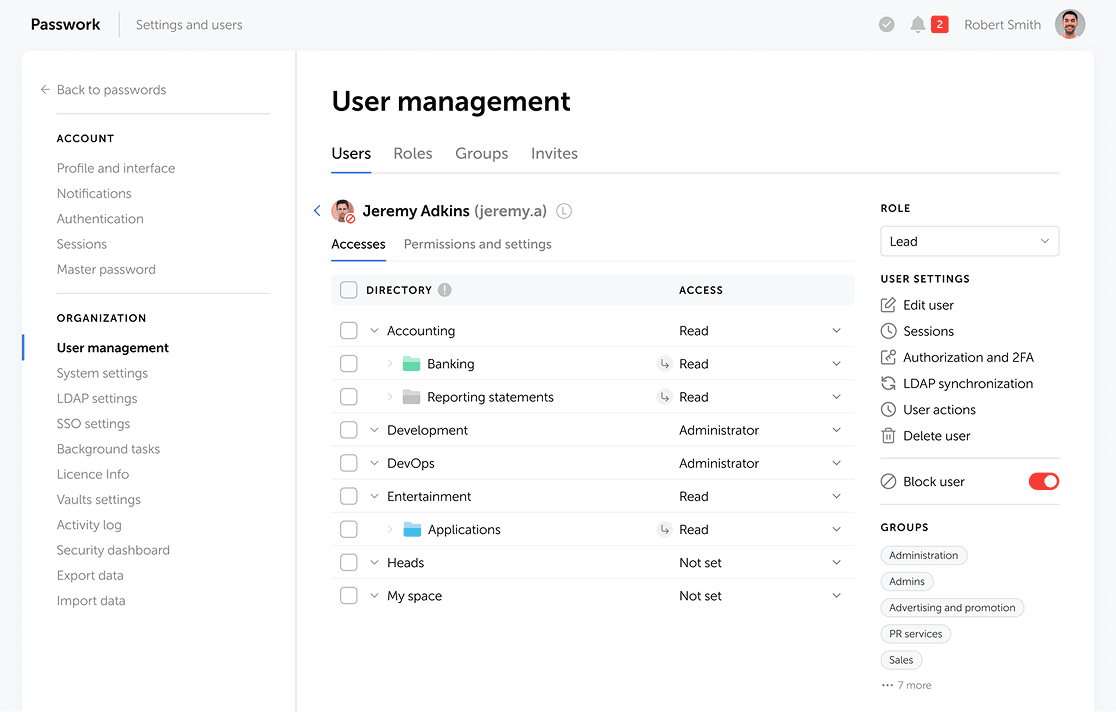
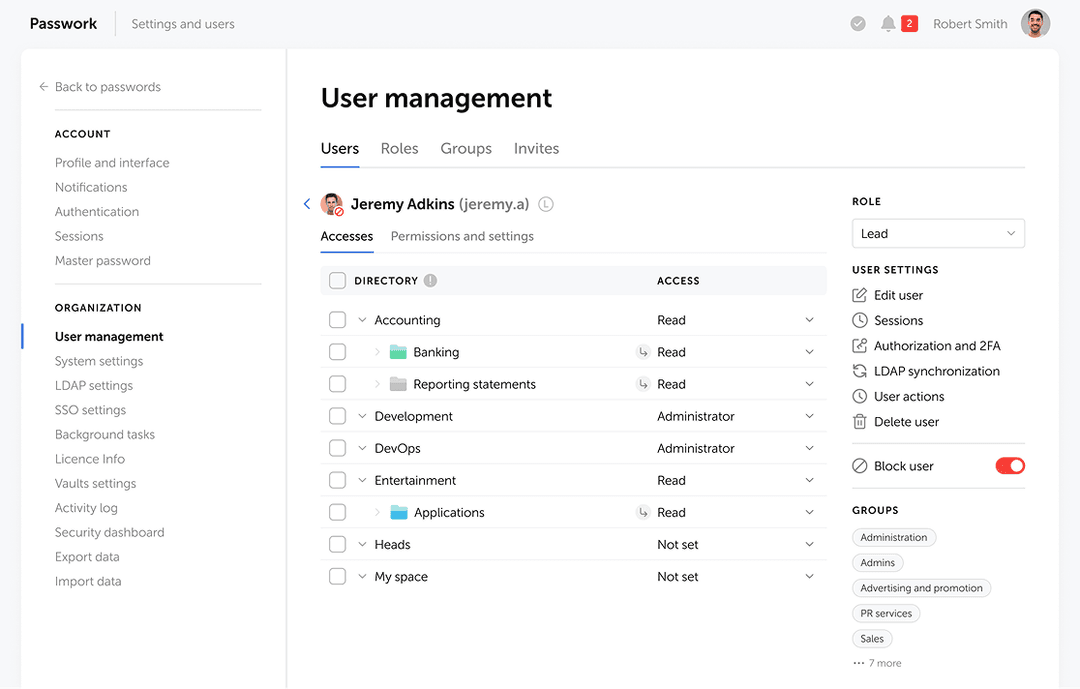
Schermata di gestione utenti di Passwork per la revoca dell'accesso

Revoca automaticamente tutte le autorizzazioni sulle password disabilitando l'utente nel tuo IdP. Colma le lacune critiche dell'offboarding e garantisci una conformità senza interruzioni.

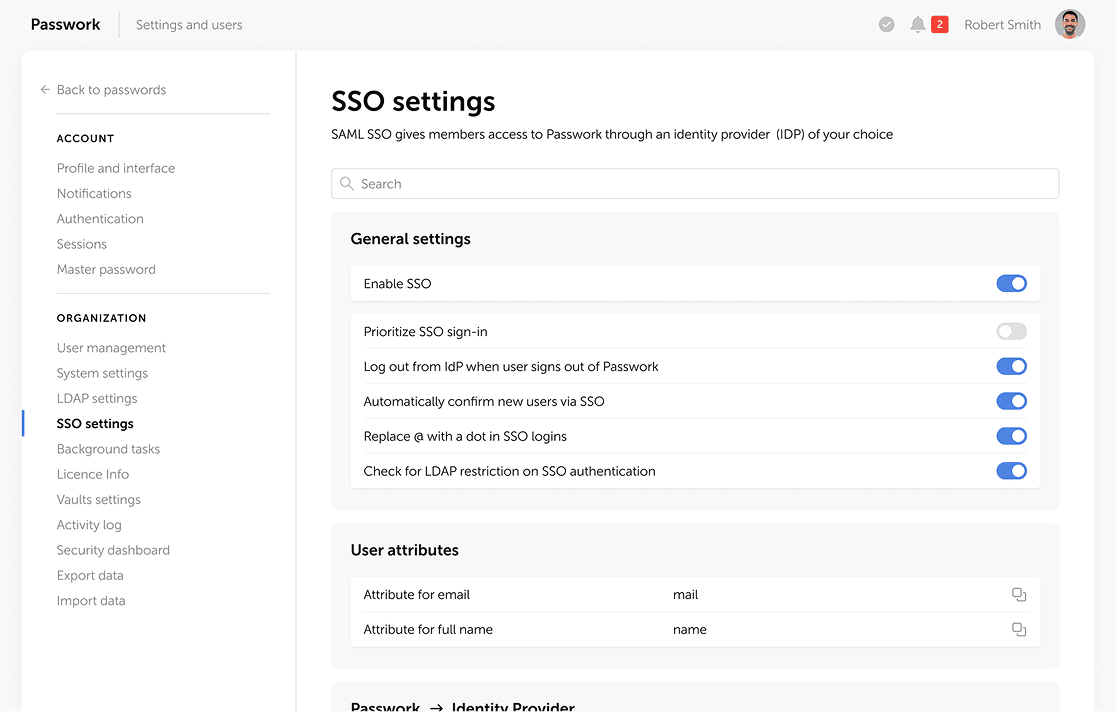
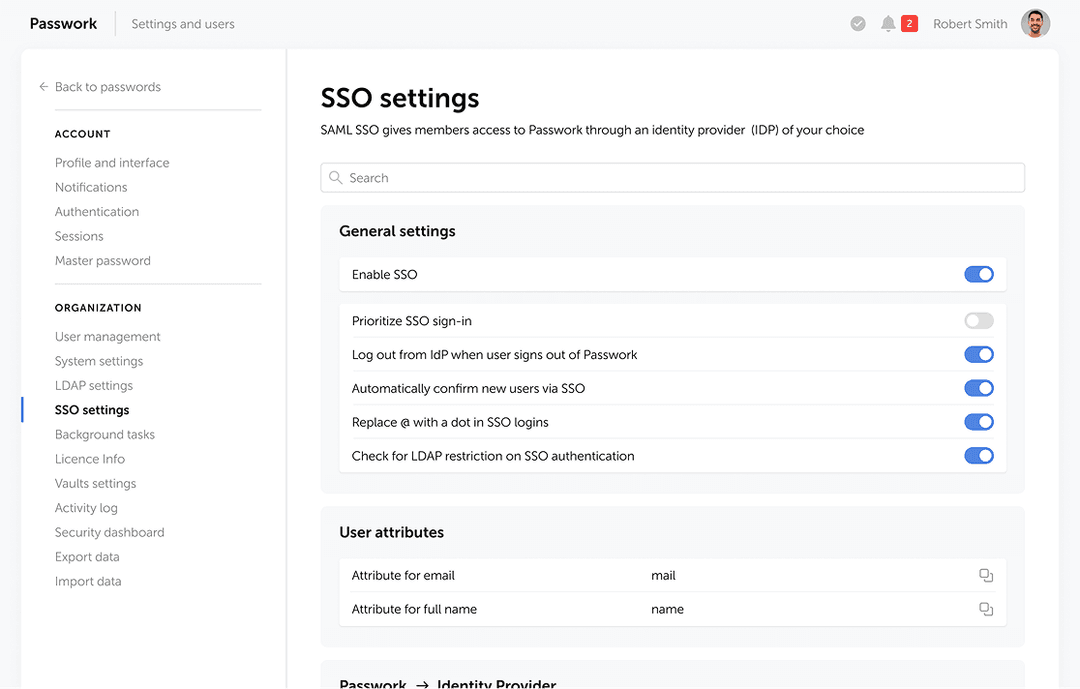
Impostazioni SSO e MFA di Passwork

Proteggi le tue cassaforti con SSO e MFA resistente al phishing. Soddisfa pienamente i severi requisiti dell'articolo 21(2)(j) della NIS2 per l'accesso privilegiato.

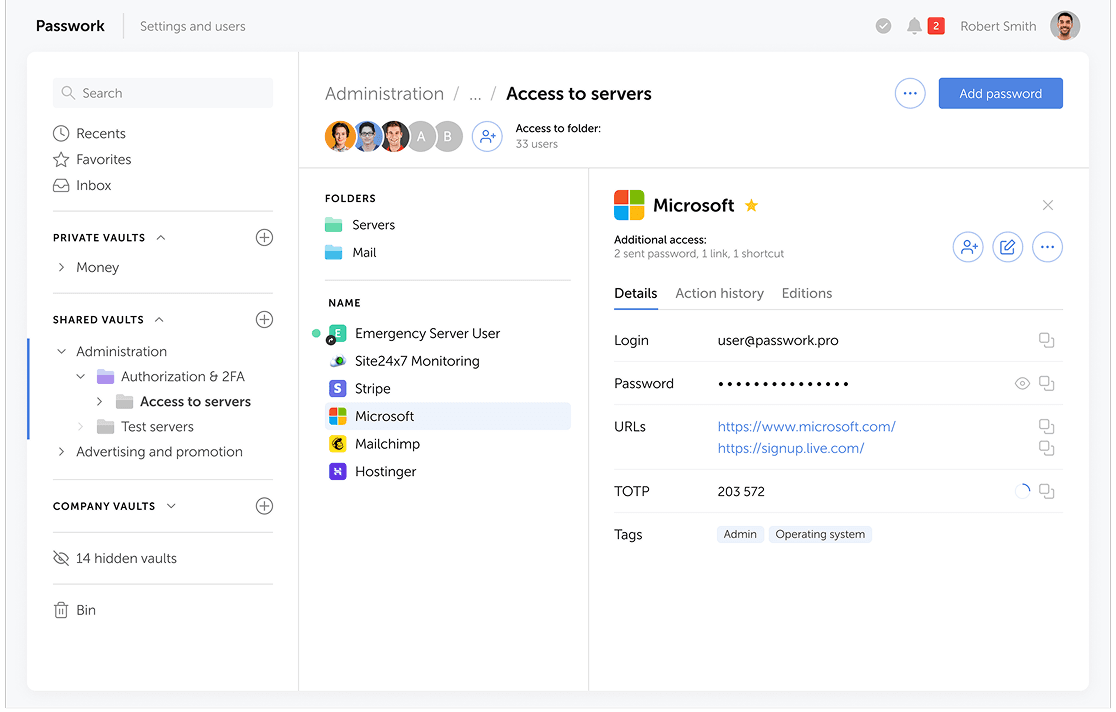
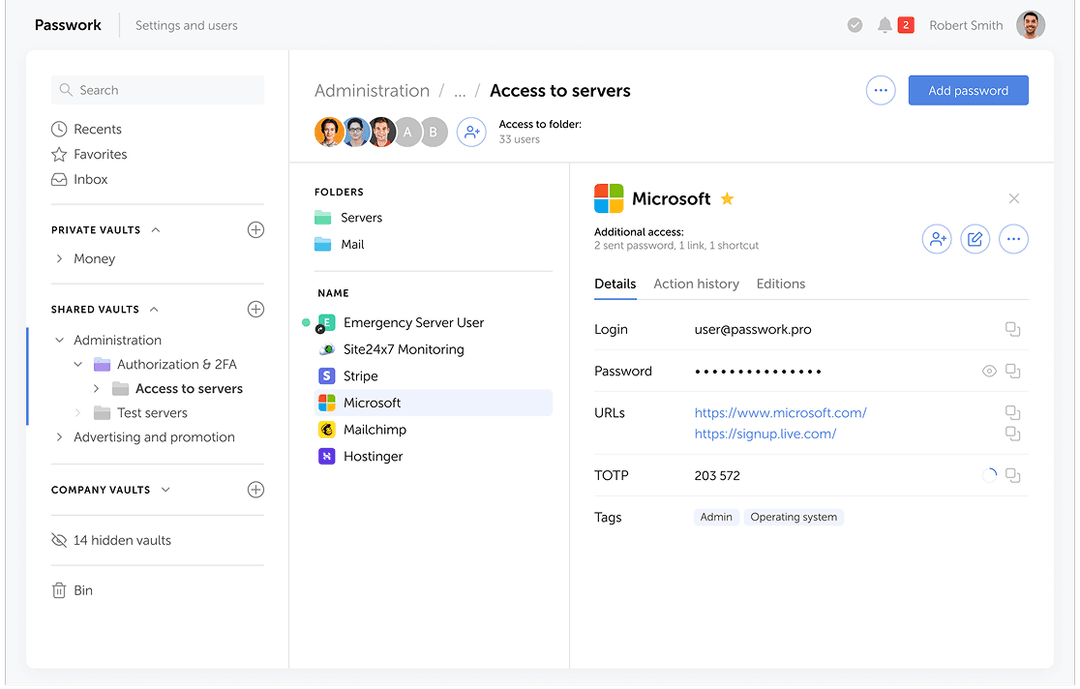
Cassaforti personali e condivise di Passwork separate nell'interfaccia

Mantieni le password personali strettamente private per gli utenti. Per le credenziali condivise, mantieni un controllo rigoroso con proprietari designati, ambiti di accesso e log di attività dettagliati.

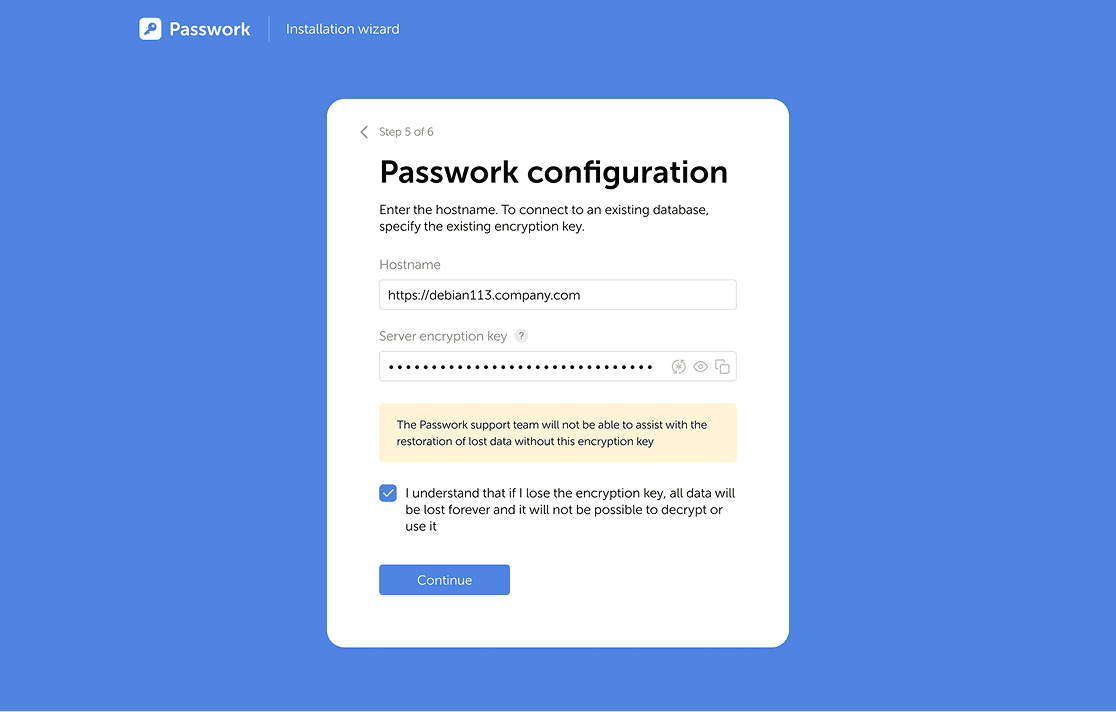
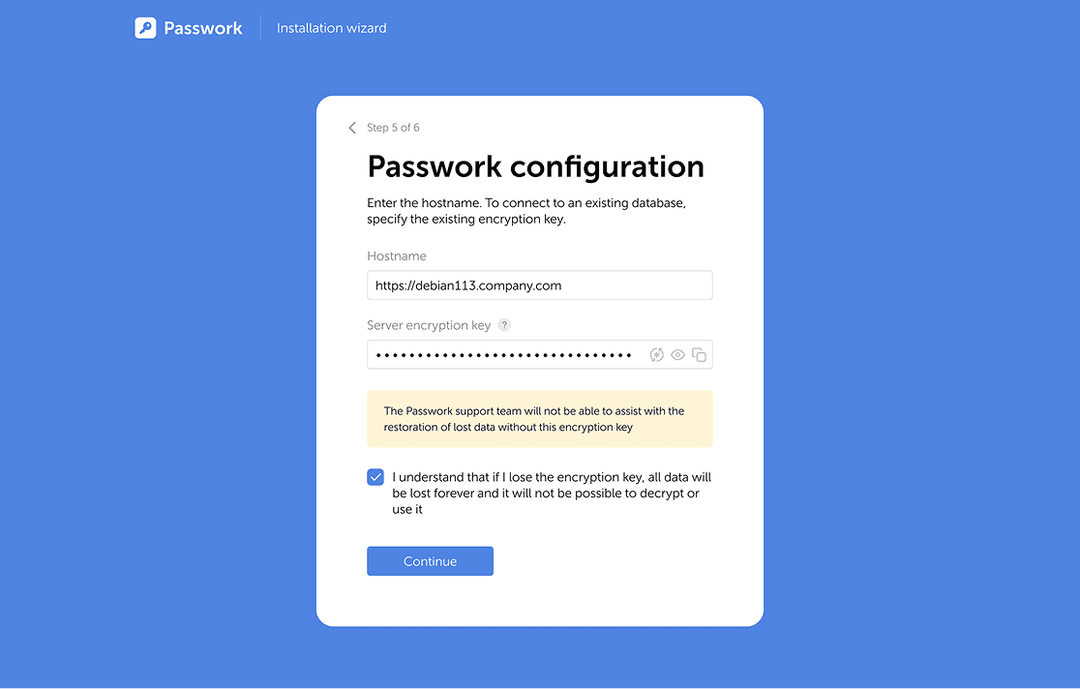
Procedura guidata di installazione on-premises di Passwork

Mantieni tutte le credenziali all'interno della tua infrastruttura locale. Ospita Passwork on-premises per conformarti alle policy di sicurezza interne, ai revisori esterni e ai requisiti normativi.

Password e secrets manager sviluppato nell'UE per team e aziende

Passwork archivia, condivide e sottopone ad audit le credenziali in un unico luogo, fornendo gli esatti controlli richiesti da NIS2 e ISO 27001. Distribuisci on-premises nel tuo data center, in un cloud UE sicuro o in un ambiente cloud enterprise dedicato. Pienamente conforme al GDPR e scelto da oltre 10.000 aziende in Europa.

  • Cassaforti condivisi con autorizzazioni per ruoli e gruppi

    Replica la tua struttura organizzativa. Definisci con precisione l'ambito di accesso per team o progetto.

  • Log di audit completo di ogni evento di accesso

    Tieni traccia di chi ha avuto accesso a cosa, quando e da dove.

  • Revoca l'accesso con un clic quando un dipendente lascia l'azienda

    Disattiva nel tuo IdP e Passwork revoca l'accesso. Nessun account orfano.

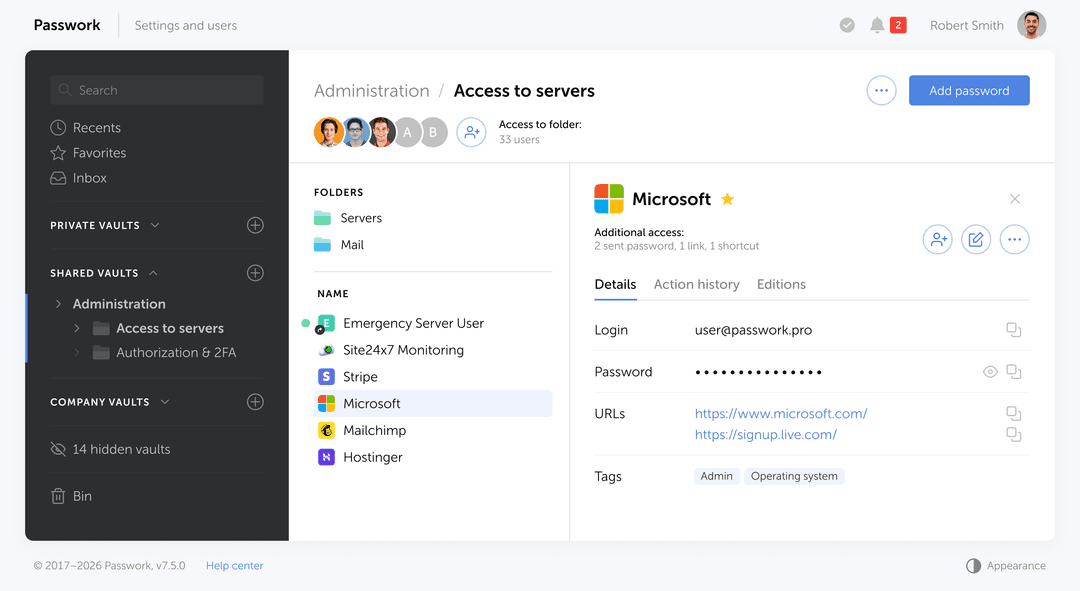
Anteprima di Passwork
  • Okta
  • Microsoft Entra ID
  • Google Workspace
  • SAML
  • SCIM
  • LDAP / Active Directory

Gestione dei segreti, non solo delle password
API di automazione DevOps senza i prezzi di HashiCorp

Tutte le funzionalità DevOps →

Le risposte che sembrano giuste ma non bastano
Cinque miti diffusi sulla sicurezza e i fatti basati su prove che li smentiscono

Tre modalità di distribuzione, un unico modello di sicurezza

Distribuisci sulla tua infrastruttura, esegui in un cloud sovrano e sicuro dell'UE oppure scala con la nostra piattaforma cloud enterprise, mantenendo standard di sicurezza identici.

  • Self-hosted on-premises

    Esegui Passwork all'interno del tuo data center e della tua rete privati. Questa opzione supporta ambienti air-gapped per settori regolamentati, soddisfacendo i severi requisiti dei revisori per il controllo locale completo dei dati.

  • Cloud UE

    Ospita i tuoi dati in un cloud UE sicuro con conformità GDPR predefinita. Questa infrastruttura ospitata in Germania garantisce che tutti gli archivi di credenziali rimangano strettamente sotto giurisdizione europea.

  • Cloud enterprise

    Scalabilità in più regioni con una distribuzione primaria nell'UE. Questa configurazione offre ai team internazionali elevata disponibilità e residenza garantita nell'UE per le credenziali sensibili.

Scelto dalle aziende in tutto il mondo

Un unico password manager. Per ogni dispositivo.
Usa Passwork ovunque — nel browser, su mobile o su desktop

Estensione del browser

Cerca, compila automaticamente e crea credenziali senza lasciare il browser. Compatibile con Chrome, Firefox, Edge e Safari.

  • Compilazione automatica con un clic su qualsiasi pagina di accesso
  • Cercare in tutti i vault dall’estensione
  • Creare e salvare nuove credenziali istantaneamente
  • Generare password complesse al momento
Disponibile
Browser extension password editing screenshot
Browser extension password generator screenshot
Browser extension password card screenshot
Browser extension settings screenshot

App mobile

Accesso rapido alle password aziendali dal tuo dispositivo mobile

Disponibile

App mobile 2FA

Verifica di accesso comoda con l’app di autenticazione Passwork

Disponibile

App desktop

Funzionalità completa di gestione delle password in un'applicazione desktop nativa

Disponibile

Scegli il tuo piano
Costi di proprietà a lungo termine 30% inferiori alla media del settore

Confronta i piani Passwork

Scopri le differenze tra i piani e scegli il livello di sicurezza e controllo più adatto al tuo team.

  • Standard

    Funzionalità essenziali per piccole e medie imprese a supporto di una crescita sicura

    3€
    al mese /
    per utente
    fatturato annualmente
    • Avvio rapido con tutte le funzionalità principali
    • Semplice, sicuro e con basso overhead amministrativo
    • Vault condivisi, accesso facile, nessuna formazione
  • Advanced Popolare

    Funzionalità avanzate per esigenze di sicurezza e gestione su larga scala

    4,5€
    al mese /
    per utente
    fatturato annualmente
    • SSO, mappatura dei gruppi LDAP, modello basato sui ruoli
    • Clustering, supporto failover e backup
    • Account manager dedicato e supporto tecnico prioritario
  • Offerta a vita Miglior valore

    Un unico pagamento, nessun abbonamento: prezzo, aggiornamenti e supporto sono garantiti

    Pagamento unico
    Ottieni un preventivo personalizzato
    • Aggiornamenti a vita e supporto prioritario
    • Risparmia fino al 50% rispetto a un abbonamento a lungo termine
    • Una sola approvazione, zero rinnovi

Domande frequenti

La condivisione sicura delle credenziali richiede una cassaforte di password dedicata con autorizzazioni basate sui ruoli, registrazione di audit completa e single sign-on (SSO) con autenticazione multifattoriale (MFA). Le cassaforti centralizzate soddisfano sia l'Annex A.5.17 della ISO 27001:2022, che vieta la condivisione di informazioni di autenticazione in chiaro, sia l'articolo 21(2)(j) della NIS2, che impone la MFA per l'accesso privilegiato.

L'SSO protegge le applicazioni enterprise integrate, ma lascia aperti altri vettori di accesso. Le ricerche mostrano che il 96% degli accessi e-mail e il 91% degli strumenti di IA operano al di fuori del perimetro SSO. Gli account di servizio, le infrastrutture legacy, i portali dei fornitori e la SaaS ombra richiedono un archivio di credenziali dedicato. I dati di settore confermano che il 74% dei professionisti della sicurezza considera il solo SSO una soluzione incompleta di controllo degli accessi.

La NIS2 vieta la condivisione di credenziali non crittografate e non tracciabili. Ai sensi dell'articolo 21(2)(j) e (g), le organizzazioni devono proteggere il controllo degli accessi e mantenere una rigorosa igiene informatica. Ciò richiede che tutte le credenziali aziendali condivise siano crittografate, limitate agli utenti autorizzati tramite il privilegio minimo e completamente sottoposte ad audit. La condivisione di password tramite canali in chiaro, come app di chat o fogli di calcolo, viola questi requisiti poiché impedisce ai revisori di identificare quale individuo ha effettivamente avuto accesso al sistema.

L'articolo 9(4)(c) e (d) della DORA richiede agli enti finanziari e ai loro fornitori ICT critici di applicare il privilegio minimo, un'autenticazione forte e controlli espliciti contro le credenziali condivise per l'accesso privilegiato. I regolatori richiedono prove documentate di questi controlli di accesso. L'implementazione di una cassaforte centralizzata con accesso basato sui ruoli, MFA e log di audit fornisce la documentazione di conformità necessaria.

L'Annex A.5.17 stabilisce che le informazioni di autenticazione devono rimanere riservate, sicure e protette da condivisioni non autorizzate. Quando le credenziali condivise sono inevitabili per entità non personali, le organizzazioni devono limitarle al personale autorizzato tramite controlli documentati. I revisori richiedono prove verificabili, inclusi log delle autorizzazioni, revisioni degli accessi e policy di utilizzo accettabile firmate, che i documenti statici e le cronologie delle chat non possono generare.

Sì. Passwork supporta la distribuzione on-premises nel tuo data center privato, inclusi ambienti air-gapped per settori regolamentati. Offriamo anche un'opzione cloud sicura ospitata in Germania e una piattaforma cloud enterprise multi-regione con distribuzione primaria nell'UE. Tutte e tre le opzioni sono conformi al GDPR e supportano i requisiti del framework di conformità ISO 27001.

Disabilitare un utente nel tuo identity provider o contrassegnarlo come in uscita in Passwork revoca istantaneamente tutti gli accessi alle cassaforti. La piattaforma termina immediatamente le sessioni attive e registra l'evento nel log di audit, dettagliando chi aveva l'accesso e quando è stato revocato. Questo flusso automatizzato affronta direttamente le lacune di offboarding emerse negli incidenti di sicurezza di Coupang e KiranaPro.

I messaggi di chat, i thread e-mail e gli archivi del browser non dispongono di controlli di accesso né di standard di crittografia. Le credenziali salvate nel browser sono il bersaglio principale dei malware infostealer: le credenziali aziendali compaiono nel 30% dei dispositivi gestiti e nel 46% dei dispositivi non gestiti compromessi. Questi canali informali non riescono ad applicare il privilegio minimo, a registrare gli eventi di accesso o a supportare la revoca istantanea, violando direttamente la ISO 27001 A.5.17.

Hai domande? — Centro assistenza