Passwork : Déclaration de transparence

Partage sécurisé de mots de passe pour les équipes et les entreprises

Contrôlez les identifiants partagés grâce à un accès granulaire basé sur les rôles, des journaux d'audit et une révocation instantanée. Déployez en auto-hébergement ou dans notre cloud souverain sécurisé de l'UE pour respecter les strictes normes de conformité NIS2 et ISO 27001.

La confiance de plus de 10 000 entreprises dans le monde

Maxon Kinder not Hilfe Deutsche Post Orange TDK Victoria Police

Pourquoi les entreprises leaders choisissent Passwork

  • Fabriqué en Europe

    Développé en Europe, avec une conformité totale au RGPD et à NIS2 et la souveraineté des données

  • Certifié ISO 27001

    Le développement et l'infrastructure répondent aux références internationales en matière de sécurité de l'information

  • Approuvé par le secteur public

    Choisi par des agences gouvernementales et des industries hautement réglementées à travers l'Europe

  • Protection de niveau entreprise

    Le déploiement sur site signifie que vos mots de passe ne quittent jamais votre infrastructure

  • Des recherches indépendantes montrent une économie de 30 % par rapport aux concurrents

Là où le partage d'identifiants échoue
Six canaux non sécurisés interdits par votre politique de sécurité et pourtant utilisés par les employés

  • Messages directs Slack et Teams

    Les identifiants partagés dans les discussions échappent aux politiques d'accès et aux pistes d'audit. La compromission d'un seul espace de travail expose tout votre historique de partage.

    2.4%

    des canaux Slack d'entreprise contiennent des secrets sensibles divulgués

    GitGuardian, 2025

  • Fils de discussion e-mail

    Les identifiants transférés créent des copies non contrôlées dans les boîtes mail pendant des années. Une seule boîte mail compromise expose l'intégralité d'une archive de mots de passe.

    68%

    des violations de données impliquent un facteur humain et le partage d'identifiants

    Verizon DBIR, 2024

  • Google Docs, Notion, Jira

    Les identifiants stockés dans des documents partagés et des wikis héritent de droits d'accès étendus. Ces enregistrements non sécurisés survivent aux employés, aux prestataires et aux projets.

    38%

    des incidents dans les outils de collaboration sont classés comme hautement critiques

    GitGuardian, 2025

  • Feuilles de calcul partagées

    Aucun contrôle d'accès, aucun journal d'audit et aucun moyen de révoquer l'accès. Cette configuration est un échec garanti lors de tout audit ISO 27001, SOC 2 ou NIS2.

    A.5.17

    impose une gestion sécurisée des informations d'authentification

    ISO 27001:2022

  • Mots de passe enregistrés dans le navigateur

    Les gestionnaires intégrés des navigateurs sont des cibles privilégiées pour les infostealers. Un seul point de terminaison compromis expose tous les identifiants enregistrés.

    30%

    des appareils gérés compromis contiennent des identifiants d'entreprise

    Verizon DBIR, 2025

  • Comptes administrateur partagés

    Le partage d'identifiants privilégiés détruit la responsabilité individuelle. Cela déclenche automatiquement une déficience de contrôle lors des audits SOC 2, ISO 27001 et NIS2.

    70%

    des utilisateurs réutilisent des mots de passe exposés sur plusieurs comptes

    SpyCloud, 2025

Ce que les défaillances d'identifiants coûtent à l'entreprise
Analyse économique indépendante des violations et incidents nommés de 2024 à 2026. Chacun remonte à des identifiants partagés sans contrôle approprié.

€4.3M

Coût moyen d'une violation lorsque des identifiants volés sont le point d'entrée. Il faut en moyenne 246 jours pour détecter et contenir la violation.

IBM Cost of a Data Breach Report, 2025

39%

de toutes les violations de données impliquent des identifiants volés ou abusés sur l'ensemble de la chaîne d'attaque.

Verizon DBIR, 2026

95 jours

Délai médian entre une première fuite d'identifiants et le déploiement d'un rançongiciel.

Verizon DBIR, 2026

€375M

Amende record infligée à Coupang en juin 2026 après qu'un ancien employé a conservé un accès et divulgué des données clients.

PIPC (Personal Information Protection Commission), 2026
Violation de 2024

Snowflake / UNC5537

Plus de 160 environnements clients compromis, exposant plus de 500 millions d'enregistrements.

Cause racine : Vol d'identifiants ciblant des comptes sans MFA.

Novembre 2025

Nikkei Slack

Une infection par un infostealer a exposé les identifiants Slack de plus de 17 000 employés et partenaires externes.

Cause racine : Absence de rotation des identifiants et de surveillance des sessions.

2024 à 2025

Coupang et KiranaPro

D'anciens employés ont conservé des identifiants actifs après leur départ et supprimé des données critiques de l'entreprise.

Cause racine : Offboarding incomplet et droits d'accès non révoqués.

Ce que les régulateurs de l'UE exigent désormais
Des contrôles spécifiques au niveau des articles. Chacun comporte des exigences de preuve documentées lors de l'audit.

  • NIS2 / NIS2UmsuCG

    Article 21(2)(j)

    MFA pour les accès privilégiés, à distance et sensibles. La NIS2UmsuCG allemande est contraignante à partir du 6 décembre 2025. Environ 29 500 entreprises concernées (BSI).

  • DORA

    Article 9(4)(c) and (d)

    En vigueur depuis le 17 janvier 2025. Moindre privilège, authentification forte, contrôles explicites contre les identifiants partagés pour les accès privilégiés.

  • ISO 27001:2022

    Annex A.5.17

    Les informations d'authentification ne doivent pas être partagées, facilement devinables ou laissées en clair. Des preuves d'audit sont requises.

  • GDPR

    Article 32

    Les organisations doivent garantir la confidentialité des données et restreindre l'accès. Le partage d'identifiants sans responsabilité individuelle viole les exigences de traçabilité de l'article 32.

Ce qu'un gestionnaire de mots de passe sécurisé fait réellement
Six contrôles qui éliminent les principaux risques de sécurité liés aux identifiants

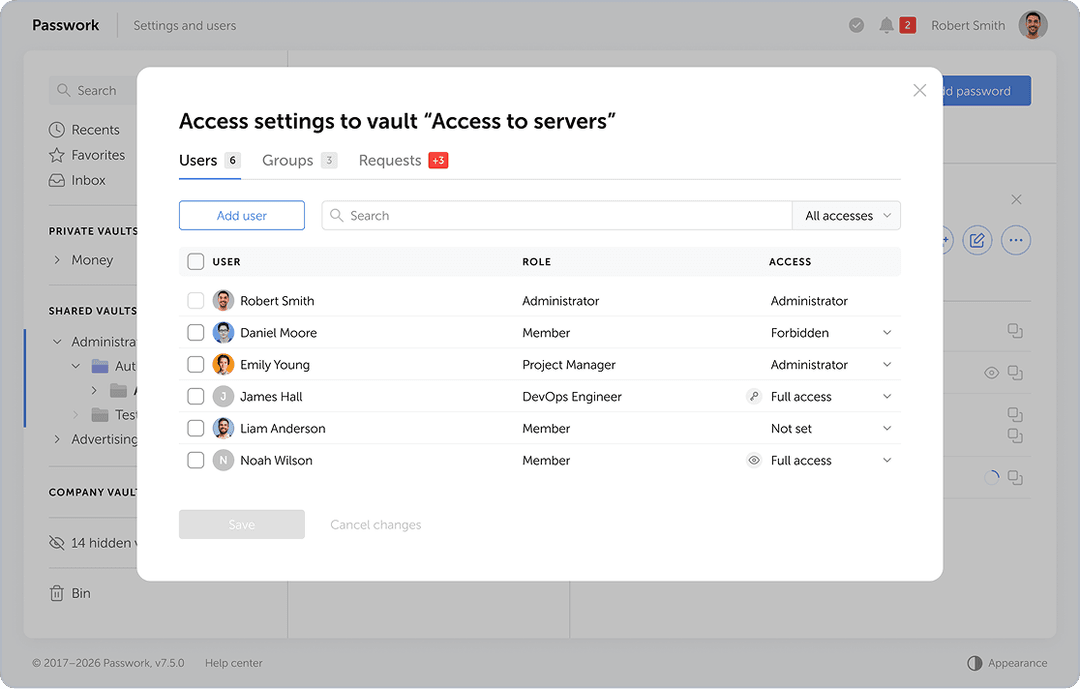
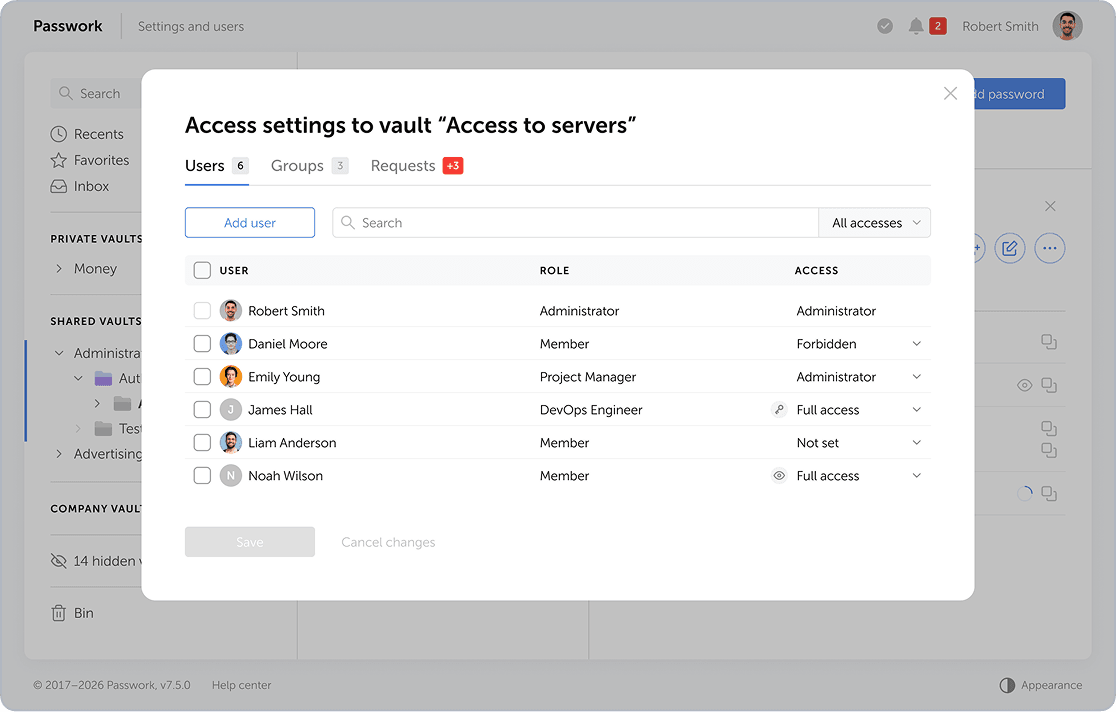
Paramètres d'accès au coffre-fort Passwork avec autorisations basées sur les rôles

Centralisez le stockage des identifiants et gérez l'accès par rôles ou par groupes. Exactement ce que les auditeurs recherchent lors des revues d'accès.

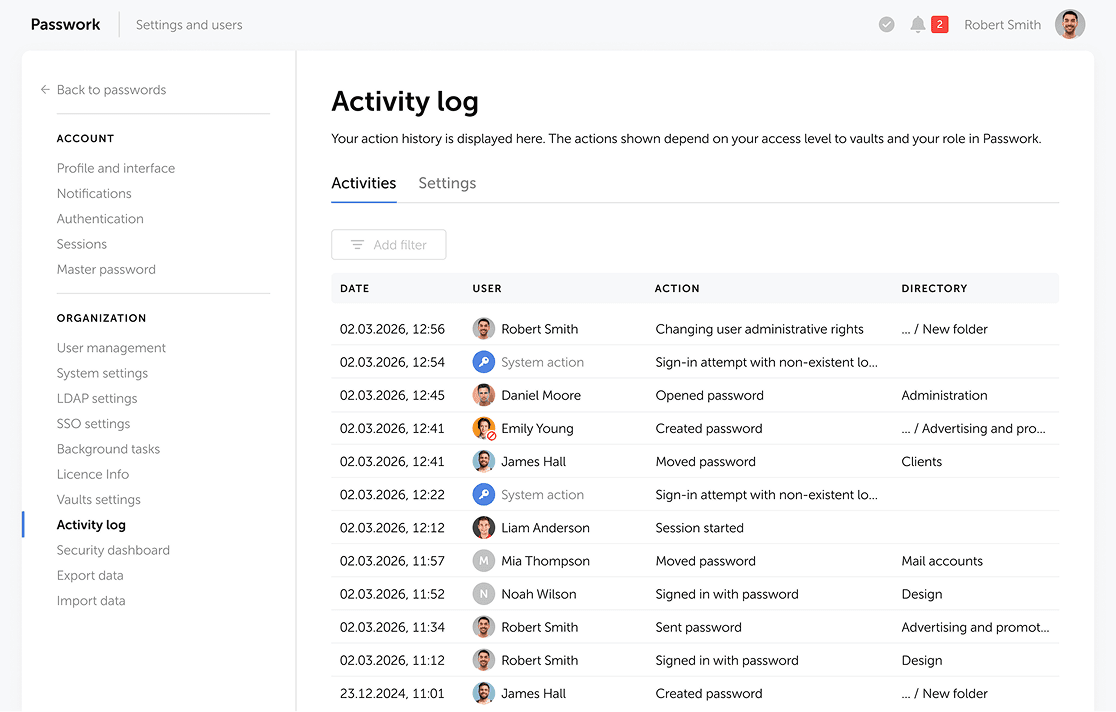
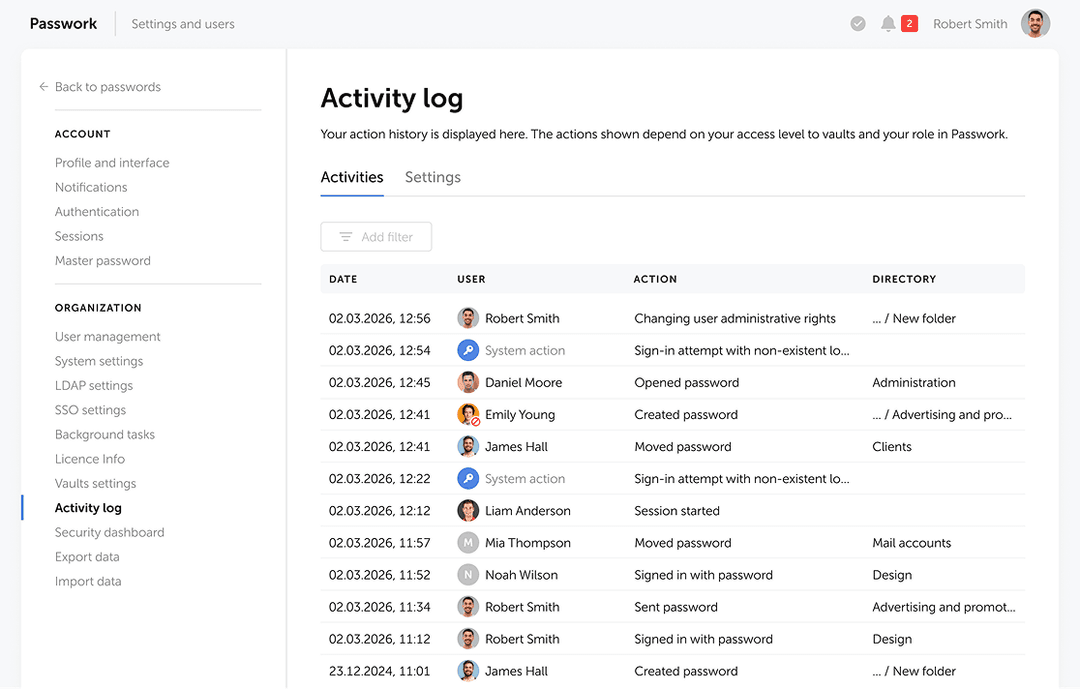
Journal d'activité Passwork avec actions des utilisateurs et horodatages

Suivez chaque action sur les mots de passe en temps réel. Simplifiez les audits grâce à des journaux détaillés et conservez une traçabilité claire de chaque modification.

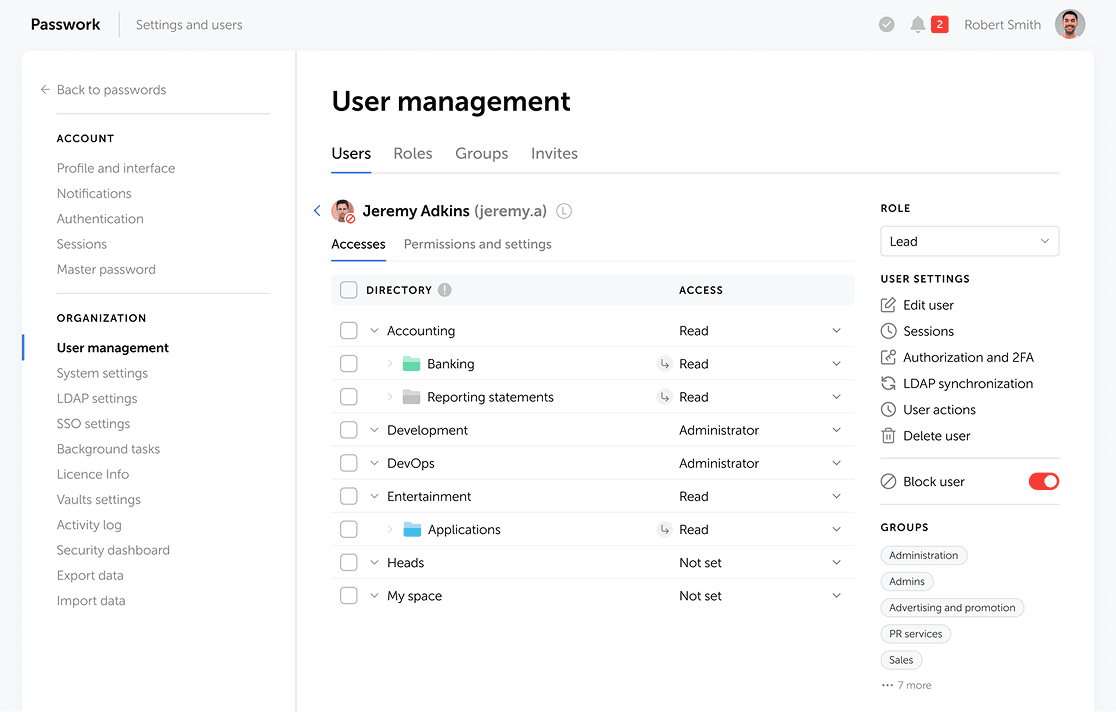
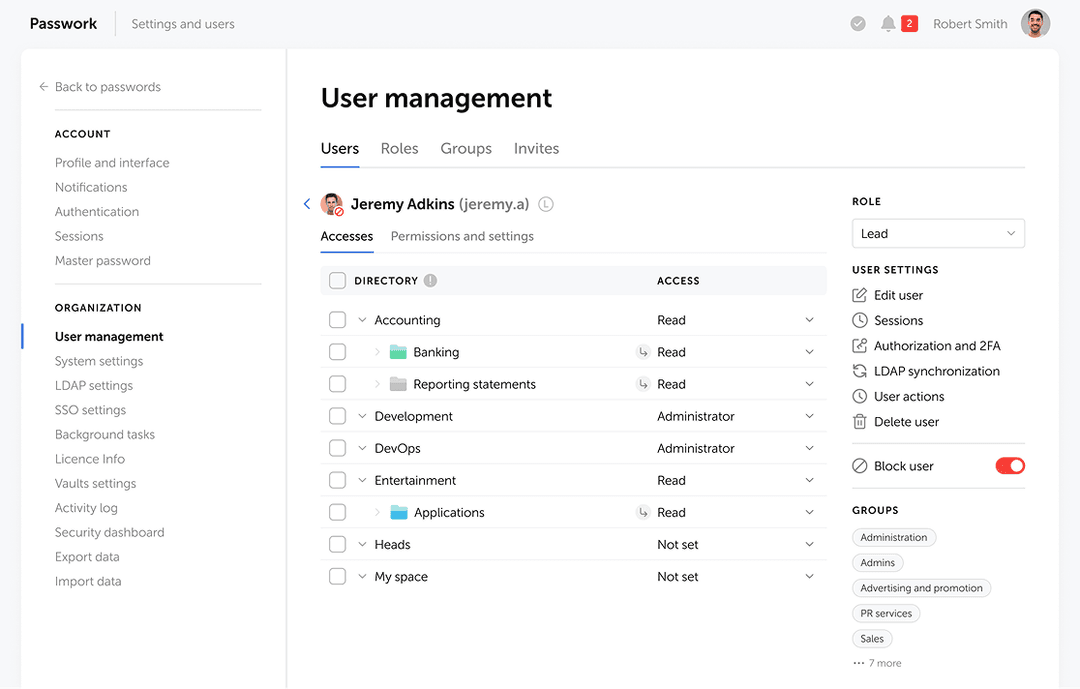
Écran de gestion des utilisateurs Passwork pour la révocation d'accès

Révoquez automatiquement toutes les autorisations de mots de passe en désactivant l'utilisateur dans votre IdP. Comblez les lacunes critiques d'offboarding et assurez une conformité sans faille.

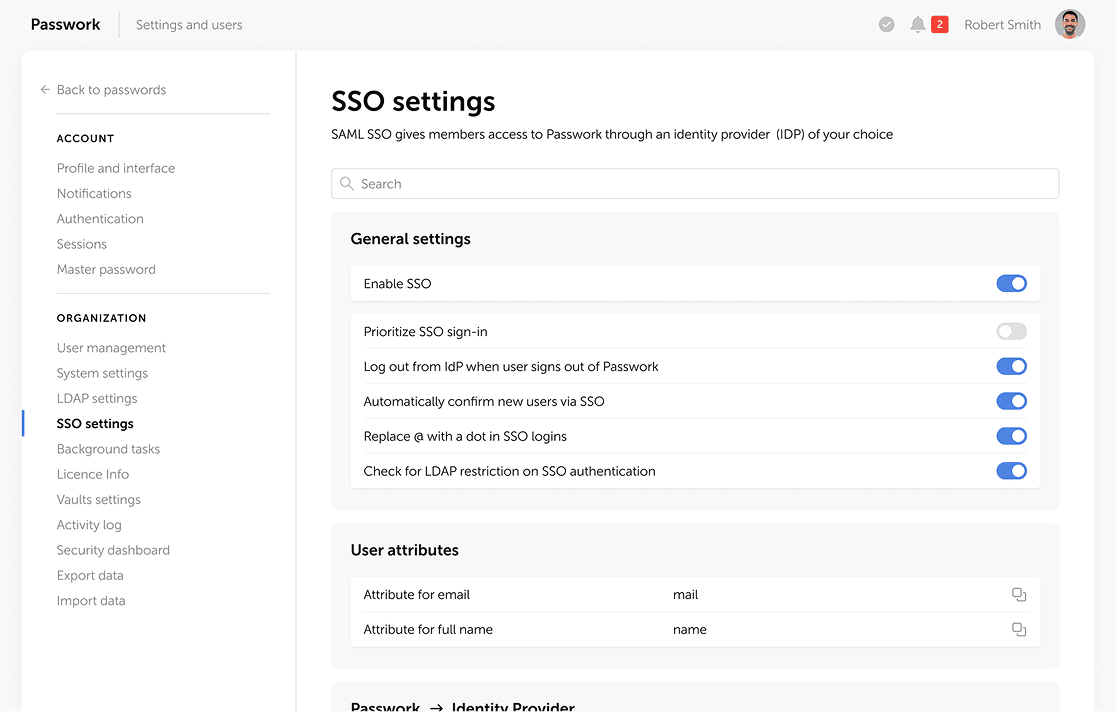
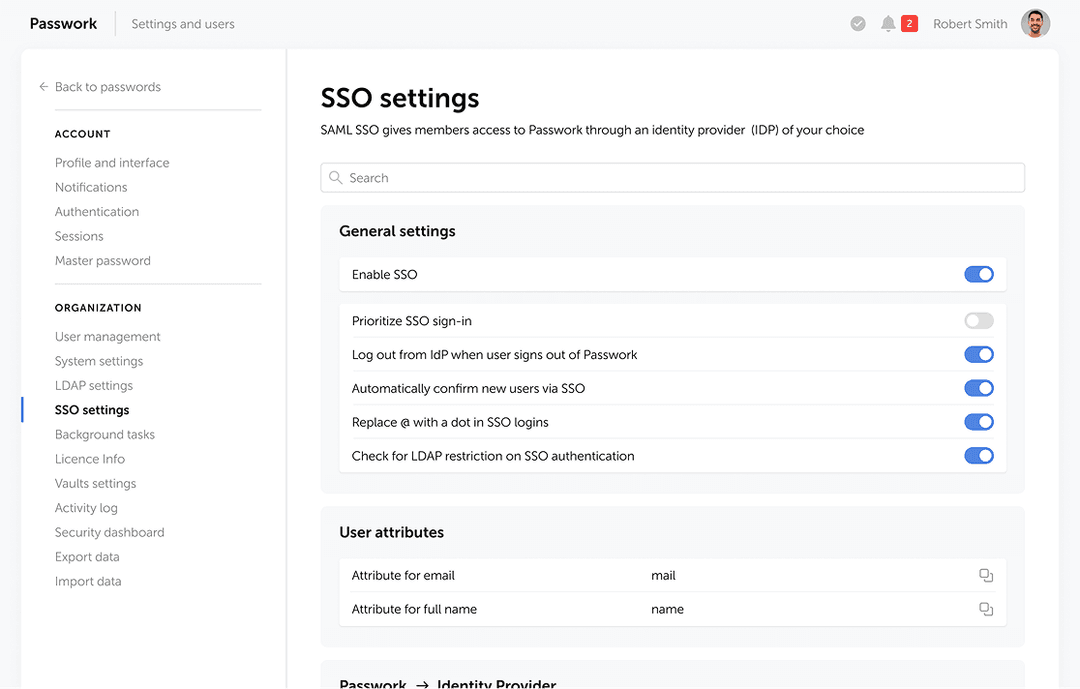
Paramètres SSO et MFA de Passwork

Sécurisez vos coffres-forts avec le SSO et une MFA résistante au phishing. Répondez pleinement aux exigences strictes de l'article 21(2)(j) de la NIS2 pour les accès privilégiés.

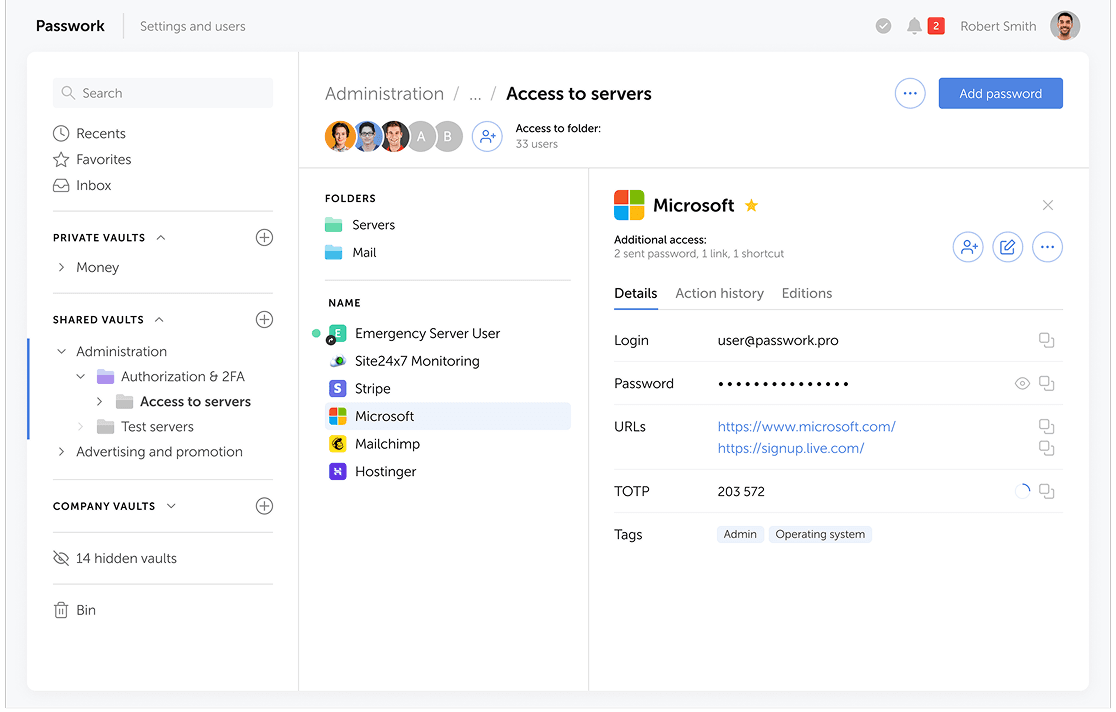
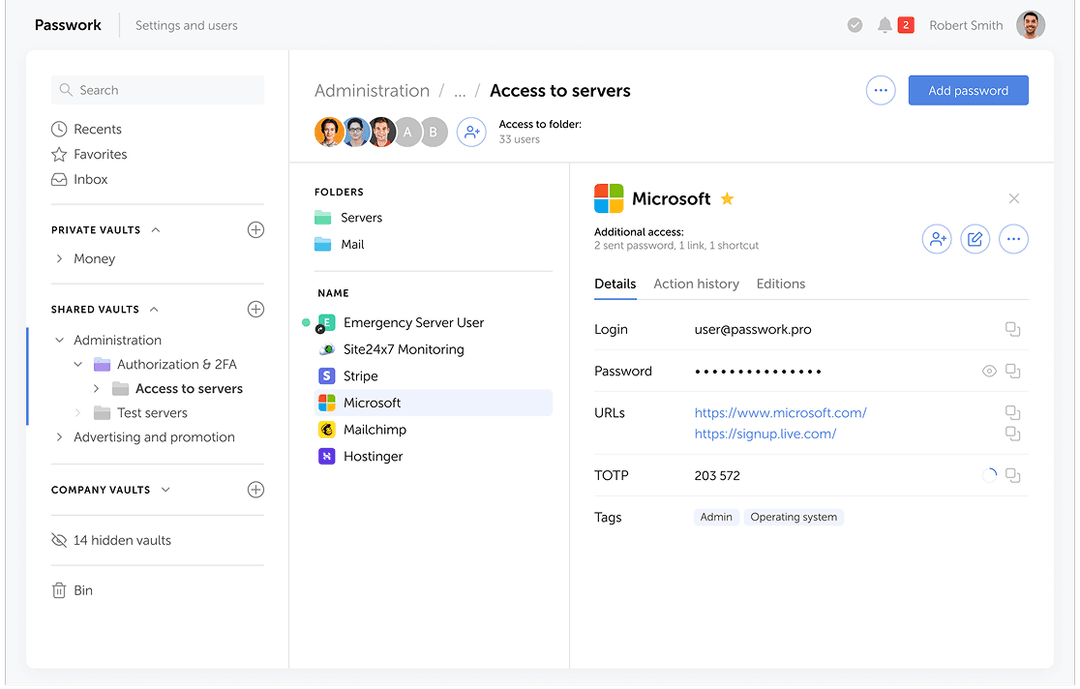
Coffres-forts personnels et partagés Passwork séparés dans l'interface

Gardez les mots de passe personnels strictement privés pour les utilisateurs. Pour les identifiants partagés, conservez un contrôle strict avec des propriétaires désignés, des périmètres d'accès et des journaux d'activité détaillés.

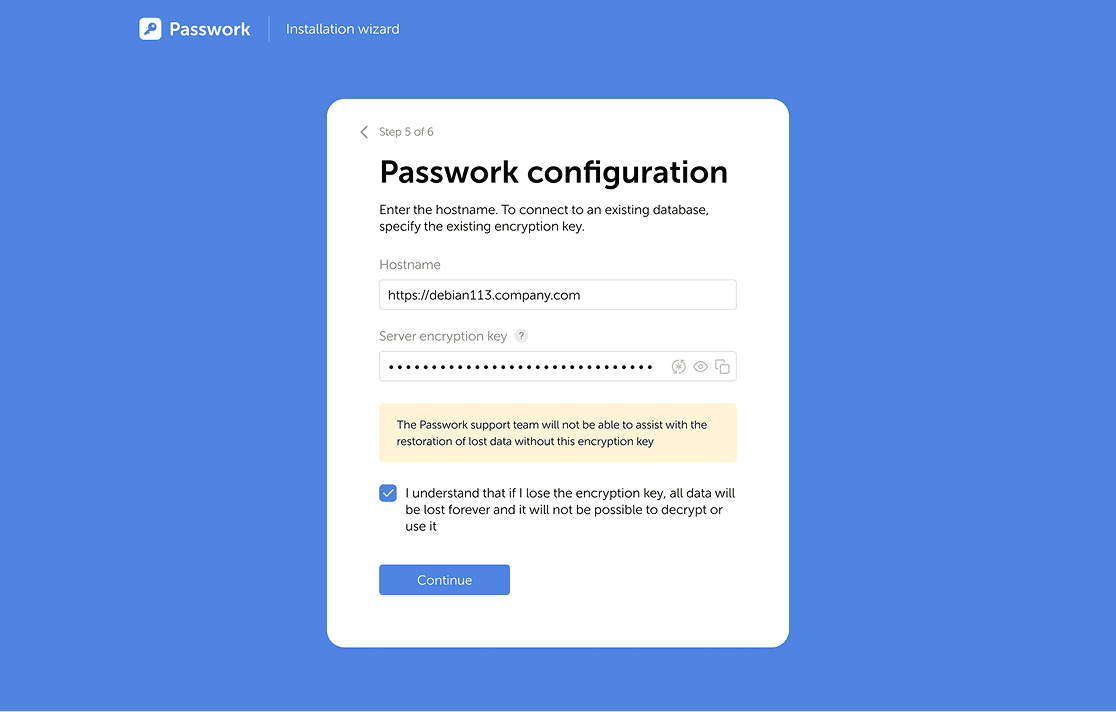
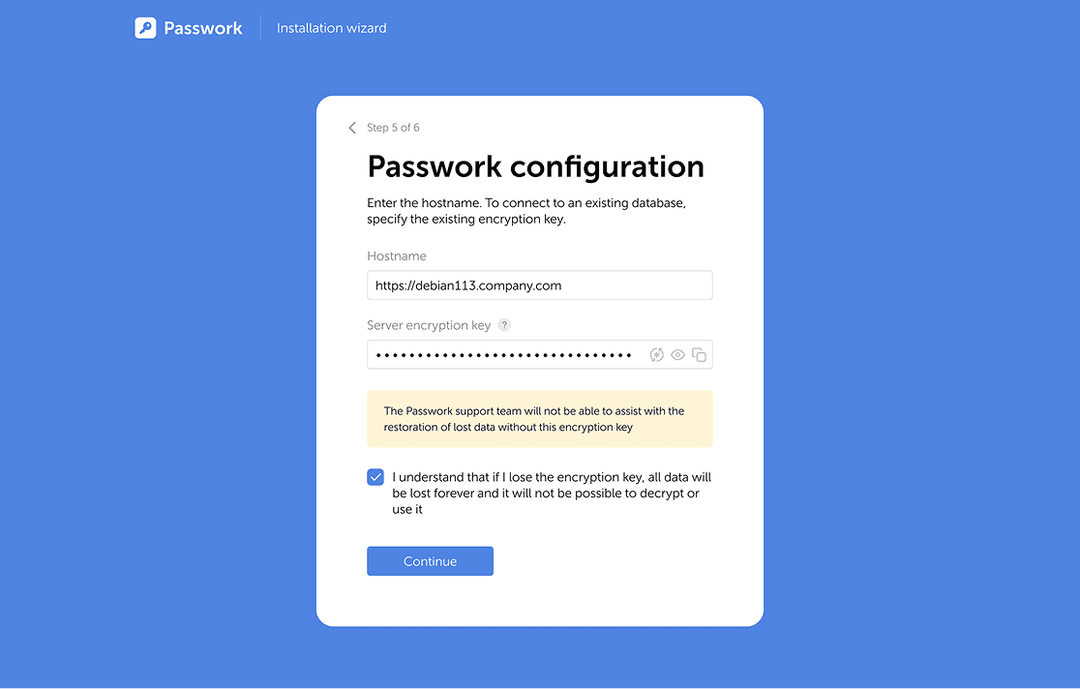
Assistant d'installation sur site de Passwork

Conservez tous les identifiants dans votre infrastructure locale. Hébergez Passwork sur site pour vous conformer aux politiques de sécurité internes, aux auditeurs externes et aux exigences réglementaires.

Gestionnaire de mots de passe et de secrets conçu dans l'UE pour les équipes et les entreprises

Passwork stocke, partage et audite les identifiants au même endroit, offrant les contrôles exacts exigés par la NIS2 et l'ISO 27001. Déployez sur site dans votre propre centre de données, dans un cloud UE sécurisé ou dans un environnement cloud d'entreprise dédié. Entièrement conforme au RGPD et approuvé par plus de 10 000 entreprises en Europe.

  • Coffres-forts partagés avec autorisations par rôles et par groupes

    Reproduisez votre structure organisationnelle. Limitez précisément l'accès par équipe ou par projet.

  • Journal d'audit complet de chaque événement d'accès

    Suivez qui a accédé à quoi, quand et depuis où.

  • Révoquez l'accès en un clic lorsqu'un employé quitte l'entreprise

    Désactivez dans votre IdP, Passwork révoque l'accès. Aucun compte orphelin.

Aperçu de Passwork
  • Okta
  • Microsoft Entra ID
  • Google Workspace
  • SAML
  • SCIM
  • LDAP / Active Directory

Gestion des secrets, pas seulement des mots de passe
API d'automatisation DevOps sans le prix HashiCorp

Toutes les fonctionnalités DevOps →

Les réponses qui semblent correctes mais ne suffisent pas
Cinq mythes courants en matière de sécurité et les faits fondés sur des preuves qui les démentent

Trois façons de déployer, un modèle de sécurité

Déployez sur votre propre infrastructure, exécutez dans un cloud souverain sécurisé de l'UE ou évoluez avec notre plateforme cloud d'entreprise tout en maintenant des normes de sécurité identiques.

  • Auto-hébergé sur site

    Exécutez Passwork dans votre centre de données et votre réseau privés. Cette option prend en charge les environnements à air gap pour les secteurs réglementés, satisfaisant aux exigences strictes des auditeurs en matière de contrôle local complet des données.

  • Cloud UE

    Hébergez vos données dans un cloud UE sécurisé, conforme au RGPD par défaut. Cette infrastructure hébergée en Allemagne garantit que tous les stockages d'identifiants restent strictement sous juridiction européenne.

  • Cloud entreprise

    Évoluez dans plusieurs régions avec un déploiement principal dans l'UE. Cette configuration offre aux équipes internationales une haute disponibilité et garantit la résidence des identifiants sensibles dans l'UE.

Approuvé par les entreprises dans le monde entier

Un gestionnaire de mots de passe. Pour tous les appareils.
Utilisez Passwork partout — dans votre navigateur, sur mobile ou sur ordinateur

Extension de navigateur

Recherchez, remplissez automatiquement et créez des identifiants sans quitter le navigateur. Compatible avec Chrome, Firefox, Edge et Safari.

  • Remplissage automatique en un clic sur toute page de connexion
  • Rechercher dans tous les coffres depuis l’extension
  • Créer et enregistrer de nouveaux identifiants instantanément
  • Générer des mots de passe forts à la volée
Disponible
Browser extension password editing screenshot
Browser extension password generator screenshot
Browser extension password card screenshot
Browser extension settings screenshot

Application mobile

Accès rapide à vos mots de passe d’entreprise depuis votre appareil mobile

Disponible

Application mobile 2FA

Vérification de connexion pratique avec l’application d’authentification Passwork

Disponible

Application de bureau

Fonctionnalité complète de gestion des mots de passe dans une application de bureau native

Disponible

Choisissez votre offre
Coûts de possession à long terme 30 % inférieurs à la moyenne du secteur

Comparer les offres Passwork

Découvrez les différences entre les offres et choisissez le niveau de sécurité et de contrôle adapté à votre équipe.

  • Standard

    Fonctionnalités essentielles pour PME afin de soutenir une croissance sécurisée

    3€
    par mois /
    par utilisateur
    facturé annuellement
    • Démarrage rapide avec toutes les fonctionnalités de base
    • Simple, sécurisé et avec peu de charge administrative
    • Coffres partagés, accès facile, pas de formation
  • Advanced Populaire

    Fonctionnalités avancées pour des besoins étendus en sécurité et en gestion

    4,5€
    par mois /
    par utilisateur
    facturé annuellement
    • SSO, mappage des groupes LDAP, modèle basé sur les rôles
    • Clustering, prise en charge du basculement et sauvegardes
    • Responsable dédié et support technique prioritaire
  • Offre à vie Meilleure valeur

    Un seul paiement, sans abonnement : votre prix, les mises à jour et l'assistance sont garantis

    Paiement unique
    Obtenez un devis personnalisé
    • Mises à jour à vie et assistance prioritaire
    • Économisez jusqu'à 50 % par rapport à un abonnement à long terme
    • Une seule approbation, zéro renouvellement

Questions fréquemment posées

Le partage sécurisé d'identifiants nécessite un coffre-fort de mots de passe dédié avec des autorisations basées sur les rôles, une journalisation d'audit complète et une authentification unique (SSO) avec authentification multifacteur (MFA). Les coffres-forts centralisés satisfont à la fois à l'annexe A.5.17 de l'ISO 27001:2022, qui interdit le partage d'informations d'authentification en clair, et à l'article 21(2)(j) de la NIS2, qui impose la MFA pour les accès privilégiés.

Le SSO sécurise les applications d'entreprise intégrées, laissant d'autres vecteurs d'accès ouverts. Les recherches montrent que 96 % des connexions e-mail et 91 % des outils d'IA fonctionnent en dehors du périmètre SSO. Les comptes de service, l'infrastructure existante, les portails fournisseurs et les SaaS fantômes nécessitent un stockage d'identifiants dédié. Les données sectorielles confirment que 74 % des professionnels de la sécurité considèrent le SSO seul comme une solution de contrôle d'accès incomplète.

La NIS2 interdit le partage d'identifiants non chiffré et non traçable. En vertu des articles 21(2)(j) et (g), les organisations doivent sécuriser le contrôle d'accès et maintenir une hygiène stricte en matière de cybersécurité. Cela exige que tous les identifiants d'entreprise partagés soient chiffrés, limités aux utilisateurs autorisés via le moindre privilège, et entièrement audités. Le partage de mots de passe par des canaux en clair — tels que les applications de chat ou les tableurs — viole ces exigences, car il empêche les auditeurs d'identifier la personne qui a réellement accédé au système.

Les articles 9(4)(c) et (d) de DORA exigent des entités financières et de leurs fournisseurs critiques de TIC qu'ils appliquent le moindre privilège, une authentification forte et des contrôles explicites contre les identifiants partagés pour les accès privilégiés. Les régulateurs exigent des preuves documentées de ces contrôles d'accès. La mise en place d'un coffre-fort centralisé avec accès basé sur les rôles, MFA et journaux d'audit fournit la documentation de conformité nécessaire.

L'annexe A.5.17 stipule que les informations d'authentification doivent rester confidentielles, sécurisées et protégées contre tout partage non autorisé. Lorsque des identifiants partagés sont inévitables pour des entités non personnelles, les organisations doivent les restreindre au personnel autorisé par des contrôles documentés. Les auditeurs exigent des preuves vérifiables — notamment des journaux d'autorisations, des revues d'accès et des politiques d'utilisation acceptable signées — que les documents statiques et les historiques de chat ne peuvent pas générer.

Oui. Passwork prend en charge le déploiement sur site dans votre centre de données privé, y compris les environnements à air gap pour les secteurs réglementés. Nous proposons également une option cloud sécurisée hébergée en Allemagne et une plateforme cloud d'entreprise multi-régions avec un déploiement principal dans l'UE. Ces trois options sont conformes au RGPD et prennent en charge les exigences du cadre de conformité ISO 27001.

La désactivation d'un utilisateur dans votre fournisseur d'identité ou son marquage comme sortant dans Passwork révoque instantanément tout accès aux coffres-forts. La plateforme met immédiatement fin aux sessions actives et enregistre l'événement dans le journal d'audit, en détaillant qui détenait l'accès et quand il a été révoqué. Ce flux automatisé répond directement aux lacunes d'offboarding exposées lors des incidents de sécurité de Coupang et KiranaPro.

Les messages de chat, les fils de discussion e-mail et les stockages navigateur manquent de contrôles d'accès et de normes de chiffrement. Les identifiants enregistrés dans le navigateur sont la cible principale des infostealers, des identifiants d'entreprise apparaissant sur 30 % des appareils gérés et 46 % des appareils non gérés compromis. Ces canaux informels ne parviennent pas à appliquer le moindre privilège, à journaliser les événements d'accès ou à prendre en charge la révocation instantanée, violant directement l'ISO 27001 A.5.17.

Vous avez des questions ? — Centre d'aide