Passwork: 透明声明

安全密码共享 适用于团队和企业

通过细粒度的基于角色的访问、审计日志和即时撤销来控制共享凭据。可部署为自托管或在我们的安全主权欧盟云中,以满足严格的 NIS2 和 ISO 27001 合规标准。

受到全球 10,000 多家公司的信赖

Maxon Kinder not Hilfe Deutsche Post Orange TDK Victoria Police

为什么领先的公司选择 Passwork

  • 欧洲制造

    在欧洲开发,完全符合GDPR和NIS2要求,并保障数据主权。

  • ISO 27001 认证

    开发和基础设施符合信息安全的国际基准。

  • 公共部门的信任选择

    被欧洲各地的政府机构和高度监管行业选用。

  • 企业级保护

    本地部署意味着您的密码永远不会离开您的基础设施

  • 独立研究显示,与竞争对手相比可节省30%

凭据共享在哪些环节失效
安全策略禁止的六种不安全渠道,员工却仍在使用

  • Slack 和 Teams 私信

    在聊天中共享的凭据不受访问策略和审计跟踪的约束。单个工作区被攻破就会暴露您的全部共享历史。

    2.4%

    的企业 Slack 频道包含泄露的敏感机密

    GitGuardian, 2025

  • 电子邮件线程

    转发的凭据会在各个邮箱中留下多年不受控制的副本。单个收件箱被攻破就会暴露整个密码存档。

    68%

    的数据泄露涉及人为因素和凭据共享

    Verizon DBIR, 2024

  • Google Docs、Notion、Jira

    存储在共享文档和 Wiki 中的凭据继承了广泛的访问权限。这些不安全的记录比员工、承包商和项目存在的时间更长。

    38%

    的协作工具事件被归类为高度严重

    GitGuardian, 2025

  • 共享电子表格

    零访问控制、没有审计日志,也无法撤销访问权限。这种设置在 ISO 27001、SOC 2 或 NIS2 审计中必定失败。

    A.5.17

    要求对认证信息进行安全管理

    ISO 27001:2022

  • 浏览器保存的密码

    浏览器内置管理器是信息窃取程序的主要目标。单个端点被攻破就会暴露所有已保存的凭据。

    30%

    的受感染受管设备包含企业凭据

    Verizon DBIR, 2025

  • 共享管理员账户

    共享特权凭据会破坏个人问责制。这样做会在 SOC 2、ISO 27001 和 NIS2 审计中触发自动控制缺陷。

    70%

    的用户在多个账户中重复使用已泄露的密码

    SpyCloud, 2025

凭据事故给企业造成的代价
独立的泄露事件经济分析以及 2024 至 2026 年的具名事件。每一起都可追溯到未经适当控制而共享的凭据。

€4.3M

以被盗凭据为入口的数据泄露平均成本。检测并控制一次泄露平均需要 246 天。

IBM Cost of a Data Breach Report, 2025

39%

的所有数据泄露事件在整个攻击链中都涉及被盗或被滥用的凭据。

Verizon DBIR, 2026

95天

从凭据首次泄露到部署勒索软件的中位时间。

Verizon DBIR, 2026

€375M

2026 年 6 月,Coupang 因一名前员工保留访问权限并泄露客户数据而被处以创纪录的罚款。

PIPC (Personal Information Protection Commission), 2026
2024 年泄露事件

Snowflake / UNC5537

超过 160 个客户环境遭到入侵,超过 5 亿条记录被暴露。

根本原因: 针对未启用 MFA 的账户进行凭据窃取。

2025 年 11 月

Nikkei Slack

一次信息窃取程序感染导致超过 17,000 名员工和外部合作伙伴的 Slack 凭据泄露。

根本原因: 缺乏凭据轮换和会话监控。

2024 年至 2025 年

Coupang 与 KiranaPro

前员工离职后仍保留有效凭据,并删除了关键公司数据。

根本原因: 离职流程不完整,访问权限未被撤销。

欧盟监管机构现在要求什么
具体的条款级控制措施。每一项在审计时都有文件化的证据要求。

  • NIS2 / NIS2UmsuCG

    Article 21(2)(j)

    对特权、远程和敏感访问使用 MFA。德国的 NIS2UmsuCG 自 2025 年 12 月 6 日起具有约束力。约 29,500 家公司适用(BSI)。

  • DORA

    Article 9(4)(c) and (d)

    自 2025 年 1 月 17 日起生效。最小权限、强身份验证,以及对特权访问共享凭据的明确控制。

  • ISO 27001:2022

    Annex A.5.17

    认证信息不得共享、不得容易被猜到,也不得以明文形式保留。需要审计证据。

  • GDPR

    Article 32

    组织必须确保数据机密性并限制访问。在没有个人问责制的情况下共享凭据违反了第 32 条的可追溯性要求。

什么是安全的 密码管理器 的实际作用
消除关键凭据安全风险的六项控制措施

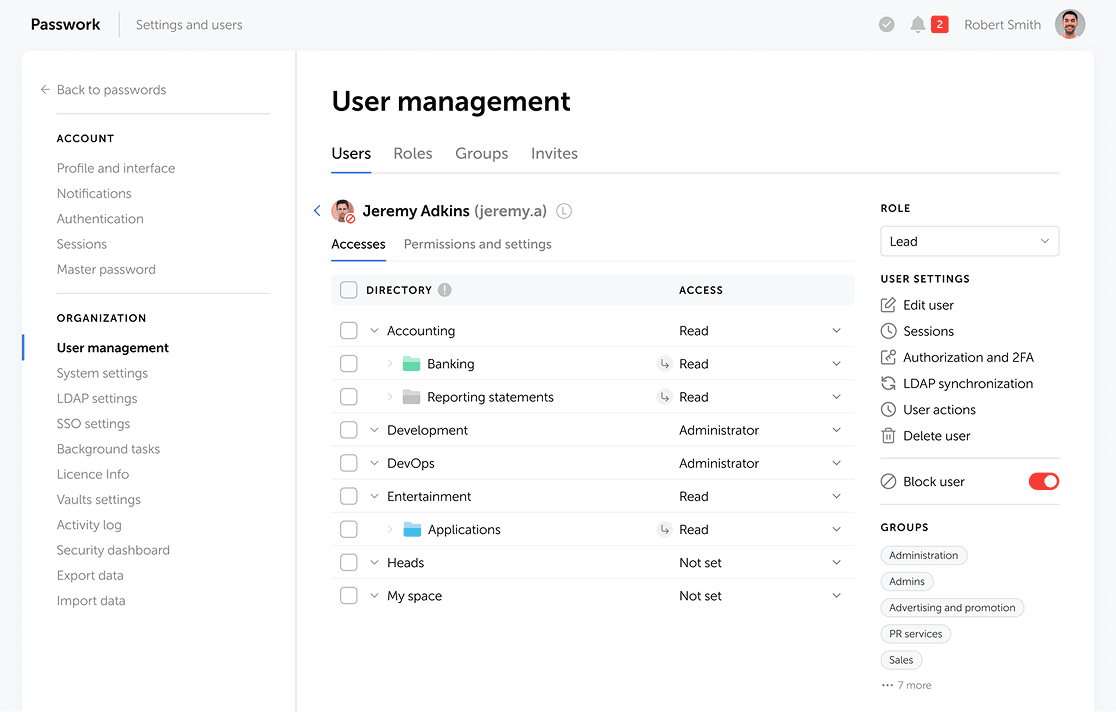
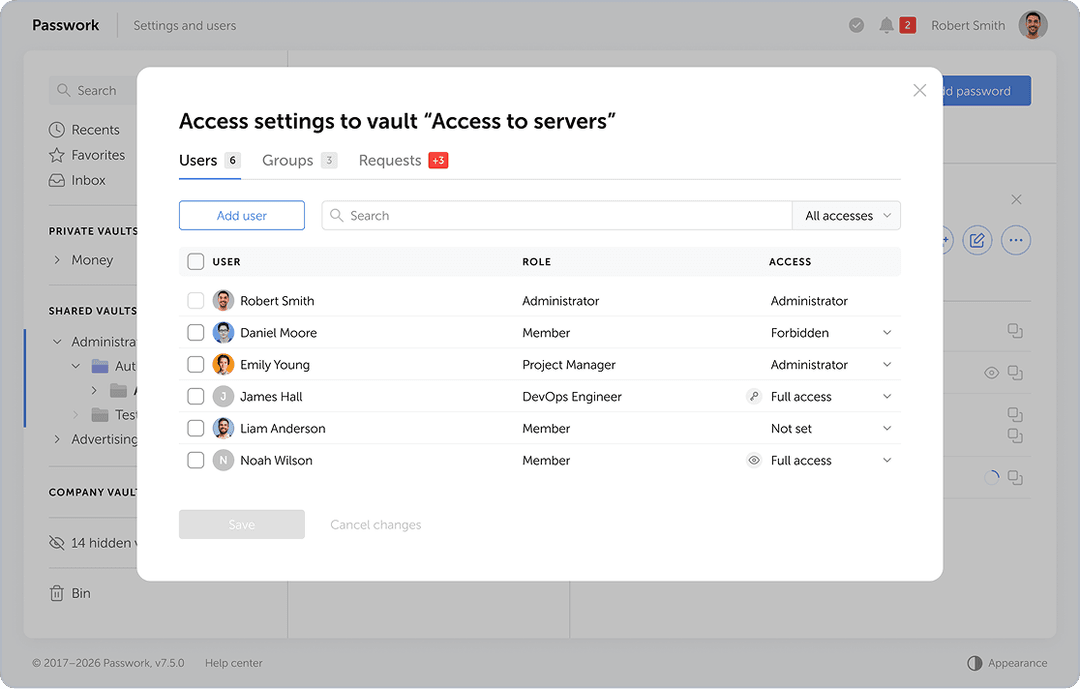
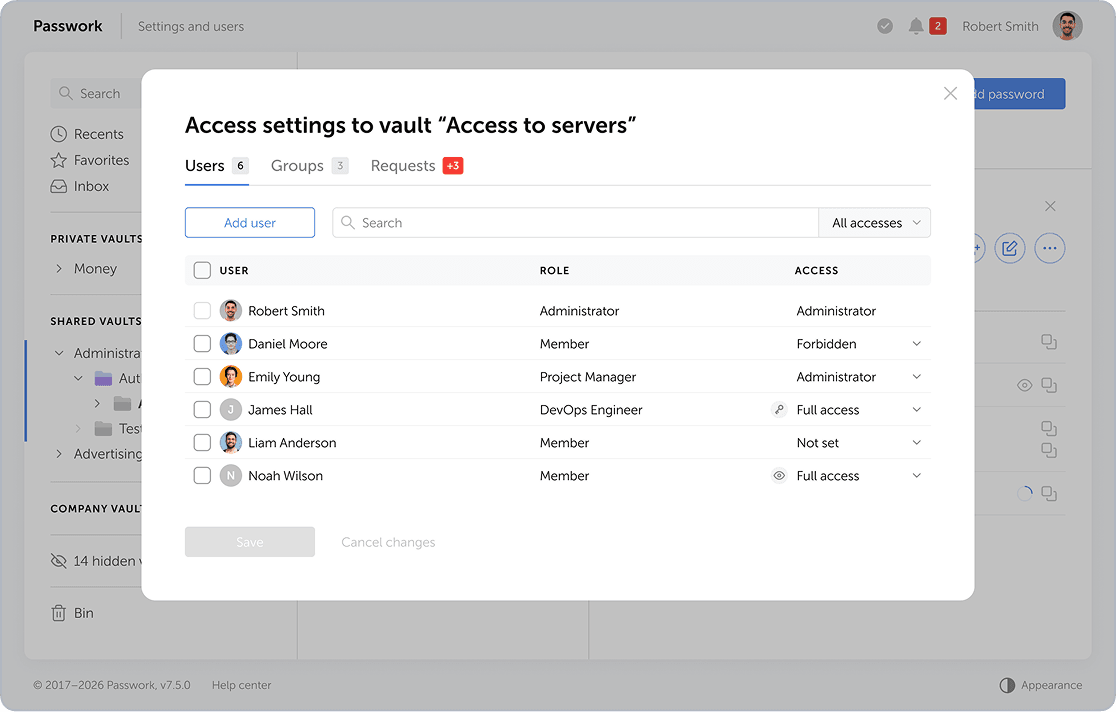
Passwork 密码保管库访问设置,包含基于角色的权限

集中管理凭据存储,并按角色或组管理访问权限。这正是审计人员在访问审查中关注的内容。

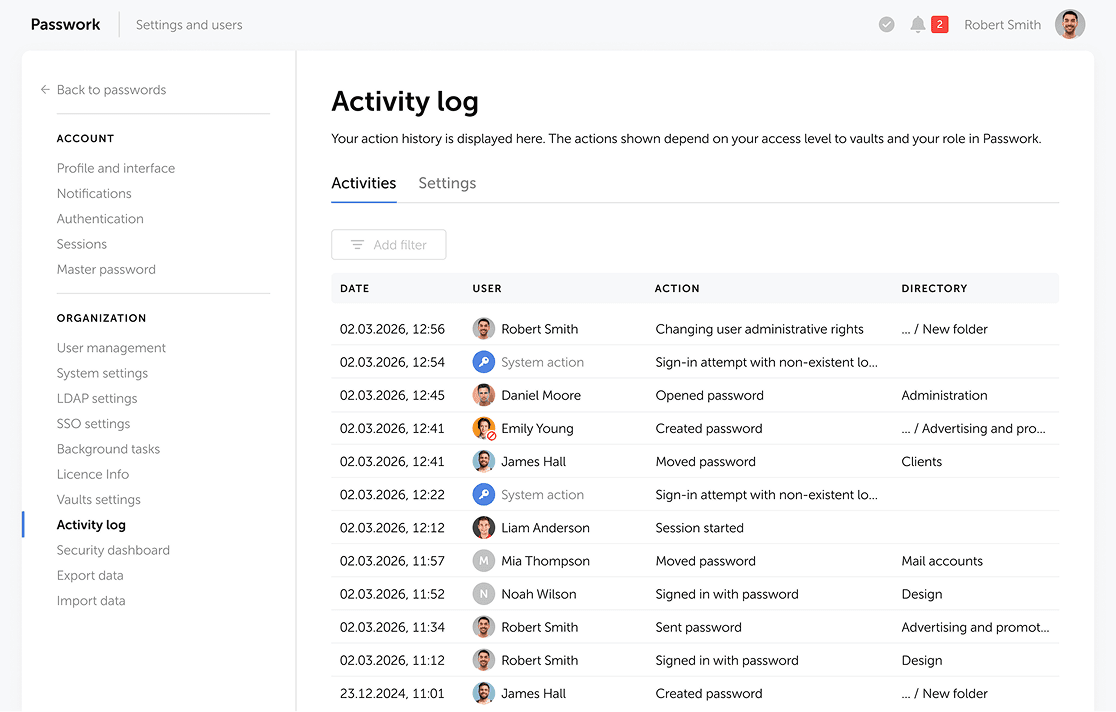
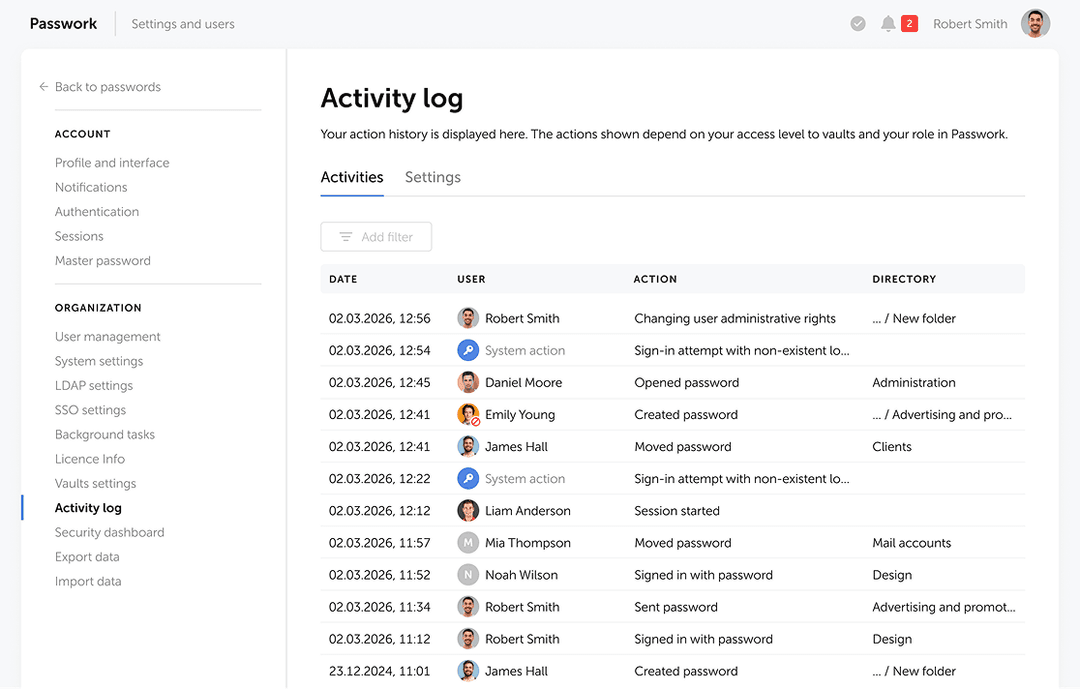
Passwork 活动日志,包含用户操作和时间戳

实时跟踪每项密码操作。通过详细日志简化审计,并对每项变更保持清晰的归属记录。

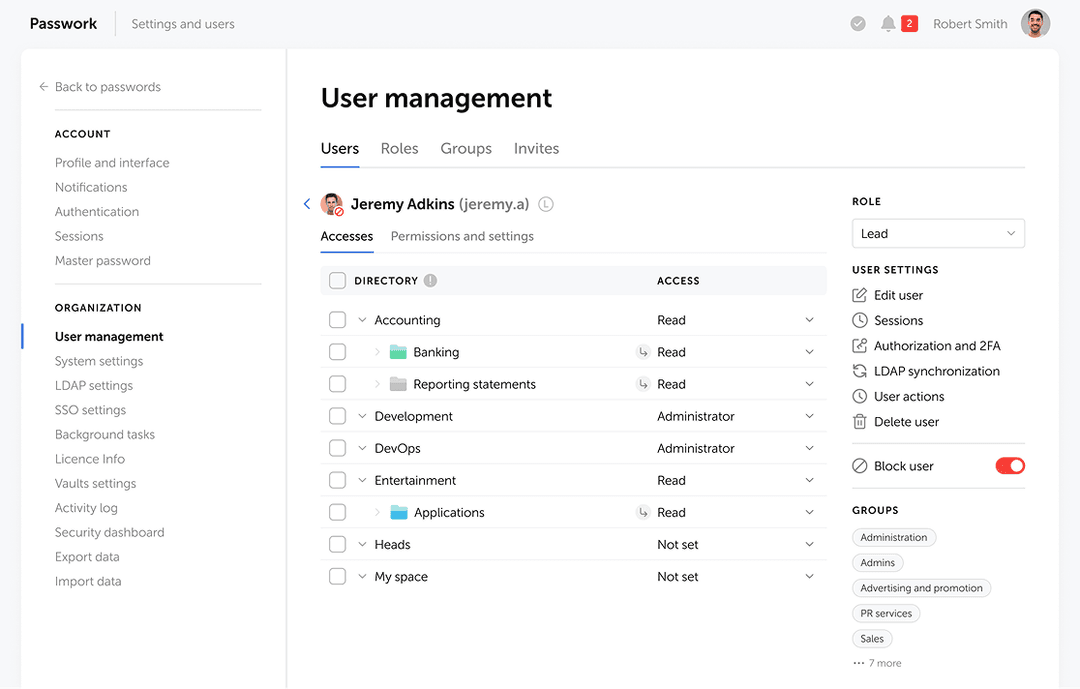
用于撤销访问权限的 Passwork 用户管理界面

通过在您的 IdP 中禁用用户,自动撤销所有密码权限。弥补关键的离职交接漏洞,确保无缝合规。

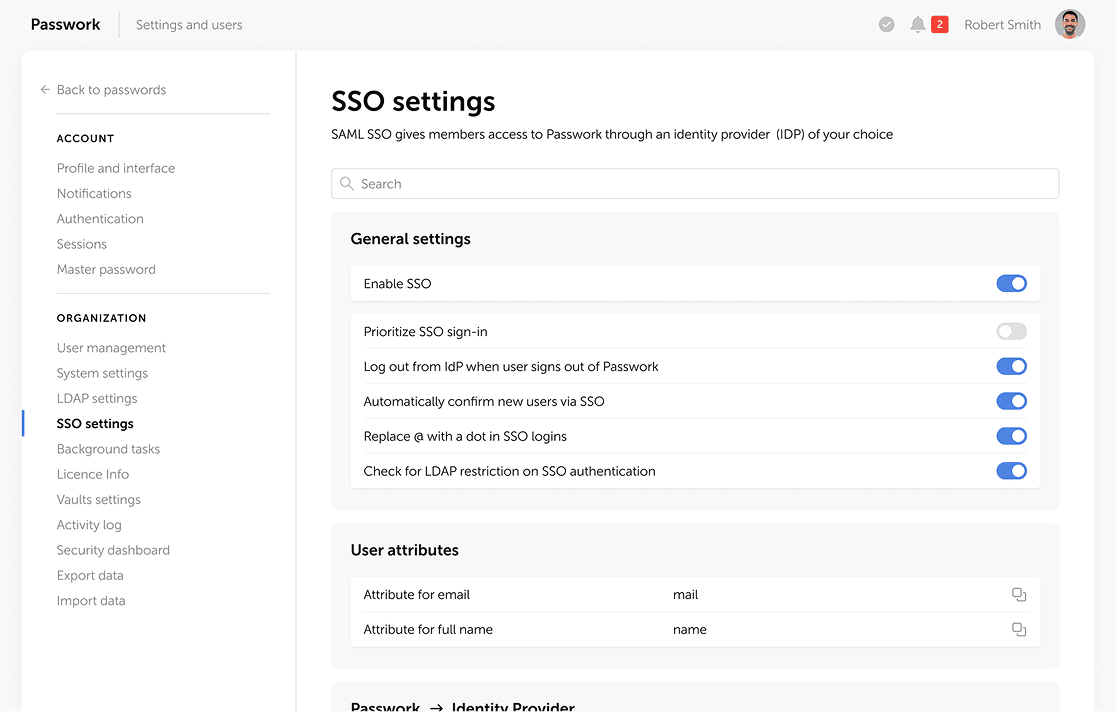
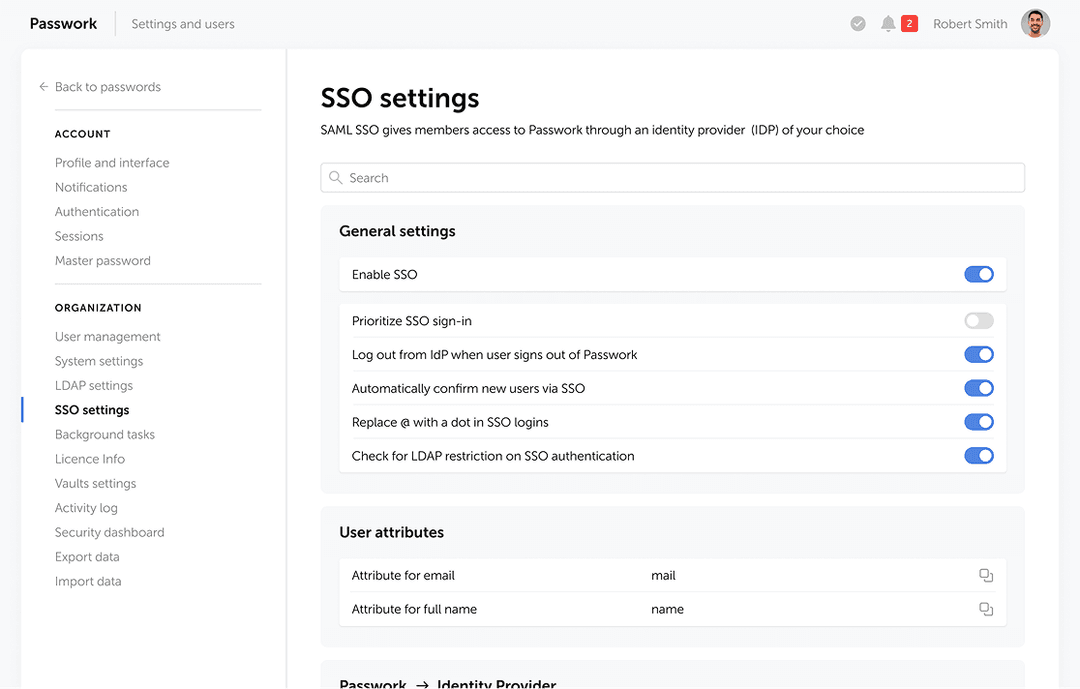
Passwork SSO 和 MFA 设置

通过 SSO 和防钓鱼 MFA 保护您的密码保管库。完全满足 NIS2 第 21(2)(j) 条对特权访问的严格要求。

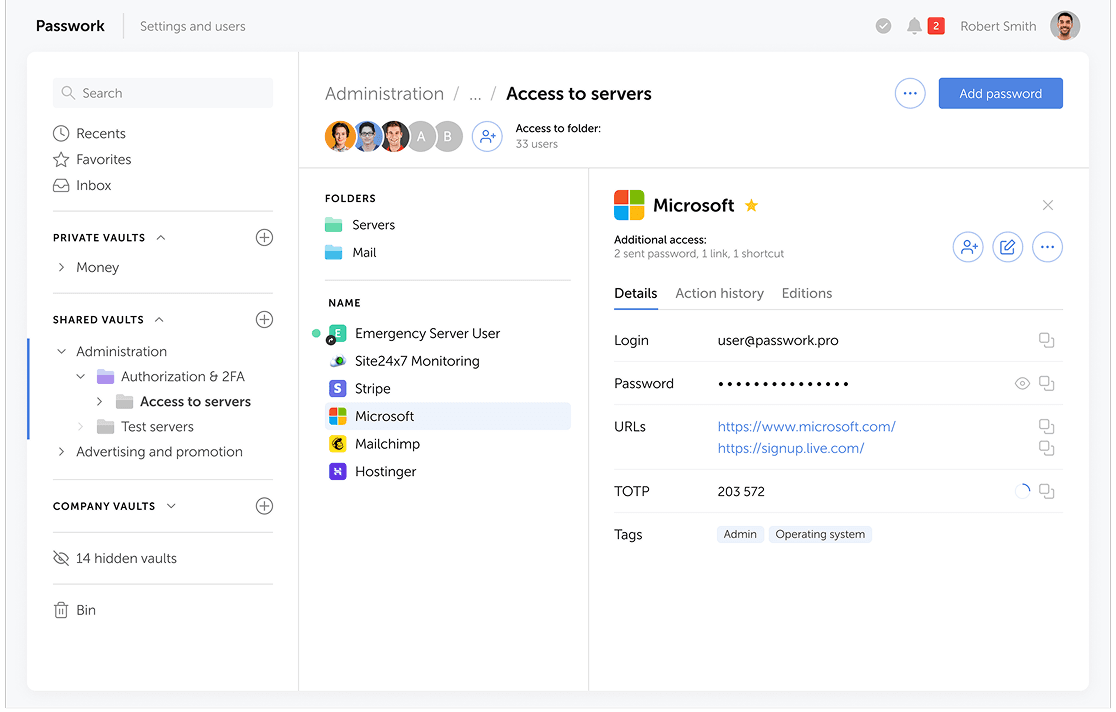
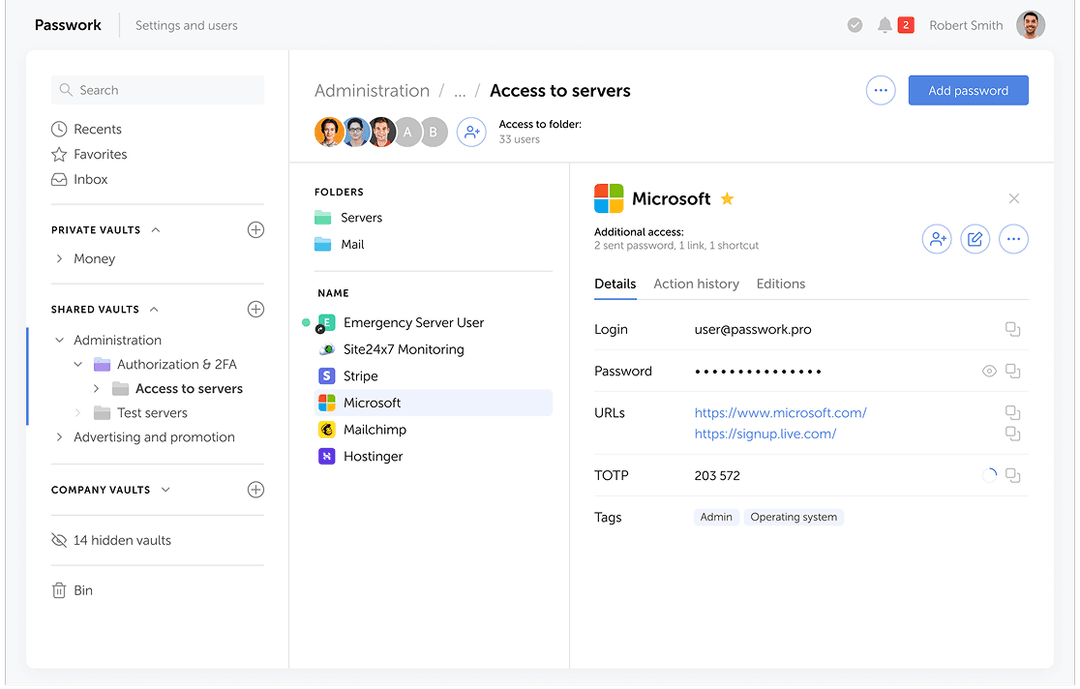
Passwork 界面中分离的个人密码保管库和共享密码保管库

让用户的个人密码严格保密。对于共享凭据,通过指定的所有者、访问范围和详细的活动日志保持严格控制。

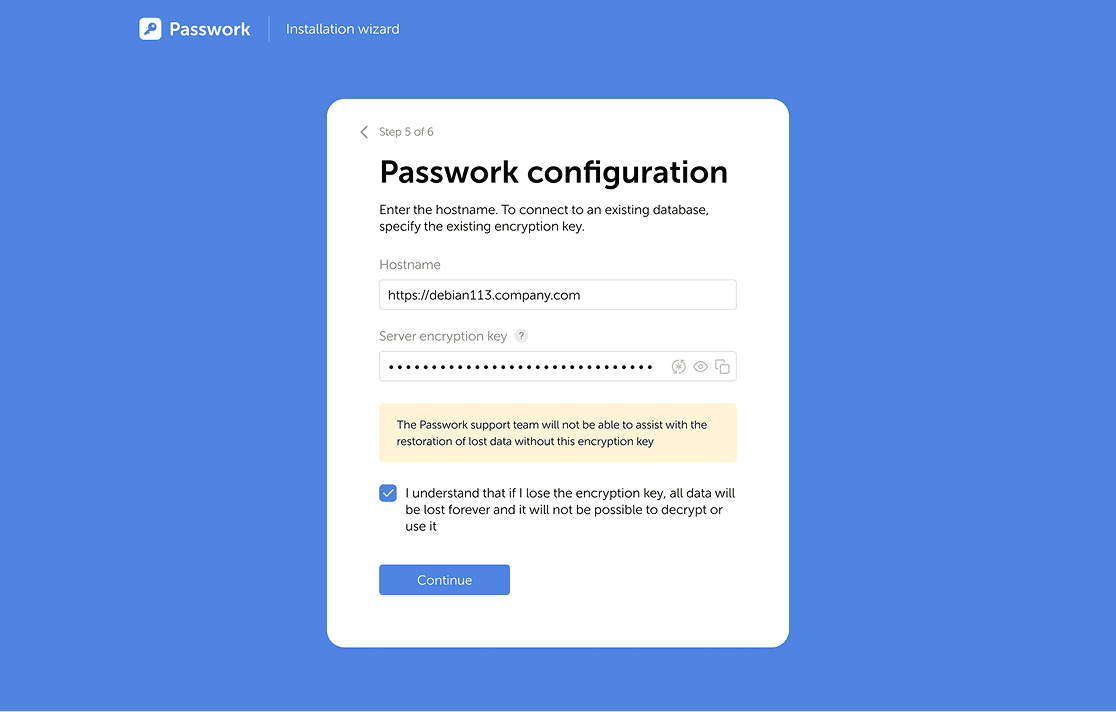
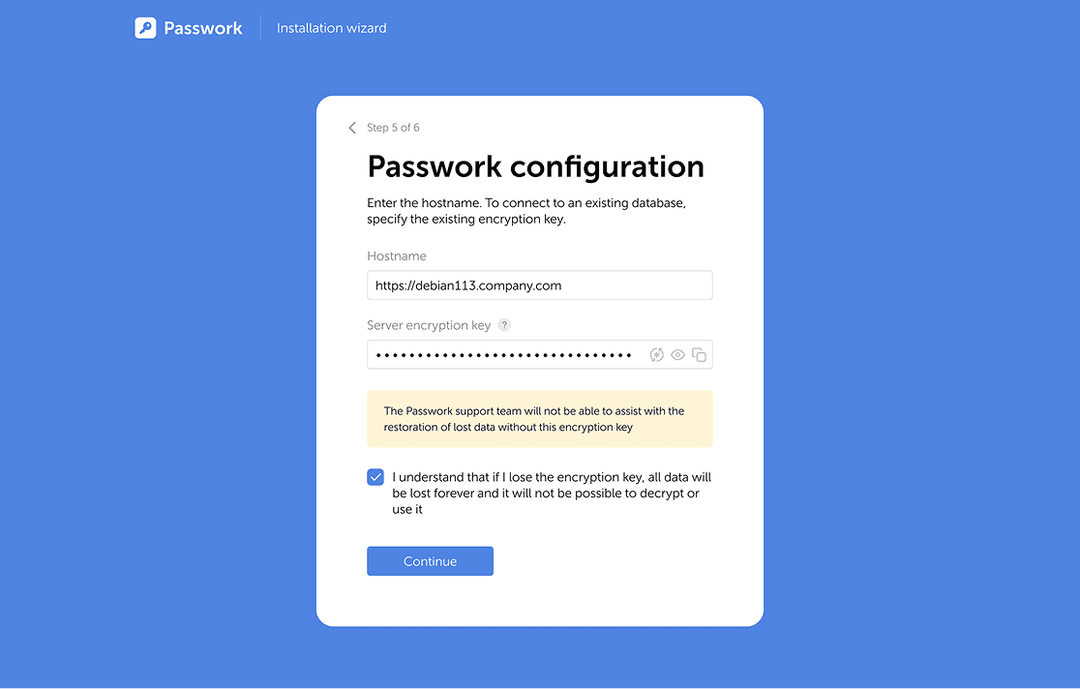
Passwork 本地部署安装向导

将所有凭据保留在您的本地基础设施内。在本地部署 Passwork,以满足内部安全策略、外部审计人员和监管要求。

在欧盟打造的密码与机密管理器,适用于团队和企业

Passwork 在一个地方存储、共享和审计凭据,提供 NIS2 和 ISO 27001 要求的精确控制。可在您自己的数据中心本地部署、在安全的欧盟云中部署,或在专用的云企业环境中部署。完全符合 GDPR,并受到欧洲 10,000 多家企业的信赖。

  • 支持角色和组权限的共享密码保管库

    复制您的组织结构。按团队或项目精确划分访问范围。

  • 每次访问事件的完整审计日志

    跟踪谁在何时、从何处访问了什么内容。

  • 员工离职时一键撤销访问权限

    在您的 IdP 中停用用户,Passwork 即会撤销访问权限。没有孤立账户。

Passwork 预览
  • Okta
  • Microsoft Entra ID
  • Google Workspace
  • SAML
  • SCIM
  • LDAP / Active Directory

不仅仅是密码的密钥管理
DevOps 自动化 API,无需 HashiCorp 的高昂价格

所有 DevOps 功能 →

看似正确但远远不够的答案
五个广泛流传的安全迷思,以及推翻它们的有据可查的事实

三种部署方式, 一种安全模型

在您自己的基础设施上部署、在安全的主权欧盟云中运行,或使用我们的企业云平台进行扩展,同时保持相同的安全标准

  • 本地自托管

    在您的私有数据中心和网络内运行 Passwork。此选项支持受监管行业的物理隔离环境,满足审计人员对完全本地数据控制的严格要求。

  • 欧盟云

    将您的数据托管在安全且默认符合 GDPR 的欧盟云中。这一德国托管的基础设施确保所有凭据存储严格保持在欧洲司法管辖范围内。

  • 云企业版

    以欧盟为主要部署地,跨多个区域扩展。此配置为国际团队提供高可用性,并确保敏感凭据驻留在欧盟境内。

深受企业信赖 遍布全球

一个密码管理器,适用于所有设备。
在任何地方使用 Passwork 任何地方 ——在浏览器、移动设备或桌面上

浏览器扩展

无需离开浏览器即可搜索、自动填充和创建凭证。支持 Chrome、Firefox、Edge 和 Safari。

  • 在任何登录页面上一键自动填充
  • 通过扩展在所有 vault 中搜索
  • 即时创建并保存新凭据
  • 即时生成强密码
可用
Browser extension password editing screenshot
Browser extension password generator screenshot
Browser extension password card screenshot
Browser extension settings screenshot

移动应用

通过移动设备快速访问企业密码

可用

2FA 移动应用

使用 Passwork 身份验证应用进行便捷登录验证

可用

桌面应用

在原生桌面应用中提供完整的密码管理功能

可用

选择您的方案
长期拥有成本 低 30% 比行业平均水平

比较Passwork套餐

查看各套餐之间的差异,并为您的团队选择合适的安全级别和控制方式。

  • Standard

    为中小型企业提供支持安全增长的核心功能

    3€
    每月 /
    每用户
    按年计费
    • 快速开始,包含所有核心功能
    • 简单、安全,且管理开销低
    • 共享保险库,便捷访问,无需培训
  • Advanced 热门

    适用于大规模安全与管理需求的高级功能

    4,5€
    每月 /
    每用户
    按年计费
    • SSO、LDAP 组映射、基于角色的模型
    • 集群、故障转移支持和备份
    • 专属客户经理和优先技术支持
  • 终身优惠 最超值

    一次付款,无需订阅:您的价格、更新和支持将保持不变

    一次性付款
    获取个性化报价
    • 终身更新和优先支持
    • 相比长期订阅,最高可节省50%
    • 一次审批,零续费

常见问题

安全的凭据共享需要专用的密码保管库,具备基于角色的权限、完整的审计日志,以及带有多因素认证(MFA)的单点登录(SSO)。集中式保管库同时满足 ISO 27001:2022 附录 A.5.17(禁止以明文共享认证信息)和 NIS2 第 21(2)(j) 条(要求对特权访问使用 MFA)的要求。

SSO 可保护已集成的企业应用,但会留下其他访问途径。研究表明,96% 的电子邮件登录和 91% 的 AI 工具都在 SSO 边界之外运行。服务账户、遗留基础设施、供应商门户和影子 SaaS 需要专用的凭据存储。行业数据证实,74% 的安全专业人士认为仅靠 SSO 是不完整的访问控制解决方案。

NIS2 禁止未加密、不可追踪的凭据共享。根据第 21(2)(j) 和 (g) 条,组织必须保护访问控制并保持严格的网络安全卫生。这要求所有共享的企业凭据都必须加密、通过最小权限限制为授权用户,并进行全面审计。通过纯文本渠道(如聊天应用或电子表格)共享密码违反了这些要求,因为这使审计人员无法确定实际访问系统的个人。

DORA 第 9(4)(c) 和 (d) 条要求金融机构及其关键 ICT 提供商应用最小权限、强身份验证,以及对特权访问共享凭据的明确控制。监管机构要求提供这些访问控制的书面证据。实施具有基于角色的访问、MFA 和审计日志的集中式保管库,可提供必要的合规文档。

附录 A.5.17 规定,认证信息必须保持机密、安全,并防止未经授权的共享。当非个人实体的共享凭据不可避免时,组织必须通过文档化的控制措施将其限制在授权人员范围内。审计人员需要可验证的证据——包括权限日志、访问审查和已签署的可接受使用政策——而静态文档和聊天记录无法生成这些证据。

可以。Passwork 支持在您的私有数据中心进行本地部署,包括面向受监管行业的物理隔离环境。我们还提供在德国托管的云选项,以及以欧盟为主要部署地的多区域企业云平台。所有三种选项均符合 GDPR,并支持 ISO 27001 合规框架要求。

在您的身份提供者中禁用用户或在 Passwork 中将其标记为离职人员,即可立即撤销所有密码保管库访问权限。平台会立即终止活动会话,并在审计日志中记录该事件,详细说明谁持有访问权限以及何时被撤销。这一自动化工作流直接解决了 Coupang 和 KiranaPro 安全事件中暴露的离职交接漏洞。

聊天消息、电子邮件线程和浏览器存储缺乏访问控制和加密标准。浏览器中保存的凭据是信息窃取程序的主要目标,在 30% 的受管设备和 46% 的非受管受感染设备中出现了企业凭据。这些非正式渠道无法强制执行最小权限、记录访问事件或支持即时撤销,直接违反了 ISO 27001 A.5.17。

还有问题吗? — 帮助中心