Passwork: Declaração de transparência

Compartilhamento seguro de senhas para equipes e empresas

Controle credenciais compartilhadas com acesso granular baseado em funções, logs de auditoria e revogação instantânea. Implante auto-hospedado ou em nossa nuvem soberana e segura da UE para atender aos rigorosos padrões de conformidade NIS2 e ISO 27001.

A confiança de mais de 10.000 empresas em todo o mundo

Maxon Kinder not Hilfe Deutsche Post Orange TDK Victoria Police

Por que as empresas líderes escolhem Passwork

  • Feito na Europa

    Desenvolvido na Europa, com total conformidade com o RGPD e NIS2 e soberania de dados

  • Certificado ISO 27001

    O desenvolvimento e a infraestrutura atendem aos padrões internacionais de segurança da informação

  • Confiado pelo setor público

    Escolhido por agências governamentais e setores altamente regulamentados em toda a Europa

  • Proteção de nível empresarial

    A implantação local significa que suas senhas nunca saem da sua infraestrutura

  • Pesquisas independentes mostram uma economia de 30% em comparação com os concorrentes

Onde o compartilhamento de credenciais falha
Seis canais inseguros proibidos pela sua política de segurança que os funcionários usam mesmo assim

  • Mensagens diretas do Slack e Teams

    As credenciais compartilhadas em chat ficam fora das políticas de acesso e das trilhas de auditoria. O comprometimento de um único espaço de trabalho expõe todo o seu histórico de compartilhamento.

    2.4%

    dos canais Slack corporativos contêm segredos confidenciais vazados

    GitGuardian, 2025

  • Tópicos de e-mail

    Credenciais encaminhadas criam cópias não controladas em caixas de entrada por anos. Uma única caixa de entrada comprometida expõe todo um arquivo de senhas.

    68%

    das violações de dados envolvem fator humano e compartilhamento de credenciais

    Verizon DBIR, 2024

  • Google Docs, Notion, Jira

    Credenciais armazenadas em documentos e wikis compartilhados herdam amplos direitos de acesso. Esses registros não protegidos sobrevivem a funcionários, contratados e projetos.

    38%

    dos incidentes em ferramentas de colaboração são classificados como altamente críticos

    GitGuardian, 2025

  • Planilhas compartilhadas

    Zero controle de acesso, sem logs de auditoria e sem como revogar o acesso. Essa configuração é uma falha garantida em qualquer auditoria ISO 27001, SOC 2 ou NIS2.

    A.5.17

    exige o gerenciamento seguro das informações de autenticação

    ISO 27001:2022

  • Senhas salvas no navegador

    Os gerenciadores integrados dos navegadores são alvos principais de infostealers. Um único endpoint comprometido expõe todas as credenciais salvas.

    30%

    dos dispositivos gerenciados comprometidos contêm credenciais corporativas

    Verizon DBIR, 2025

  • Contas de administrador compartilhadas

    Compartilhar credenciais privilegiadas destrói a responsabilidade individual. Fazer isso gera automaticamente uma deficiência de controle em auditorias SOC 2, ISO 27001 e NIS2.

    70%

    dos usuários reutilizam senhas expostas em várias contas

    SpyCloud, 2025

O que as falhas de credenciais custam à empresa
Economia independente de violações e incidentes nomeados de 2024 a 2026. Cada um remonta a credenciais compartilhadas sem controle adequado.

€4.3M

Custo médio de uma violação quando credenciais roubadas são o ponto de entrada. Leva em média 246 dias para detectar e conter a violação.

IBM Cost of a Data Breach Report, 2025

39%

de todas as violações de dados envolvem credenciais roubadas ou usadas indevidamente em toda a cadeia de ataque.

Verizon DBIR, 2026

95 dias

Tempo mediano desde um vazamento inicial de credenciais até a implantação do ransomware.

Verizon DBIR, 2026

€375M

Multa recorde aplicada à Coupang em junho de 2026 depois que um ex-funcionário manteve o acesso e vazou dados de clientes.

PIPC (Personal Information Protection Commission), 2026
Violação de 2024

Snowflake / UNC5537

Mais de 160 ambientes de clientes comprometidos, expondo mais de 500 milhões de registros.

Causa raiz: Roubo de credenciais direcionado a contas sem MFA.

Novembro de 2025

Nikkei Slack

Uma infecção por infostealer expôs credenciais do Slack de mais de 17.000 funcionários e parceiros externos.

Causa raiz: Falta de rotação de credenciais e de monitoramento de sessões.

2024 a 2025

Coupang e KiranaPro

Ex-funcionários mantiveram credenciais ativas após a saída e excluíram dados críticos da empresa.

Causa raiz: Offboarding incompleto e direitos de acesso não revogados.

O que os reguladores da UE agora exigem
Controles específicos no nível do artigo. Cada um traz requisitos de evidência documentada na auditoria.

  • NIS2 / NIS2UmsuCG

    Article 21(2)(j)

    MFA para acesso privilegiado, remoto e confidencial. A NIS2UmsuCG alemã é obrigatória a partir de 6 de dezembro de 2025. Cerca de 29.500 empresas no escopo (BSI).

  • DORA

    Article 9(4)(c) and (d)

    Em vigor desde 17 de janeiro de 2025. Privilégio mínimo, autenticação forte, controles explícitos contra credenciais compartilhadas para acesso privilegiado.

  • ISO 27001:2022

    Annex A.5.17

    As informações de autenticação não devem ser compartilhadas, facilmente adivinhadas ou deixadas em texto claro. Evidência de auditoria necessária.

  • GDPR

    Article 32

    As organizações devem garantir a confidencialidade dos dados e restringir o acesso. Compartilhar credenciais sem responsabilidade individual viola os requisitos de rastreabilidade do artigo 32.

O que é um gerenciador de senhas seguro e o que ele faz de fato
Seis controles que eliminam os principais riscos de segurança das credenciais

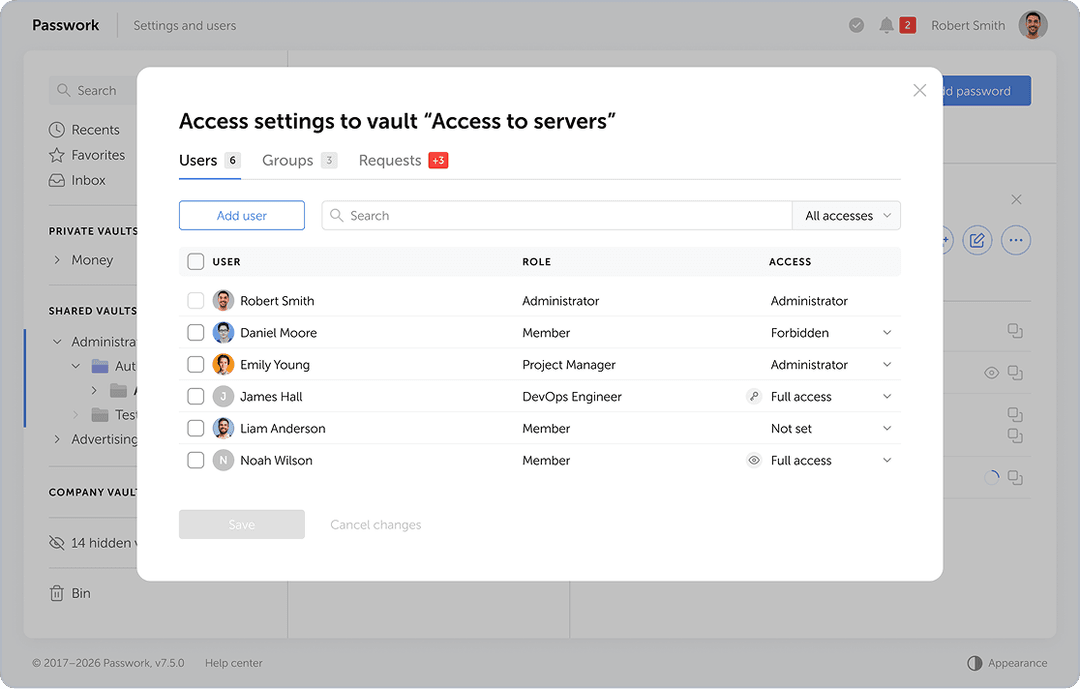
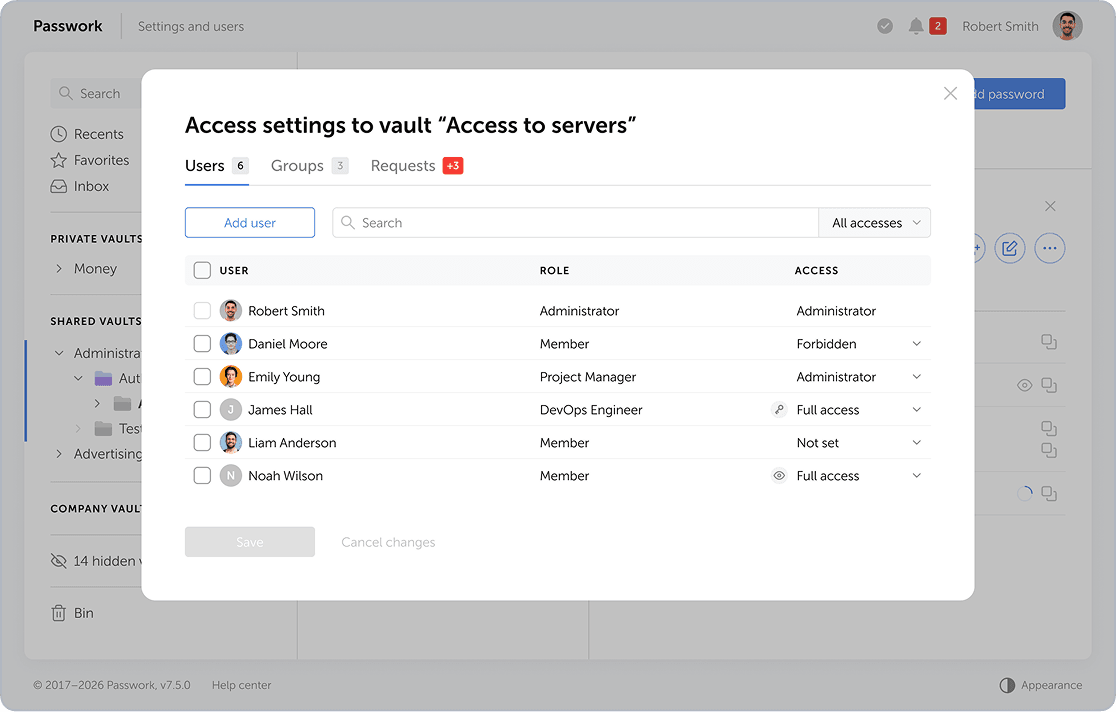
Configurações de acesso ao cofre do Passwork com permissões baseadas em funções

Centralize o armazenamento de credenciais e gerencie o acesso por funções ou grupos. Exatamente o que os auditores procuram nas revisões de acesso.

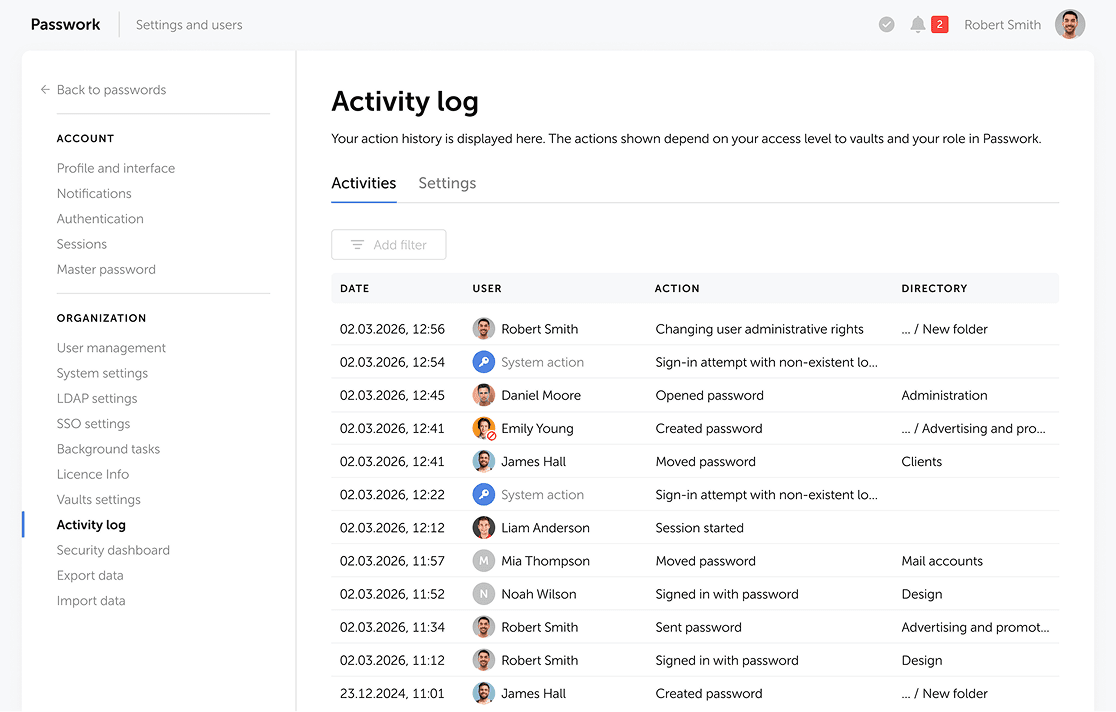
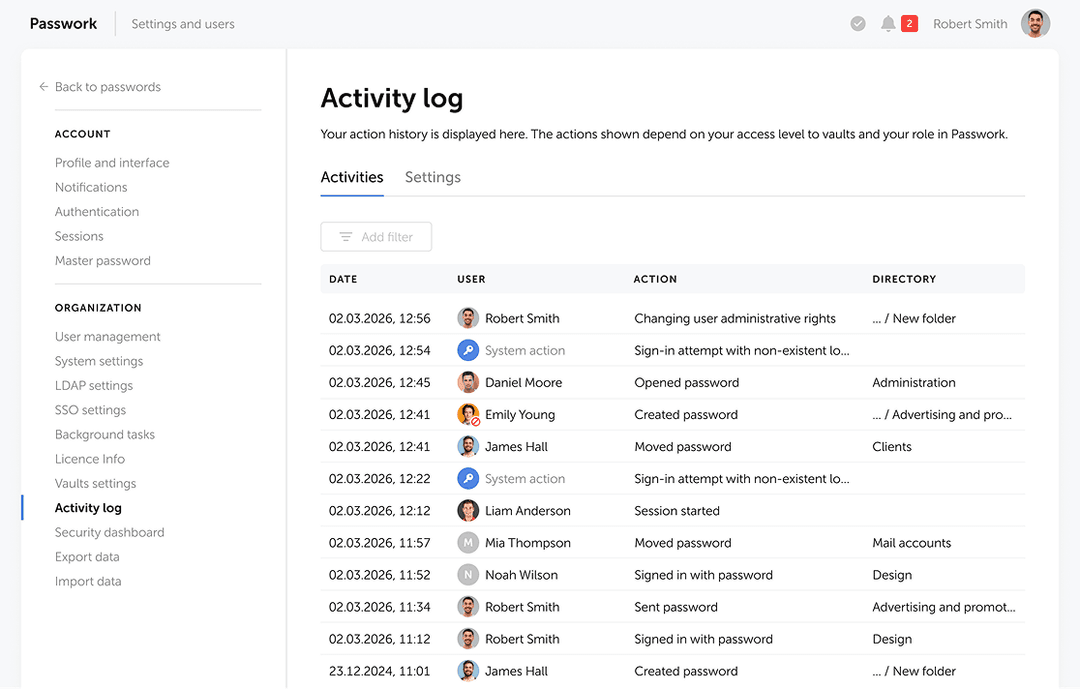
Log de atividades do Passwork com ações dos usuários e carimbos de data/hora

Acompanhe cada ação com senhas em tempo real. Simplifique as auditorias com logs detalhados e mantenha responsabilidade clara por cada alteração.

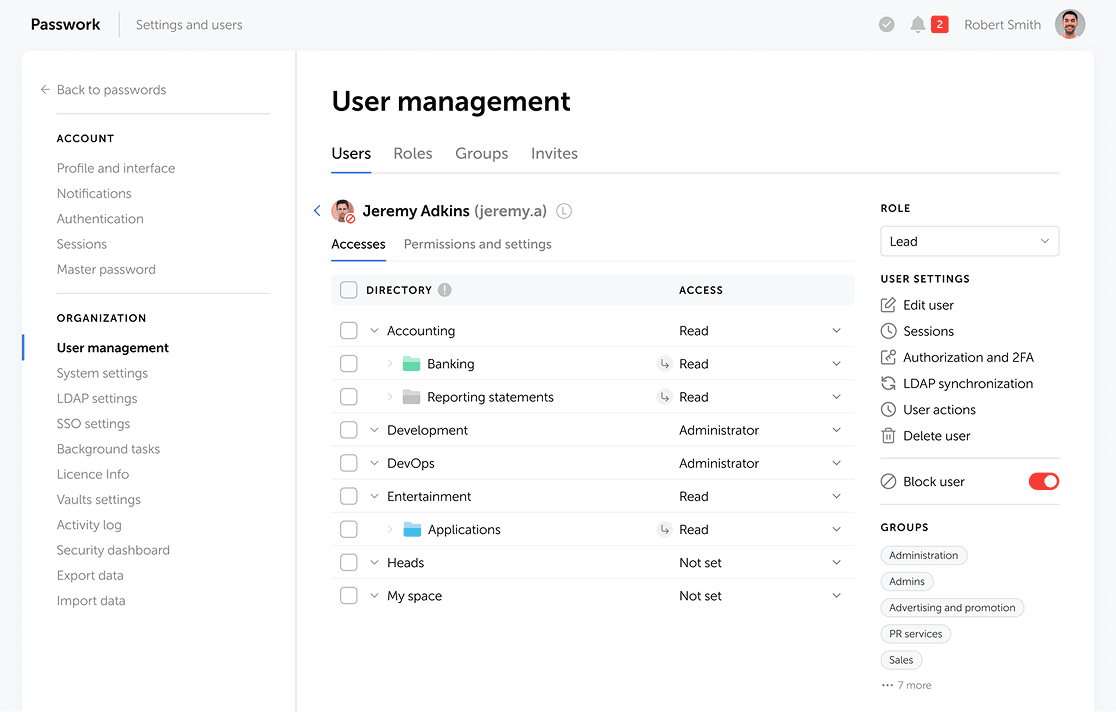
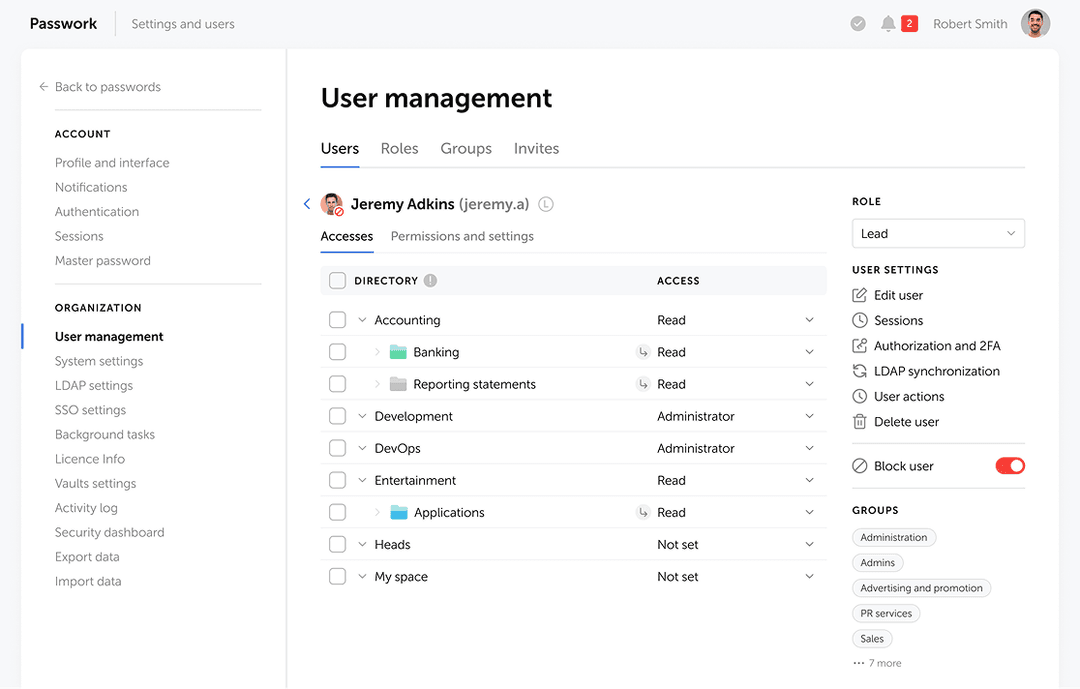
Tela de gerenciamento de usuários do Passwork para revogação de acesso

Revogue automaticamente todas as permissões de senha desabilitando o usuário no seu IdP. Feche as lacunas críticas de offboarding e garanta conformidade sem interrupções.

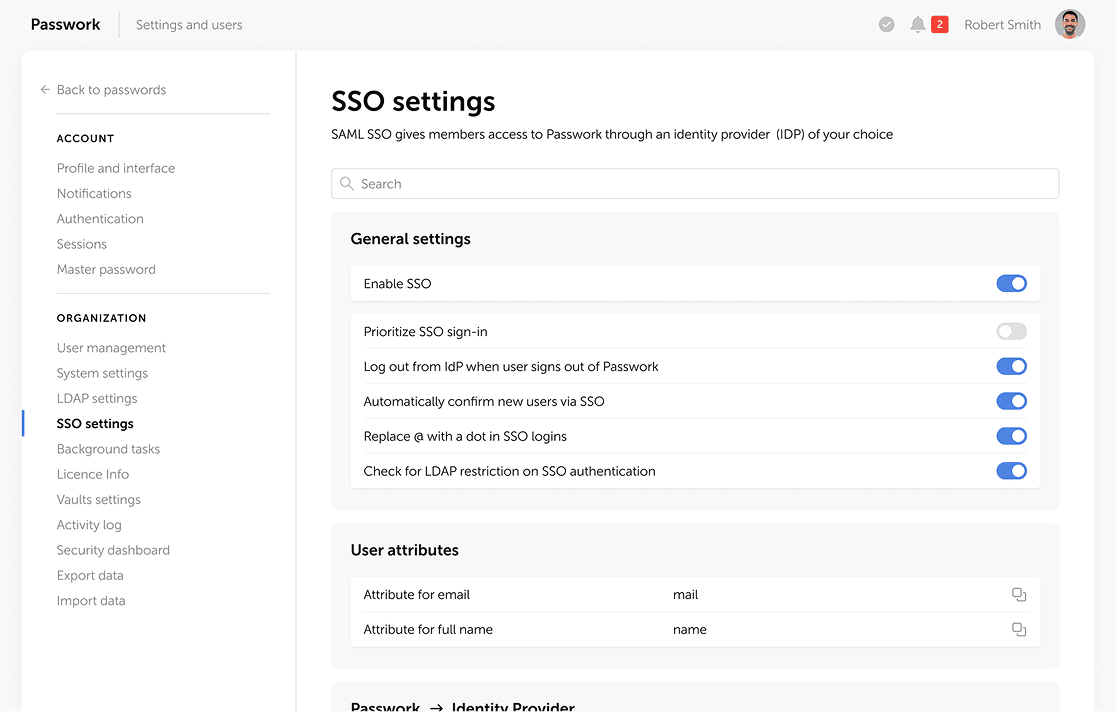
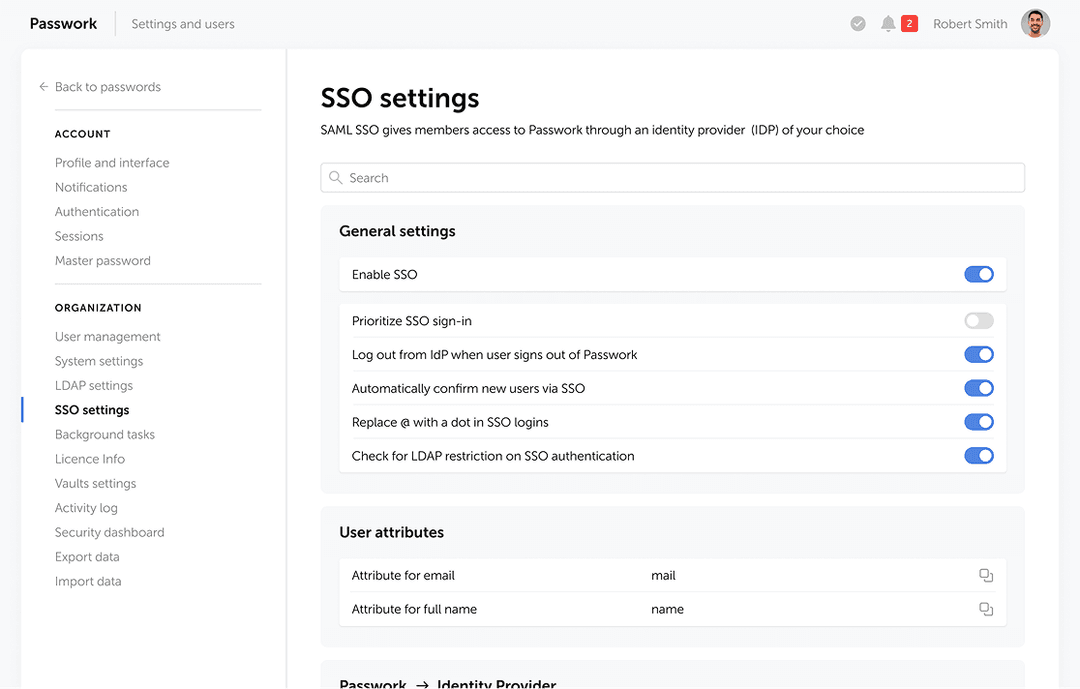
Configurações de SSO e MFA do Passwork

Proteja seus cofres com SSO e MFA resistente a phishing. Atenda totalmente aos rigorosos requisitos do artigo 21(2)(j) da NIS2 para acesso privilegiado.

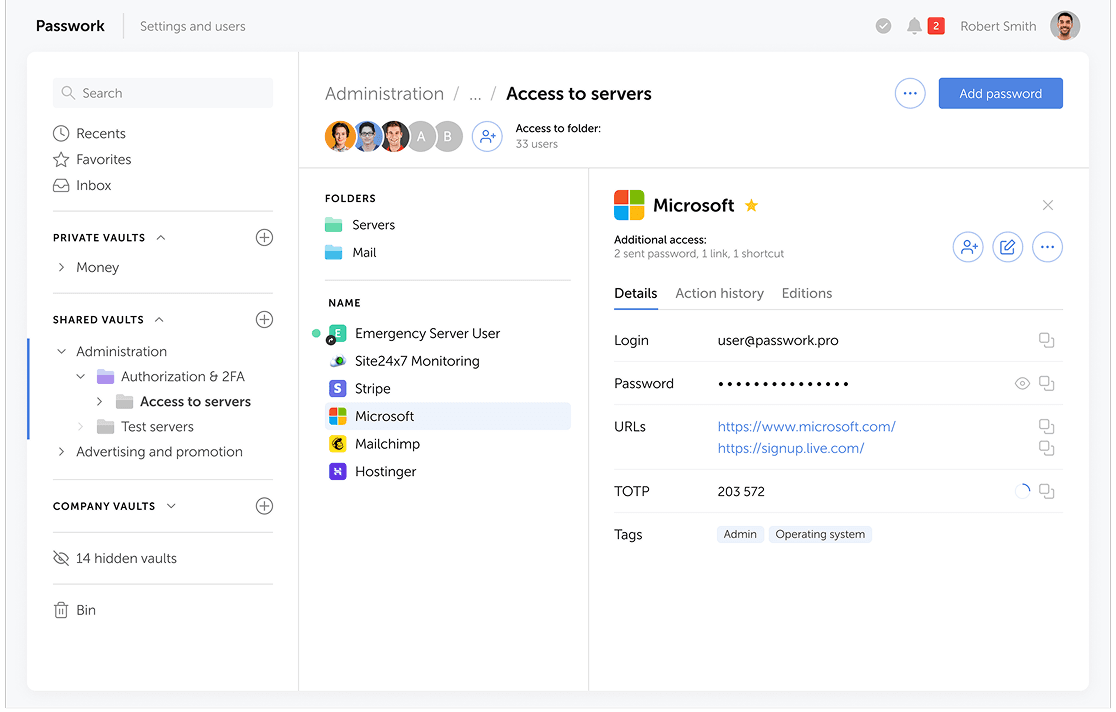
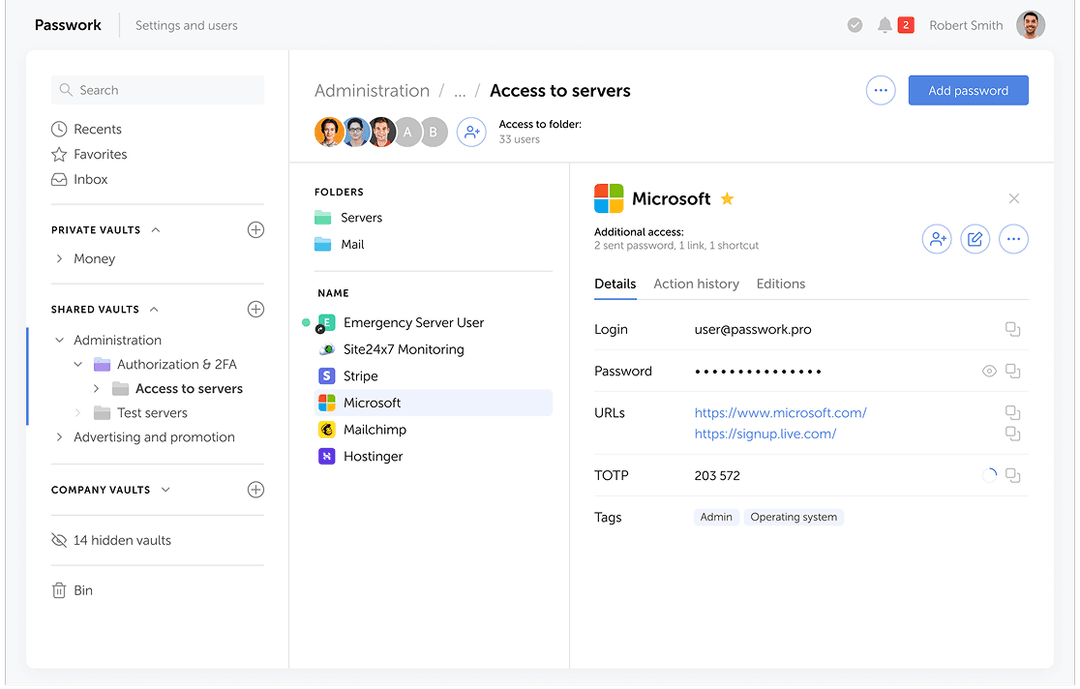
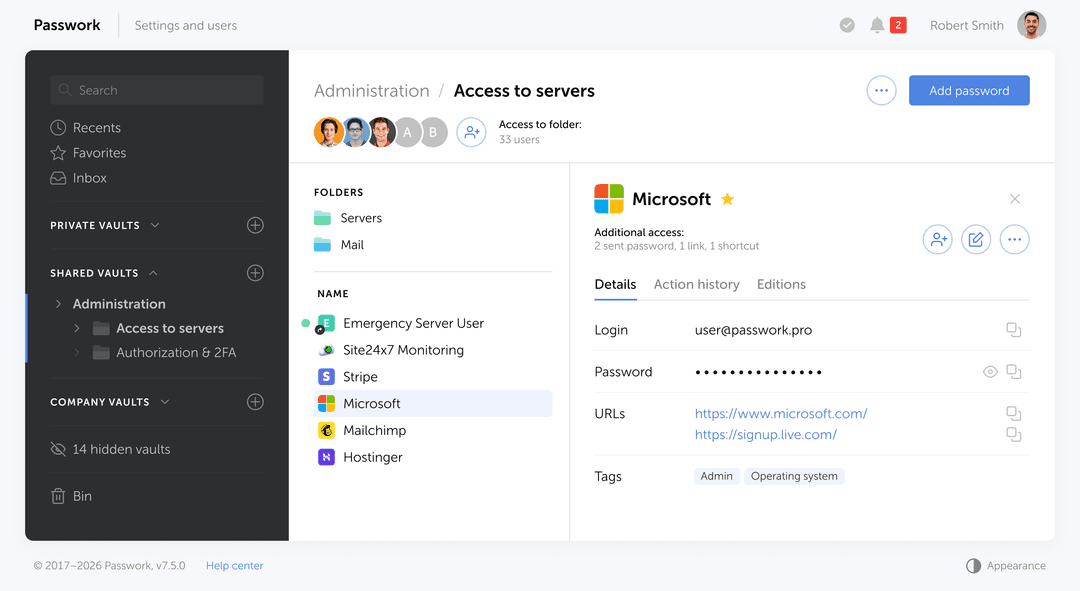
Cofres pessoais e compartilhados do Passwork separados na interface

Mantenha as senhas pessoais estritamente privadas para os usuários. Para credenciais compartilhadas, mantenha controle rigoroso com proprietários designados, escopos de acesso e logs de atividade detalhados.

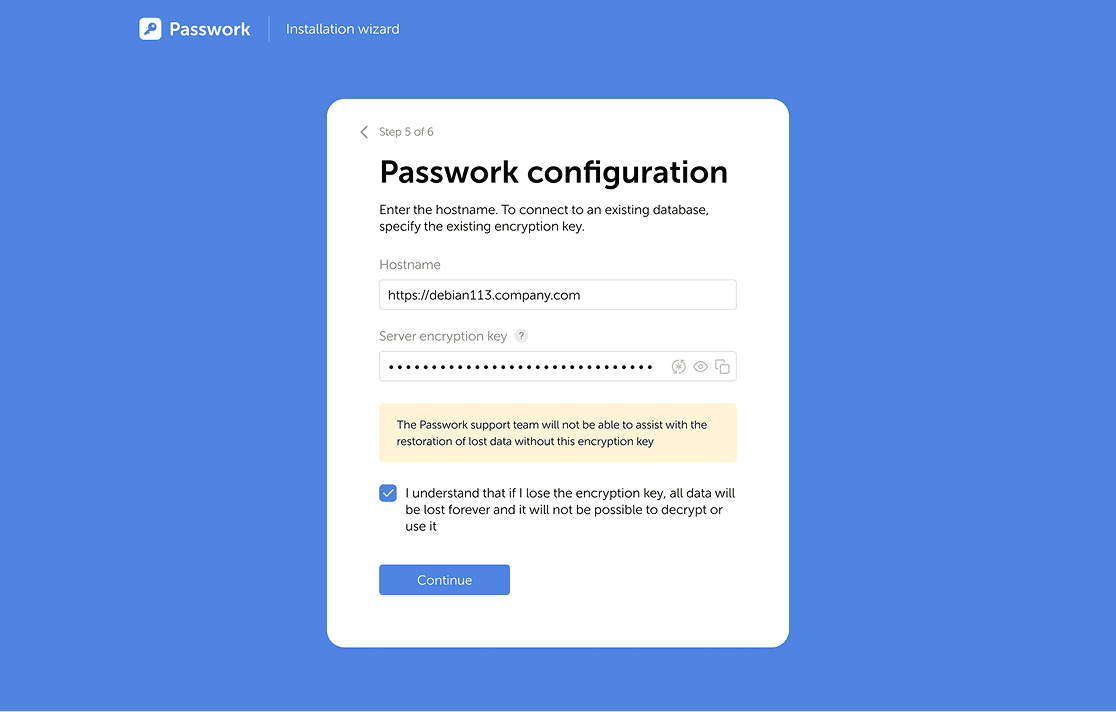
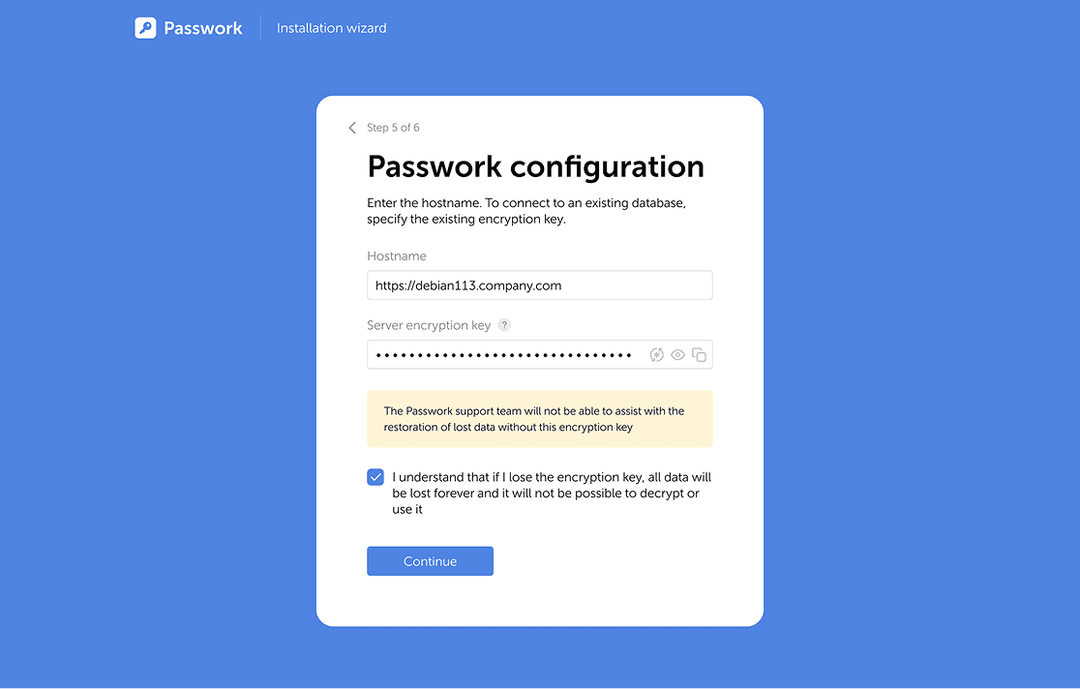
Assistente de instalação on-premises do Passwork

Mantenha todas as credenciais dentro da sua infraestrutura local. Hospede o Passwork on-premises para cumprir políticas de segurança internas, auditores externos e requisitos regulatórios.

Gerenciador de senhas e segredos criado na UE para equipes e empresas

O Passwork armazena, compartilha e audita credenciais em um só lugar, fornecendo os controles exatos exigidos pela NIS2 e ISO 27001. Implante on-premises no seu próprio data center, em uma nuvem segura da UE ou em um ambiente corporativo de nuvem dedicado. Totalmente em conformidade com o GDPR e a confiança de mais de 10.000 empresas na Europa.

  • Cofres compartilhados com permissões por funções e grupos

    Replique sua estrutura organizacional. Defina o escopo de acesso com precisão por equipe ou projeto.

  • Log de auditoria completo de cada evento de acesso

    Acompanhe quem acessou o quê, quando e de onde.

  • Revogue o acesso com um clique quando um funcionário sair

    Desative no seu IdP e o Passwork revoga o acesso. Sem contas órfãs.

Prévia do Passwork
  • Okta
  • Microsoft Entra ID
  • Google Workspace
  • SAML
  • SCIM
  • LDAP / Active Directory

Gerenciamento de segredos, não apenas senhas
API de automação DevOps sem o preço da HashiCorp

Todos os recursos de DevOps →

As respostas que parecem certas, mas não são suficientes
Cinco mitos de segurança muito difundidos e os fatos baseados em evidências que os desmentem

Três formas de implantar, um único modelo de segurança

Implante na sua própria infraestrutura, execute em uma nuvem soberana e segura da UE ou escale com nossa plataforma de nuvem empresarial, mantendo padrões de segurança idênticos.

  • Auto-hospedado on-premises

    Execute o Passwork dentro do seu data center e rede privados. Essa opção suporta ambientes com isolamento físico (air-gapped) para setores regulamentados, atendendo aos rigorosos requisitos dos auditores para controle local completo dos dados.

  • Nuvem da UE

    Hospede seus dados em uma nuvem segura da UE com conformidade com o GDPR por padrão. Essa infraestrutura hospedada na Alemanha garante que todos os armazenamentos de credenciais permaneçam estritamente sob jurisdição europeia.

  • Cloud empresarial

    Escale em várias regiões com uma implantação primária na UE. Essa configuração oferece às equipes internacionais alta disponibilidade e residência garantida na UE para credenciais confidenciais.

Com a confiança de empresas em todo o mundo

Um gerenciador de senhas. Em todos os dispositivos.
Use o Passwork em qualquer lugar — no navegador, no dispositivo móvel ou no desktop

Extensão do navegador

Pesquise, preencha automaticamente e crie credenciais sem sair do navegador. Funciona com Chrome, Firefox, Edge e Safari.

  • Preenchimento automático com um clique em qualquer página de login
  • Pesquisar em todos os cofres pela extensão
  • Criar e salvar novas credenciais instantaneamente
  • Gerar senhas fortes na hora
Disponível
Browser extension password editing screenshot
Browser extension password generator screenshot
Browser extension password card screenshot
Browser extension settings screenshot

Aplicativo móvel

Acesso rápido às senhas corporativas pelo dispositivo móvel

Disponível

Aplicativo móvel 2FA

Verificação de login conveniente com o aplicativo autenticador Passwork

Disponível

Aplicativo para desktop

Funcionalidade completa de gerenciamento de senhas em um aplicativo de desktop nativo

Disponível

Escolha seu plano
Custos de propriedade de longo prazo 30% a menos do que a média do setor

Comparar planos do Passwork

Veja as diferenças entre os planos e escolha o nível certo de segurança e controle para sua equipe.

  • Standard

    Funcionalidades essenciais para pequenas e médias empresas para apoiar um crescimento seguro

    3€
    por mês /
    por usuário
    cobrado anualmente
    • Início rápido com todos os recursos principais
    • Simples, seguro e com baixa sobrecarga administrativa
    • Cofres compartilhados, acesso fácil, sem necessidade de treinamento
  • Advanced Popular

    Recursos avançados para necessidades de segurança e gestão em larga escala

    4,5€
    por mês /
    por usuário
    cobrado anualmente
    • SSO, mapeamento de grupos LDAP, modelo baseado em funções
    • Clustering, suporte a failover e backups
    • Gerente dedicado e suporte técnico prioritário
  • Oferta vitalícia Melhor valor

    Um único pagamento, sem assinatura: seu preço, atualizações e suporte ficam garantidos

    Pagamento único
    Obtenha um orçamento personalizado
    • Atualizações vitalícias e suporte prioritário
    • Economize até 50% em comparação com uma assinatura de longo prazo
    • Uma aprovação, zero renovações

Perguntas frequentes

O compartilhamento seguro de credenciais exige um cofre de senhas dedicado com permissões baseadas em funções, registro de auditoria completo e logon único (SSO) com autenticação multifator (MFA). Cofres centralizados atendem tanto ao Anexo A.5.17 da ISO 27001:2022, que proíbe o compartilhamento de informações de autenticação em texto claro, quanto ao artigo 21(2)(j) da NIS2, que exige MFA para acesso privilegiado.

O SSO protege aplicativos empresariais integrados, deixando outros vetores de acesso abertos. Pesquisas mostram que 96% dos logins de e-mail e 91% das ferramentas de IA operam fora do perímetro do SSO. Contas de serviço, infraestrutura legada, portais de fornecedores e SaaS invisível exigem um armazenamento de credenciais dedicado. Dados do setor confirmam que 74% dos profissionais de segurança consideram o SSO sozinho uma solução incompleta de controle de acesso.

A NIS2 proíbe o compartilhamento de credenciais não criptografadas e não rastreáveis. Nos termos do artigo 21(2)(j) e (g), as organizações devem proteger o controle de acesso e manter uma higiene rigorosa de segurança cibernética. Isso exige que todas as credenciais corporativas compartilhadas sejam criptografadas, restritas a usuários autorizados por meio do privilégio mínimo e totalmente auditadas. Compartilhar senhas por canais de texto claro, como aplicativos de chat ou planilhas, viola esses requisitos, pois impede que auditores identifiquem qual indivíduo realmente acessou o sistema.

O artigo 9(4)(c) e (d) da DORA exige que entidades financeiras e seus provedores críticos de TIC apliquem privilégio mínimo, autenticação forte e controles explícitos contra credenciais compartilhadas para acesso privilegiado. Os reguladores exigem evidências documentadas desses controles de acesso. A implementação de um cofre centralizado com acesso baseado em funções, MFA e logs de auditoria fornece a documentação de conformidade necessária.

O Anexo A.5.17 estabelece que as informações de autenticação devem permanecer confidenciais, seguras e protegidas contra compartilhamento não autorizado. Quando credenciais compartilhadas são inevitáveis para entidades não pessoais, as organizações devem restringi-las ao pessoal autorizado por meio de controles documentados. Os auditores exigem evidências verificáveis — incluindo logs de permissões, revisões de acesso e políticas de uso aceitável assinadas — que documentos estáticos e históricos de chat não podem gerar.

Sim. O Passwork suporta implantação on-premises no seu data center privado, incluindo ambientes com isolamento físico (air-gapped) para setores regulamentados. Também oferecemos uma opção de nuvem segura hospedada na Alemanha e uma plataforma de nuvem empresarial multirregional com implantação primária na UE. As três opções estão em conformidade com o GDPR e apoiam os requisitos da estrutura de conformidade ISO 27001.

Desabilitar um usuário no seu provedor de identidade ou marcá-lo como desligado no Passwork revoga instantaneamente todo o acesso aos cofres. A plataforma encerra imediatamente as sessões ativas e registra o evento no log de auditoria, detalhando quem tinha acesso e quando foi revogado. Esse fluxo de trabalho automatizado aborda diretamente as lacunas de offboarding expostas nos incidentes de segurança da Coupang e da KiranaPro.

Mensagens de chat, tópicos de e-mail e armazenamentos de navegador carecem de controles de acesso e padrões de criptografia. Credenciais salvas no navegador são o principal alvo do malware infostealer, com credenciais corporativas aparecendo em 30% dos dispositivos gerenciados e 46% dos não gerenciados comprometidos. Esses canais informais não conseguem impor privilégio mínimo, registrar eventos de acesso ou oferecer suporte à revogação instantânea, violando diretamente a ISO 27001 A.5.17.

Tem alguma pergunta? — Central de ajuda